Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xblackash/cve-2026-109618
Оборонительные ИнструментыАнализ уязвимостейЭксплуатацияВеб-безопасностьРазведка угрозСтатьи и ИсследованияРеагирование на Инциденты
GitHub
Поделиться
0xblackash/cve-2026-109618

CVE-2026-109618

Техническая консультация по уязвимостям RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619), охватывающая первопричину, векторы эксплуатации, проверки обнаружения и рекомендации по устранению в PHP.

Репозиторий
19121 дней назадЕщё не проверено

🟣 CVE-2026-109618/19 - PHP2Shell

PHP2Shell Runtime Vulnerabilities

CVE-2026-109618 CVE-2026-109619 PHP Impact License

Технический бюллетень, аналитика угроз и сигнатуры обнаружения для уязвимостей удалённого выполнения кода PHP2Shell.


📌 Обзор

PHP2Shell — это пара критических уязвимостей нулевого дня, обнаруженных в ядре движка PHP (CVE-2026-109618 и CVE-2026-109619). Эти уязвимости позволяют неаутентифицированным злоумышленникам выполнять произвольный код (RCE) на серверах с уязвимыми конфигурациями PHP.

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ Сведения об уязвимостях

ПараметрДетали
УязвимостиCVE-2026-109618 и CVE-2026-109619
Оценка CVSS v4.09.2 (критическая)
ВекторCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
ВоздействиеУдалённое выполнение кода (RCE) без аутентификации
Затронутое ПОPHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 Разбор угроз

1. CVE-2026-109618: повреждение памяти в куче при работе потоковых фильтров

  • Механизм: нарушение безопасности памяти, возникающее при обработке внутреннего буфера внутри потоковых фильтров PHP.
  • Вектор эксплуатации: манипулирование параметрами потока позволяет атакующему контролировать адреса памяти и добиться выполнения кода.

2. CVE-2026-109619: логическая ошибка при обработке архивов PHAR

  • Механизм: изъян в логике разбора и десериализации обёрток PHP Archive (.phar).
  • Вектор эксплуатации: контролируемые атакующим входные данные заголовка приводят к вызову произвольных функций.

📸 Демонстрация

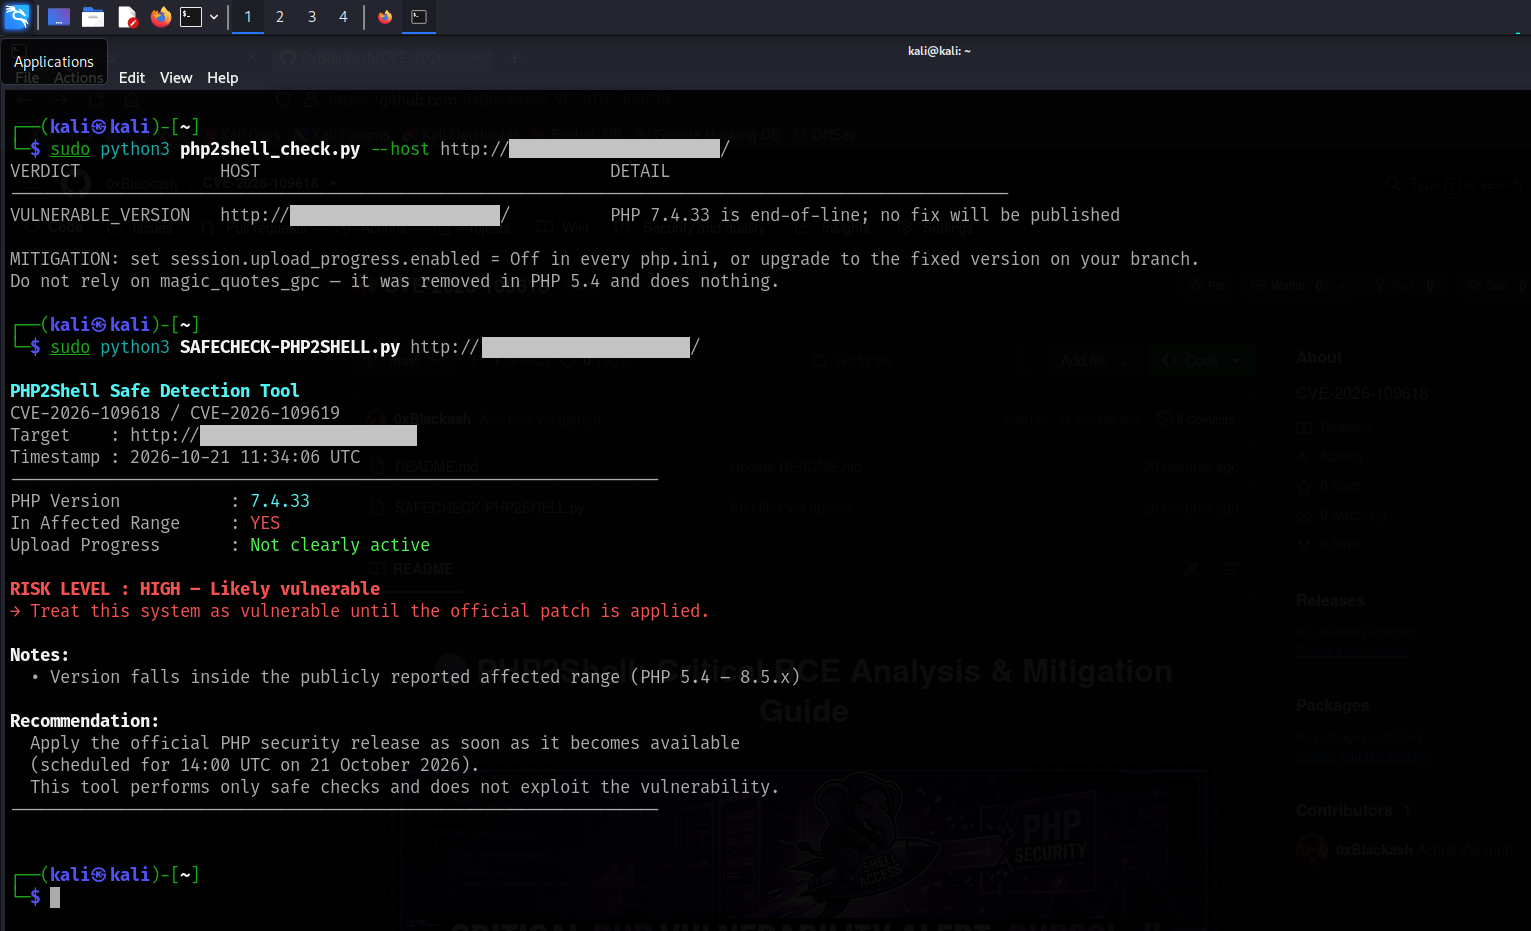
php2shell1 CVE-2026-109618yaml php2shell

🛡️ Смягчение последствий и устранение

1. Обновите пакеты PHP

Наиболее эффективное решение — немедленно обновить сервер до последних исправленных бинарных файлов PHP:

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. Экстренные обходные решения (для сред с EOL)

Если ваше приложение зависит от версий с истёкшим сроком поддержки (EOL) (например, PHP 7.x или 8.0), которые не получают официальных патчей безопасности:

  • 🟣 Отключите потоковые фильтры / опасные функции: Отредактируйте файл php.ini:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / сетевая фильтрация: Внедрите строгие правила веб-прикладного межсетевого экрана (WAF) для блокировки запросов, содержащих протоколы сериализованных потоков (php://filter/, phar://).
  • 🟣 Сетевая изоляция: Изолируйте устаревшие серверы за строгими внутренними сетями/VPN.

🔍 Обнаружение и проверка

Чтобы проверить, потенциально уязвим ли ваш сервер под управлением PHP:

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 Участие в разработке

Вклад, обновления угроз и правила обнаружения (YARA / Sigma) приветствуются!

  1. Сделайте форк репозитория
  2. Создайте ветку для новой функции (git checkout -b feature/sigma-rule)
  3. Зафиксируйте изменения (git commit -m 'Add Sigma detection rule')
  4. Отправьте изменения в ветку (git push origin feature/sigma-rule)
  5. Откройте Pull Request

📜 Отказ от ответственности

Этот репозиторий создан исключительно в образовательных, защитных и исследовательских целях. Сопровождающие не несут ответственности за неправомерное использование или незаконную деятельность, совершённую с использованием предоставленной здесь информации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    311
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    303

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →