
vigolium v0.4.8
Vigolium — высокоточный сканер уязвимостей, объединяющий агентный ИИ с нативной скоростью, модульностью и точностью
Vigolium — высокоточный сканер уязвимостей, объединяющий агентный ИИ с нативной скоростью, модульностью и точностью


Vigolium предоставляет два взаимодополняющих режима сканирования:
-
Native Scan (
vigolium scan): Быстро, мощно и гибко. Детерминированное многофазное сканирование с 317 модулями для обнаружения контента, обхода браузером/SPA и активного/пассивного аудита, охватывающее классы уязвимостей: инъекции, контроль доступа, файлы/пути, API/протоколы, специфичные для фреймворков, облако/инфраструктура и out-of-band (OAST). -
Agentic Scan (
vigolium agent): Тщательный аудит вашей кодовой базы. Сканирование на основе ИИ, которое автономно планирует атаки, выбирает модули, генерирует пользовательские расширения и выполняет триаж результатов, сочетая глубокий аудит исходного кода с автономным и целевым сканированием уязвимостей.
Установка
Быстрая установка (рекомендуется)
curl -fsSL https://vigolium.com/install.sh | bash
npm
npm install -g @vigolium/vigolium
Windows
Установка через npm, описанная выше, работает в Windows. Как вариант, скачайте
vigolium_<version>_windows_amd64.zip со
страницы релизов, распакуйте его и
поместите vigolium.exe в каталог, указанный в вашем PATH.
Windows поставляется только в виде x64; на Windows ARM он работает под эмуляцией. Установщик для оболочки, описанный выше, поддерживается только в POSIX, поэтому
vigolium updateнедоступен в Windows — чтобы обновиться, повторно запустите установку через npm или скачайте более новый zip-архив.
Другой способ, например Docker или сборка из исходного кода
Docker
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
Сборка из исходного кода
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
Требуется Go 1.27+ и bun 1.3.11+. См. HACKING.md для получения информации о требованиях и деталях сборки.
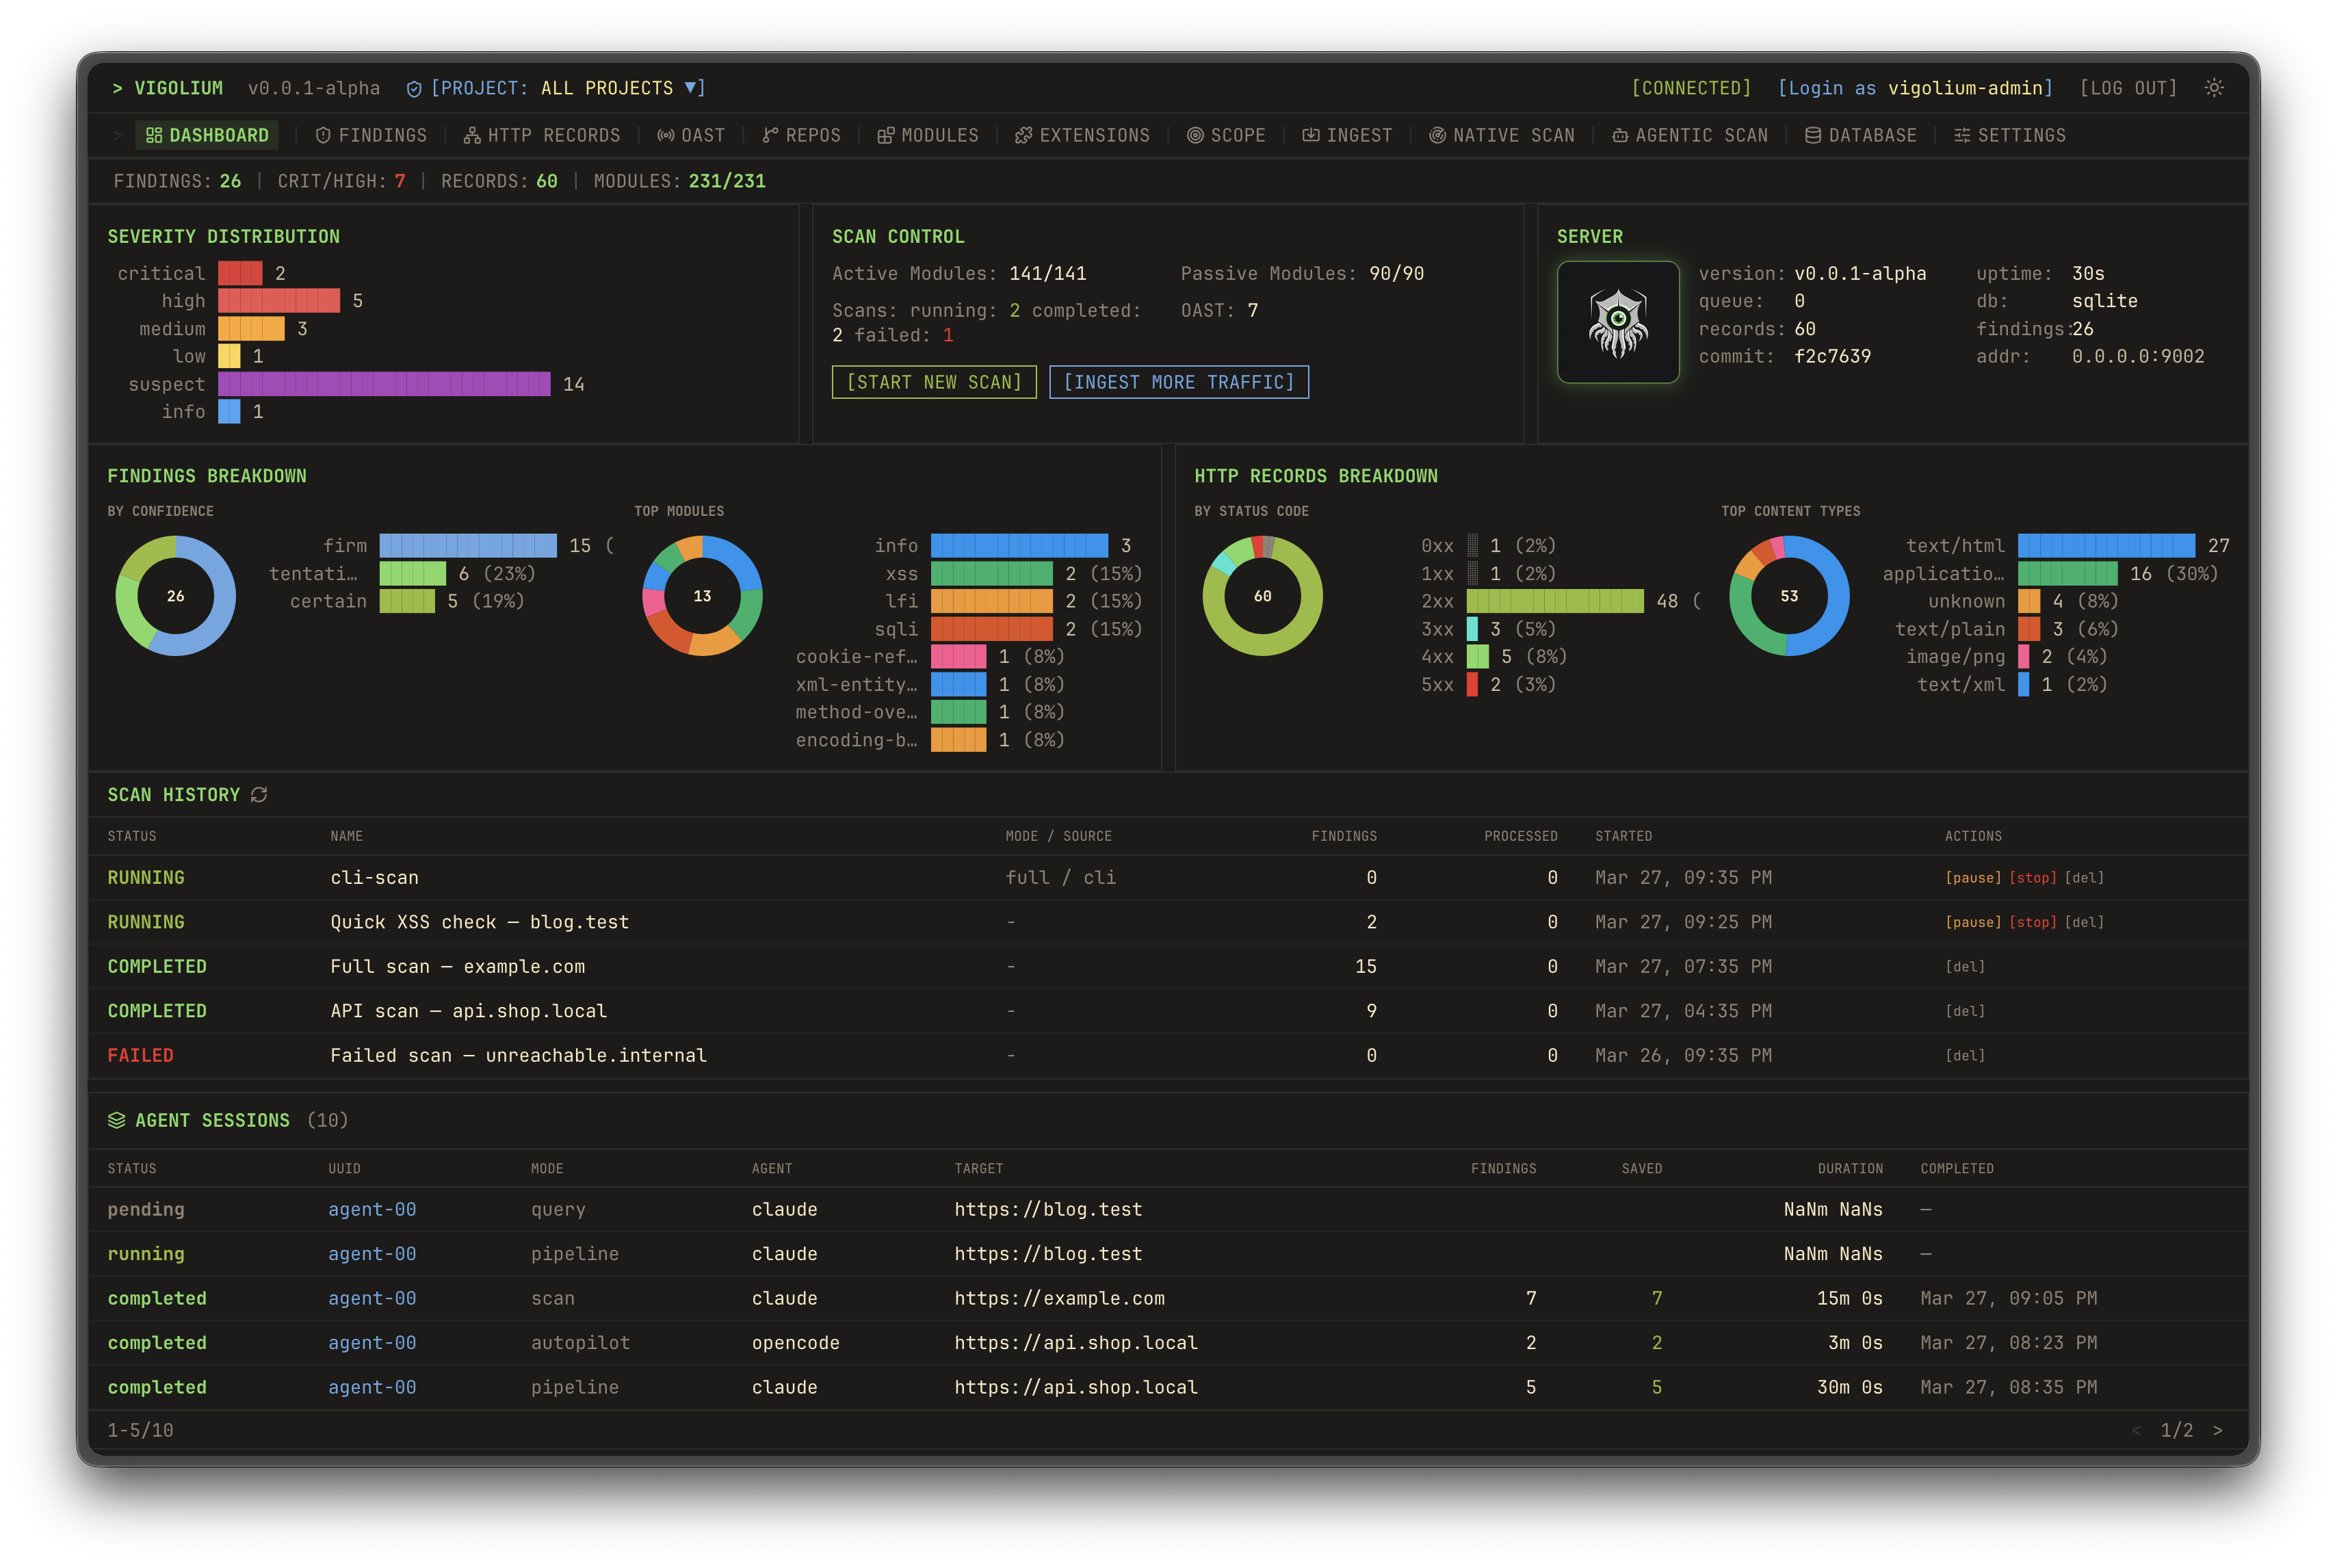
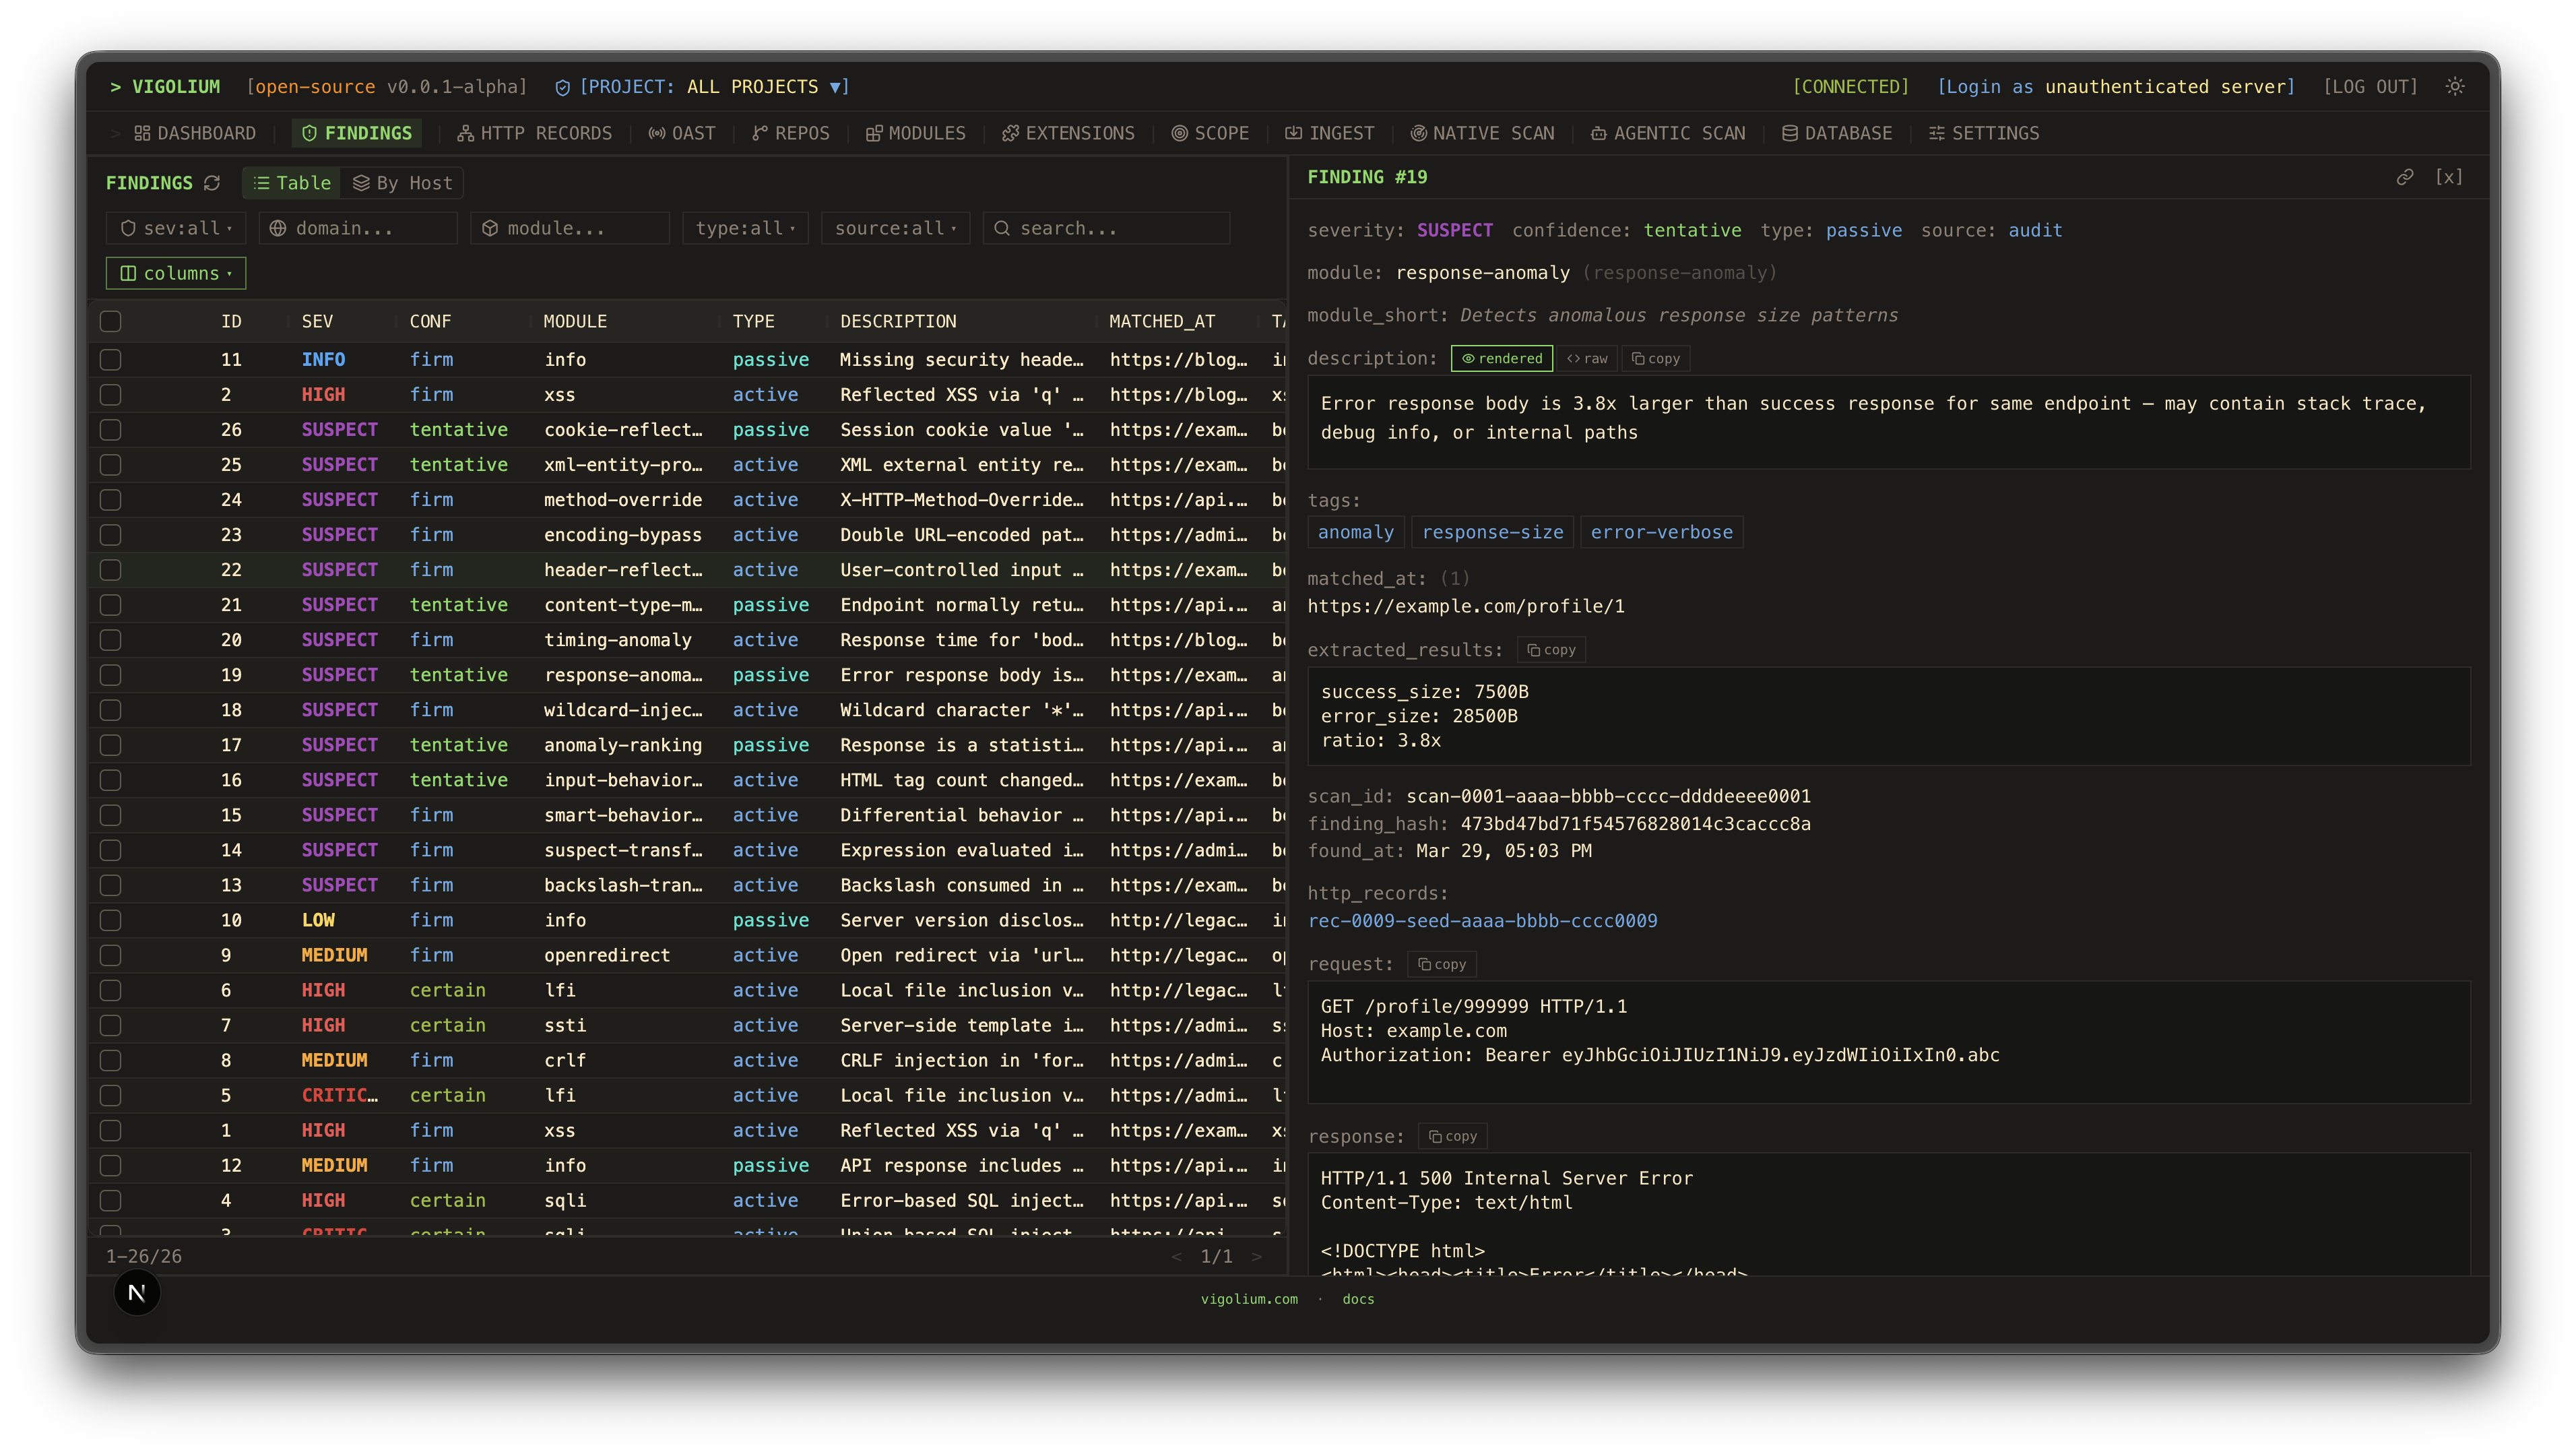
| Панель управления UI | Панель управления трафиком |
|---|---|
 |  |
| Статические отчеты | Статические отчеты |
|---|---|
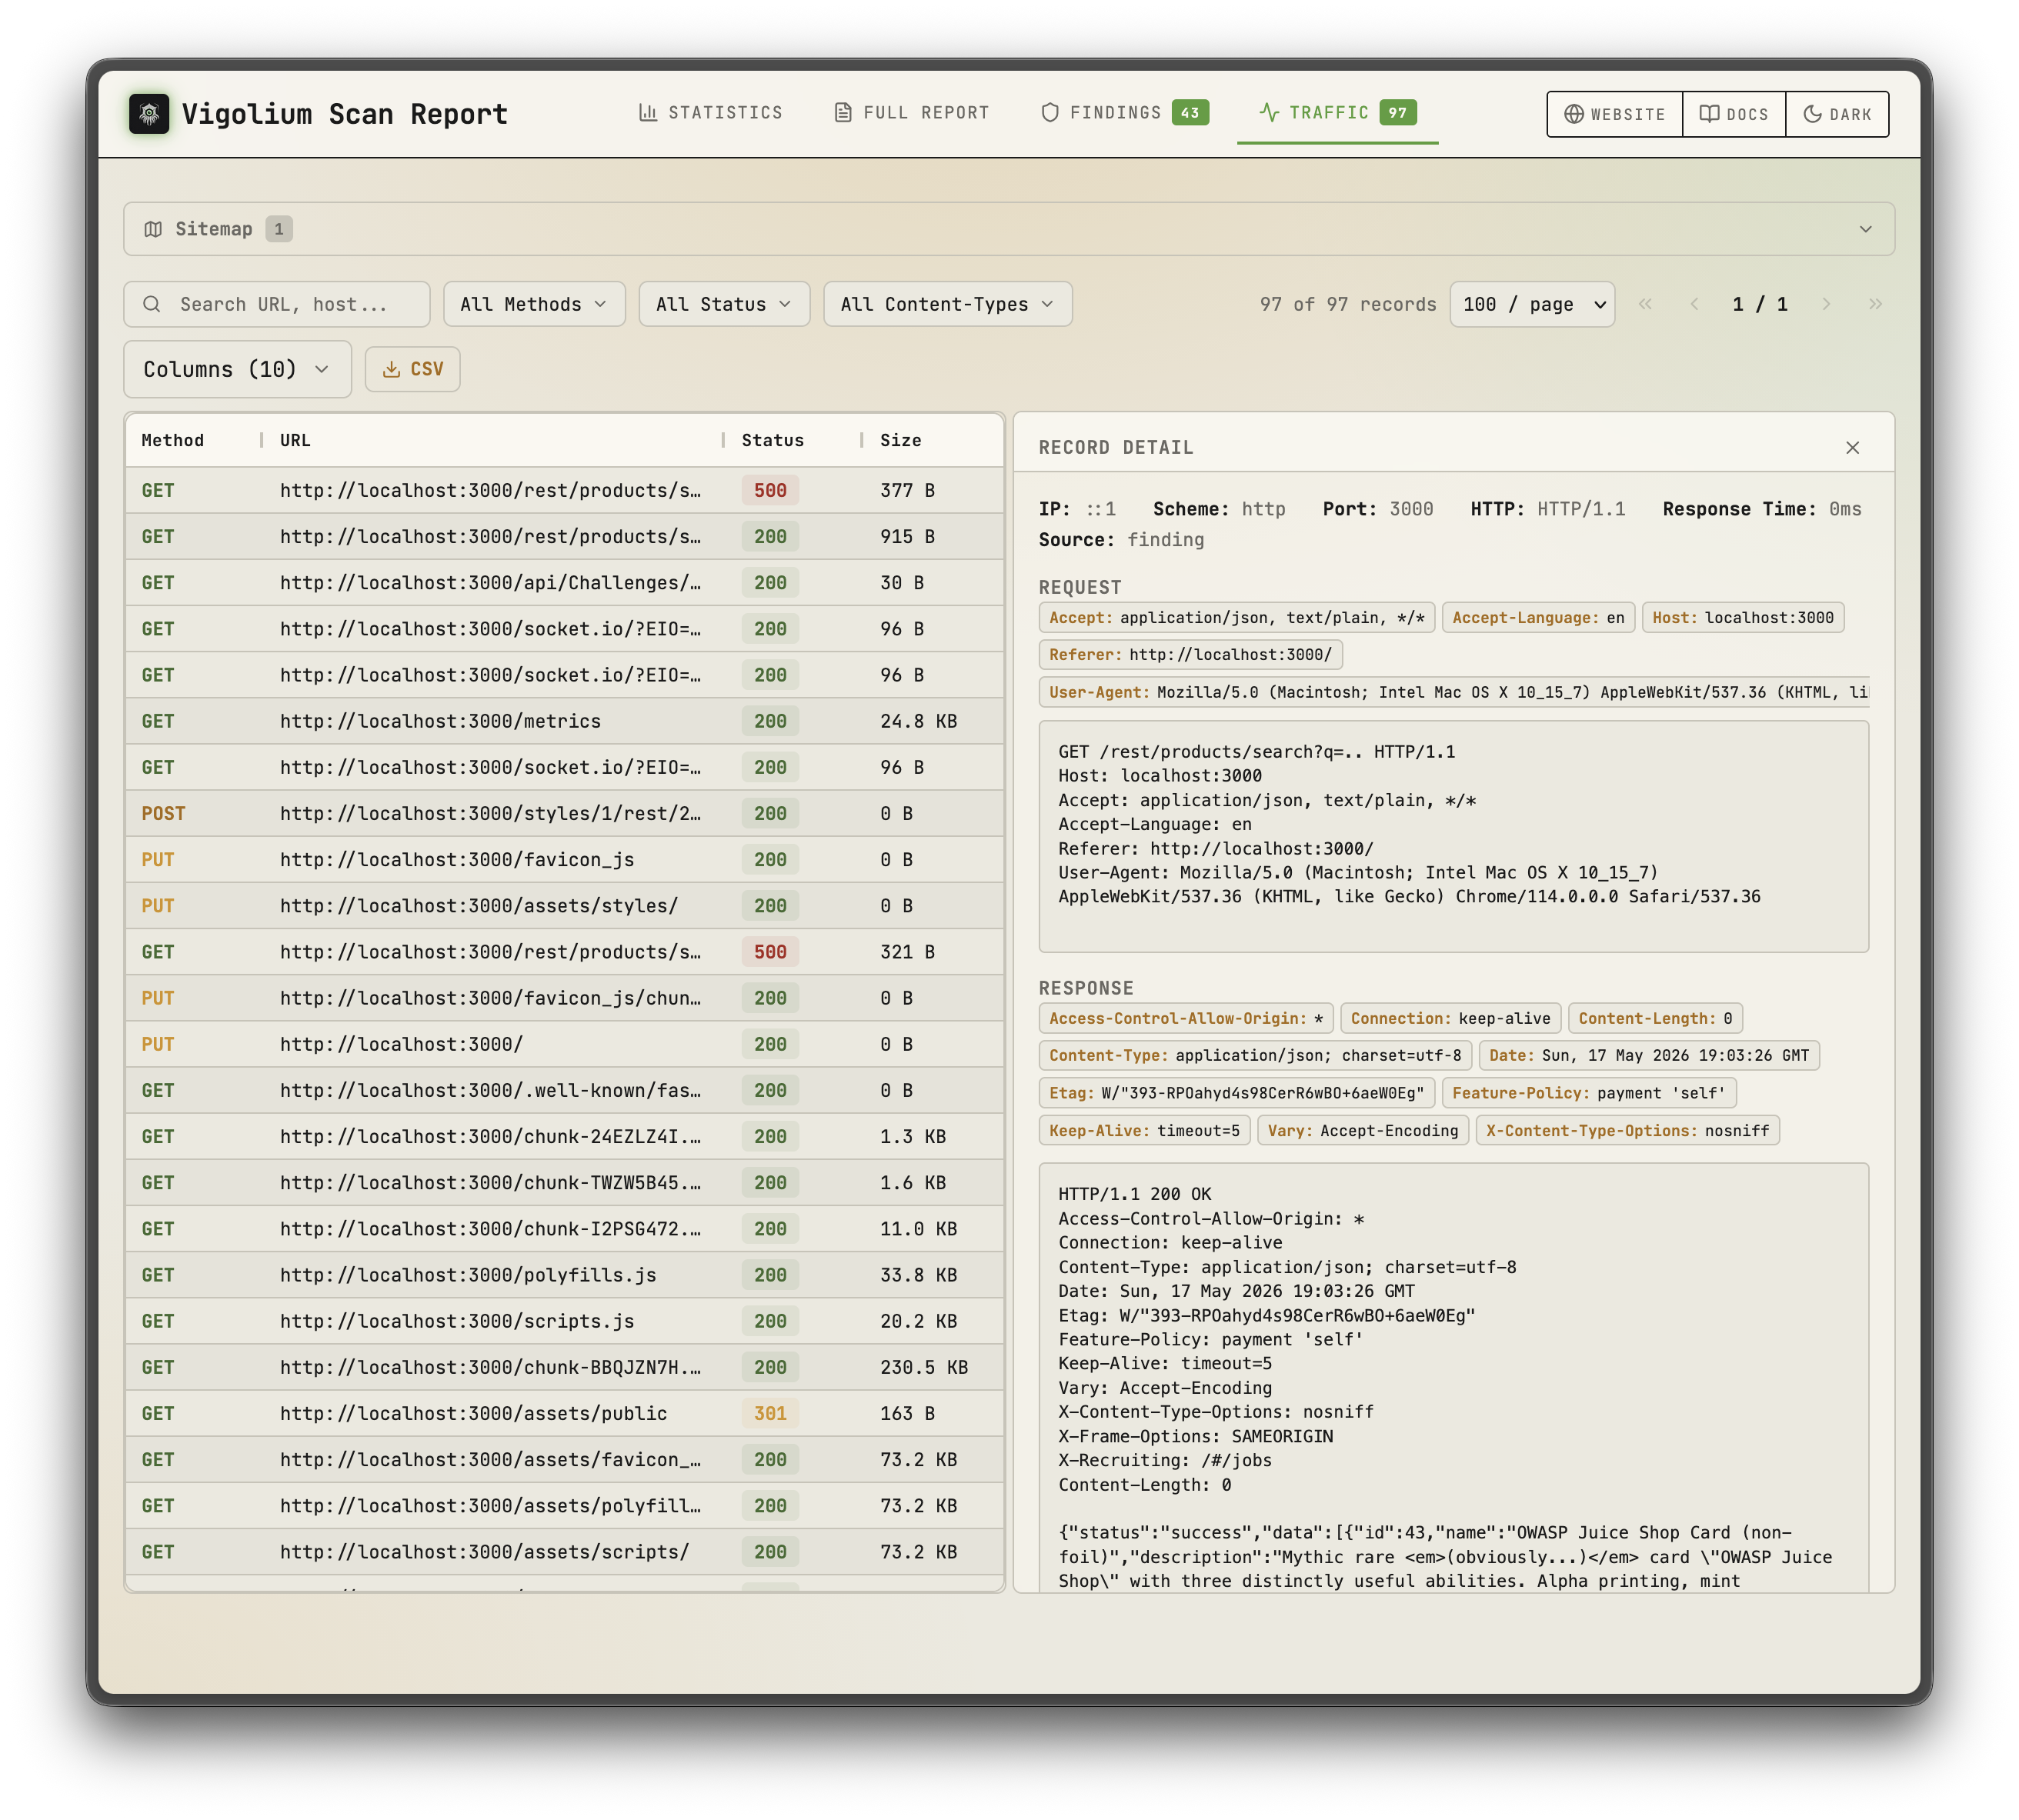 | 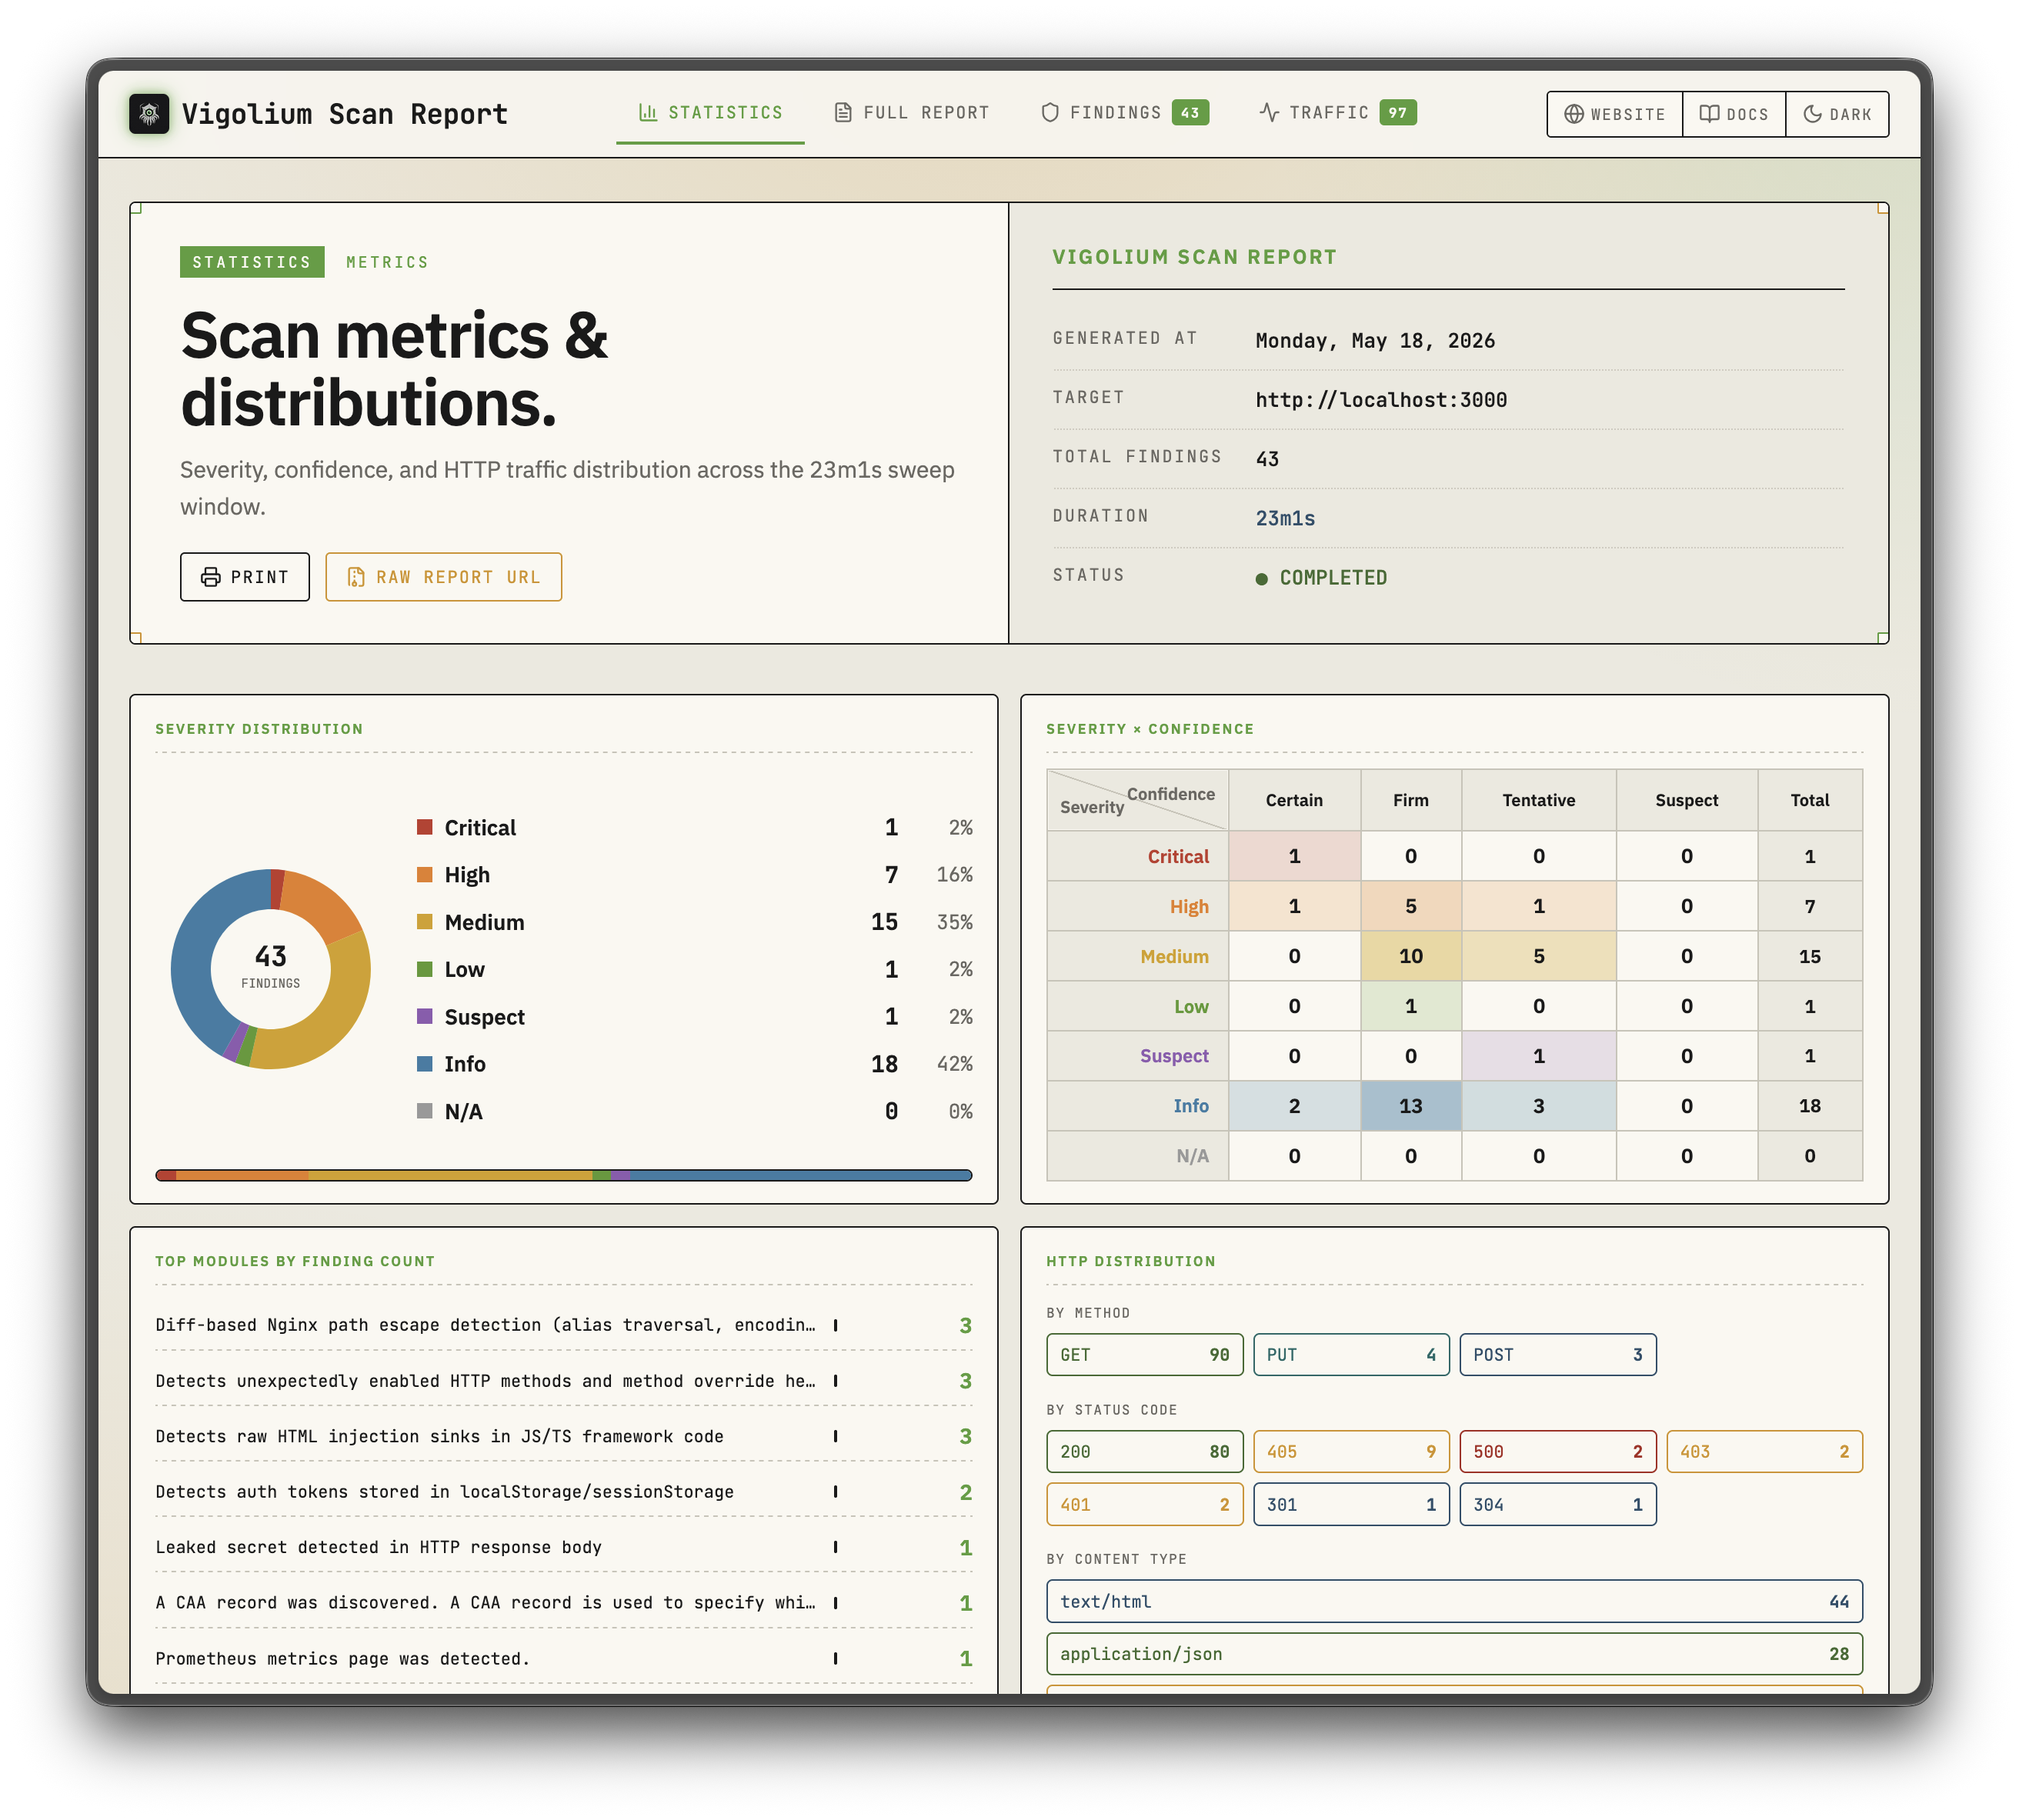 |
| Нативный сканер | Агентный сканер |
|---|---|
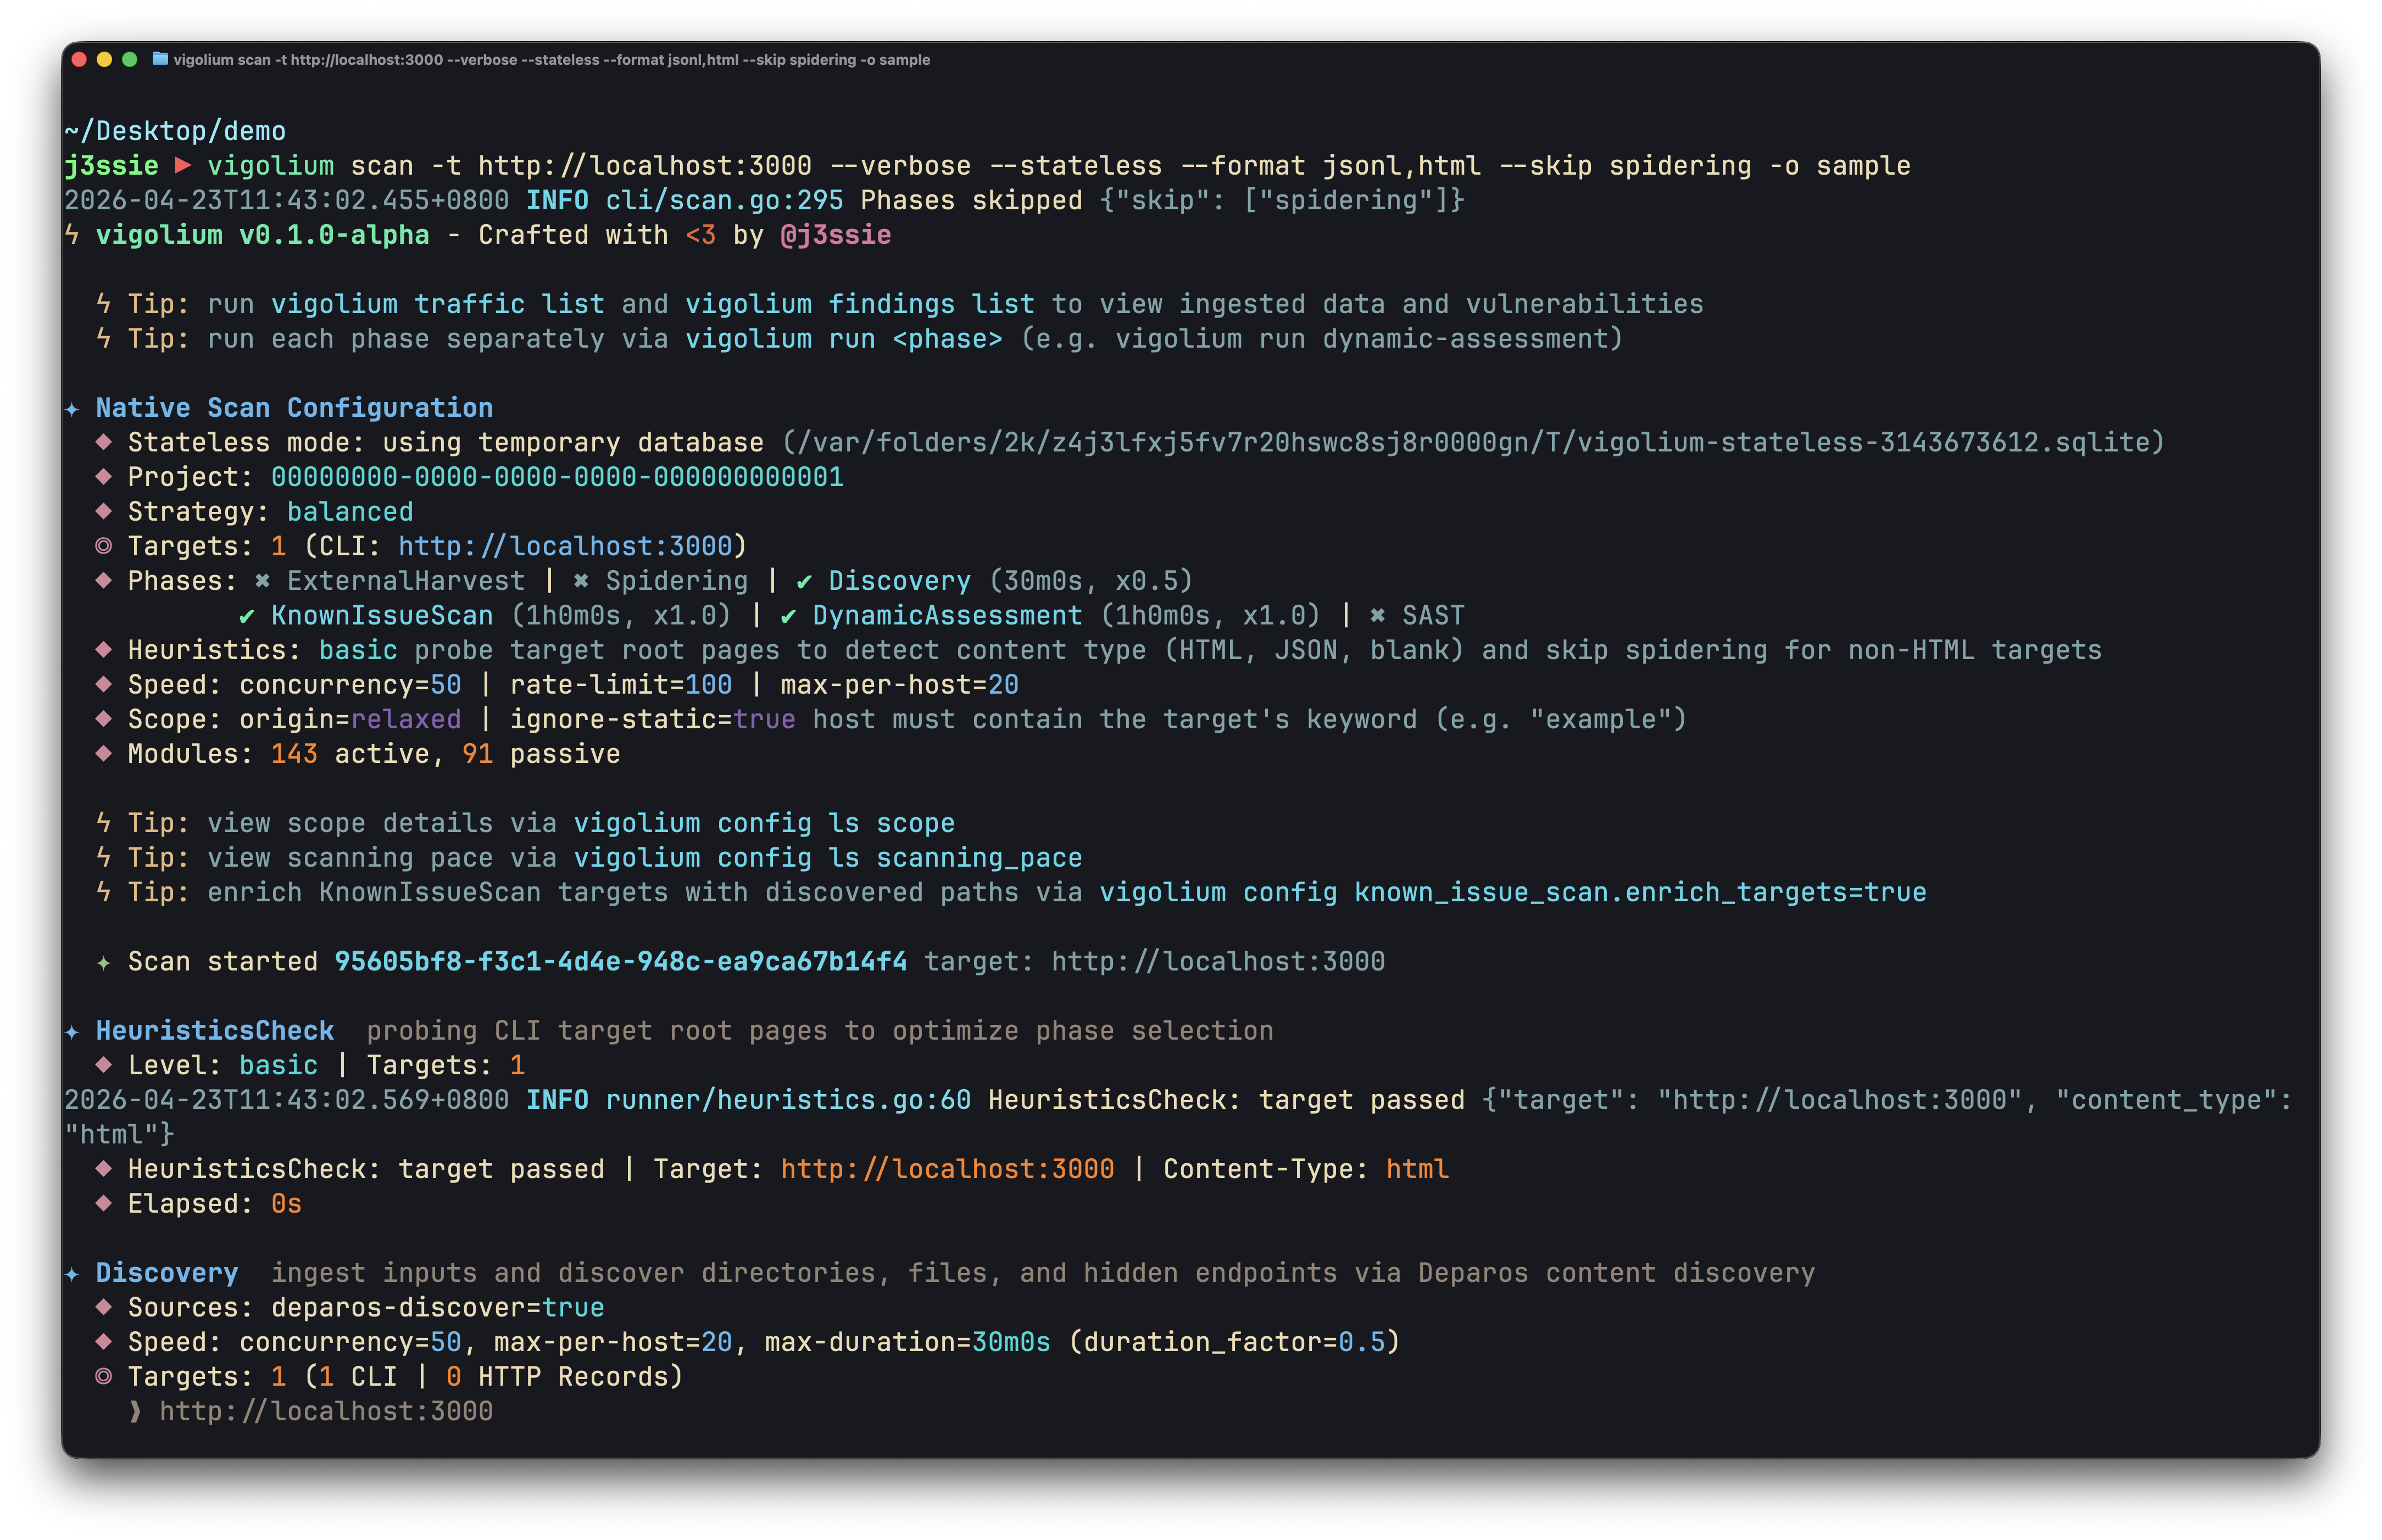 | 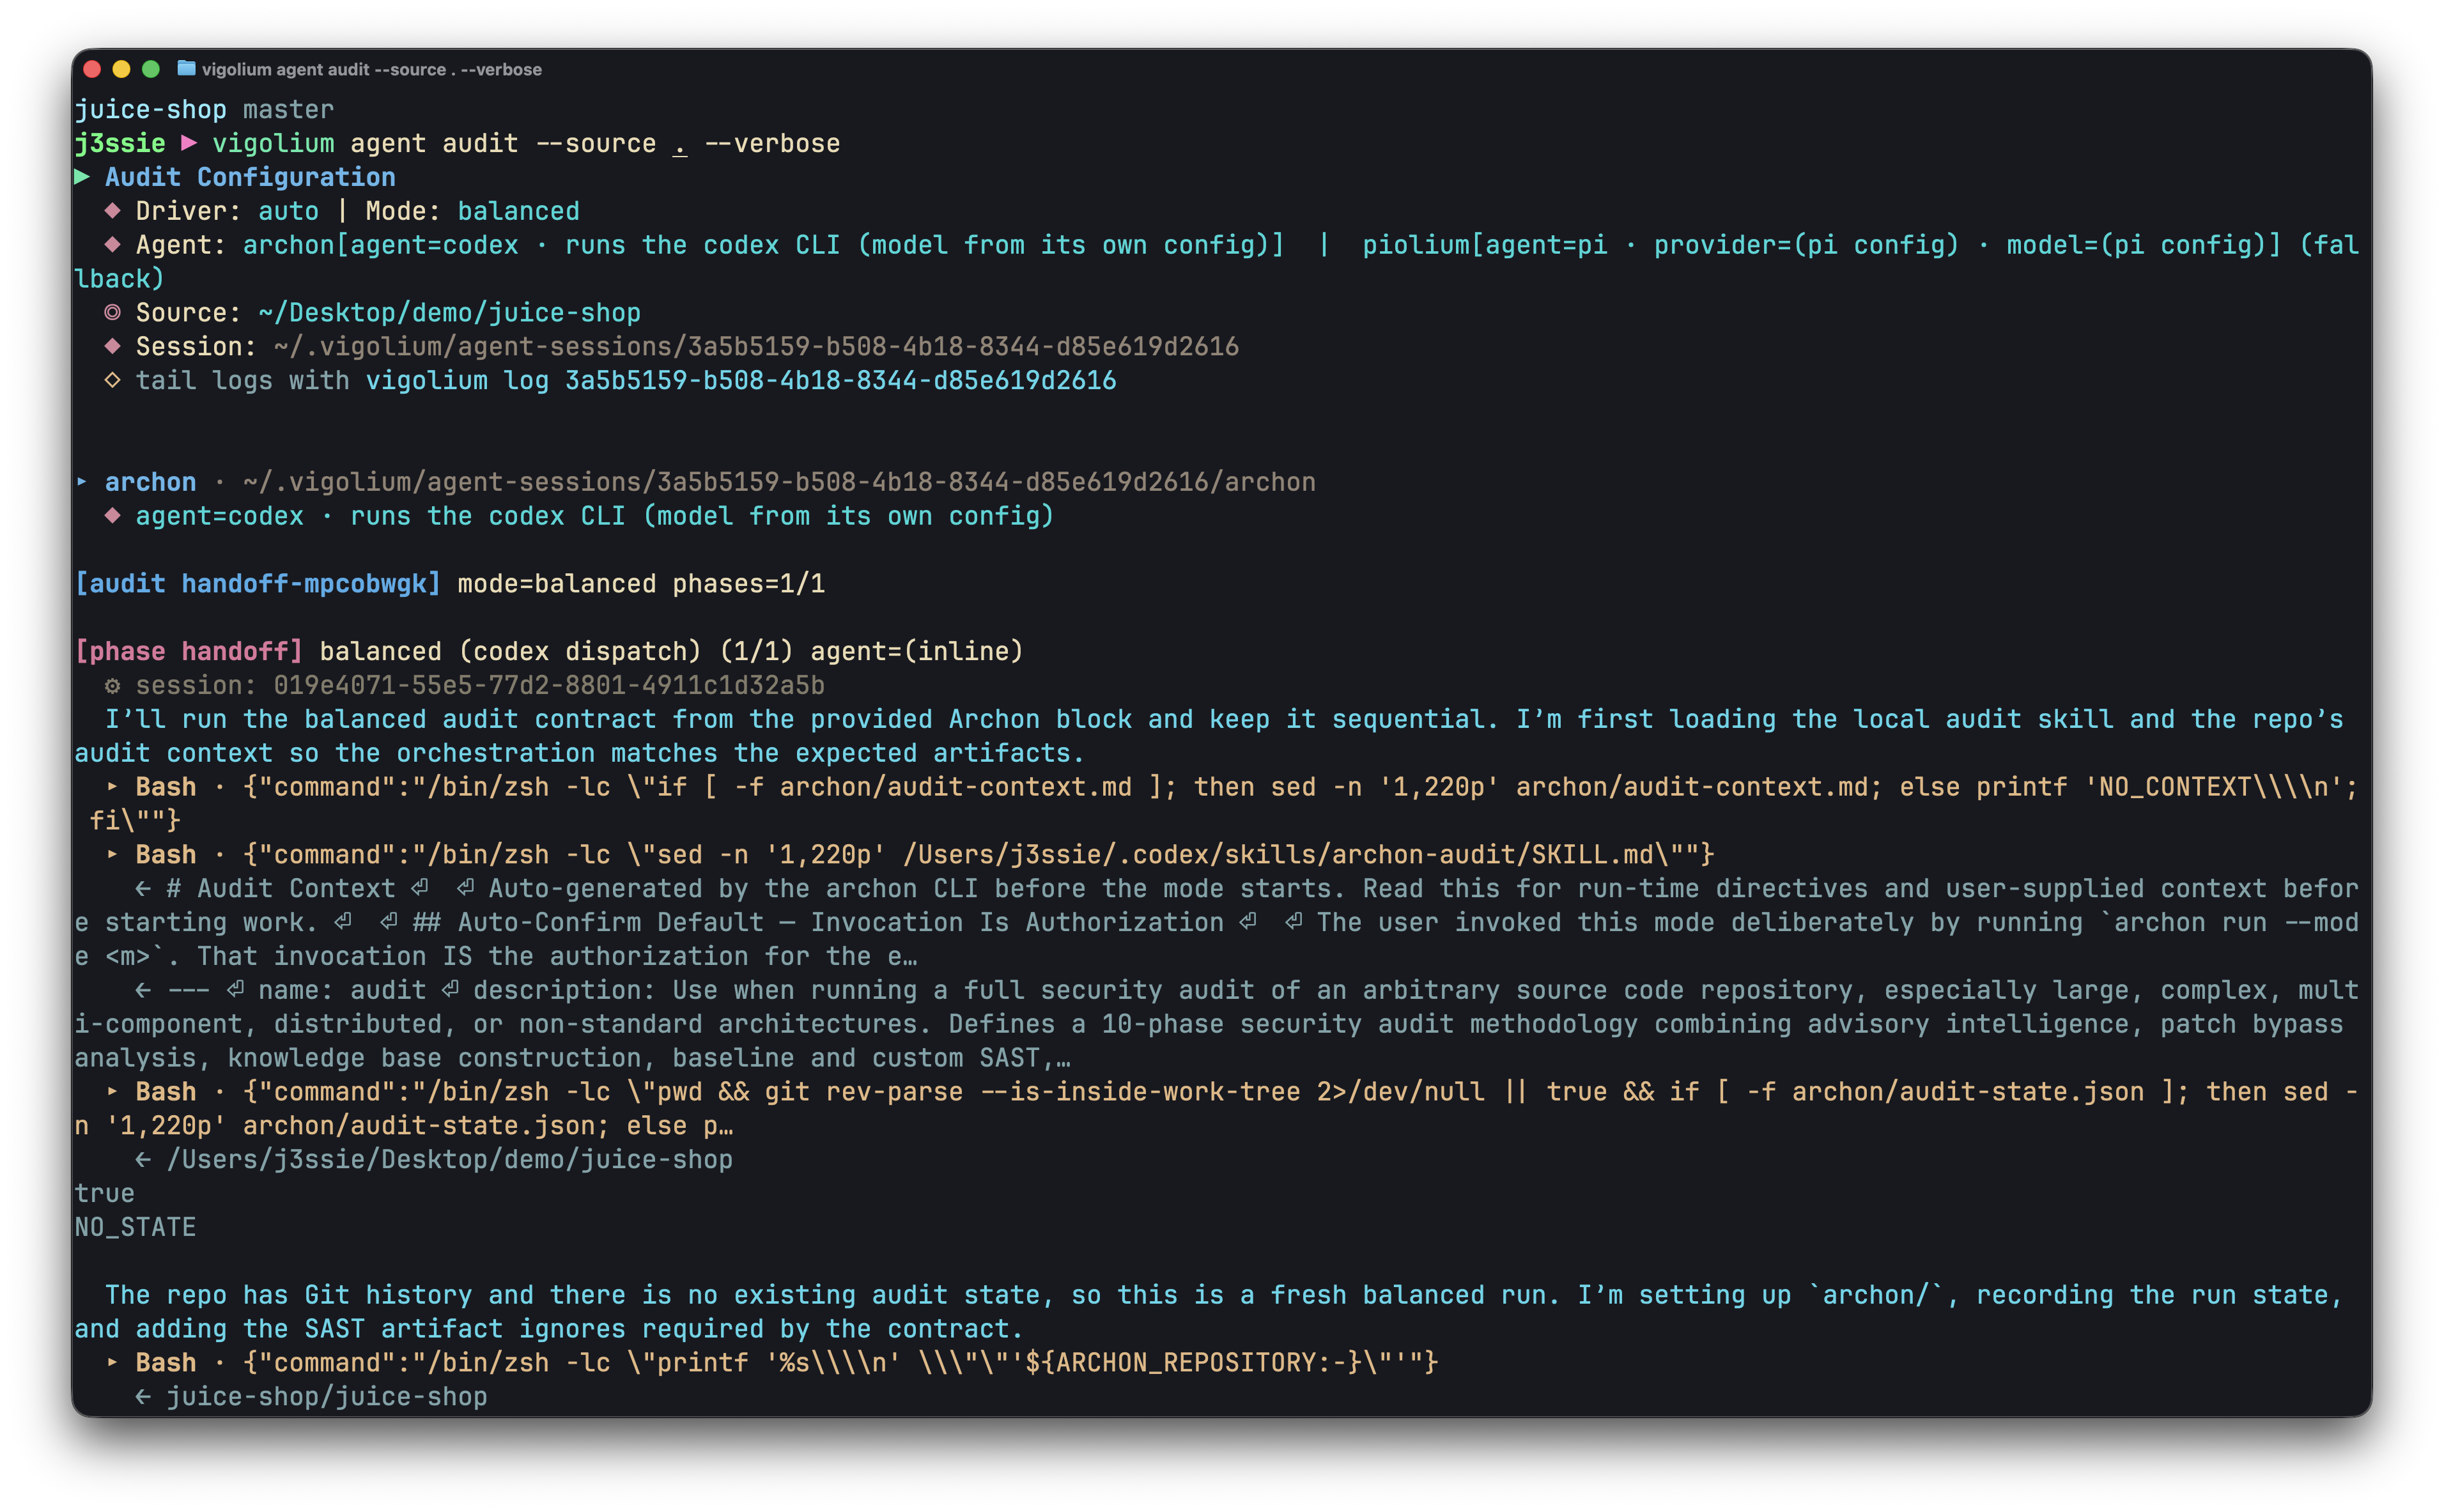 |
Спонсор
Благодарим Daytona за спонсирование инфраструктуры песочницы
Ключевые возможности
Нативный сканер
- 324 модуля сканирования: 208 активных (фаззинг) + 117 пассивных (поиск по шаблонам), охватывающих OWASP Top 10 и выходящих за его рамки
- Тестирование вне канала связи (OAST): слепой XSS/SSRF/инъекции команд через обратные вызовы interactsh с автоматической корреляцией полезной нагрузки
- Мутация с учетом значений: классифицирует параметры по семантическому типу (целое число, UUID, JWT, email) и изменяет их в соответствии с целью
- Многоэтапный конвейер: внешний сбор данных, обнаружение контента (Deparos), обход браузеров/SPA (Spitolas) и аудит, управляемые предустановками стратегий и профилями сканирования
- Гибкие входные данные: URL-адреса, OpenAPI/Swagger, Postman, Burp Suite, cURL, Nuclei JSONL
- Многосессионная аутентификация: встроенные сессии, файлы сессий или полные конфигурации аутентификации с потоками входа, извлечением токенов и тестированием IDOR/BOLA
- Расширения на JavaScript: пользовательские модули и хуки через встроенный JS-движок с HTTP-API, учитывающими состояние сессии
- Масштабируемость и генерация отчетов: пул конкурентных воркеров с ограничением частоты запросов на узел, гибридная очередь в памяти/на диске/Redis и автономные HTML-отчеты
Агентный сканер
- Среда выполнения olium в процессе: каждый режим агента работает на нативном движке Go
pkg/olium: цикл с очередностью ходов, встроенный реестр инструментов, поддержка навыков и подключаемые драйверы провайдеров (без очередей SDK подпроцессов) - Автопилот: агент самостоятельно обнаруживает конечные точки, запускает сканирование и проводит триаж находок, с опциональным многопрофильным конвейером и возобновлением сессии
- Рой (Swarm): мастер-агент выбирает модули, генерирует пользовательские JS-расширения для атак, запускает аудит кода + SAST, выполняет сканирование и проводит триаж результатов; целевой или полный охват (
--discover), с--diff/--last-commitsдля запусков с фокусом на изменениях - Драйверы аудита исходного кода:
audit,pioliumи унифицированный диспетчерauditвыполняют аудит исходного кода в переднем плане с общей схемой находок и тегированием в БД - Режим запросов: одноразовые промпты для проверки кода, обнаружения конечных точек и поиска секретов
- Подключаемые провайдеры:
openai-compatible(по умолчанию),openai-codex-oauth,openai-api-key,openai-responses,anthropic-api-key,anthropic-oauth,anthropic-cli,anthropic-compatible,anthropic-vertex,google-vertex. Те же режимы доступны через REST API с потоковой передачей SSE и чат-эндпоинтом, совместимым с OpenAI
Быстрый старт: Нативный сканер
# Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com

# Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep

# Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error

# Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi

# Pipe URLs from stdin
cat urls.txt | vigolium scan