

strix v1.6.1
Инструмент тестирования на проникновение на базе ИИ с открытым исходным кодом для поиска и устранения уязвимостей вашего приложения.
Strix
Открытый AI-инструмент для пентеста. Автономные AI-хакеры, которые находят и устраняют уязвимости вашего приложения.





[!TIP] Новое! Strix бесшовно интегрируется с GitHub Actions и CI/CD-пайплайнами. Автоматически сканируйте уязвимости при каждом pull request и блокируйте небезопасный код до того, как он попадёт в продакшен — Начните без какой-либо настройки.
Обзор Strix
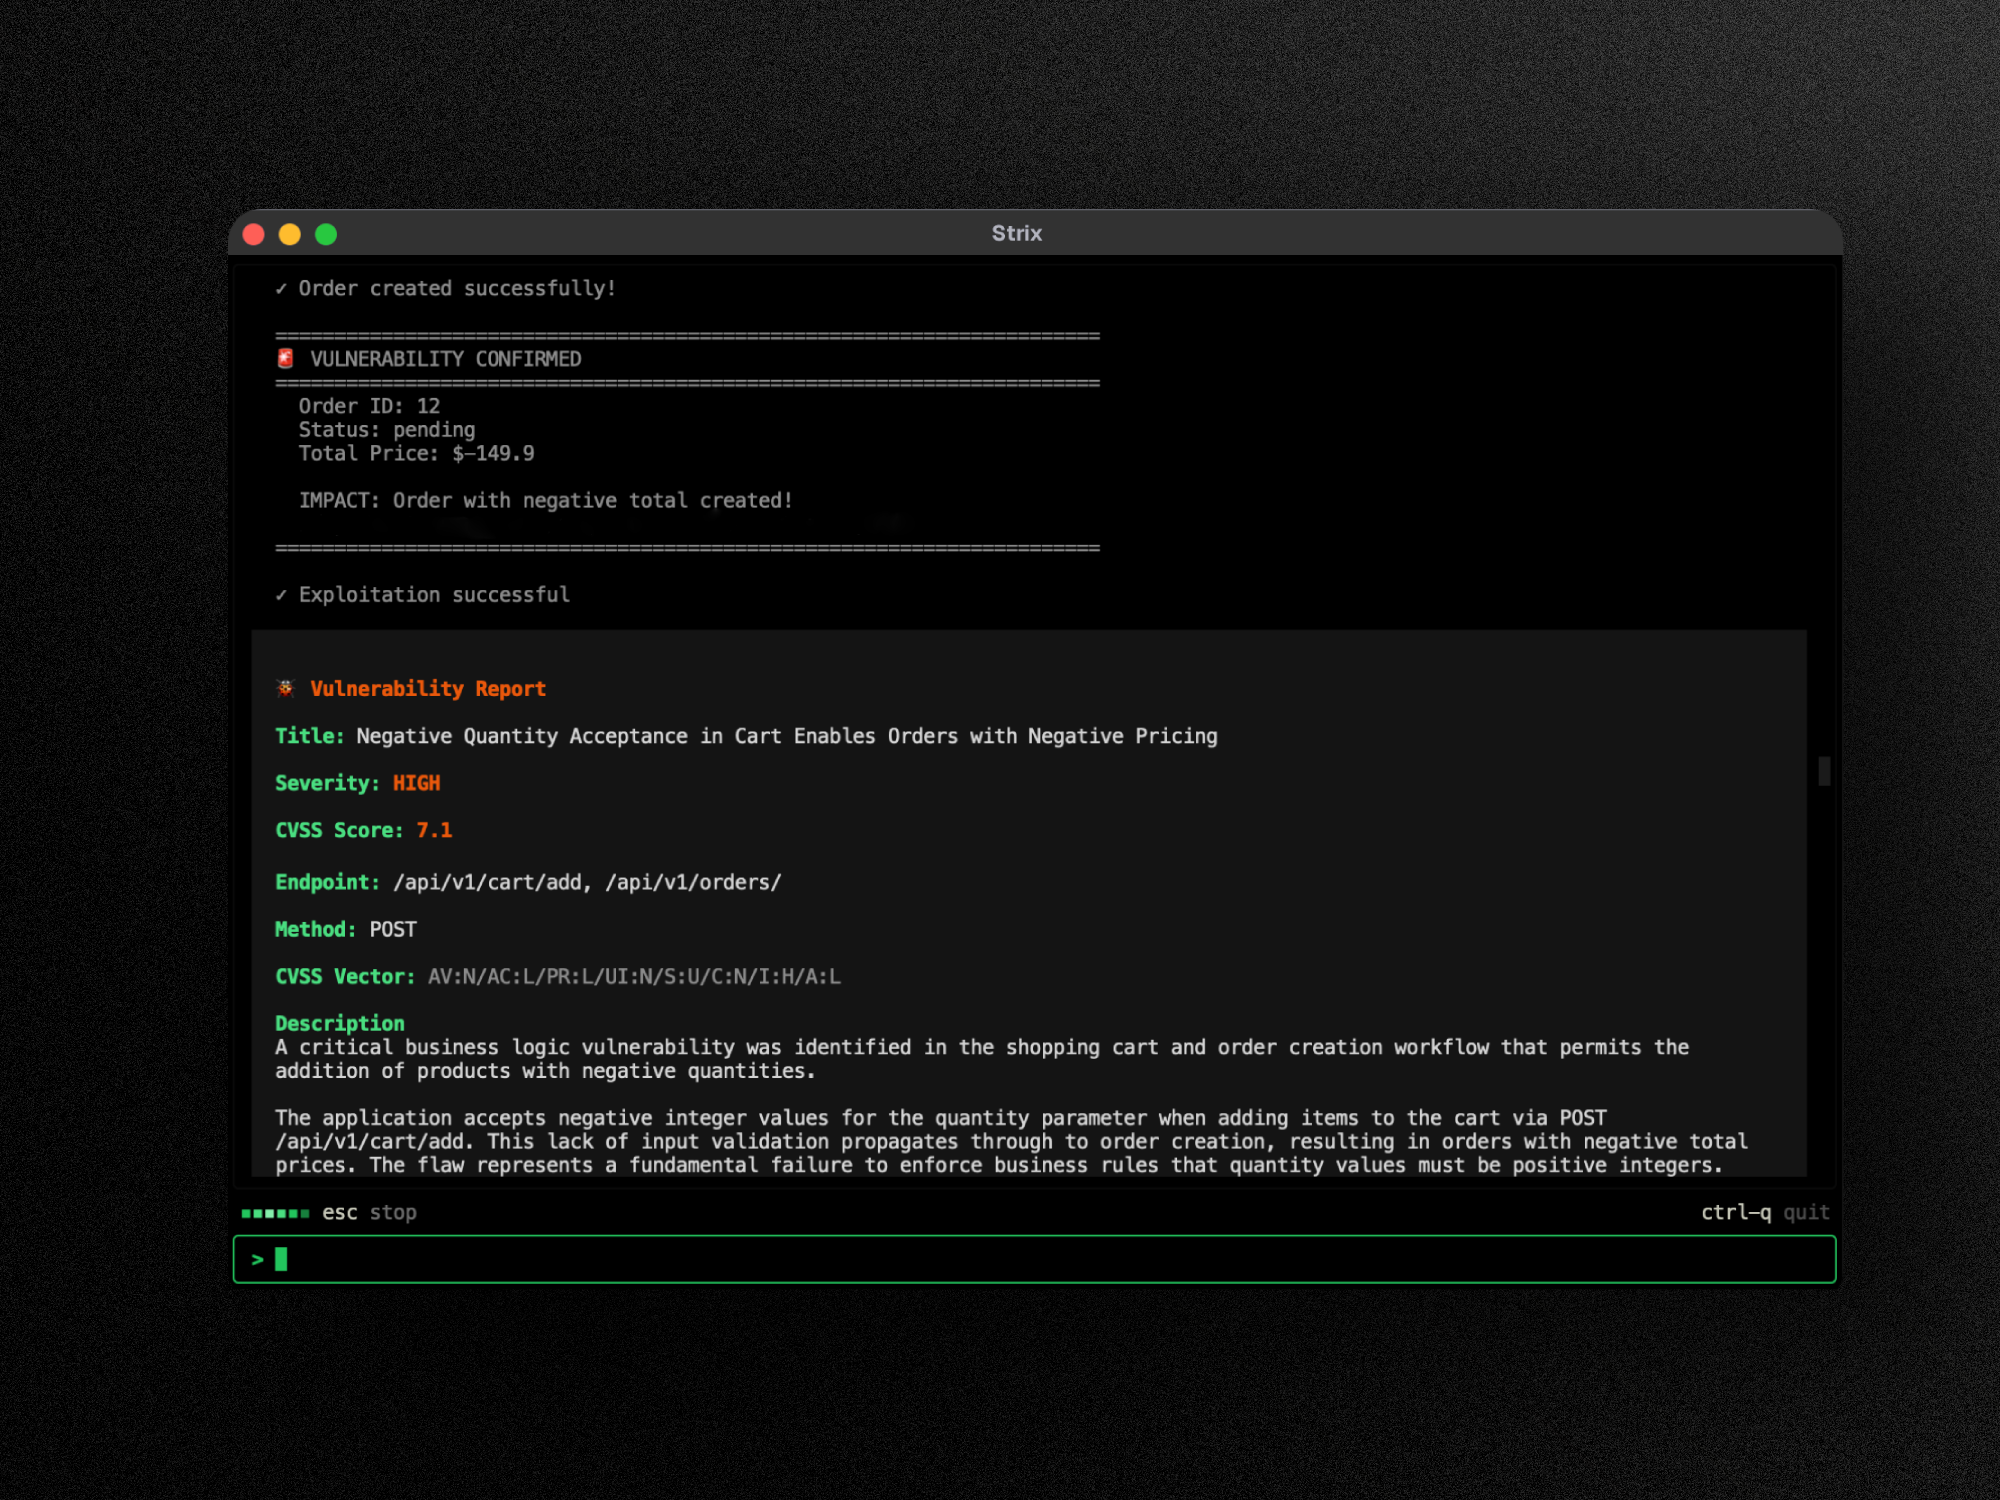
Strix — это автономные AI-агенты для пентеста, которые действуют как настоящие хакеры: они динамически запускают ваш код, находят уязвимости и подтверждают их с помощью реальных proof-of-concept. Создан для разработчиков и команд безопасности, которым нужно быстрое и точное тестирование безопасности без накладных расходов на ручной пентест или ложных срабатываний статических анализаторов.
Ключевые возможности:
- Полный набор инструментов для пентеста — разведка, эксплуатация и валидация из коробки
- Мультиагентная оркестрация — команды AI-пентестеров, которые взаимодействуют и масштабируются
- Реальная валидация эксплойтов — работающие PoC, а не ложные срабатывания, как у устаревших сканеров уязвимостей
- CLI, ориентированный на разработчика — практичные результаты с рекомендациями по устранению
- Автоисправление и отчётность — генерация патчей и готовых к комплаенсу отчётов о пентесте
Сценарии использования
- Тестирование безопасности приложений — обнаружение и валидация критических уязвимостей в ваших приложениях
- Быстрый пентест — проведение пентестов за часы, а не недели, с отчётами о комплаенсе
- Автоматизация bug bounty — автоматизация исследований в рамках bug bounty и генерация PoC для более быстрой отчётности
- Интеграция с CI/CD — запуск тестов в CI/CD, чтобы блокировать уязвимости до попадания в продакшен
🚀 Быстрый старт
Требования:
- Docker (запущенный)
- API-ключ LLM от любого поддерживаемого провайдера (OpenAI, Anthropic, Google и т. д.)
Установка и первое сканирование
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] При первом запуске автоматически загружается Docker-образ песочницы. Результаты сохраняются в
strix_runs/<run-name>
Способы запуска Strix
- Open Source — бесплатно, работает локально с Docker и вашим собственным ключом LLM. Быстрый старт
- Strix Cloud — без настройки, валидированные находки, автоисправление в один клик и ревью PR. Запустить пентест →
- Enterprise — SSO, готовые к комплаенсу отчёты, развёртывание в VPC или self-hosted. Попробовать Strix Enterprise →
☁️ Strix Cloud
Попробуйте полнофункциональную платформу для пентеста Strix на app.strix.ai — зарегистрируйтесь бесплатно, подключите свои репозитории и домены и запустите пентест за считанные минуты.
- Валидированные находки с PoC — каждая уязвимость сопровождается работающим proof-of-concept эксплойтом и шагами воспроизведения
- Автоисправление в один клик — сгенерированные AI патчи безопасности в виде готовых к слиянию pull request
- Непрерывный пентест — постоянное сканирование уязвимостей, успевающее за вашими развёртываниями
- Интеграции DevSecOps — GitHub, GitLab, Bitbucket, Slack, Jira, Linear и CI/CD-пайплайны
- Непрерывное обучение — AI, который опирается на прошлые находки, адаптируется к вашей кодовой базе и со временем снижает число ложных срабатываний
🏢 Enterprise
Получите тот же опыт Strix с корпоративными средствами контроля: SSO (SAML/OIDC), настраиваемые готовые к комплаенсу отчёты о пентесте (SOC 2, ISO 27001, PCI DSS), выделенная поддержка и SLA, варианты развёртывания (VPC или self-hosted), поддержка модели BYOK и адаптированные AI-агенты для пентеста, оптимизированные под вашу среду.
Попробовать Strix Enterprise →
🤖 Использование Strix из вашего кодинг-агента
Strix готов к работе с агентами. Дайте Claude Code, Cursor, Codex или любому агенту, совместимому с SKILL.md, возможность запускать пентесты, исправлять находки и настраивать CI-сканирование:
npx skills add usestrix/strix
Это устанавливает девять навыков для запуска пентестов, исправления находок и CI-сканирования применительно к коду, веб-приложениям, API и OWASP Top 10. Агенты могут использовать локальный CLI или управляемое облако с тем же движком.
См. AGENTS.md для краткой справки, docs.strix.ai/llms.txt для CLI и docs.app.strix.ai для API.
✨ Возможности
Инструменты агентного пентеста
Агенты Strix оснащены комплексным набором инструментов для наступательной безопасности — теми же инструментами, что используют профессиональные пентестеры и этичные хакеры:
- Прокси для перехвата HTTP — полное манипулирование запросами/ответами и их анализ с помощью Caido
- Эксплуатация браузера — автоматизированный браузер для тестирования XSS, CSRF, clickjacking и обхода аутентификации
- Выполнение shell-команд — интерактивный терминал для разработки эксплойтов и постэксплуатации
- Среда выполнения пользовательских эксплойтов — песочница Python для написания и валидации proof-of-concept эксплойтов
- Разведка и OSINT — автоматизированное картирование поверхности атаки, перечисление поддоменов и фингерпринтинг
- Статический и динамический анализ кода — возможности SAST + DAST для комплексного тестирования безопасности приложений
- База знаний об уязвимостях — структурированные находки с оценкой CVSS и классификацией OWASP
Комплексный сканер уязвимостей
Strix выявляет, валидирует и эксплуатирует широкий спектр уязвимостей безопасности из OWASP Top 10 и не только:
- Нарушения контроля доступа — IDOR, повышение привилегий, обход аутентификации
- Инъекционные атаки — SQL-инъекции, NoSQL-инъекции, инъекции OS-команд, SSTI
- Серверные уязвимости — SSRF, XXE, небезопасная десериализация, RCE
- Клиентские атаки — XSS (хранимый/отражённый/DOM), prototype pollution, CSRF
- Изъяны бизнес-логики — состояния гонки, манипуляции с платежами, обход рабочих процессов
- Аутентификация и сессии — атаки на JWT, фиксация сессий, векторы credential stuffing
- Инфраструктура и облако — ошибки конфигурации, открытые сервисы, проблемы облачной безопасности
- Безопасность API — нарушенная аутентификация, mass assignment, обход ограничения скорости запросов
Граф агентов (мультиагентный пентест)
Продвинутая мультиагентная оркестрация для комплексного автоматизированного пентеста:
- Распределённый пентест — специализированные AI-агенты для разведки, эксплуатации и постэксплуатации
- Масштабируемое тестирование безопасности — параллельное выполнение по нескольким целям для быстрого и полного покрытия
- Динамическая координация — агенты обмениваются находками, объединяют уязвимости в цепочки и взаимодействуют как red team
🖥️ Локальный веб-просмотрщик
Каждое сканирование записывает свои результаты на диск по мере выполнения. Откройте их в локальном дашборде одной командой:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
Дашборд показывает находки, живую карту команды агентов и прошлые запуски. Ничего не покидает вашу машину, а UI поставляется уже собранным. strix view привязывается к 127.0.0.1 и выводит ссылку с токеном, дающую доступ к запуску, поэтому делитесь ею осторожно.
См. документацию просмотрщика для описания опций и доступа к просмотрщику с другой машины.
Примеры использования
Базовое использование
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
Тестирование API (OpenAPI / Swagger / Postman)
Укажите Strix на контракт API, и он протестирует каждую объявленную конечную точку вместо того, чтобы обнаруживать их путём обхода. Сопоставьте спецификацию с живым базовым URL, чтобы агент знал, куда отправлять трафик:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
Расширенные сценарии тестирования
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
См. справочник по CLI для описания всех опций, включая режимы сканирования, область diff, файлы инструкций и бюджеты.
Headless-режим
Запускайте Strix программно без интерактивного UI с помощью флага -n/--non-interactive — идеально для серверов и автоматизированных задач. CLI выводит находки об уязвимостях в реальном времени и итоговый отчёт перед завершением. Завершается с ненулевым кодом, если найдены уязвимости.
strix -n --target https://your-app.com
CI/CD (GitHub Actions)
Strix можно добавить в ваш пайплайн, чтобы запускать тест безопасности на pull request с помощью лёгкого workflow GitHub Actions:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] В запусках CI на pull request Strix автоматически ограничивает быстрые ревью изменёнными файлами, поэтому checkout выше извлекает полную историю. См. документацию CI/CD для подробностей.
Конфигурация
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] Strix автоматически сохраняет вашу конфигурацию в
~/.strix/cli-config.json, так что вам не нужно вводить её заново при каждом запуске. См. справочник по конфигурации для описания всех переменных окружения.
Вход с подпиской ChatGPT
Вместо оплачиваемого по тарифу API-ключа вы можете запускать Strix на своей подписке ChatGPT Plus/Pro:
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
Использование управляемой платформы: strix cloud
Запускайте сканирования на app.strix.ai из терминала, без Docker или ключа LLM:
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
Каждой операции REST API соответствует команда strix cloud <resource> <verb>. Запустите strix cloud, чтобы вывести список ресурсов, и добавьте help к ресурсу, чтобы вывести список его команд. Вывод в формате JSON, когда stdout не является терминалом или когда вы передаёте --json. Исключение — бинарные загрузки: перенаправьте необработанные байты или скомбинируйте --output FILE --json для метаданных загрузки.
См. документацию по облачному CLI для описания областей доступа, рабочих пространств, биллинга и опций загрузки исходников.
Подключение собственных MCP-серверов
Strix может подключаться к серверам Model Context Protocol (MCP), которые вы укажете, и предоставлять их инструменты агенту во время запуска. Создайте ~/.strix/mcp-servers.json с JSON-списком локальных stdio-серверов или удалённых http-серверов:
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
Инструменты каждого сервера получают пространство имён по name, например github_list_issues. См. документацию MCP для описания полной схемы, фильтрации инструментов и stdio-серверов.
Рекомендуемые модели для лучших результатов:
- Z.ai GLM-5.3 on OpenRouter -
openrouter/z-ai/glm-5.3(выбор по умолчанию) - OpenAI GPT-5.4 -
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 -
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview -
vertex_ai/gemini-3-pro-preview - DeepSeek V4 Pro -
deepseek/deepseek-v4-pro - Moonshot Kimi K3 -
moonshot/kimi-k3
См. документацию по провайдерам LLM для описания всех поддерживаемых провайдеров, включая Vertex AI, Bedrock, Azure и локальные модели.
Документация
Полная документация доступна на docs.strix.ai — включая подробные руководства по использованию, интеграциям CI/CD, навыкам и расширенной конфигурации.
Участие в разработке
Мы приветствуем вклад в виде кода, документации и новых навыков — ознакомьтесь с нашим руководством по участию, чтобы начать, или откройте pull request/issue.
Присоединяйтесь к нашему сообществу
Есть вопросы? Нашли баг? Хотите внести вклад? Присоединяйтесь к нашему Discord!
Поддержите проект
Любите Strix? Поставьте нам ⭐ на GitHub!
Благодарности
Strix основан на невероятной работе таких open-source проектов, как LiteLLM, Caido, Nuclei, Playwright и Bubble Tea. Огромная благодарность их мейнтейнерам!
[!WARNING] Только авторизованное использование. Strix активно тестирует цели, на которые вы его наводите, поэтому запускайте его только против систем, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение, и оставайтесь в рамках согласованной области. Неавторизованное тестирование незаконно в большинстве юрисдикций. Только вы несёте ответственность за получение авторизации и соблюдение закона. Strix предоставляется «как есть» без каких-либо гарантий или ответственности за неправомерное использование.