

strix v1.5.1
Инструмент тестирования на проникновение на базе ИИ с открытым исходным кодом для поиска и устранения уязвимостей вашего приложения.
Strix
Открытый AI-инструмент для пентеста. Автономные AI-хакеры, которые находят и устраняют уязвимости вашего приложения.





[!TIP] Новое! Strix бесшовно интегрируется с GitHub Actions и CI/CD-пайплайнами. Автоматически сканируйте уязвимости при каждом pull request и блокируйте небезопасный код до того, как он попадёт в продакшен — Начните без какой-либо настройки.
Обзор Strix
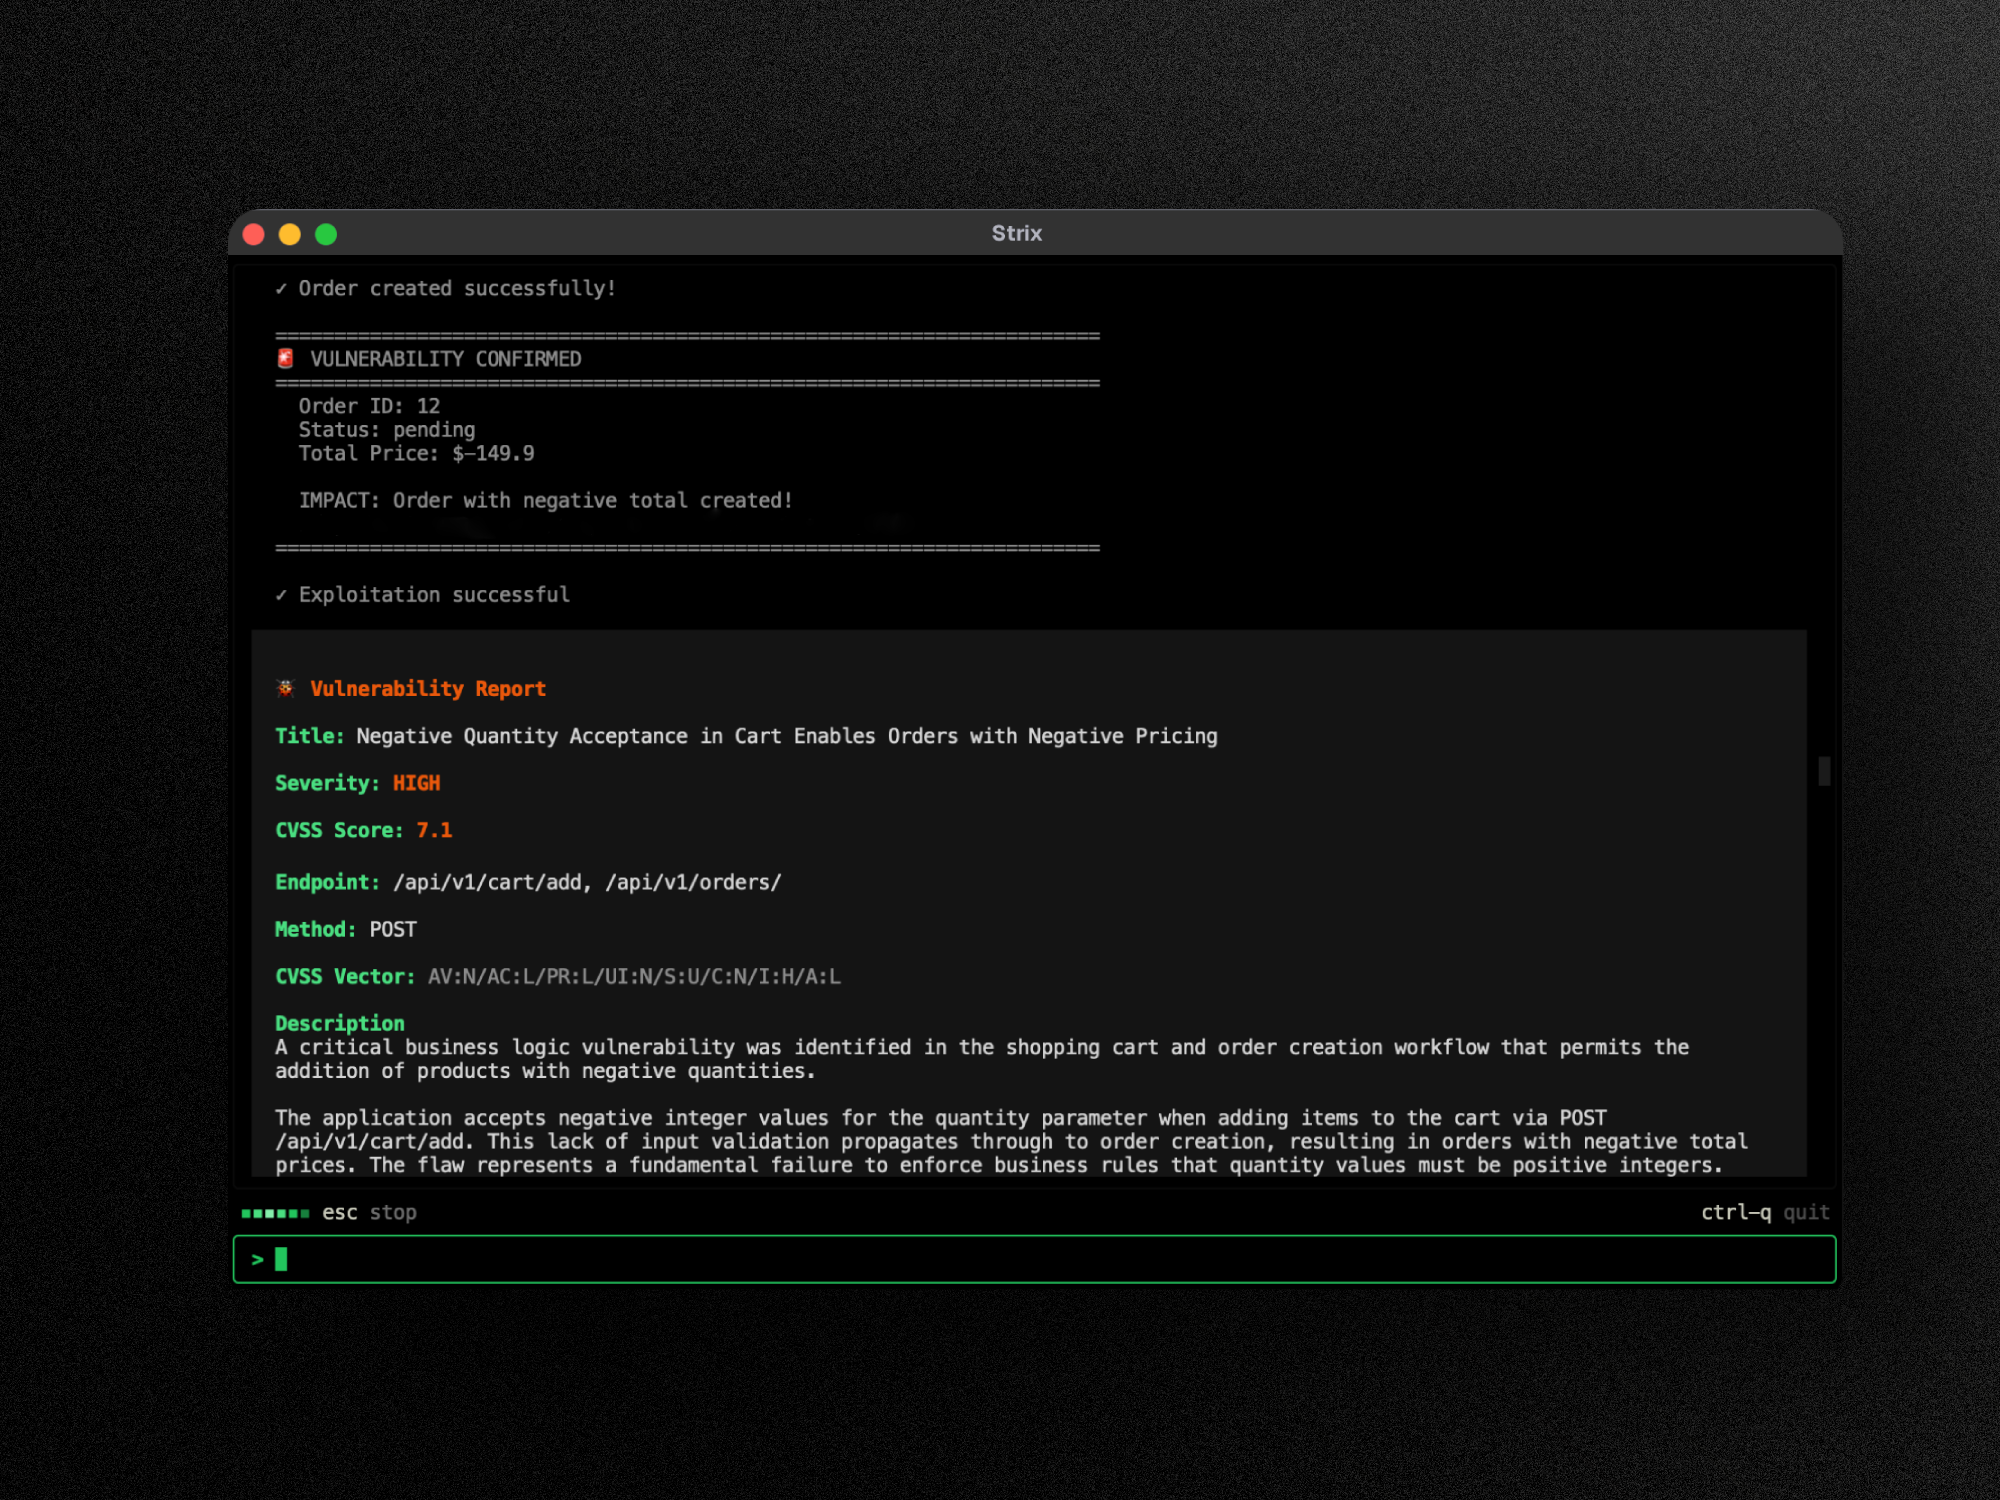
Strix — это автономные AI-агенты для пентеста, которые действуют как настоящие хакеры: они динамически запускают ваш код, находят уязвимости и подтверждают их с помощью реальных proof-of-concept. Создан для разработчиков и команд безопасности, которым нужно быстрое и точное тестирование безопасности без накладных расходов на ручной пентест или ложных срабатываний статических анализаторов.
Ключевые возможности:
- Полный набор инструментов для пентеста — разведка, эксплуатация и валидация из коробки
- Мультиагентная оркестрация — команды AI-пентестеров, которые взаимодействуют и масштабируются
- Реальная валидация эксплойтов — работающие PoC, а не ложные срабатывания, как у устаревших сканеров уязвимостей
- CLI, ориентированный на разработчика — практичные результаты с рекомендациями по устранению
- Автоисправление и отчётность — генерация патчей и готовых к комплаенсу отчётов о пентесте
Сценарии использования
- Тестирование безопасности приложений — обнаружение и валидация критических уязвимостей в ваших приложениях
- Быстрый пентест — проведение пентестов за часы, а не недели, с отчётами о комплаенсе
- Автоматизация bug bounty — автоматизация исследований в рамках bug bounty и генерация PoC для более быстрой отчётности
- Интеграция с CI/CD — запуск тестов в CI/CD, чтобы блокировать уязвимости до попадания в продакшен
🚀 Быстрый старт
Требования:
- Docker (запущенный)
- API-ключ LLM от любого поддерживаемого провайдера (OpenAI, Anthropic, Google и т. д.)
Установка и первое сканирование
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] При первом запуске автоматически загружается Docker-образ песочницы. Результаты сохраняются в
strix_runs/<run-name>
Способы запуска Strix
- Open Source — бесплатно, работает локально с Docker и вашим собственным ключом LLM. Быстрый старт
- Strix Cloud — без настройки, валидированные находки, автоисправление в один клик и ревью PR. Запустить пентест →
- Enterprise — SSO, готовые к комплаенсу отчёты, развёртывание в VPC или self-hosted. Попробовать Strix Enterprise →
☁️ Strix Cloud
Попробуйте полнофункциональную платформу для пентеста Strix на app.strix.ai — зарегистрируйтесь бесплатно, подключите свои репозитории и домены и запустите пентест за считанные минуты.
- Валидированные находки с PoC — каждая уязвимость сопровождается работающим proof-of-concept эксплойтом и шагами воспроизведения
- Автоисправление в один клик — сгенерированные AI патчи безопасности в виде готовых к слиянию pull request
- Непрерывный пентест — постоянное сканирование уязвимостей, успевающее за вашими развёртываниями
- Интеграции DevSecOps — GitHub, GitLab, Bitbucket, Slack, Jira, Linear и CI/CD-пайплайны
- Непрерывное обучение — AI, который опирается на прошлые находки, адаптируется к вашей кодовой базе и со временем снижает число ложных срабатываний
🏢 Enterprise
Получите тот же опыт Strix с корпоративными средствами контроля: SSO (SAML/OIDC), настраиваемые готовые к комплаенсу отчёты о пентесте (SOC 2, ISO 27001, PCI DSS), выделенная поддержка и SLA, варианты развёртывания (VPC или self-hosted), поддержка модели BYOK и адаптированные AI-агенты для пентеста, оптимизированные под вашу среду.
Попробовать Strix Enterprise →
🤖 Использование Strix из вашего кодинг-агента
Strix готов к работе с агентами. Дайте Claude Code, Cursor, Codex или любому агенту, совместимому с SKILL.md, возможность запускать пентесты, исправлять находки и настраивать CI-сканирование:
npx skills add usestrix/strix
Это устанавливает девять навыков для запуска пентестов, исправления находок и CI-сканирования применительно к коду, веб-приложениям, API и OWASP Top 10. Агенты могут использовать локальный CLI или управляемое облако с тем же движком.