
tirreno v0.10.1
Фреймворк безопасности с открытым исходным кодом для отслеживания событий в реальном времени, обнаружения угроз и оценки рисков. Отслеживает поведение пользователей, обнаруживает мошенничество, атаки ботов и захват учетных записей с помощью механизма правил и журналов аудита.
tirreno

tirreno — это фреймворк безопасности.
tirreno [tir.ˈrɛ.no] помогает понимать, отслеживать и защищать ваш продукт от угроз, мошенничества и злоупотреблений. В то время как классическая кибербезопасность сосредоточена на инфраструктуре и сетевом периметре, большинство утечек происходит через скомпрометированные учётные записи и злоупотребление логикой приложений, которые обходят межсетевые экраны, SIEM, WAF и другие средства защиты. tirreno обнаруживает угрозы там, где они действительно происходят: внутри вашего продукта.
tirreno — это написанное вручную приложение на PHP/PostgreSQL с малым числом зависимостей, «low-tech». После простой пятиминутной установки вы можете принимать события через вызовы API и сразу же получить доступ к панели управления.
Основные компоненты
- SDK и API Интегрируйте tirreno в любой продукт с помощью SDK. Отправляйте события с полным контекстом в несколько строк кода.
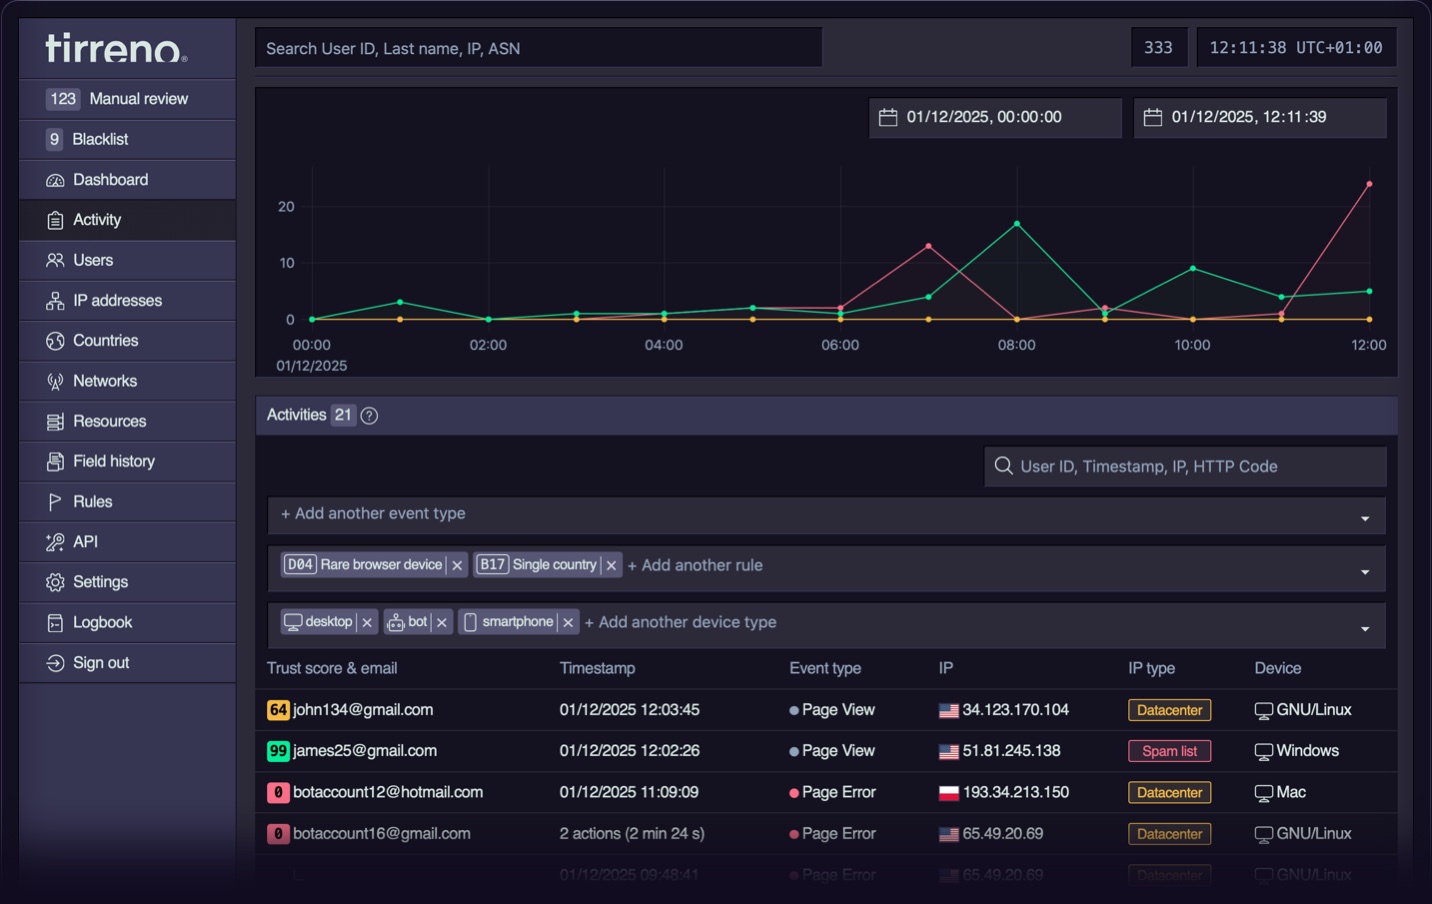
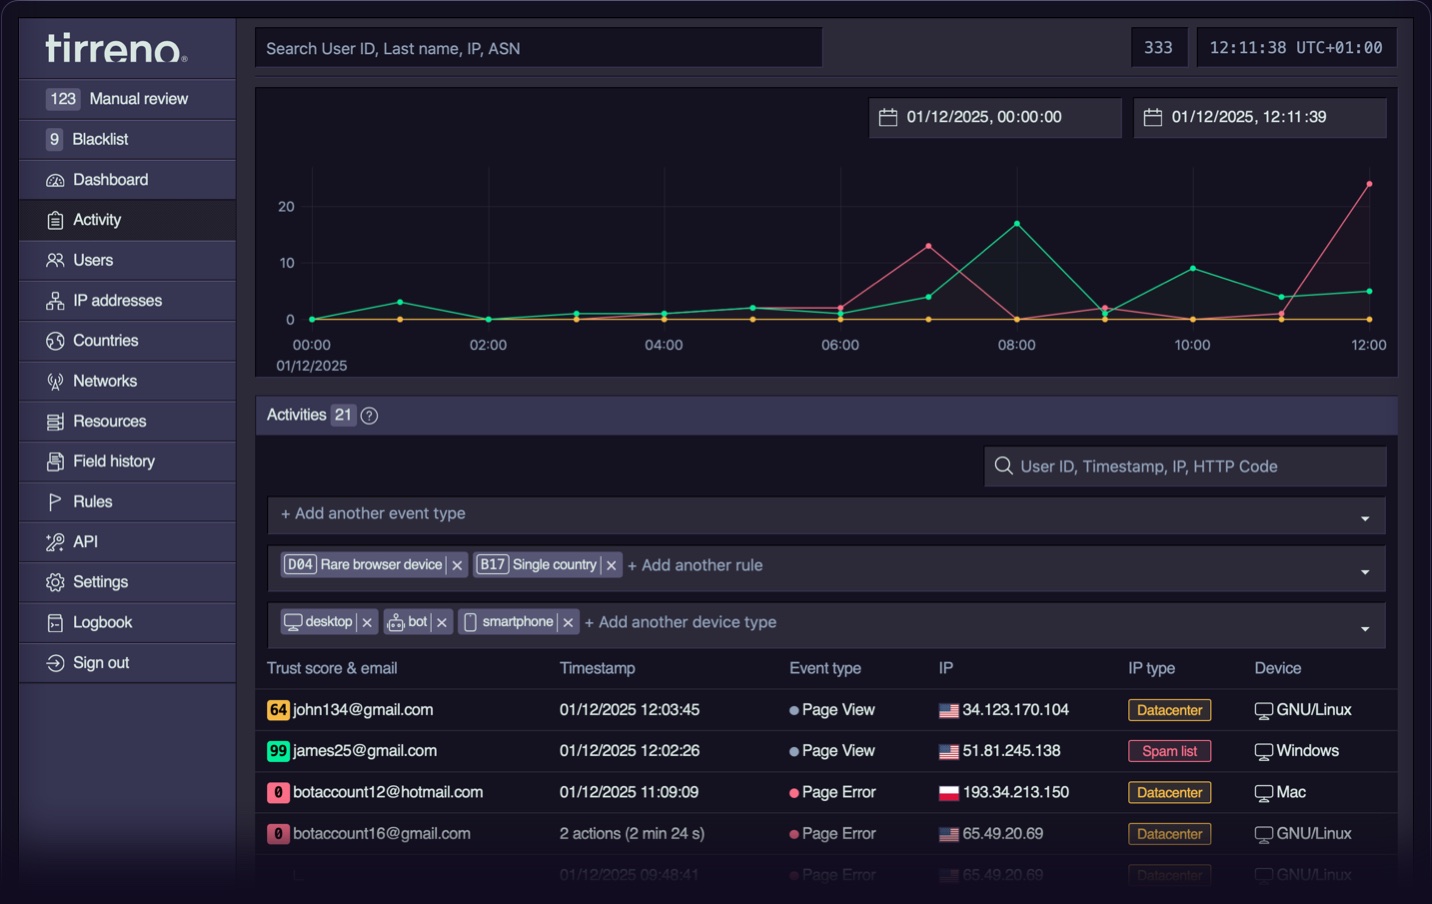
- Встроенная панель управления Отслеживайте и понимайте события безопасности и рисков вашего продукта из единого интерфейса. Готова к использованию за минуты.
- Единое представление пользователя Анализируйте модели поведения, оценки риска, связанные идентичности и временные шкалы активности для конкретной сущности.
- Движок правил Автоматически рассчитывайте оценки риска с помощью предустановленных правил или создавайте собственные, адаптированные под ваш продукт.
- Очередь проверки Автоматически приостанавливайте сущности с рискованными событиями или помечайте их для ручной проверки через настройки пороговых значений.
- Журнал аудита полей Отслеживайте изменения важных полей, включая то, что изменилось и когда, для упрощения аудита и соответствия требованиям.
Предустановленные правила
Account takeover Credential stuffing Content spam Account registration Fraud prevention Insider threat
Bot detection Dormant account Multi-accounting Promo abuse API protection High-risk regions
Создан для
- Самостоятельно размещаемых, внутренних и устаревших приложений: Встраивайте слой безопасности, чтобы расширить свою защиту через журналы аудита, защитить учётные записи пользователей от захвата, обнаруживать киберугрозы и отслеживать внутренние угрозы.
- SaaS и цифровых платформ: Предотвращайте утечку данных между арендаторами, онлайн-мошенничество, повышение привилегий, эксфильтрацию данных и злоупотребление бизнес-логикой.
- Электронной коммерции и онлайн-маркетплейсов: Обнаруживайте мошенничество с платежами, злоупотребление учётными записями, фальшивые отзывы, эксплуатацию промокодов, манипуляции с товарными запасами и защищайтесь от credential stuffing и кардинговых атак.
- Критически важных приложений: Защита конфиденциальных приложений, даже в изолированных развёртываниях.
- Промышленных систем управления (ICS) и систем управления и контроля (C2): Защищайте операционные технологии, командные системы и платформы критической инфраструктуры от несанкционированного доступа и вредоносных команд.
- Нечеловеческих идентичностей (NHI): Отслеживайте сервисные учётные записи, ключи API, поведение ботов и обнаруживайте скомпрометированные машинные идентичности.
- Приложений с приоритетом API: Защищайте от злоупотреблений, обхода ограничений скорости, скрейпинга и несанкционированного доступа.
Живая демонстрация
Посмотрите живую демонстрацию на play.tirreno.com (admin/tirreno).
Требования
- PHP: Версия от 8.0 до 8.3
- PostgreSQL: Версия 12 или выше
- Расширения PHP:
PDO_PGSQL,cURL - HTTP-веб-сервер:
Apacheс включённымиmod_rewriteиmod_headers - Операционная система: Рекомендуется Unix-подобная система
- Минимальные требования к оборудованию:
- PostgreSQL: 512 МБ ОЗУ (рекомендуется 4 ГБ)
- Приложение: 128 МБ ОЗУ (рекомендуется 1 ГБ)
- Хранилище: Примерно 3 ГБ хранилища PostgreSQL на 1 миллион событий
Установка на основе Docker
Чтобы запустить tirreno в контейнере Docker, вы можете использовать команду ниже:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Продолжите с шага 4 раздела Быстрый старт.
Быстрый старт установки
- Скачайте последнюю версию tirreno (ZIP-файл).
- Распакуйте файл tirreno-master.zip в место, где вы хотите его установить на вашем веб-сервере.
- Перейдите по адресу
http://localhost:8585/install/index.phpв браузере, чтобы запустить процесс установки. - После успешной установки удалите каталог
install/и его содержимое. - Перейдите по адресу
http://localhost:8585/signup/в браузере, чтобы создать учётную запись администратора. - Для настройки задания cron вставьте следующее выражение расписания (каждые 10 минут) с помощью команды
crontab -eили отредактировав файл/var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
Использование Heroku (опционально)
Нажмите здесь, чтобы запустить развёртывание на heroku.
Через Composer и Packagist (опционально)
tirreno опубликован на Packagist и может быть установлен с помощью Composer:
composer create-project tirreno/tirreno
или может быть добавлен в существующий проект:
composer require tirreno/tirreno
SDK
Справочник по API
tirreno('…')` — это встроенный API tirreno. Он предоставляет вашему коду те же строительные блоки, которые использует консоль: текущий запрос и страницу, принятые данные, движок правил, конструктор tirreno('queries'), логирование и утилиты. Используйте его для настройки tirreno. Примеры ниже показывают пользовательские разделы, построенные с помощью этого API.
LLM-боты
Пользователи с риском
Документация
См. Руководство пользователя для получения подробной информации о том, как использовать tirreno, Документацию для разработчиков для настройки вашей интеграции, Документацию администратора для установки, обслуживания и обновлений.
О проекте
tirreno — это фреймворк с открытым исходным кодом для создания суверенных приложений безопасности, соответствия требованиям и предотвращения мошенничества.
Проект начался как проприетарная система в 2021 году и был открыт (AGPL) в декабре 2024 года.