

maltrail v3.2
Система обнаружения вредоносного трафика в реальном времени, использующая публичные чёрные списки, статические следы вредоносного ПО и эвристический анализ для выявления угроз в DNS-, HTTP- и IP-трафике.


Maltrail
Maltrail — это система обнаружения сетевого трафика, которая выявляет взаимодействие с известной вредоносной инфраструктурой и сообщает об отдельных аномалиях трафика. Она сопоставляет домены, URL-адреса, IP-адреса, пары IP:port и значения User-Agent, наблюдаемые в сети, с набором индикаторов, называемых
трейлами.
Обнаружение записывается как отдельное событие, содержащее источник, назначение, протокол, совпавший трейл, классификацию и источник трейла:
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
Maltrail предназначен для сетевого мониторинга на основе индикаторов. Его эвристические обнаружения дополняют сопоставление с трейлами, но не заменяют телеметрию конечных точек или систему предотвращения вторжений общего назначения.
Возможности
- Полная сборка трейлов, объединяющая статический набор трейлов (более 3 000 курируемых файлов, загружаемых из stamparm/trails), 38 интеграций с публичными фидами и опциональные трейлы, предоставляемые оператором.
- Многопоточный сенсор на Rust, использующий libpcap, с опциональными воркерами захвата Linux
PACKET_FANOUT. - Сервер на Python, предоставляющий интерфейс отчётности, приём событий и HTTP API.
- Пользовательские трейлы и белые списки в виде простого текста, которые можно проверять и контролировать версиями.
- Эвристики для сканирования, исчерпания DNS, DGA-подобных запросов, подозрительных загрузок, проб прокси, подозрительных значений User-Agent и связанной сетевой активности.
- Локальное журналирование событий, удалённое журналирование Maltrail, CEF через syslog и вывод Logstash JSON.
- Проверка развёртывания с помощью
maltrail-sensor -Tи опциональные метрики Prometheus.
Содержание
- Архитектура
- Интерфейс отчётности
- Производительность
- Установка
- Конфигурация
- Трейлы
- События и API
- Эксплуатация
- Документация
- Участие в разработке
- Проект
Архитектура
Maltrail состоит из двух независимо развёртываемых процессов, которые могут работать на одном хосте или на разных хостах: сенсор обнаруживает подозрительный трафик, а сервер хранит и предоставляет события для отчётности и доступа через API.
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
Сенсор захватывает сетевой трафик, выполняет сопоставление по трейлам и эвристический анализ и формирует
события. Он может записывать события локально в LOG_DIR, отправлять их на удалённый сервер Maltrail через
LOG_SERVER или делать и то, и другое. Он также может передавать CEF через syslog с помощью SYSLOG_SERVER и JSON в
Logstash с помощью LOGSTASH_SERVER.
Сервер принимает удалённые события, сохраняет их в журналах событий, читает локально доступные ежедневные журналы и предоставляет HTTP API и браузерный интерфейс отчётности. Сенсор не зависит от интерфейса отчётности и может развёртываться независимо, когда события пересылаются в другую систему.
Интерфейс отчётности
Maltrail включает браузерный интерфейс отчётности для изучения обнаруженного трафика, с живыми обновлениями, поиском по полям, ретроспективным поиском, географическими представлениями, триажем, статусом сенсоров, сохранёнными представлениями и экспортом.
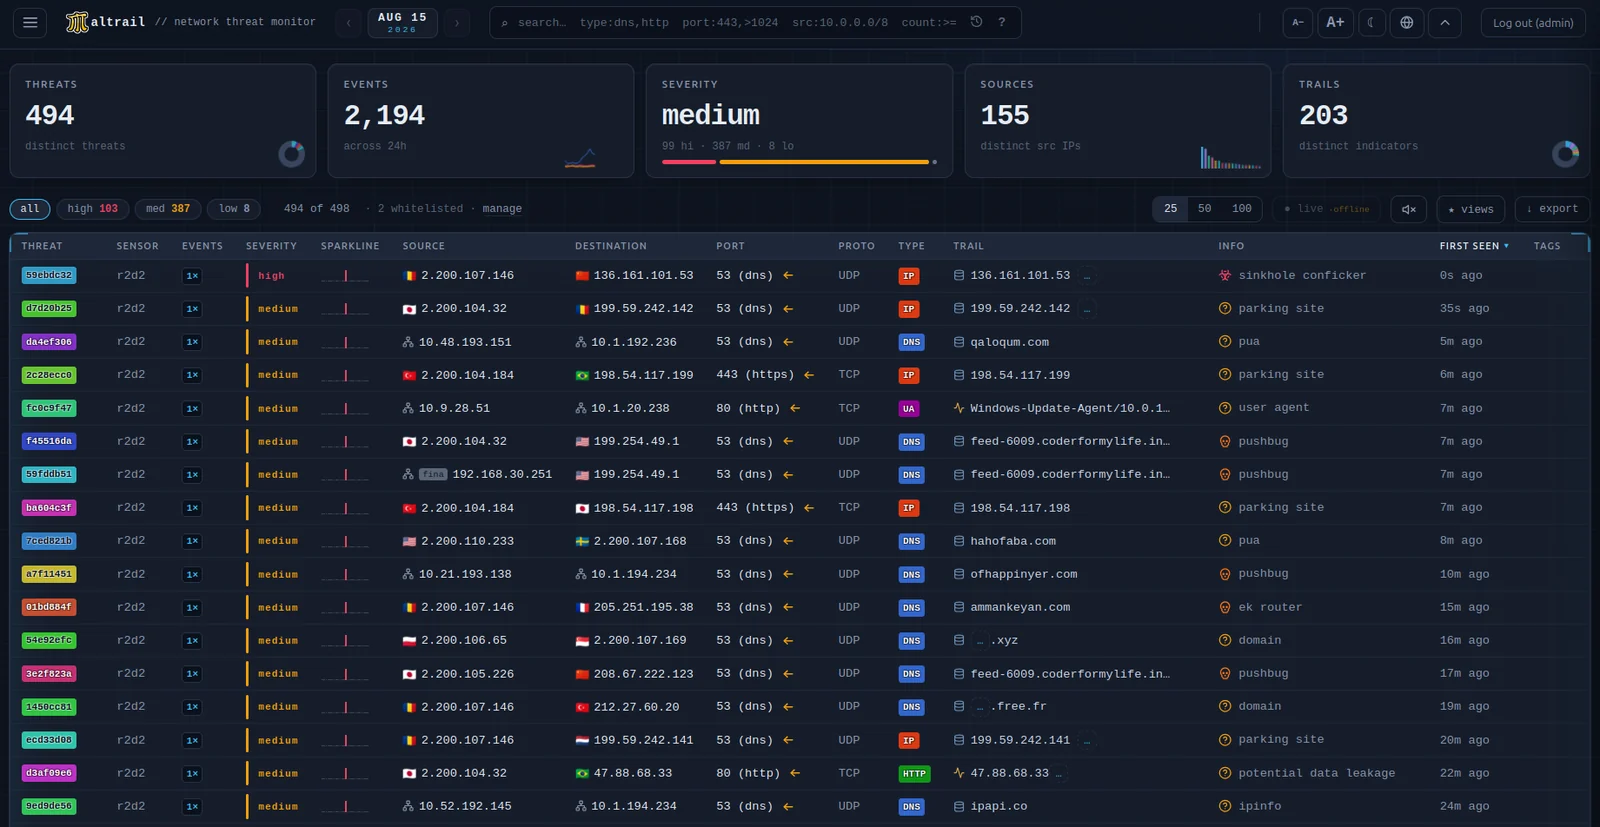
Интерфейс обслуживается server.py по адресу HTTP_ADDRESS:HTTP_PORT. Это чистый JavaScript с
единственной сторонней зависимостью времени выполнения (PapaParse, для разбора CSV) и без этапа сборки. За один раз
просматривается один день, выбираемый с помощью выбора даты, который также действует как сетка плотности событий по
доступным ежедневным журналам. События передаются потоком из /events и агрегируются в браузере в
угрозы — одна строка на каждую отдельную пару (source, trail) — отображаемые в сортируемой сетке с панелью деталей.
| Функция | Примечания |
|---|---|
| Живой режим | Добавляемые события поступают через Server-Sent Events (/live) и объединяются в текущее представление. Когда SSE недоступен или поток не может обслужить сессию, интерфейс переключается на опрос диапазонов байтов ежедневного журнала. Новые угрозы высокой критичности могут вызывать настольные и звуковые оповещения; оба можно отключить |
| Поиск | Запросы с учётом полей поддерживают селекторы src:, dst:, port:, proto:, type:, trail:, info:, family:, tag:, uid:, sev:, dir: и status:, а также исключения, подстановочные знаки, сопоставление по CIDR и числовые сравнения. Активные фильтры отображаются в виде удаляемых чипов |
| Ретроспективный поиск | /hunt ищет один индикатор по всем сохраняемым ежедневным журналам, а не только по выбранному дню. Поиски ограничены настраиваемыми лимитами; необязательный посуточный sidecar-индекс ускоряет проход и делает /counts точным |
| Карта мира | /geo показывает плотность событий по странам за выбранный день, используя внешнюю конечную точку каждого события. Неатрибутируемые события остаются неотображёнными, а не угадываются. HOME_LAT / HOME_LON можно задать для отрисовки дуг происхождения |
| Триаж | Статус каждой угрозы (новая / в расследовании / решена / ложное срабатывание), заметки в свободной форме, теги и скрытие. Правила белого списка и переходы к OSINT доступны из контекстного меню строки |
| Статус сенсоров | /sensors показывает, какие сенсоры отчитываются, какую версию каждый запускает, как давно он последний раз выходил на связь и сколько его событий так и не прибыло (lost) |
| Сохранённые представления | Именованные пресеты фильтров |
| Экспорт | Текущее отфильтрованное представление в виде CSV, JSON или дефангированных индикаторов |
| Внешний вид | Тёмная и светлая темы с дискретными шагами размера текста |