

scopeblind-gateway v0.13.1
Шлюз политик Cedar с отказом по умолчанию (fail-closed) и подписанные квитанции для вызовов инструментов ИИ-агентов. npx protect-mcp
protect-mcp
Локальное применение политик и подписанные квитанции решений для вызовов инструментов ИИ-агентов.



Страница разработчика · Быстрый старт · Настройка агента · Пакеты политик · Пример записи · Интеграции · Документация · Участие в разработке
Разместите шлюз между MCP-клиентом и его сервером инструментов или используйте его хуки в агенте для программирования. Проверьте политику Cedar, включите применение и ведите подписанную запись решений. Локальная оценка и проверка не требуют учётной записи ScopeBlind и не отправляют телеметрию решений.
- Применение на границе инструментов. Cedar отклоняет при отсутствии политик, ошибках
движка или ошибках оценки в режиме fail-closed. Теневой режим — режим по умолчанию
для обёртки MCP: используйте
--enforce, когда будете готовы блокировать. - Проверка того, что было подписано. Квитанции Ed25519 включают решение и дайджест политики. @veritasacta/verify проверяет байты по публичному ключу, которому вы доверяете.
- Начните с существующих инструментов. Используйте MCP stdio, HTTP-шлюз или хуки агента для программирования. Необязательное размещённое взаимодействие имеет собственные разрешения и потоки данных.
Шлюз охватывает вызовы, маршрутизируемые через него. Это не песочница ОС, и подписанная квитанция не подтверждает, что действие было выполнено или что ни одно действие не было пропущено. Политика безопасности описывает границы и процесс сообщения об уязвимостях.
Посмотрите результат
Реальный локальный запуск: оцените два предложенных вызова, подпишите решения, проверьте квитанции, затем измените подписанное решение и проверьте его снова.
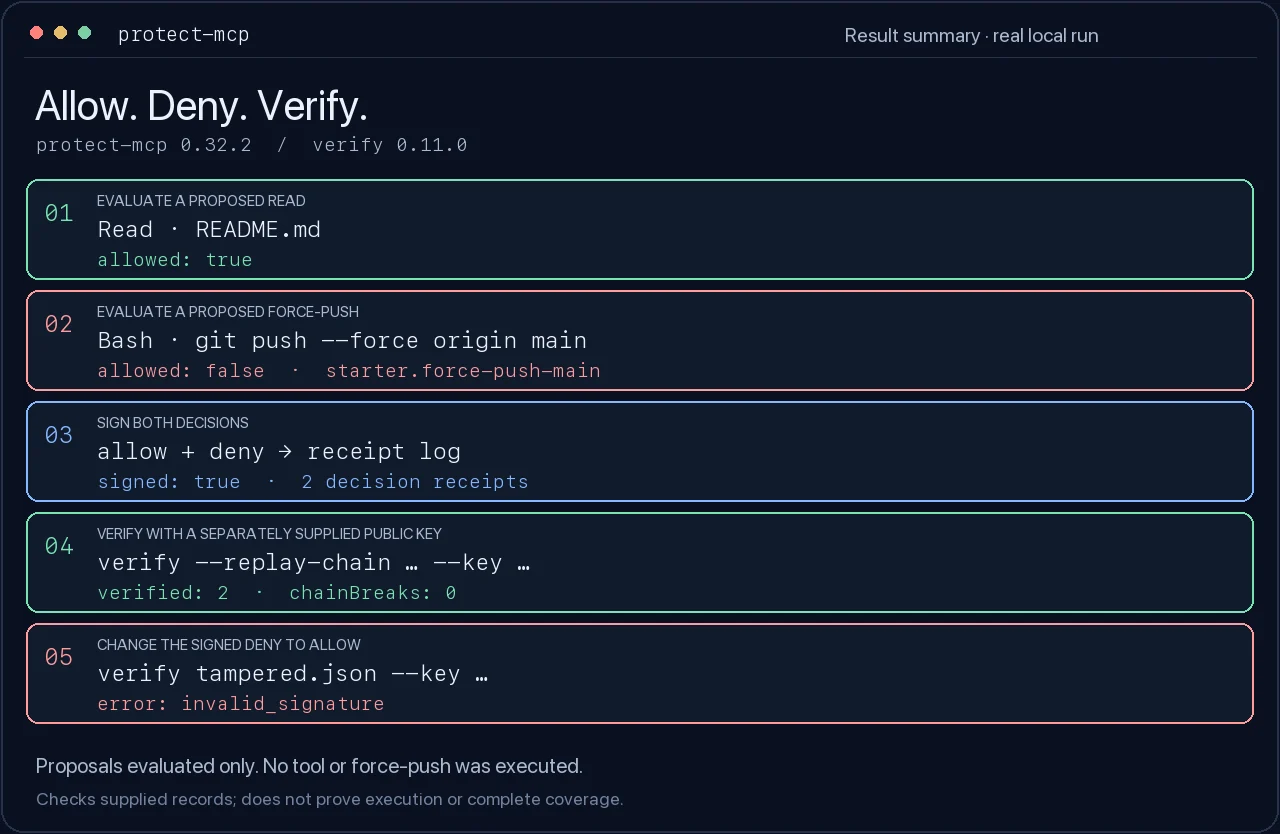
Посмотрите 14-секундную демонстрацию
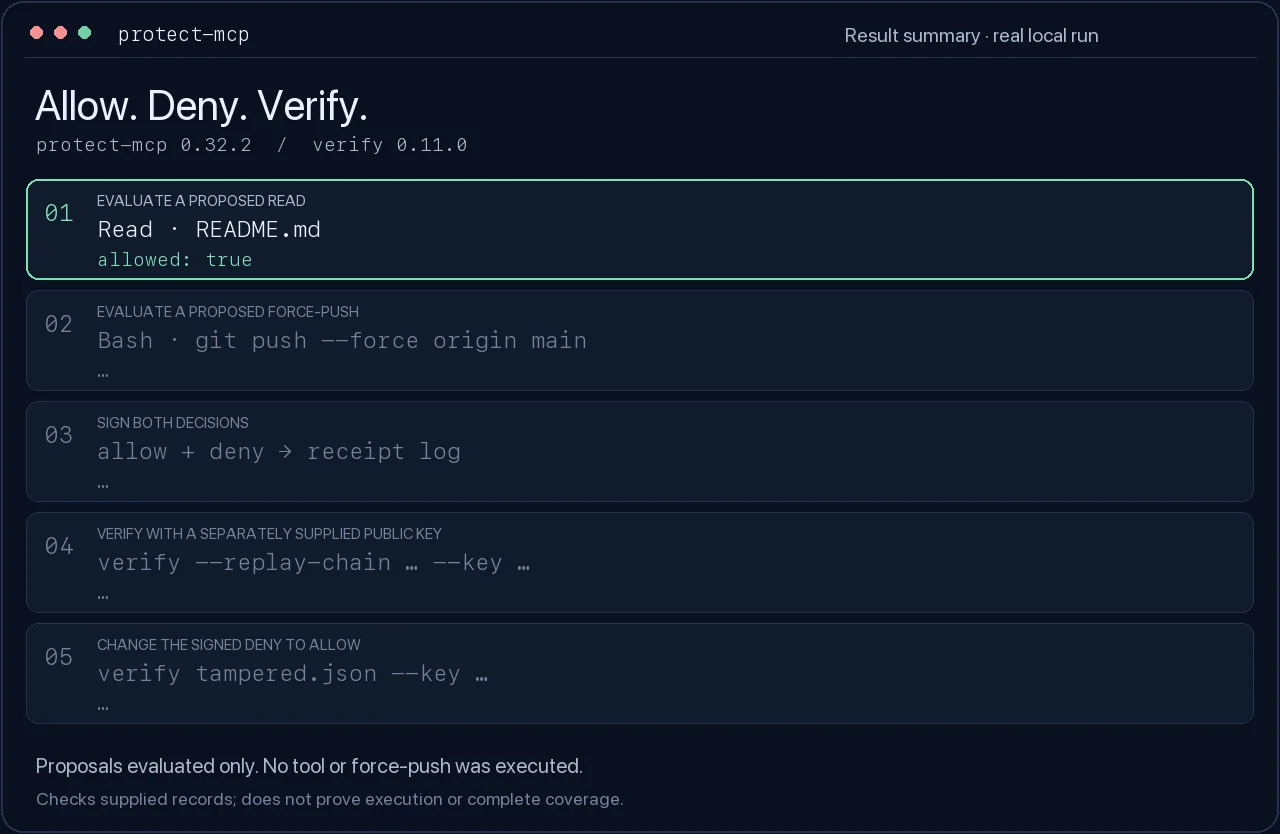
Текстовое описание и воспроизведение · Записанные результаты
Попробуйте без агента
Используйте Node.js 22 и npm в новом каталоге. Установите закреплённый шлюз и верификатор:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
Этот пример оценивает два предложенных вызова и подписывает их решения. Он не выполняет ни один из инструментов и не запускает git push. Всё после установки выполняется локально.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
Ожидается: allow, затем deny; обе исходные подписи квитанций и их связь
проверяются; изменённая квитанция сообщает invalid_signature. Храните protect-mcp.key
в тайне. Чтобы проверить чужую запись, получите их ожидаемый открытый ключ
через независимый доверенный канал.
Коды выхода верификатора: 0: valid, 1: invalid, 2: not checked/error. Недействительный результат не обязательно означает подделку: неверный ожидаемый ключ также может привести к сбою проверки. Воспроизведение цепочки проверяет предоставленные связи; оно не устанавливает, что вы получили всю историю.
CI запускает этот точный пример против упакованного кандидата и закреплённого опубликованного верификатора. См. validation and releases.
Подключите вашего агента
Выберите интеграцию, которая соответствует вашему хосту и нужному вам покрытию.
Установка руководящих навыков не включает принудительное применение. doctor проверяет локальную
конфигурацию; подтвердите выбранный маршрут реальным разрешённым и заблокированным вызовом.
Для плагина Claude Code сначала подготовьте и запустите локальный шлюз, затем установите его в вашем проекте (Claude Code 2.1.295 или новее):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
Плагин блокирует маршрутизированные вызовы инструментов, пока его шлюз недоступен. Выберите плагин или хуки автономного проекта, чтобы один и тот же вызов не записывался дважды.