

sbomlyze v0.3.5
git diff для вашего SBOM ,сравнивайте CycloneDX/SPDX/Syft списки материалов, выявляйте подделку и управляйте CI
sbomlyze
git diff для вашего SBOM. Сравните два Software Bill of Materials и увидите, что изменилось между сборками, версиями и релизами.
sbomlyze сравнивает хеши компонентов, а не только строки версий. Когда злоумышленник подменяет пакет, не меняя его версию, sbomlyze это обнаруживает. Генераторы и сканеры уязвимостей этого не замечают.
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
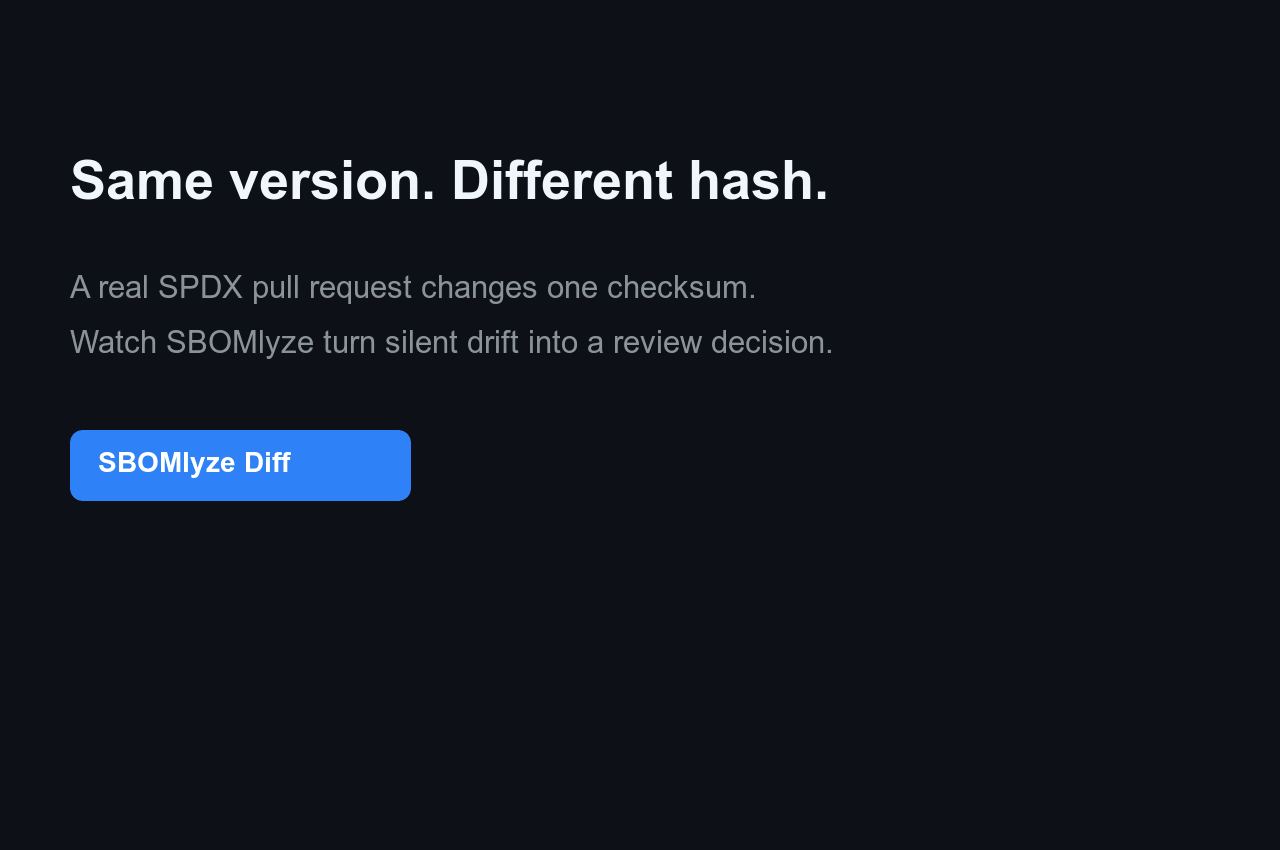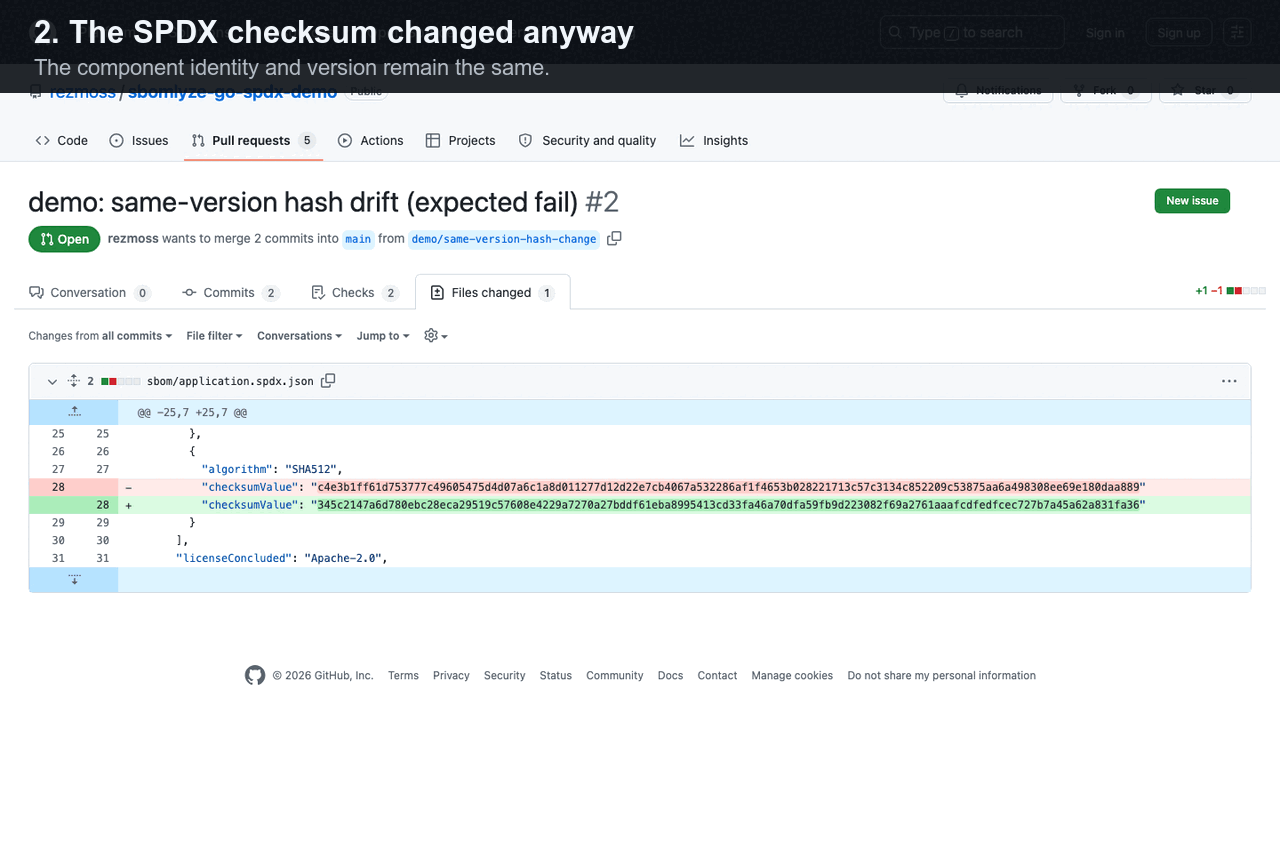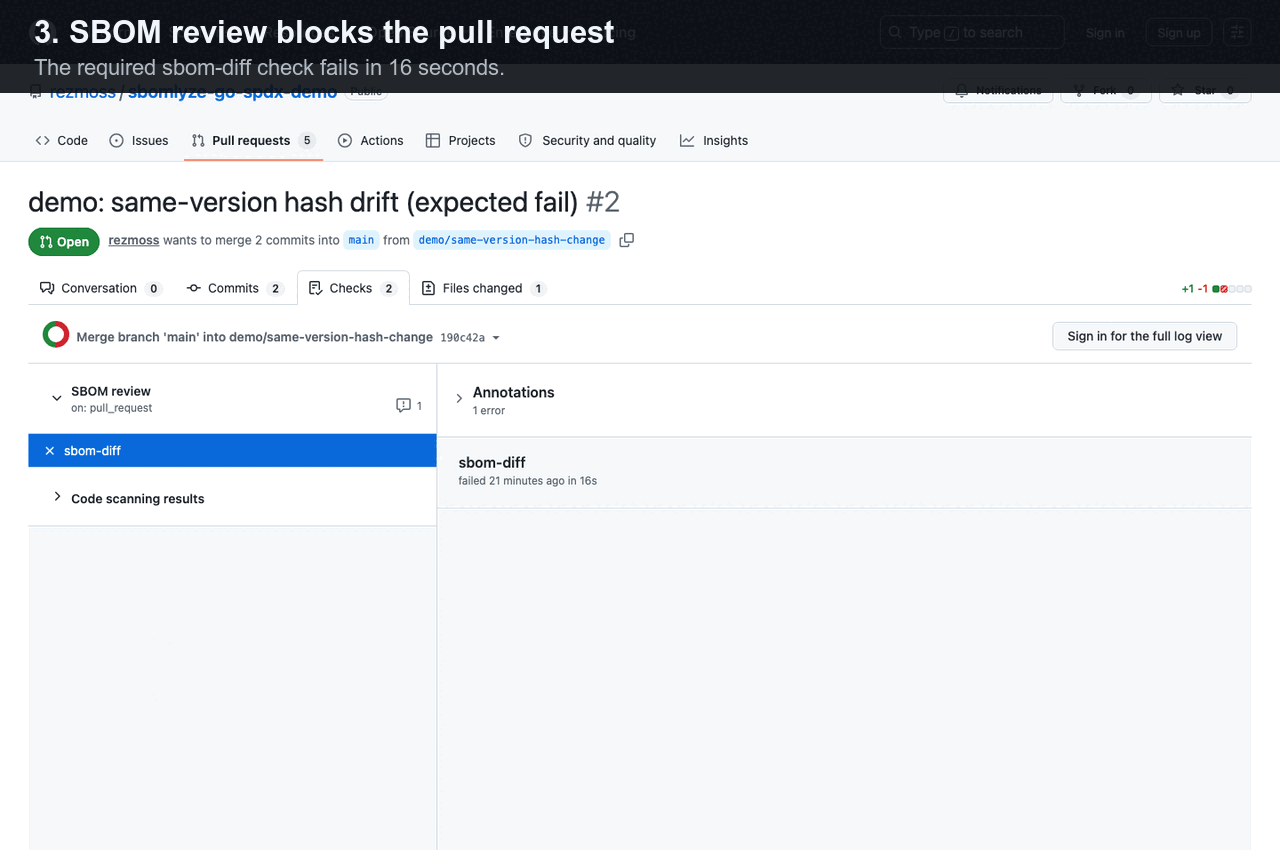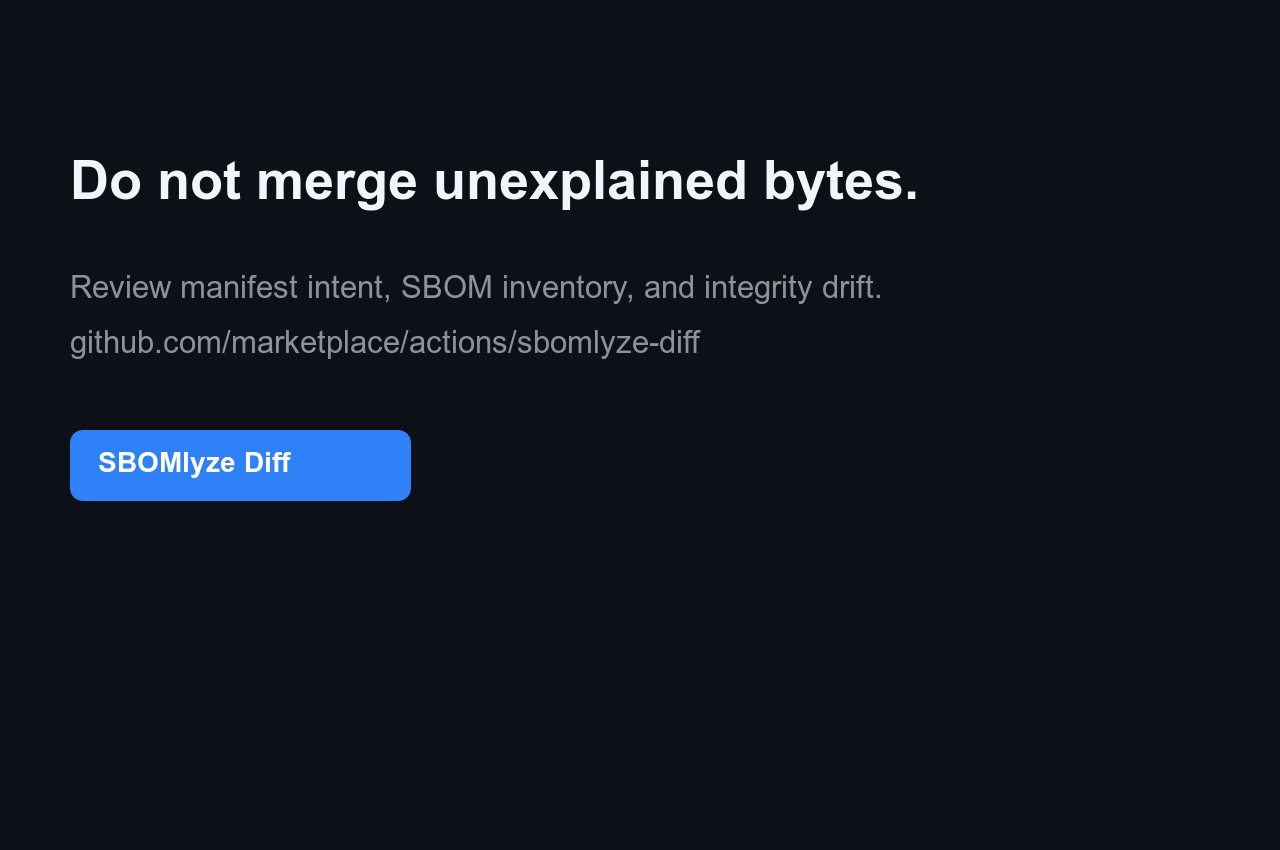
Узнайте, чем этот сигнал отличается от diff манифеста или обычного diff компонентов, в разделе Manifest diff vs. SBOM diff vs. integrity drift.
Генераторы создают SBOM, а сканеры находят CVE. sbomlyze сообщает, что изменилось между двумя SBOM и можно ли этому доверять. Запускайте его после вашего генератора:
syft image:tag -o cyclonedx-json | sbomlyze - --complianceанализирует и оценивает сгенерированный SBOM без временного файла. Сравните его с базовым уровнем, чтобы классифицировать дрейф и настроить контроль в вашем конвейере.
Быстрый старт с GitHub Action
Добавьте [SBOMlyze Diff из GitHub Marketplace][marketplace], чтобы сравнить SBOM, хранящийся в репозитории
или сгенерированный отдельно, с его git-базой. Неизменяемый SHA ниже —
это опубликованный Action v0.5.1:
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
Действие по умолчанию записывает сводку задания и может применять политику, сообщать о дрейфе целостности, загружать SARIF или поддерживать единый комментарий к pull-запросу. См. полный справочник по Action для входных и выходных данных, разрешений и рекомендаций по безопасности. См. репозиторий с живой демонстрацией для проходящего обновления зависимости и заблокированного изменения хеша при той же версии, с публичными запусками workflow и доказательствами SARIF.
Для dogfooding по конкретным форматам используйте публичные примеры Go + SPDX, Node + CycloneDX или container. Каждый содержит пять воспроизводимых сценариев проверки. 10-минутное руководство по бета-версии собирает четыре сфокусированных вопроса об активации и качестве сигналов.
Сгенерированные SBOM не нужно коммитить: baseline: workflow-artifact
извлекает самый последний подходящий артефакт из успешного запуска в ветке по умолчанию.
Закреплённый сопутствующий workflow Syft
показывает генерацию и публикацию базовой линии, при этом SBOMlyze остаётся ответственным
за проверку и политику.
Зачем sbomlyze?
Многие инструменты генерируют SBOM. Немногие их сравнивают, и ещё меньше сообщают, является ли изменение рутинным или сигналом риска в цепочке поставок. sbomlyze заполняет этот пробел.
| Возможность | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| Diff SBOM-to-SBOM | ✅ | базовый | ❌ | ❌ |
| Дрейф целостности / подмены (хеш изменён без версии) | ✅ | ❌ | ❌ | ❌ |
| Diff графа зависимостей + риск транзитивной глубины | ✅ | ❌ | ❌ | ❌ |
| Оценка соответствия NTIA / CISA / BSI | ✅ | ❌ | ✅ | ❌ |
| Конвертация форматов (Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | частично |
| Проводники TUI + Web UI | ✅ | ❌ | ❌ | ❌ |
| Политический шлюз + SARIF / JUnit / Markdown / HTML / Patch | ✅ | частично | частично | частично |
Возможности
- Diff SBOM: Сравнивайте два SBOM и с первого взгляда видьте добавленные, удалённые и изменённые компоненты
- Классификация дрейфа: Отличайте дрейф версий от дрейфа целостности (хеш изменён без изменения версии, что сигнализирует о подмене) и дрейфа метаданных
- Оценка соответствия: Оценивайте любой SBOM по минимальным элементам NTIA, CISA 2025 и BSI TR-03183
- Diff графа зависимостей: Отслеживайте транзитивные зависимости и глубину цепочки поставок
- Поддержка множества форматов: Syft, CycloneDX, SPDX (JSON)
- Конвертация форматов: Конвертируйте между форматами CycloneDX, SPDX и Syft
- Надёжное сопоставление идентичности: Приоритет PURL → CPE → BOM-ref → namespace/name
- Режим статистики: Анализируйте отдельные SBOM для метрик лицензий, зависимостей и целостности
- Интерактивный режим TUI: Исследуйте SBOM с навигацией с клавиатуры и поиском
- Режим Web UI: Браузерный проводник SBOM с загрузкой перетаскиванием
- Политический движок: Применяйте правила дрейфа, лицензий и оценки соответствия в CI-конвейерах
- GitHub Marketplace Action: Шлюз для pull-запросов на основе дрейфа SBOM со сводкой задания, SARIF и необязательным выводом комментария
- Обнаружение дубликатов и коллизий: Находите несколько версий одного пакета и неоднозначные совпадения идентичности
- Множество форматов вывода: Text, JSON, SARIF, JUnit XML, Markdown, HTML, JSON Patch
- Устойчивый парсинг: Продолжайте при ошибках со структурированными предупреждениями
Установка
Homebrew (macOS/Linux)
brew install rezmoss/sbomlyze/sbomlyze
Скрипт установки
Скрипт установки загружает правильный бинарный файл для вашей ОС/архитектуры:
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
Параметры установщика:
| Параметр | Описание |
|---|---|
-b <dir> | Каталог установки (по умолчанию: ./bin) |
-d | Включить отладочный вывод |
-v <ver> | Установить конкретную версию (по умолчанию: последняя) |
Установщик всегда проверяет контрольную сумму релиза. Если установлен совместимый GitHub CLI, он также проверяет происхождение сборки релиза и завершается с ошибкой, если эта проверка не удалась.
Установка через Go
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
Из бинарного релиза
Скачайте последний бинарный файл со страницы GitHub Releases.
Начиная с v0.3.7, релизные архивы публикуются с аттестациями артефактов GitHub. Проверьте загрузку независимо с помощью:
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml
Инструкции для неподписанных репозиториев apt, rpm и apk были удалены до тех пор, пока репозитории не будут поддерживать проверку подписей, встроенную в менеджеры пакетов.
Пользователям macOS: Удалите флаг карантина после загрузки:
xattr -d com.apple.quarantine ./sbomlyze
chmod +x ./sbomlyze
Сборка из исходного кода
git clone https://github.com/rezmoss/sbomlyze.git
cd sbomlyze
go build -o sbomlyze ./cmd/sbomlyze