

Decepticon v1.1.44
Автономный хакерский агент для Red Team
Decepticon — автономный агент Red Team
"Очередной ИИ-хакер? Дайте угадаем — он запускает nmap и пишет отчёт."


☁️ Не хотите разворачивать самостоятельно? Decepticon уже работает в облаке.
Пропустите настройку Docker — запускайте автономные red-team проекты прямо из браузера.

Установка
Требования: Docker и Docker Compose v2. Поддерживается на macOS (Apple Silicon + Intel), Linux (amd64 + arm64) и Windows (amd64 + arm64) — нативно через PowerShell или через WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
Стандартный запуск поднимает ядро плоскости управления (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) и запускает терминальный CLI. Специализированные рабочие нагрузки (BloodHound CE, Sliver C2, Ghidra MCP, …) и веб-панель запускаются по требованию — оркестратор порождает специалистов через ops_start("ad") и т. п., а панель вы поднимаете из CLI командой /web (см. Web Dashboard).
Windows (PowerShell, нативно)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Быстрый старт · Полное руководство по настройке
Использование из Claude Code или Codex
После запуска Decepticon зарегистрируйте его MCP-сервер в вашем кодинг-агенте:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
Используйте команду для установленного у вас кодинг-агента, затем выполните
decepticon skill install, чтобы добавить руководство оператора в оба агента. См.
руководство по внешним агентам для Agent Skill,
рабочего процесса с инструментами и пути установки из исходников.
Использование как библиотеки (pip)
Строите что-то поверх агентов — продукт, исследовательскую интеграцию или собственный оркестратор? Установите SDK из PyPI:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon — это клиентский SDK: он поставляет фабрики агентов, middleware, инструменты и навыки, а вызовы LLM и выполнение в песочнице направляет к runtime-сервисам по HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Для запуска агентов эти сервисы всё равно нужны — используйте стек Docker выше или укажите URL на собственные аналоги. См. Decepticon как библиотека для поверхности переопределения фабрик, декларативных плагинов PluginBundle и защитного шлюза.
💖 Поддержать Decepticon
Мы развиваем Decepticon в направлении Offensive Vaccine для ландшафта угроз, движимого ИИ. Если вы верите в автономный red teaming как путь к более сильной защите, рассмотрите поддержку проекта.
Бенчмарк
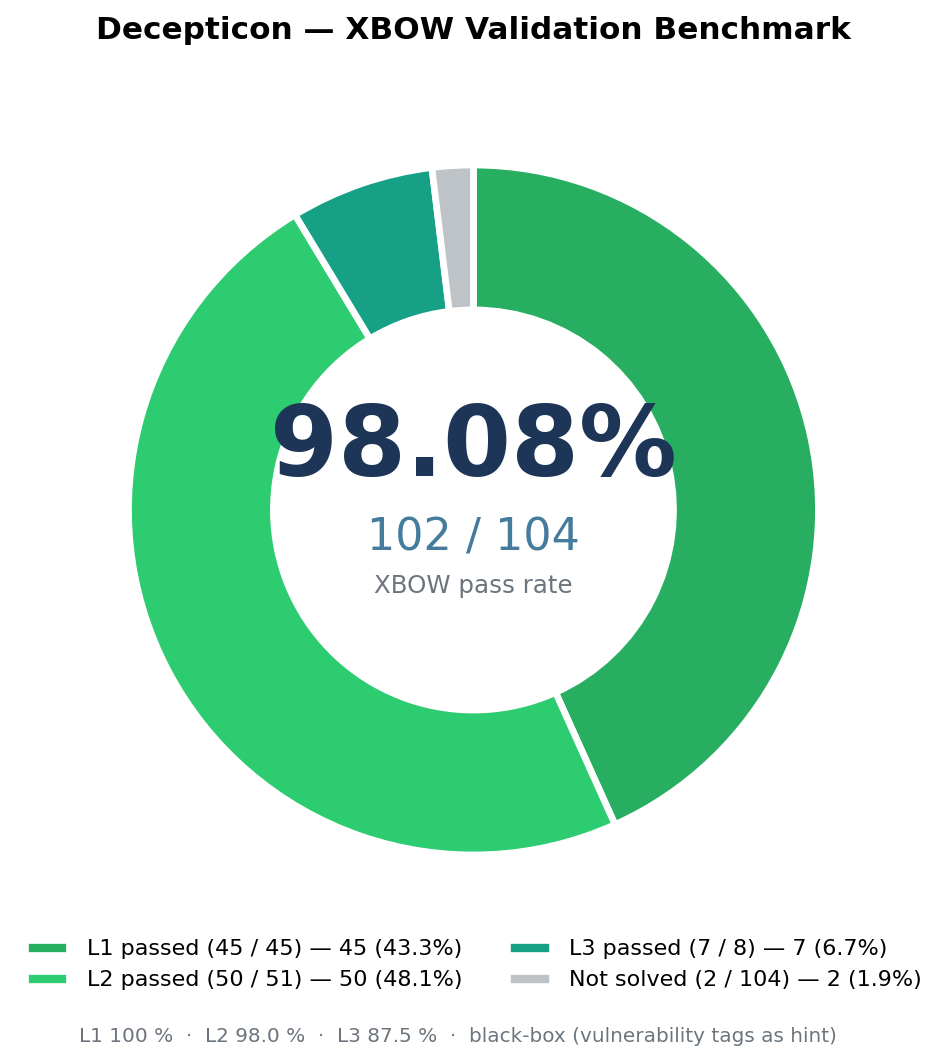
| Бенчмарк | Сложность | Процент прохождения |
|---|---|---|
| XBOW validation-benchmarks | Лёгкий (уровень 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Средний (уровень 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Сложный (уровень 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Все уровни | 102 / 104 (98.08 %) |
- Полный индекс по каждому испытанию, матрица классов атак и трассировки LangSmith
- Сравнение с другими ИИ-агентами для пентеста (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, коммерческий XBOW, …)
Что такое Decepticon?
Пространство "ИИ + хакинг" полно демок, которые запускают nmap и печатают отчёт. Это не про нас.
Decepticon — это профессиональный автономный агент Red Team. Он выполняет реалистичные цепочки атак — разведку, эксплуатацию, повышение привилегий, горизонтальное перемещение, C2 — так, как это делал бы реальный противник, а не сканер.
Но что важнее: он действует в рамках дисциплины, которая отличает red team от скрипт-кидди. Прежде чем в сеть уйдёт хотя бы один пакет, Decepticon формирует полный пакет проекта — RoE, ConOps, Deconfliction Plan и OPPLAN с маппингом на MITRE ATT&CK — и каждое действие выполняется в рамках этих определённых правил.