prismor v1.34.1
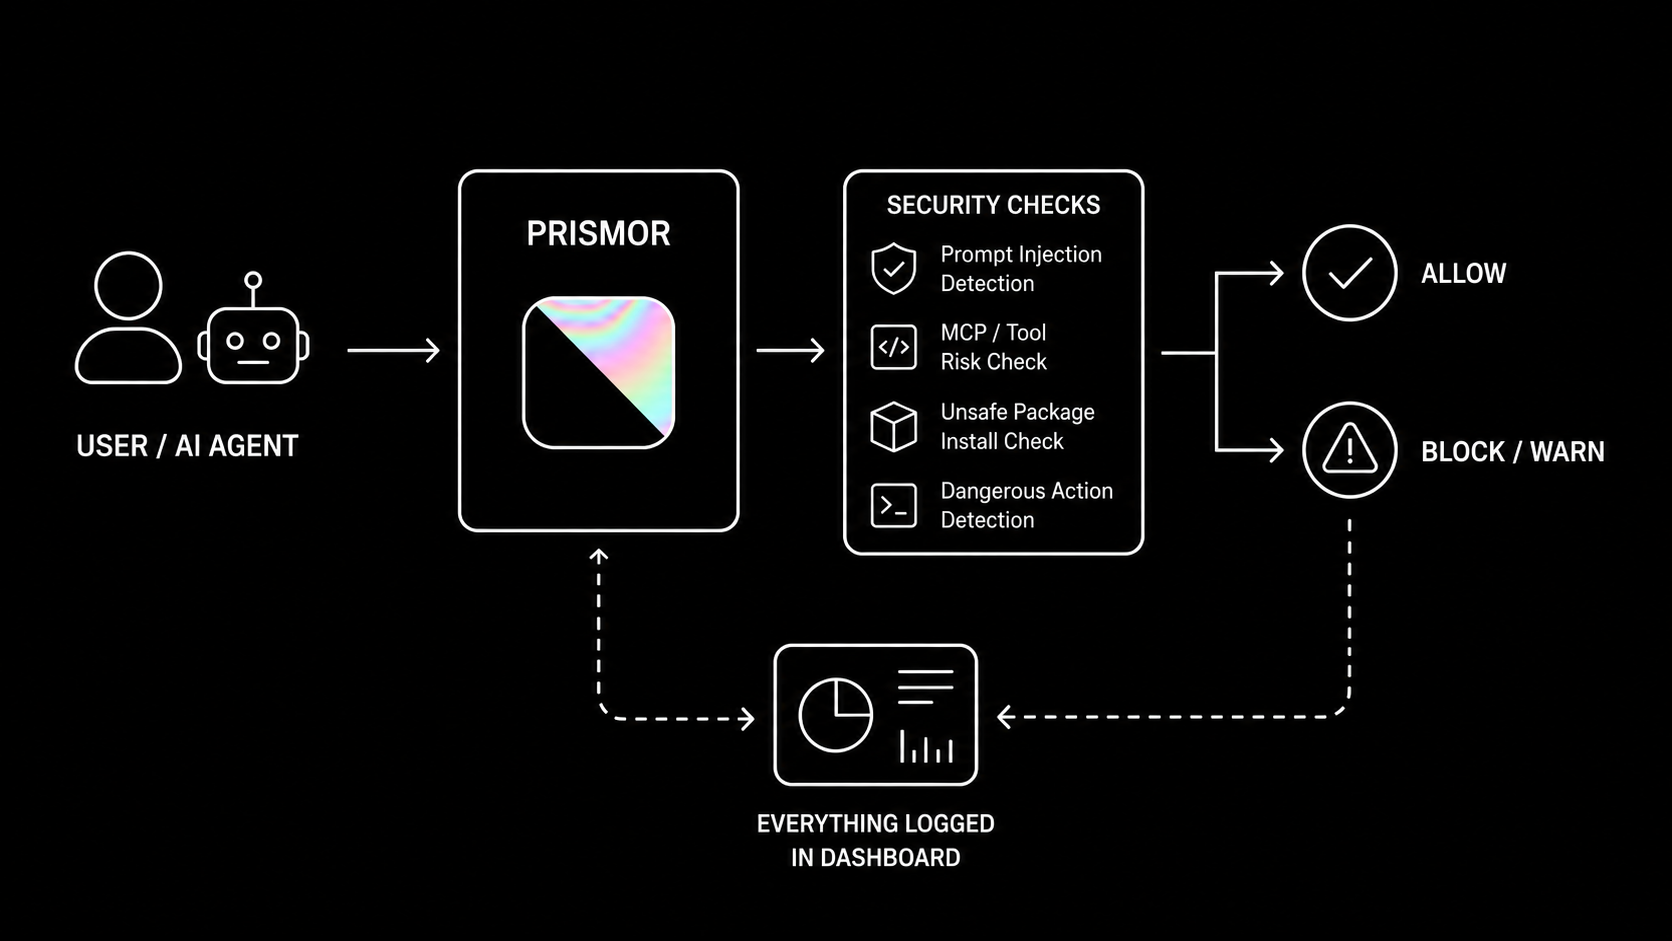
Брандмауэр времени выполнения для AI-агентов, который перехватывает вредоносные вызовы инструментов до их выполнения. Опасные команды, утечки секретов, внедрение промптов. Для Claude Code, Codex и SDK фреймворков.
Prismor



Runtime-безопасность для Claude Code, Codex, Langchain и других фреймворков/обвязок AI-агентов.
Prismor легко настраивается на основе собственных политик пользователя. Режим наблюдения или принудительного применения позволяет видеть активность агента в локальной self-serve панели мониторингаСайт • Онбординг через Skill


А также Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider и другие — полную матрицу покрытия см. в AGENT_INTEGRATIONS.md
Проблема
AI-агенты выполняют shell-команды, читают и записывают файлы, получают доступ к учётным данным и вызывают внешние API. Они делают это автономно, зачастую на протяжении множества шагов, с ограниченным числом контрольных точек.
Это создаёт риски, для которых традиционные средства безопасности не предназначены:
- Prompt injection — вредоносное содержимое в файле, issue или веб-странице может перенаправить агента прямо во время выполнения задачи
- Непреднамеренные разрушительные действия — агент неверно истолковывает инструкцию и запускает что-то необратимое
- Эксфильтрация секретов — агент читает
.envили файлы с учётными данными в рамках задачи по отладке и отправляет их содержимое наружу - Отсутствие видимости и идентичности — агент может порождать субагентов, и у конечного пользователя нет полной картины происходящего
- Повышение привилегий — агент изменяет sudoers, CI-пайплайны или права доступа к файлам, чтобы устранить ошибку прав
- Манипуляция зависимостями — агент устанавливает или переписывает пакет по указанию из внедрённого ввода
- Риски цепочки поставок — агент устанавливает уязвимый пакет или пакет с 0-day, оптимизируя скорость разработки
Стандартные средства безопасности уровня ОС и конечных точек отслеживают ядро и файловую систему. Но им не хватает контекста, чтобы сделать AI пригодным для использования
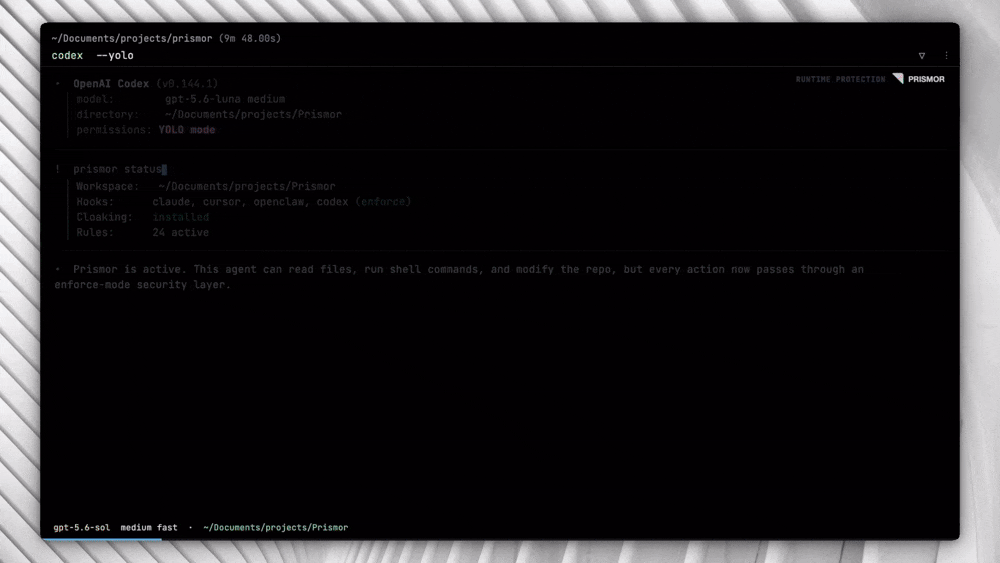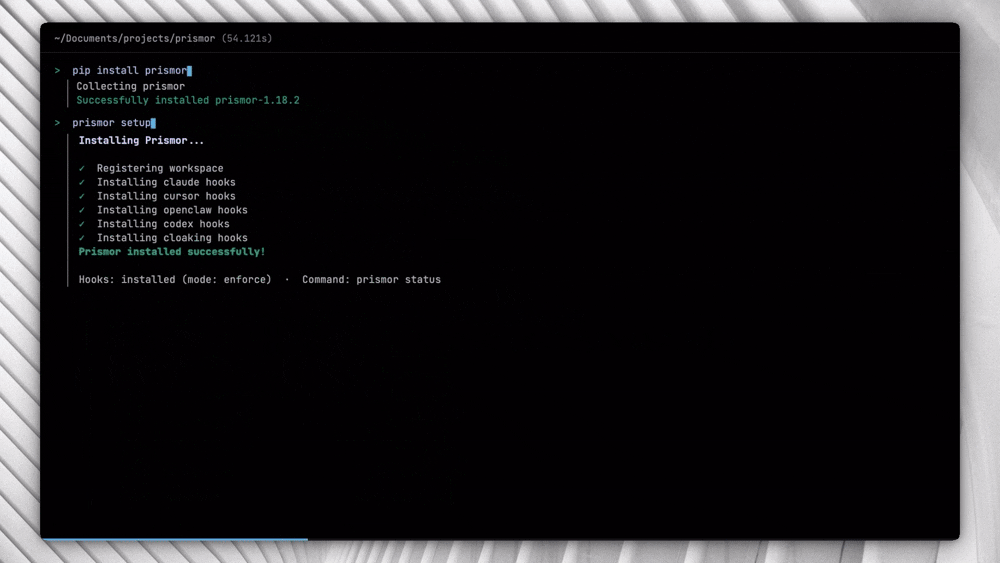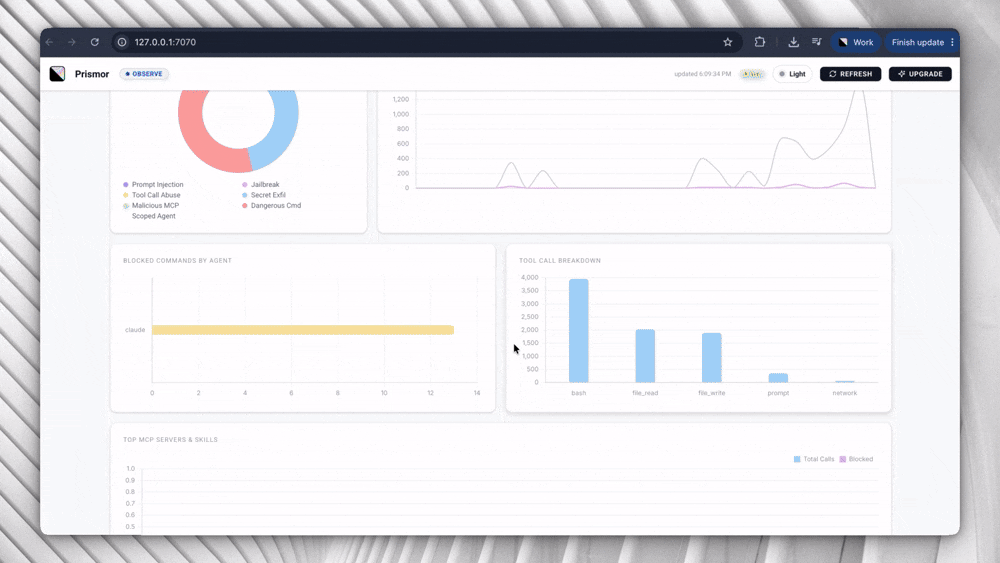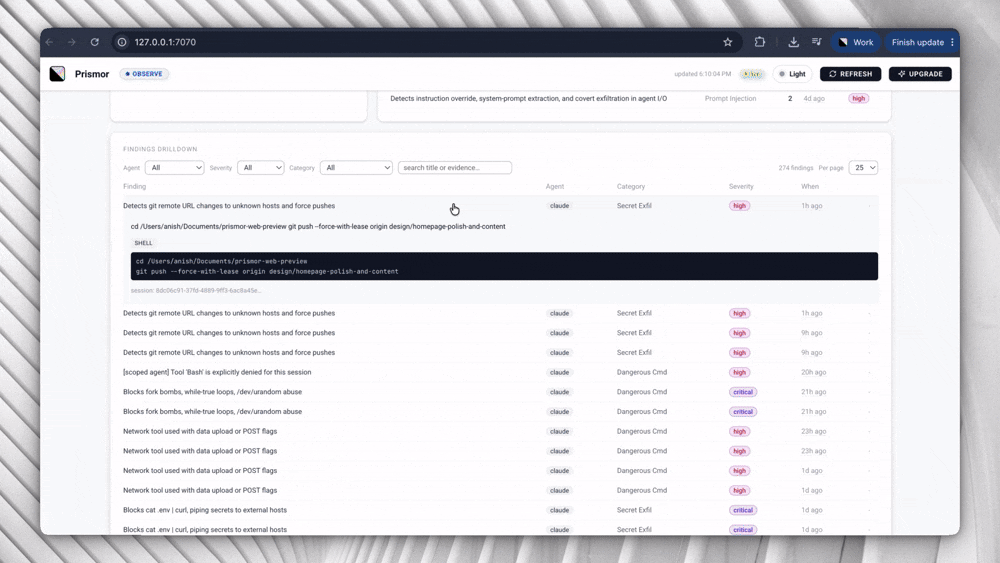
Быстрый старт (30 с)```bash
pip install prismor prismor setup
Для альтернатив Skill, curl и git-clone, а также для систем PEP 668 и настройки сокрытия секретов см. [полное руководство по установке](https://github.com/prismorsec/prismor/blob/main/docs/installation.md).
---
## Возможности<a name="capabilities" />