

dep-scan v6.3.0
Сканер уязвимостей зависимостей следующего поколения с анализом достижимости, генерацией SBOM, аудитом лицензий и сканированием образов контейнеров для интеграции в CI/CD.
Введение
OWASP dep-scan — это инструмент аудита безопасности и рисков нового поколения, основанный на известных уязвимостях, рекомендациях и ограничениях лицензий для зависимостей проекта. Поддерживаются как локальные репозитории, так и образы контейнеров в качестве входных данных, и инструмент идеально подходит для интеграции с платформами ASPM/VM и в средах CI.

Содержание
Возможности
- Сканирование большинства кода приложений (локальные репозитории, образы Linux-контейнеров, манифесты Kubernetes и ОС) для выявления известных CVE с приоритизацией
- Выполнение расширенного анализа достижимости для нескольких языков (см. матрицу достижимости ниже)
- Сканирование уязвимостей пакетов выполняется локально и довольно быстро. Сервер не используется
- Генерация Software Bill-of-Materials (SBOM) с информацией о отчете о раскрытии уязвимостей (VDR)
- Генерация документа VEX Common Security Advisory Framework (CSAF) 2.0/2.1 (см. CSAF Readme)
- Выполнение глубокого аудита рисков пакетов для атак путаницы зависимостей и рисков обслуживания (см. документацию по аудиту рисков)
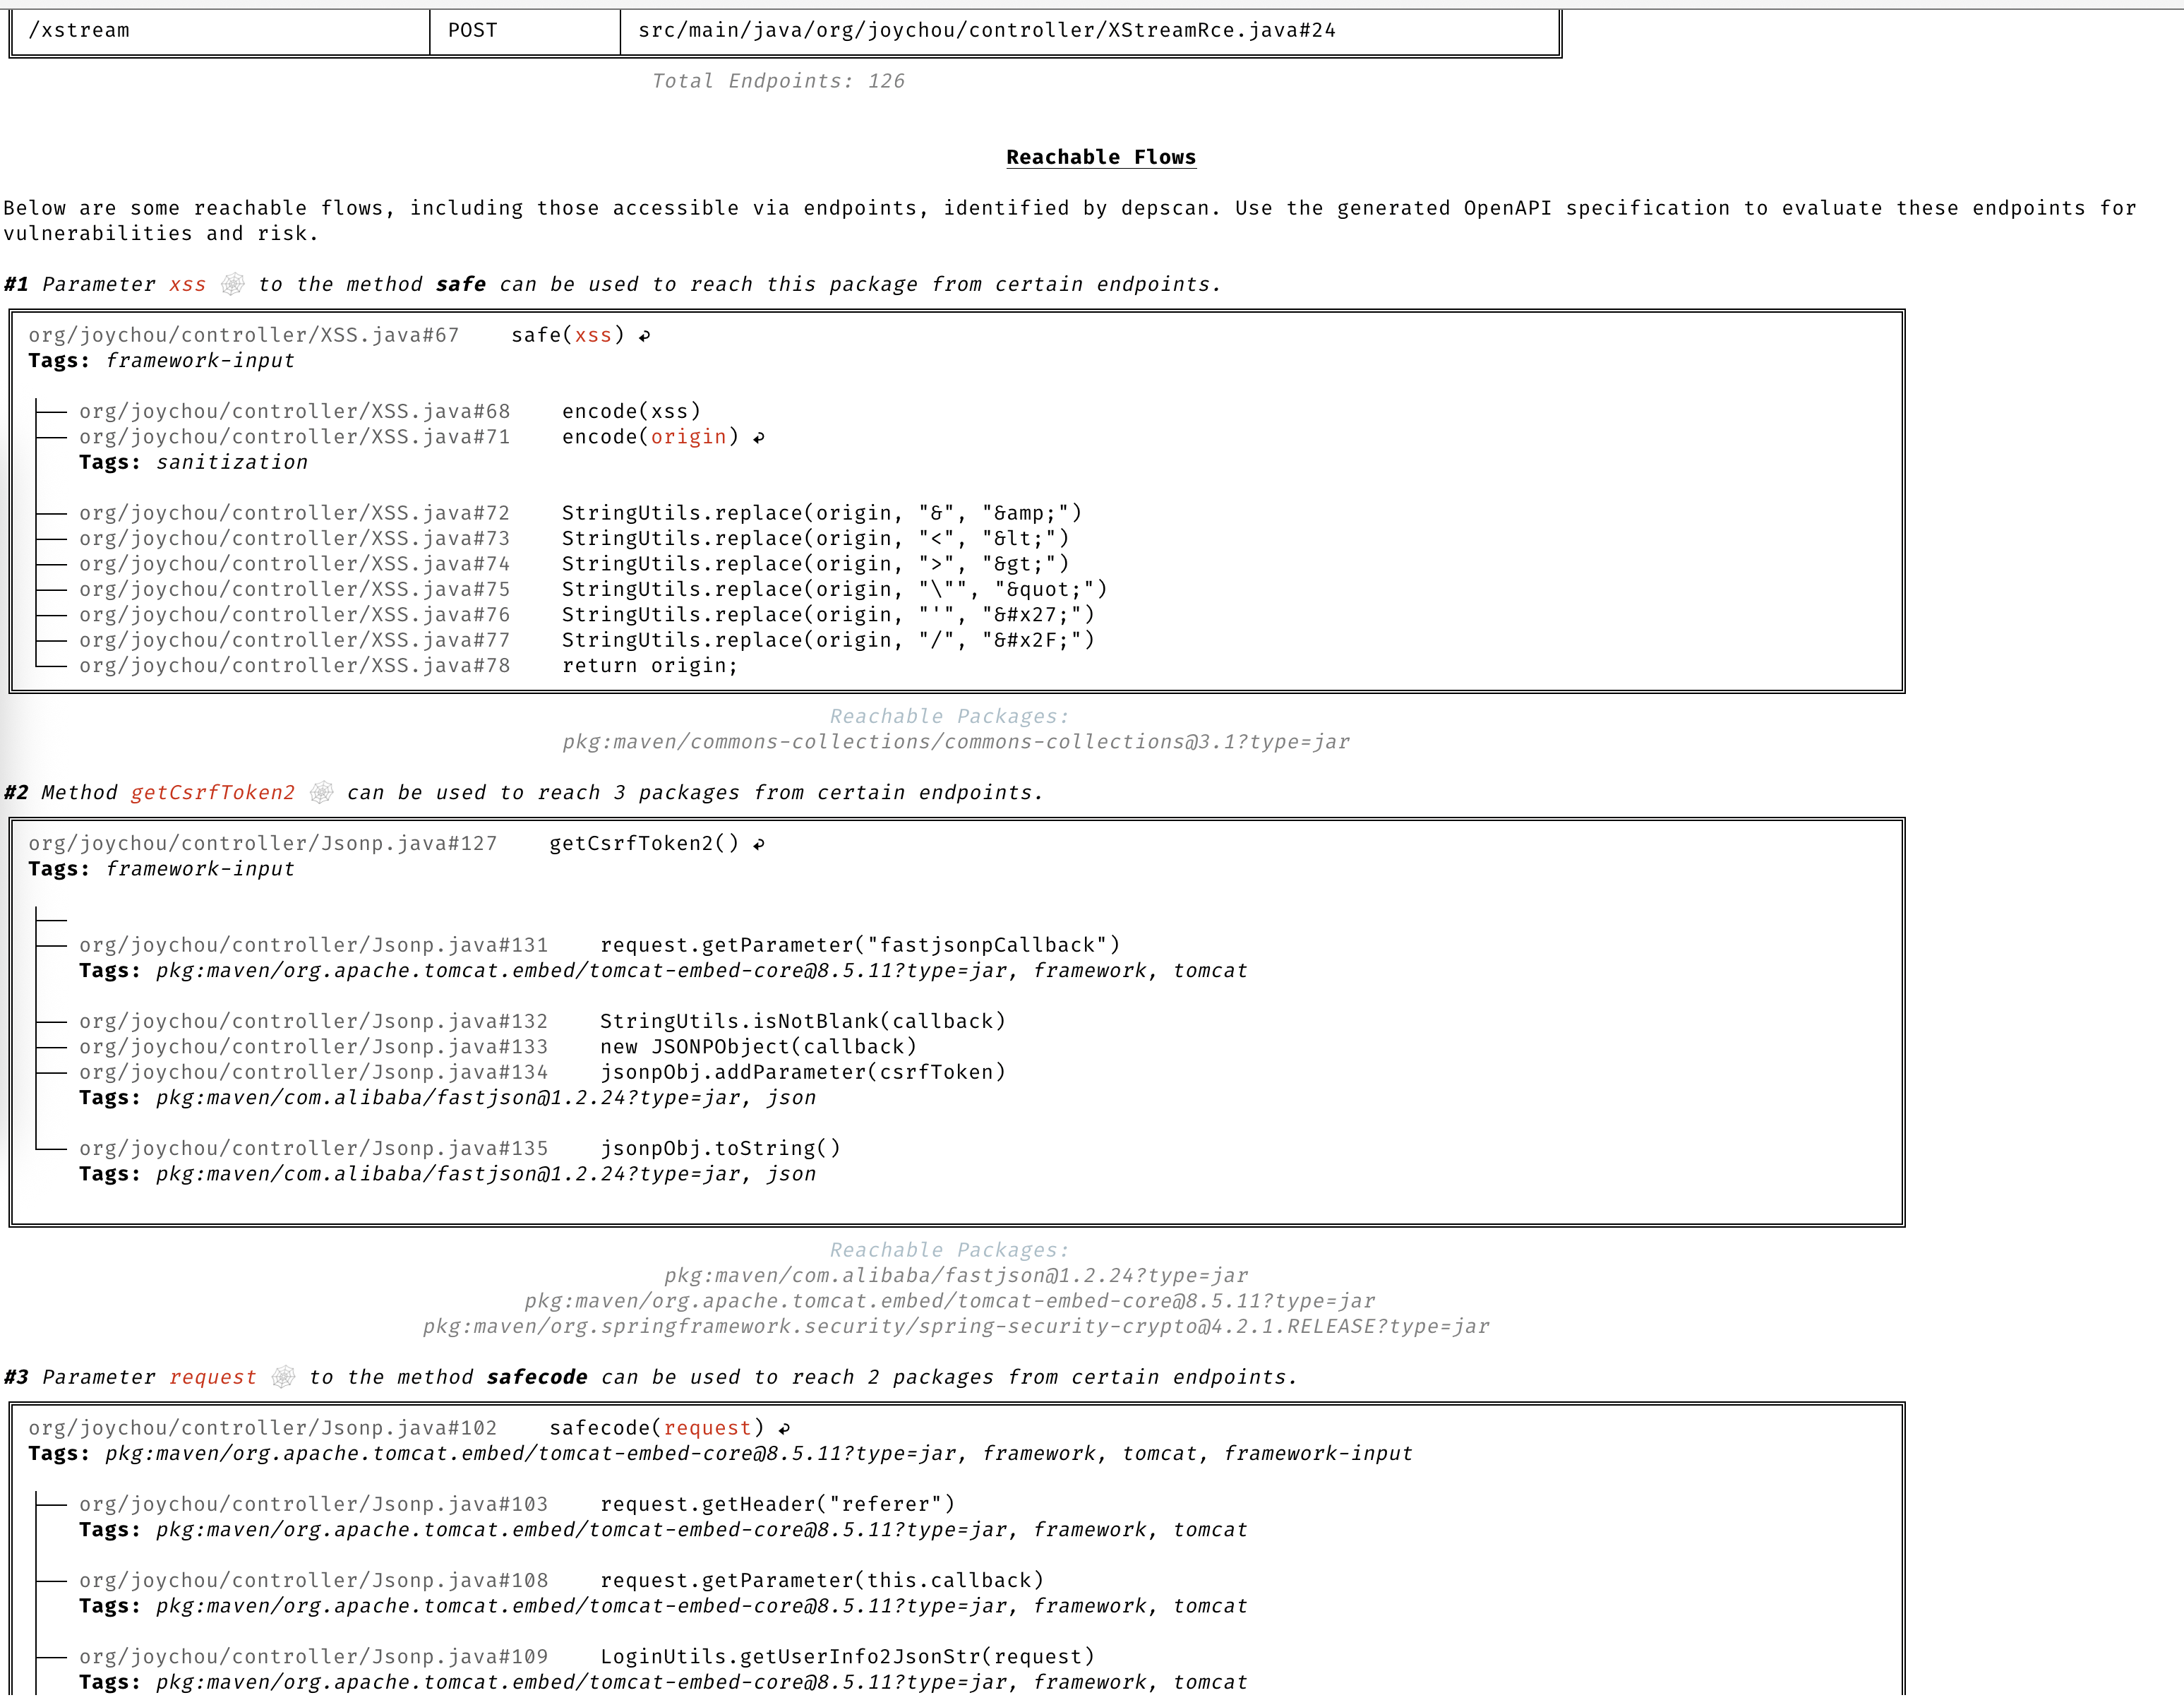
Точные достижимые потоки данных
Детальные потоки данных для идентификации как достижимых, так и недостижимых путей в вашем приложении на основе полного контекста.
Матрица достижимости
dep-scan вычисляет достижимость для семи языковых экосистем через четыре срезчика. Уязвимый пакет, чей код фактически находится на исполняемом пути, помечается как Достижимый, в то время как пакет, который лишь объявлен в BOM, но никогда не вызывается, не помечается. Каждый срезчик передает данные в один и тот же общий движок достижимости, индексированный по purl, поэтому поведение единообразно для всех языков. Достижимость включена по умолчанию (--reachability-analyzer FrameworkReachability); SemanticReachability дополнительно атрибутирует достигнутые сервисы, конечные точки и послесборочную (бинарную/контейнерную) достижимость.
| Язык / экосистема | Движок достижимости | Анализатор по умолчанию |
|---|---|---|
| Java / JVM (Groovy, Kotlin, Scala) | atom | FrameworkReachability |
| JavaScript / TypeScript | atom | FrameworkReachability |
| Python | atom | FrameworkReachability |
| PHP | atom | FrameworkReachability |
| Rust | rusi | FrameworkReachability |
| Go | golem | FrameworkReachability |
| .NET (C#, VB, F#, R) | dosai | FrameworkReachability |
Для понимания концепций достижимости и приоритизации прочитайте главы модель достижимости и приоритизация. Для примеров по языкам см. Руководства по языкам. Для информации о соответствии (VDR и CSAF VEX) см. руководство по VDR и руководство по CSAF VEX.
Достижимость включена по умолчанию при использовании --profile research, который dep-scan использует, когда достижимость активна. Приведенных ниже команд достаточно для начала; руководства по языкам охватывают разрешение бинарных зависимостей, безопасность бэкенда и сети, требования к восстановлению и готовые примеры на фикстурах в репозитории.