
opennhp v1.0.1
Инструментарий Zero Trust на основе криптографии, реализующий протоколы NHP и DHP для сокрытия сетевой инфраструктуры, шифрования данных и обеспечения доступа по принципу запрета по умолчанию для приложений и инфраструктуры.


Сделайте интернет невидимым для атакующих





OpenNHP скрывает ваши серверы, порты и домены от публичного интернета. Ничто не отвечает, пока клиент не докажет свою идентичность одним зашифрованным пакетом, поэтому сканеры, боты и атакующие, управляемые ИИ, не находят ничего, что можно было бы атаковать.
OpenNHP — это лёгкий, основанный на криптографии открытый набор инструментов, реализующий безопасность по модели нулевого доверия (Zero Trust) для инфраструктуры, приложений и данных. Это эталонная реализация спецификации протокола сокрытия сетевой инфраструктуры (NHP) от Cloud Security Alliance (CSA), включающая два основных протокола:
- Network-infrastructure Hiding Protocol (NHP): скрывает порты серверов, IP-адреса и доменные имена, защищая приложения и инфраструктуру от несанкционированного доступа.
- Data-content Hiding Protocol (DHP): обеспечивает безопасность и конфиденциальность данных посредством шифрования и конфиденциальных вычислений, делая данные «пригодными для использования, но невидимыми».
Сайт · Концепция · Живая демонстрация · Документация · Discord
Почему OpenNHP
Современный интернет — это тёмный лес. Атакующие — всё чаще вооружённые LLM, которые сканируют, снимают отпечатки и эксплуатируют уязвимости с машинной скоростью посредством автономной эксплуатации уязвимостей, — рассматривают каждый доступный сервис как цель. Gartner прогнозирует, что кибератаки на основе ИИ будут стремительно расти. Традиционные средства защиты аутентифицируют пользователей после того, как сеть впускает их, оставляя открытые порты, IP-адреса и домены постоянной поверхностью атаки.
В эпоху ИИ ВИДИМОСТЬ = УЯЗВИМОСТЬ.
OpenNHP переворачивает эту модель: невидимость до установления доверия. Каждый порт, IP-адрес и имя хоста находятся за шлюзом с политикой запрета по умолчанию. Доступ предоставляется только после того, как криптографически подписанный «стук» аутентифицирован и авторизован по отдельному каналу. Атакующие не могут эксплуатировать то, что не могут обнаружить.
Протокол сокрытия сети третьего поколения
NHP — следующий шаг в ряду решений, построенных по принципу «сначала скрой сервис»:
| Поколение | Протокол | Ограничения |
|---|---|---|
| 1 | Port Knocking | Открытый текст, подвержен повторному воспроизведению |
| 2 | Single Packet Authorization (SPA) | Общие секреты, односторонний, обычно скрывает только порты, обычно C/C++ |
| 3 | NHP | Современная криптография, двунаправленный со статусом, скрывает домен + IP + порты, без сохранения состояния и горизонтально масштабируемый, безопасный по памяти Go |
NHP встраивается в существующие IAM, DNS, FIDO и движки политик Zero Trust, а не заменяет их — он расширяет ваш стек, а не разветвляет его.
Архитектура
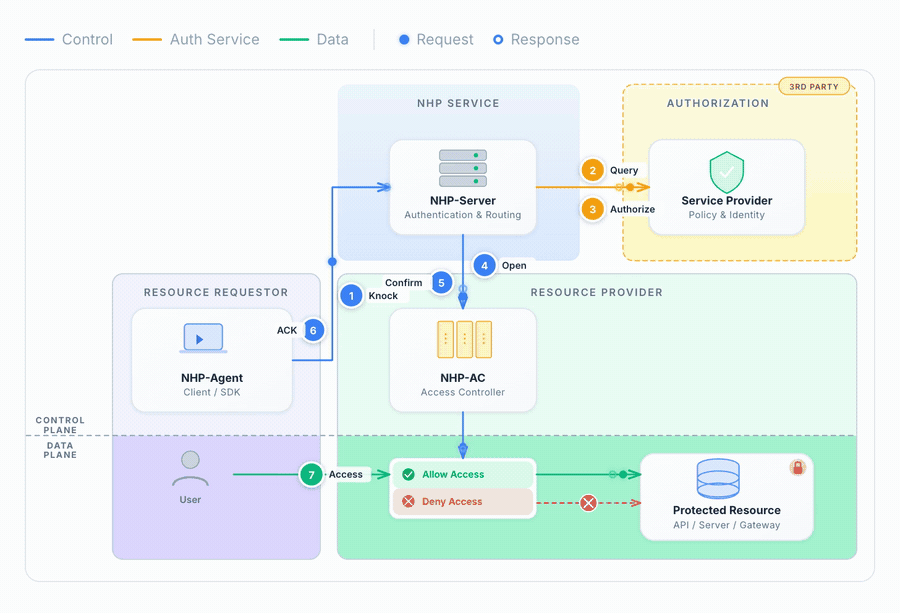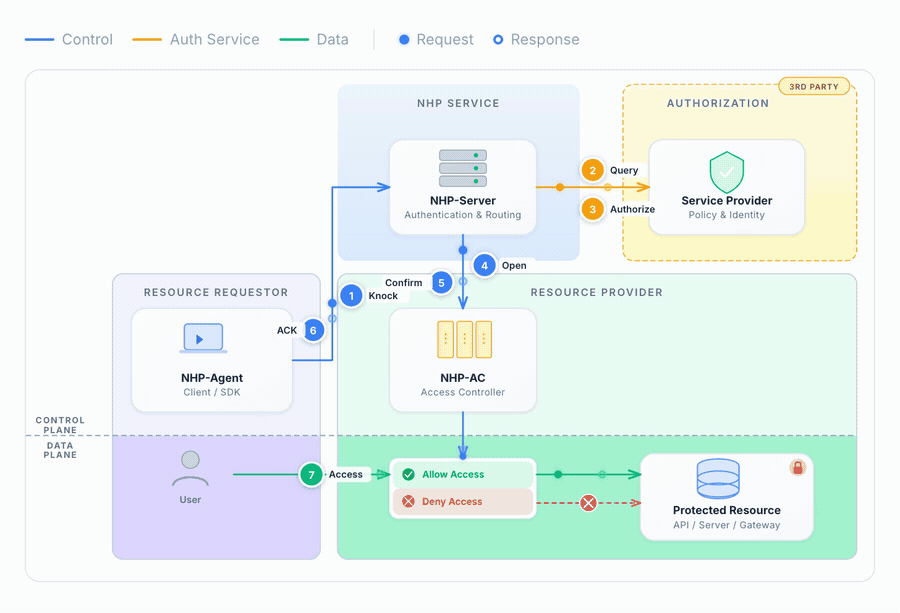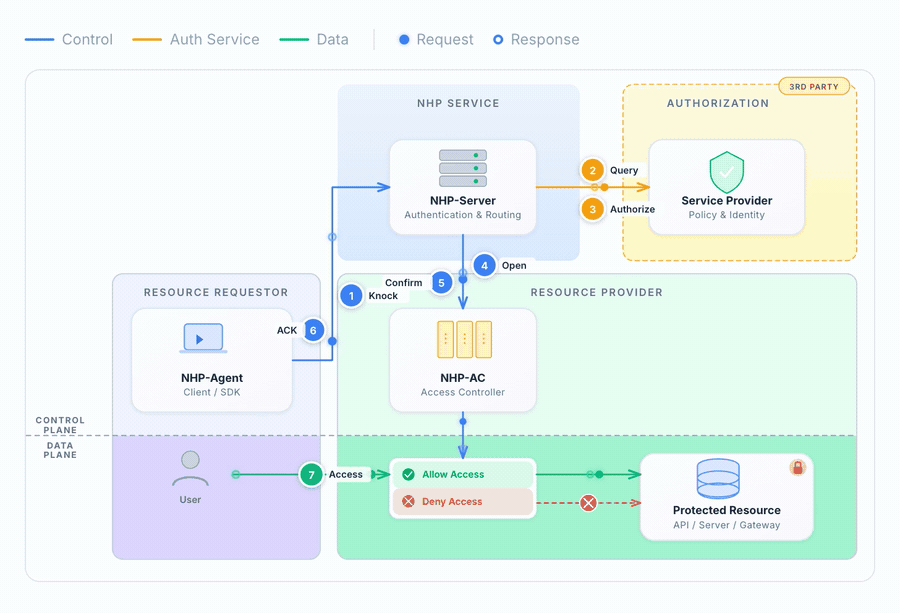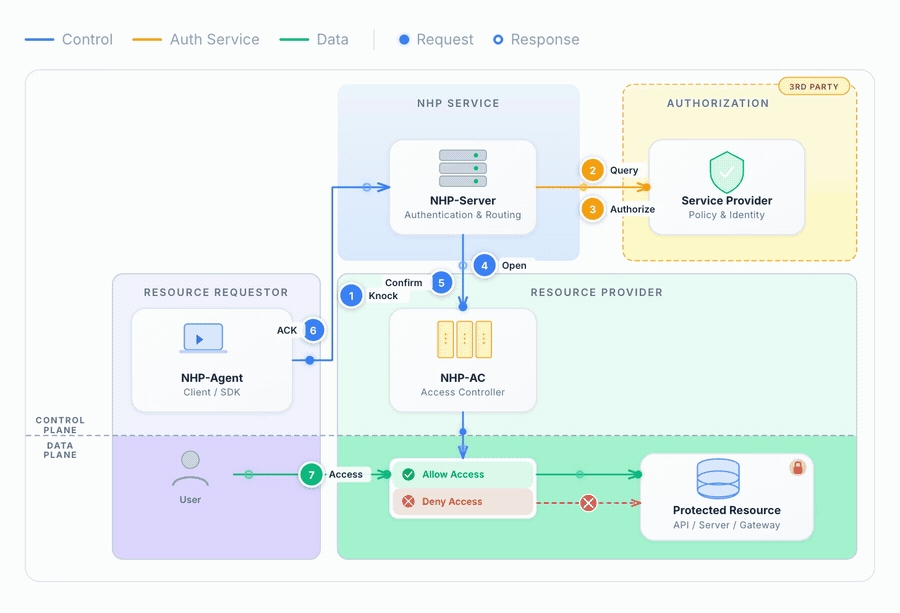
OpenNHP следует модульному дизайну с тремя ключевыми компонентами, вдохновлённому NIST Zero Trust Architecture:
| Ключевой компонент | Роль |
|---|---|
| NHP-Agent | Клиент, который отправляет зашифрованные запросы на стук для получения доступа |
| NHP-Server | Аутентифицирует и авторизует запросы; работает отдельно и архитектурно отделён от защищаемого хоста |
| NHP-AC | Контроллер доступа, который управляет правилами межсетевого экрана на защищаемом сервере |
| Дополнительный компонент | Роль |
|---|---|
| NHP-Relay | Мост HTTP-to-UDP, позволяющий браузерным агентам отправлять NHP-стуки через HTTPS |
| NHP-KGC | Центр генерации ключей для криптографии на основе идентичности (IBC) |
Поток протокола
Регистрация (один раз на устройство). Агент генерирует собственную пару ключей, затем регистрирует открытый ключ:
- Агент запрашивает одноразовый пароль (
NHP_OTP); плагин аутентификации сервера доставляет его пользователю (например, по электронной почте). - Агент отправляет OTP и свой открытый ключ (
NHP_REG); сервер привязывает ключ к пользователю и отвечает (NHP_RAK).
Закрытый ключ никогда не покидает устройство.
Стук (при каждом доступе).
- Агент отправляет зашифрованный стук (
NHP_KNK) на сервер. - Сервер проверяет стук и отправляет запрос на операцию (
NHP_AOP) в AC. - AC открывает межсетевой экран и отвечает (
NHP_ART) серверу. - Сервер возвращает подтверждение (
NHP_ACK) с информацией о доступе агенту. - Агент достигает защищаемого ресурса через AC.
Браузерные агенты, которые не могут отправлять необработанный UDP, достигают сервера через NHP-Relay по HTTPS; ретранслятор пересылает каждый пакет внутри аутентифицированного конверта NHP_RLY.
Криптография
OpenNHP поставляется с двумя взаимозаменяемыми наборами шифров:
CIPHER_SCHEME_CURVE— Curve25519 + AES-256-GCM + BLAKE2sCIPHER_SCHEME_GMSM— SM2 + SM4-GCM + SM3
Оба основаны на Noise Protocol Framework. Режим криптографии на основе идентичности (IBC) доступен через центр генерации ключей (KGC).
Подробности протокола, модели развёртывания и криптографический дизайн см. в документации.