

opencve v3.1.0
Агрегируйте, фильтруйте и отслеживайте CVE из нескольких источников с командным взаимодействием, настраиваемыми панелями мониторинга, оповещениями и анализом на основе ИИ для разведки уязвимостей.


Что такое OpenCVE?
OpenCVE — это платформа анализа уязвимостей, которая помогает эффективно отслеживать CVE и управлять ими.
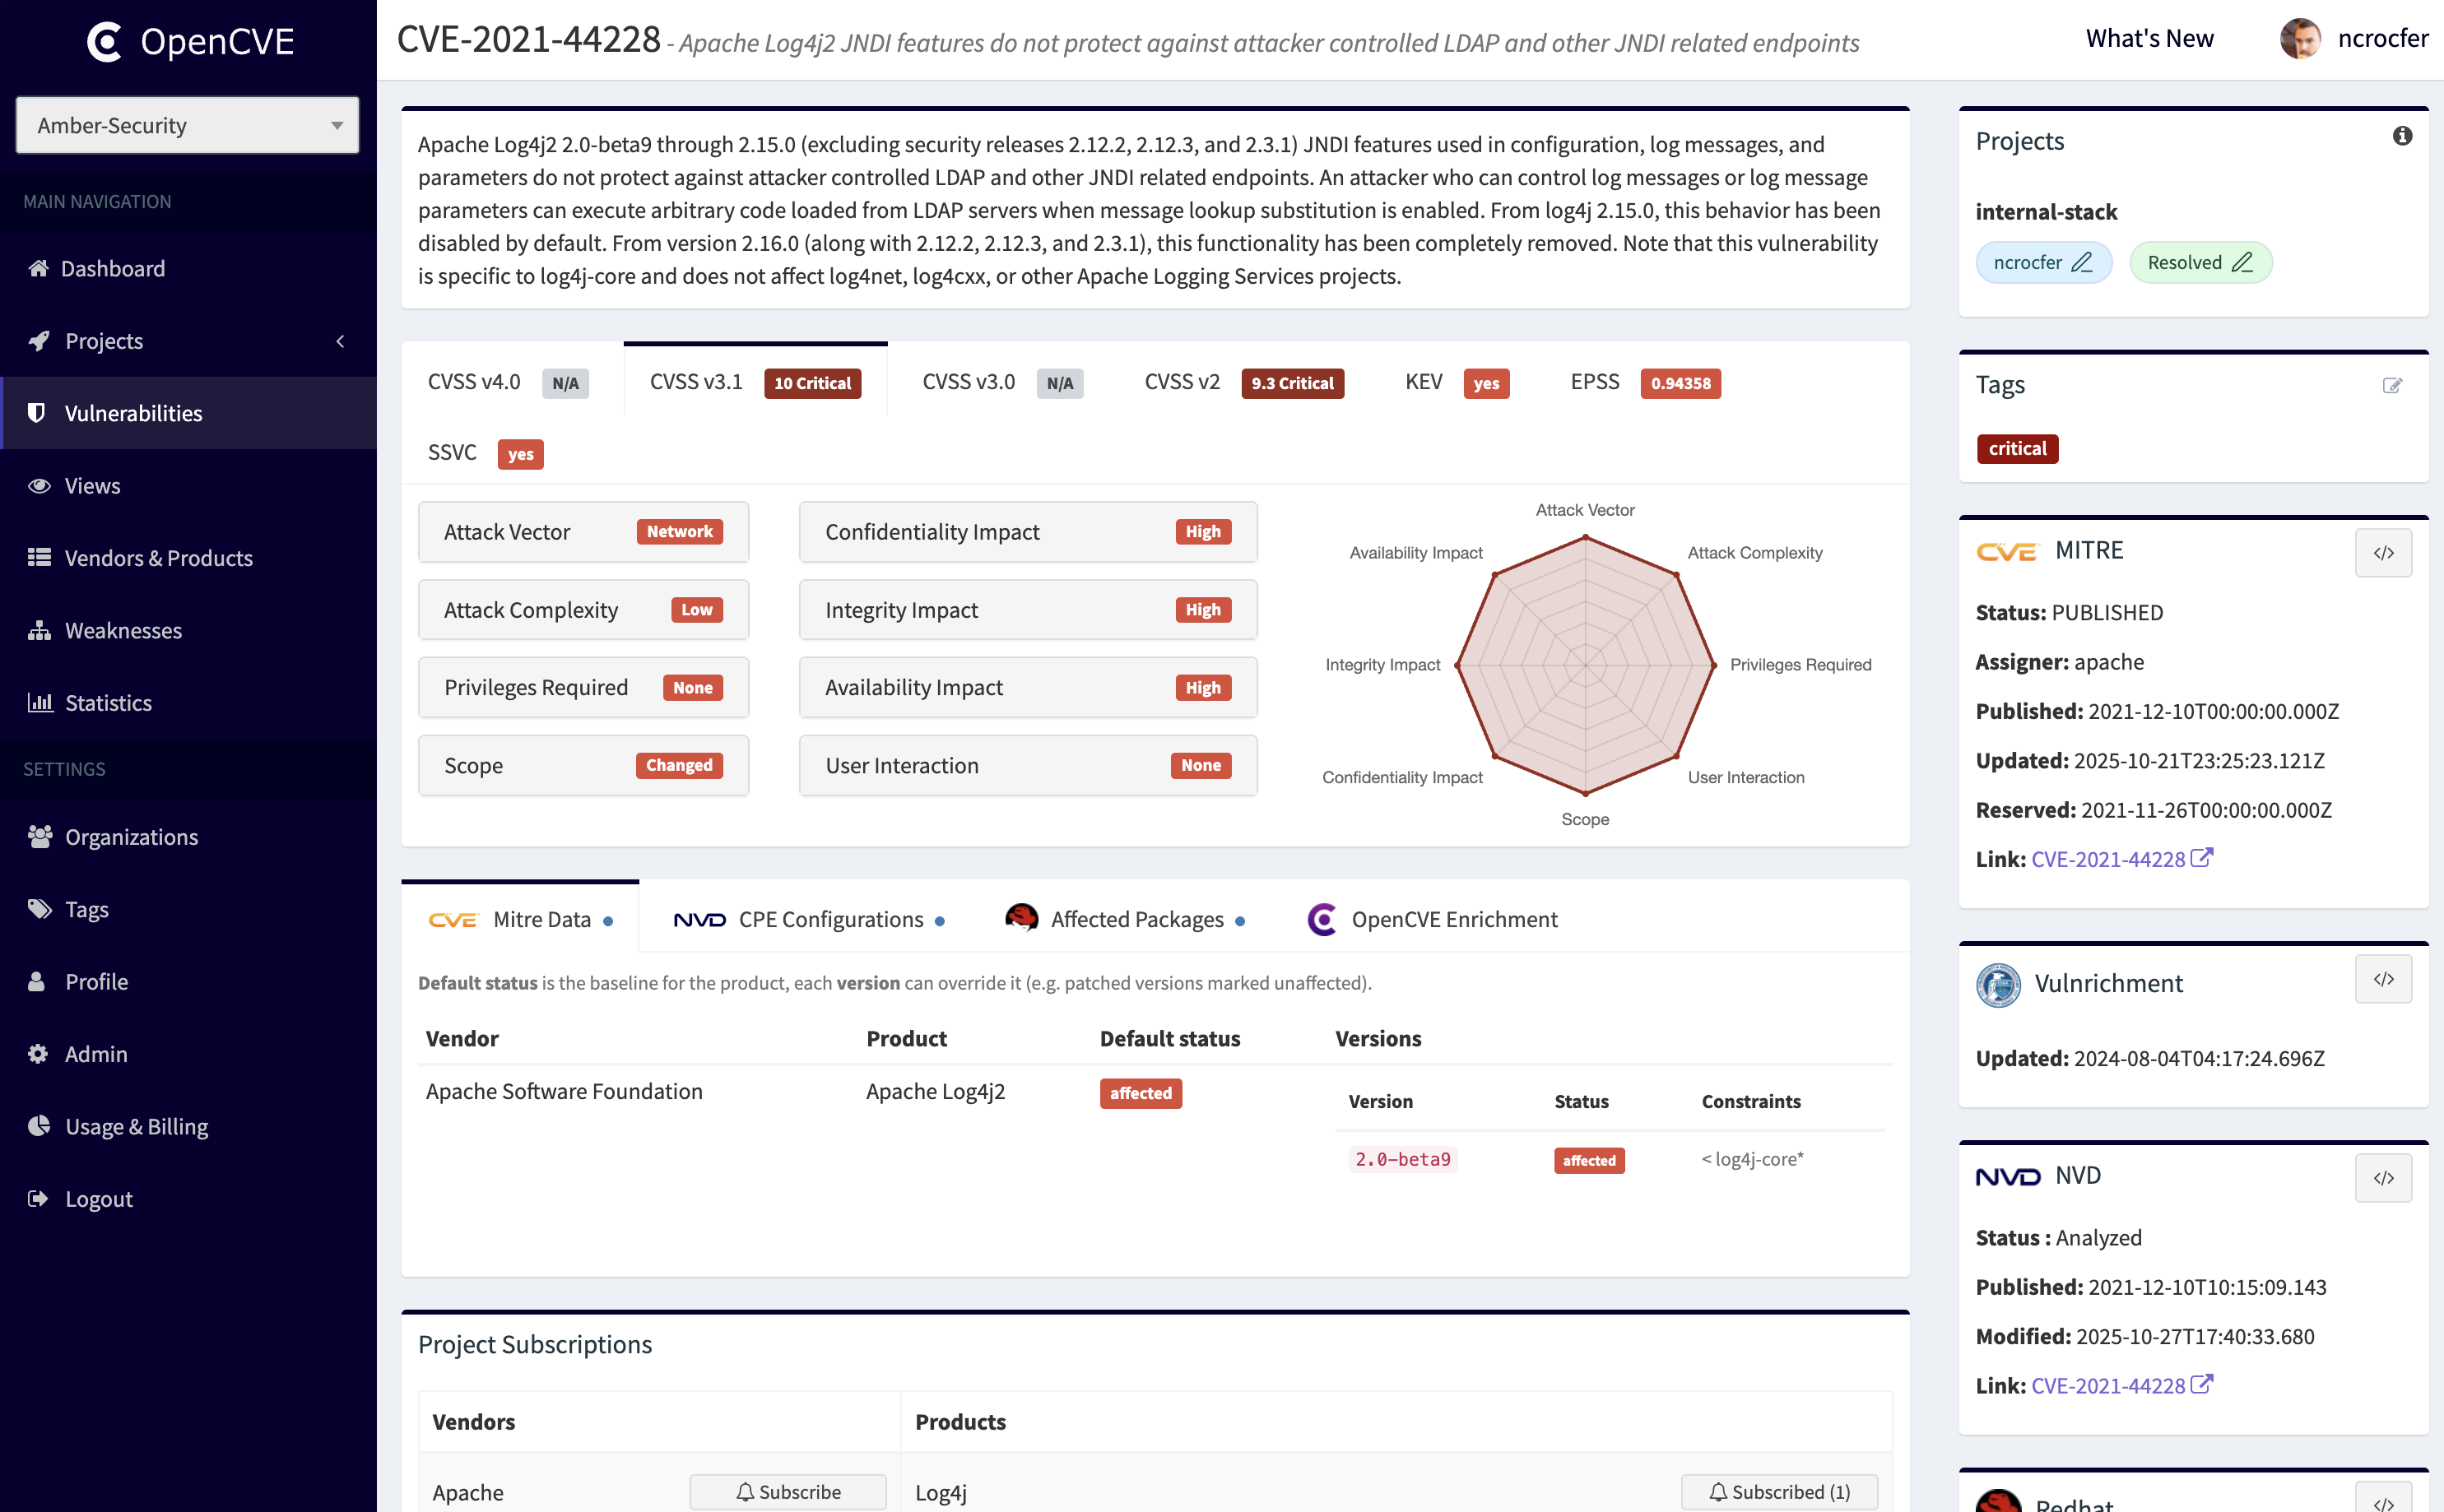
Она агрегирует уязвимости из множества источников (MITRE, NVD, RedHat, Vulnrichment...) и позволяет фильтровать, отслеживать и упорядочивать их по производителю, продукту, уровню критичности и другим параметрам.
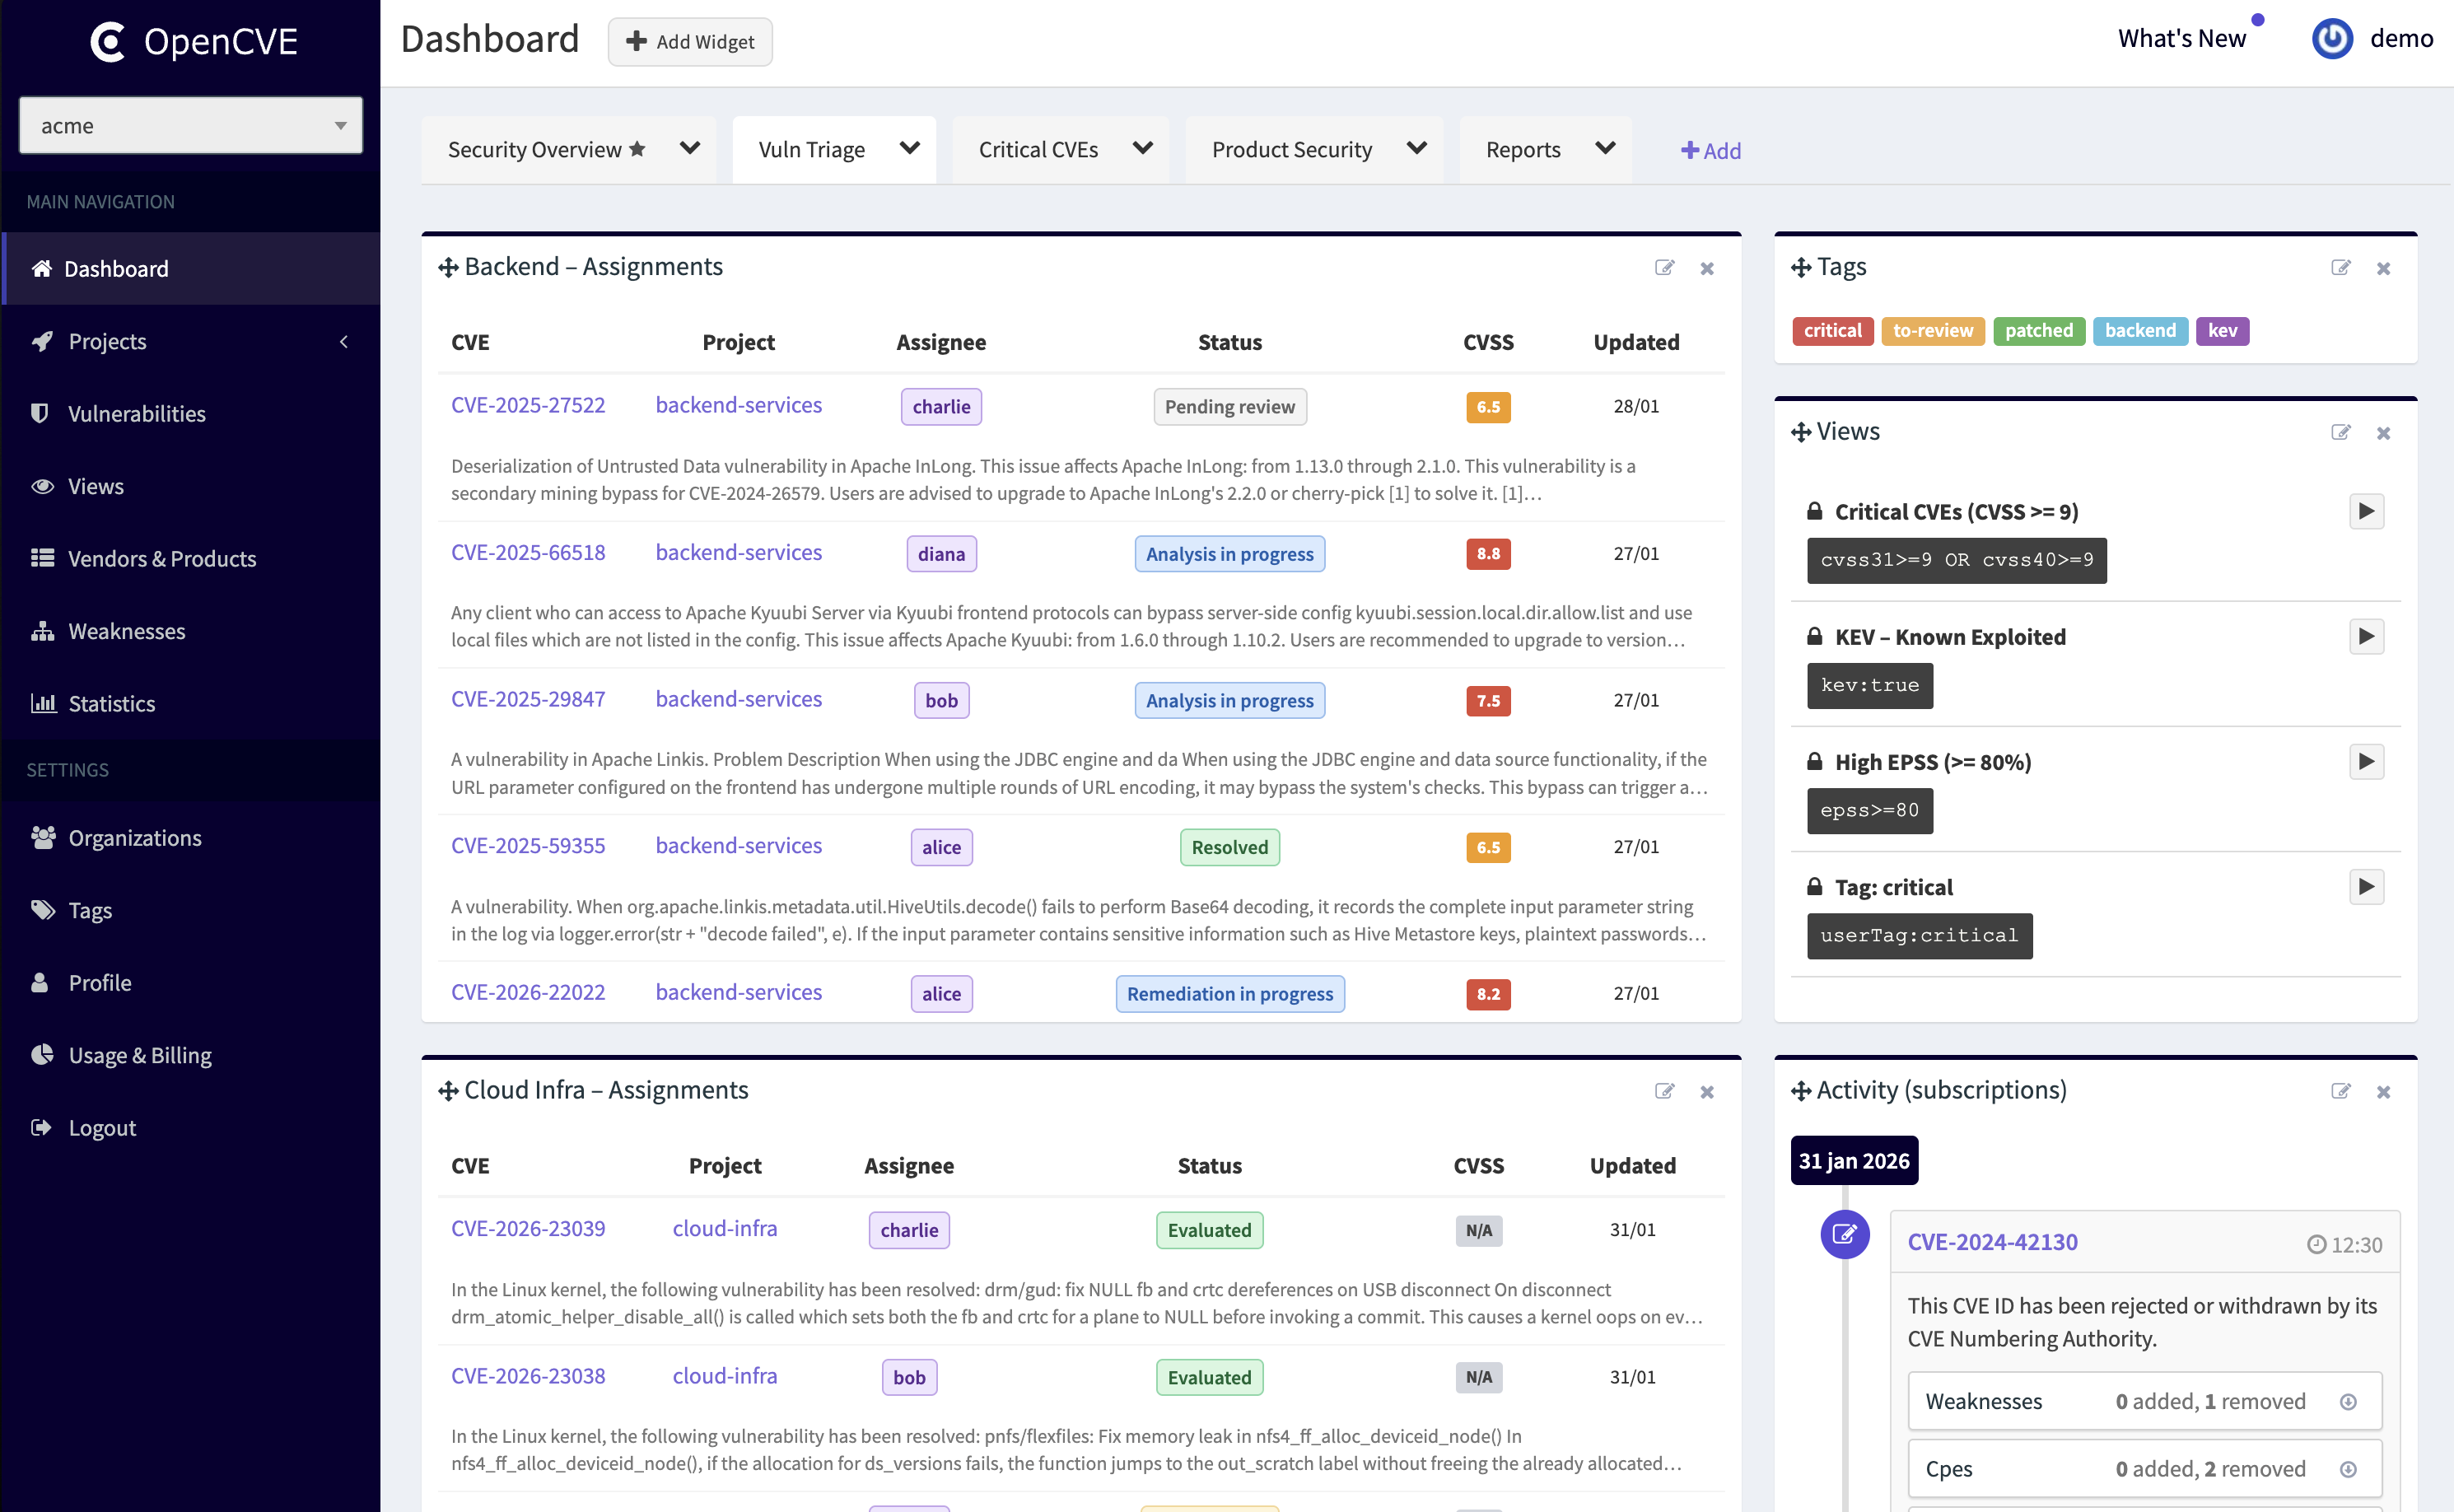
Вы можете подписываться на продукты, получать оповещения, анализировать изменения и сотрудничать с командой — всё это через простой и мощный интерфейс. Назначайте участников на CVE для отслеживания прогресса (например, «на анализе», «риск принят») и держите всех в курсе.
Ключевые возможности
📚 Изучение, фильтрация и организация
- Фильтрация CVE по производителю, продукту, CVSS, KEV, EPSS, CWE, дате публикации и другим параметрам.
- Подписка на производителей и продукты, организация мониторинга с помощью проектов и организаций.
- Сохранение сложных фильтров в виде переиспользуемых представлений (Views).
🔖 Теги, приоритизация и уведомления
- Классификация CVE с помощью пользовательских тегов (например, unread, critical, assigned-to-dev).
- Назначение пользователей и статусов на CVE для отслеживания прогресса (на анализе, риск принят и т. д.).
- Мгновенное получение оповещений по электронной почте или через webhook (Slack и Teams — скоро).
🔁 Отслеживание изменений и генерация отчётов
- Доступ к полной истории изменений CVE: оценки, описания, ссылки и т. д.
- Ежедневные отчёты по проектам, чтобы всегда быть на шаг впереди.
- Сводки отчётов на основе ИИ, позволяющие с первого взгляда увидеть приоритеты и немедленные действия.
📊 Настройка панели управления
- Создавайте несколько панелей управления, чтобы организовать работу так, как вам удобно.
- Собирайте собственную панель управления с помощью виджетов, таких как «CVEs per project» или «Recent Reports».
- Перетаскивайте, изменяйте размер и сохраняйте макеты для каждой организации.
✨ Обогащение данных в OpenCVE
- Автоматическое сопоставление CVE с производителями, продуктами и затронутыми версиями.
- Продвинутый анализ на основе ИИ, включая оценку воздействия и рекомендации по устранению, доступен в OpenCVE Cloud.
OpenCVE Community и OpenCVE Cloud
OpenCVE доступен как в виде самостоятельно размещаемой редакции Community, так и в виде облачной платформы Cloud.
Редакция Community позволяет отслеживать CVE, организовывать мониторинг и выстраивать собственные рабочие процессы.
Для команд, которым нужны более продвинутые возможности, OpenCVE Cloud предоставляет дополнительные функции, такие как:
- Анализ CVE и рекомендации по устранению на основе ИИ
- Безопасность корпоративного уровня (SAML SSO, принудительная MFA)
- Управляемая масштабируемая инфраструктура
- Продвинутый аудит, SIEM и threat intelligence (скоро)
👉 Узнать больше: https://www.opencve.io/pricing
Как использовать OpenCVE
✅ SaaS (рекомендуется)
Используйте размещённую версию на https://www.opencve.io — без необходимости настройки, с доступом к продвинутым функциям и возможностям корпоративного уровня.
🐳 Самостоятельное размещение
Запустите OpenCVE на собственной инфраструктуре с помощью Docker. Подробнее см. в руководстве по установке.
Скриншоты


Участие в разработке
Мы будем рады вашему вкладу в OpenCVE!
В последнее время мы получили значительное количество вкладов, отчасти, возможно, из-за инструментов ИИ-кодирования. Каждый PR по-прежнему требует человеческой проверки и постоянного сопровождения, а наши возможности ограничены.
Прежде чем приступать к работе, пожалуйста, лично прочитайте наши Руководство по участию, независимо от того, используете ли вы инструменты ИИ.
По поводу новых функций и существенных изменений в поведении обсудите необходимость и предлагаемый подход с сопровождающими и дождитесь явного согласия перед реализацией. Наличие существующего issue не означает, что решение одобрено или приоритизировано.
Небольшие, целенаправленные исправления ошибок и правки документации в большинстве случаев приветствуются без предварительного обсуждения. Пожалуйста, согласуйте действия перед открытием нескольких несвязанных PR.
Вклады с использованием ИИ приветствуются при условии, что вы понимаете, проверяете и берёте на себя ответственность за свои изменения. Проверка и слияние зависят от приоритетов проекта и доступности сопровождающих.
Будьте в курсе
OpenCVE активно развивается и регулярно улучшается.
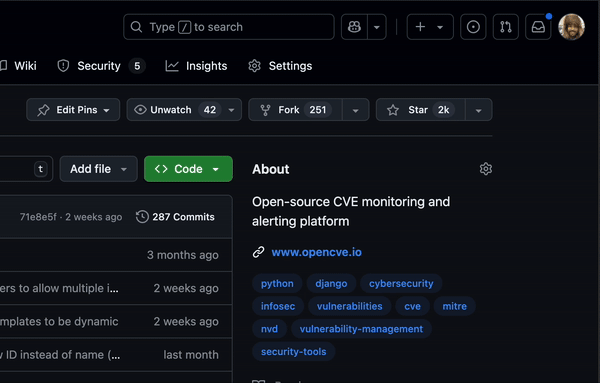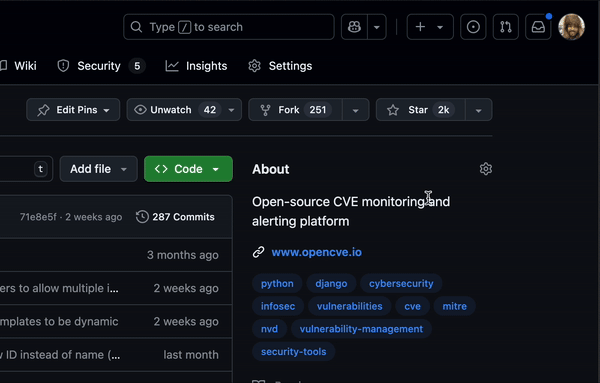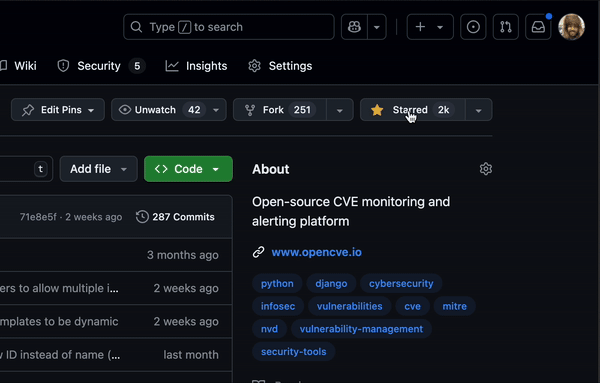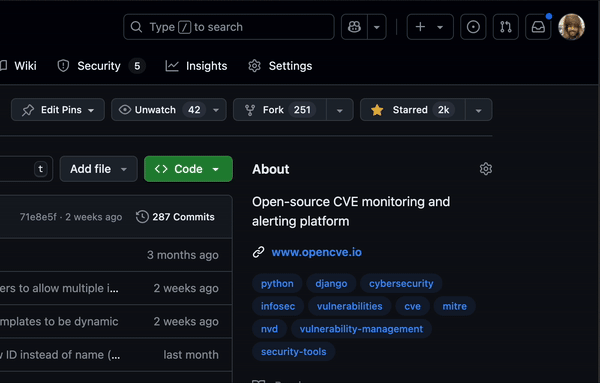
⭐ Поставьте звезду этому репозиторию и 🔔 следите за релизами, чтобы получать уведомления о будущих обновлениях.
Лицензия
OpenCVE Community выпускается под Business Source License (BSL), что допускает бесплатное использование с некоторыми ограничениями для коммерческого применения.
Подробнее см. в файле LICENSE.