

opencti v7.260715.0
Открытая платформа киберразведки угроз




Открытая платформа киберразведки в основе непрерывного управления экспозицией угроз (Continuous Threat Exposure Management).
OpenCTI превращает киберразведку в живой граф знаний: кто нацелен на вас, как они действуют, на какие уязвимости и инструменты опираются и что уже покрывает ваша защита. Это фундамент киберразведки для CTEM в XTM Platform: изучайте противника в OpenCTI, проверяйте свою экспозицию к нему с помощью OpenAEV, количественно оценивайте риск с помощью OpenCRQ и замыкайте весь цикл с помощью XTM One.
Если OpenCTI помогает вашей программе безопасности, поставьте звезду: именно так проект растёт.
Содержание
- Почему OpenCTI
- Возможности
- Галерея
- Как это работает
- Часть XTM Platform
- Сценарии использования по ролям в безопасности
- Быстрый старт
- Редакции
- Интеграции и экосистема
- Сообщество
- Участие в разработке
- Безопасность
- Лицензия
- О Filigran
Почему OpenCTI
Управление экспозицией начинается с угрозы. Прежде чем решать, какую экспозицию устранять в первую очередь, нужно знать, какие противники важны для вашего сектора и региона, какие техники они используют и какие уязвимости эксплуатируют в реальных атаках.
- Структурированно, а не разрозненно. Каждый отчёт, фид и заметка аналитика попадают в единый граф знаний STIX 2.1, где каждый факт связан с источником, уровнем достоверности и датами первого и последнего наблюдения.
- Применимо для CTEM. Паттерны атак, уязвимости и индикаторы напрямую передаются в валидацию (OpenAEV), количественную оценку риска (OpenCRQ), детектирование и агентов XTM One.
- Открытость по замыслу. Ядро под Apache 2.0, GraphQL API, Python-клиент и обширный каталог коннекторов к инструментам, которые вы уже используете.
Возможности
| Этап CTEM | Что OpenCTI даёт вашей команде |
|---|---|
| Определение области охвата | Приоритетные требования к разведданным, секторы, регионы и угрозы, которые на них нацелены, оценённые и выведенные на первый план, чтобы программа начиналась с тех противников, которые действительно важны. |
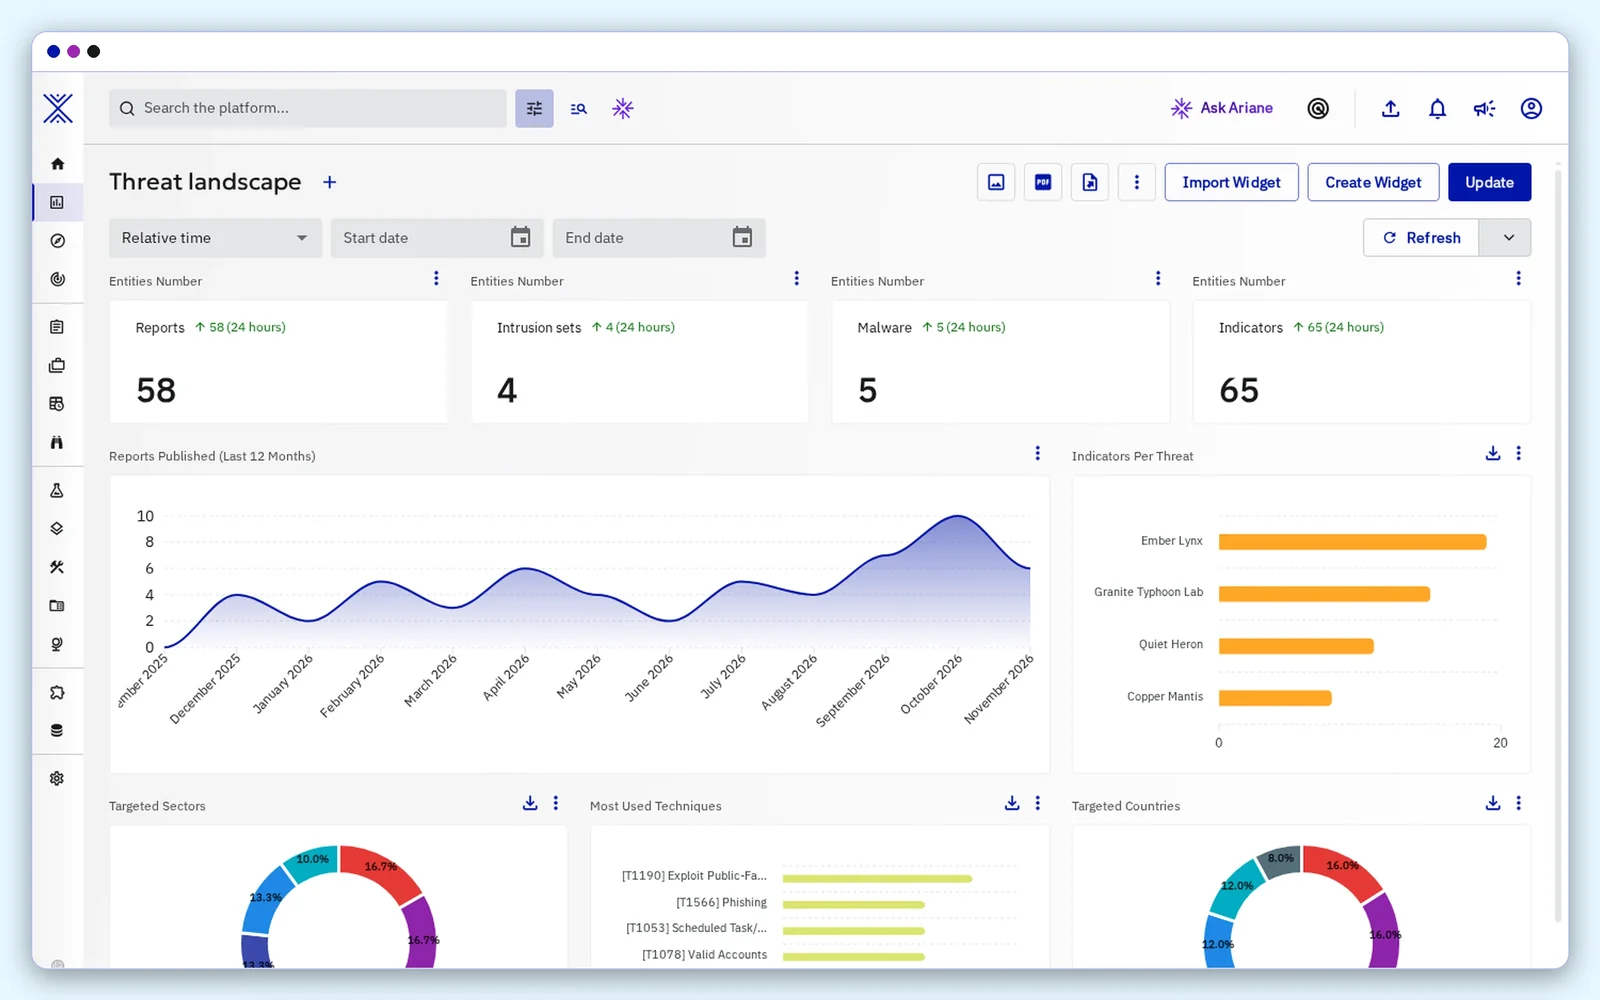
| Обнаружение | Субъекты угроз, кампании, вредоносное ПО, инструменты, техники, уязвимости и индикаторы в едином графе STIX 2.1, наполняемом через TAXII, RSS, CSV, JSON и сотни коннекторов. |
| Приоритизация | Уязвимости, ранжированные по эксплуатирующим их противникам, правила вывода, определяющие целеуказание и атрибуцию, правила устаревания, отсеивающие устаревшие индикаторы. |
| Валидация | Матрица ATT&CK любой угрозы и её покрытие средствами защиты, с соответствующим объектом OpenAEV для каждого общего объекта и записываемыми обратно результатами его симуляций. |
| Мобилизация | Кейсы, плейбуки, дашборды, экспорт в STIX, CSV и PDF, живые потоки и коллекции TAXII, которые передают знания в руки каждой команды. |