
TeamPass v3.2.2.0
Совместный менеджер паролей
Teampass
Самостоятельно размещаемый менеджер паролей, которому может доверять вся ваша команда
Контроль доступа на уровне папок · аутентифицированное шифрование AES-256-GCM · доказательства соответствия
Ваши секреты никогда не покидают вашу инфраструктуру.
🌐 teampass.net · 📖 Документация · 💬 Обсуждения · 🐳 Docker Hub
Содержание
- О проекте
- Для кого это
- Безопасность
- Возможности
- Начало работы
- Документация
- Языки
- Сообщество
- Поддержать Teampass
- Лицензия
О проекте
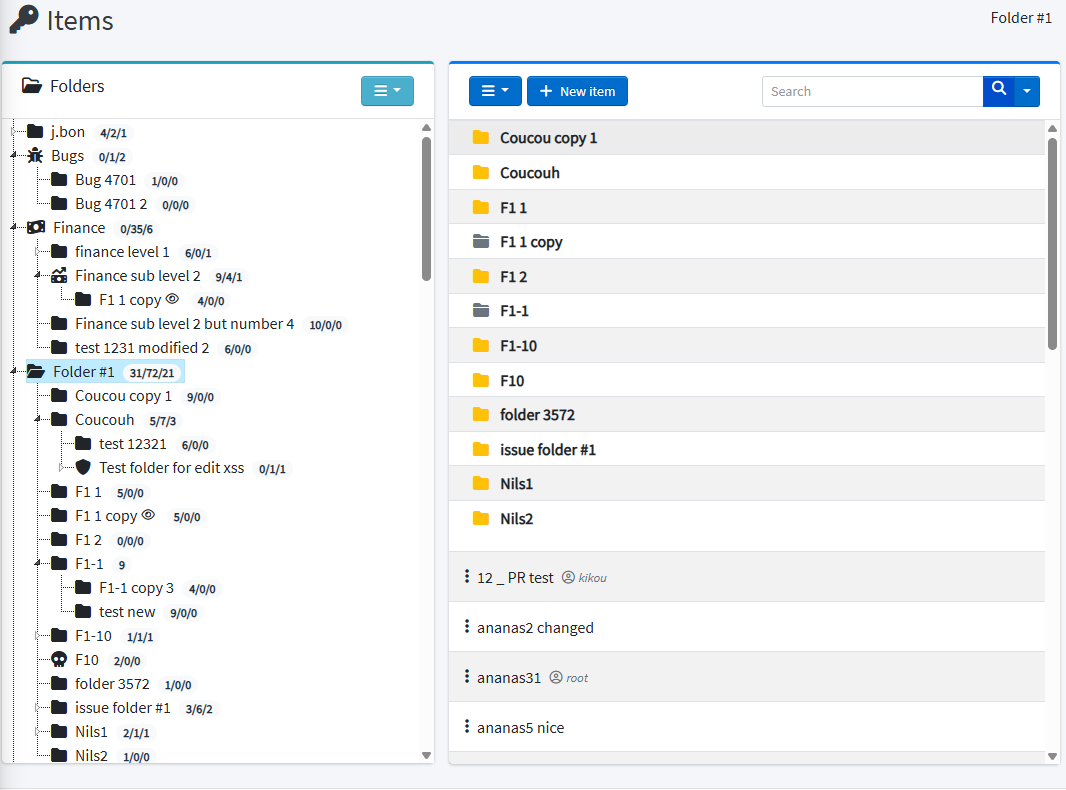
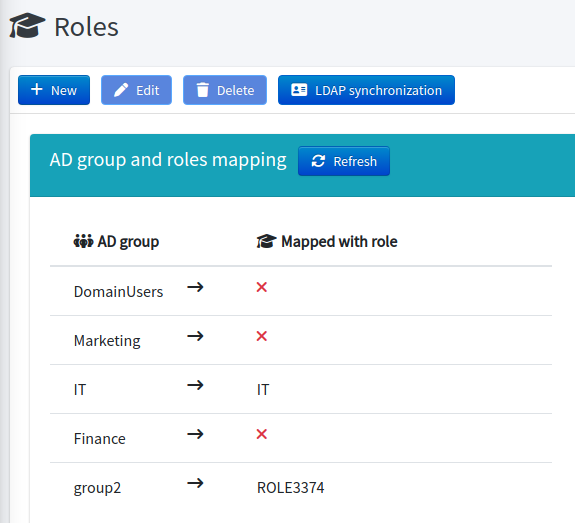
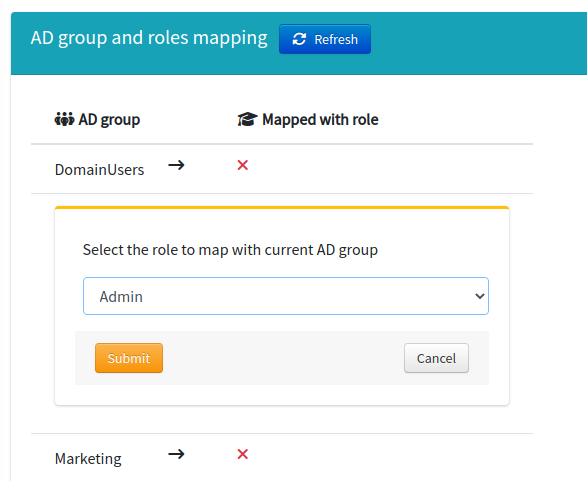
Teampass — это хранилище учётных данных с открытым исходным кодом, которое вы размещаете сами. Не нужно создавать аккаунт, нет компании за кулисами, которая хранит ваши данные — только приложение на PHP/MySQL на вашем собственном сервере, с контролем доступа на уровне папок, индивидуальными ключами шифрования для каждого пользователя и полным журналом аудита.
Он разрабатывается и поддерживается с 2009 года, руководствуясь тем, с чем реально сталкиваются команды: кто должен видеть те или иные учётные данные, как доказать это аудитору и как перестать хранить пароли в чатах и электронных таблицах.
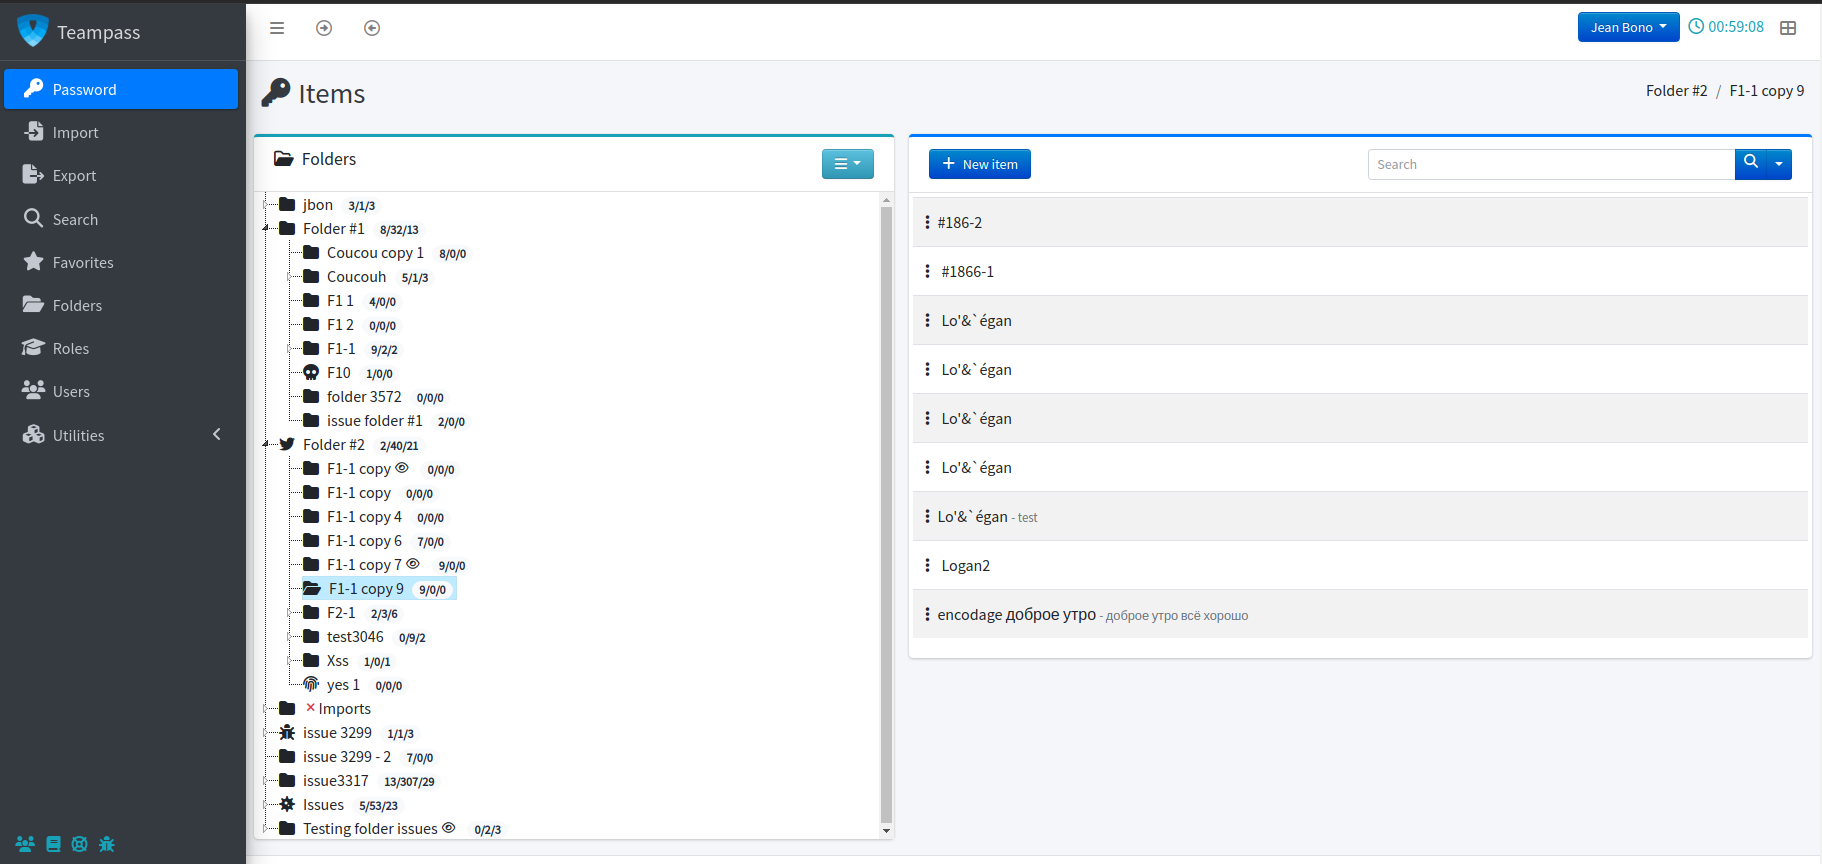
📸 Больше скриншотов
Элементы и секреты


Папки и роли

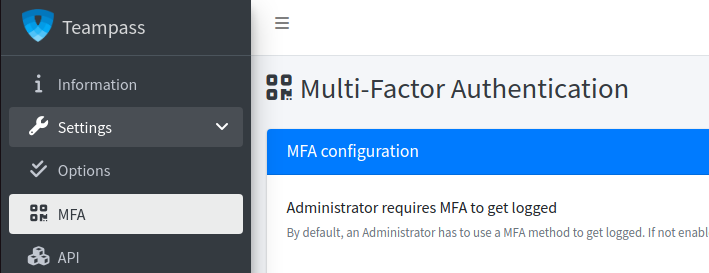
Аутентификация и MFA
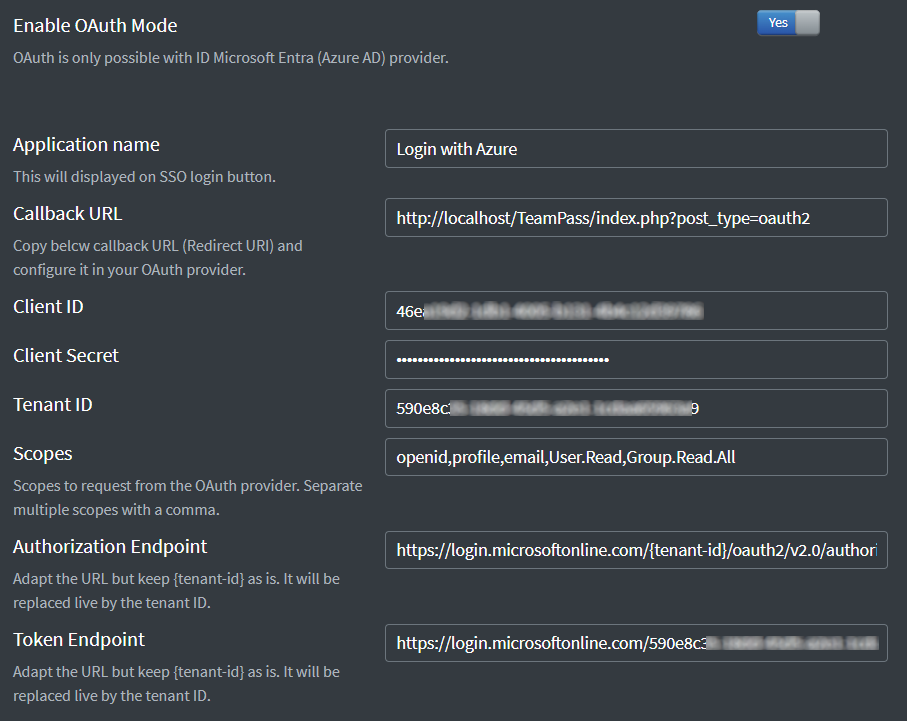
Ключи шифрования
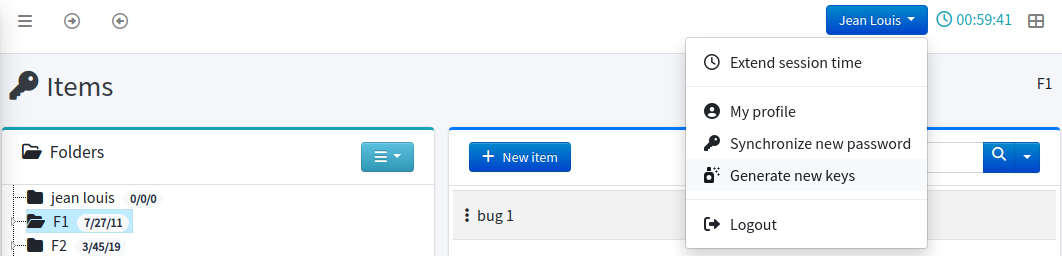
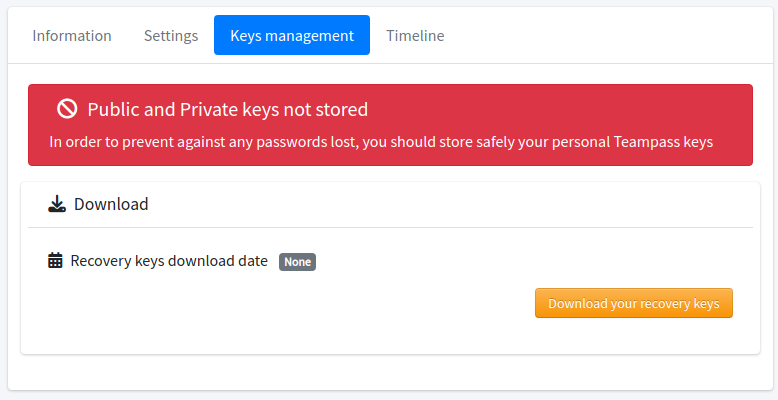
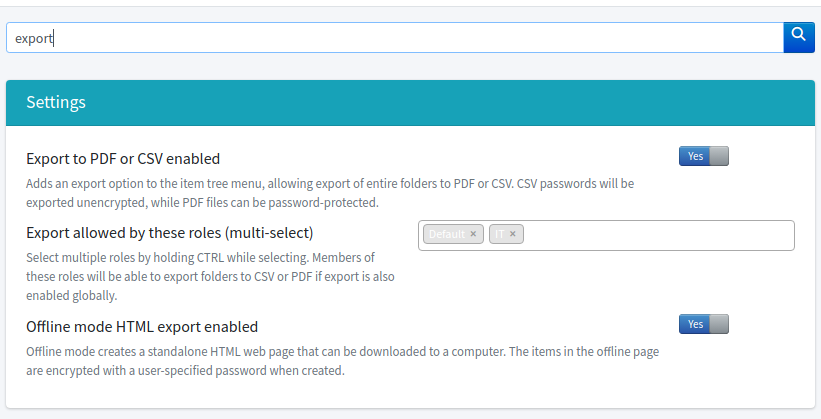
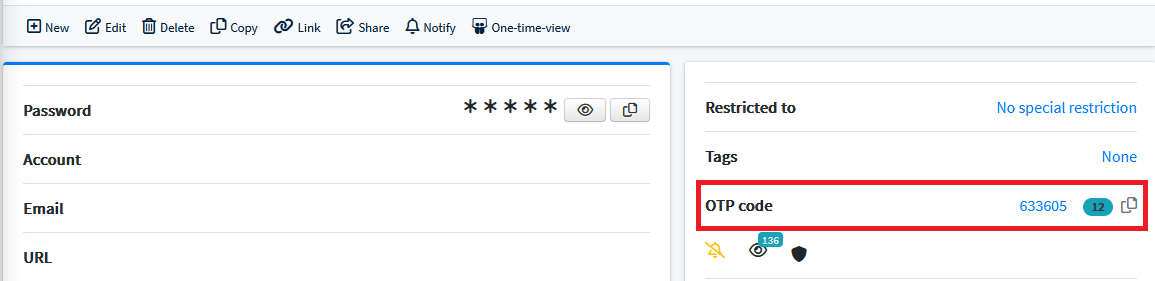
Поиск, экспорт, одноразовый просмотр
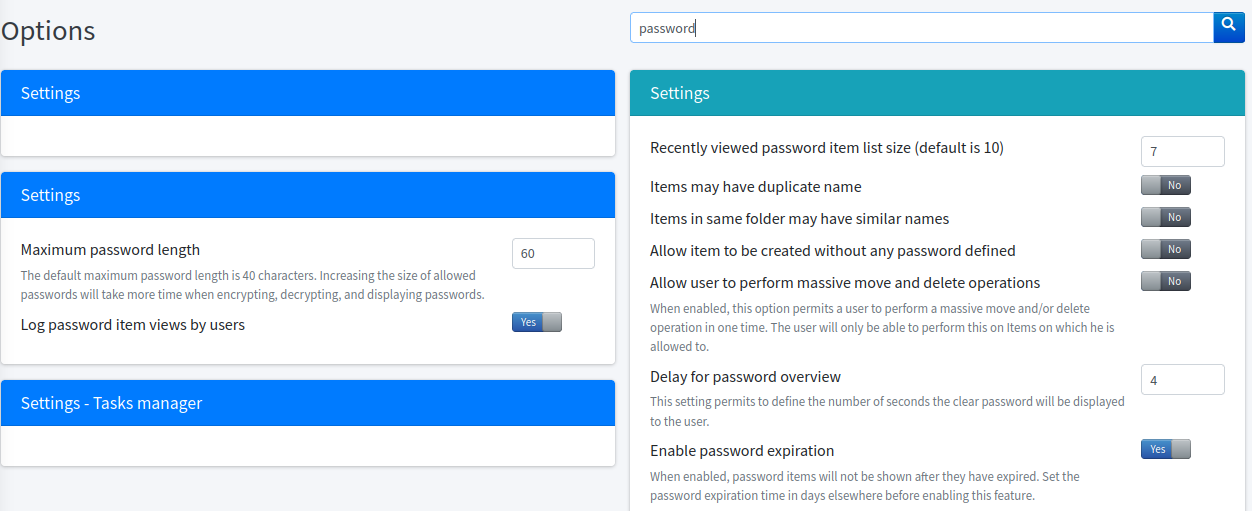
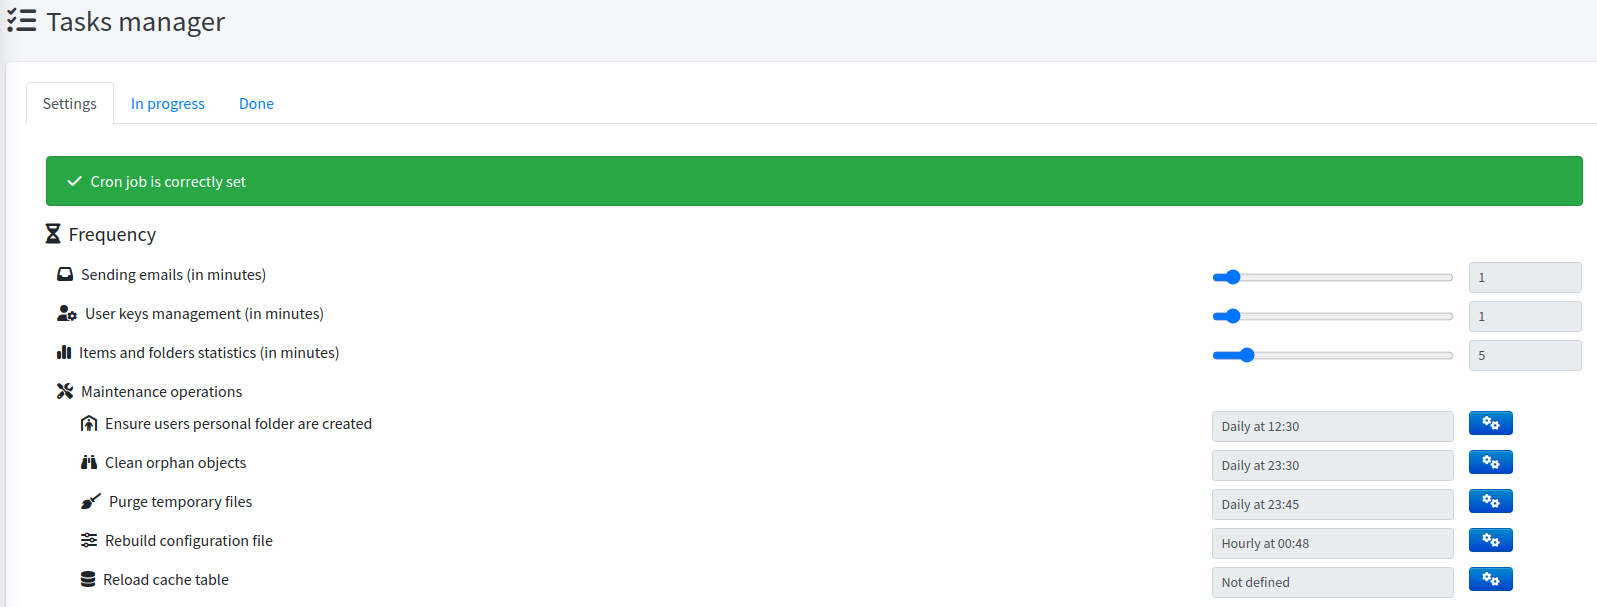
Фоновые задачи
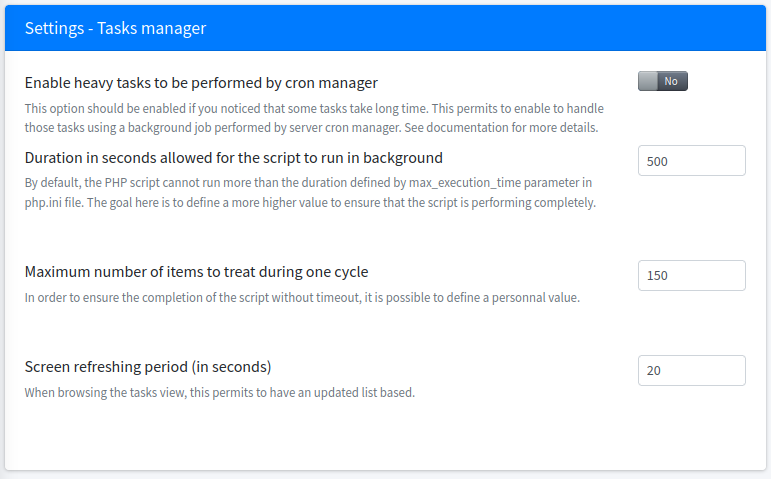
Для кого это
🏠 Частные пользователи и HomelabВладейте своим хранилищем буквально.
|
👥 Команды и малый бизнесХватит делиться паролями в чате.
|
🏛️ Предприятия и регулируемые отраслиДоказывайте свои средства контроля доступа, а не просто заявляйте о них.
|
Безопасность
Шифрование, которое можно описать аудитору
Секреты шифруются с помощью AES-256-GCM с использованием случайных nonce и индивидуальных для каждого секрета salt, под 256-битными объектными ключами. Приватный ключ, который их разблокирует, выводится из вашего пароля с помощью PBKDF2-SHA256 с 600 000 итераций.
- Аутентифицированное шифрование — подмена обнаруживается, а не расшифровывается молча - Распределение ключей для каждого пользователя — каждый пользователь хранит свою собственную RSA-обёрнутую копию каждого объектного ключа, поэтому удаление учётной записи действительно отзывает доступ, а не просто скрывает кнопку
- Ленивая миграция — обновления формата происходят при обращении, без окна обслуживания