
TeamPass v3.2.1.7
Совместный менеджер паролей
Teampass
Самостоятельно размещаемый менеджер паролей, которому доверяет вся ваша команда
Контроль доступа на уровне папок · аутентифицированное шифрование AES-256-GCM · доказательства соответствия требованиям
Ваши секреты никогда не покидают вашу инфраструктуру.
🌐 teampass.net · 📖 Документация · 💬 Обсуждения · 🐳 Docker Hub
Содержание
- О проекте
- Для кого
- Безопасность
- Возможности
- Начало работы
- Документация
- Языки
- Сообщество
- Поддержка Teampass
- Лицензия
О проекте
Teampass — это хранилище учётных данных с открытым исходным кодом, которое вы запускаете сами. Никаких регистраций, никакой компании за кулисами, владеющей вашими данными — просто приложение на PHP/MySQL на вашем собственном сервере, с контролем доступа на уровне папок, ключами шифрования для каждого пользователя и полным журналом аудита.
Он разрабатывается и поддерживается с 2009 года, движимый реальными проблемами, с которыми сталкиваются команды: кто должен видеть те или иные учётные данные, как доказать это аудитору и как остановить хранение паролей в чатах и электронных таблицах.
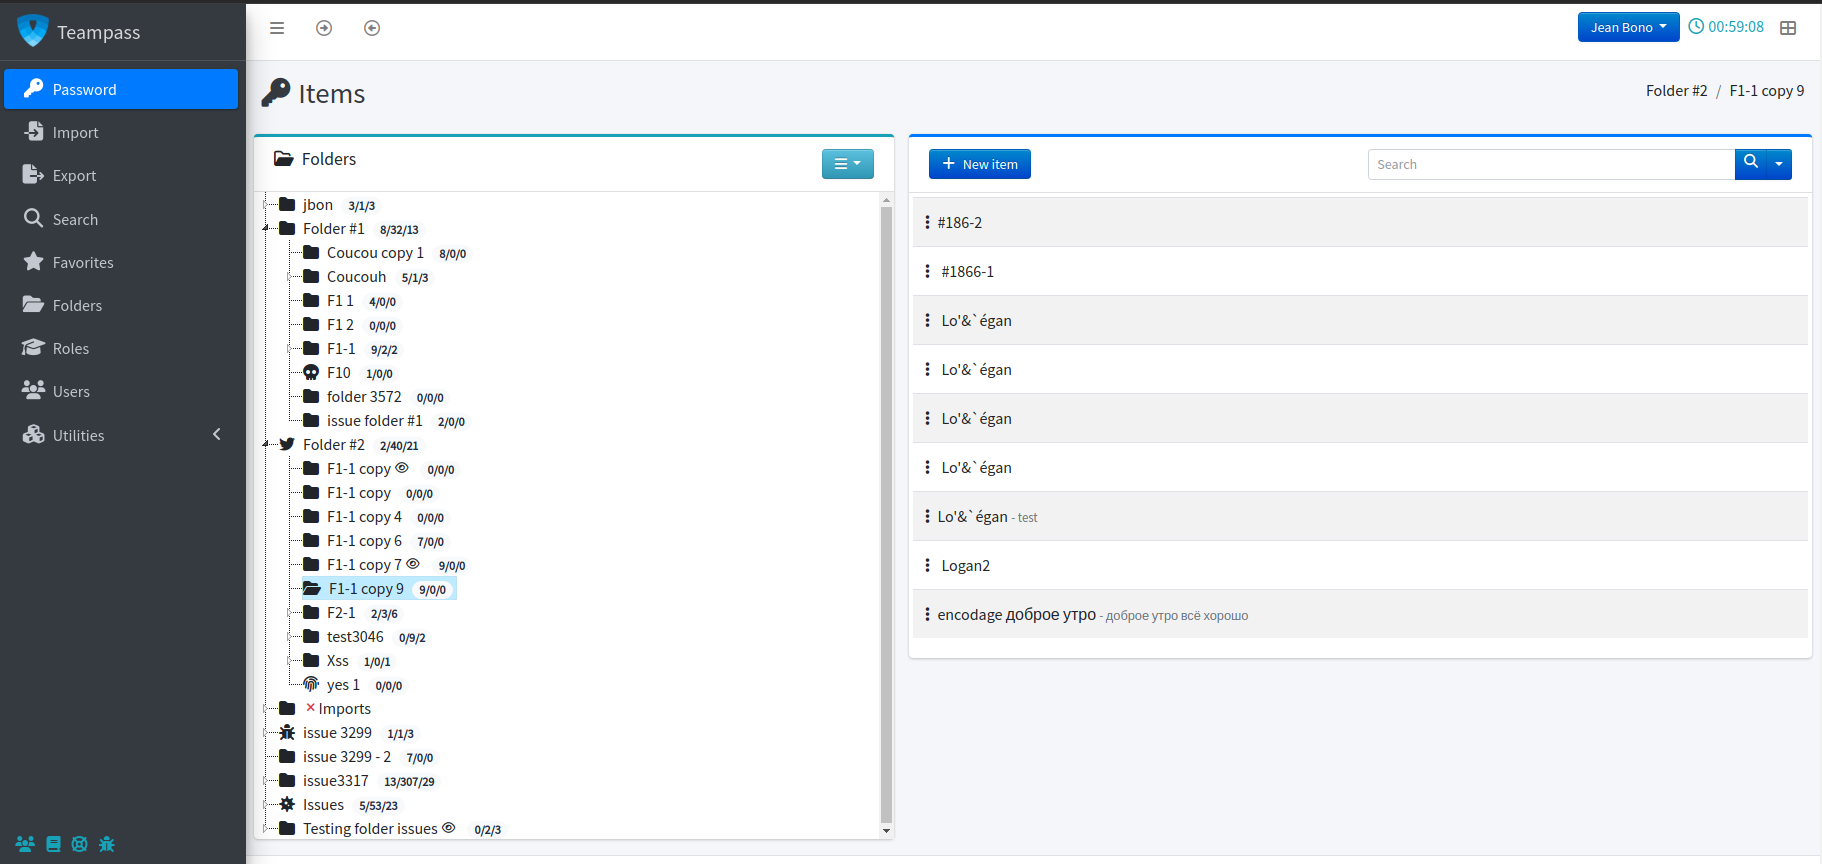
📸 Больше скриншотов
Элементы и секреты


Папки и роли
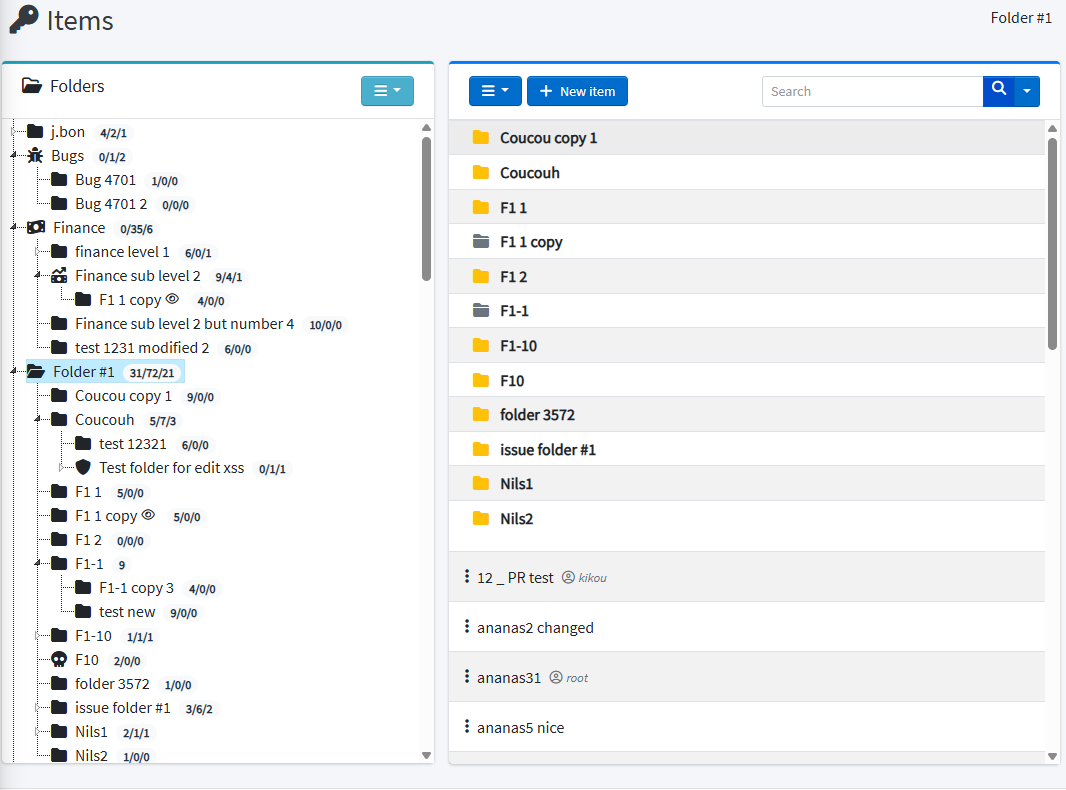

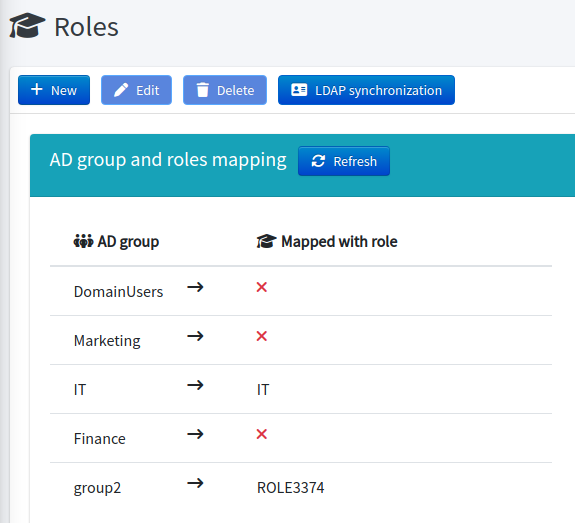
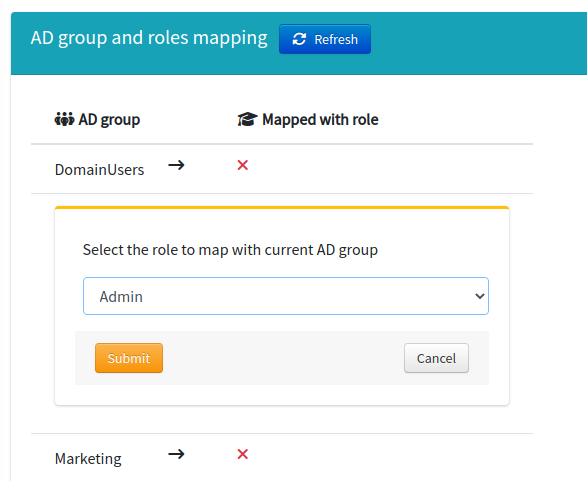
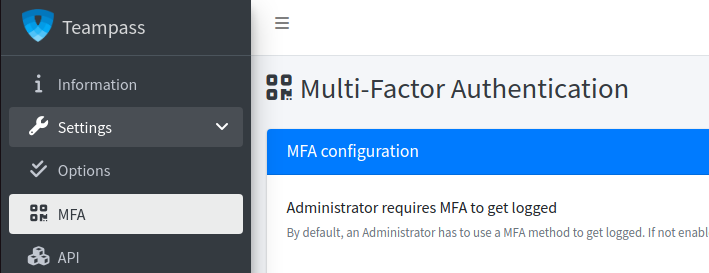
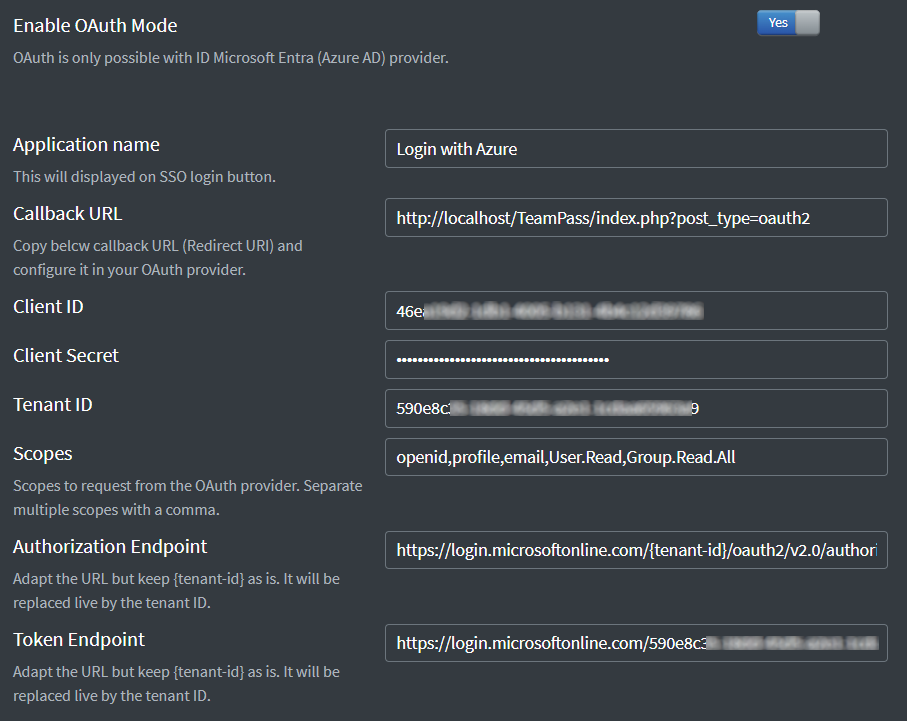
Аутентификация и MFA
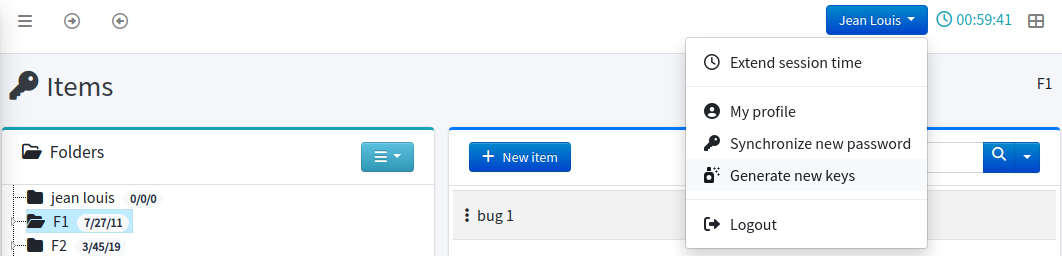
Ключи шифрования
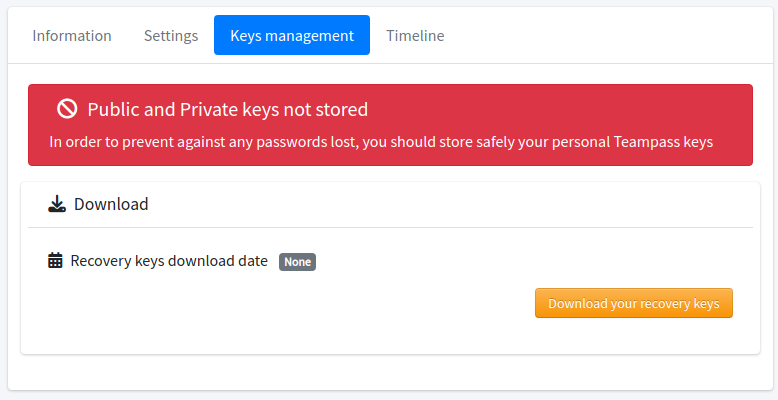
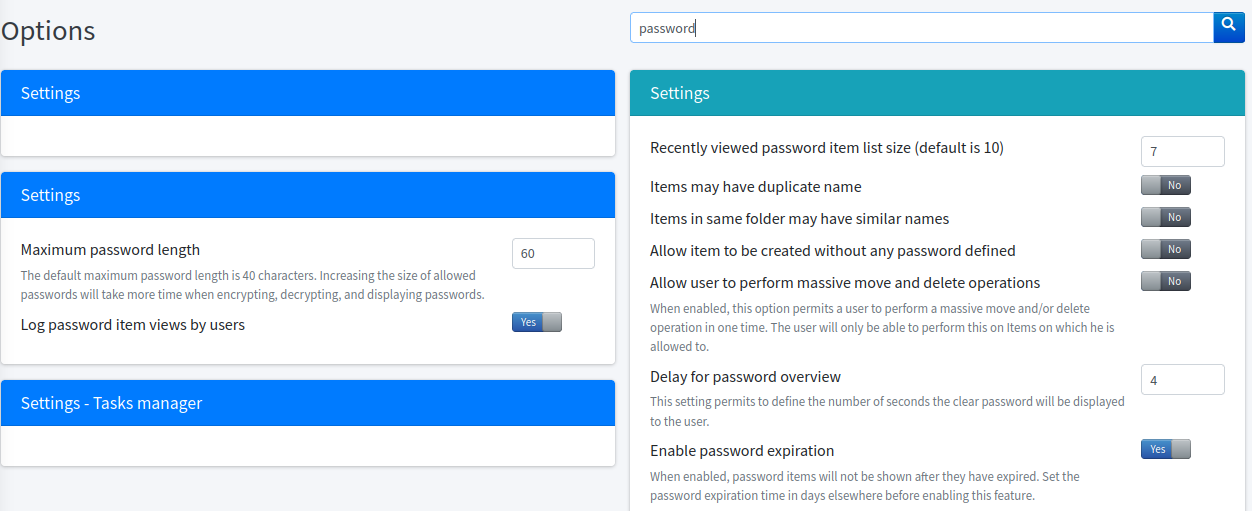
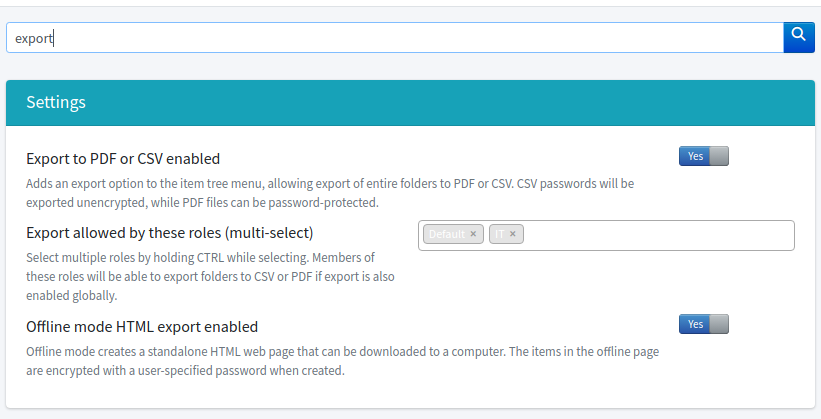
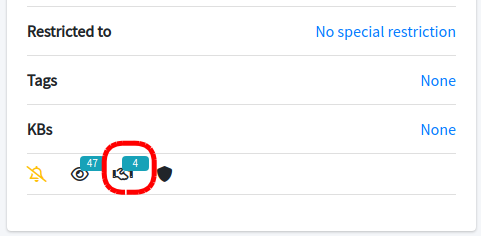
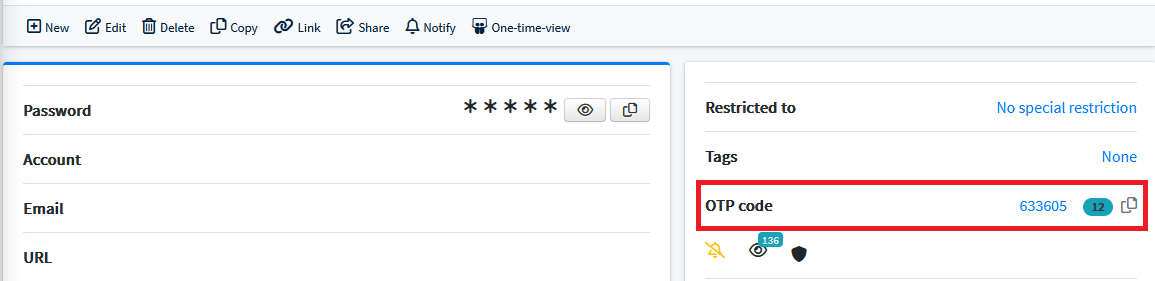
Поиск, экспорт, одноразовый просмотр
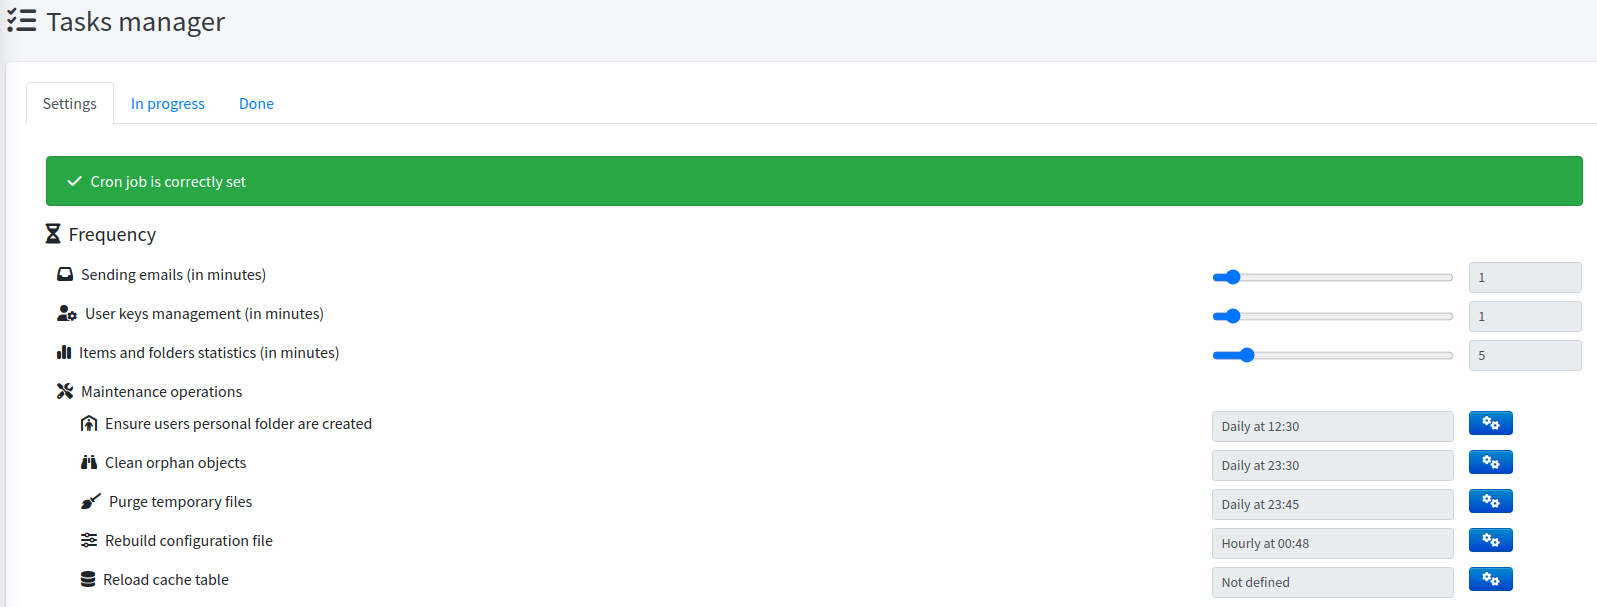
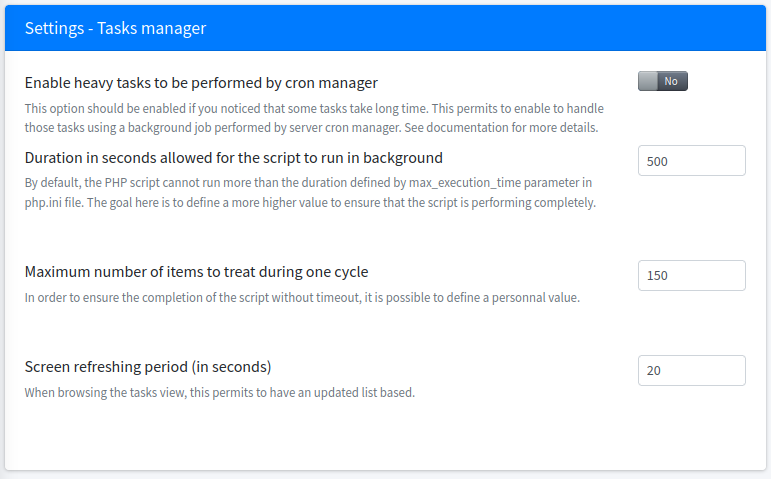
Фоновые задачи
Для кого
🏠 Частные лица и HomelabВладейте своим хранилищем буквально.
|
👥 Команды и малый бизнесХватит делиться паролями в чате.
|
🏛️ Предприятия и регулируемые отраслиДокажите свой контроль доступа, а не просто заявляйте о нём.
|
Безопасность
Шифрование, которое можно объяснить аудитору
Секреты шифруются с помощью AES-256-GCM со случайными nonce и уникальными солями для каждого секрета, под 256-битными ключами объектов. Закрытый ключ, который их разблокирует, получается из вашего пароля с помощью PBKDF2-SHA256 с 600 000 итераций.
- Аутентифицированное шифрование — подделка обнаруживается, а не молча расшифровывается
- Распределение ключей по пользователям — каждый пользователь хранит свою собственную копию каждого ключа объекта, обёрнутую в RSA, поэтому удаление учётной записи действительно отзывает доступ, а не просто скрывает кнопку
- Ленивая миграция — обновление формата происходит при доступе, без окна технического обслуживания