
agentic-threat-hunting-framework v0.17.0
ATHF — это фреймворк для агентного поиска угроз, предназначенный для создания систем, способных запоминать, обучаться и действовать с возрастающей автономией.
Фреймворк агентного охотника за угрозами (ATHF)


Быстрый старт • Установка • Документация • Примеры
Дайте вашей программе охоты за угрозами память и агентность.
Фреймворк агентного охотника за угрозами (ATHF) — это слой памяти и автоматизации для вашей программы охоты за угрозами. Он придаёт вашим охотам структуру, персистентность и контекст, делая каждое прошлое расследование доступным как для людей, так и для ИИ.
ATHF работает с любой методологией охоты (PEAK, TaHiTI или вашим собственным процессом). Это не замена; это слой, который делает ваш существующий процесс готовым к ИИ.
Что такое ATHF?
ATHF обеспечивает структуру и персистентность для программ охоты за угрозами. Это фреймворк на основе markdown, который:
- Документирует охоты с использованием паттерна LOCK (Learn → Observe → Check → Keep)
- Поддерживает доступный для поиска репозиторий прошлых расследований
- Позволяет ИИ-ассистентам ссылаться на вашу среду и предыдущую работу
- Работает с любой платформой SIEM/EDR
- НОВОЕ: Включает агентов генерации исследований и гипотез на основе ИИ (v0.3.0+)
Проблема
Большинство программ охоты за угрозами теряют ценный контекст, как только охота завершается. Заметки остаются в Slack или тикетах, запросы пишутся один раз и забываются, а извлечённые уроки существуют только в головах аналитиков.
Даже ИИ-инструменты каждый раз начинают с нуля, не имея доступа к вашей среде, вашим данным или вашим прошлым охотам.
ATHF меняет это, придавая вашим охотам структуру, персистентность и контекст.
Подробнее: docs/why-athf.md
Паттерн LOCK
Каждая охота за угрозами следует одному и тому же базовому циклу: Learn → Observe → Check → Keep.
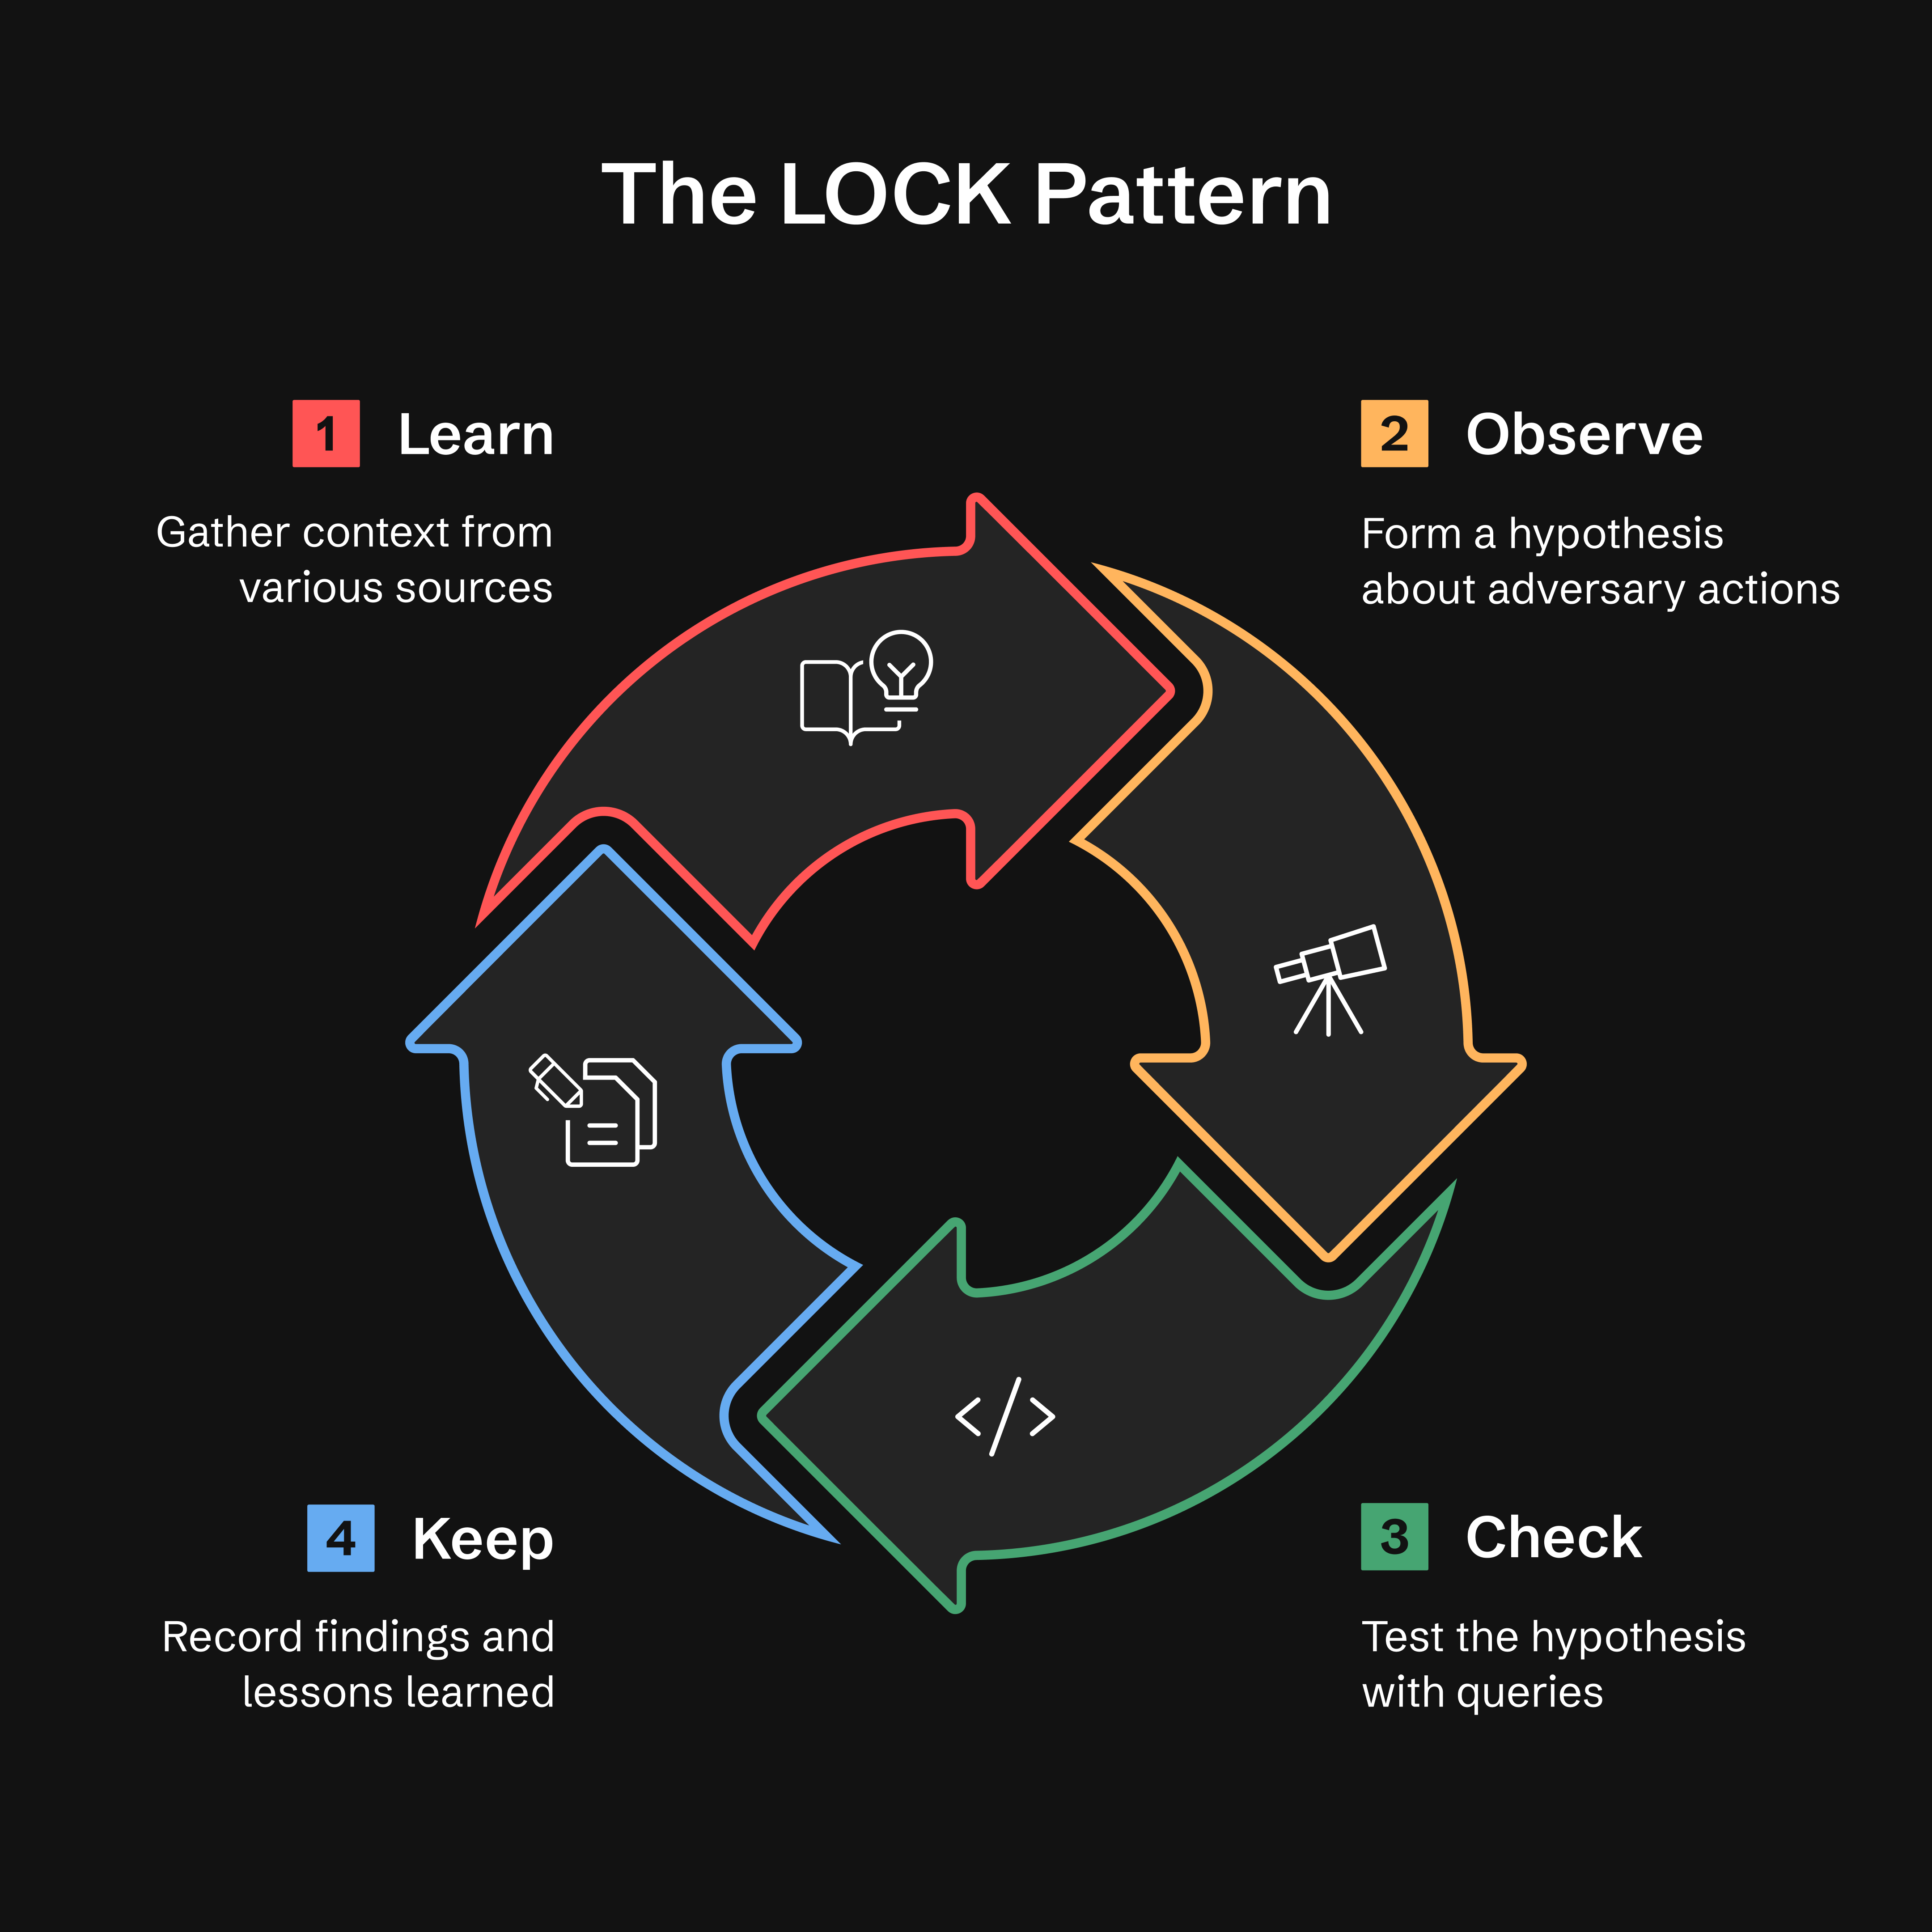
- Learn: Соберите контекст из threat intel, алертов или аномалий
- Observe: Сформулируйте гипотезу о поведении противника
- Check: Проверьте гипотезы с помощью целевых запросов
- Keep: Зафиксируйте находки и извлечённые уроки
Почему LOCK? Он достаточно мал, чтобы им пользоваться, и достаточно строг, чтобы агенты могли его интерпретировать. Фиксируя каждую охоту в этом формате, ATHF делает возможным для ИИ-ассистентов вспоминать предыдущую работу и предлагать уточнённые запросы на основе прошлых результатов.
Подробнее: docs/lock-pattern.md
Пять уровней агентной охоты
ATHF определяет простую модель зрелости. Каждый уровень строится на предыдущем.
Большинство команд будут жить на уровнях 1–2. Всё, что дальше, — необязательная зрелость.
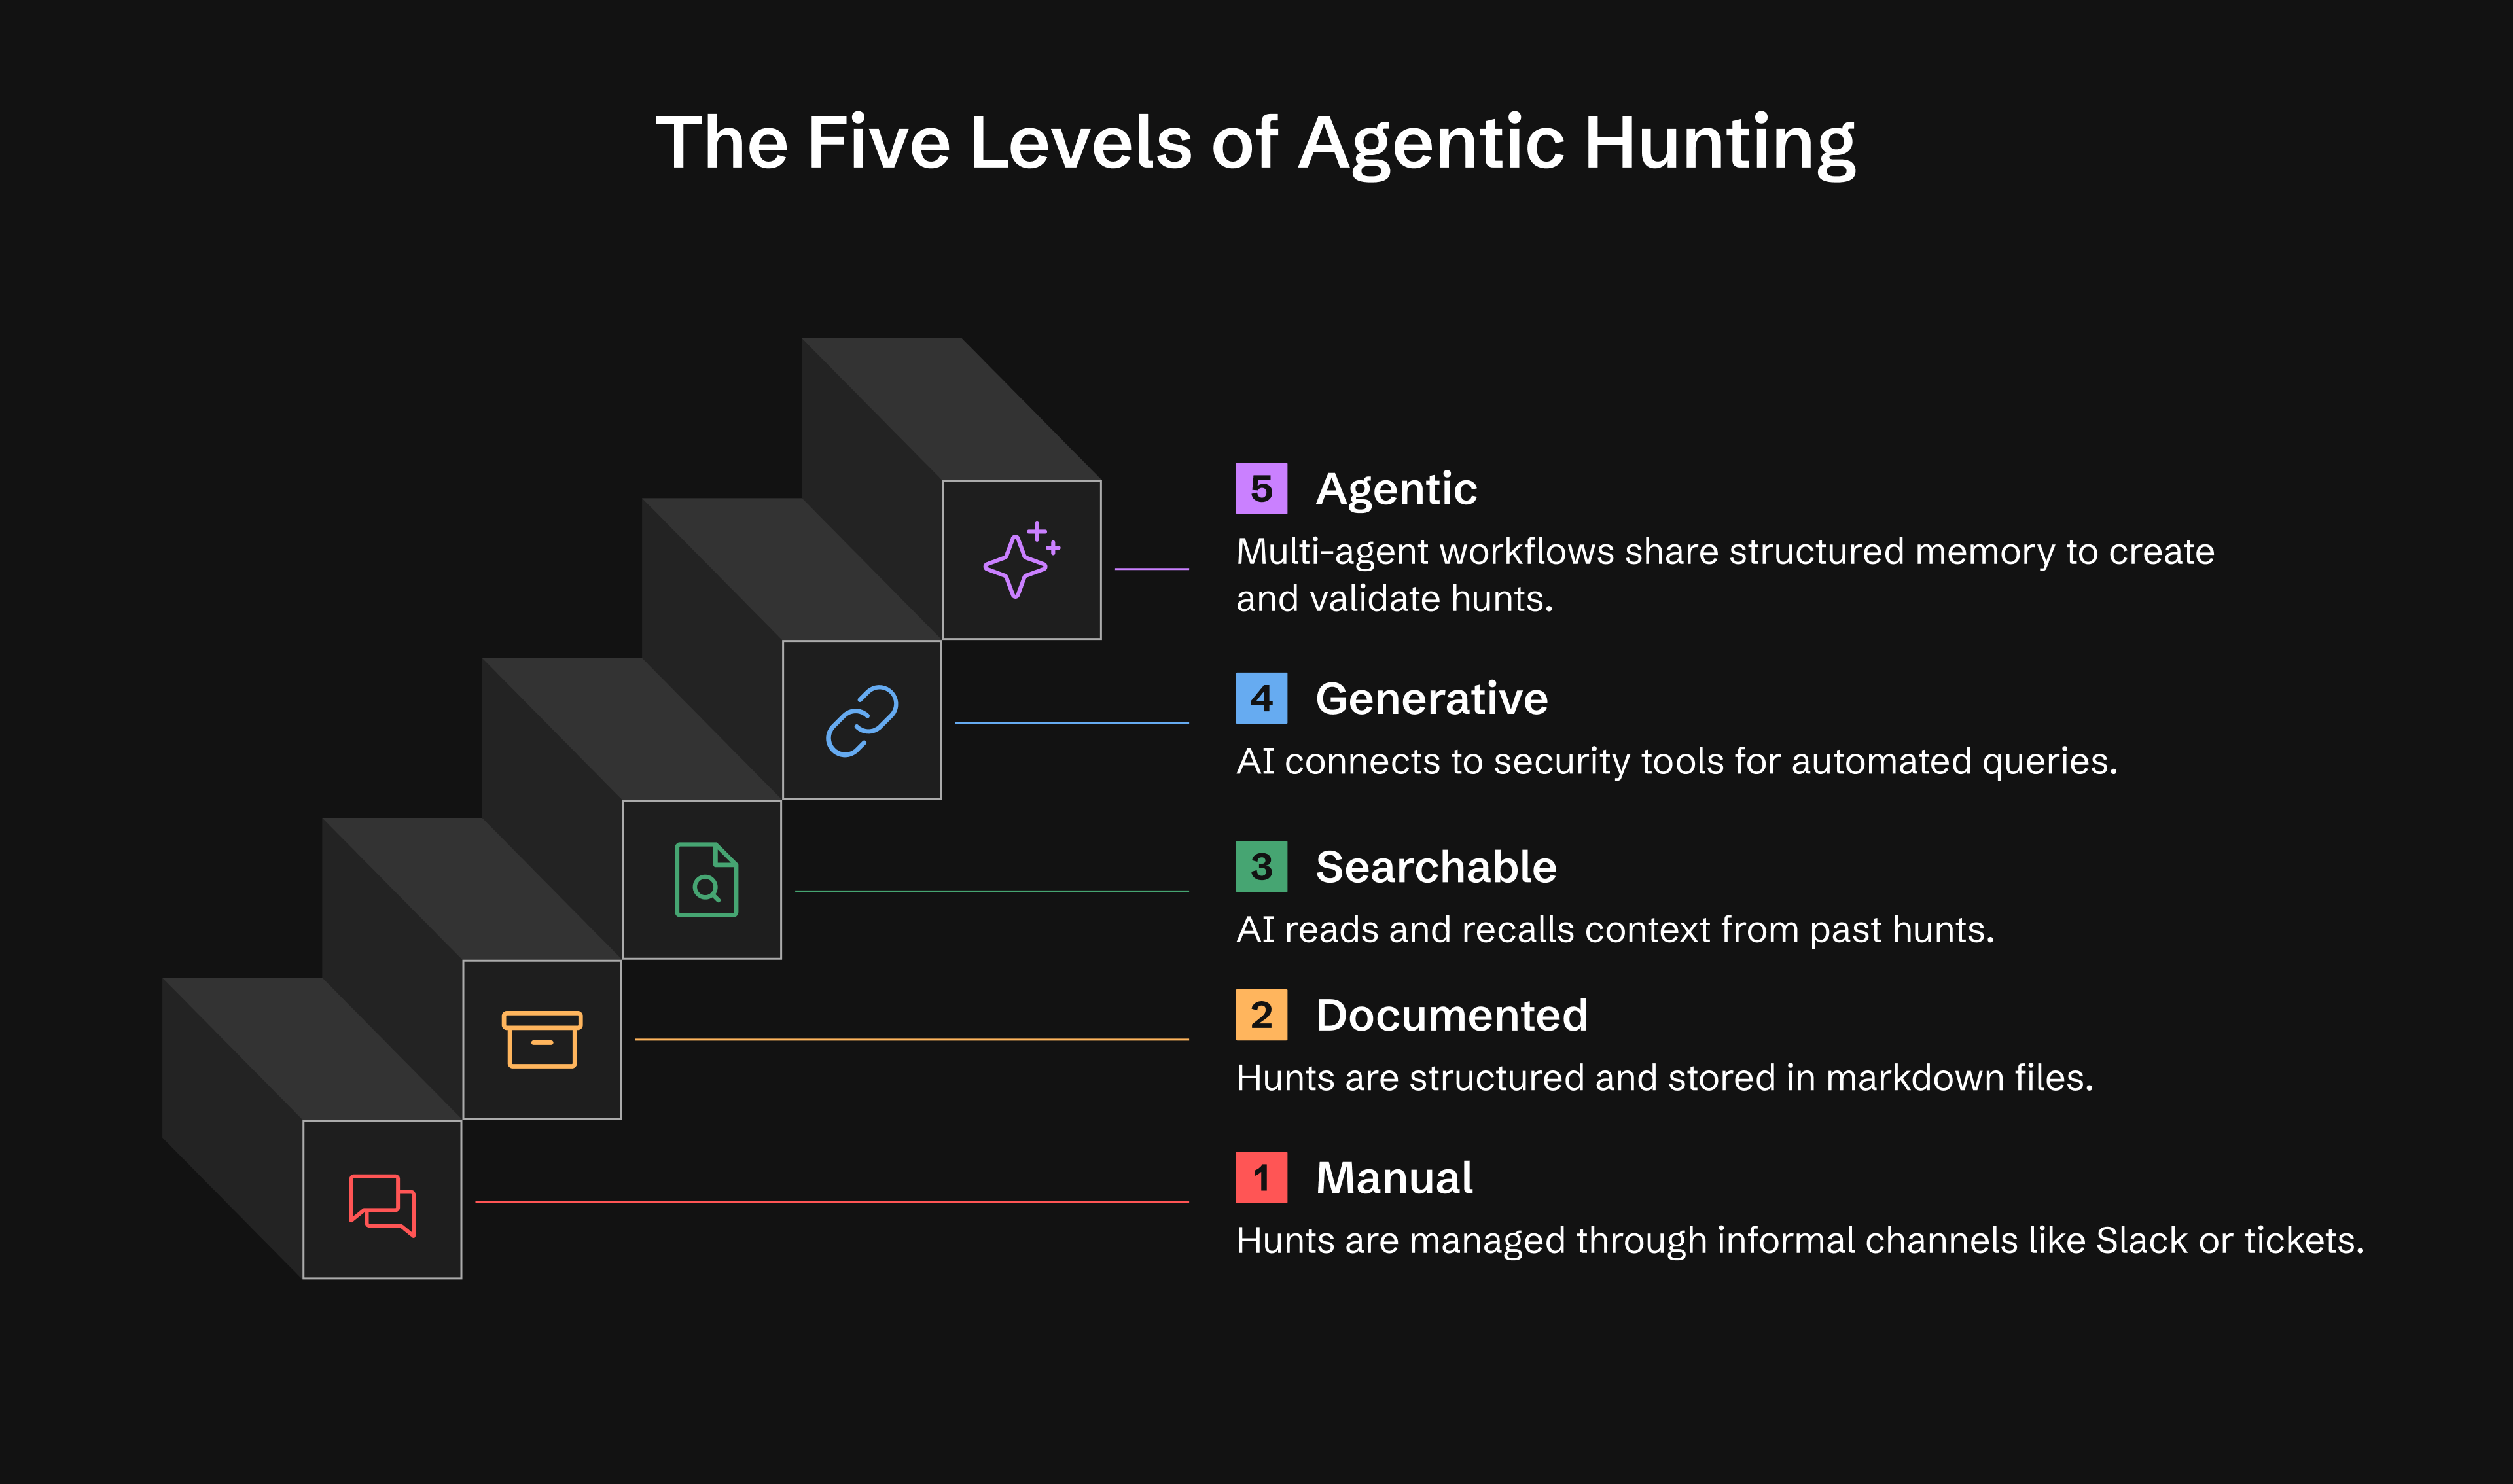
| Уровень | Возможность | Что вы получаете |
|---|---|---|
| 0 | Ad-hoc | Охоты существуют в Slack, тикетах или заметках аналитиков |
| 1 | Документированные | Персистентные записи об охотах с использованием LOCK |
| 2 | Доступные для поиска | ИИ читает и вспоминает ваши охоты |
| 3 | Генеративные | ИИ выполняет запросы через инструменты MCP, проводит исследования |
| 4 | Агентные | Автономные агенты мониторят и действуют, генерируют гипотезы |
Уровень 1: Работает в течение дня Уровень 2: Работает в течение недели Уровень 3: 2-4 недели (необязательно) Уровень 4: 1-3 месяца (необязательно)
Подробнее: docs/maturity-model.md
🚀 Быстрый старт
Вариант 1: Установка из PyPI (рекомендуется)
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
Вариант 2: Установка из исходников (для разработки)
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
Вариант 3: Чистый Markdown (без установки)
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md

# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
Выберите своего ИИ-ассистента: Claude Code, GitHub Copilot или Cursor — любой инструмент, который может читать файлы вашего репозитория.
Полное руководство: docs/getting-started.md
🔧 Команды CLI
ATHF включает полнофункциональный CLI для управления вашими охотами. Вот краткая справка:
Инициализация рабочего пространства
athf init                           # Interactive setup
athf init --non-interactive         # Use defaults
Исследования и генерация гипотез (НОВОЕ в v0.3.0)
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001

# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic

# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"

# List research and agents
athf research list
athf agent list
Создание охот
athf hunt new                       # Interactive mode
athf hunt new \
  --technique T1003.001 \
  --title "LSASS Dumping Detection" \
  --platform windows \
  --hunt-type baseline \
  --research R-0001                 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted
Список и поиск
athf hunt list                      # Show all hunts
athf hunt list --status completed   # Filter by status
athf hunt list --directory test     # Filter by environment (test/production)
athf hunt list --hunt-type baseline # Filter by hunt category
athf hunt list --output json        # JSON output
athf hunt search "kerberoasting"    # Full-text search
athf hunt search "credential" --directory production  # Search with directory filter
athf research search "credential"   # Search research docs