
stride-gpt v0.19.0
Инструмент моделирования угроз на основе ИИ, использующий модели GPT от OpenAI для генерации моделей угроз для заданного приложения на основе методологии STRIDE.
STRIDE GPT — это инструмент моделирования угроз на базе ИИ, использующий большие языковые модели (LLM) для генерации моделей угроз и деревьев атак для заданного приложения на основе методологии STRIDE. Пользователи предоставляют сведения о приложении, такие как тип приложения, методы аутентификации, а также является ли приложение доступным из интернета или обрабатывает конфиденциальные данные. Затем модель генерирует результат на основе предоставленной информации.
Содержание
- Поддержать проект
- Возможности
- Корпоративное развёртывание
- Доклад на Open Security Summit
- История изменений
- Установка
- Структура репозитория
- Использование
- Пример вывода
- Лучшие практики безопасности
- Участие в разработке
- Лицензия
Поддержать проект
Если вы находите STRIDE GPT полезным, пожалуйста, рассмотрите возможность поддержки проекта:
- ⭐ Поставьте звезду репозиторию на GitHub, чтобы больше людей узнали об инструменте
- ☕ Купите мне кофе, чтобы поддержать дальнейшую разработку и поддержку
Возможности
- Агентный анализ кодовой базы: укажите CLI на кодовую базу и получите автономную глубокую модель угроз по STRIDE — агент планирует, исследует и синтезирует находки по подсистемам
- CLI и интерактивный REPL: полнофункциональный терминальный опыт с автодополнением по Tab, историей и прогрессом в реальном времени — браузер не требуется
- Простой и удобный веб-интерфейс на Streamlit
- Генерирует модели угроз на основе методологии STRIDE
- Поддержка агентного ИИ: специализированное моделирование угроз для агентных ИИ-систем с интеграцией OWASP Top 10 for Agentic Applications (ASI)
- Поддержка генеративного ИИ: моделирование угроз для приложений GenAI с интеграцией OWASP LLM Top 10
- Сопоставление с MITRE ATT&CK и ATLAS: угрозы аннотируются стандартизированными идентификаторами техник противника (MITRE ATT&CK Enterprise для традиционных атак на инфраструктуру, ATLAS для атак, специфичных для ML/LLM) — отображаются как столбцы в markdown, связанные «пилюли» в HTML и свойства
mitre_attackв SARIF - Обнаружение архитектурных паттернов: автоматически определяет RAG-конвейеры, мультиагентные системы, среды исполнения кода, экосистемы инструментов и многое другое по описаниям приложений (вдохновлено CSA MAESTRO)
- Встроенный редактор диаграмм draw.io: создавайте и редактируйте архитектурные диаграммы прямо в STRIDE-GPT с помощью интегрированного редактора diagrams.net — внешний инструмент не нужен. Диаграммы разбираются как XML для извлечения компонентов, соединений и границ доверия, что даёт значительно более богатый контекст для генерации модели угроз, чем один лишь анализ изображений. Существующий процесс загрузки изображений не изменён. По умолчанию редактор загружается с хостинга
embed.diagrams.net; для самостоятельно размещённых или изолированных развёртываний укажите собственный draw.io через переменную окруженияSTRIDE_GPT_DRAWIO_URL - Мультимодальность: используйте архитектурные диаграммы, блок-схемы и т. п. в качестве входных данных для моделирования угроз во всех поддерживаемых моделях с возможностью обработки изображений
- Диаграммы потоков данных: генерируйте DFD из описания приложения (или разбирайте загруженное изображение DFD), редактируйте исходник Mermaid в реальном времени и передавайте подтверждённую диаграмму обратно в промпты модели угроз и дерева атак в качестве авторитетной модели системы. CLI-команда
/analyzeтакже выдаёт DFD системного уровня вместе со своими находками - Генерирует деревья атак для перечисления возможных путей атаки
- Предлагает возможные меры защиты для выявленных угроз
- Поддерживает оценку риска по DREAD для выявленных угроз
- Генерирует тест-кейсы Gherkin на основе выявленных угроз
- Анализ репозиториев GitHub для комплексного моделирования угроз (включая поддержку GitHub Enterprise)
- Несколько форматов вывода: Markdown, JSON, SARIF (импортируется в GitHub, GitLab, Azure DevOps, IDE) и самодостаточный HTML-вид для обмена с заинтересованными сторонами
- Поддержка продвинутых моделей рассуждения (серии OpenAI GPT-5.4/5.5, Anthropic Claude 4.6/4.8 с Extended Thinking, Google Gemini 3, серия Mistral Magistral)
- Комплексная поддержка провайдеров LLM через LiteLLM: OpenAI, Anthropic, Google AI, Mistral, Groq, DeepSeek, а также локальный хостинг через LM Studio Server
- Данные не сохраняются; сведения о приложении не хранятся
- Доступен в виде образа контейнера Docker для простого развёртывания
- Поддержка переменных окружения для безопасной конфигурации
Корпоративное развёртывание
Хотите адаптировать STRIDE-GPT для вашей организации? Ознакомьтесь с нашим подробным Руководством по операционализации, чтобы узнать, как:
- 🎯 Внедрять организационные средства и стандарты безопасности
- 📋 Настраивать модели угроз с учётом ваших требований соответствия
- 🔧 Форкать и развёртывать STRIDE-GPT внутри компании
- 📊 Получать контекстно-зависимые, практически применимые модели угроз, специфичные для вашей среды
Руководство содержит пошаговые инструкции, примеры кода и шаблоны развёртывания для организаций, желающих масштабировать моделирование угроз на базе ИИ на свои команды.
Доклад на Open Security Summit
В январе 2024 года я выступил с докладом о STRIDE GPT на Open Security Summit. В ходе доклада я рассказал о зарождении проекта, его основных функциях, недавних обновлениях и некоторых планах на будущее. Полную презентацию можно посмотреть ниже:
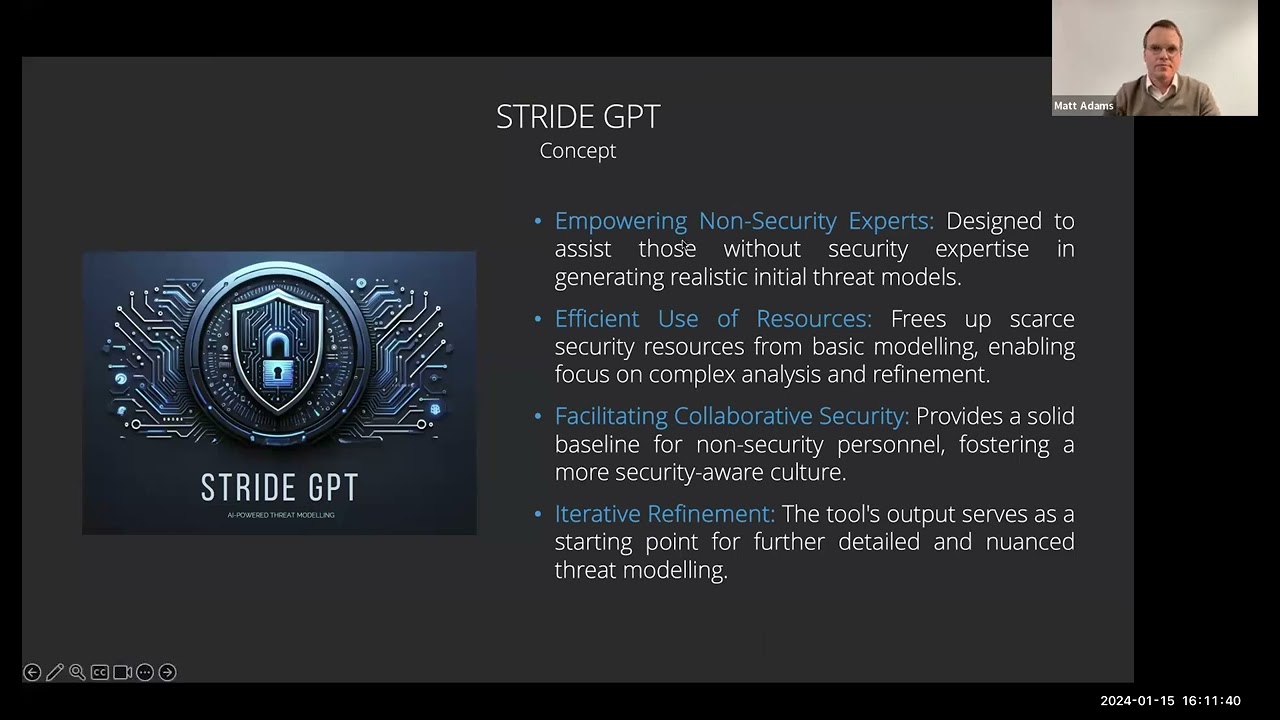
Это видео — отличный ресурс для всех, кто хочет понять, как работает STRIDE GPT и как его можно использовать для улучшения моделирования угроз.