
KubeArmor v1.7.5-rc1
Система обеспечения безопасности в runtime. Упрочнение/песочница рабочих нагрузок и реализация политик наименьших привилегий упрощена с помощью LSM (LSM-BPF, AppArmor).





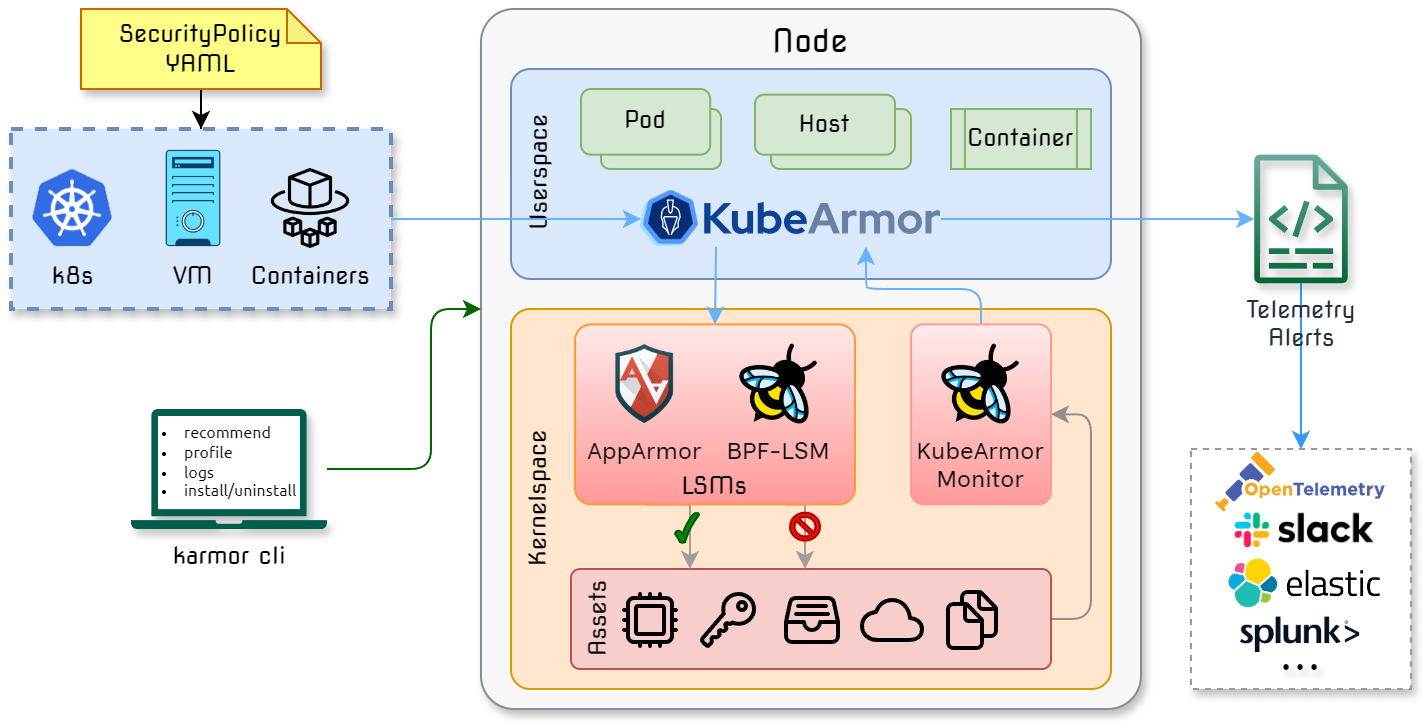
KubeArmor — это облачная система обеспечения безопасности на этапе выполнения, которая ограничивает поведение (такое как выполнение процессов, доступ к файлам и сетевые операции) подов, контейнеров и узлов (ВМ) на системном уровне.
KubeArmor использует модули безопасности Linux (LSMs), такие как AppArmor, SELinux или BPF-LSM, для применения заданных пользователем политик. KubeArmor генерирует подробные оповещения/события телеметрии с идентификаторами контейнеров/подов/пространств имён, используя eBPF.
| 💪 Укрепление инфраструктуры ⛓️ Защита критических путей, таких как наборы сертификатов 📋 Правила на основе MITRE, STIGs, CIS 🛅 Ограничение доступа к необработанным таблицам БД | 💍 Минимально разрешающий доступ 🚥 Белые списки процессов 🚥 Белые списки сети 🎛️ Контроль доступа к чувствительным активам |
| 🔭 Поведение приложений 🧬 Выполнение процессов, доступ к файловой системе 🧭 Привязки служб, входящие и исходящие соединения 🔬 Профилирование чувствительных системных вызовов | ❄️ Модели развёртывания ☸️ Развёртывание в Kubernetes 🐋 Контейнеризированное развёртывание 💻 Развёртывание на ВМ/голом железе |
Обзор архитектуры
Документация 📓
- 👉 Начало работы
- 🎯 Варианты использования
- ✔️ Матрица поддержки KubeArmor
- ♟️ Чем KubeArmor отличается?
- 📜 Политика безопасности для подов/контейнеров [Спецификация] [Примеры]
- 📜 Политика безопасности на уровне кластера для подов/контейнеров [Спецификация] [Примеры]
- 📜 Политика безопасности для хостов/узлов [Спецификация] [Примеры]
- 📜 Политика сетевой безопасности для хостов/узлов [Спецификация] [Примеры]
... подробная документация
Участники 👥
- 📘 Руководство по участию
- 🧑💻 Руководство разработчика, Руководство по тестированию
- ✋ Присоединиться к Slack KubeArmor
- ❓ Часто задаваемые вопросы
Двухнедельная встреча
- 🗣️ Ссылка Zoom
- 📄 Протокол: Документ
- 📆 Приглашение в календарь: Google Calendar, ICS файл
Сообщество и управление
KubeArmor — это проект, управляемый сообществом. Следующие документы описывают, как управляется проект: