

shannon v2.5.0
Shannon — это автономный ИИ-пентестер белого ящика для веб-приложений и API. Он анализирует ваш исходный код, выявляет векторы атак и запускает реальные эксплойты, чтобы доказать наличие уязвимостей до того, как они попадут в продакшн.
[!NOTE] Shannon 3.0 уже доступен: более глубокий анализ безопасности кода, более тщательно проверенные находки, переработанный CLI, нативная интеграция с CI/CD, профессиональные PDF-отчёты и SARIF.
Shannon — автономный ИИ-пентестер для веб-приложений и API.
Он анализирует ваш исходный код, выявляет пути атак и выполняет реальные эксплойты, чтобы доказать наличие уязвимостей до того, как они попадут в продакшен. Нет эксплойта — нет отчёта.
Этот репозиторий — Shannon Open Source: полноценный агент, запускаемый локально из командной строки.
Запустить Shannon
```bash npx @keygraph/shannon@latest ``` Интерактивный лаунчер проведёт вас через настройку и первый пентест.
[!TIP] AI-агенты и LLM: начните с llms.txt для краткой карты этого репозитория или используйте llms-full.txt, где README и документация объединены в один файл.
Содержание
- Содержание
- Что такое Shannon?
- Shannon в действии
- Быстрый старт
- Ключевые возможности
- Интеграции CI/CD
- Редакции
- Архитектура
- Документация
- Безопасность, область применения и ограничения
- Лицензия
- Благодарности
- О Keygraph
- Сообщество и поддержка
- Частые вопросы
- Могу ли я развернуть Shannon самостоятельно?
- Поддерживает ли Shannon bring your own key (BYOK)?
- Выводит ли Shannon SARIF?
- Каких AI-провайдеров поддерживает Shannon?
- Могу ли я запустить Shannon на локальной или самостоятельно развёрнутой модели?
- Shannon действительно эксплуатирует уязвимости или только сканирует?
Что такое Shannon?
Shannon — это автономный AI-пентестер, разработанный Keygraph. Он выполняет тестирование безопасности веб-приложений и их базовых API, сочетая анализ исходного кода с эксплуатацией в реальном времени.
Shannon анализирует исходный код вашего веб-приложения, чтобы выявить потенциальные векторы атак, а затем использует автоматизацию браузера и инструменты командной строки для выполнения реальных эксплойтов против работающего приложения и его API. В итоговый отчёт включаются только уязвимости с работающим proof-of-concept.
Shannon — это агент. Этот репозиторий — Shannon Open Source, автономный пентестер, который вы запускаете сами. Тот же Shannon также лежит в основе платформы Keygraph, коммерческого продукта Keygraph для пентестинга. См. Редакции, чтобы узнать, чем они отличаются.
Зачем существует Shannon
Благодаря таким инструментам, как Claude Code и Cursor, ваша команда выпускает код без остановки. Но ваше пентестирование? Оно происходит раз в год. Это создаёт огромный разрыв в безопасности. В течение остальных 364 дней вы можете, сами того не зная, выпускать уязвимости в продакшен.
Shannon закрывает этот разрыв, обеспечивая автоматизированное пентестирование по требованию, которое можно запускать при каждой сборке или релизе.
Почему «Shannon»?
Он назван в честь Клода Шеннона, отца теории информации. По своей сути пентестинг — это информационная задача: каждая проверка уменьшает неопределённость о состоянии системы. Лучшие инструменты максимизируют сигнал, получаемый от каждого запроса, превращая эти крупицы знания в путь эксплуатации.
Кроме того, мы хотели, чтобы вы могли сказать: «Эй, Claude, запусти Shannon», чтобы найти все уязвимости безопасности в вашем вайб-кодированном приложении.
Не замена человеческим пентестерам
Shannon создан для работы вместе с опытными пентестерами и red team-специалистами, а не для их замены. Хорошие пентестеры понимают бизнес, выстраивают цепочки атак так, как никто не предполагал, и привносят годы суждений, которые текущие модели не могут воспроизвести.
Shannon решает другую проблему: программного обеспечения для тестирования гораздо больше, чем у команд безопасности есть времени охватить. Критически важные системы получают периодические экспертные оценки, тогда как длинный хвост внутренних приложений, API и быстро меняющихся сервисов почти никогда не тестируется вообще.
Shannon сдвигает пентестинг влево в жизненный цикл разработки программного обеспечения (SDLC). Используйте его для запуска тестов с подтверждённой эксплуатацией против staging-сред и релизов с той частотой, с которой они действительно выпускаются, и сохраните время экспертов-людей для рисков, требующих того, кто знает организацию.
Shannon в действии
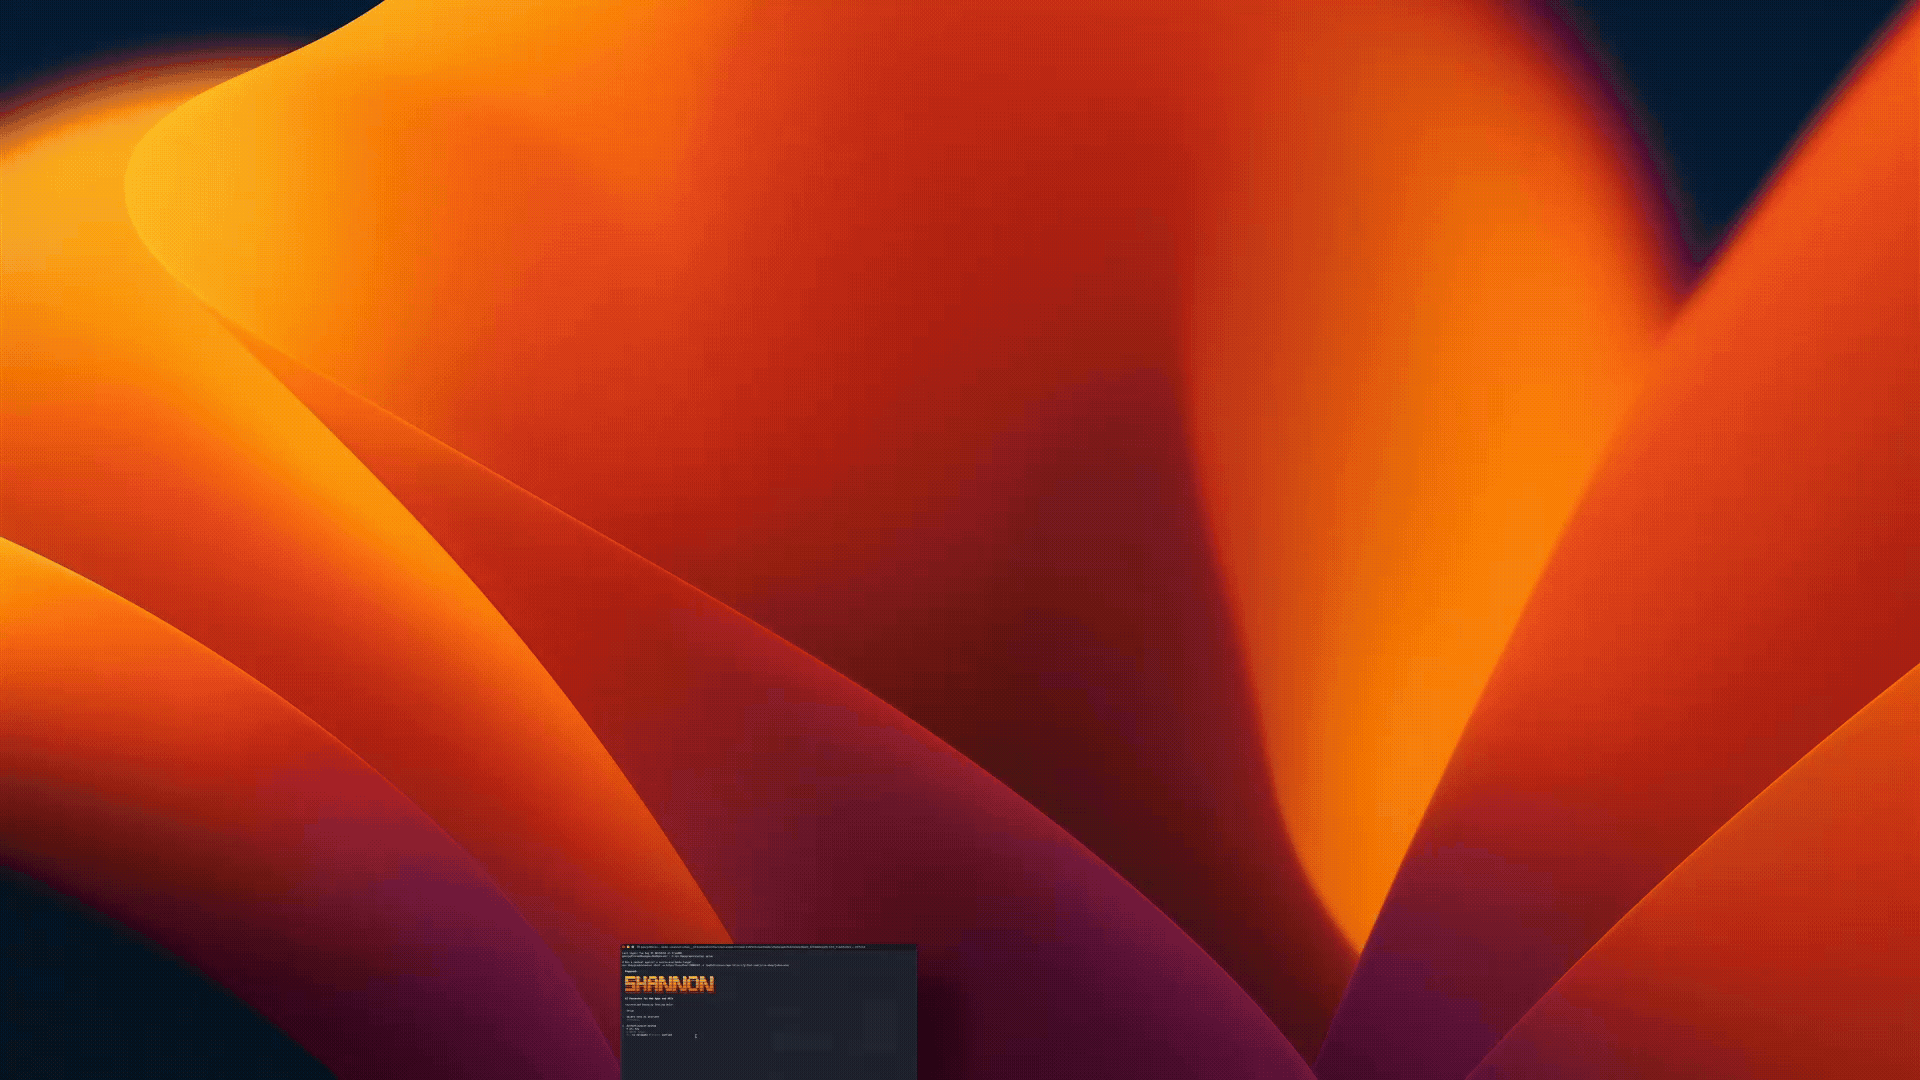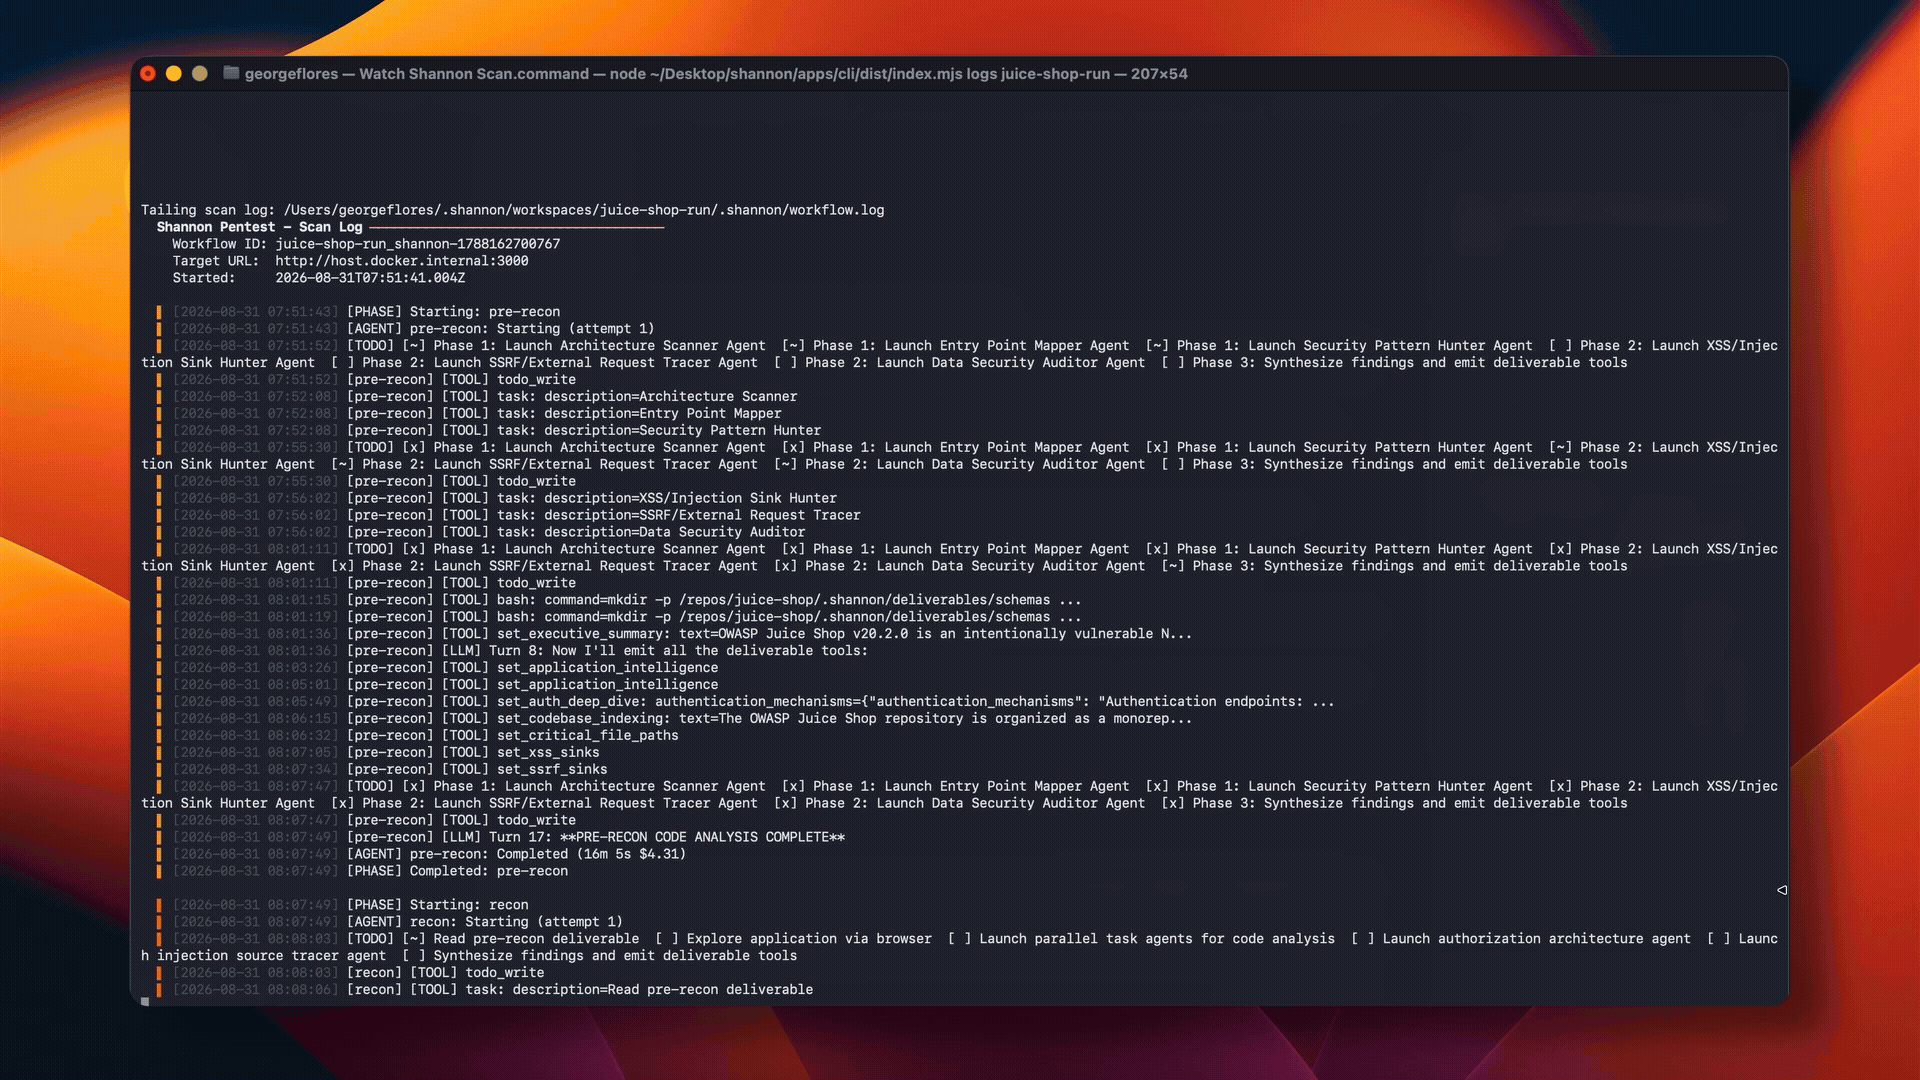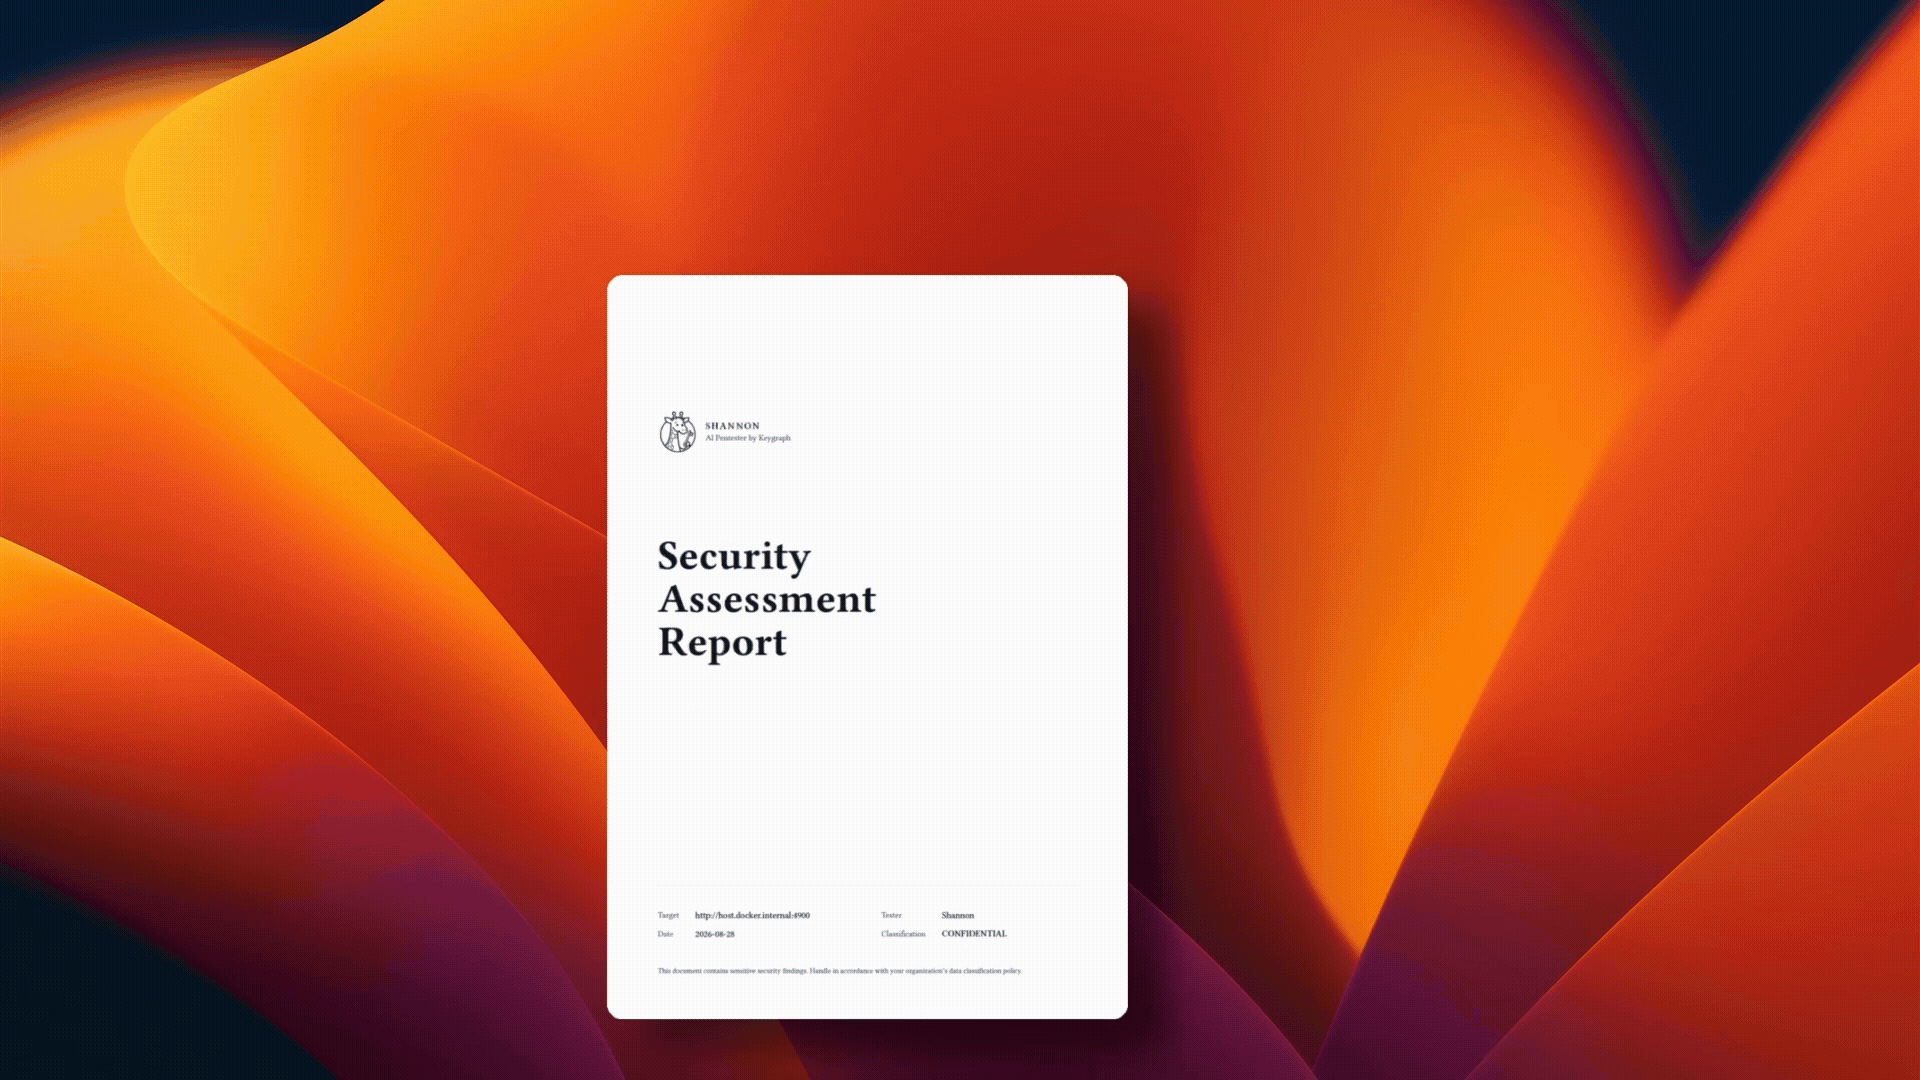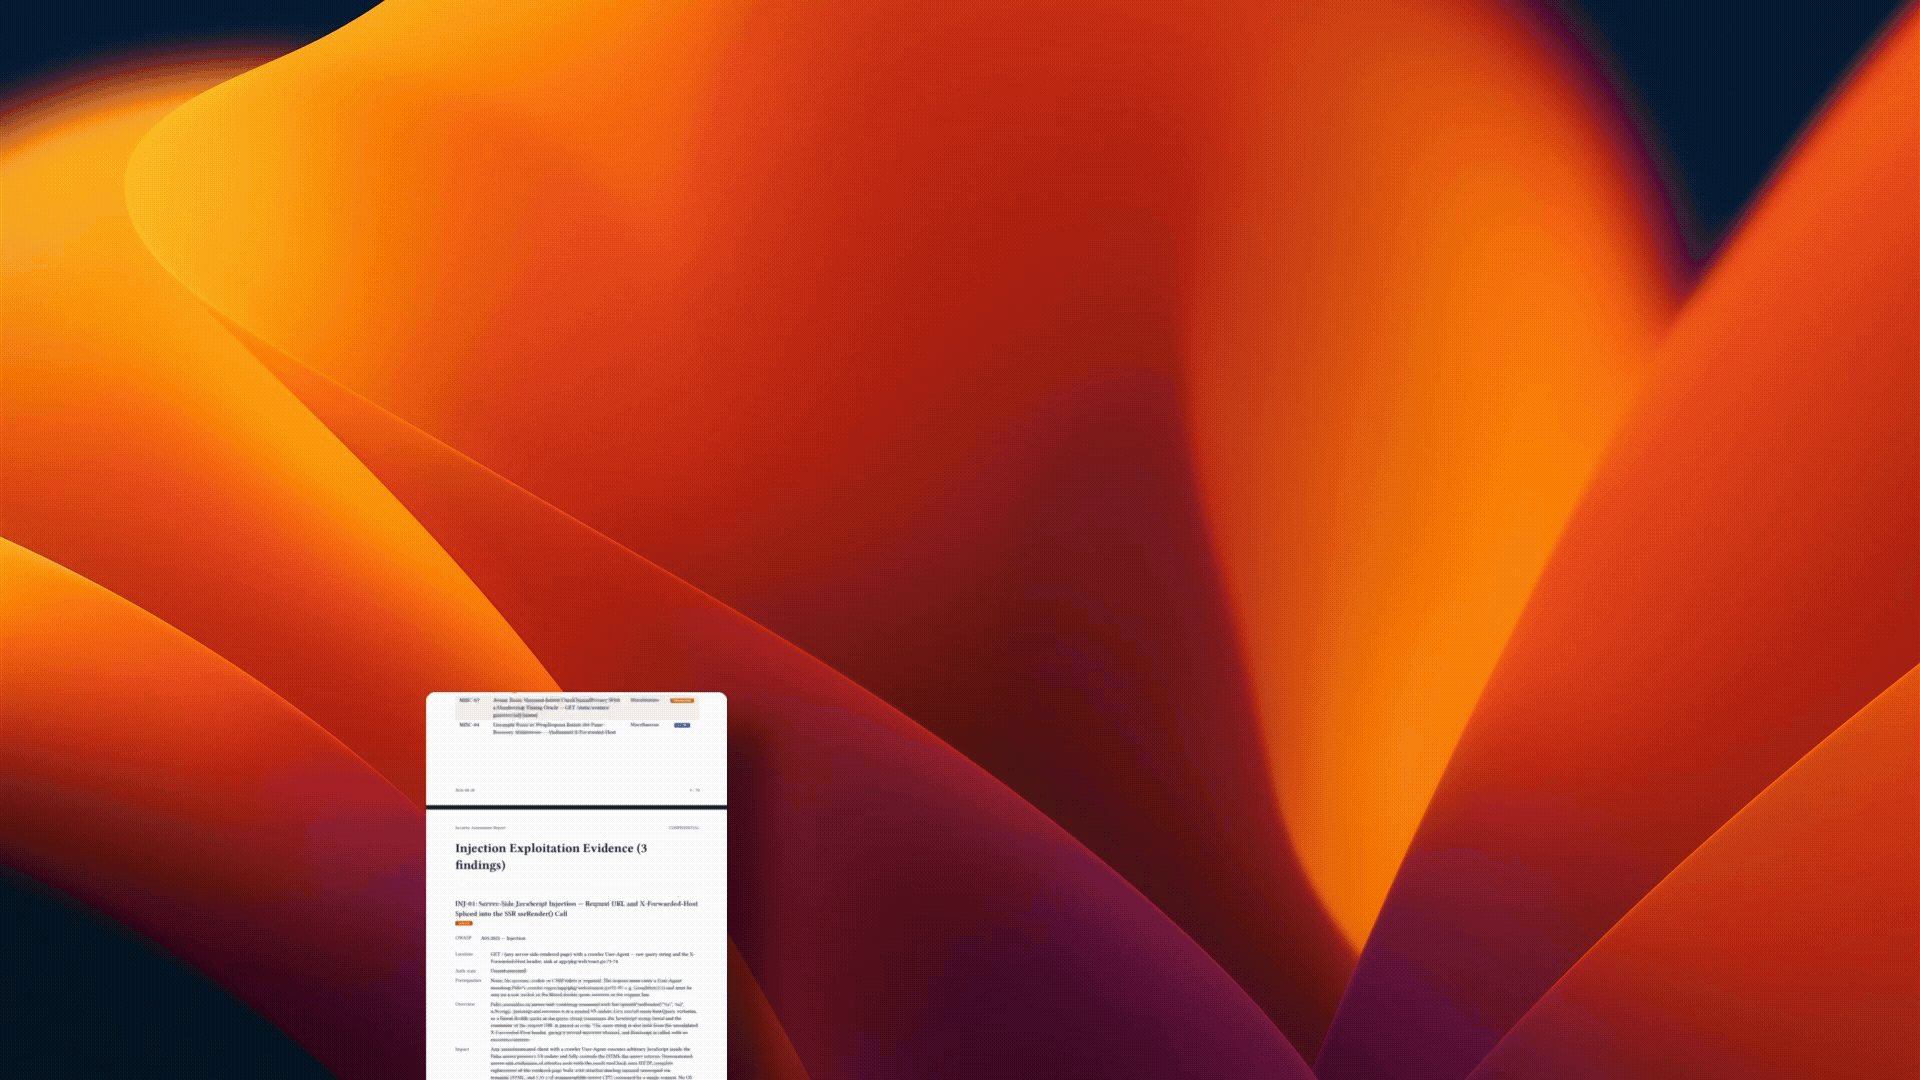
Эти отчёты получены в результате сканирований Shannon Open Source приложения Photoview 2.4.0 — одного из приложений в сравнении Aikido и XBOW от Doyensec. Мы запустили Shannon против той же версии приложения и оценили его результаты отдельно. Ознакомьтесь с исследованием Doyensec и нашим последующим сравнением Shannon, чтобы узнать методологию, ограничения, затраты и результаты.