Live-Forensicator v4.2.0
Кроссплатформенный набор инструментов для реагирования на инциденты и живой криминалистики со встроенным обнаружением, структурированным анализом и генерацией отчётов — разработан для быстрых и действенных расследований безопасности.
🛡️ Forensicator 🛡️
Кроссплатформенный набор инструментов для реагирования на инциденты и live-криминалистики
Windows (PowerShell) | Linux (Bash) | macOS (Shell)
Создан для быстрых, структурированных и практически применимых криминалистических расследований.
🤔 О проекте
Forensicator — это кроссплатформенный набор инструментов для реагирования на инциденты и live-криминалистики.
Он создан, чтобы помочь экспертам по компьютерной криминалистике и специалистам по реагированию на инциденты быстро собирать, анализировать и интерпретировать системные артефакты в ходе исследования работающих систем.
Forensicator:
- Собирает данные об активности системы и пользователей
- Обнаруживает аномальное поведение и подозрительные индикаторы
- Указывает на возможную компрометацию или некорректную конфигурацию
- Формирует структурированные HTML-отчёты, готовые к использованию в расследовании
⚙️ Поддержка платформ
🖳 Windows (PowerShell)
- Расширенный анализ журналов событий
- Обнаружение подозрительной активности по известным идентификаторам событий (Event ID)
- Механизм правил Sigma (более 1400 правил сообщества), применяемый к журналам событий Security/Sysmon
- Сопоставление хэшей вредоносных программ (например, по каналам abuse.ch)
- Анализ истории браузера с сопоставлением IOC
- Опциональное шифрование артефактов (AES)
- Detection Insight — сводка по обнаружению: почему это важно, логика детектирования, на что обращать внимание и сопоставление с MITRE
- Архив расследования + структурированный JSON-вывод для Forensicator Enterprise
- Forensicator AI — опциональные AI-заключения по каждой находке от локальной (Ollama) или коммерческой LLM, отображаемые во всплывающей подсказке отчёта
👉 https://github.com/Johnng007/Live-Forensicator/tree/main/Windows
🍎 macOS (Shell)
- Механизм обнаружения, охватывающий обратные оболочки, вмешательство в SIP/Gatekeeper/kext, перехват PATH, выполнение удалённых бинарных файлов, таймстампинг учётных данных и другое
- Механизм правил Sigma (best-effort), основанный на реальных правилах сообщества SigmaHQ и применяемый к унифицированному журналу (unified log)
- Сопоставление хэшей вредоносных программ и IOC по истории браузера с автоматически обновляемыми каналами abuse.ch/URLhaus
- Проверки целостности FileVault, SIP, Gatekeeper, TCC и подписанного системного тома (Signed System Volume)
- Проверка подписи кода приложений
- Опциональное шифрование артефактов (AES)
- Архив расследования + структурированный JSON-вывод для Forensicator Enterprise
👉 https://github.com/Johnng007/Live-Forensicator/tree/main/MacOS
⚠️ Примечание: macOS ограничивает телеметрию создания процессов своим Endpoint Security Framework, к которому обычный скрипт не имеет доступа, — поэтому покрытие Sigma здесь уже, чем в Windows/Linux. Подробности см. в README для macOS.
🐧 Linux (Bash)
- Скрипты Bash, совместимые с разными дистрибутивами, без нештатных зависимостей
- Механизм обнаружения, охватывающий обратные оболочки, таймстампинг, перехват PATH, выполнение удалённых бинарных файлов, целостность пакетов и другое
- Механизм правил Sigma, основанный на реальных правилах сообщества SigmaHQ и применяемый к auditd и journald там, где они доступны
- Сопоставление хэшей вредоносных программ и вредоносных URL с автоматически обновляемыми каналами abuse.ch/URLhaus
- Статус шифрования дисков LUKS и хронология вмешательства в файлы учётных данных
- Опциональное шифрование артефактов (AES)
- Структурированный JSON-вывод для Forensicator Enterprise
👉 https://github.com/Johnng007/Live-Forensicator/tree/main/Linux
⚠️ Примечание: скрипты для Linux разработаны так, чтобы избегать нештатных утилит (например,
net-tools) ради максимальной совместимости. Покрытие Sigma зависит от того, настроен лиauditdна целевой системе, — см. README для Linux.
🔍 Ключевые возможности
- Кроссплатформенный сбор криминалистических артефактов
- Обнаружение подозрительной активности и аномалий на каждой платформе
- Анализ журналов событий (Windows)
- Интеграция правил Sigma на всех трёх платформах — покрытие и источник данных зависят от ОС; см. раздел каждой платформы ниже и её собственный README
- Сопоставление хэшей вредоносных программ и IOC с автоматически обновляемыми threat-intel каналами
- Структурированные HTML-отчёты (с дашбордами)
- Опциональное шифрование артефактов (Windows, Linux и macOS)
- Detection Insight с сопоставлением MITRE
- Forensicator AI — опциональные AI-заключения по каждой находке от локальной (Ollama) или коммерческой LLM (сейчас в Windows; другие платформы запланированы)
📊 Результаты
Forensicator создаёт:
- Чистый структурированный HTML-отчёт
- Индексированные находки для удобной навигации
- Извлечённые артефакты, сохраняемые локально
- Detection Insight по каждой находке.
- Статистику подозрительной активности с правилами Sigma.
Это обеспечивает быстрый переход от сбора данных → расследования → принятия решений.
⚠️ Важные примечания
- Запускайте скрипты с повышенными/привилегированными правами для достижения наилучших результатов
- Активность может вызывать срабатывание IDS/IPS-оповещений — это ожидаемое поведение
- Внешние threat-intel данные (хэши, IOC) могут обновляться во время выполнения
- Конфигурацию можно настроить через
config.json
🔐 Целостность и шифрование артефактов
Forensicator поддерживает опциональное шифрование собранных артефактов с помощью AES.
Это полезно, когда:
- Улики необходимо безопасно транспортировать
- Существуют требования к цепочке хранения улик (chain of custody)
- Необходимо сохранить юридическую целостность артефактов
⚠️ Доступно в Windows, Linux и macOS ⚠️ Обратная совместимость с версиями до v4.1.1 не поддерживается
🤖 Forensicator AI
Отключено по умолчанию. При включении каждая находка по мере сбора отправляется локальной или коммерческой LLM и получает настоящее заключение на понятном языке, которое отображается прямо во всплывающей подсказке отчёта.
Быстрая настройка (локальная LLM через Ollama), в настоящее время — Windows:
# 1. Install Ollama (https://ollama.com) and pull a model
ollama pull mistral:7b-instruct
// 2. Enable it in config.json
"ai": {
  "enabled": true,
  "provider": "ollama",
  "base_url": "http://localhost:11434",
  "model": "mistral:7b-instruct"
}
Предпочитаете вместо этого коммерческий API (OpenAI, Anthropic, Azure OpenAI или любую OpenAI-совместимую конечную точку)? Установите соответствующий provider и добавьте свой api_key.
📘 Полное руководство по настройке (все провайдеры, тонкая настройка, устранение неполадок): opendocs.forensicator.io
🧠 Возможности обнаружения
Forensicator выявляет подозрительную активность с помощью:
- анализа журналов событий
- обнаружений на основе Sigma
- сопоставления хэшей вредоносных программ
- URL-анализа на основе IOC (истории браузера)
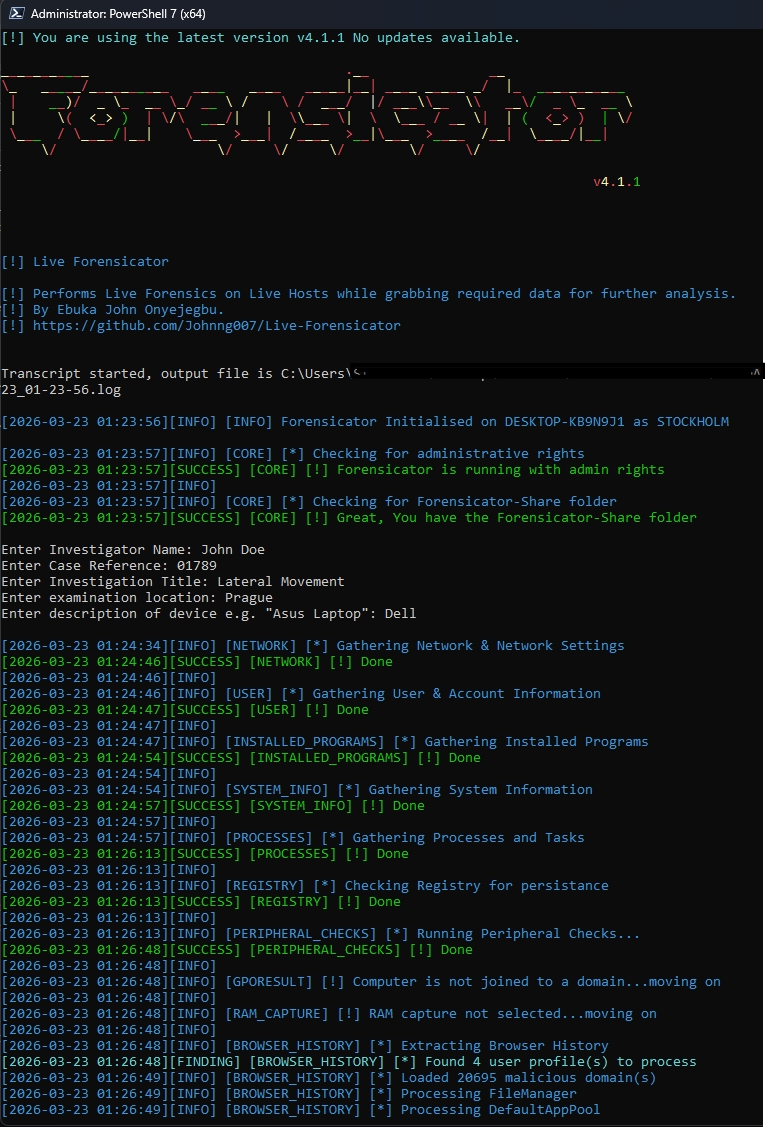
📸 Скриншоты
Вывод терминала