
infisical v0.162.24
Infisical — это платформа с открытым исходным кодом для управления секретами, сертификатами и привилегированным доступом.
Открытая платформа для инфраструктуры безопасности: управляйте секретами, сертификатами, ключами, привилегированным доступом и доступом ИИ-агентов в одной платформе.
Сообщество | Infisical Cloud | Самостоятельный хостинг | Документация | Веб-сайт | X | Вакансии (удалённо/Сан-Франциско)


Введение
Infisical — это открытая платформа для инфраструктуры безопасности, которую команды используют для управления секретами, сертификатами, привилегированным доступом и доступом ИИ-агентов.
Наша миссия — сделать инструменты безопасности более доступными для всех, а не только для команд безопасности, а это значит, что нужно заново переосмыслить весь опыт разработчиков с нуля.
Возможности
Управление секретами
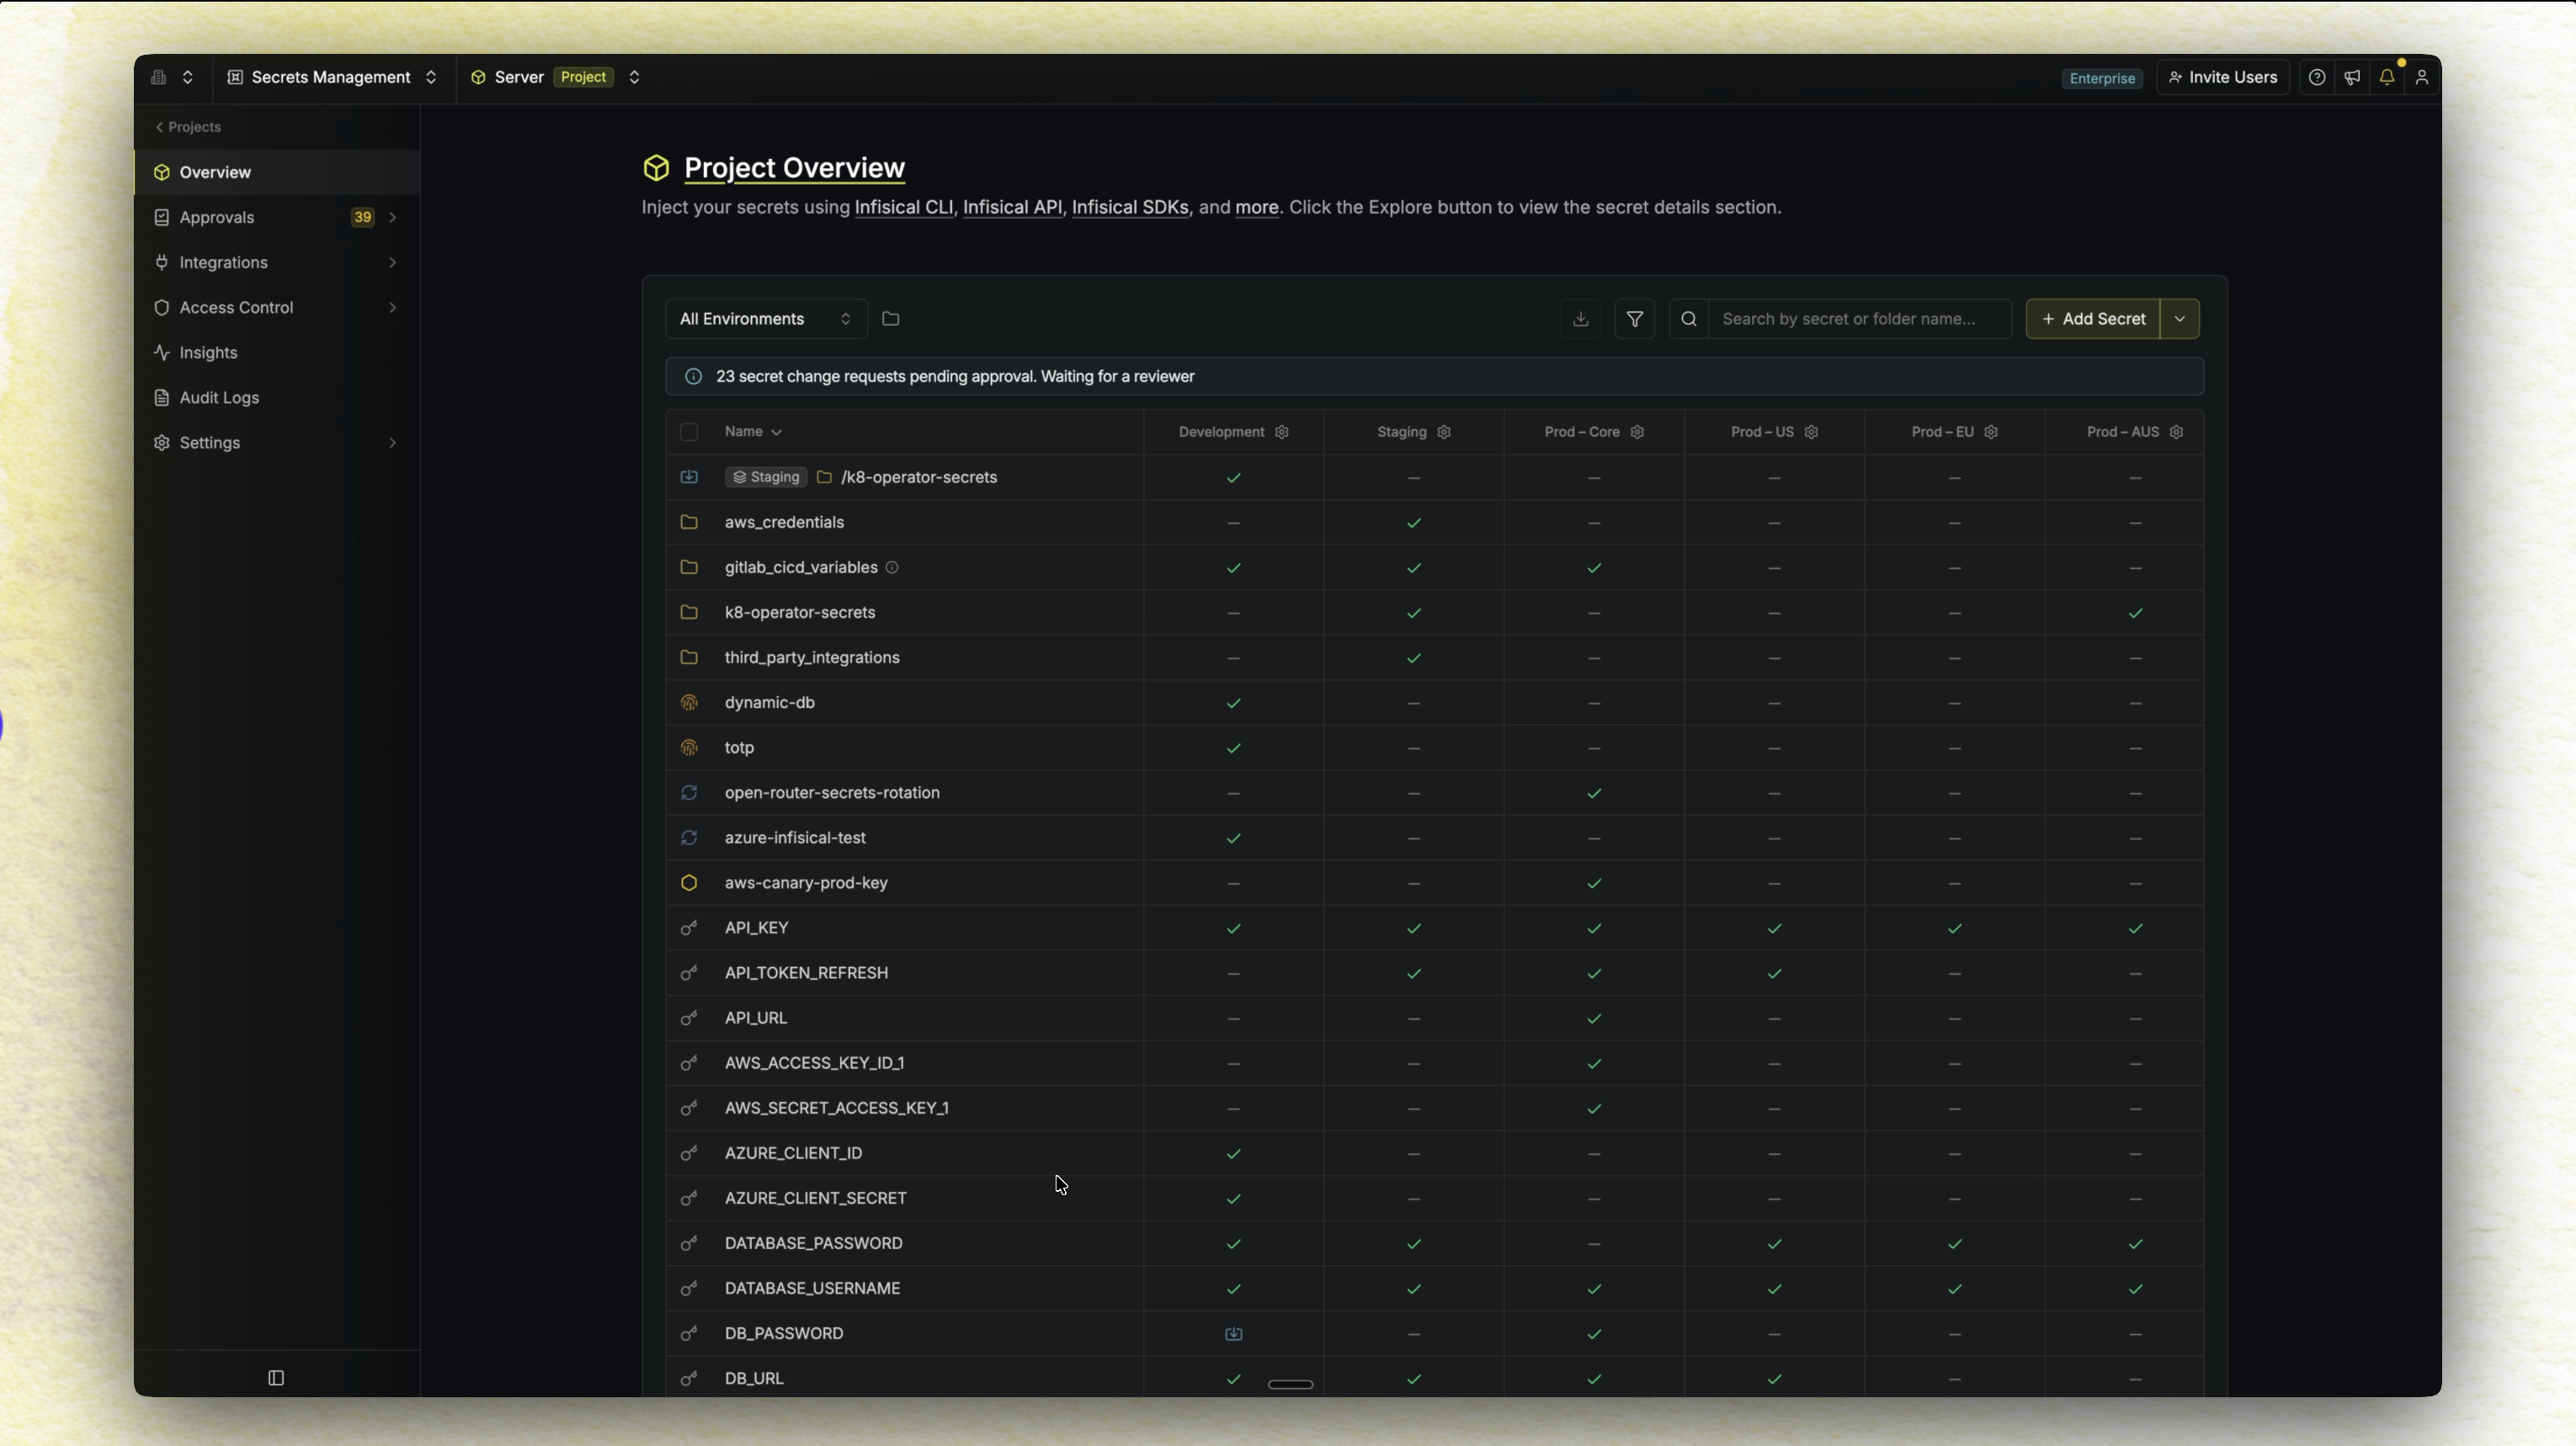
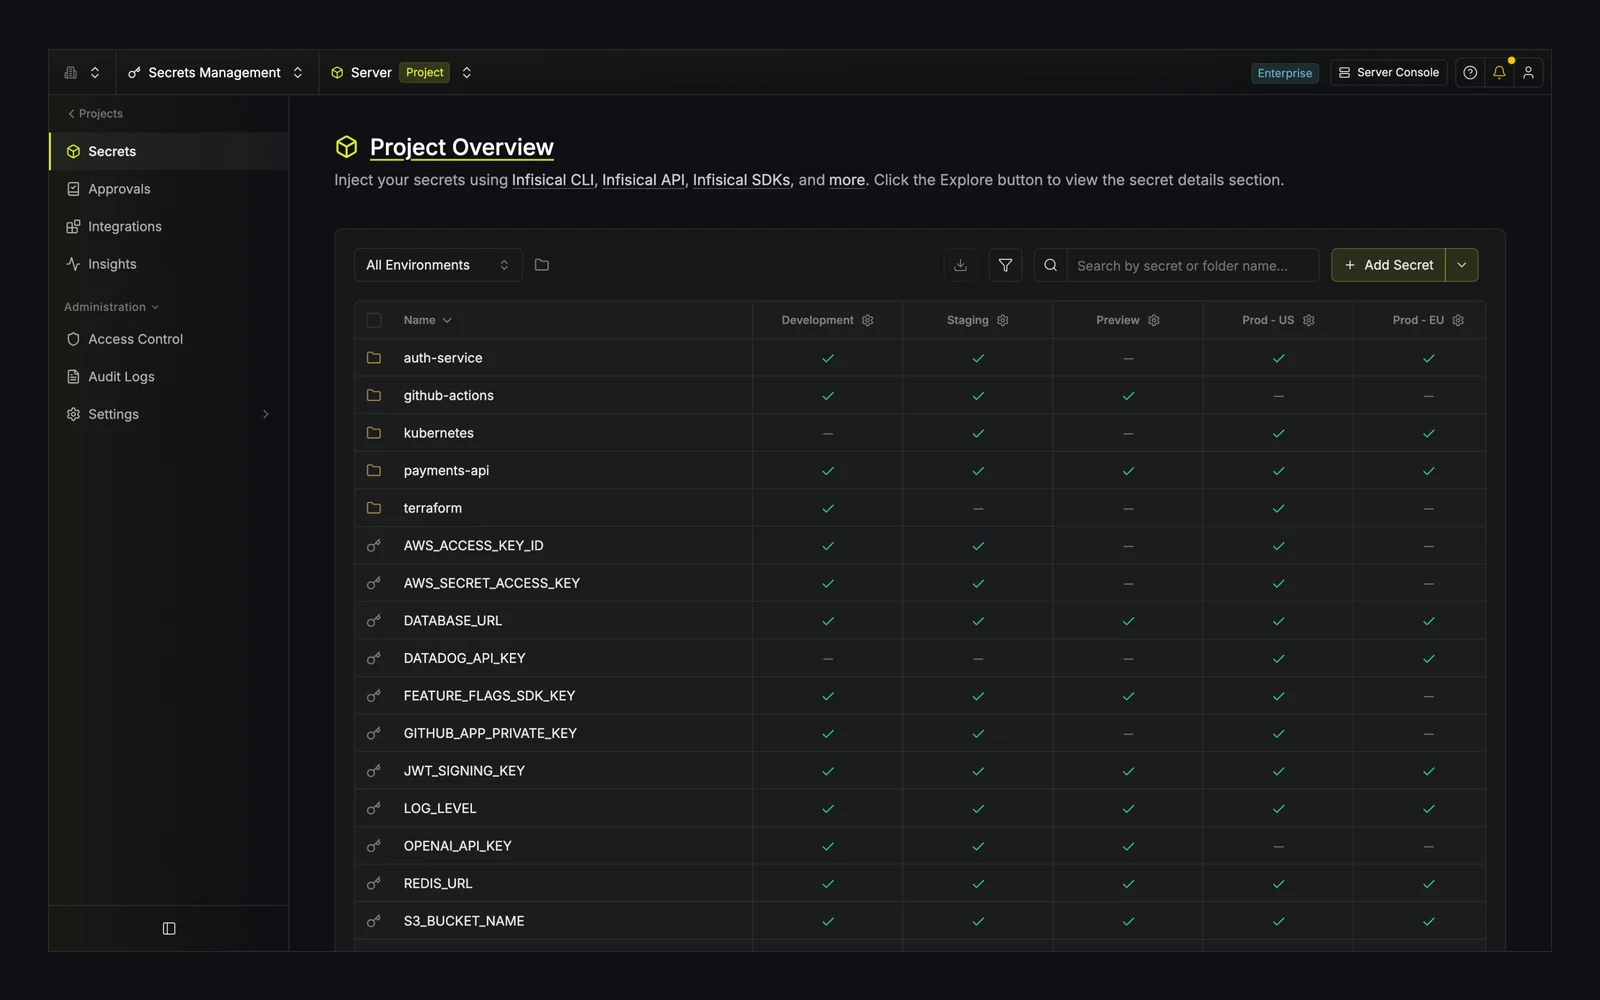
Централизуйте секреты и конфигурацию приложений во всех средах с встроенными версионированием, ротацией и предотвращением утечек.
- Панель управления: Управляйте секретами в проектах и средах (например, development, production и т. д.) через удобный интерфейс.
- Синхронизация секретов: Синхронизируйте секреты с такими платформами, как GitHub, Vercel, AWS, и используйте такие инструменты, как Terraform, Ansible и другие.
- Версионирование секретов и Восстановление на момент времени: Отслеживайте каждый секрет и состояние проекта; откатывайтесь при необходимости.
- Ротация секретов: Ротируйте секреты через регулярные интервалы для таких сервисов, как PostgreSQL, MySQL, AWS IAM и других.
- Динамические секреты: Генерируйте эфемерные секреты по запросу для таких сервисов, как PostgreSQL, MySQL, RabbitMQ и других.
- Обмен секретами: Делитесь секретом с кем угодно через ссылку, которая истекает по истечении заданного времени или количества просмотров.
- Infisical Kubernetes Operator: Доставляйте секреты в рабочие нагрузки Kubernetes и автоматически перезагружайте развёртывания.
- Infisical Agent: Внедряйте секреты в приложения без изменения какой-либо логики кода.
- Honey Tokens: Размещайте приманки-учётные данные рядом с вашими настоящими секретами и получайте оповещение, как только кто-то попытается их использовать.
Сканирование секретов
Находите секреты, закоммиченные в ваш код, и блокируйте коммиты, добавляющие новые.
- Сканирование репозиториев: Сканируйте полную историю ваших репозиториев GitHub, GitLab и Bitbucket и каждый новый push, затем просматривайте находки в Infisical.
- Локальное сканирование: Сканируйте файлы, каталоги и историю git из CLI и установите pre-commit hook, который блокирует любой коммит, содержащий секрет.
Управление сертификатами
Выпускайте, отслеживайте и продлевайте сертификаты X.509 от внутренних или внешних CA, а также подписывайте программные артефакты.