

agent-vault v0.39.1
HTTP-прокси и хранилище учетных данных для AI-агентов, таких как Claude Code, OpenClaw, Hermes, пользовательских агентов + обвязок и многого другого.
HTTP-прокси и хранилище учётных данных
Прокси-брокер учётных данных с открытым исходным кодом от Infisical, располагающийся между вашими агентами и API, которые они вызывают.
Агенты не должны владеть учётными данными. Agent Vault устраняет риск кражи учётных данных с помощью брокерского доступа.
Новичок? В анонсирующем блог-посте изложена полная история Agent Vault.
Документация | Установка | Руководство | Видеодемонстрация | Slack
Зачем нужен Agent Vault
Традиционное управление секретами предполагает возврат учётных данных обратно в ваши приложения и сервисы. Это перестаёт работать с AI-агентами, которых с помощью инъекции промптов можно обманом заставить раскрыть секреты. Это проблема кражи учётных данных (credential exfiltration).
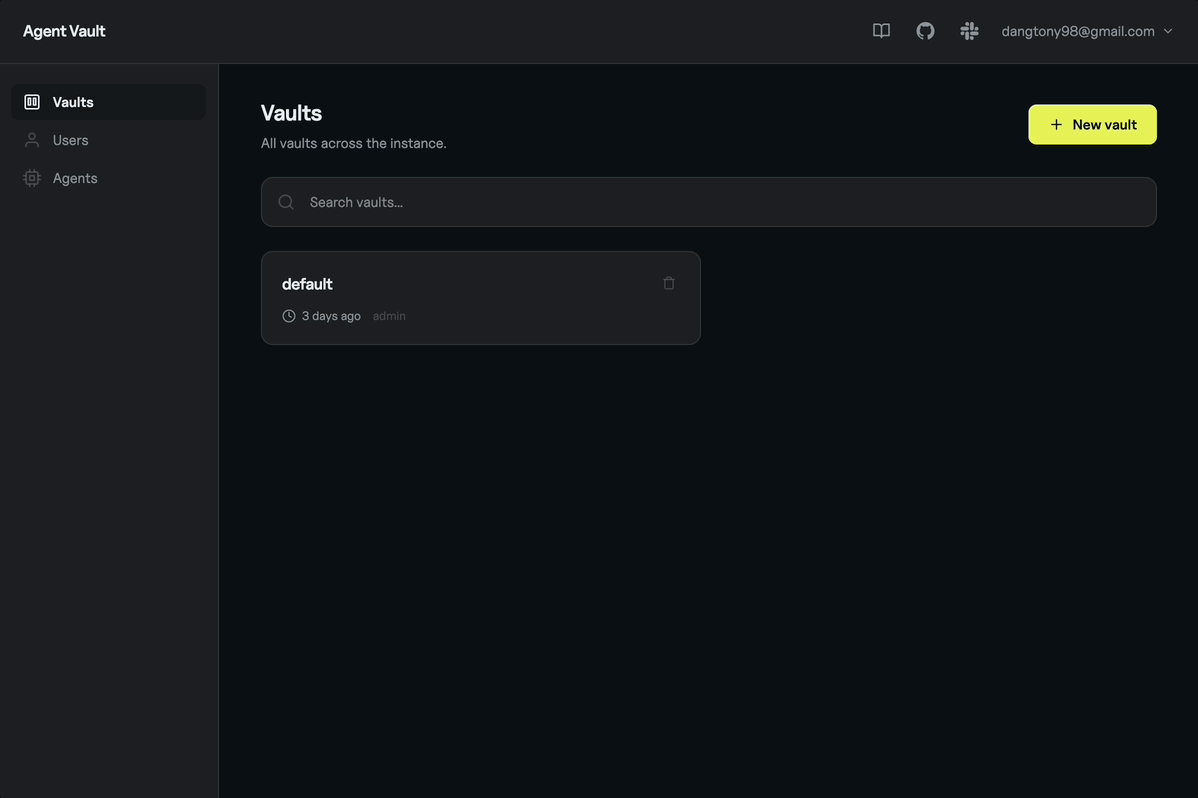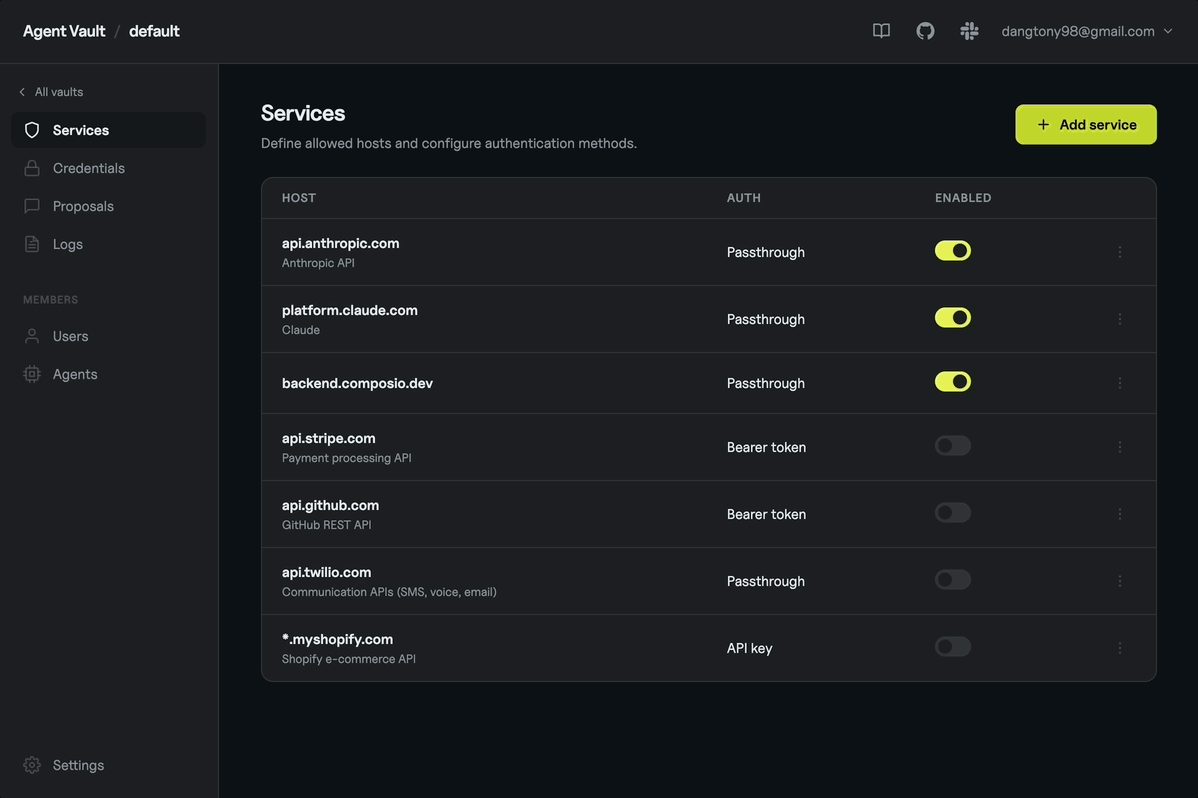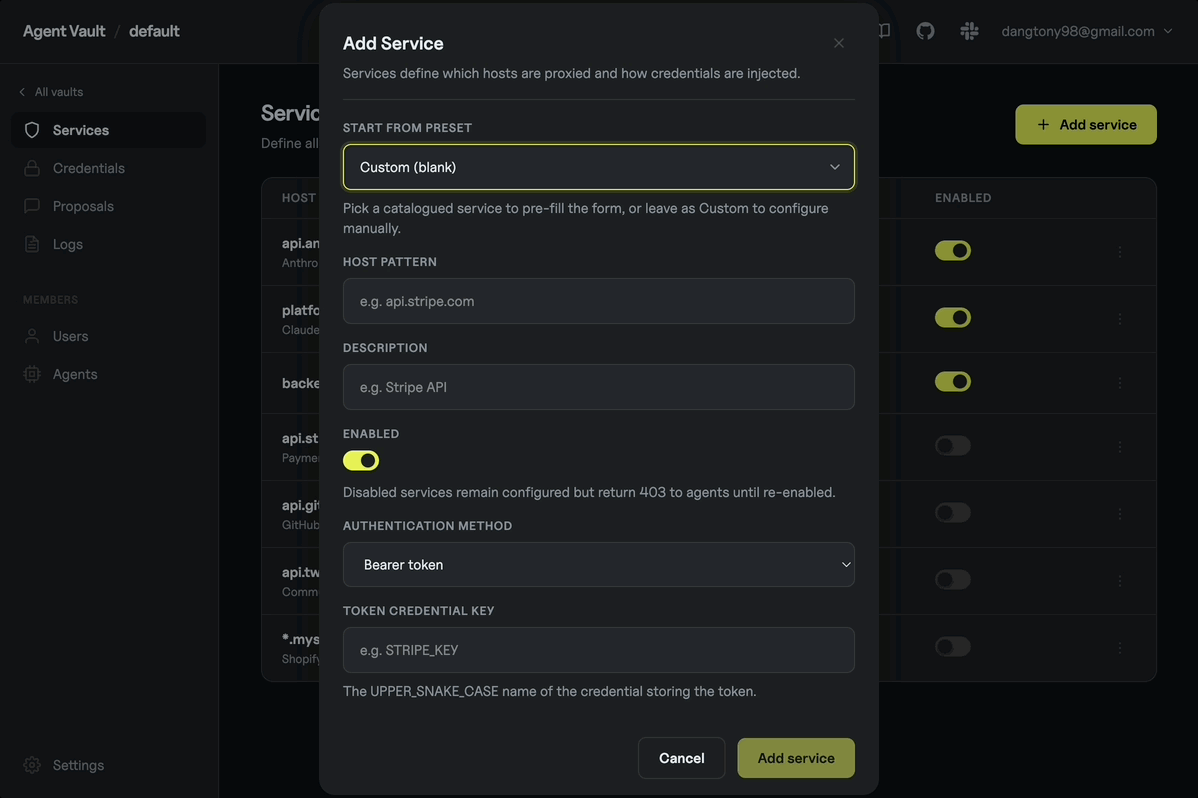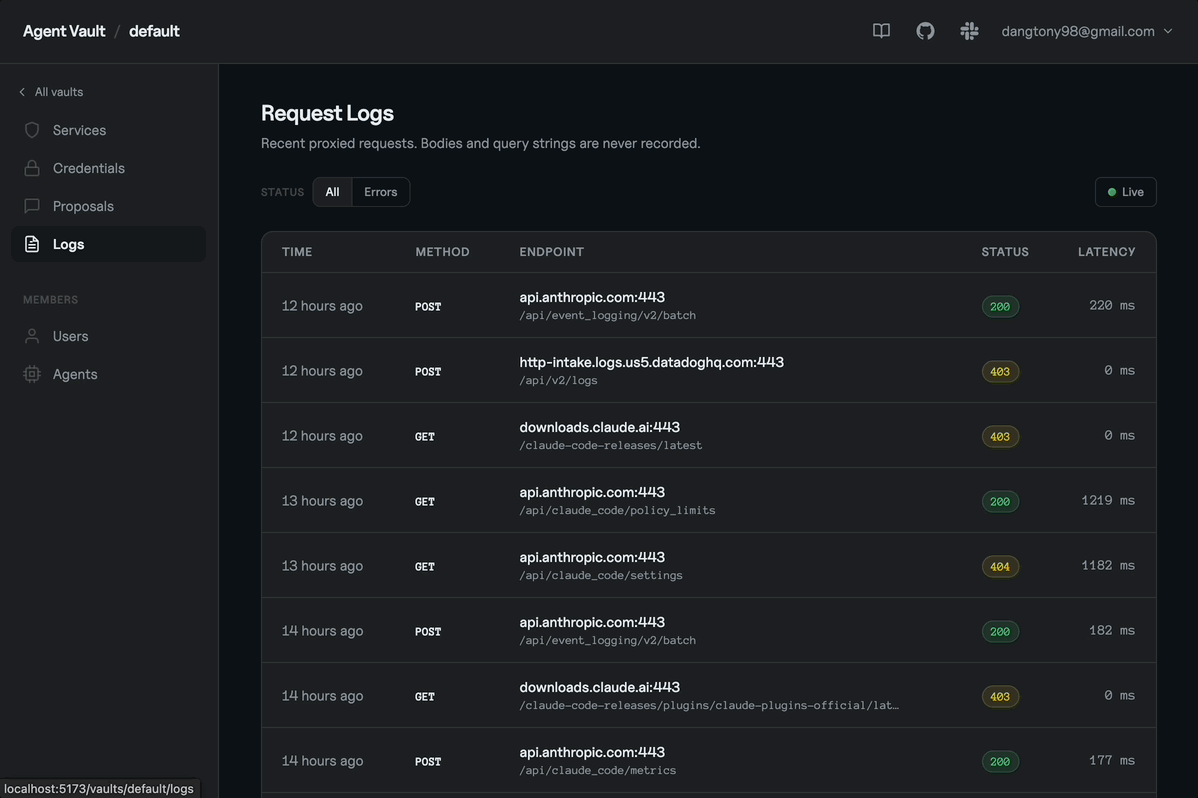
Agent Vault был создан для решения проблемы кражи учётных данных для всех AI-агентов. Вместо того чтобы передавать AI-агентам учётные данные напрямую, вы храните их в Agent Vault (например, ANTHROPIC_API_KEY, GITHUB_PAT и т.д.) и заставляете свои агенты маршрутизировать HTTP-запросы через него. Agent Vault перехватывает каждый запрос и добавляет к нему учётные данные перед отправкой запроса целевому внешнему API.
Возможности:
- Брокер учётных данных: Предоставьте AI-агентам доступ к целевым сервисам (поставщикам LLM, GitHub и т.д.) без хранения реальных учётных данных у агентов. Agent Vault осуществляет такой доступ, заменяя фиктивные значения в заголовках (например,
__anthropic_api_key__) на реальные учётные данные или полностью заменяя заголовки аутентификации в исходящих запросах. - Подключаемые хранилища учётных данных: Подключите внешнее хранилище секретов, например Infisical, вместо локального зашифрованного хранилища. Это расширяет возможности Agent Vault, включая такие функции, как динамические секреты от Infisical.
- Прозрачная интеграция: Позвольте AI-агентам использовать существующие инструменты (MCP, CLI, SDK, API) — все базовые запросы будут автоматически маршрутизироваться через Agent Vault. Agent Vault использует интерфейсно-независимый, неинвазивный подход к брокерству учётных данных, устанавливая переменную окружения
HTTPS_PROXYв среде агентов и обеспечивая совместимость с архитектурой MITM Agent Vault. - Целенаправленная архитектура: Существующие прямые прокси (например,
mitmproxyилиsquid) требуют доработки для выполнения брокерства учётных данных и хорошей интеграции с агентами. Agent Vault специально спроектирован для взаимодействия с эргономикой всех типов сценариев использования агентов: выделенный CLI, мультиарендность и дорожная карта, ориентированная на агентов, при поддержке Infisical. - Фильтрация исходящего трафика: Контролируйте, какие агенты имеют доступ к каким сервисам и конечным точкам API, поскольку аутентифицированные запросы проходят через Agent Vault.
- Логирование запросов: Анализируйте аутентифицированный трафик для мониторинга и диагностики поведения агентов.
По умолчанию запросы, не соответствующие ни одному сервису, передаются как обычный прокси-трафик; переключите хранилище в режим строгого запрета (unmatched_host_policy=deny), чтобы отклонять их с кодом 403.
Полную предысторию Agent Vault читайте здесь.
Варианты использования
Agent Vault работает со всеми видами сценариев использования AI-агентов, включая безопасные удалённые агенты кодирования, универсальные агенты, пользовательские агенты + обвязки, безопасные эфемерные песочницы и многое другое.
- Безопасные удалённые агенты кодирования: Вы можете запустить удалённую сессию Claude Code и настроить её на проксирование запросов через Agent Vault. В рамках такой настройки можно установить
ANTHROPIC_API_KEYиGITHUB_PATв Agent Vault, что позволит Claude Code взаимодействовать с API Anthropic и GitHub для написания кода, создания PR и т.д. Тот же принцип применим и к другим агентам кодирования. - Безопасные универсальные агенты: Вы можете настроить OpenClaw, Hermes и других универсальных агентов на проксирование исходящих запросов через Agent Vault.
- Безопасные пользовательские агенты: Вы можете создавать собственных AI-агентов с пользовательскими обвязками и настраивать их на проксирование исходящих запросов через Agent Vault.
- Безопасные эфемерные песочницы: Вы можете настроить оркестратор (например, бэкенд) на выпуск временного токена, который передаётся в песочницу агента для проксирования запросов через Agent Vault. Можно даже организовать, чтобы агент в песочнице отправлял запрос обратно тому же бэкенду, который его запустил.
Базовое использование
Agent Vault — это одновременно хранилище и прокси-сервис, поставляемый в виде одного бинарного файла, который выполняет функции сервера и CLI-клиента. Он хранит учётные данные и предоставляет их вашим AI-агентам через архитектуру MITM-прокси. По замыслу, Agent Vault должен развёртываться на отдельной машине, отличной от машин с AI-агентами, чтобы обеспечить гарантию безопасности: AI-агенты не смогут напрямую получить доступ к учётным данным, хранящимся в Agent Vault.
┌─────────────────────────────────────────────────────────────────┐
│ Публичный интернет                                              │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ исходящий HTTPS, Agent Vault
                               │ добавляет учётные данные на выходе
┌──────────────────────────────┼──────────────────────────────────┐
│ Частная сеть                 │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ AI-агент           │  │
│  │ :14321  интерфейс управления   │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  MITM-прокси            │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ доступ оператора: держите приватным или
                    │ обеспечьте TLS + аутентификацию (обратный
                    │ прокси SSO, белый список IP или VPN),
                    │ если нужен удалённый администринг
                    │
                Оператор