authentik version/2026.8.2
Предоставляет функциональность открытого SSO и поставщика удостоверений с поддержкой SAML, OAuth2/OIDC, LDAP и RADIUS для централизованной аутентификации, авторизации и управления доступом.



Что такое authentik?
authentik — это открытый Identity Provider (IdP) для современного SSO. Он поддерживает SAML, OAuth2/OIDC, LDAP, RADIUS и многое другое, разработан для самостоятельного развёртывания — от небольших лабораторий до крупных производственных кластеров.
Наше корпоративное предложение доступно организациям для безопасной замены существующих IdP, таких как Okta, Auth0, Entra ID и Ping Identity, обеспечивая надёжное управление идентификацией в больших масштабах.
Установка
- Docker Compose: рекомендуется для небольших и тестовых развёртываний. См. документацию.
- Kubernetes (Helm Chart): рекомендуется для более крупных развёртываний. См. документацию и репозиторий Helm-чарта.
- AWS CloudFormation: развёртывание в AWS с помощью наших официальных шаблонов. См. документацию.
- DigitalOcean Marketplace: развёртывание в один клик через официальное приложение Marketplace. См. страницу приложения.
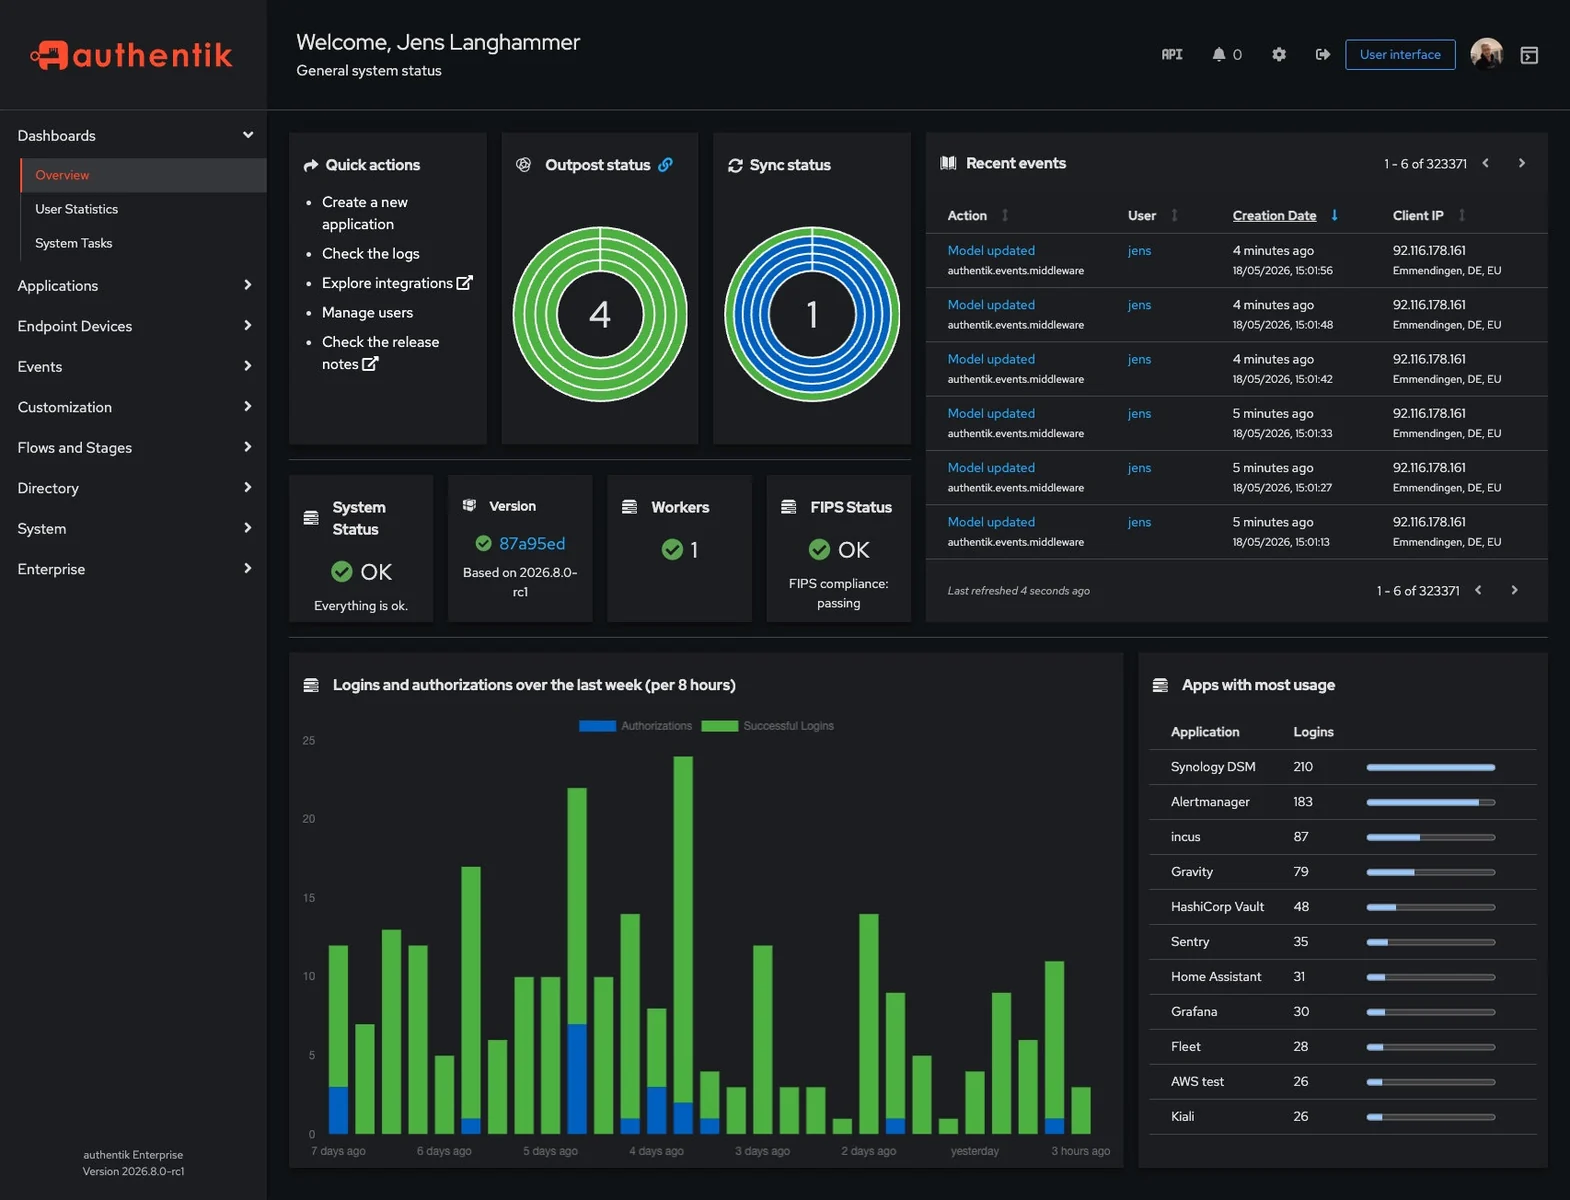
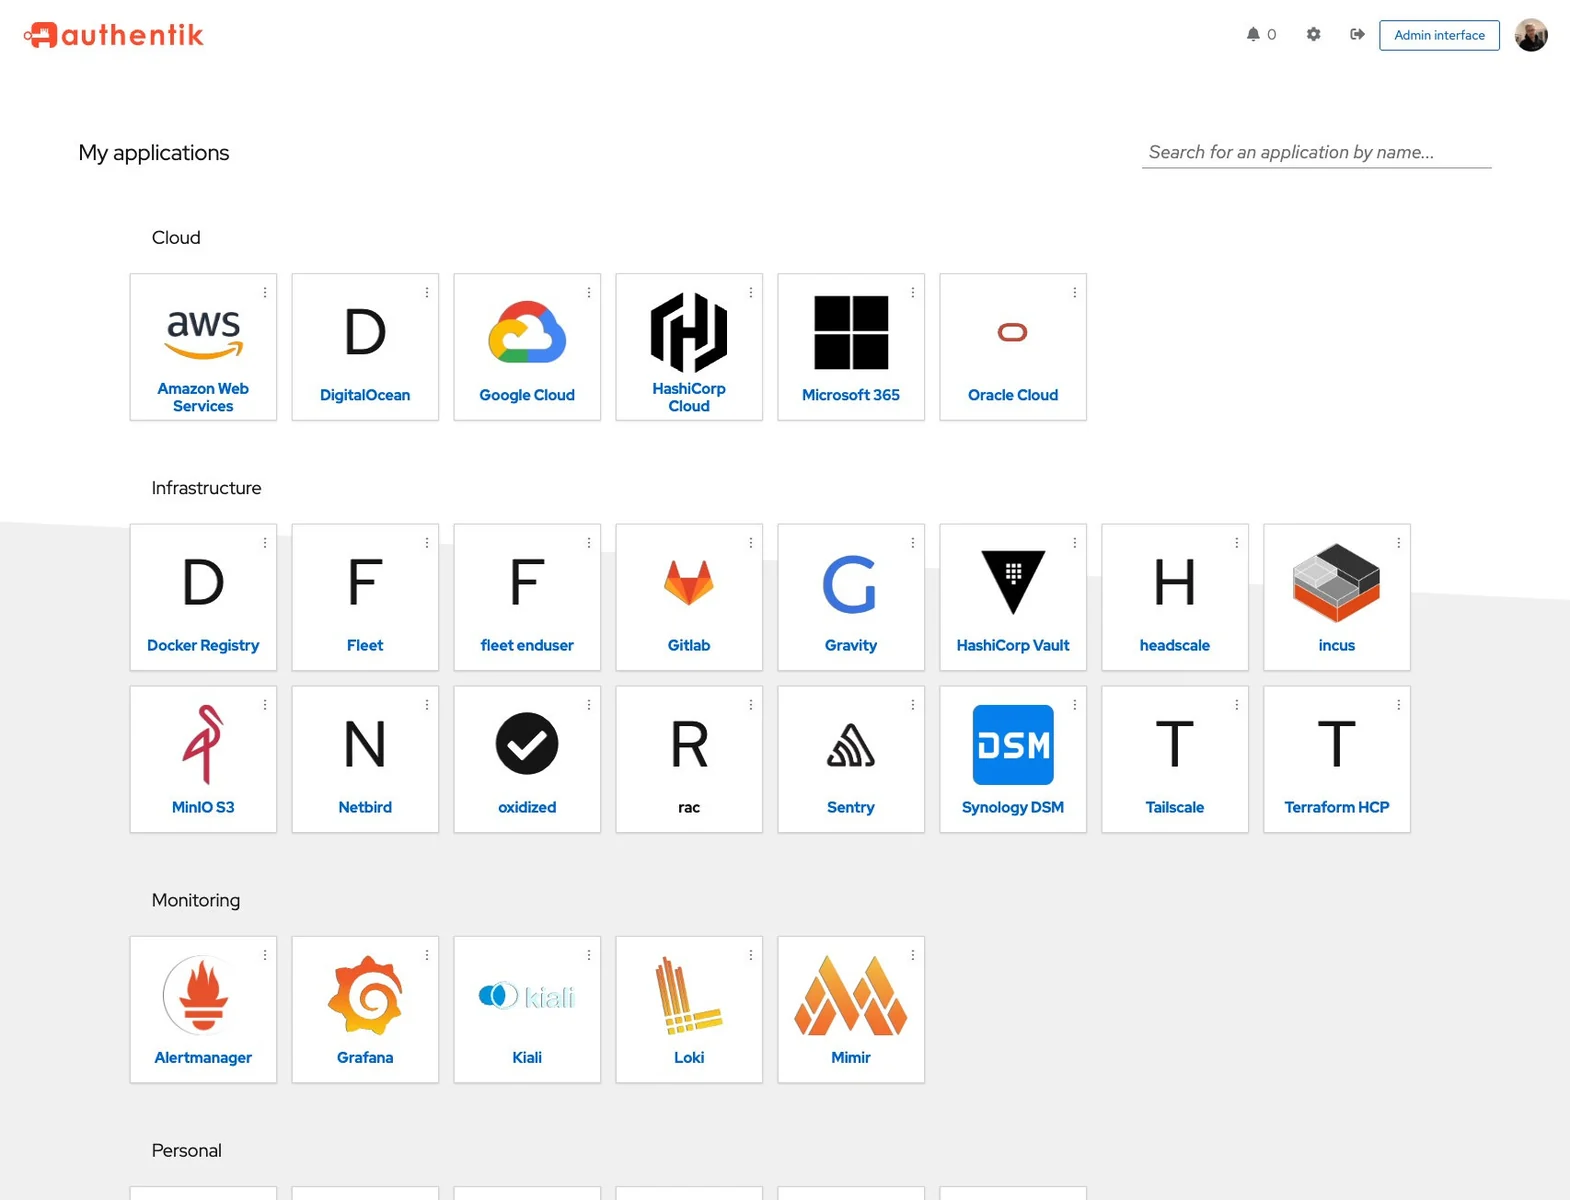
Скриншоты
| Светлая тема | Тёмная тема |
|---|---|
 | 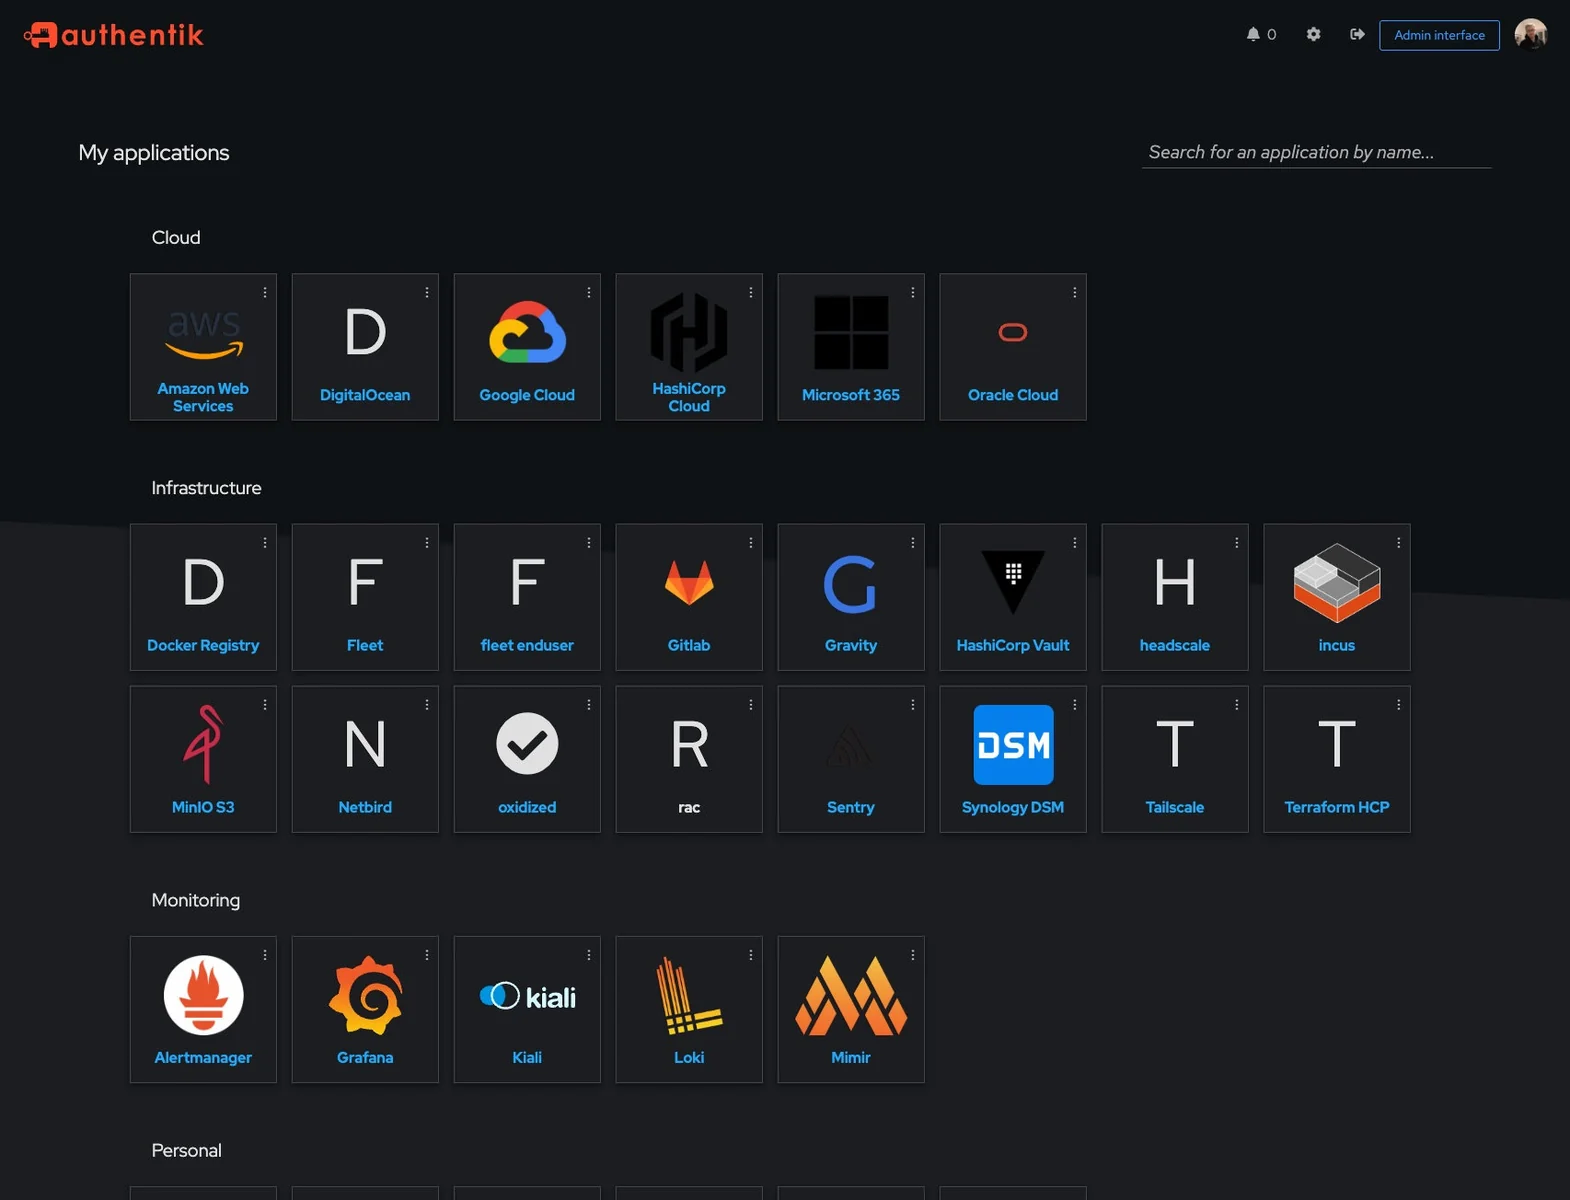 |
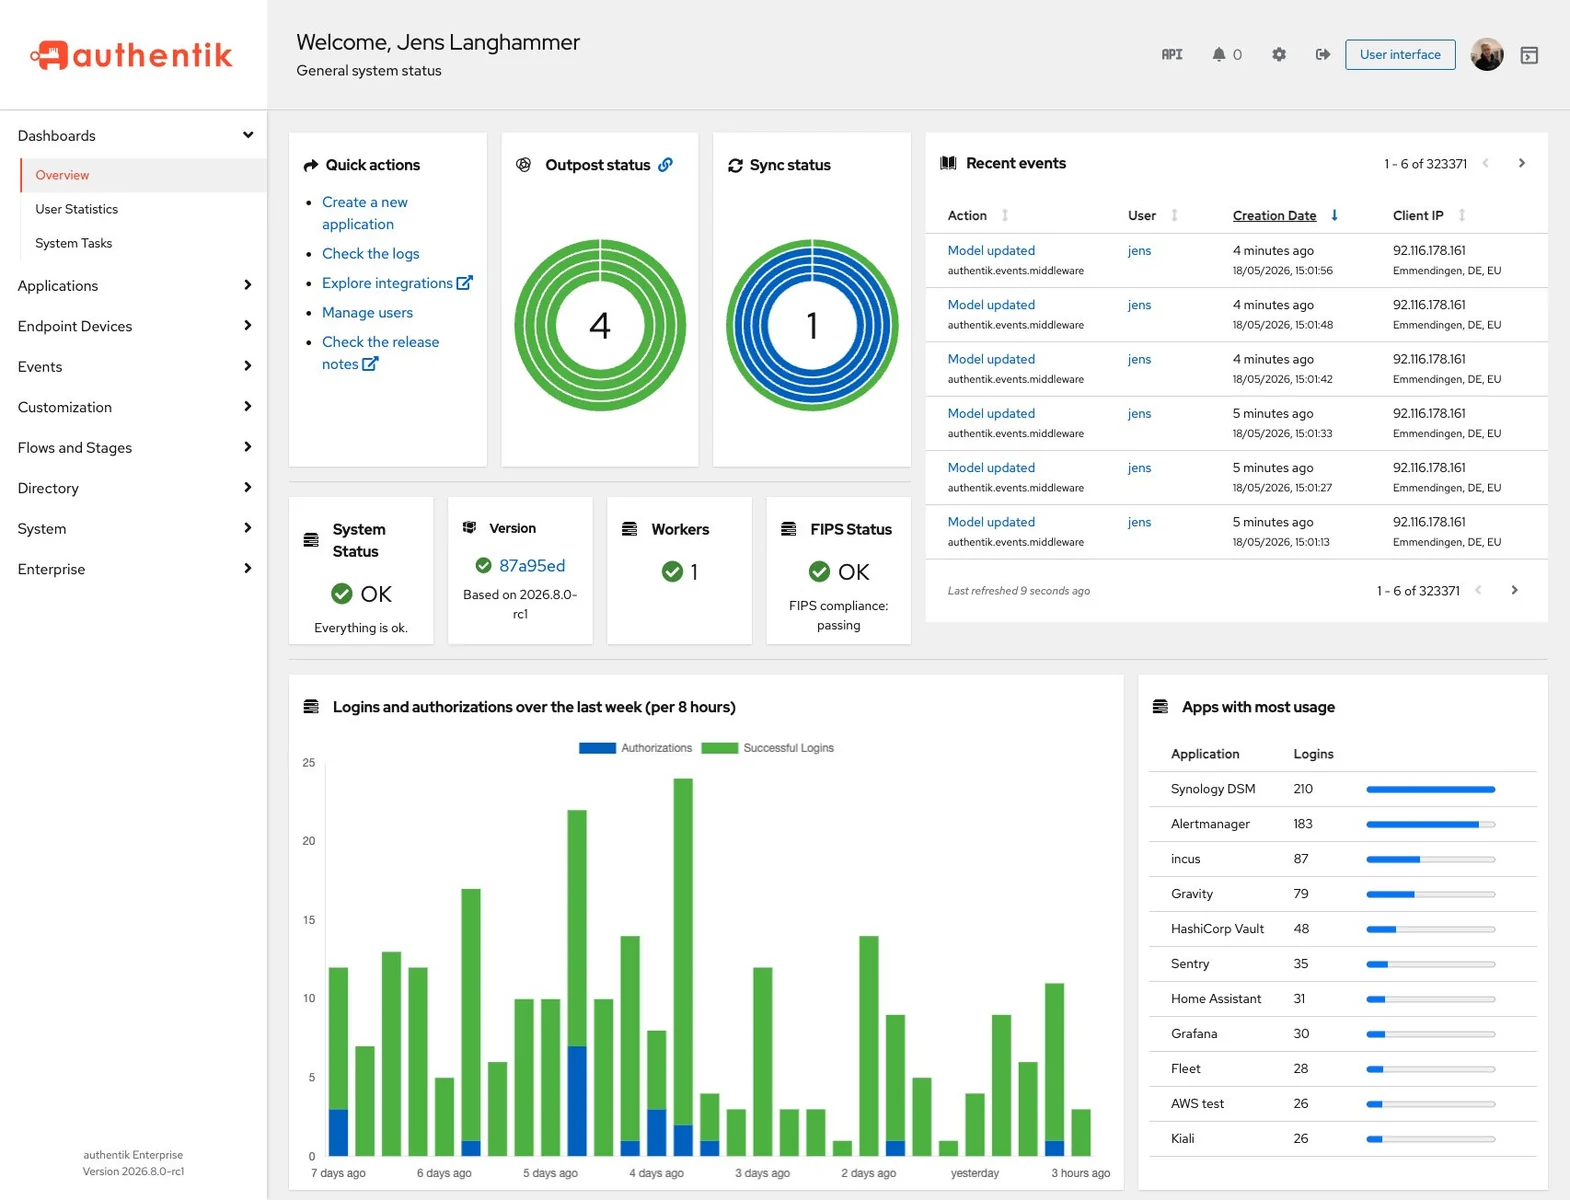 | 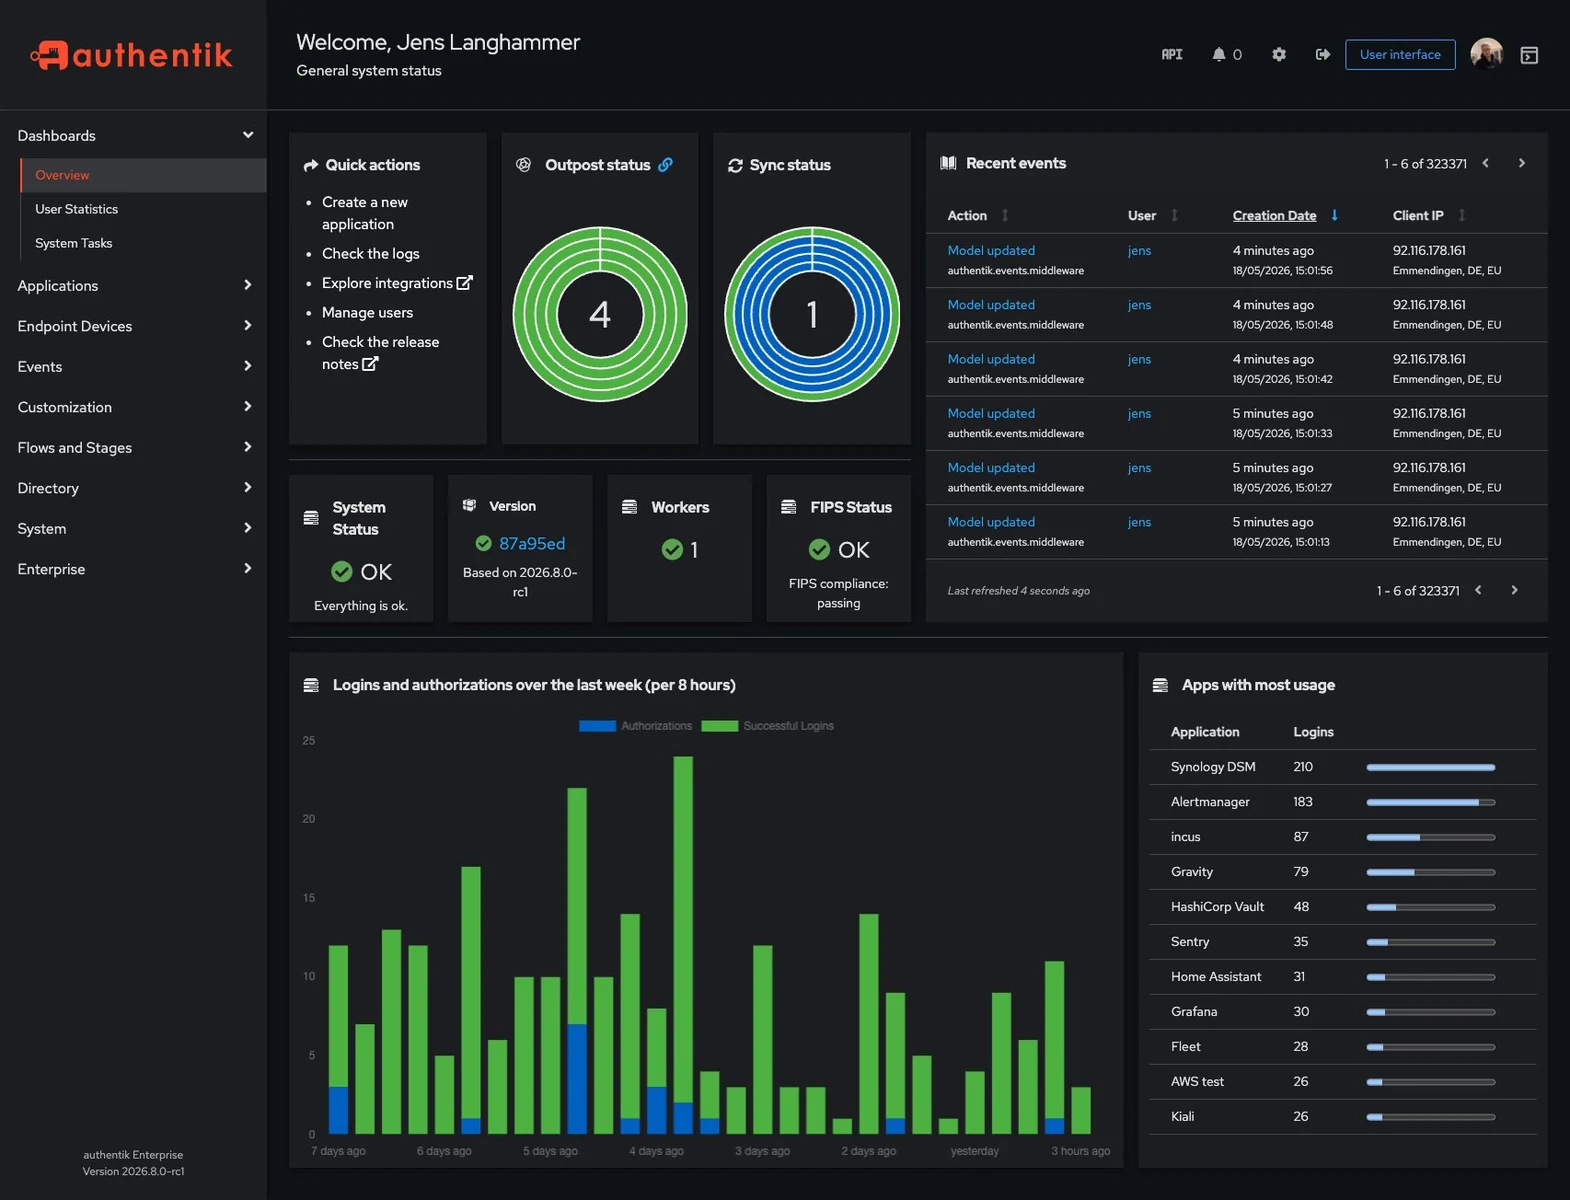 |
Разработка и участие
См. документацию для разработчиков, чтобы узнать о настройке локальных сред сборки, тестировании ваших изменений и нашем процессе внесения вклада.
Если вы вносите вклад в документацию — как в дополнение к изменению кода, так и в качестве отдельного вклада, — пожалуйста, следуйте нашему руководству по стилю документации.
Безопасность
См. SECURITY.md.
Внедрение
Используете authentik? Мы будем рады услышать вашу историю и разместить ваш логотип. Напишите нам на [email protected] или создайте GitHub Issue/PR!
Лицензия