

CyberStrikeAI v1.7.18
Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.
CyberStrikeAI
Система действий для кибербезопасности на основе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.
CyberStrikeAI объединяет планирование, исполнение, контроль со стороны человека, доказательства и воспроизведение в одном аудируемом рабочем пространстве. Написан на Go, сочетает агентов на базе Eino, MCP-нативные инструменты, базу знаний RAG, визуальные рабочие процессы, а также моделирование и анализ цепочек атак для авторизованных операций безопасности.
Начните здесь: Быстрый старт · Документация · Усиление безопасности
[!IMPORTANT] Используйте CyberStrikeAI только на системах, которыми вы владеете или на тестирование которых у вас есть явное разрешение. Для общих или производственных сред перед включением высокорисковых инструментов, WebShell или возможностей C2 ознакомьтесь с моделью безопасности и руководством по усилению.
Обзор интерфейса и интеграций
Обзор системной панели
Светлый режим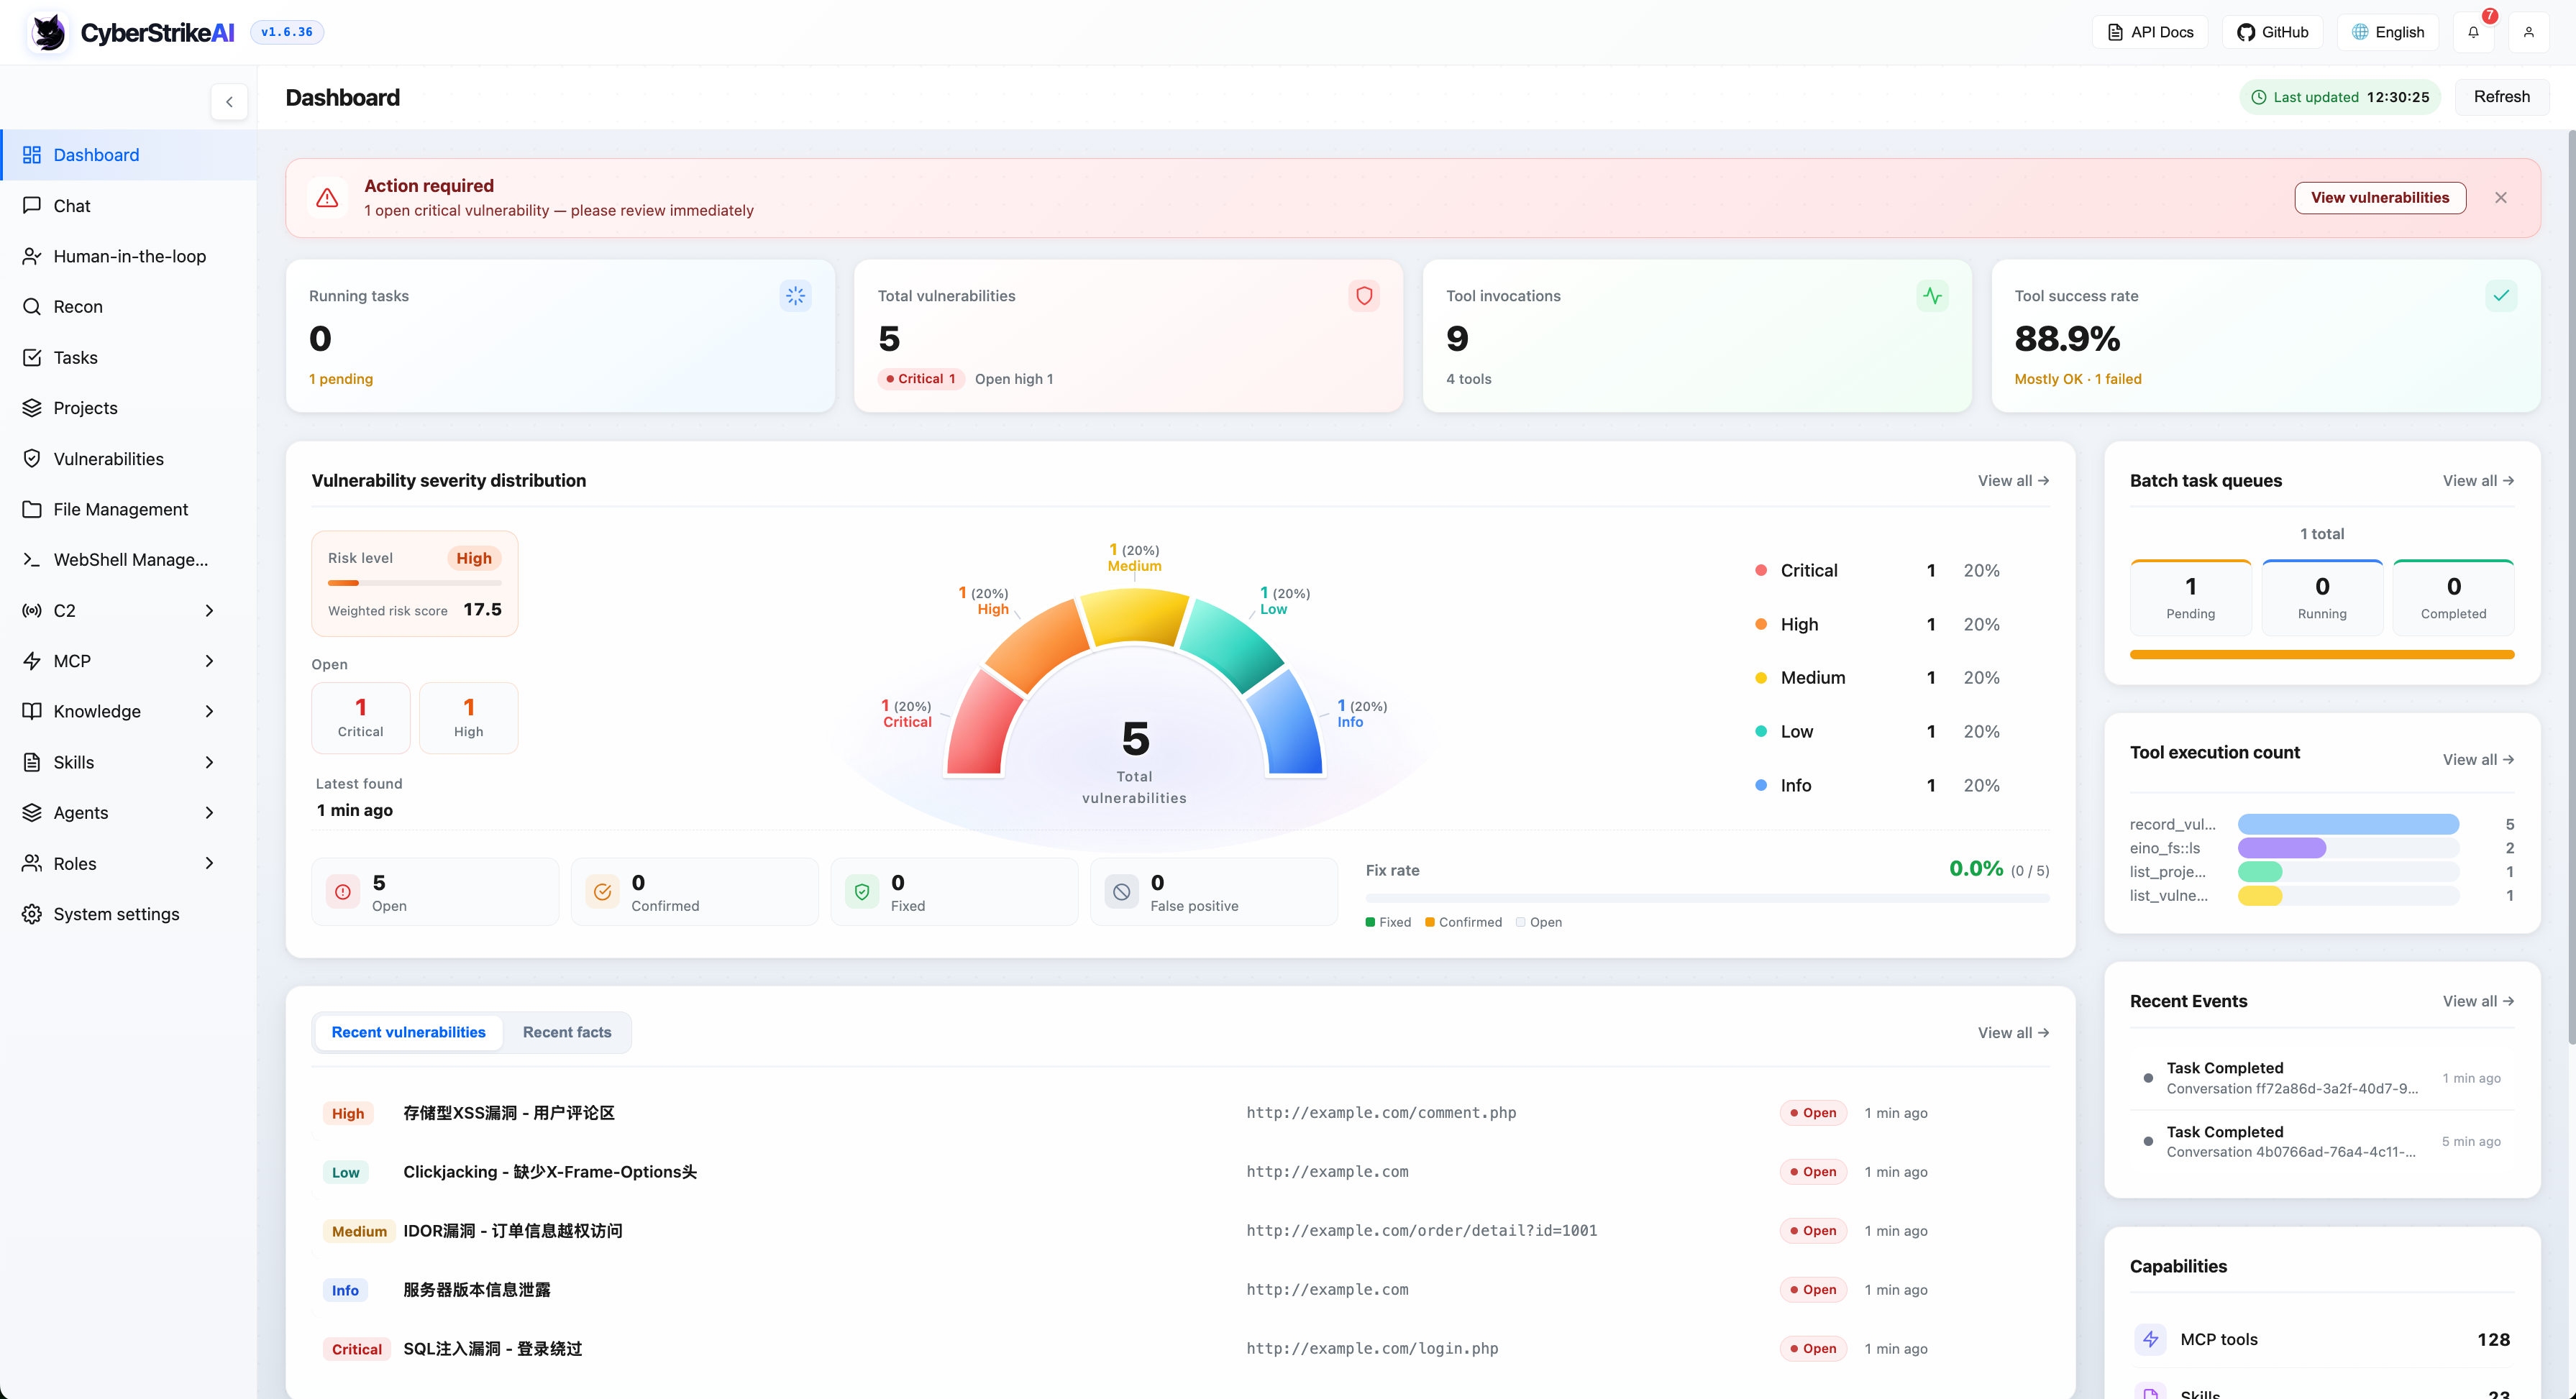
|
Тёмный режим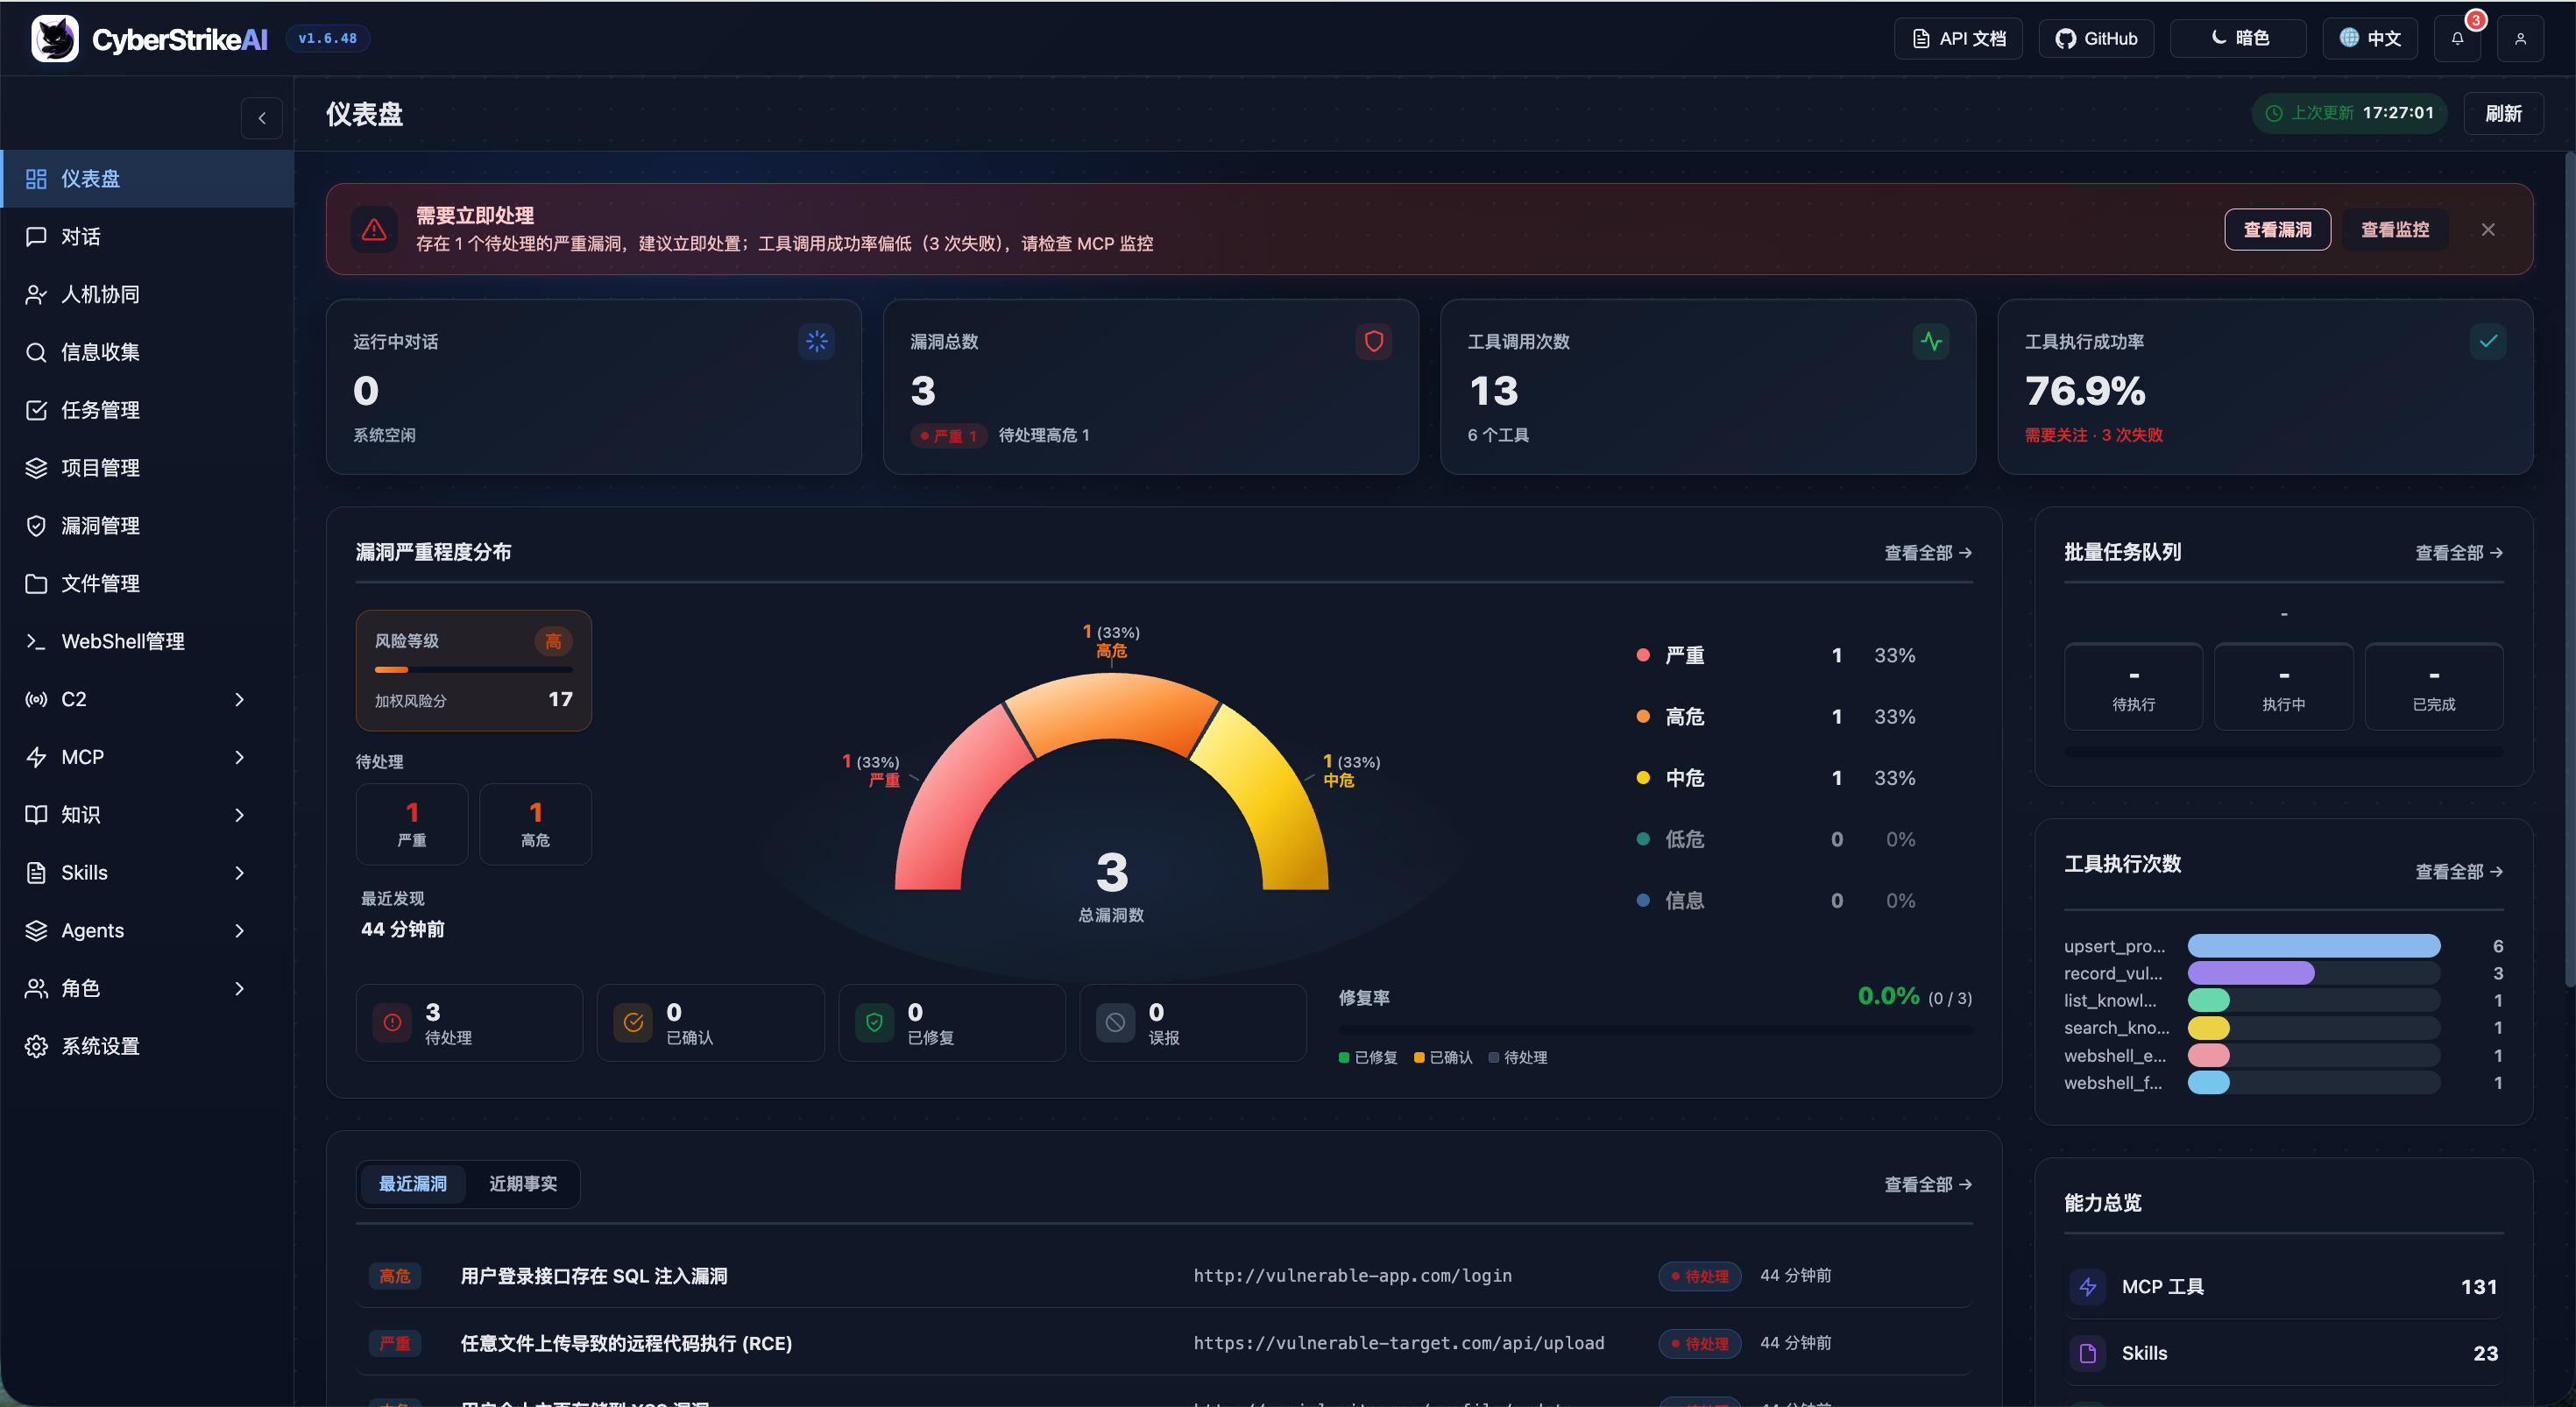
|
Панель предоставляет комплексный обзор состояния системы в реальном времени, уязвимостей безопасности, использования инструментов и базы знаний, помогая пользователям быстро понять ключевые функции платформы и её текущее состояние.
Дополнительные скриншоты интерфейса
Обзор ключевых функций
Веб-консоль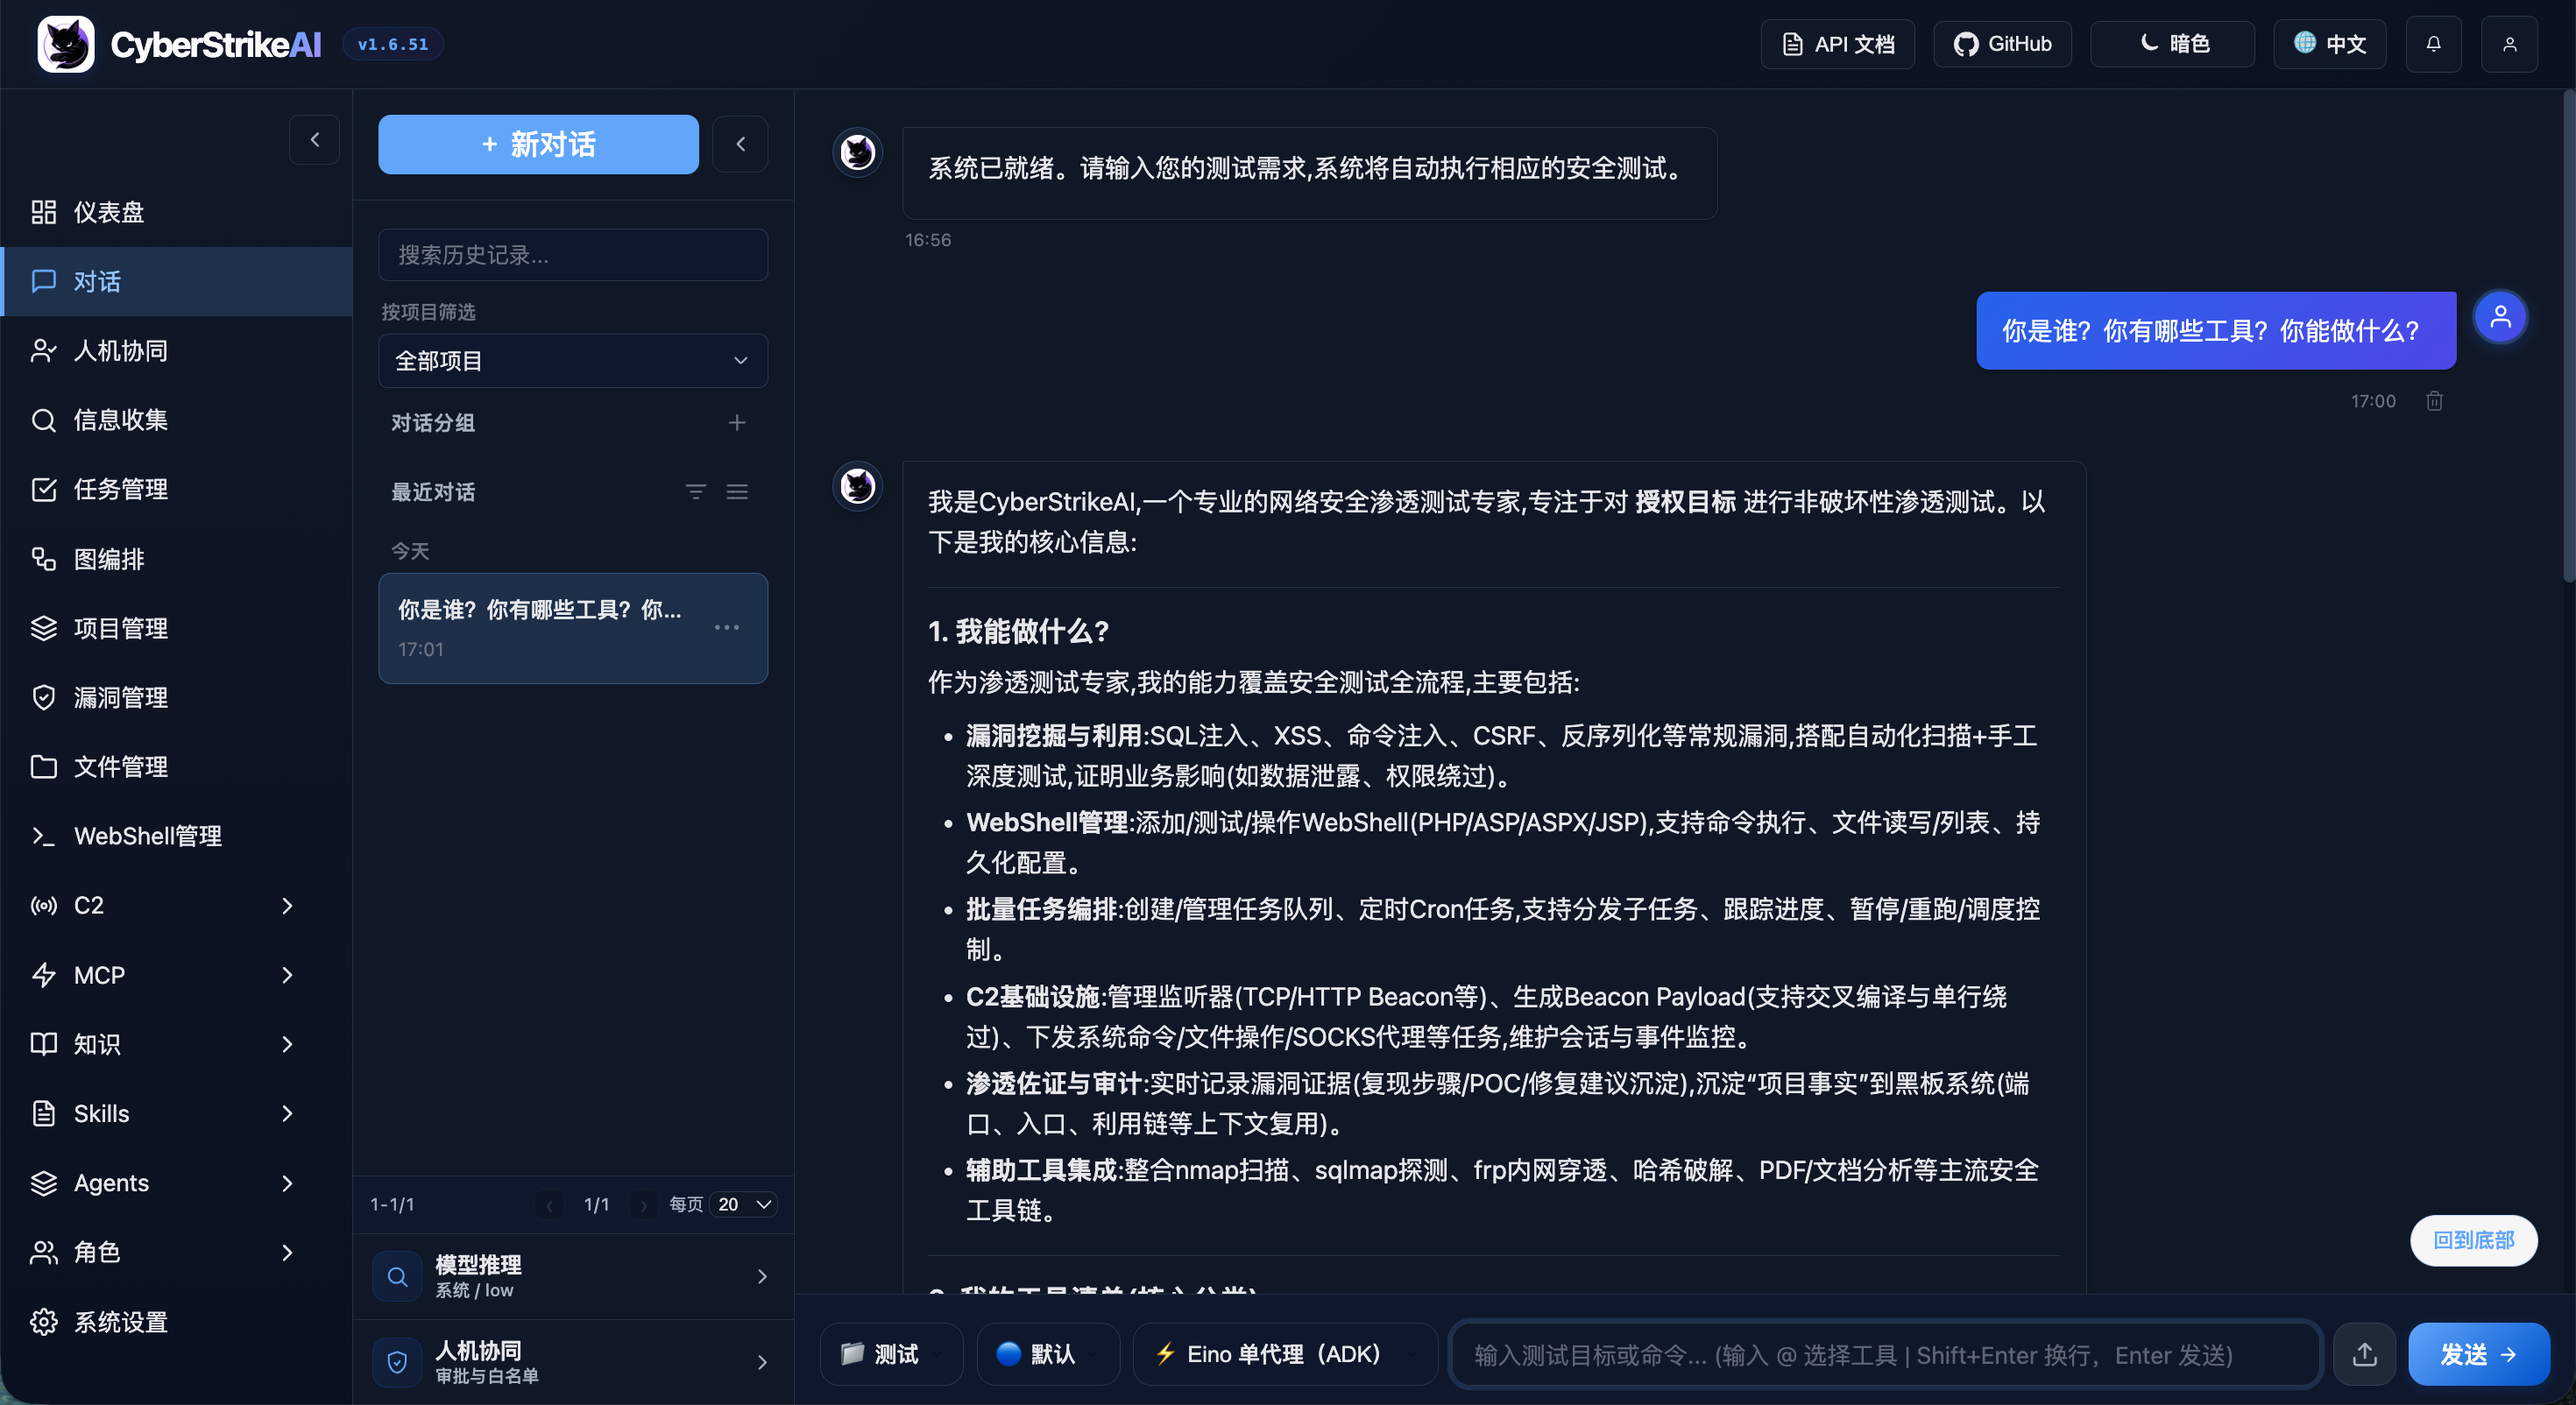
|
Управление задачами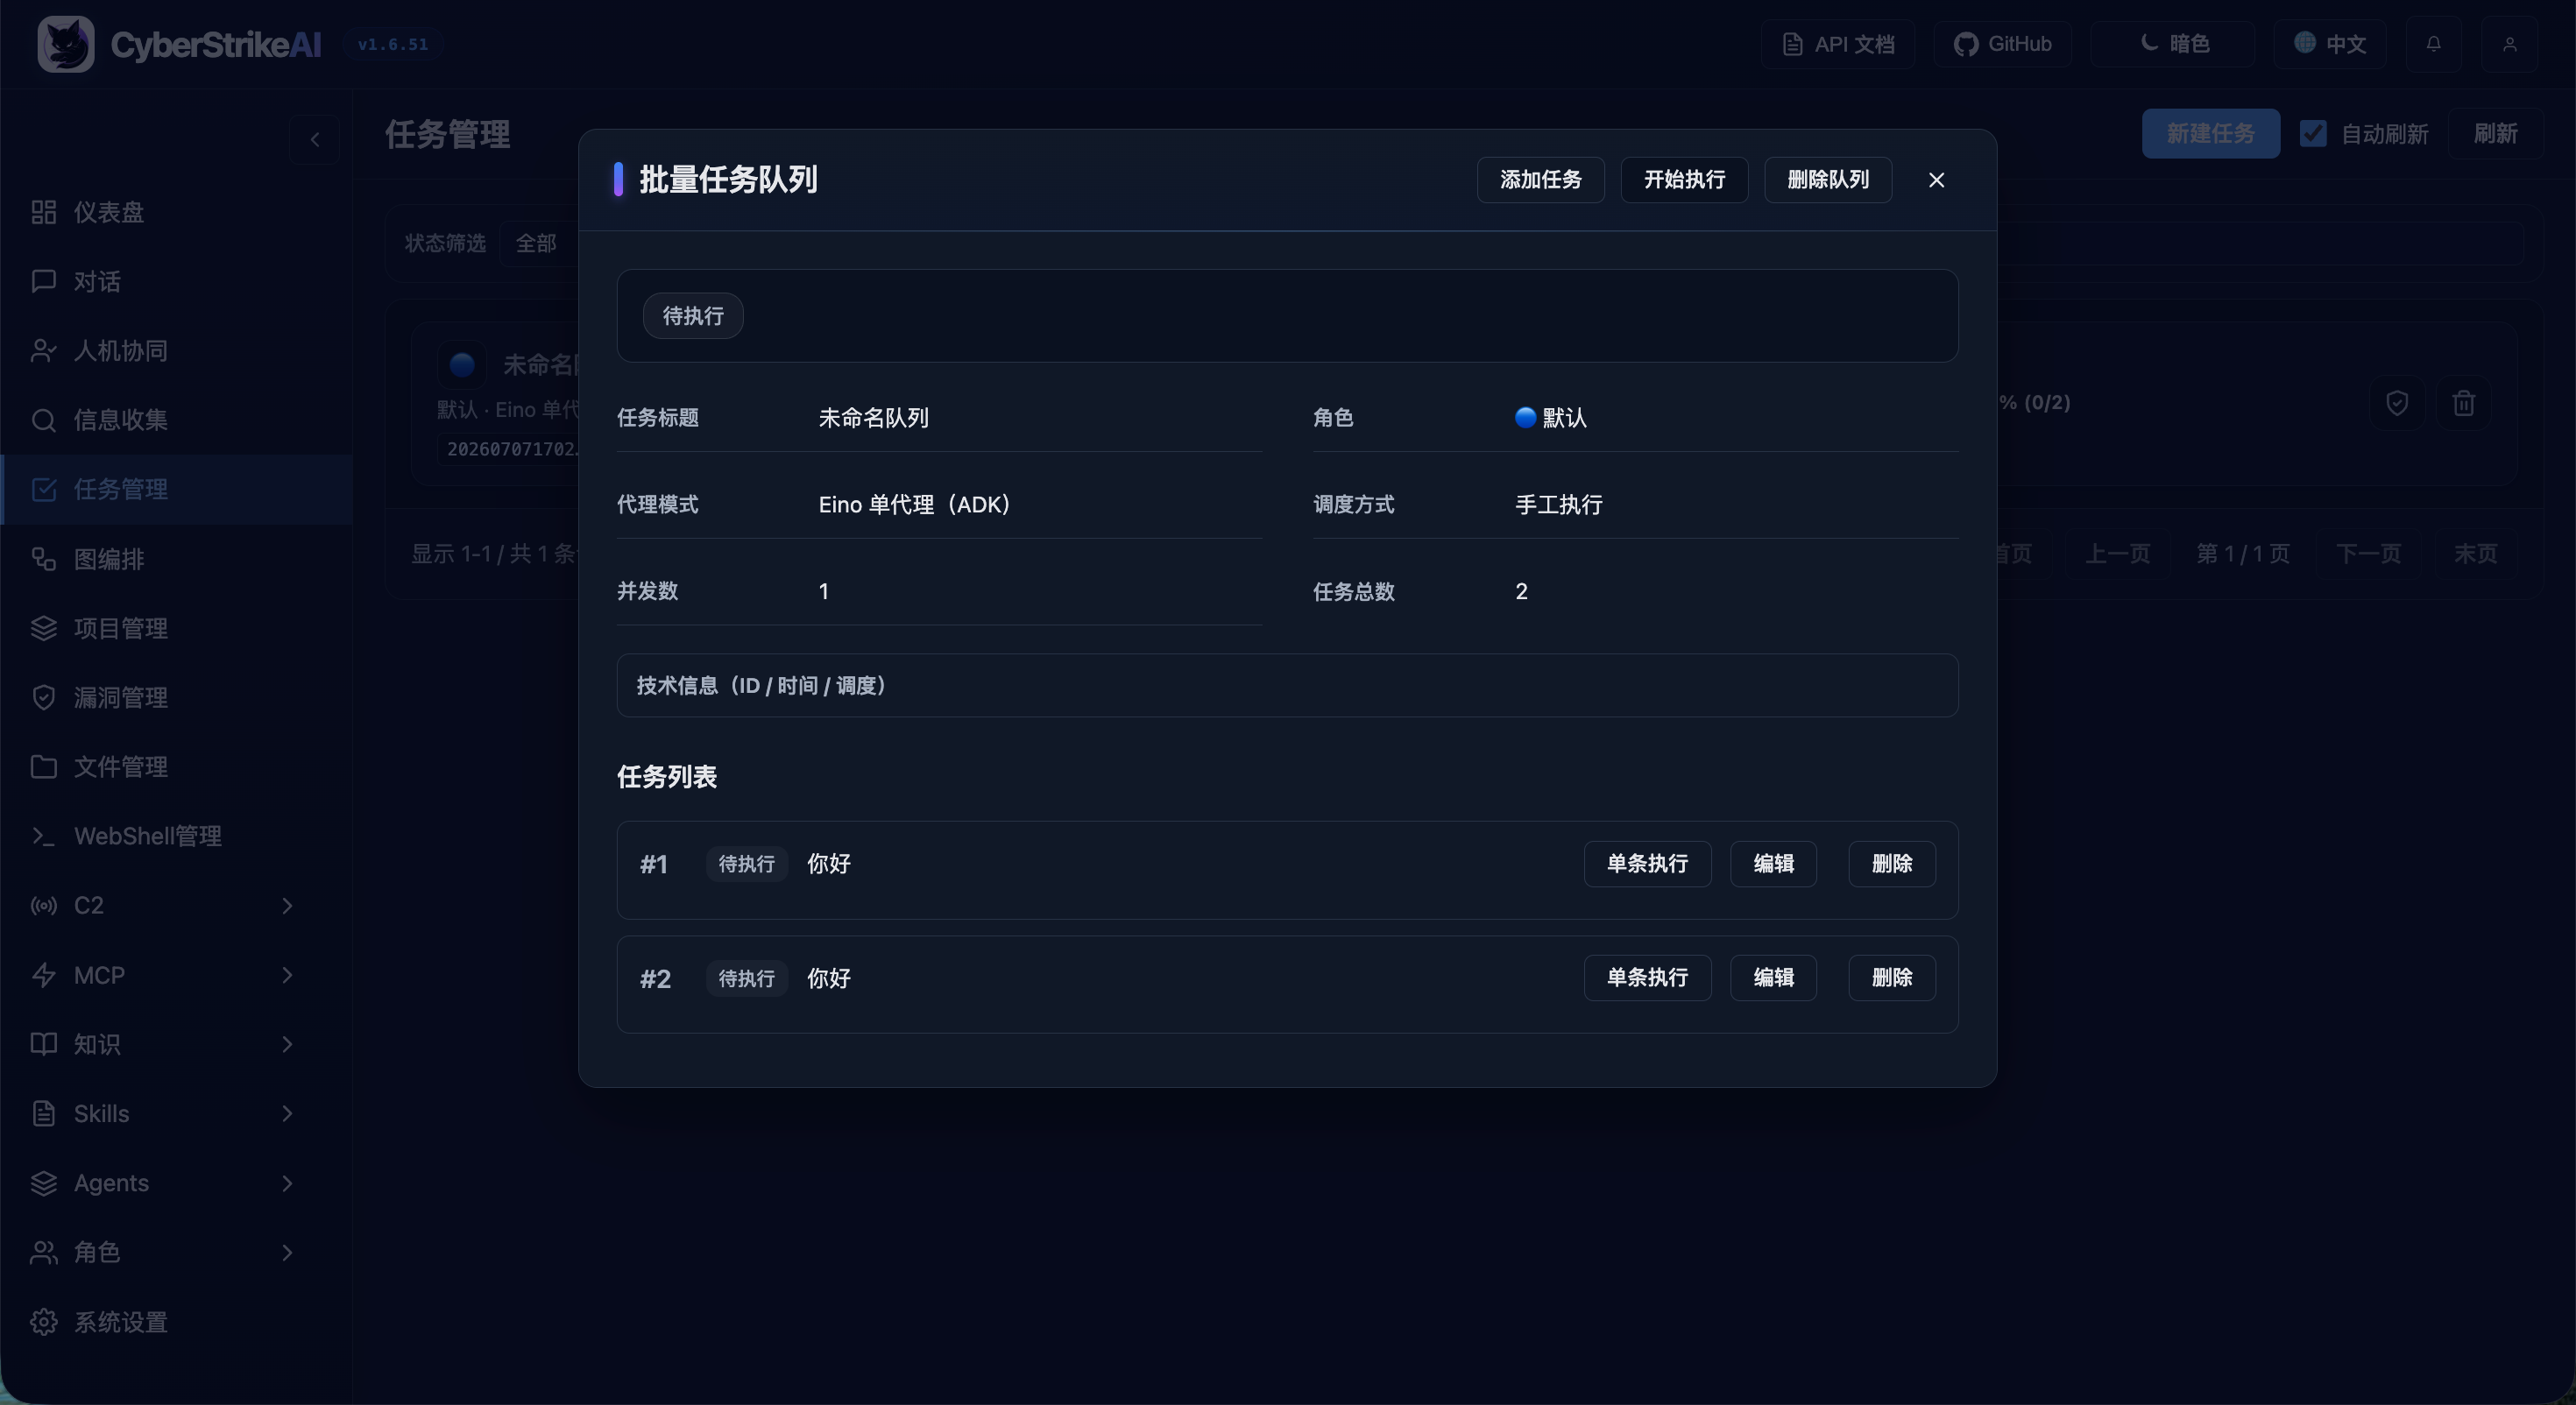
|
Управление уязвимостями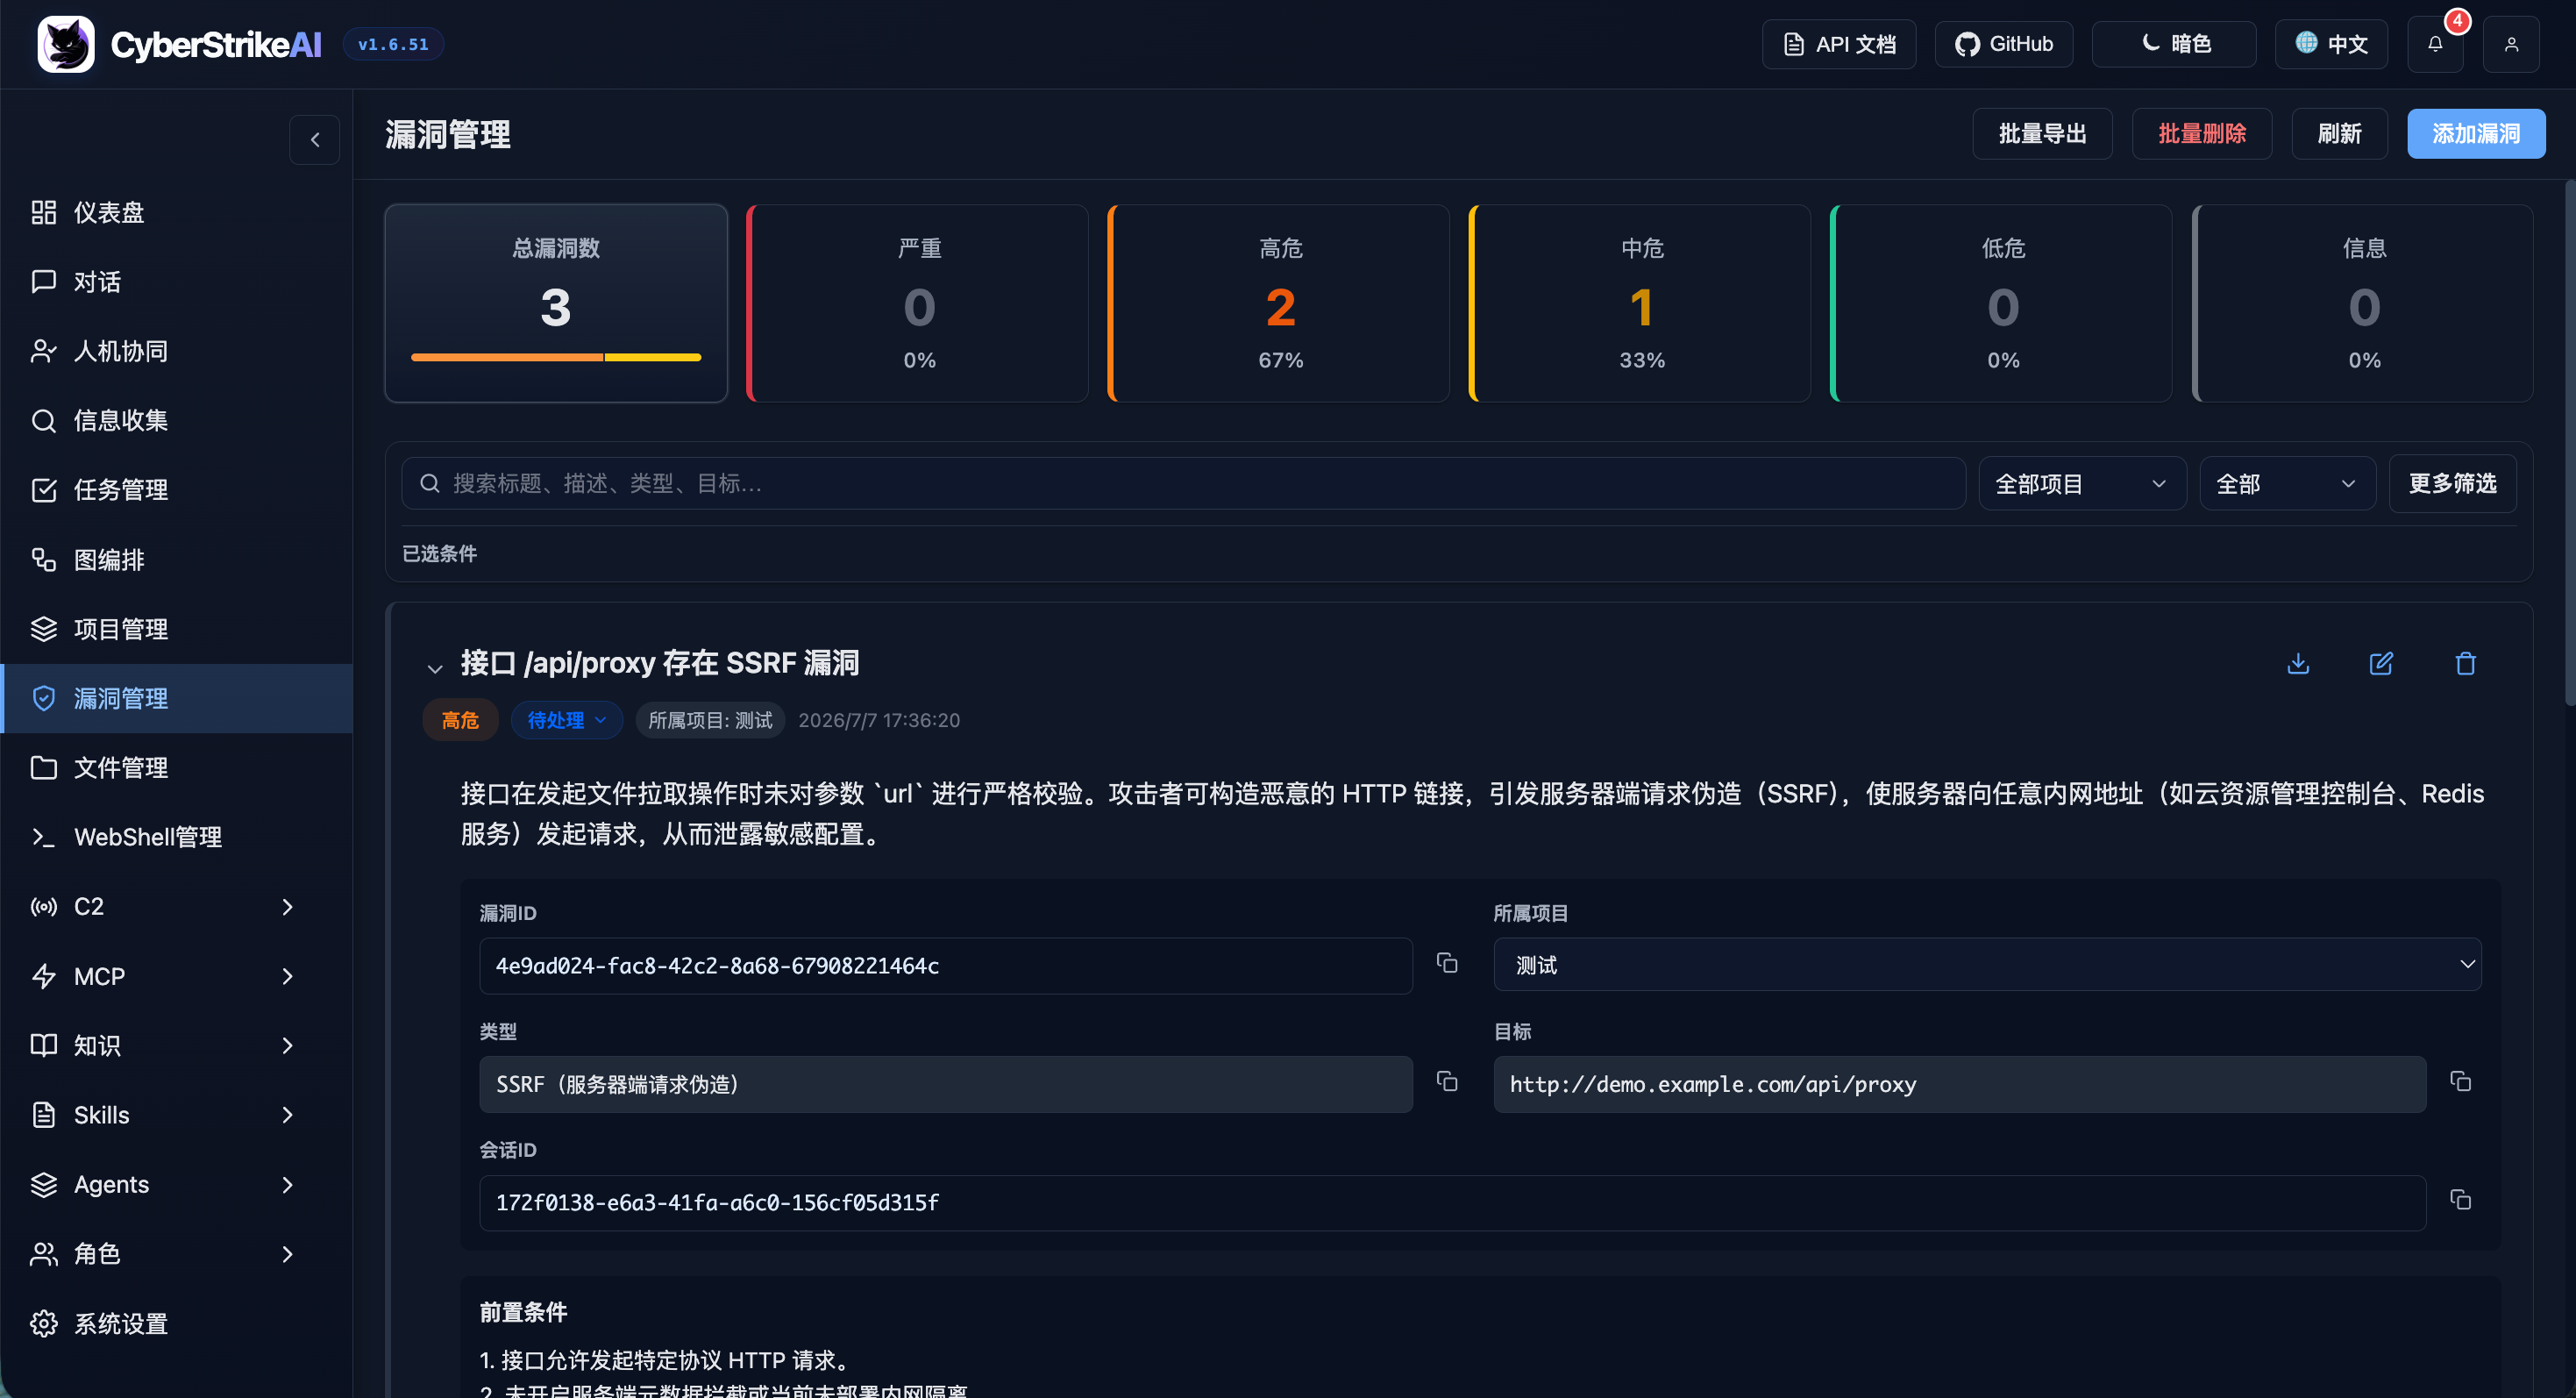
|
Управление WebShell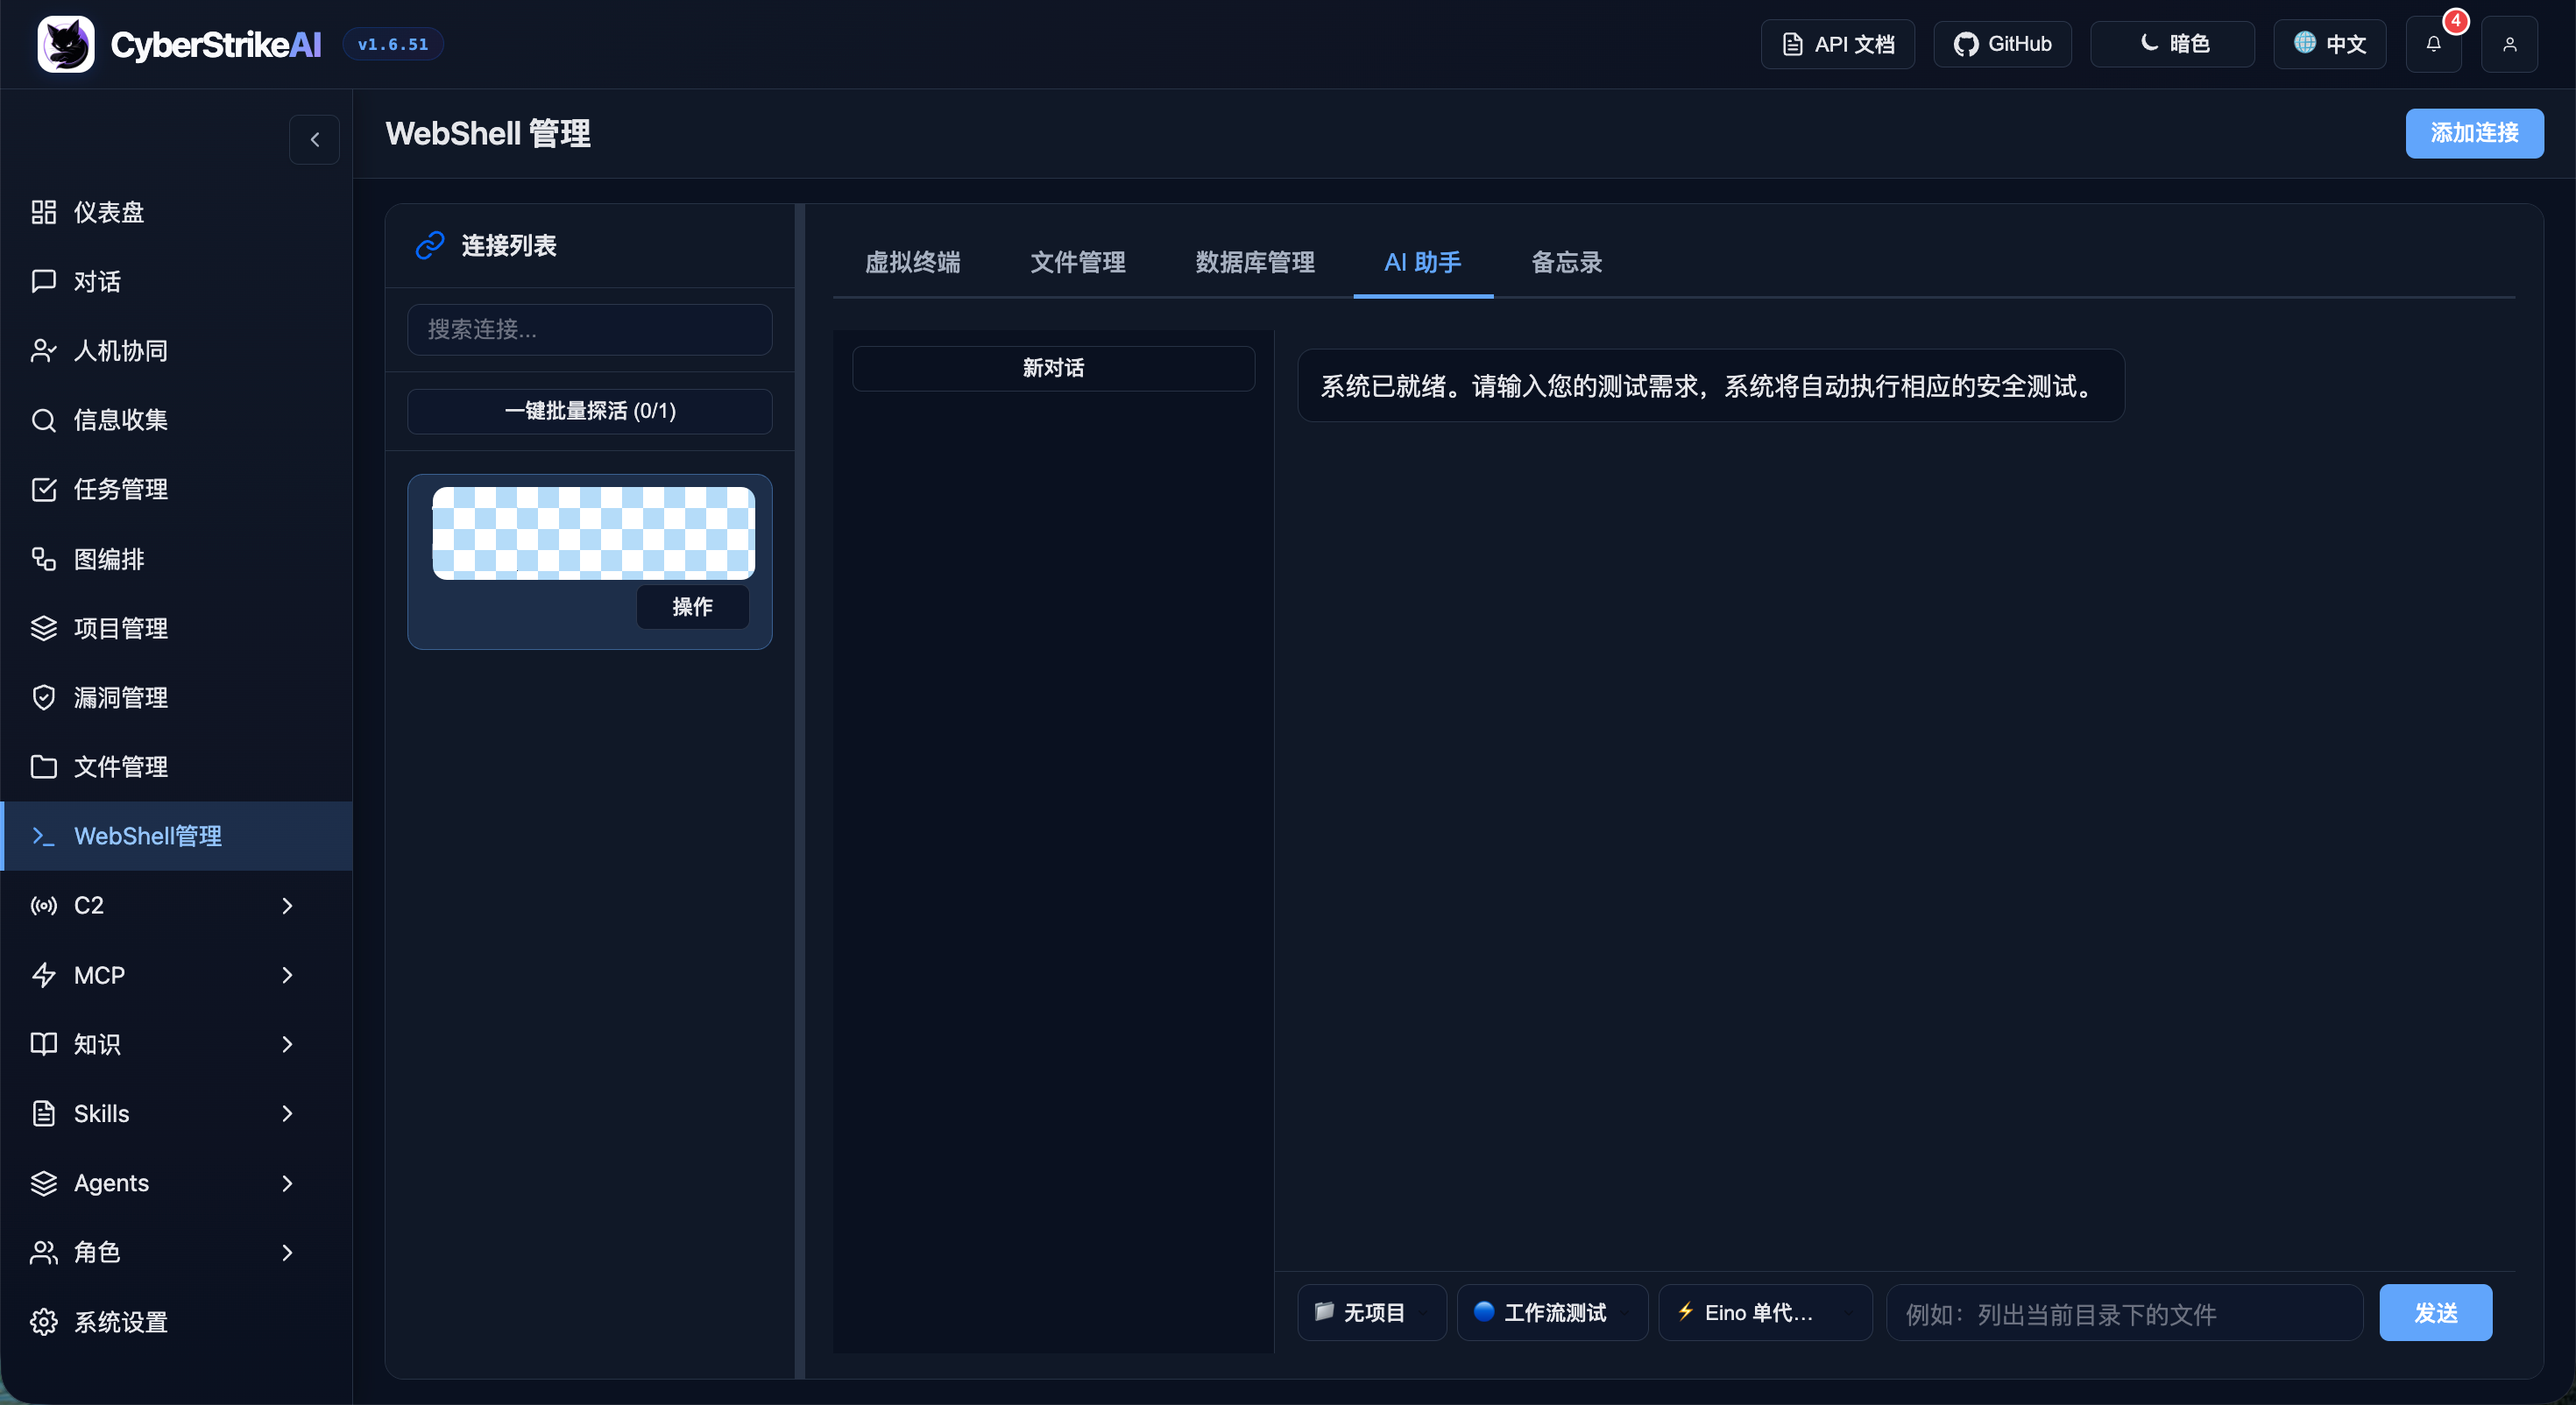
|
Управление MCP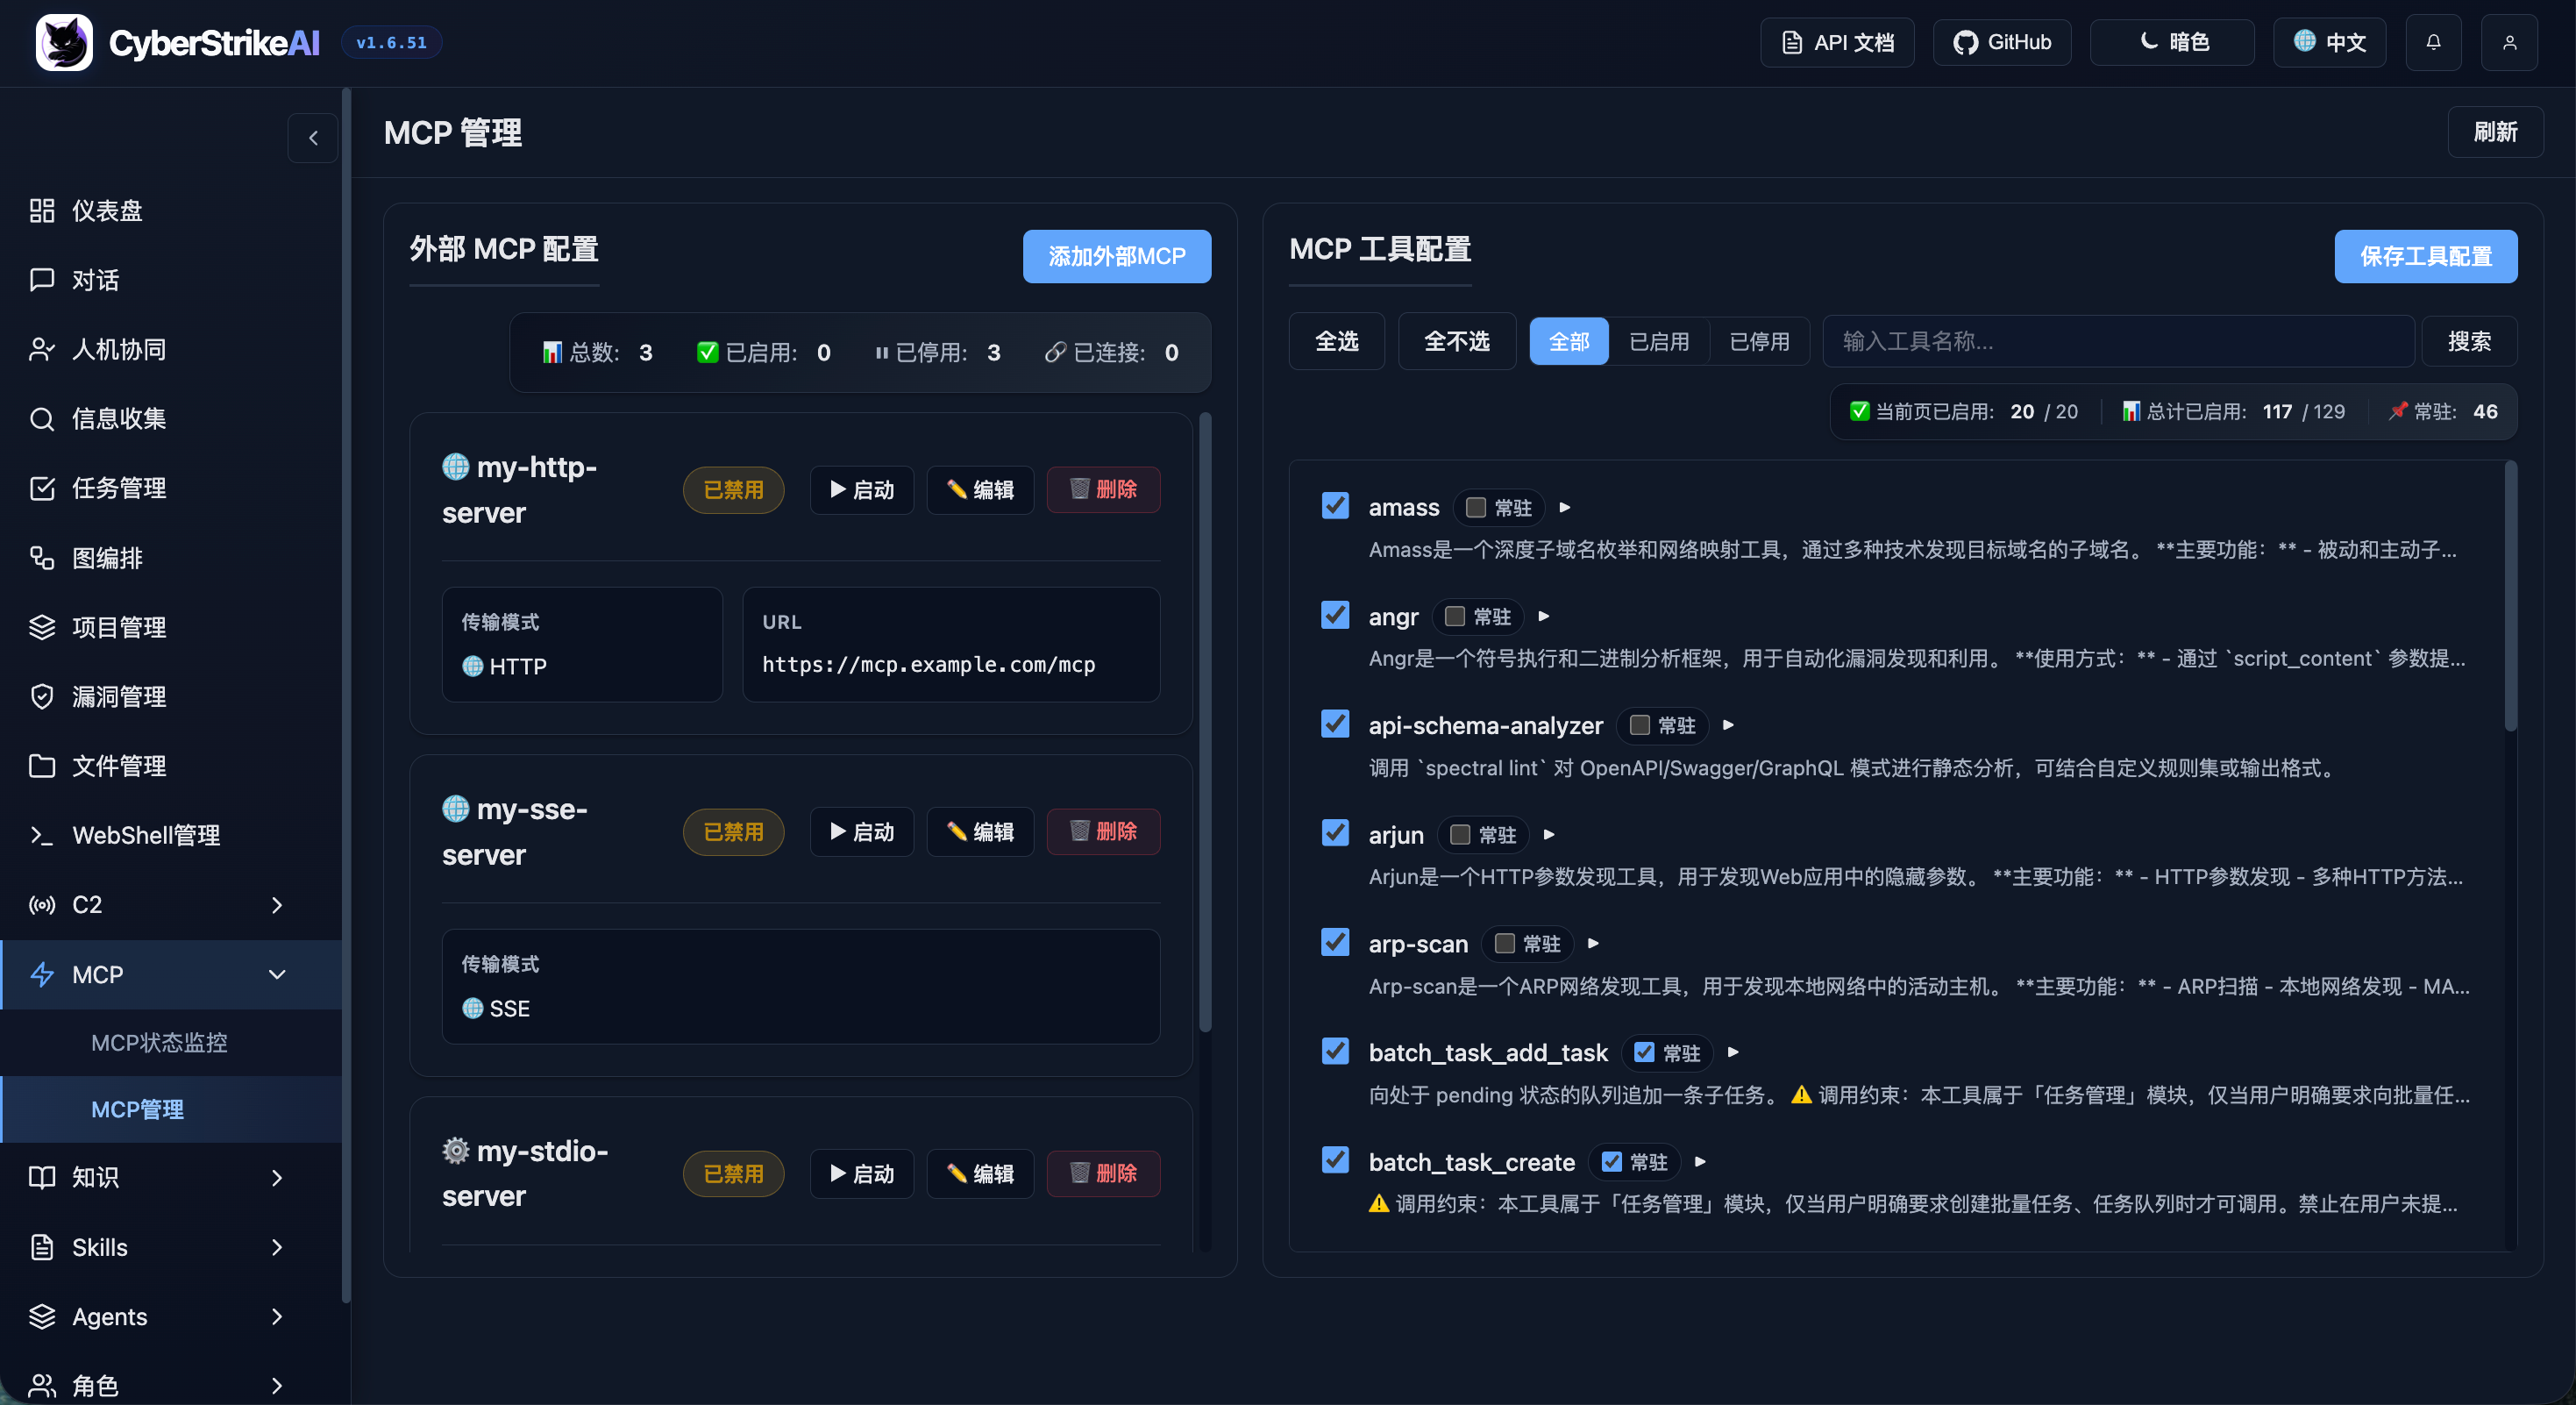
|
База знаний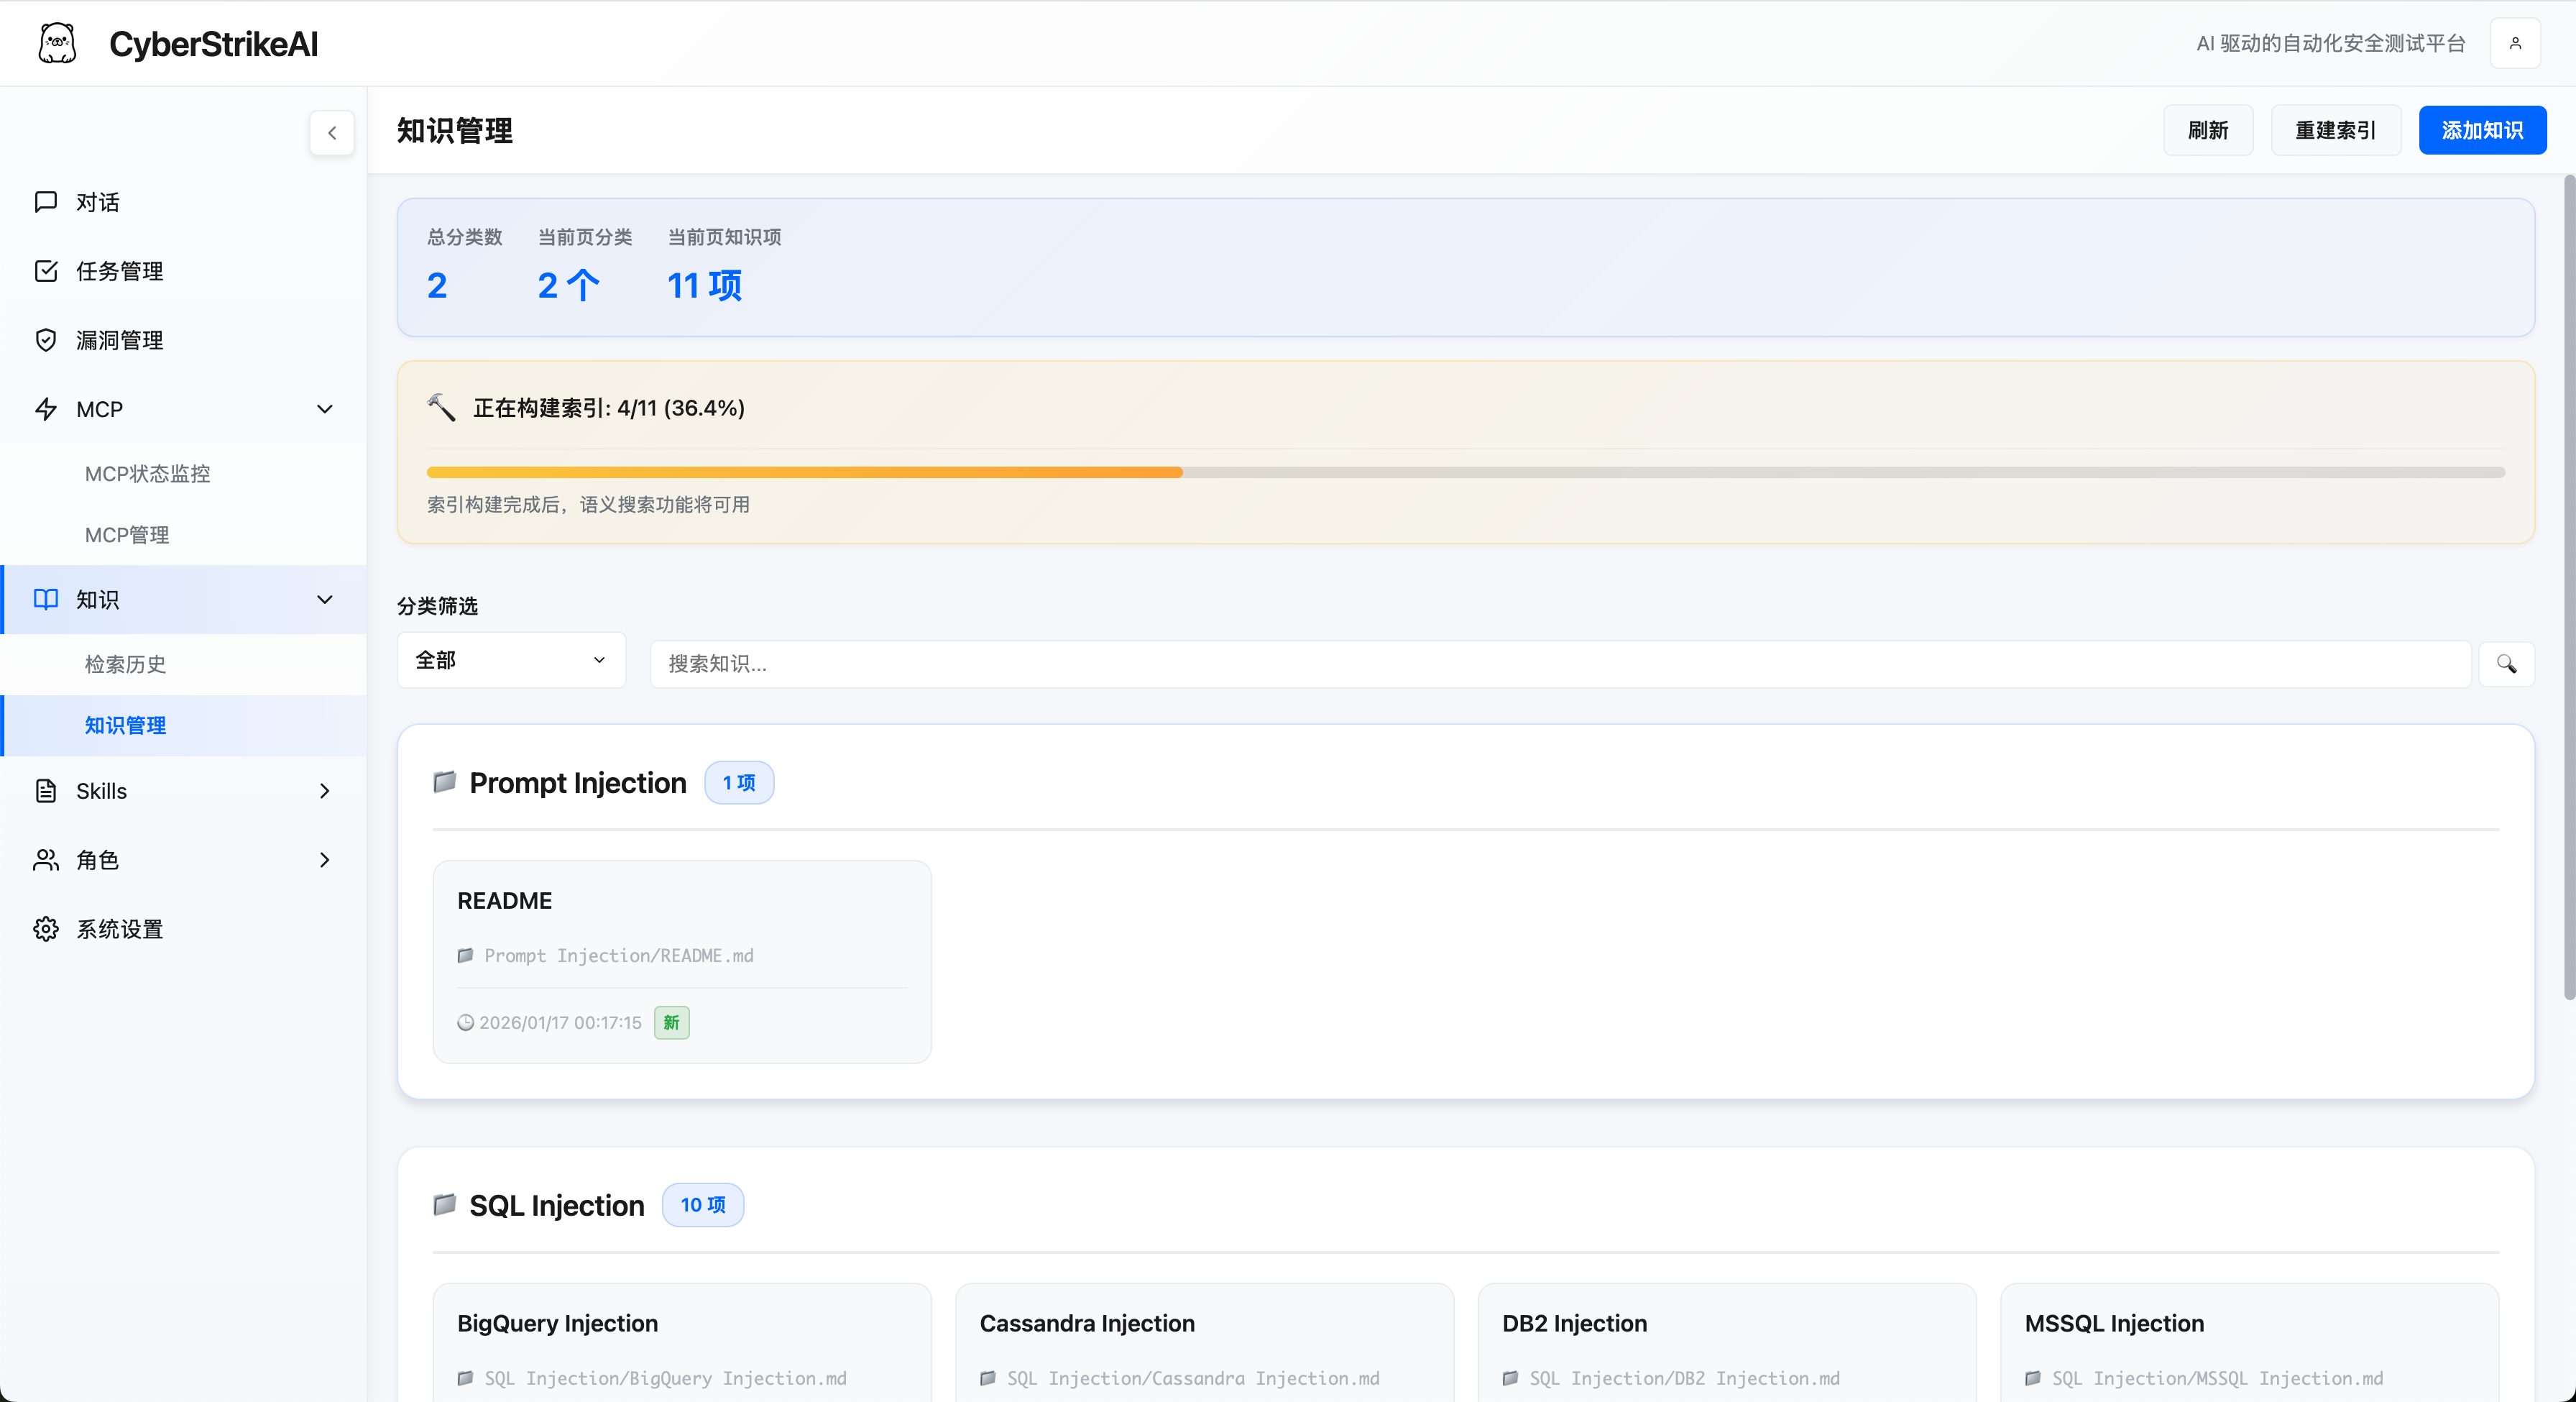
|
Управление навыками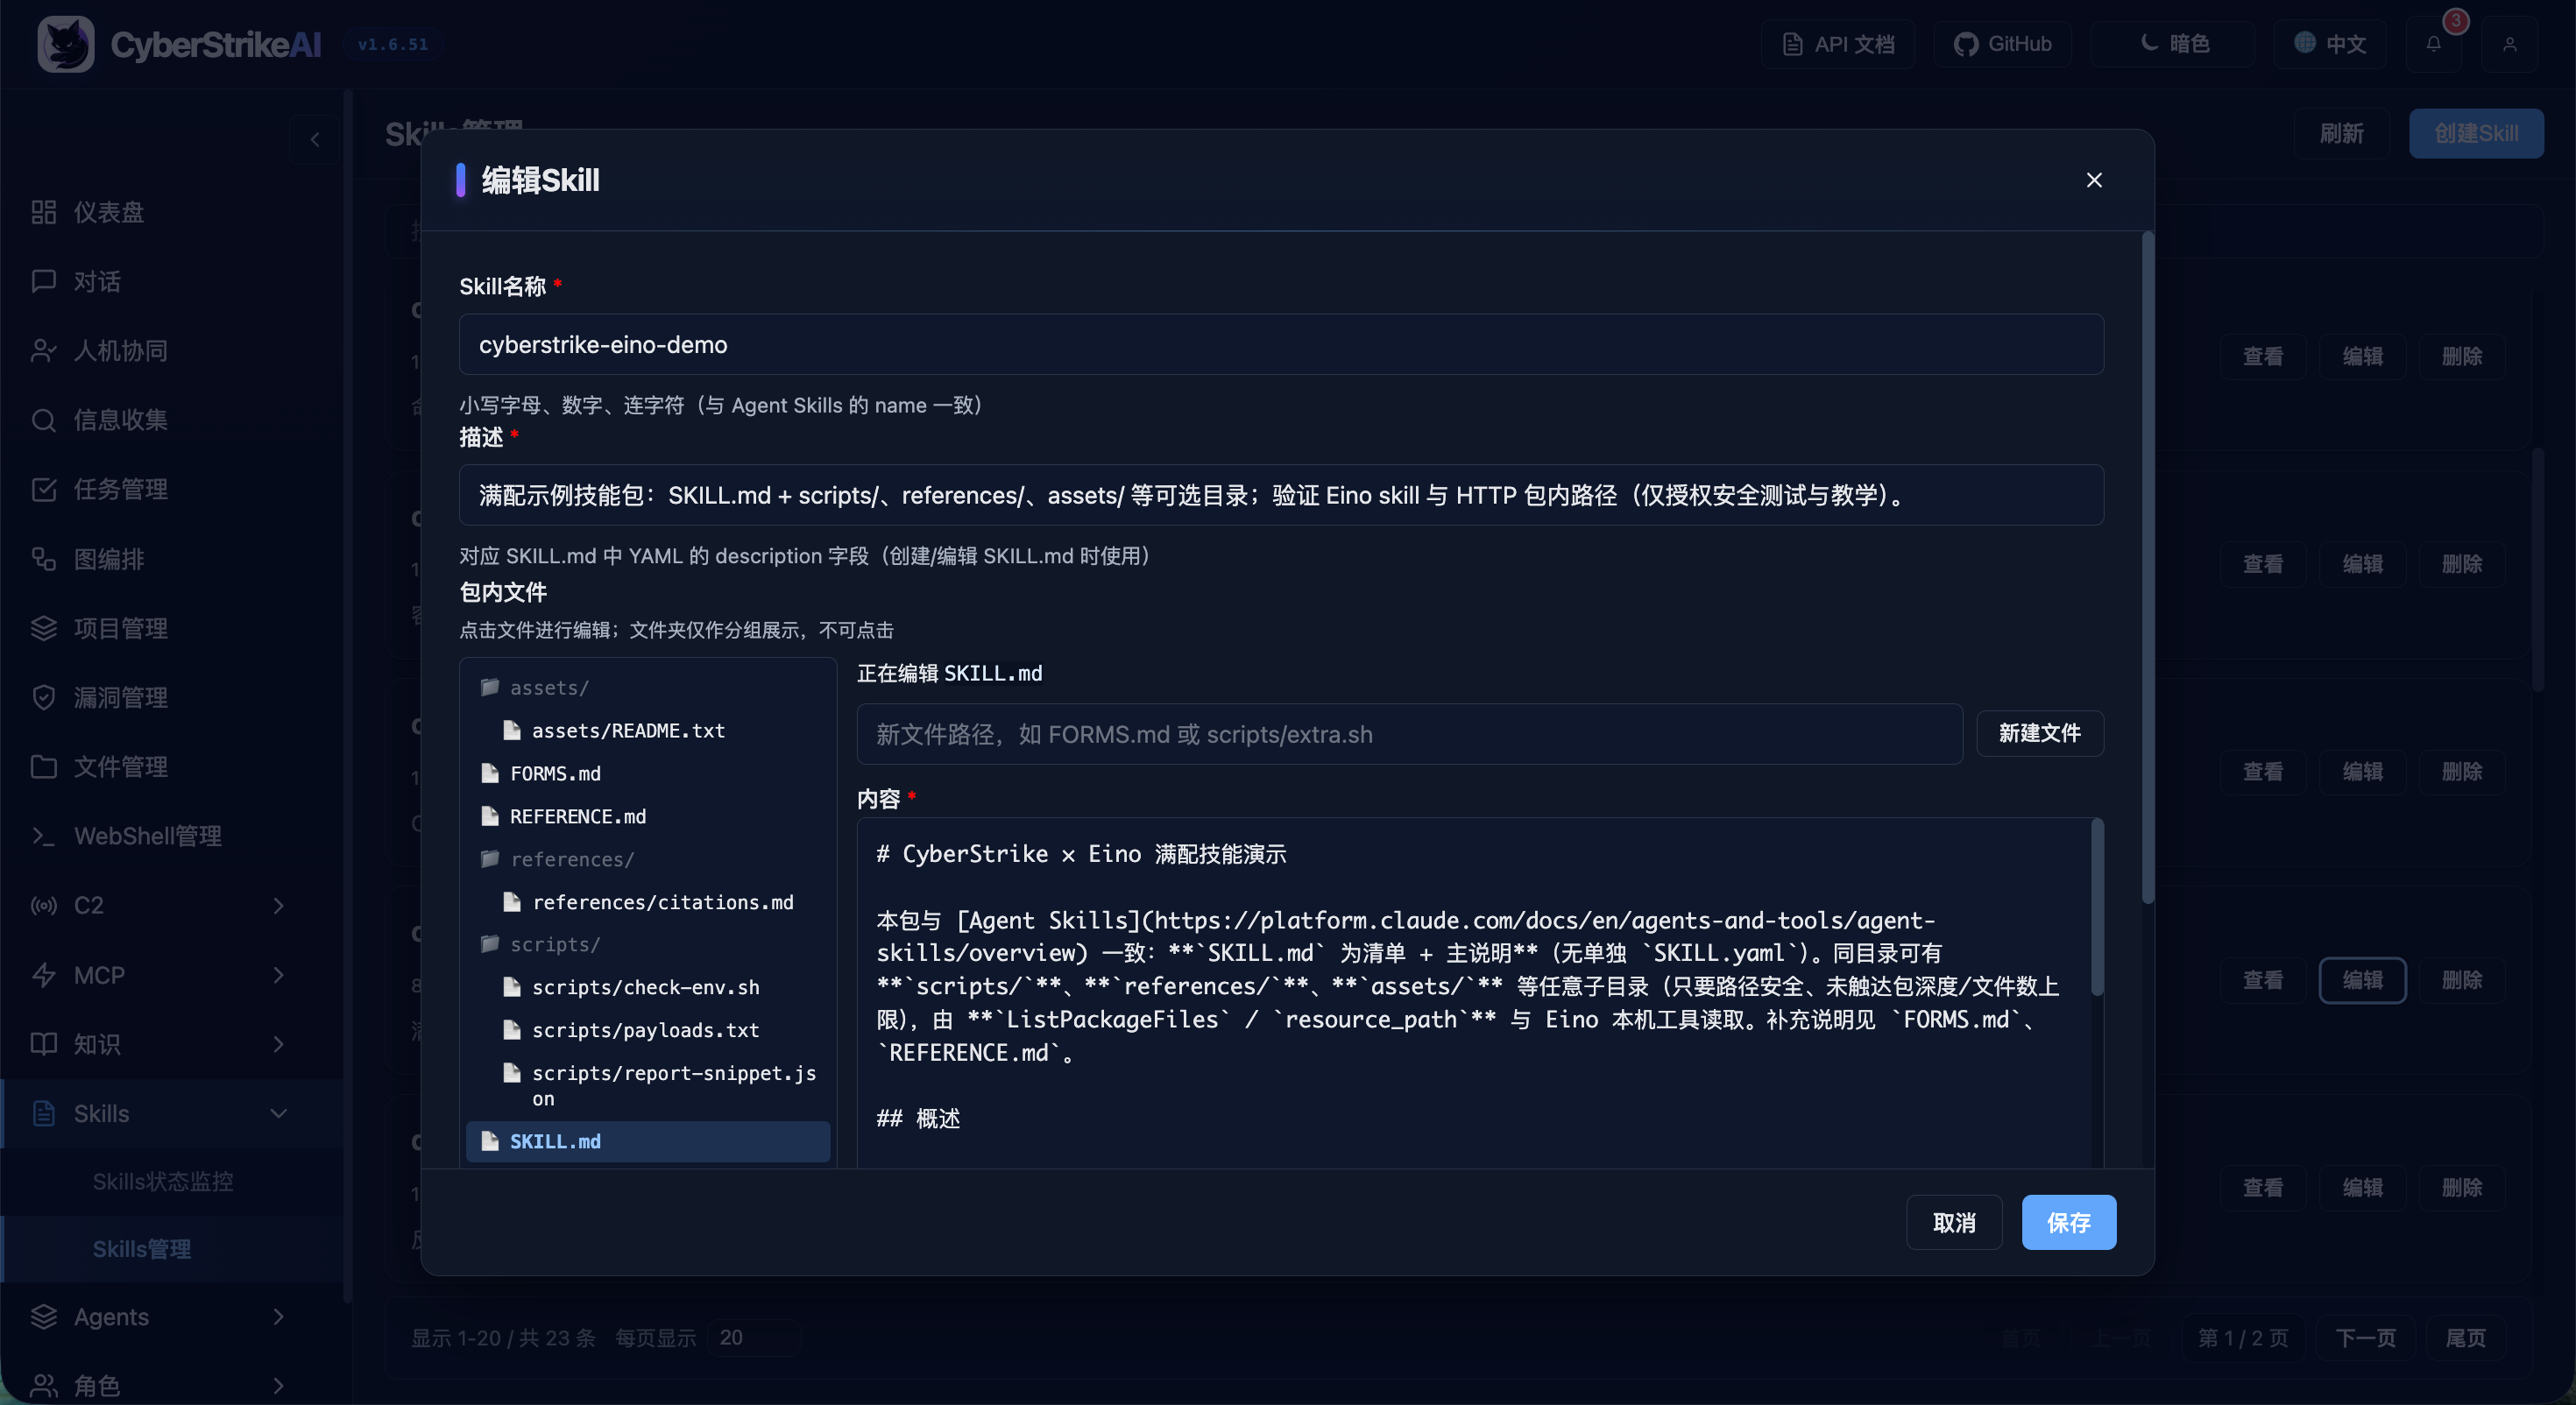
|
Управление агентами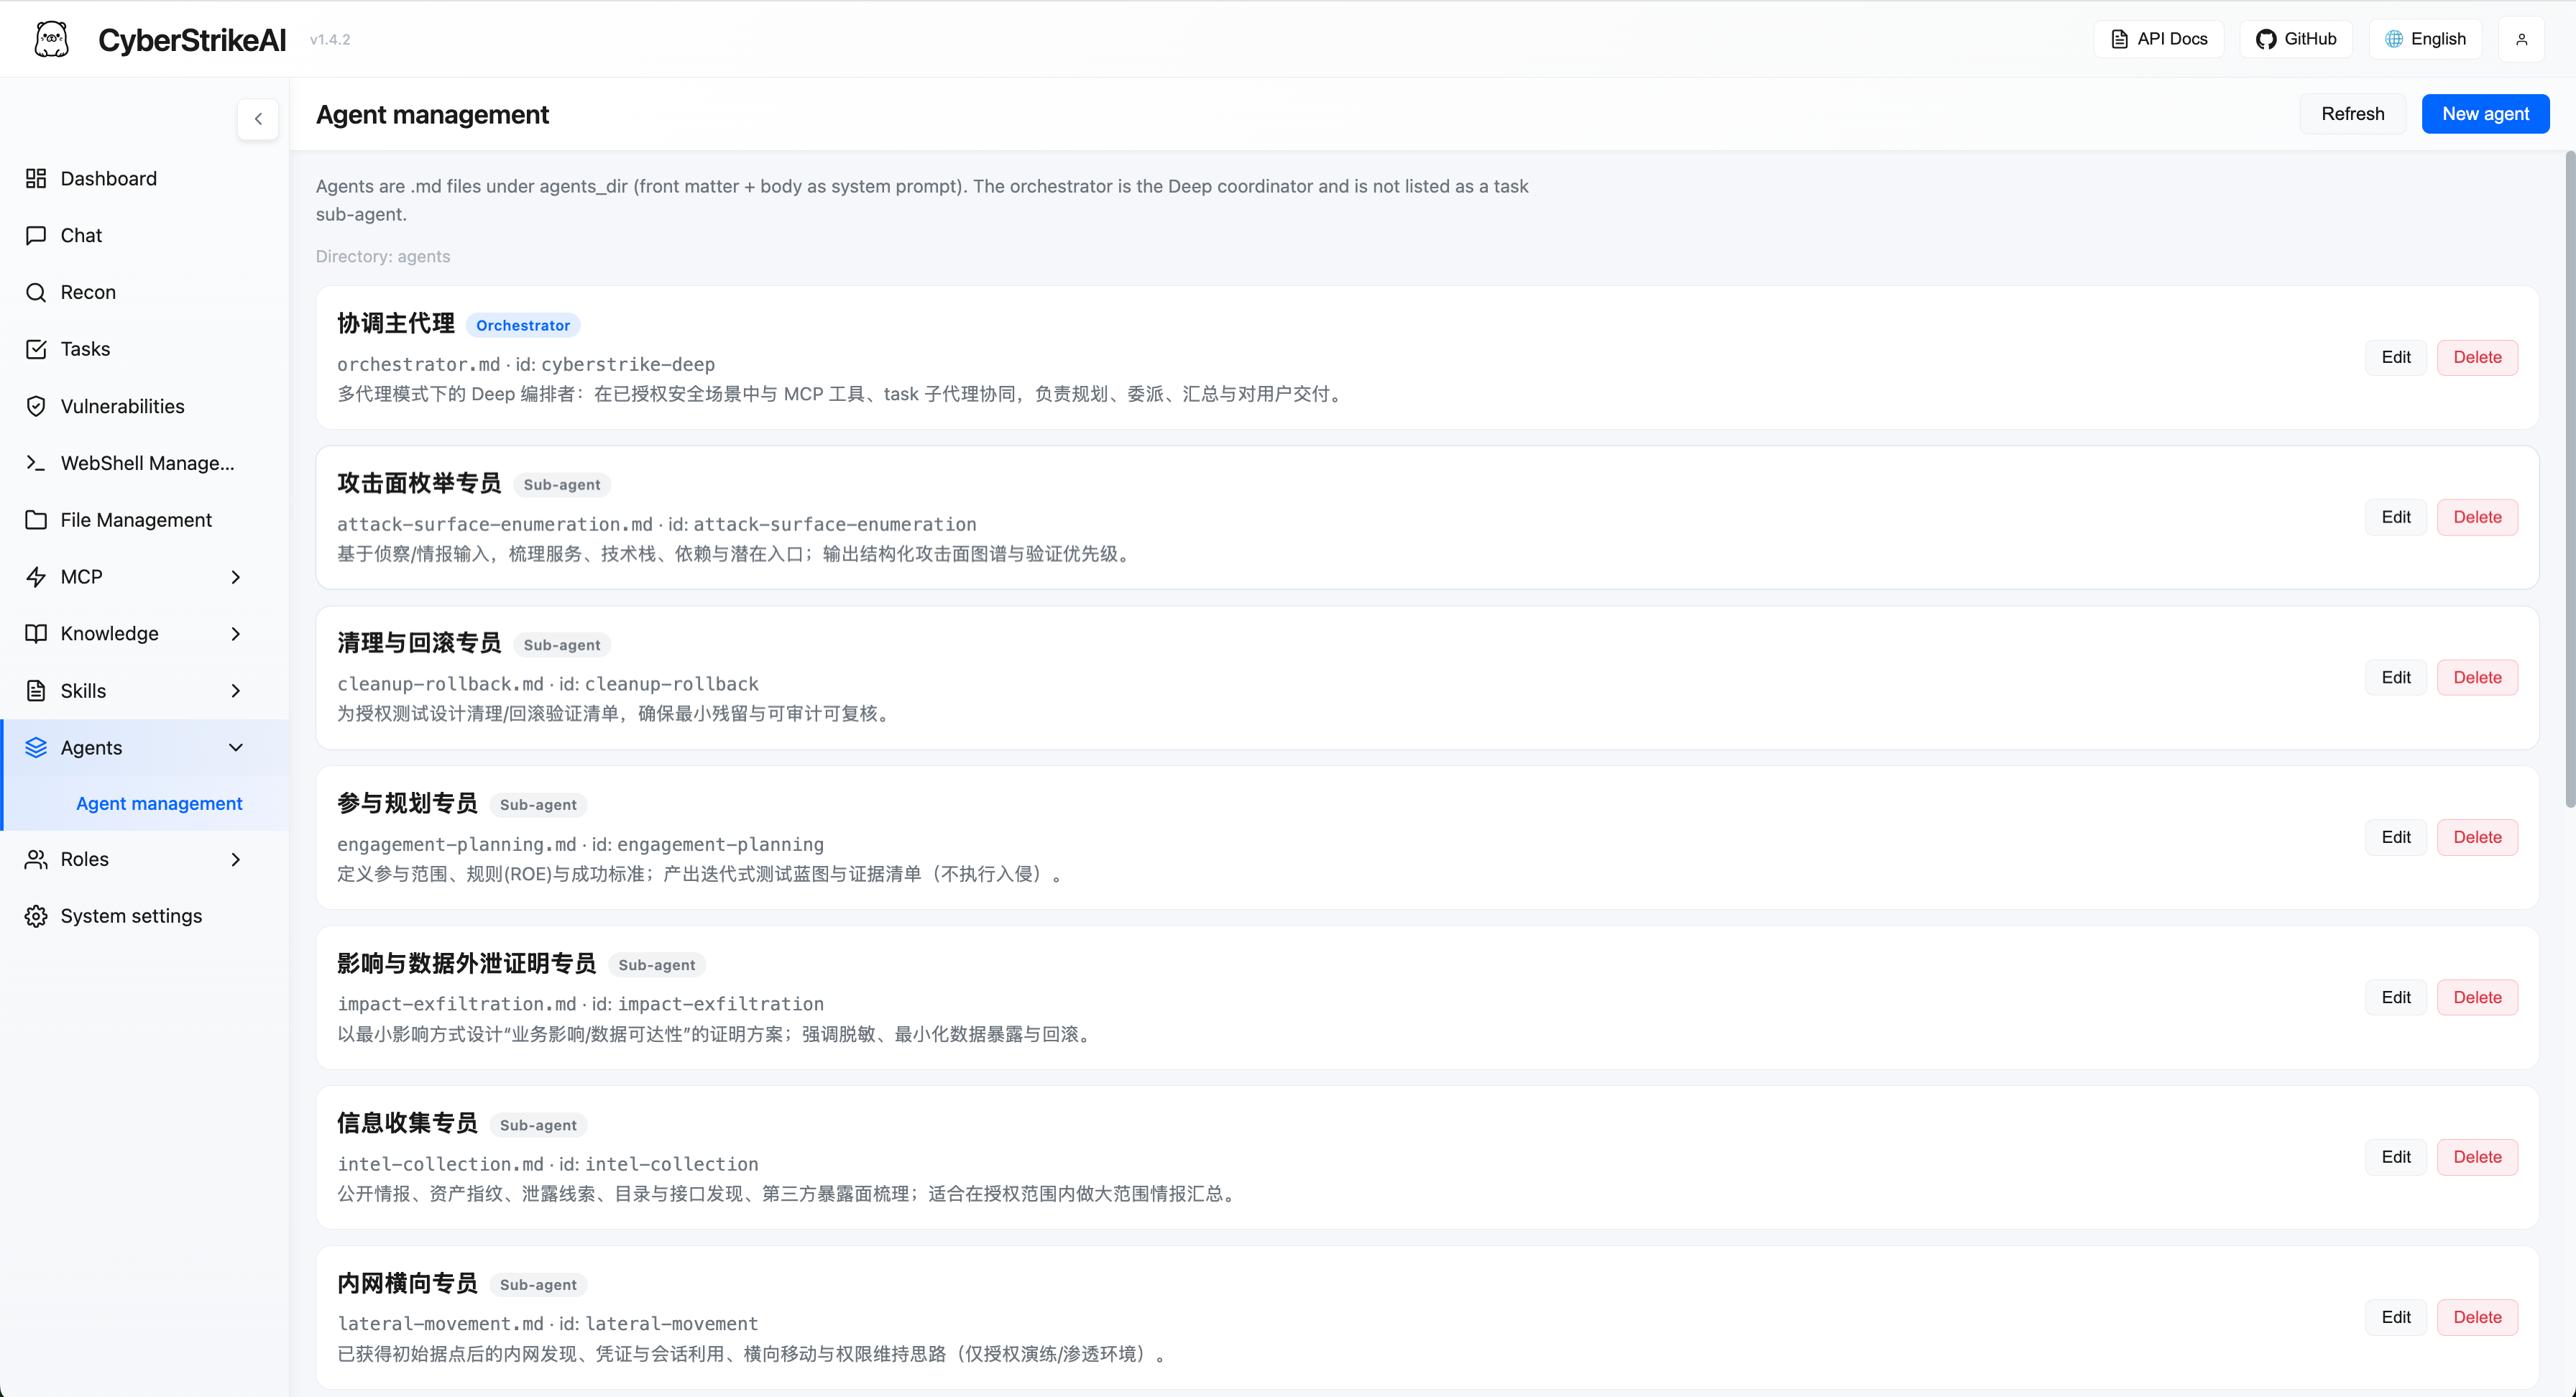
|
Управление ролями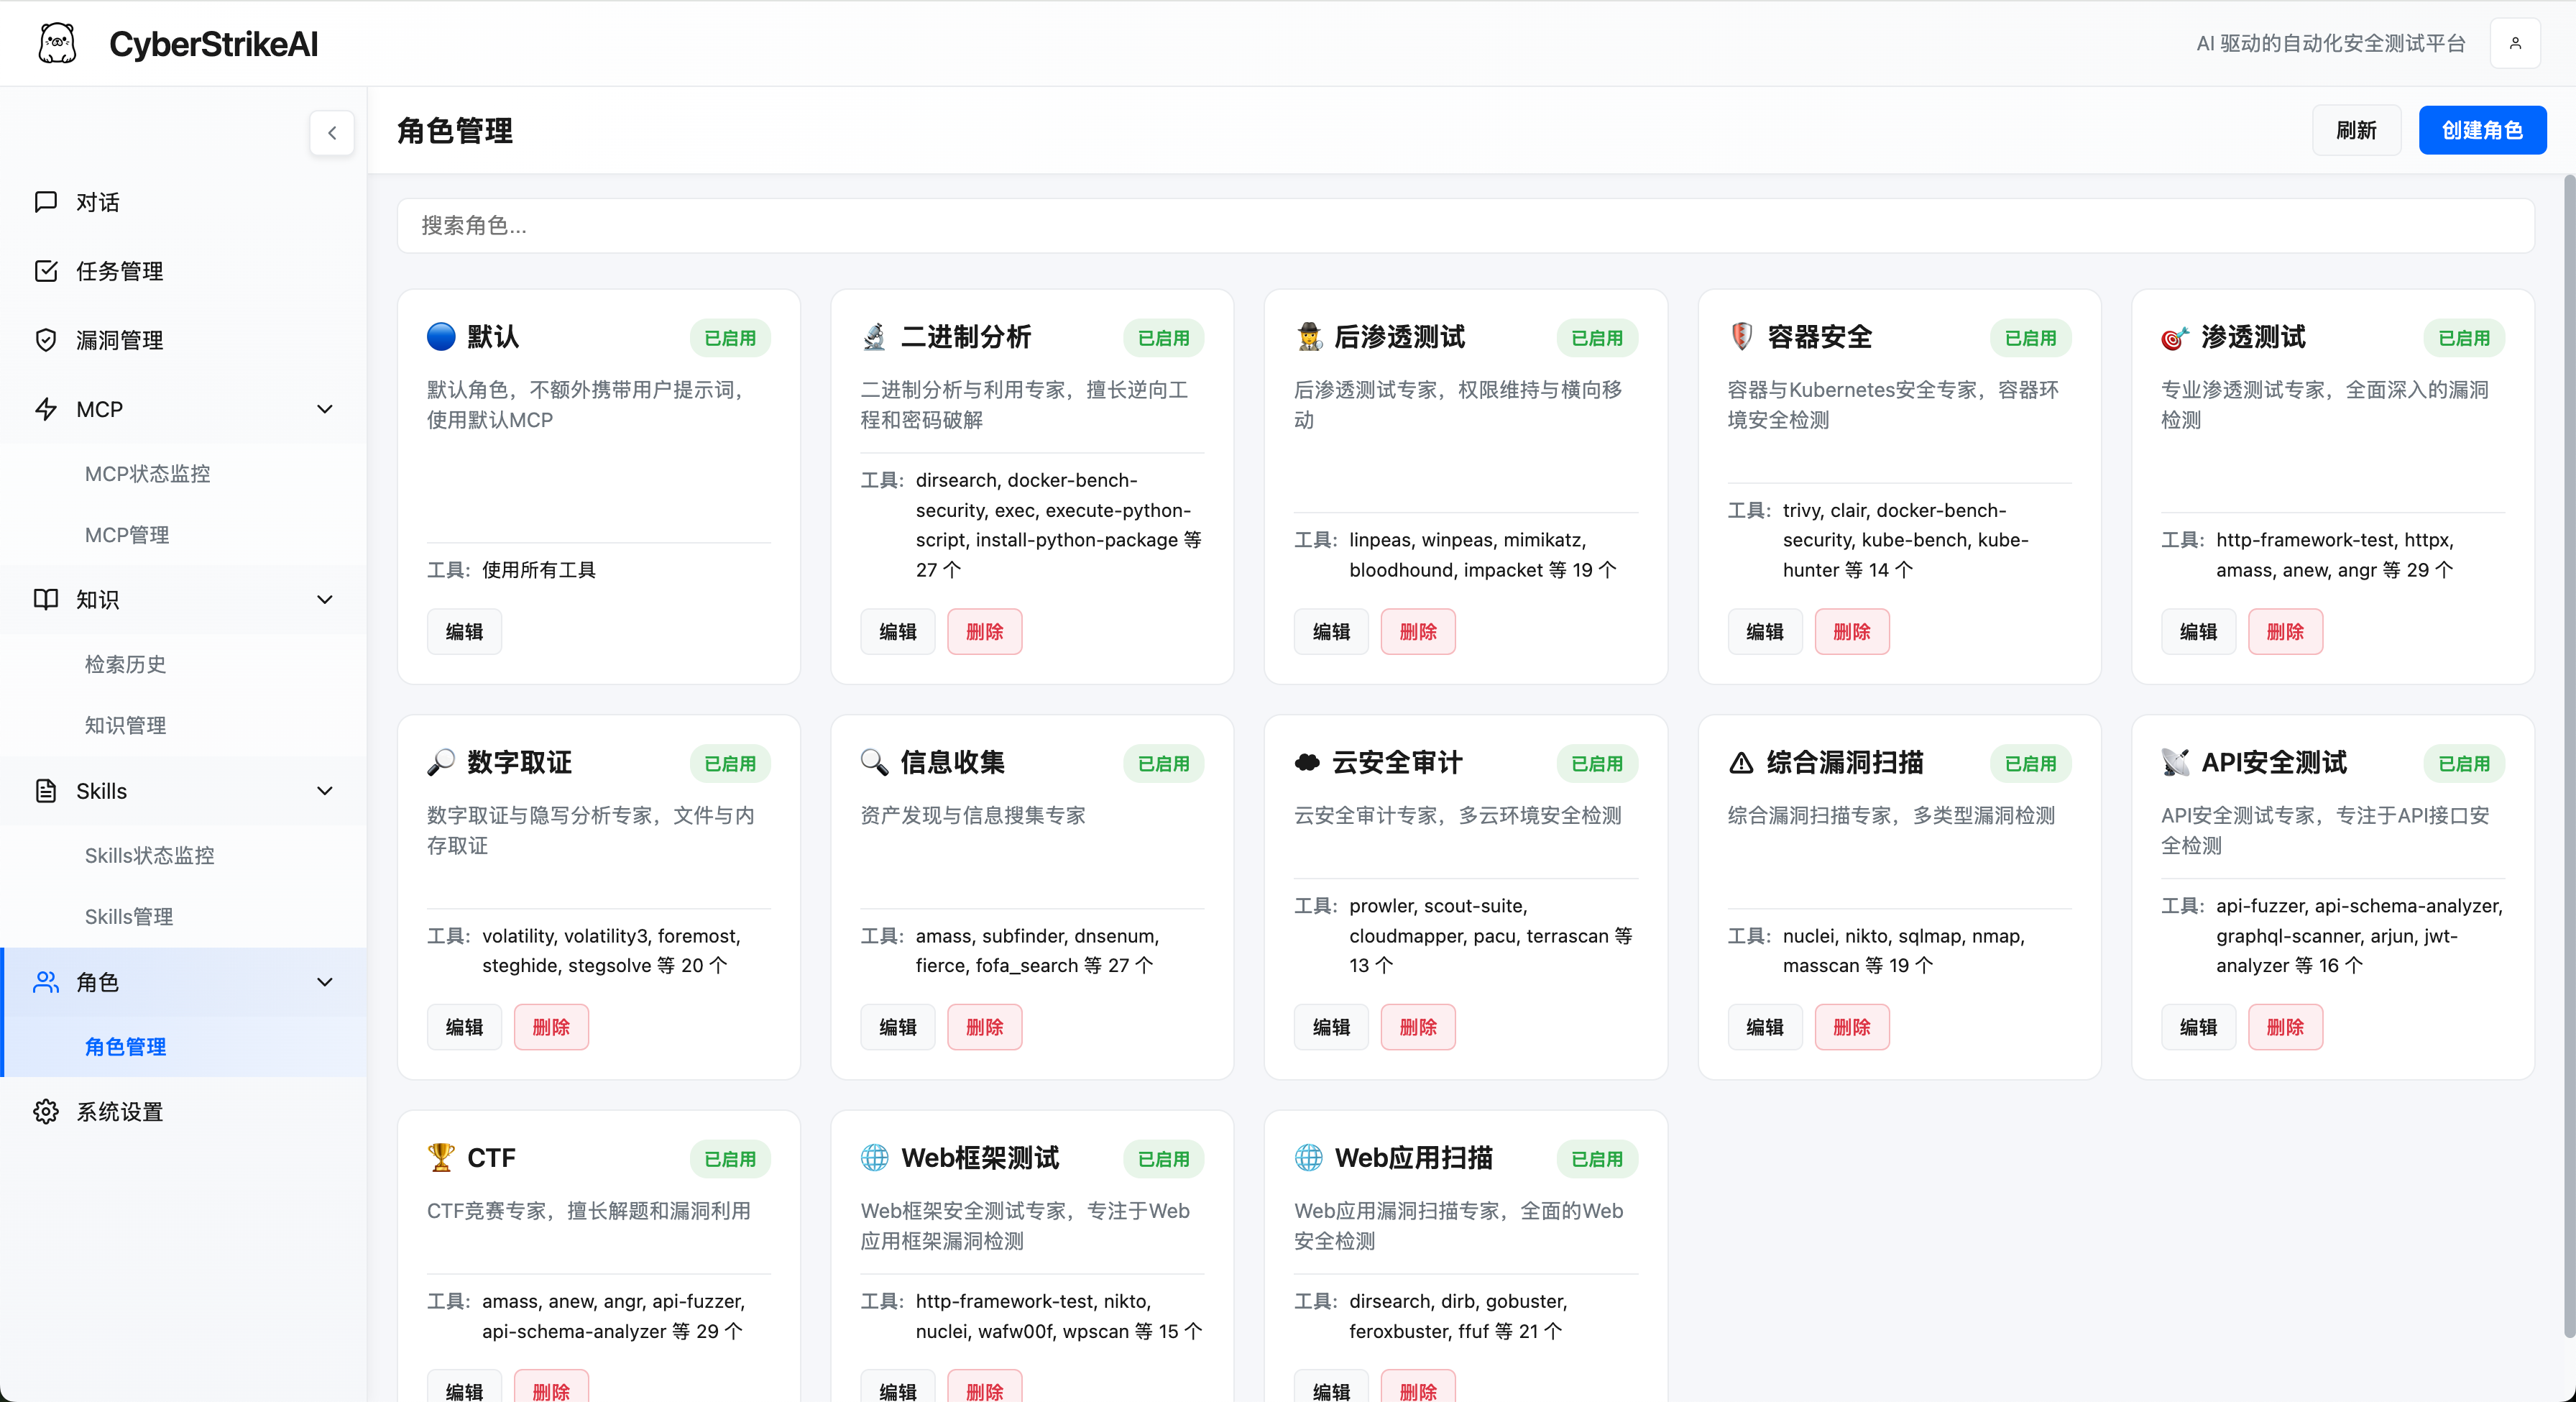
|
Системные настройки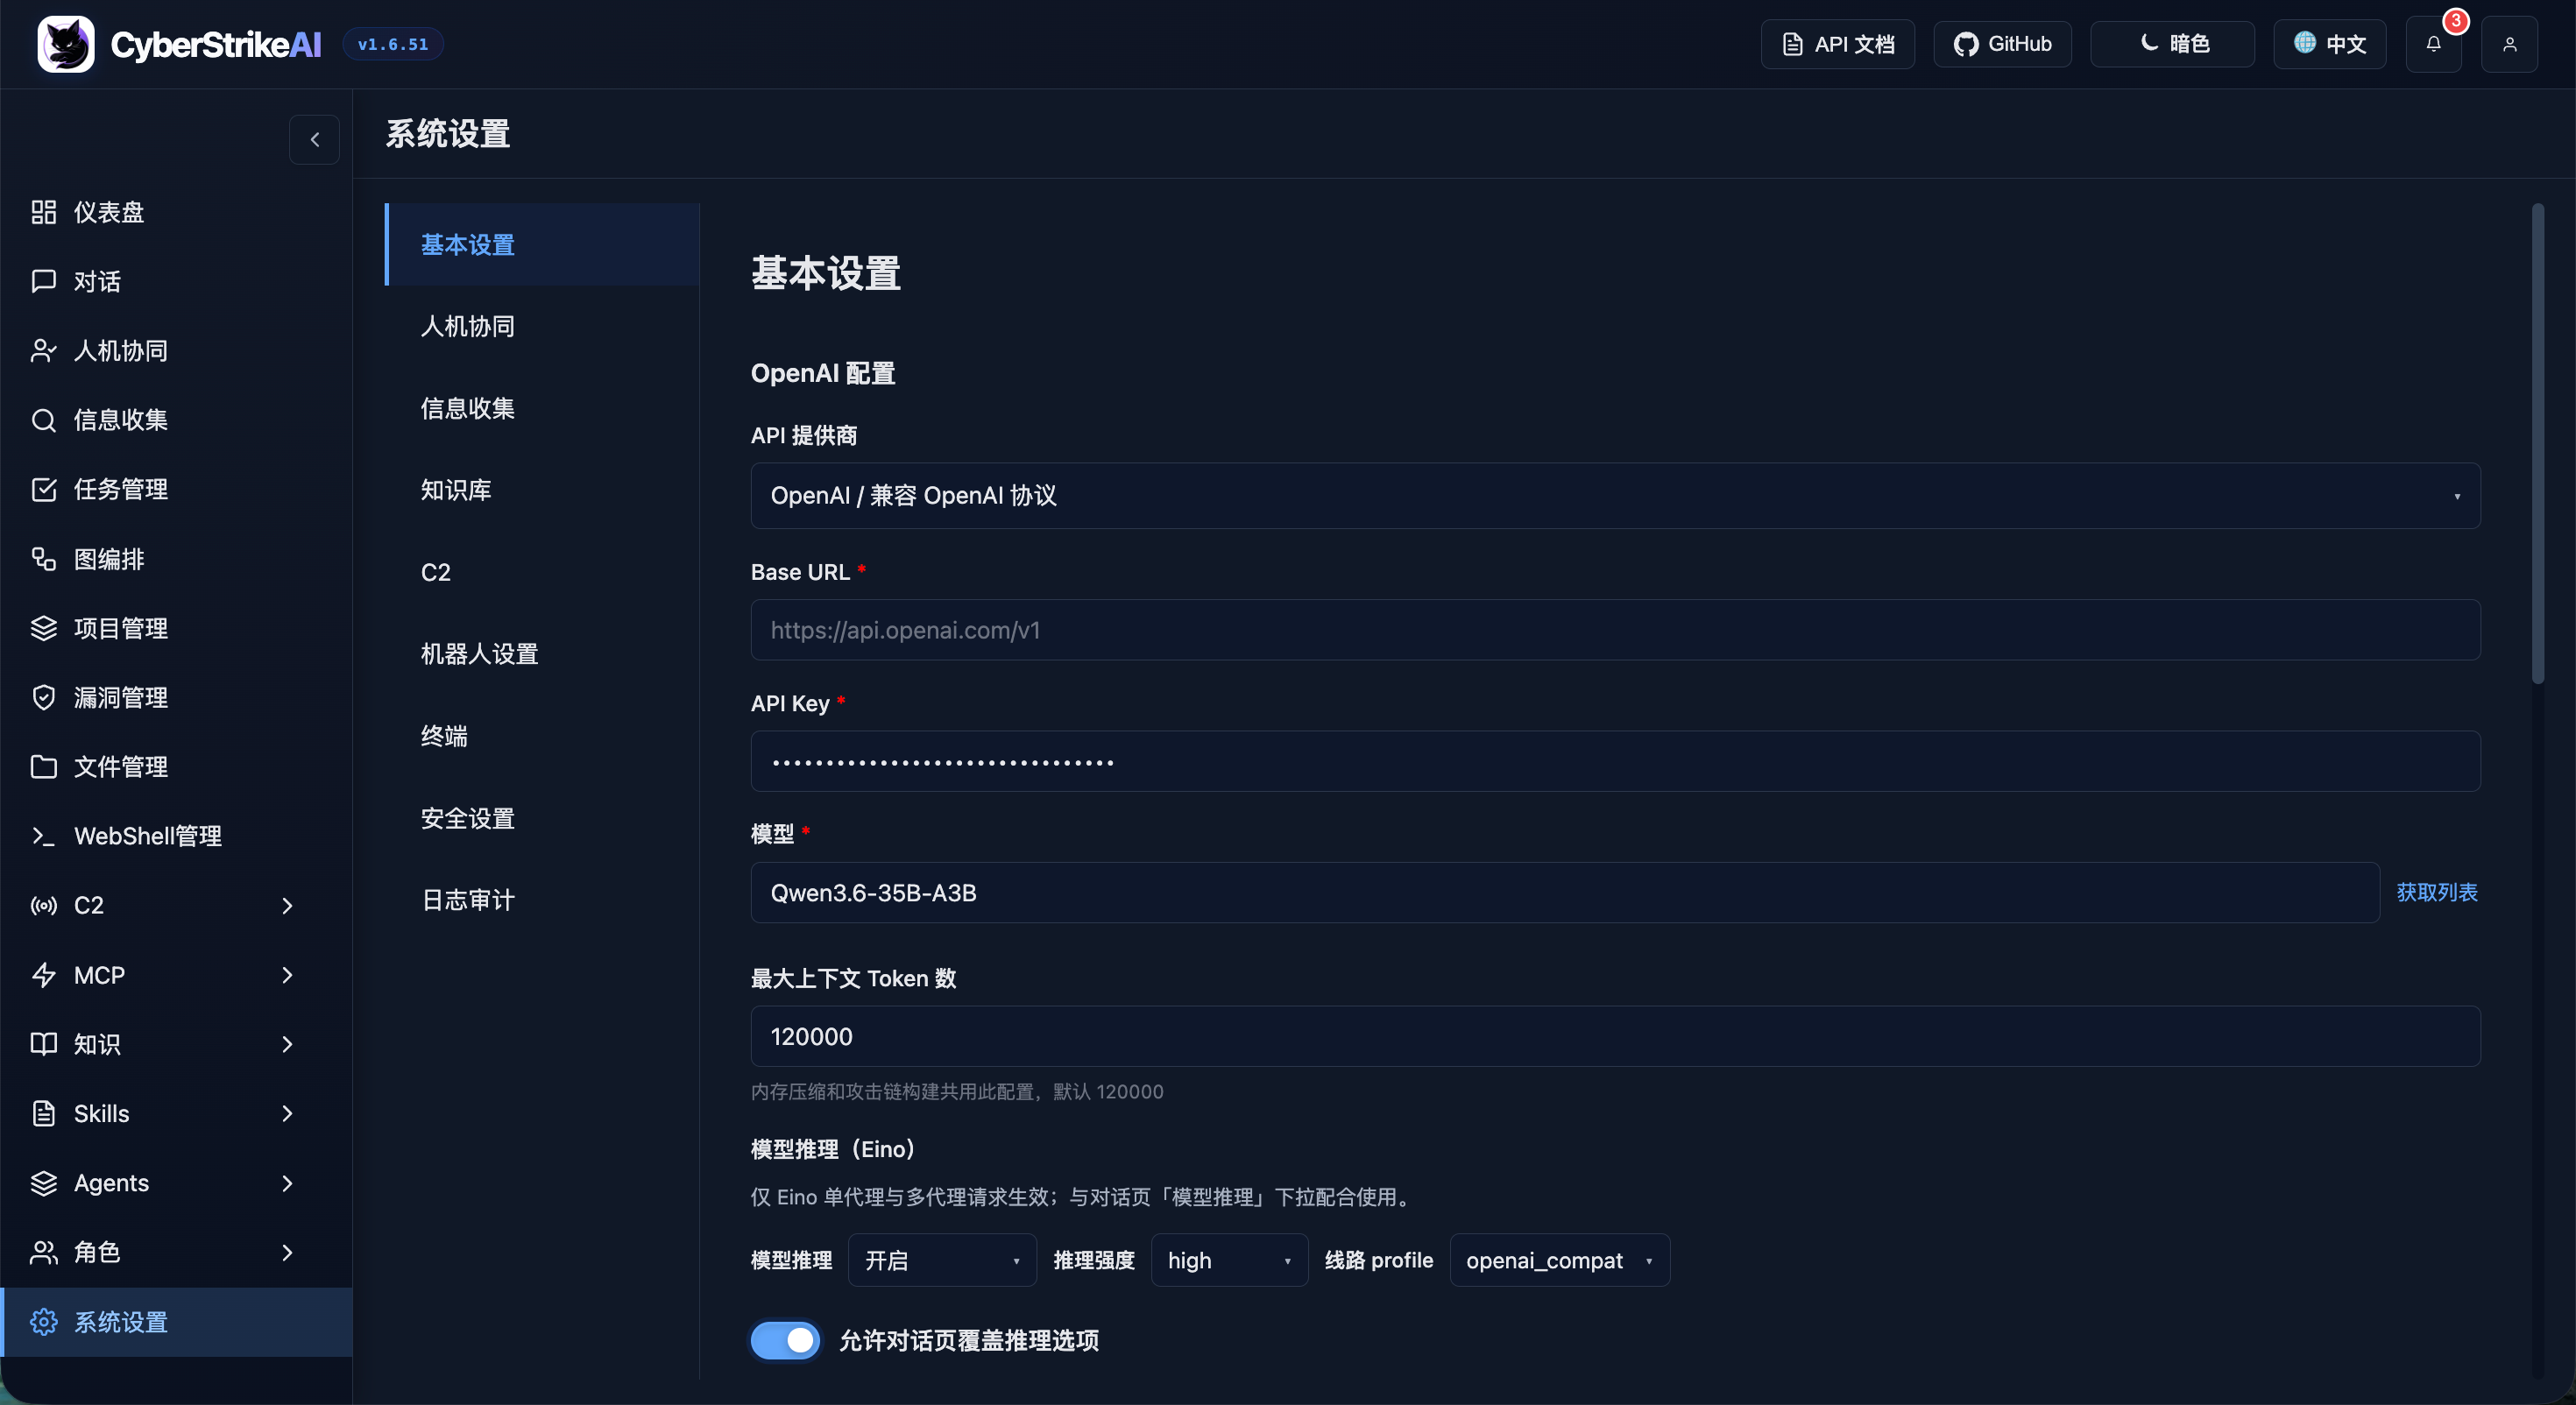
|
Режим MCP stdio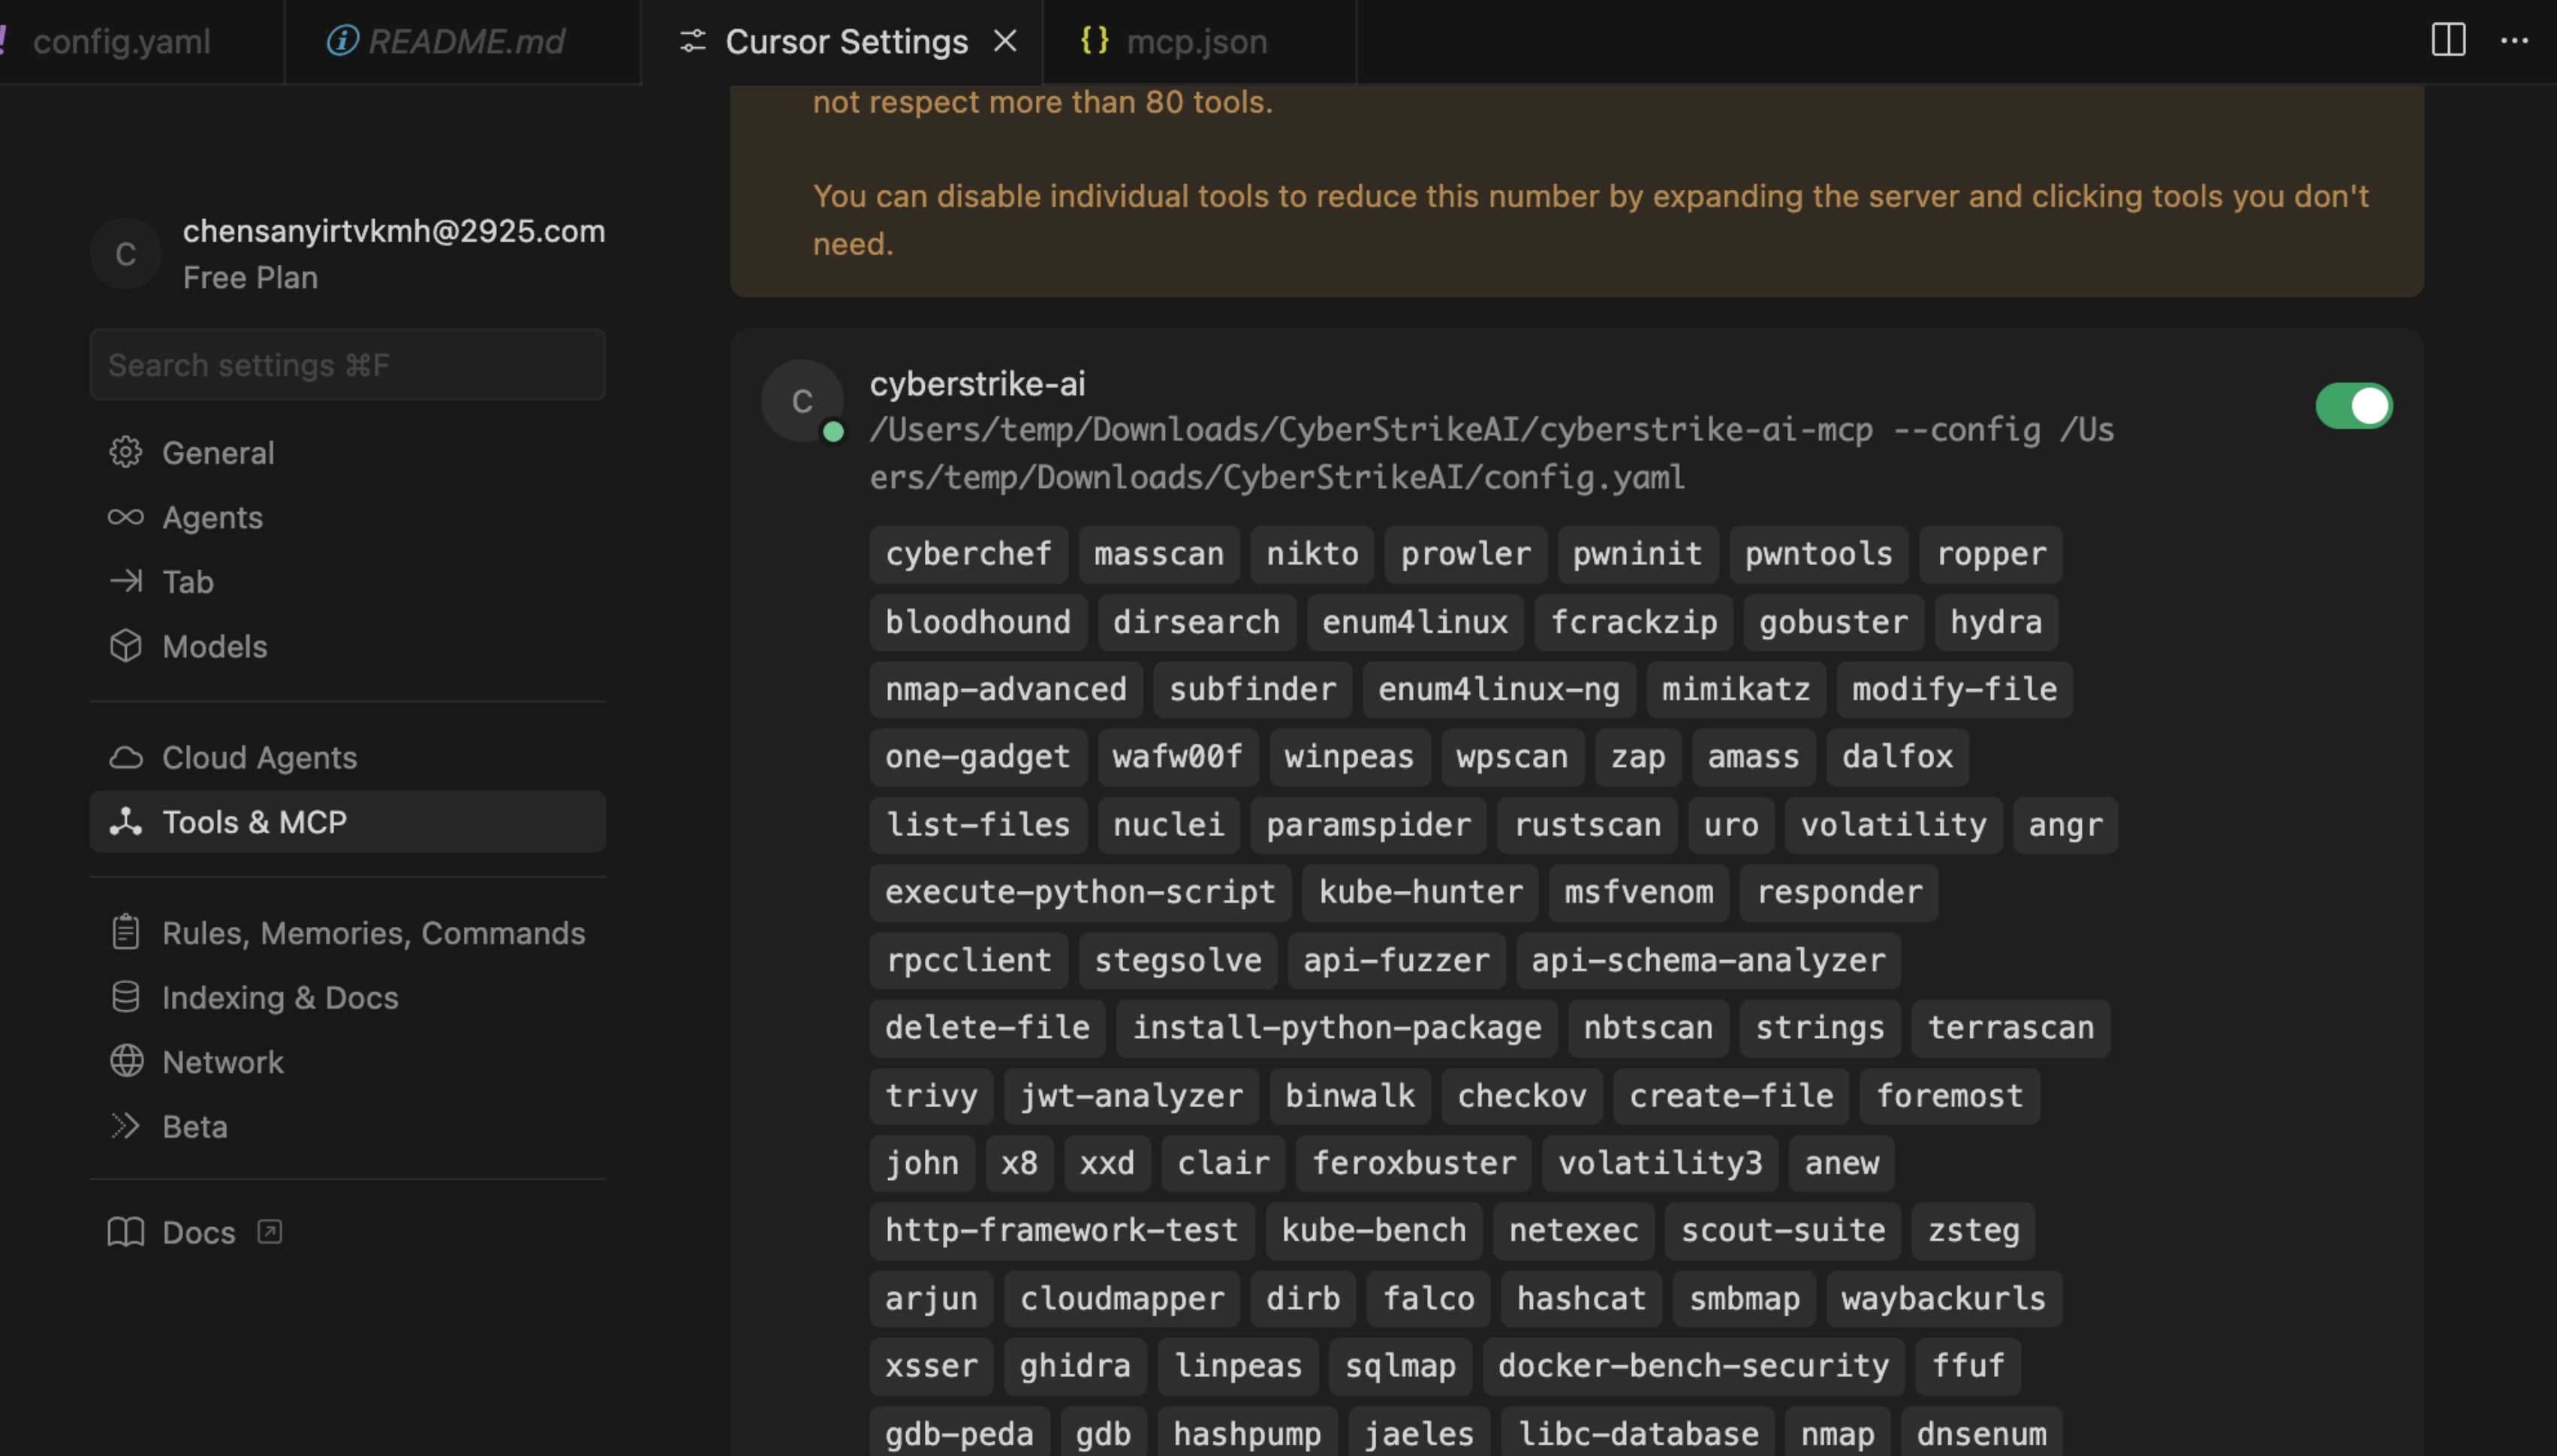
|
Плагин Burp Suite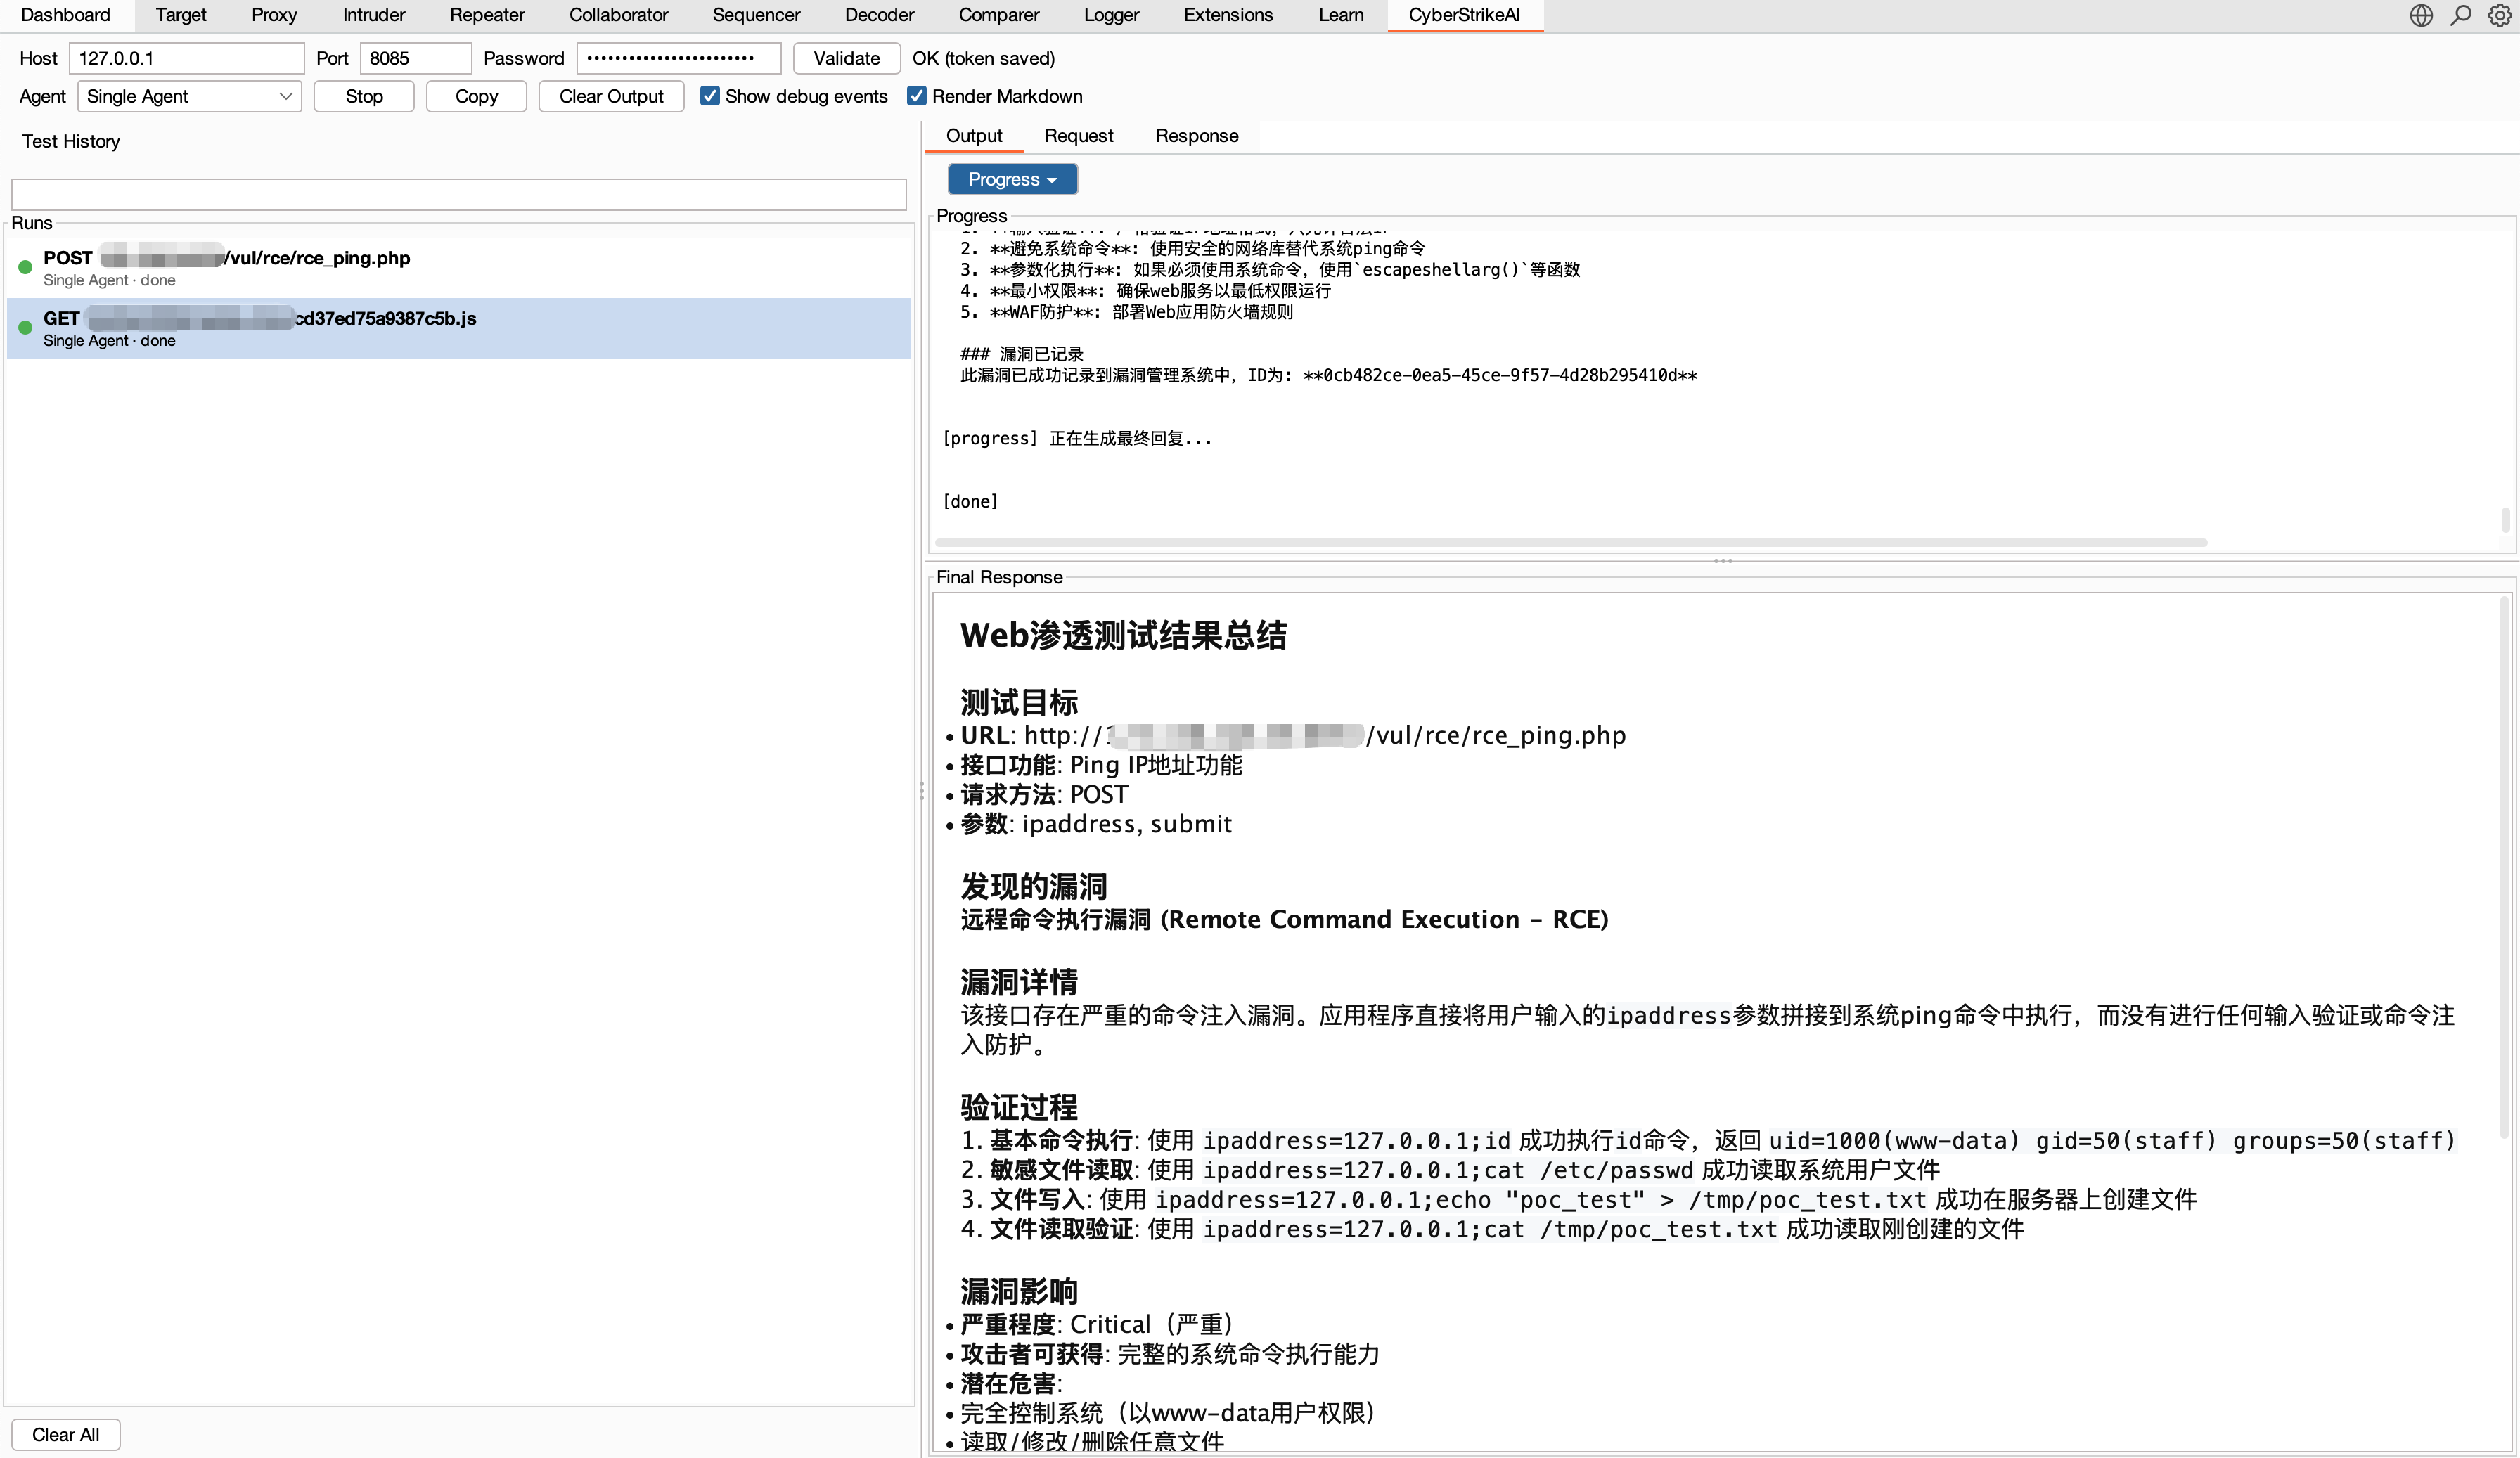
|
Ключевые возможности
Агенты и оркестрация
- 🤖 Агентное исполнение преобразует намерение на естественном языке в управляемые, аудируемые действия безопасности.
- 🧩 Оркестрация Eino поддерживает исполнение одним агентом, а также многогагентные режимы Deep, Plan-Execute и Supervisor.
- 🔀 Графовые рабочие процессы объединяют агентов, инструменты, условия, утверждения и выходные данные в переиспользуемые потоки.
- 🎭 Тестирование на основе ролей предоставляет сфокусированные подсказки и политики инструментов для типовых сценариев безопасности.
Инструменты и знания
- 🧰 Инструменты безопасности включают 100+ подобранных YAML-рецептов с пользовательскими расширениями и доступом, ограниченным по ролям.
- 🔌 Интеграция MCP поддерживает HTTP, stdio, SSE, внешнюю федерацию и динамическое обнаружение инструментов.
- ⏱️ Устойчивое исполнение инструментов запускает блокирующие MCP/инструментальные вызовы в рабочих процессах с ограниченным ожиданием агента, возобновляемым опросом
execution_id, отменой, автоматическими выключателями на сервер, ограничениями параллелизма и едиными ограничениями выходных данных. - 🎯 Навыки агентов следуют стандартной структуре Skill и поддерживают прогрессивную загрузку по требованию.
- 📚 База знаний сочетает переписывание запросов, векторный поиск, повторное ранжирование и постобработку результатов.
- 🖼️ Анализ изображений использует отдельную модель зрения для скриншотов, капч и интерфейсов, сохраняя только текстовые сводки.
Управление и аудит
- 🧑⚖️ Контроль со стороны человека предоставляет режимы утверждения, списки разрешённых инструментов, проверку аудит-агентом и отслеживаемые решения.
- 🛡️ Блокировка вызовов в разделе Security добавляет настраиваемые проверки регулярных выражений перед исполнением MCP, шаблоны напоминаний и пробный режим, с защитой государственных доменов, включённой по умолчанию. См. Блокировка вызовов инструментов.
- 🔐 RBAC платформы поддерживает нескольких пользователей, системные и пользовательские роли, ограниченные разрешения, владение и явные назначения.
- 🔒 Безопасность и аудит обеспечивают аутентифицированный доступ, журналы аудита, хранение в SQLite и сохранение оперативных доказательств.
- 📄 Управление результатами сохраняет тот же ограниченный результат инструмента, который видел агент, защищает пути возобновления от чрезмерно большого исторического вывода и добавляет защитные механизмы интерфейса для больших представлений деталей. См. Управление исполнением инструментов.