

cynative v1.6.0
Агент ИИ только для чтения, который опрашивает вашу облачную, кодовую и среду выполнения, чтобы выявить неверные конфигурации, утекшие секреты и пути повышения привилегий с подтвержденными, обоснованными результатами.
Создавайте собственных security-агентов
Открытый фреймворк для security-агентов с живым доступом только для чтения к вашей инфраструктуре.


Быстрый старт · Встроенные агенты · Ваш первый агент · Документация
Спросите свою инфраструктуру о чём угодно. Cynative запускает передовые модели по вашему коду, облаку и среде выполнения — рассуждая о GitHub, GitLab, AWS, GCP, Azure и Kubernetes как о единой системе — и возвращается с проверенными ответами.
cynative "what in my cloud is publicly exposed that shouldn't be?"
45 встроенных агентов для AWS, GCP, Azure, GitHub и Kubernetes — повышение привилегий, публичная экспозиция, цепочка поставок, покрытие обнаружения и многое другое — или вы пишете собственных в одном markdown-файле.
Один вопрос охватывает весь ваш стек: Cynative пишет и выполняет код в эфемерной песочнице, параллельно опрашивая ваши API. Каждая находка перепроверяется и прослеживается до её источника.
В отличие от кодирующих агентов и MCP-серверов, он только для чтения по своей конструкции: каждый вызов проходит проверку и авторизуется до прикрепления учётных данных — направляйте его на продакшен с уверенностью.
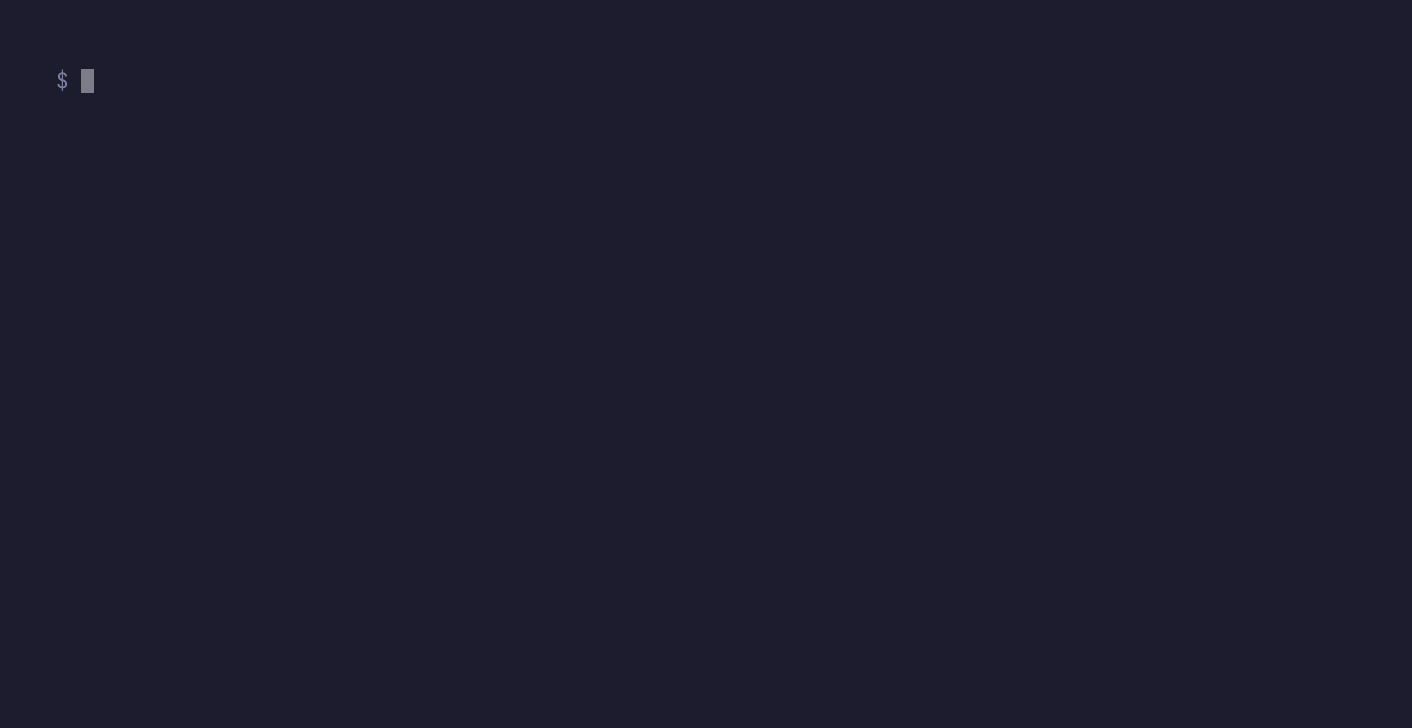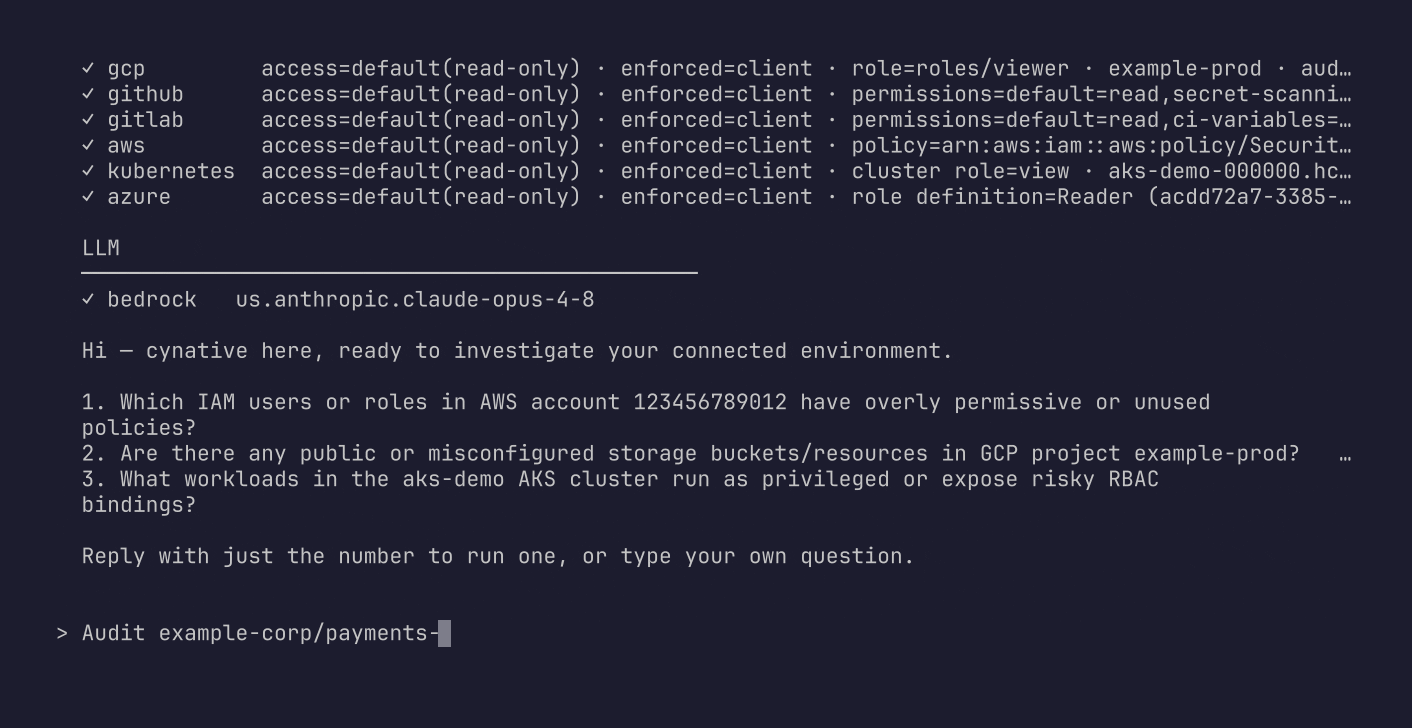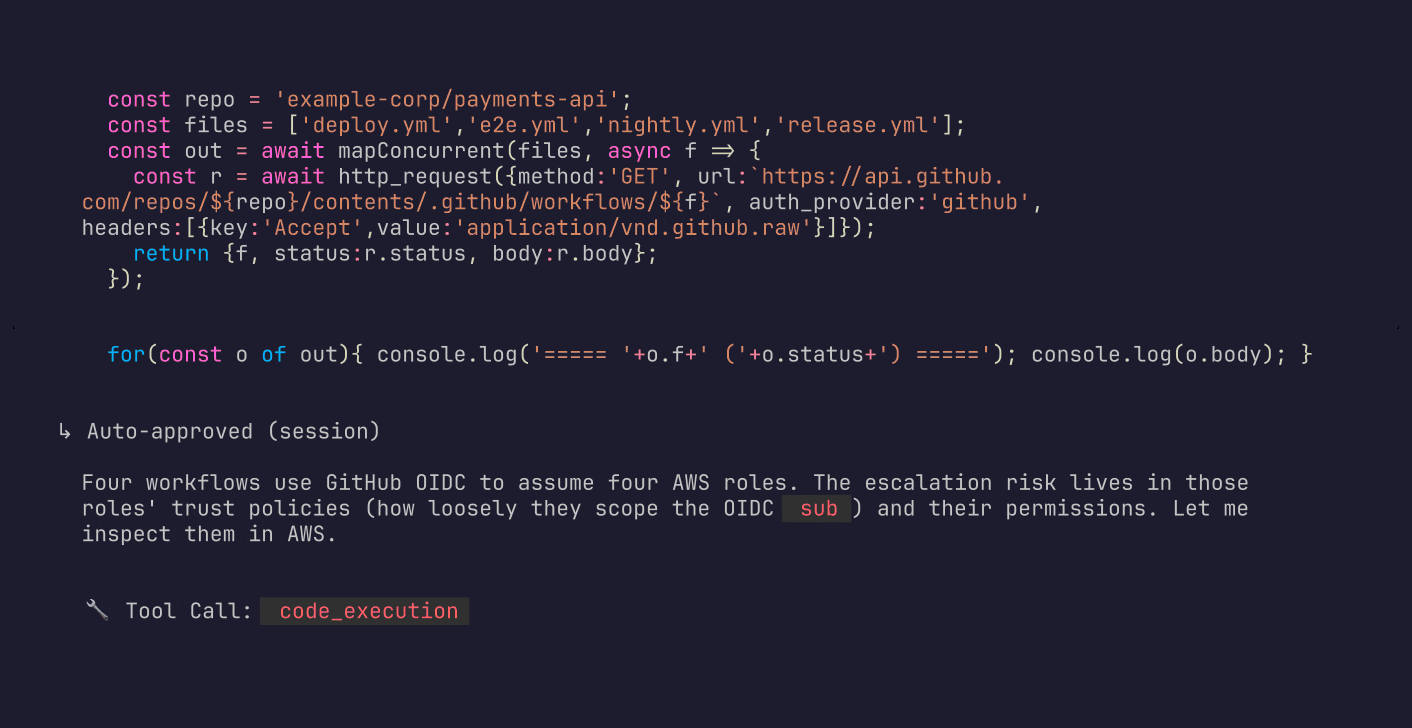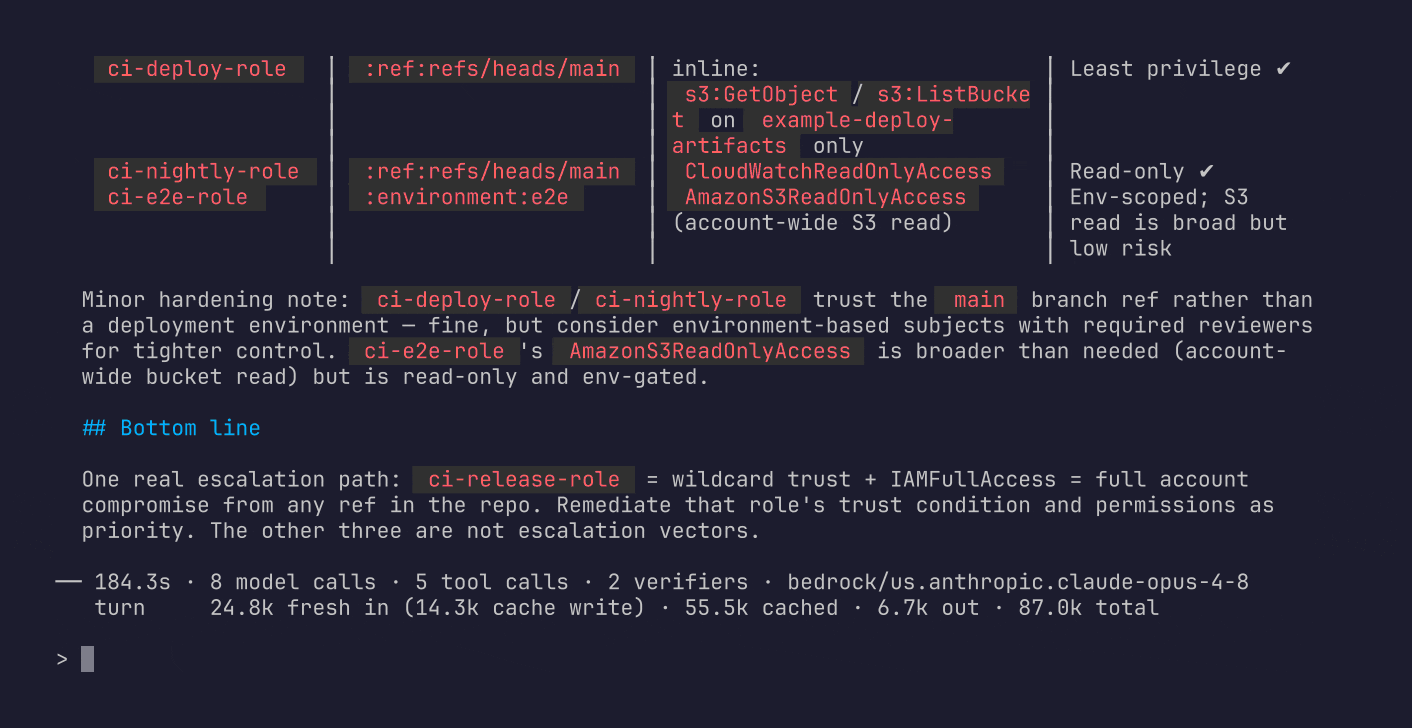
Что получают ваши агенты
- От кода до среды выполнения: анализирует AWS, GCP, Azure, любой K8s, GitHub и GitLab
- Песочница: генерирует и выполняет код для исследований в масштабе, не имея собственного доступа к сети или хосту
- Шлюз действий: сопоставляет каждый вызов с требуемыми действиями IAM и применяет политику только для чтения до прикрепления учётных данных
- Подтверждено доказательствами: перепроверяет для верификации каждой находки
- Суверенность: один бинарный файл, ваша модель, ваши данные остаются вашими
Быстрый старт
Установите и настройте LLM:
brew install cynative/tap/cynative

export CYNATIVE_LLM_PROVIDER=anthropic
export CYNATIVE_LLM_MODEL=claude-opus-5
export ANTHROPIC_API_KEY=...
Он подхватывает учётные данные, уже присутствующие в вашей оболочке. Запустите встроенный агент:
cynative -p --agent aws-network-exposure
Или спросите его о чём угодно:
cynative -p "which IAM roles can escalate to admin?"
cynative -p "high-risk cloud permissions, trace each to the PR where it was granted"
cynative -p "cloud credentials leaked in source code and their current blast radius"
cynative "live cloud resources absent from IaC - drift" # starts an interactive session
cat findings.json | cynative -p "triage these findings by exploitability"
Встроенные агенты
В бинарный файл встроено 45 агентов. Каждый из них представляет собой проверенный промпт для конкретного вопроса.
| Агенты | Например | |
|---|---|---|
| AWS | 20 | aws-privilege-escalation, aws-public-storage, aws-unpatched-workloads, aws-supply-chain |
| Azure | 11 | azure-keyvault-exposure, azure-storage-exposure, azure-privilege-escalation |
| GCP | 5 | gcp-public-bindings, gcp-static-credentials, gcp-inference-exposure |
| GitHub | 4 | github-workflow-trust, github-unpatched-dependencies, github-branch-protection |
| Kubernetes | 5 | k8s-pod-privilege, k8s-self-managed-apiserver-access |
cynative agents list            # every agent, with its description
cynative agents show <name>     # the exact prompt that would run
Полный каталог с однострочным описанием каждого агента находится в docs/agents-catalog.md.
Ваш первый агент
cynative agents show <name> выводит точный файл, который запустил бы агент. Чтобы создать собственную версию, скопируйте его в свой каталог агентов под новым именем и отредактируйте:
mkdir -p ~/.cynative/agents

cynative agents show aws-public-datastores > ~/.cynative/agents/my-aws-public-datastores.md
# edit ~/.cynative/agents/my-aws-public-datastores.md, then:
cynative -p --agent my-aws-public-datastores
Агент — это markdown-файл: строгий YAML frontmatter, единственный ключ которого —
description, затем тело промпта. Имя файла — это имя агента. Файл в
~/.cynative/agents/ имеет приоритет над встроенным агентом с тем же именем, поэтому дайте
своей копии отдельное имя, чтобы сохранить оба. Формат описан в docs/agents.md.
Запуск агентов
cynative -p --agent aws-public-datastores "AWS account 128149835728 only"   # with a task
cynative -p --agent aws-public-datastores                    # without
cynative --agent aws-public-datastores                       # seeds an interactive session
--agent сочетается с -p, --auto-approve, --config и stdin через конвейер, поэтому один и тот же файл работает интерактивно во время разработки и неинтерактивно, когда всё стабилизируется.
Агенты читаются из ~/.cynative/agents/ и из набора, встроенного в бинарник; пользовательский файл имеет приоритет над встроенным с тем же именем. cynative agents list показывает всех агентов с указанием источника и помечает перекрытые копии, а cynative agents show <name> выводит точный файл, который будет запущен.
Разве с этим не справится кодирующий агент с MCP?
| Кодирующий агент + MCP | Cynative | |
|---|---|---|
| Пропускная способность | Одно действие за вызов | Пишет код в песочнице, который параллельно выполняет множество вызовов — меньше токенов, быстрее ответы |
| Находки | Непроверенный вывод | Верификатор перепроверяет каждую находку по актуальным доказательствам |
| Только чтение | Опциональный фильтр чтения | Включено по умолчанию, отказ при ошибке — требуемые действия IAM проверяются по политике аудита безопасности. secretsmanager:GetSecretValue относится к IAM Read: фильтр его разрешает, SecurityAudit блокирует |
| Учётные данные | Окружающие, без изменений | Сессия STS с ограничением только на чтение — AWS также обеспечивает эту границу |
| Радиус поражения | Ваша оболочка, любая сеть | Исследовательский код выполняется в песочнице без доступа к хосту, сеть ограничена вашими сопоставленными сервисами |
| Секреты | Отправляются модели как есть | Вымарываются из вывода инструментов до отправки модели |
| Цепочка поставок | Сторонние MCP и навыки, работающие с вашими учётными данными | Один бинарник с открытым исходным кодом, коннекторы встроены |
| Журнал аудита | Разрозненные журналы сессий, по мере возможности | Журнал JSONL каждого вызова инструмента с отказом при ошибке — если записать не удаётся, работа прерывается |
Один бинарник, ваша конечная точка модели, ваш аккаунт. Запустите его на инстансе в облаке, которое он аудирует, через управляемый инференс этого облака, и ничего не покинет вашу среду: безопасность на вашей инфраструктуре, изнутри вашей инфраструктуры.