

SafeLine v9.3.10
Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

SafeLine - Сделайте ваши веб-приложения безопасными
🏠 Веб-сайт | 📖 Документация | 🔍 Демонстрация | 🙋♂️ Discord | 中文版
👋 ВВЕДЕНИЕ
SafeLine — это самостоятельно развертываемый WAF (Web Application Firewall), предназначенный для защиты ваших веб-приложений от атак и эксплойтов.
Брандмауэр веб-приложений помогает защитить веб-приложения, фильтруя и контролируя HTTP-трафик между веб-приложением и Интернетом. Обычно он защищает веб-приложения от таких атак, как SQL-инъекция, XSS, инъекция кода, инъекция команд ОС, CRLF-инъекция, LDAP-инъекция, XPath-инъекция, RCE, XXE, SSRF, обход пути, бэкдор, брутфорс, HTTP-флуд, злоупотребление ботами и других.
💡 Как это работает

При развертывании WAF перед веб-приложением между веб-приложением и Интернетом создается щит. В то время как прокси-сервер защищает идентификацию клиентской машины, используя посредника, WAF является типом обратного прокси, защищая сервер от раскрытия, заставляя клиентов проходить через WAF, прежде чем они достигнут сервера.
WAF защищает ваши веб-приложения, фильтруя, отслеживая и блокируя любой вредоносный HTTP/S-трафик, направленный к веб-приложению, и предотвращает несанкционированную утечку данных из приложения. Это достигается за счет соблюдения набора политик, которые помогают определить, какой трафик является вредоносным, а какой безопасным. Подобно тому, как прокси-сервер выступает в роли посредника для защиты идентификации клиента, WAF работает аналогичным образом, но выступает в качестве обратного прокси-посредника, который защищает сервер веб-приложения от потенциально вредоносного клиента.
Его основные возможности включают:
- Защита от веб-атак
- Проактивная защита от злоупотреблений ботами
- Шифрование HTML и JS кода
- Ограничение скорости на основе IP
- Список контроля доступа к веб-приложениям
⚡️ Скриншоты
 | 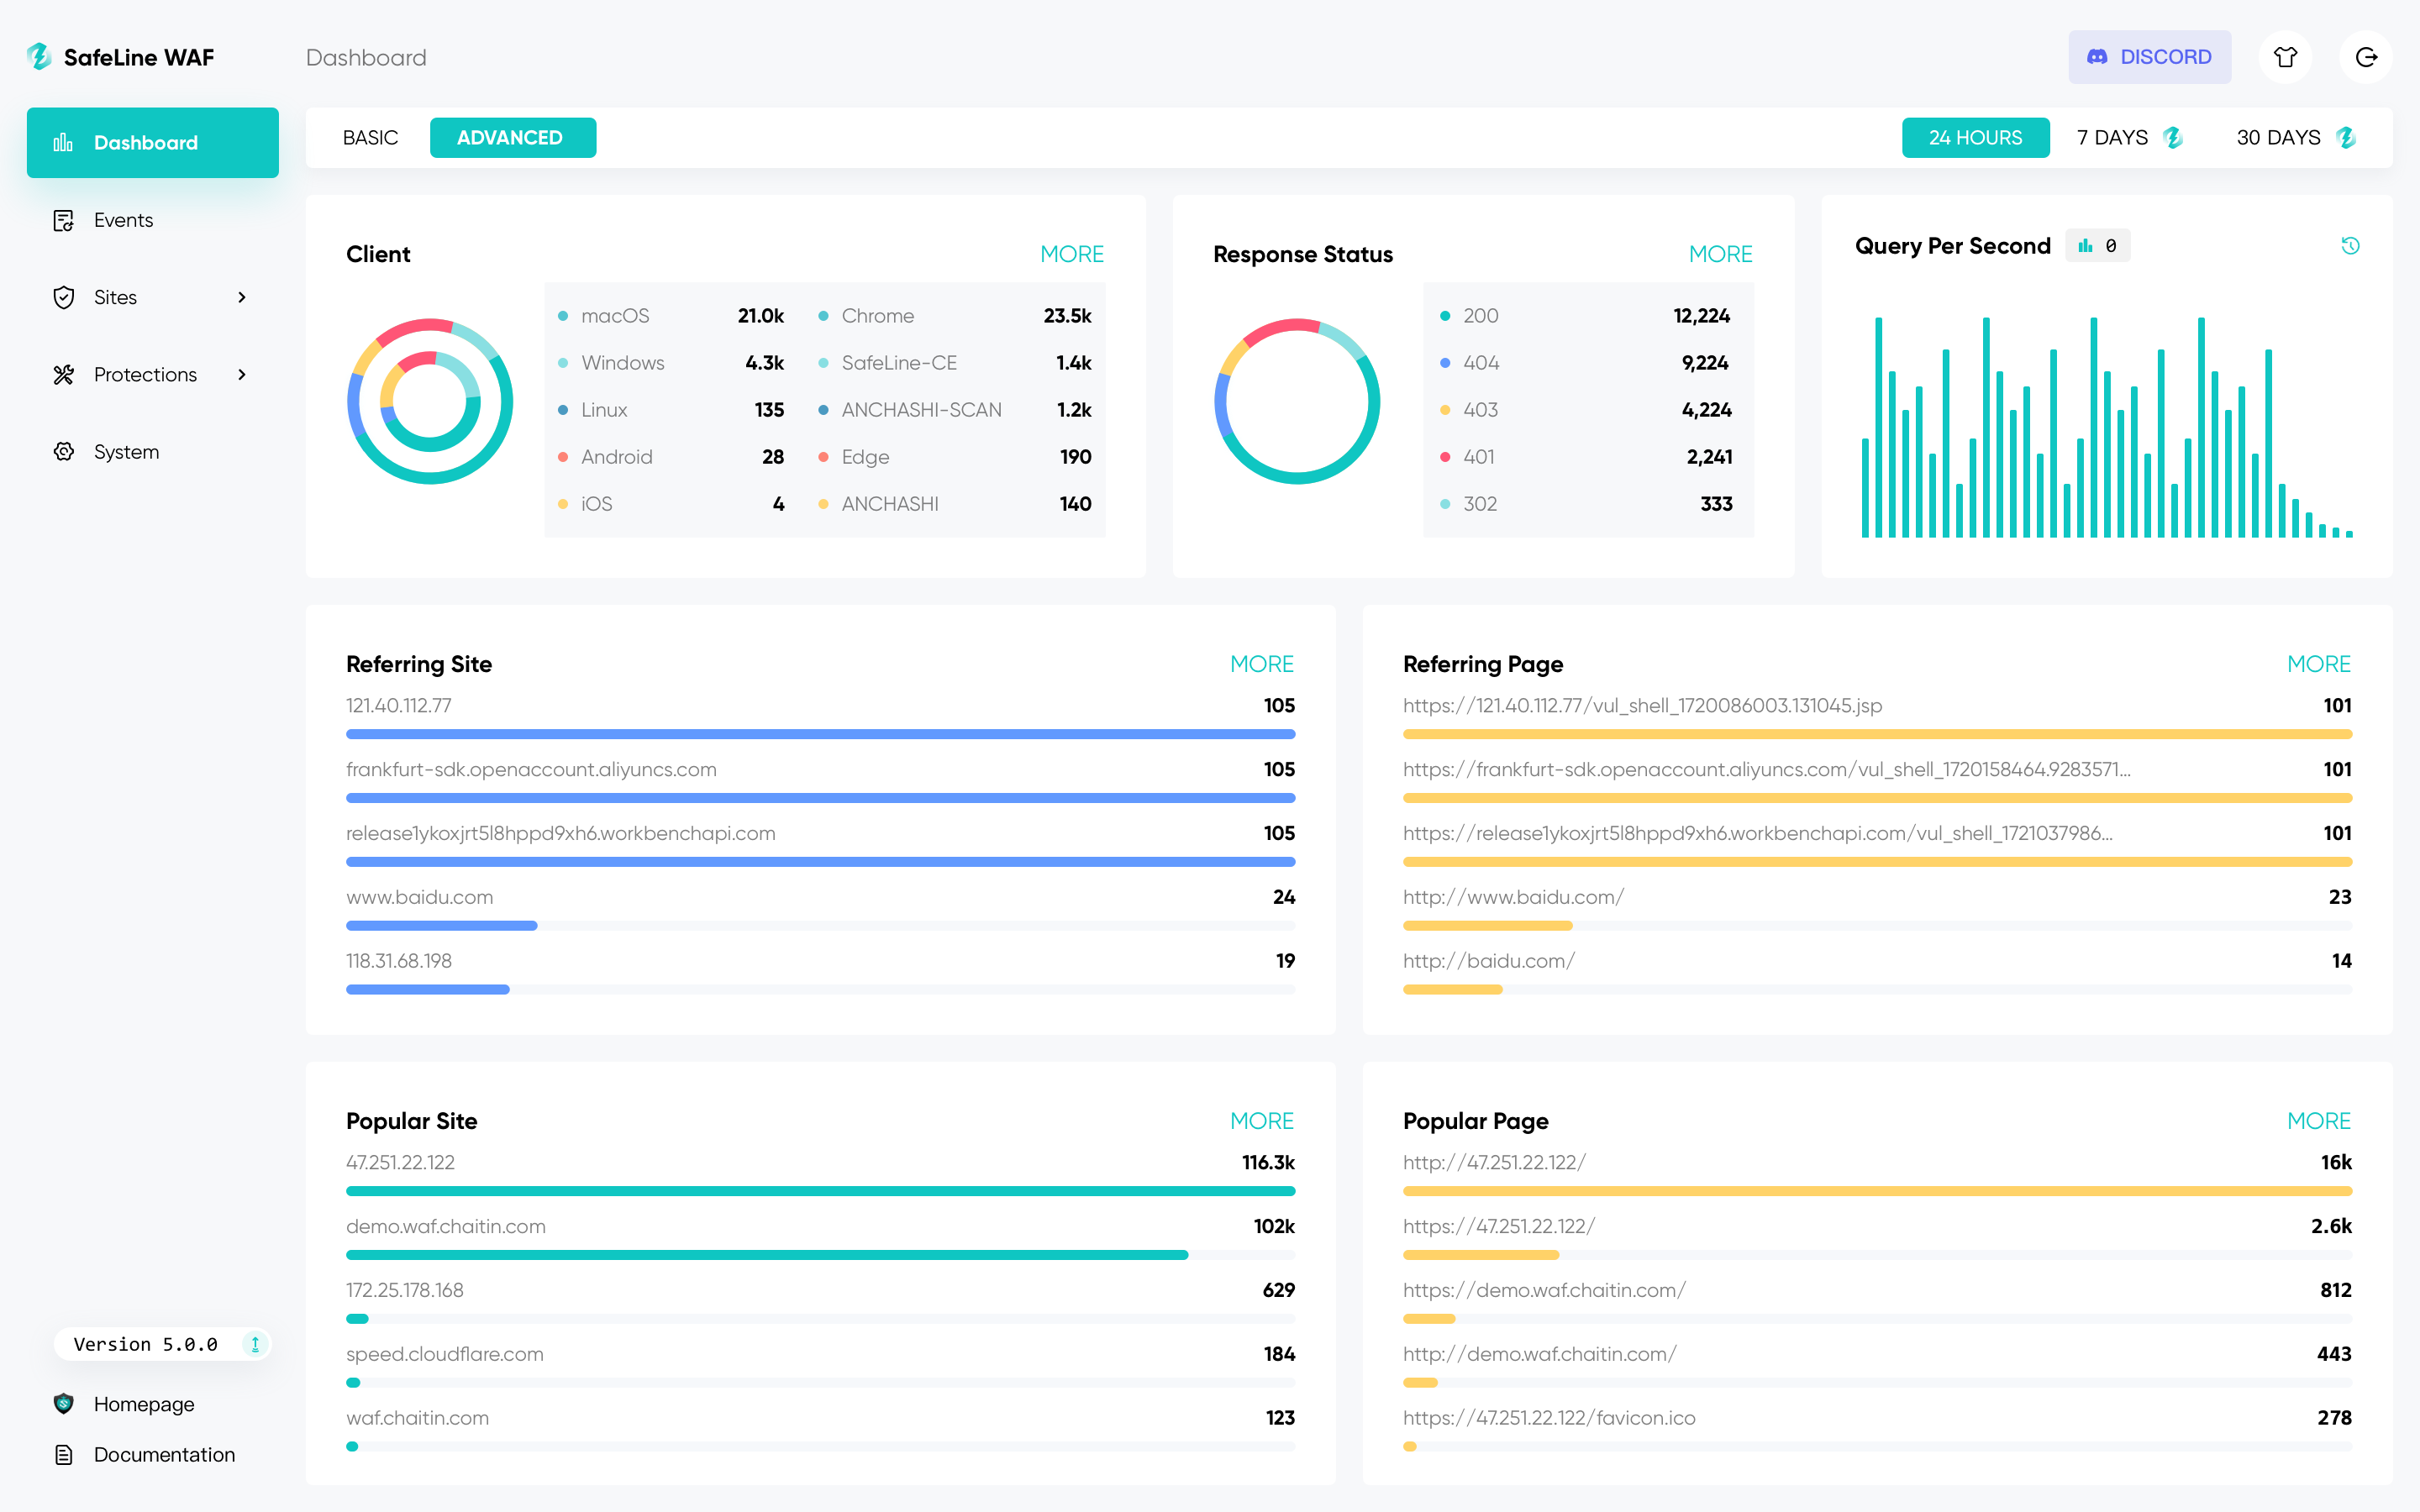 |
|---|---|
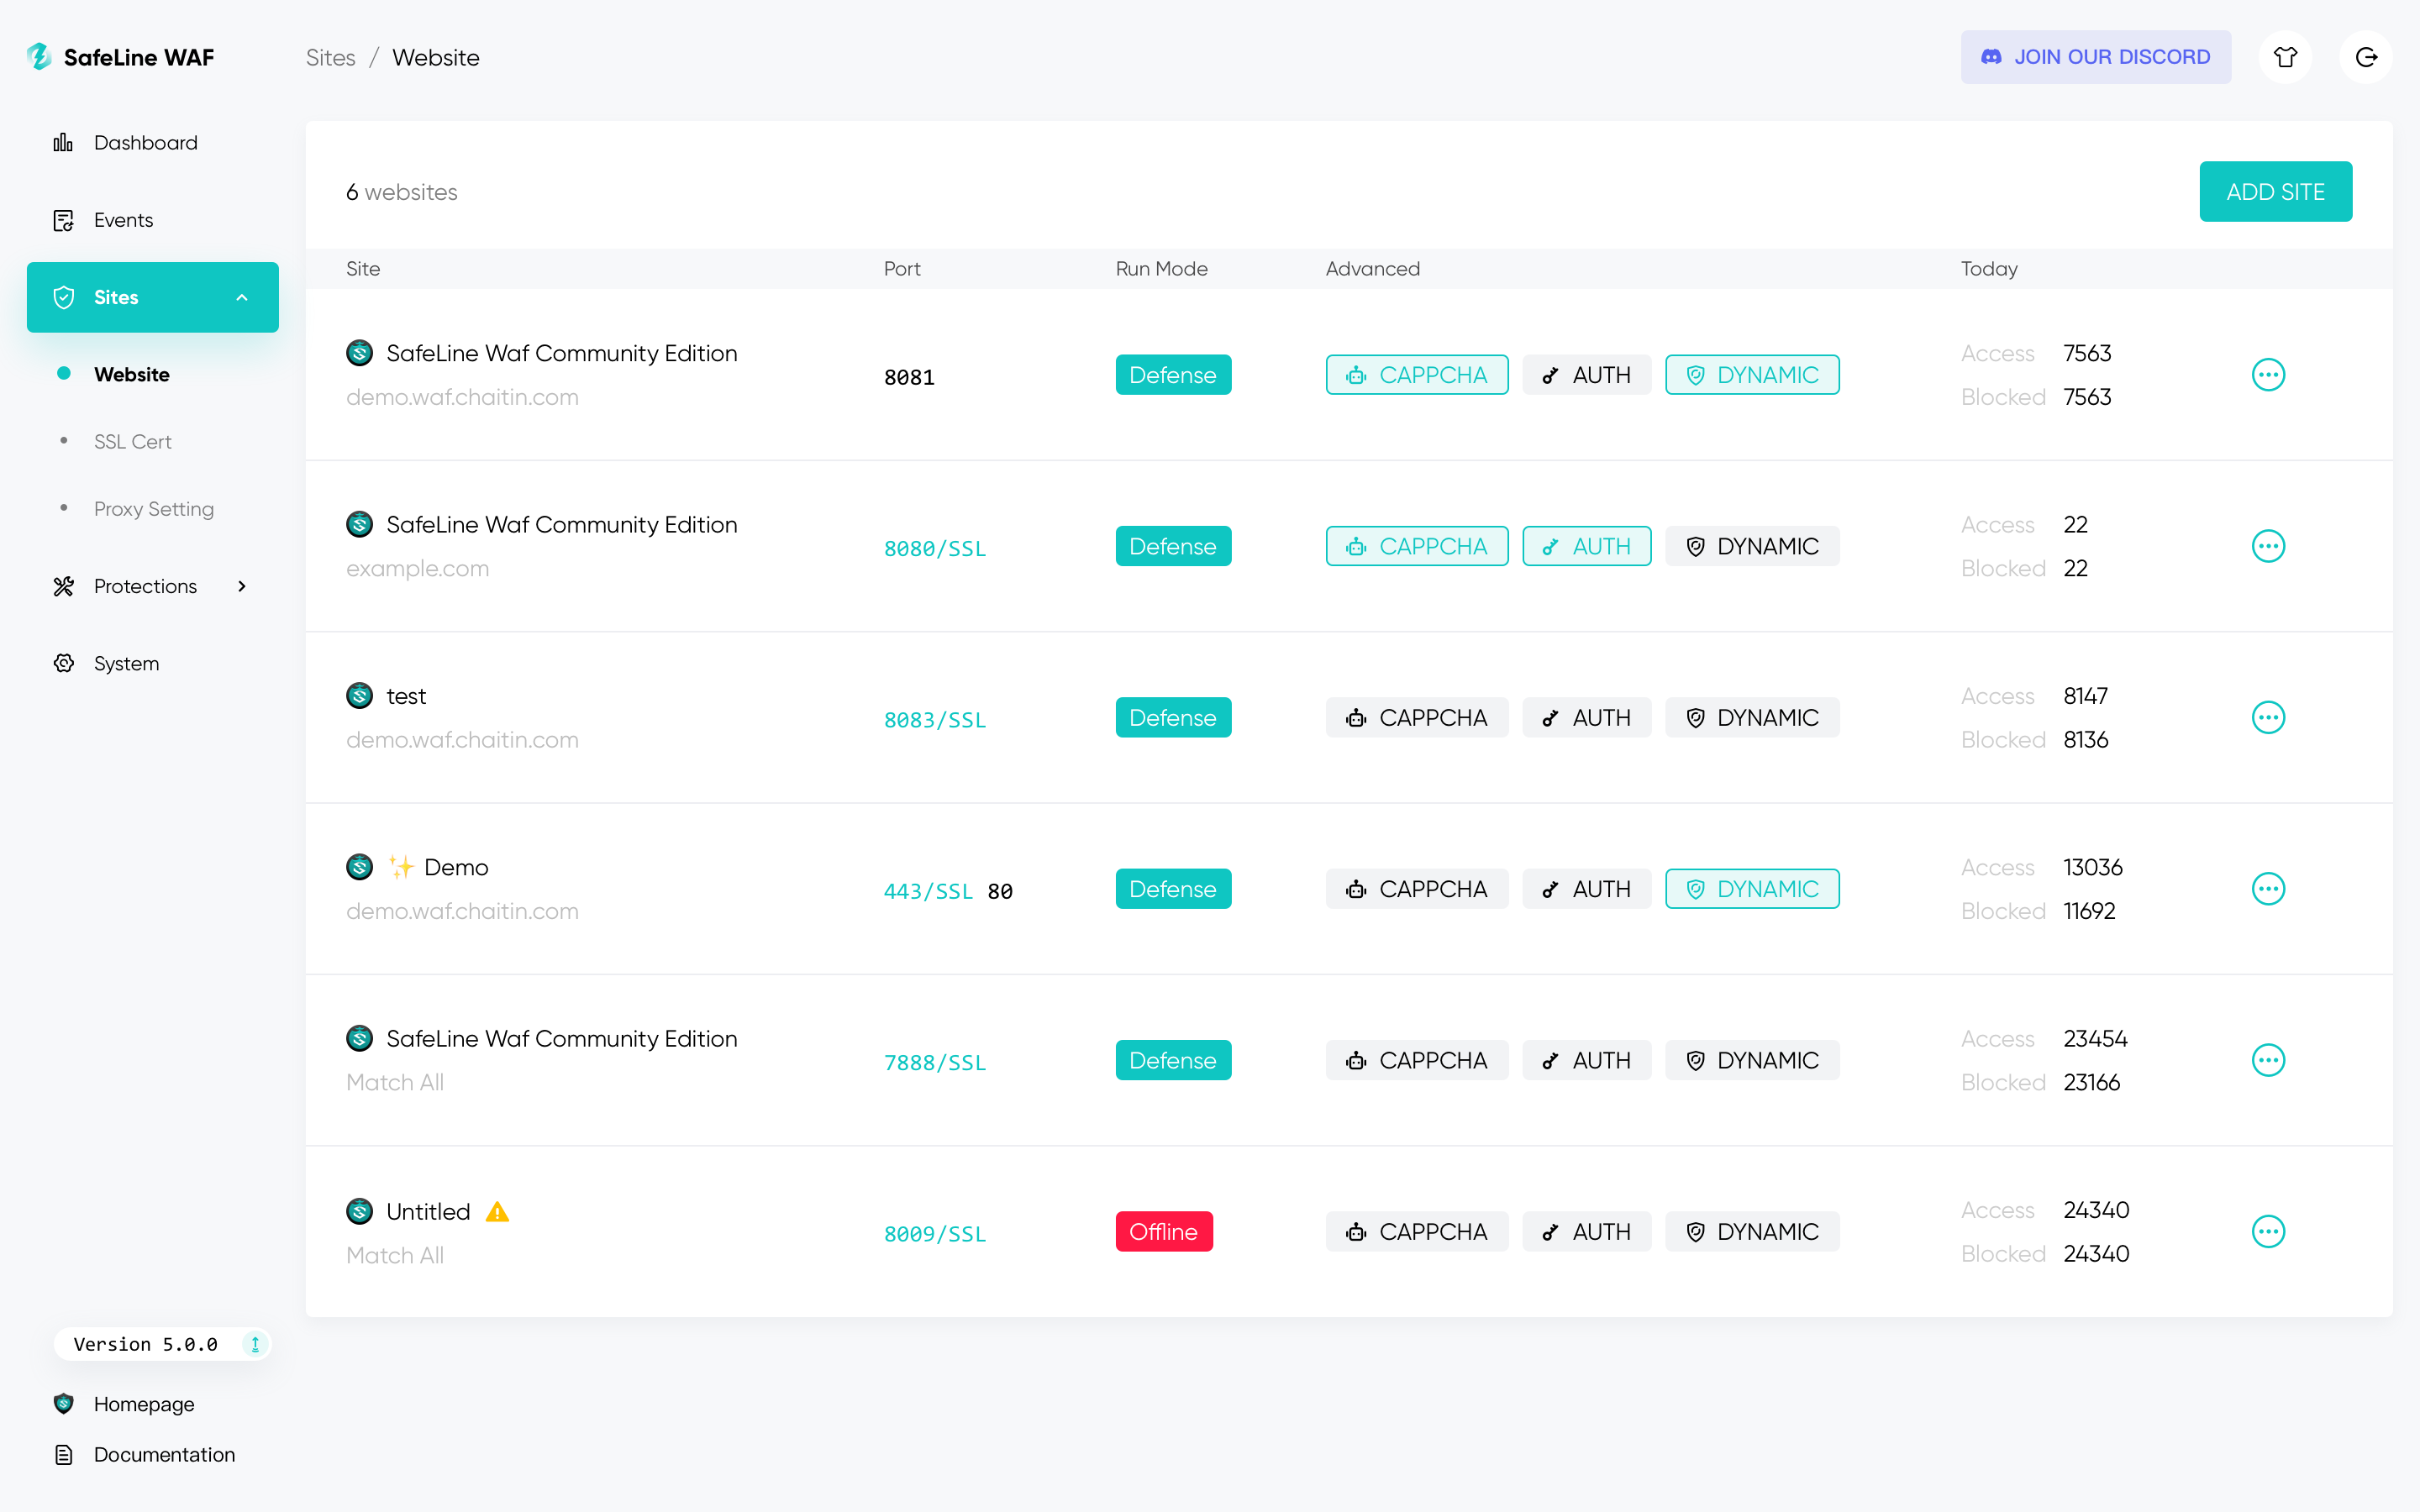 | 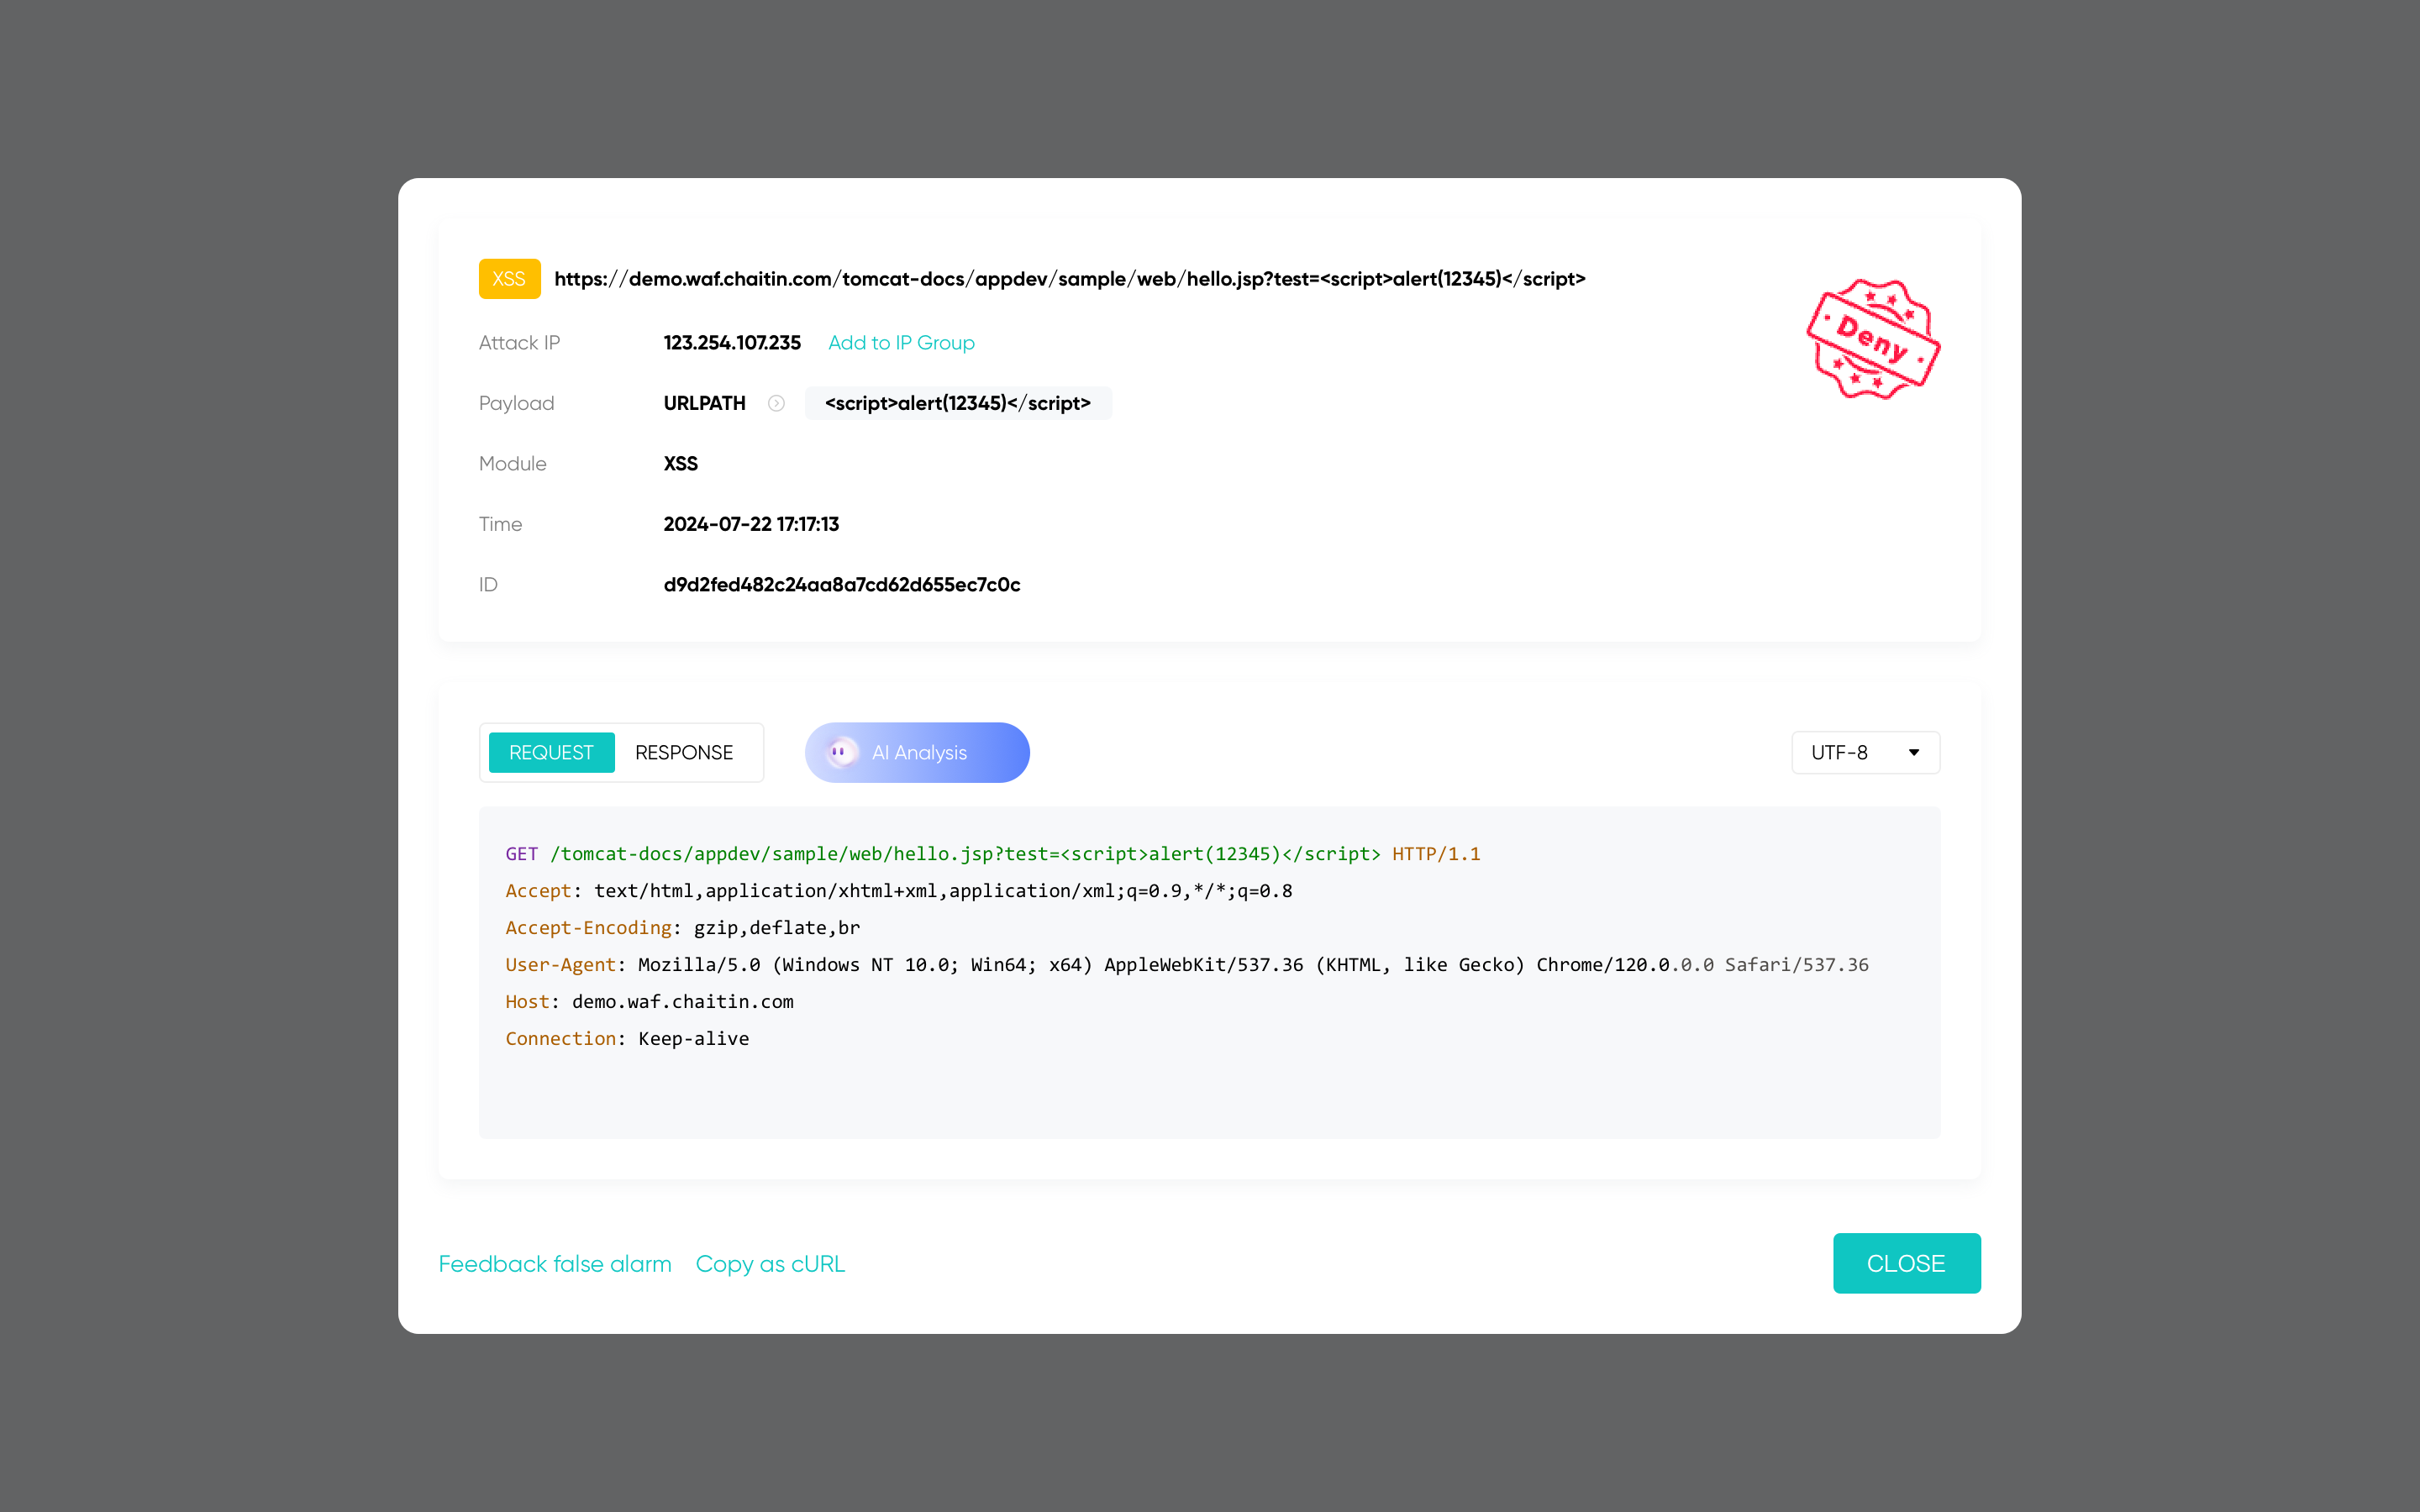 |
Получить демонстрацию
🔥 ВОЗМОЖНОСТИ
Список основных функций:
Блокировка веб-атак- Защищает от всех веб-атак, таких как
SQL-инъекция,XSS,инъекция кода,инъекция команд ОС,CRLF-инъекция,XXE,SSRF,обход путии других.
- Защищает от всех веб-атак, таких как
Ограничение скорости- Защищает ваши веб-приложения от
DoS-атак,попыток брутфорса,всплесков трафикаи других видов злоупотреблений, ограничивая трафик, превышающий заданные лимиты.
- Защищает ваши веб-приложения от
Анти-бот проверка- Анти-бот проверки для защиты вашего сайта от
бот-атак; легитимные пользователи будут пропущены, краулеры и боты будут заблокированы.
- Анти-бот проверки для защиты вашего сайта от
Проверка подлинности- При включении проверки подлинности посетители должны ввести пароль, иначе они будут заблокированы.
Динамическая защита- При включении динамической защиты HTML и JS коды на вашем веб-сервере будут динамически шифроваться при каждом посещении.
🧩 Демонстрация
| Легитимный пользователь | Злонамеренный пользователь | |
|---|---|---|
Блокировка веб-атак |  |  |
Ограничение скорости | |  |
Анти-бот проверка |  |  |
Проверка подлинности |  |  |
Динамическая защита HTML | 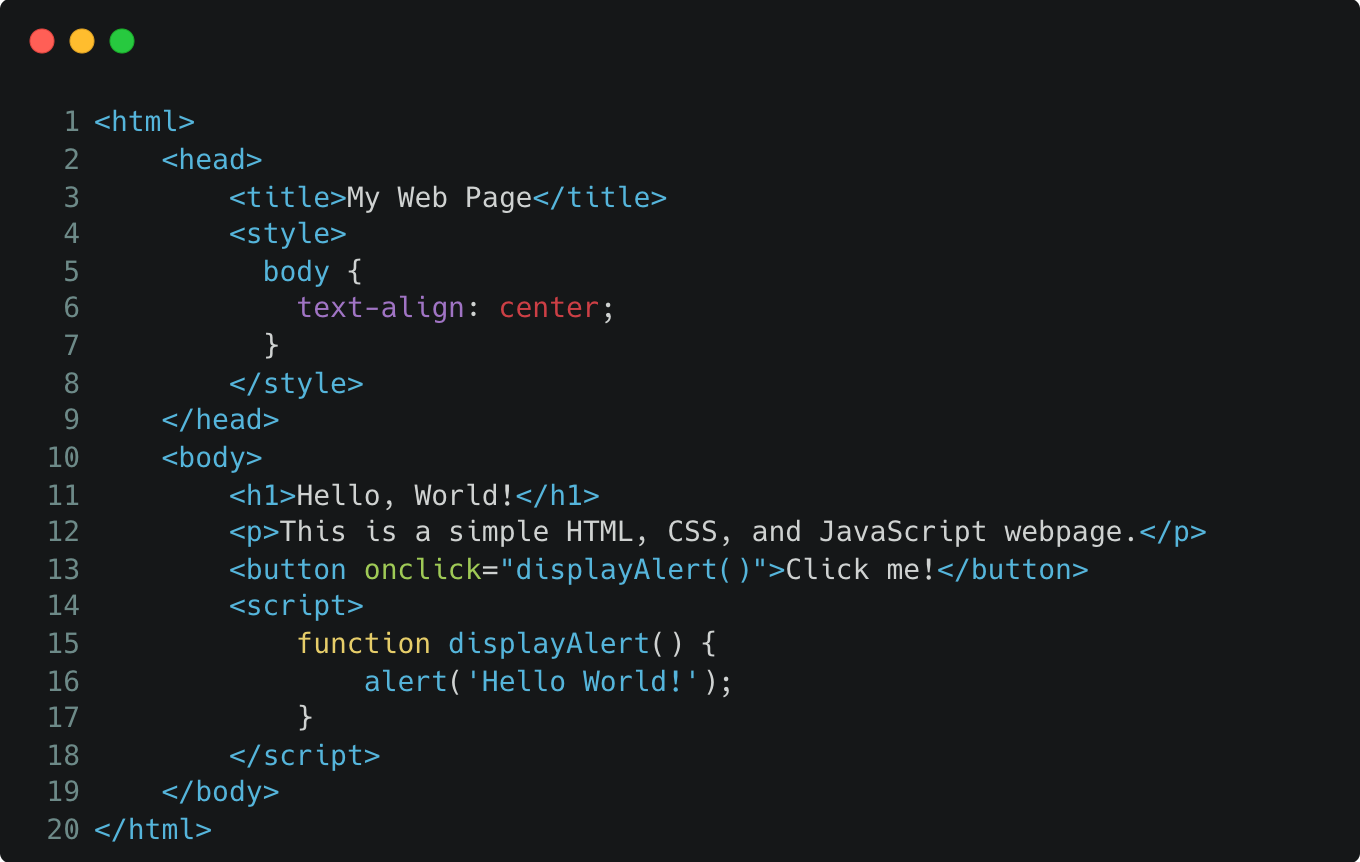 |  |
Динамическая защита JS | 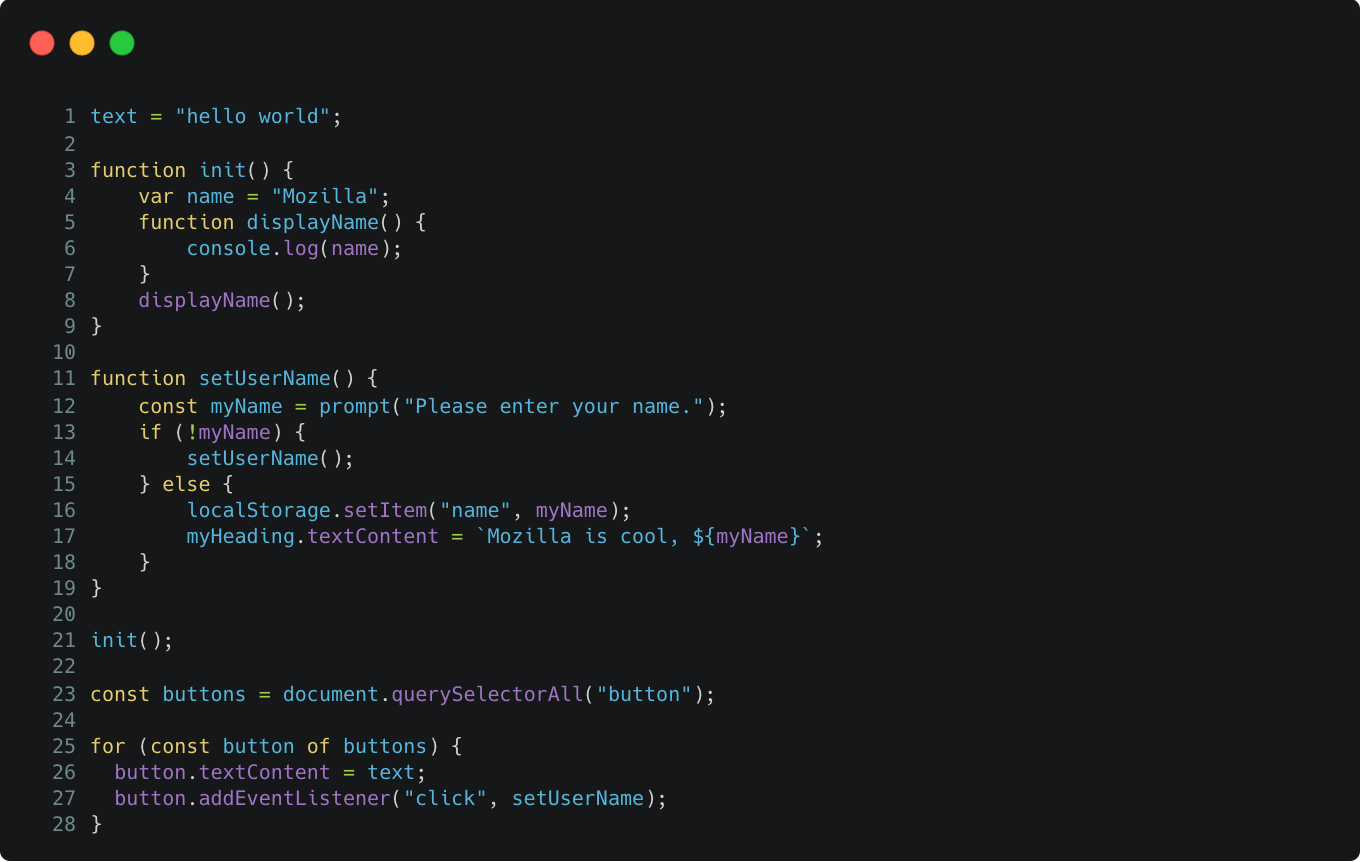 |  |
🚀 Быстрый старт
[!WARNING] 中国大陆用户安装国际版可能会导致无法连接云服务,请查看 中文版安装文档
📦 Установка
Информация о том, как установить SafeLine, находится в Руководстве по установке
⚙️ Защита веб-приложений
смотрите Конфигурацию