

checkov v3.3.12
Инструмент статического анализа для инфраструктуры как код, который обнаруживает облачные неверные конфигурации, уязвимости и секреты в Terraform, Kubernetes, CloudFormation и образах контейнеров во время сборки.






Checkov — это инструмент статического анализа кода для инфраструктуры как кода (IaC), а также инструмент анализа состава программного обеспечения (SCA) для образов и пакетов с открытым исходным кодом.
Он сканирует облачную инфраструктуру, развёрнутую с помощью Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates или OpenTofu, и выявляет ошибки конфигурации, связанные с безопасностью и соответствием требованиям, с помощью сканирования на основе графов.
Он выполняет сканирование состава программного обеспечения (SCA), которое представляет собой проверку пакетов с открытым исходным кодом и образов на наличие известных уязвимостей и экспозиций (CVE).
Checkov также лежит в основе Prisma Cloud Application Security — платформы, ориентированной в первую очередь на разработчиков, которая кодифицирует и упрощает облачную безопасность на протяжении всего жизненного цикла разработки. Prisma Cloud выявляет, исправляет и предотвращает ошибки конфигурации в облачных ресурсах и файлах инфраструктуры как кода.
Содержание
Возможности
- Более 1000 встроенных политик охватывают лучшие практики безопасности и соответствия требованиям для AWS, Azure и Google Cloud.
- Сканирует файлы шаблонов Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM и OpenTofu.
- Сканирует файлы рабочих процессов Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions и GitLab CI.
- Поддерживает политики с учётом контекста на основе сканирования графа в памяти.
- Поддерживает формат Python для атрибутных политик и формат YAML как для атрибутных, так и для составных политик.
- Обнаруживает учётные данные AWS в EC2 Userdata, переменных окружения Lambda и провайдерах Terraform.
- Выявляет секреты с помощью регулярных выражений, ключевых слов и обнаружения на основе энтропии.
- Оценивает настройки провайдеров Terraform для регулирования создания, управления и обновления IaaS, PaaS или SaaS, управляемых через Terraform.
- Политики поддерживают вычисление переменных с их необязательным значением по умолчанию.
- Поддерживает встроенное подавление принятых рисков или ложноположительных срабатываний для сокращения повторяющихся сбоев сканирования. Также поддерживает глобальный пропуск с помощью CLI.
- Вывод в настоящее время доступен в форматах CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF и github markdown, а также ссылки на руководства по устранению.
Скриншоты
Результаты сканирования в CLI
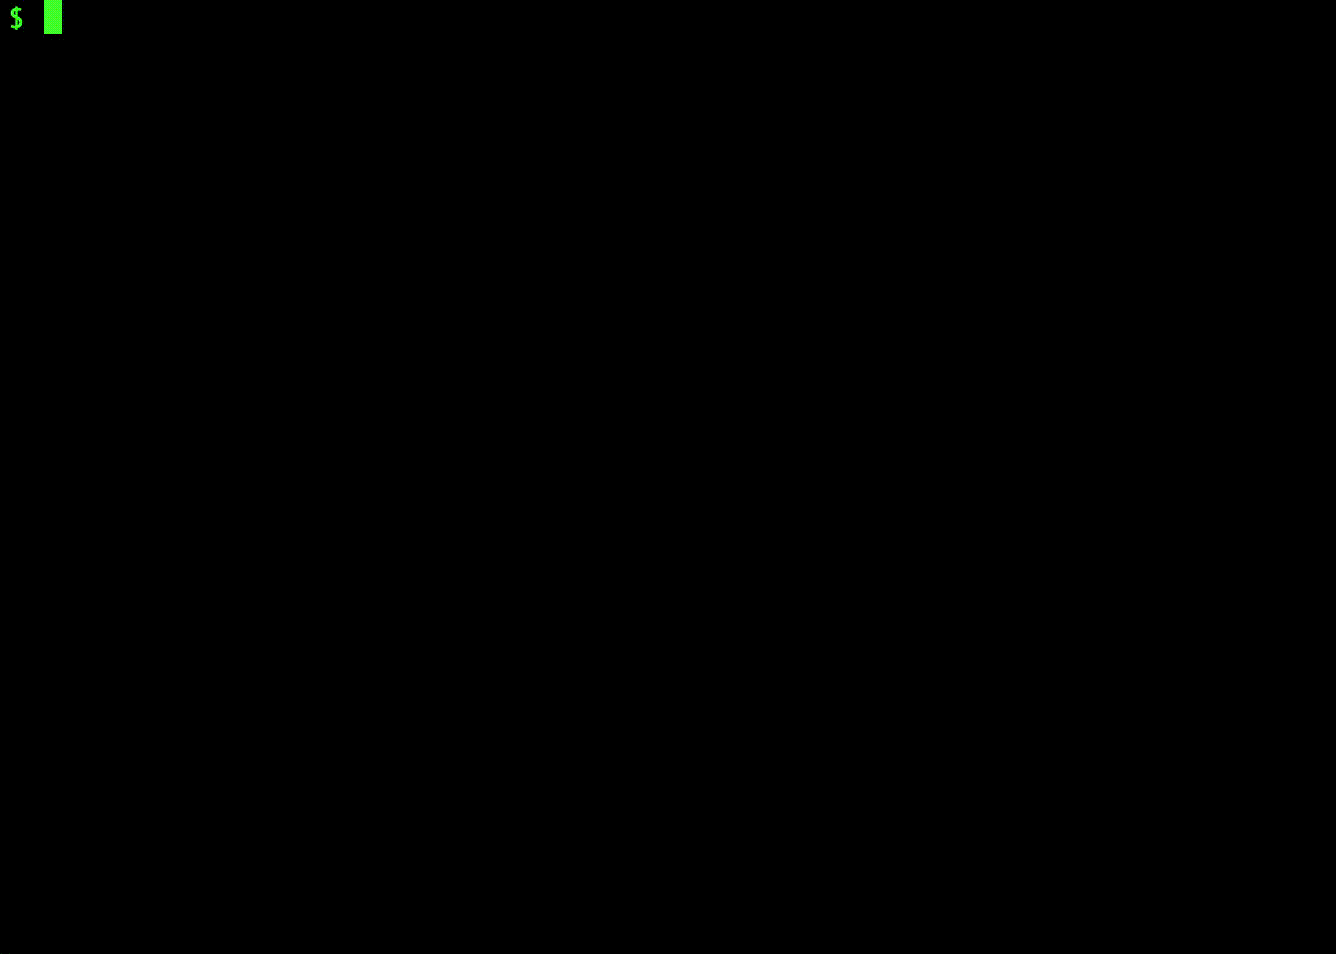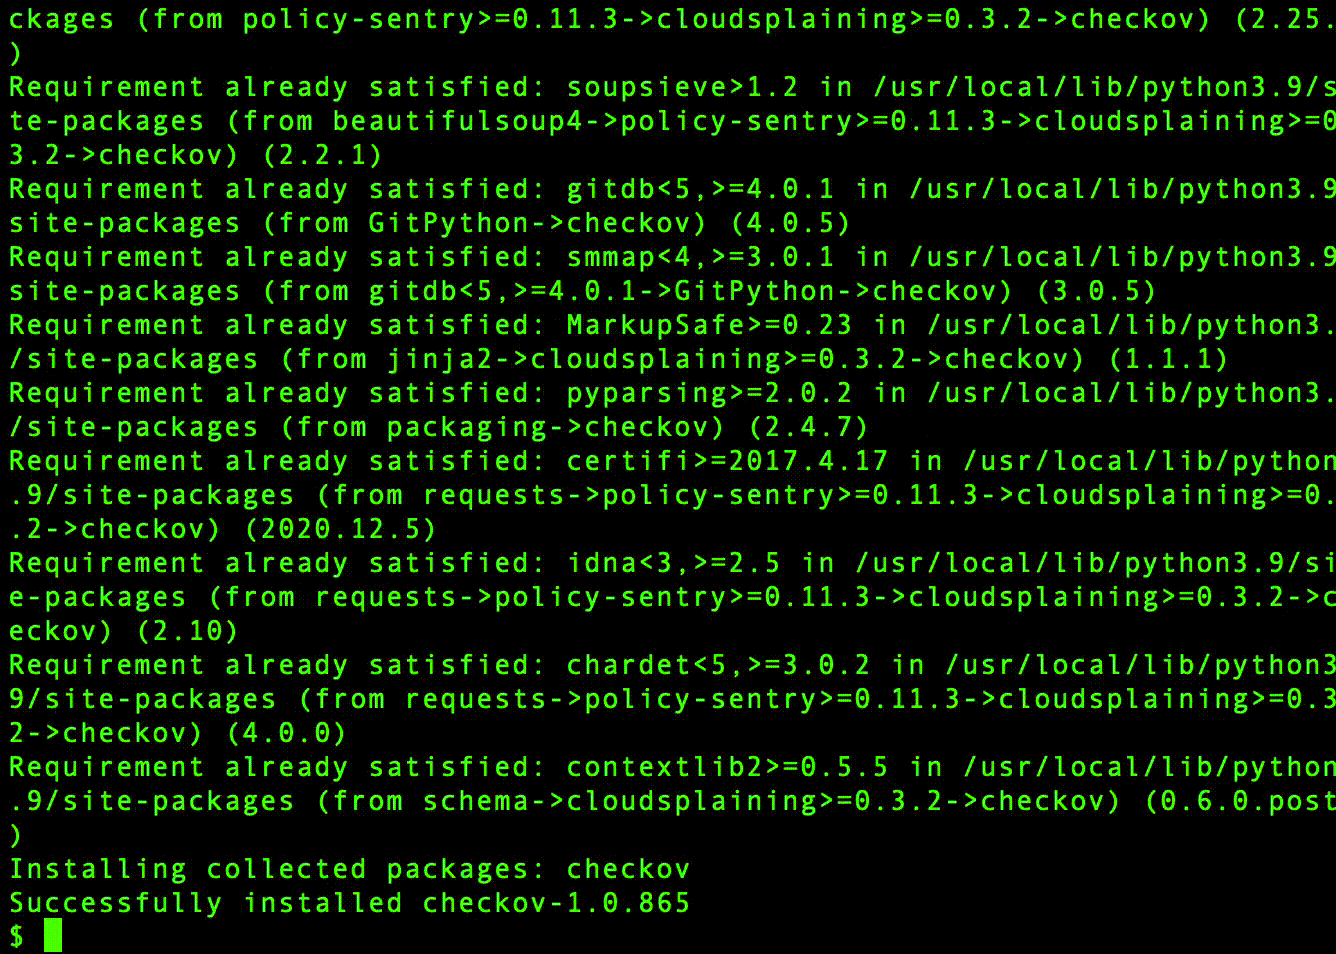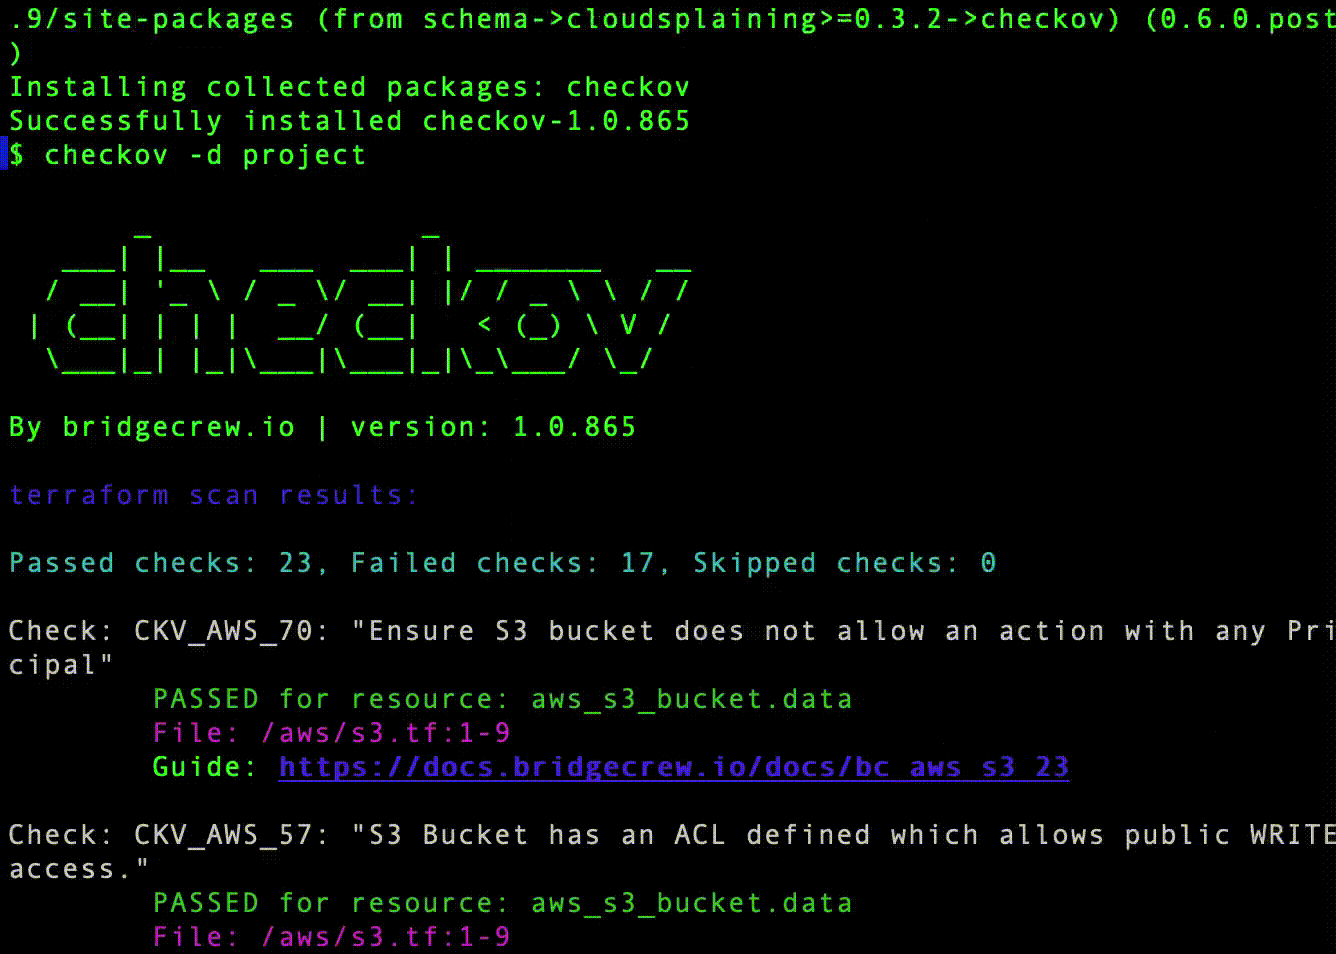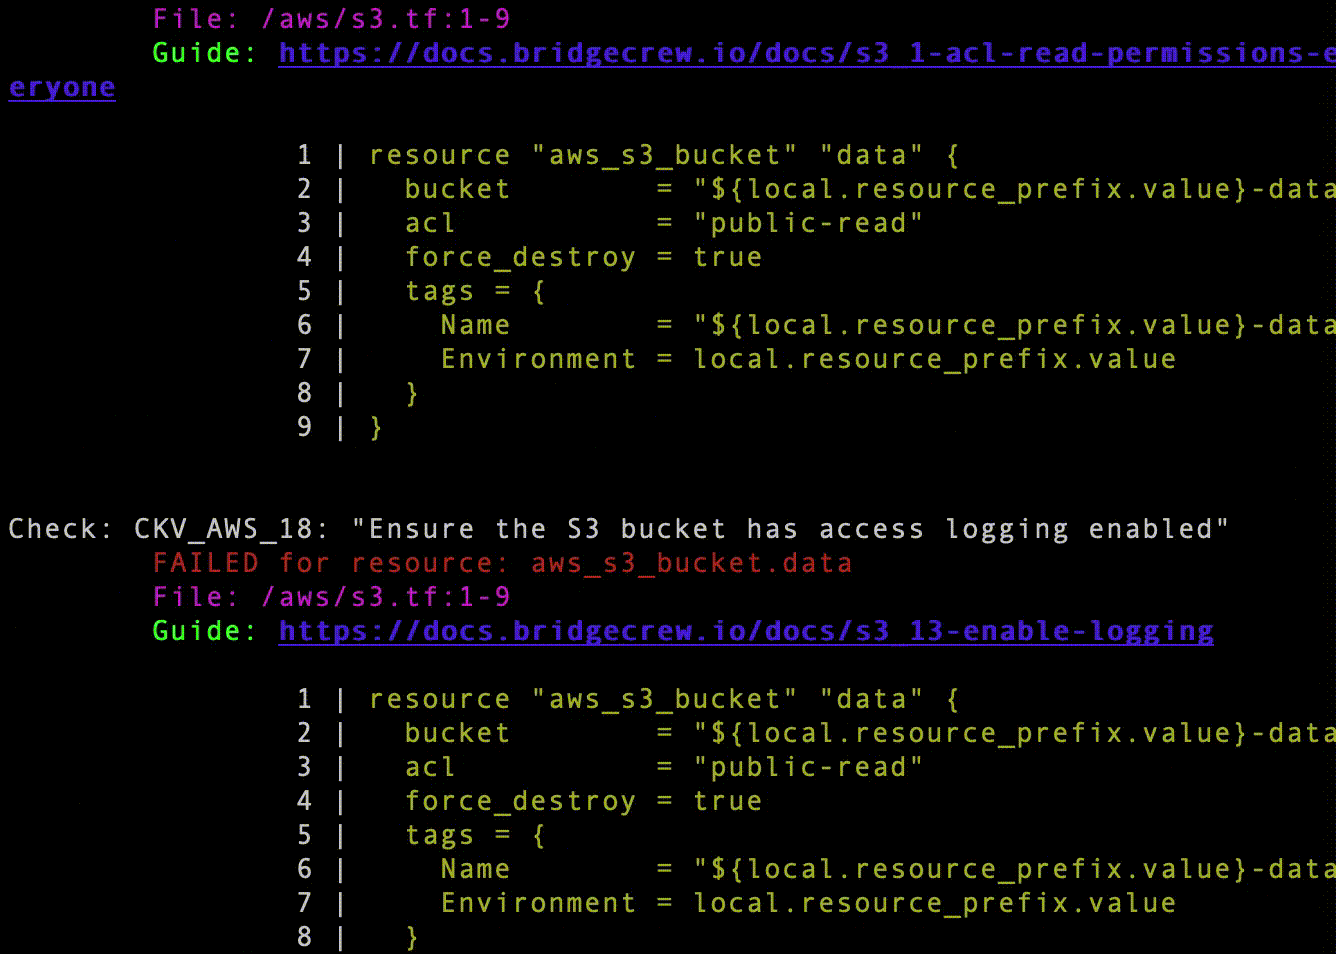
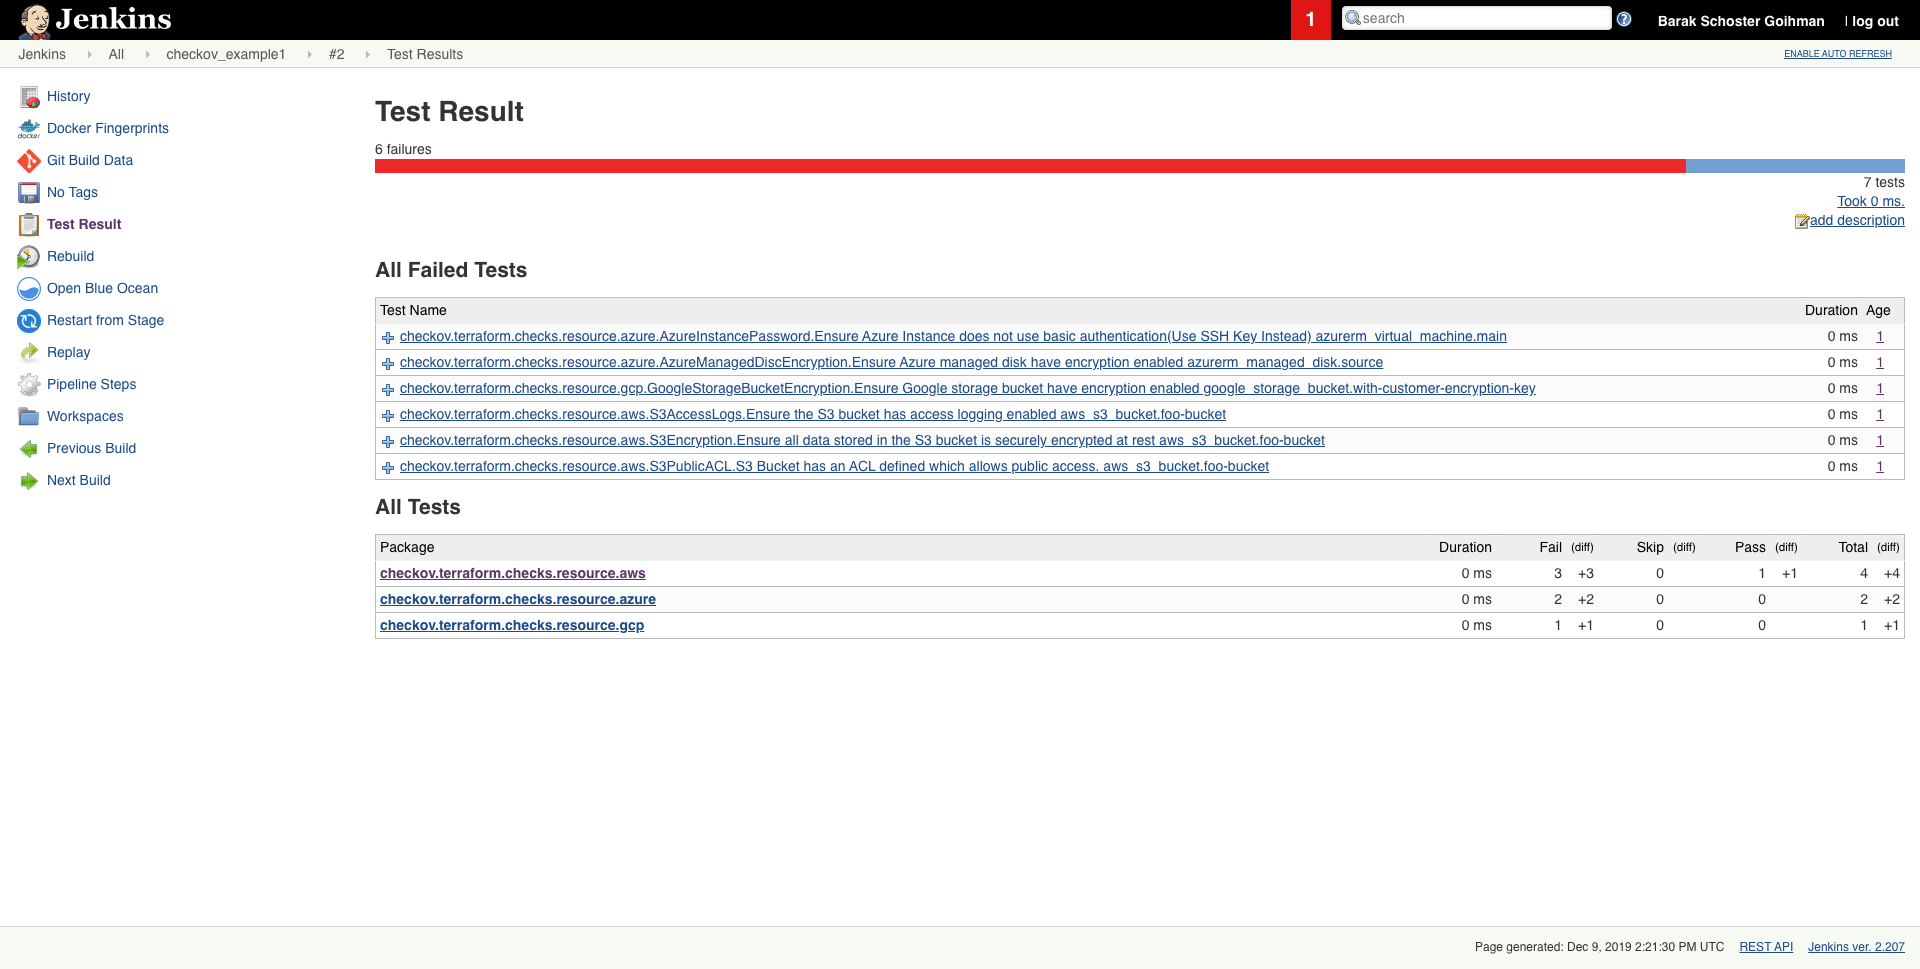
Результат запланированного сканирования в Jenkins
Начало работы
Требования
- Python >= 3.10, <=3.13
- Terraform >= 0.12
Установка
Чтобы установить pip, следуйте официальной документации
pip3 install checkov
В некоторых окружениях (например, Debian 12) может потребоваться установка Checkov в виртуальном окружении
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate