

Krawl v2.3.0
Krawl — это настраиваемый, легковесный, облачный веб-сервер обмана и анти-краулер, который создает поддельные веб-приложения с простыми уязвимостями, используя реалистичные, случайно сгенерированные приманки и HTML-шаблоны, созданные ИИ.
Krawl
Современный настраиваемый сервер веб-ловушек, предназначенный для обнаружения и отслеживания вредоносной активности атакующих и веб-краулеров с помощью обманных веб-страниц, поддельных учётных данных и канареечных токенов.




Содержание
- Демо
- Что такое Krawl?
- Панель управления Krawl
- Режимы развёртывания
- Банлист Krawl
- Быстрый старт
- Конфигурация
- Блокировка вредоносных IP
- Обнаружение атак
- Репутация IP
- Обман с помощью ИИ
- Работа за обратным прокси или CDN
- Метрики и мониторинг
- Документация
- Участие в разработке
Демо
Совет: обойдите пути из robots.txt для дополнительного удовольствия
URL Krawl: http://demo.krawlme.com
Посмотреть панель управления http://demo.krawlme.com/das_dashboard
Что такое Krawl?
Krawl — это облачно-ориентированный сервер обмана, предназначенный для обнаружения, задержки и анализа вредоносных атакующих, веб-краулеров и автоматизированных сканеров.
Он создаёт реалистичные поддельные веб-приложения, наполненные лёгкими целями, такими как панели администратора, конфигурационные файлы и открытые поддельные учётные данные, чтобы привлекать и выявлять подозрительную активность.
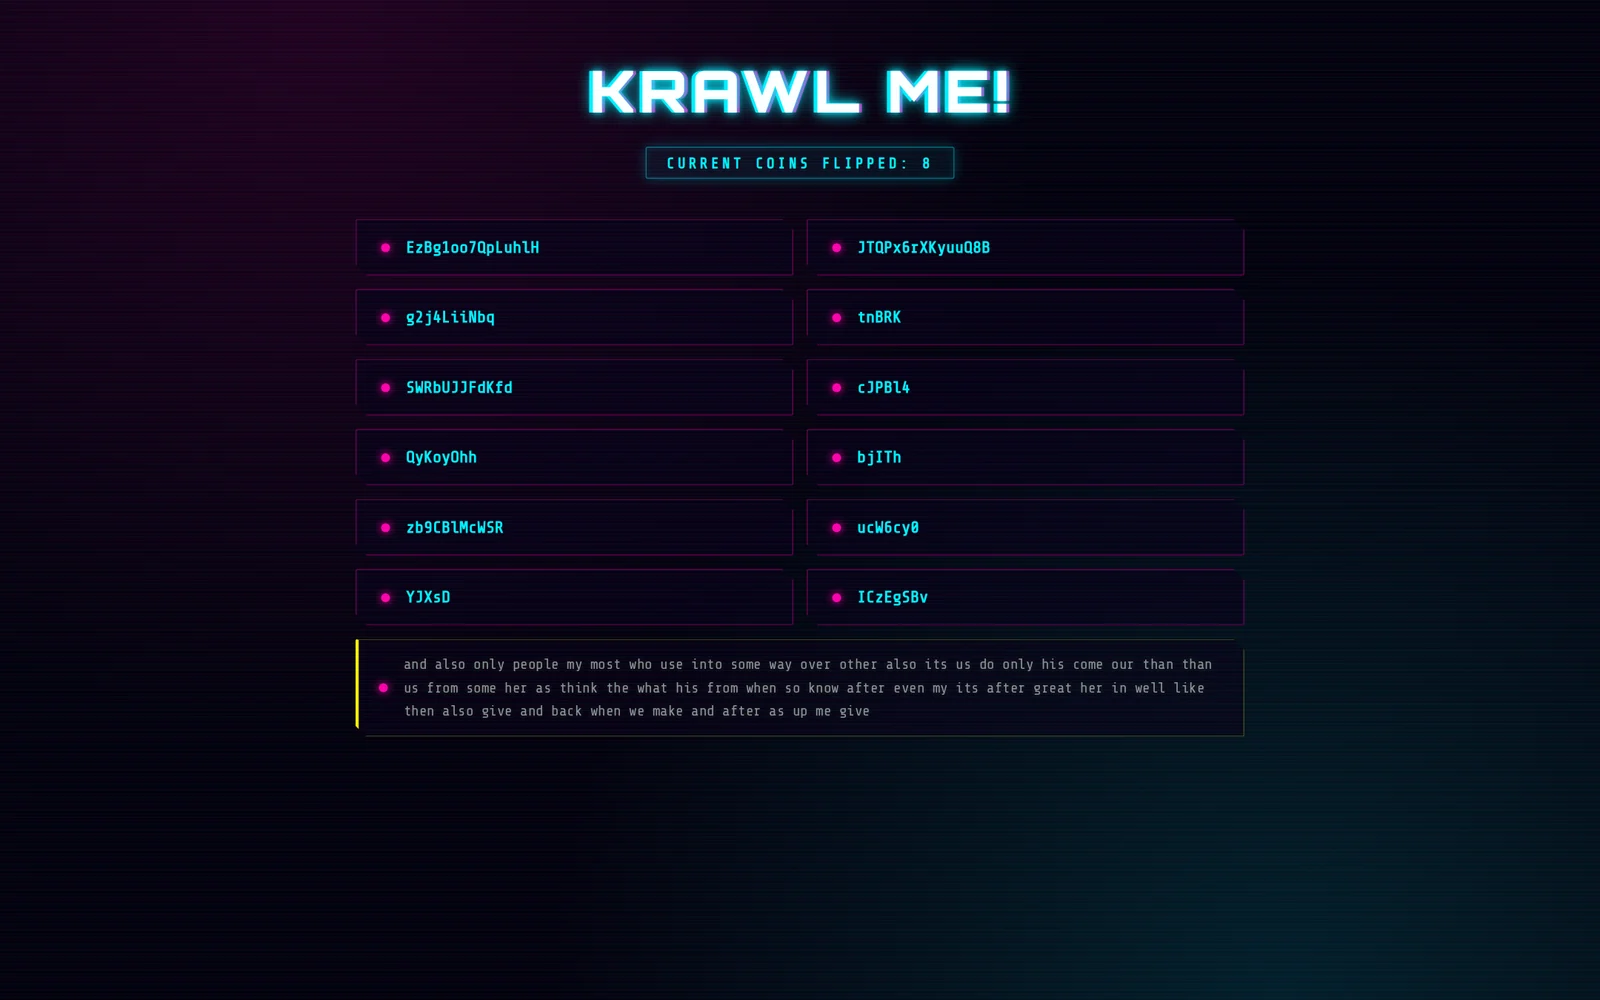
Тратя впустую ресурсы атакующих, Krawl помогает чётко отличать вредоносное поведение от легитимных краулеров.
Его возможности:
- Страницы обмана, сгенерированные ИИ: Позвольте атакующим помочь сгенерировать вашу фальшивую уязвимую поверхность атаки
- Страницы-ловушки для пауков: Бесконечные случайные ссылки для растраты ресурсов краулеров на основе проекта spidertrap
- Фальшивые страницы входа: WordPress, phpMyAdmin, панели администратора
- Пути-приманки: Рекламируются в robots.txt для перехвата сканеров
- Фальшивые учётные данные: Реалистично выглядящие имена пользователей, пароли, API-ключи
- Интеграция Canary Token: Запуск внешних оповещений
- Случайные заголовки сервера: Сбивают с толку атаки, основанные на заголовке и версии сервера
- Панель мониторинга в реальном времени: Отслеживание подозрительной активности
- Обнаружение атак YARA: более 3 100 встроенных правил для веб-атак, эксплойт-пейлоадов, более 2 500 CVE, IoT-ботнетов и проб на раскрытие, на которые отвечают соответствующими фальшивыми ответами
- Настраиваемое фальшивое содержимое: каждая фальшивая страница и ответ на атаку — это файл, перечисленный в
responses/manifest.yaml - Случайная инъекция ошибок: Имитация поведения реального сервера
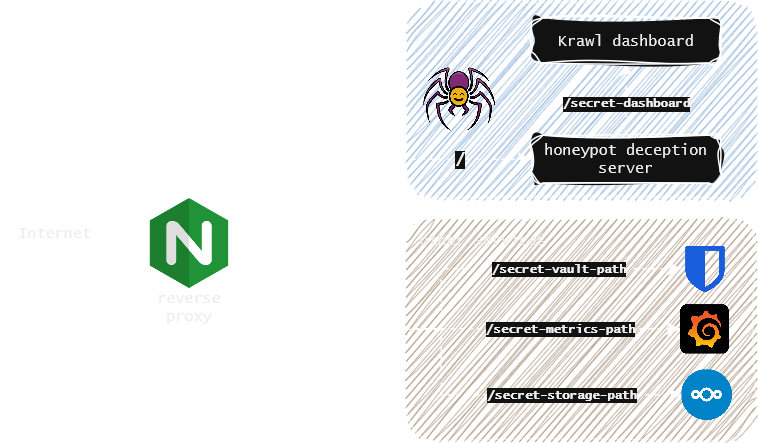
Вы можете легко разместить Krawl рядом с другими вашими сервисами, чтобы защитить их от веб-краулеров и злоумышленников, используя обратный прокси. Подробнее см. в документации по обратному прокси.
Панель мониторинга Krawl
Krawl предоставляет полнофункциональную панель мониторинга, доступную по случайному секретному пути, генерируемому при запуске, или по пользовательскому пути, настроенному через KRAWL_DASHBOARD_SECRET_PATH. Это позволяет скрыть панель от атакующих, сканирующих вашу приманку.
Пять вкладок доступны любому, кто знает путь к панели:
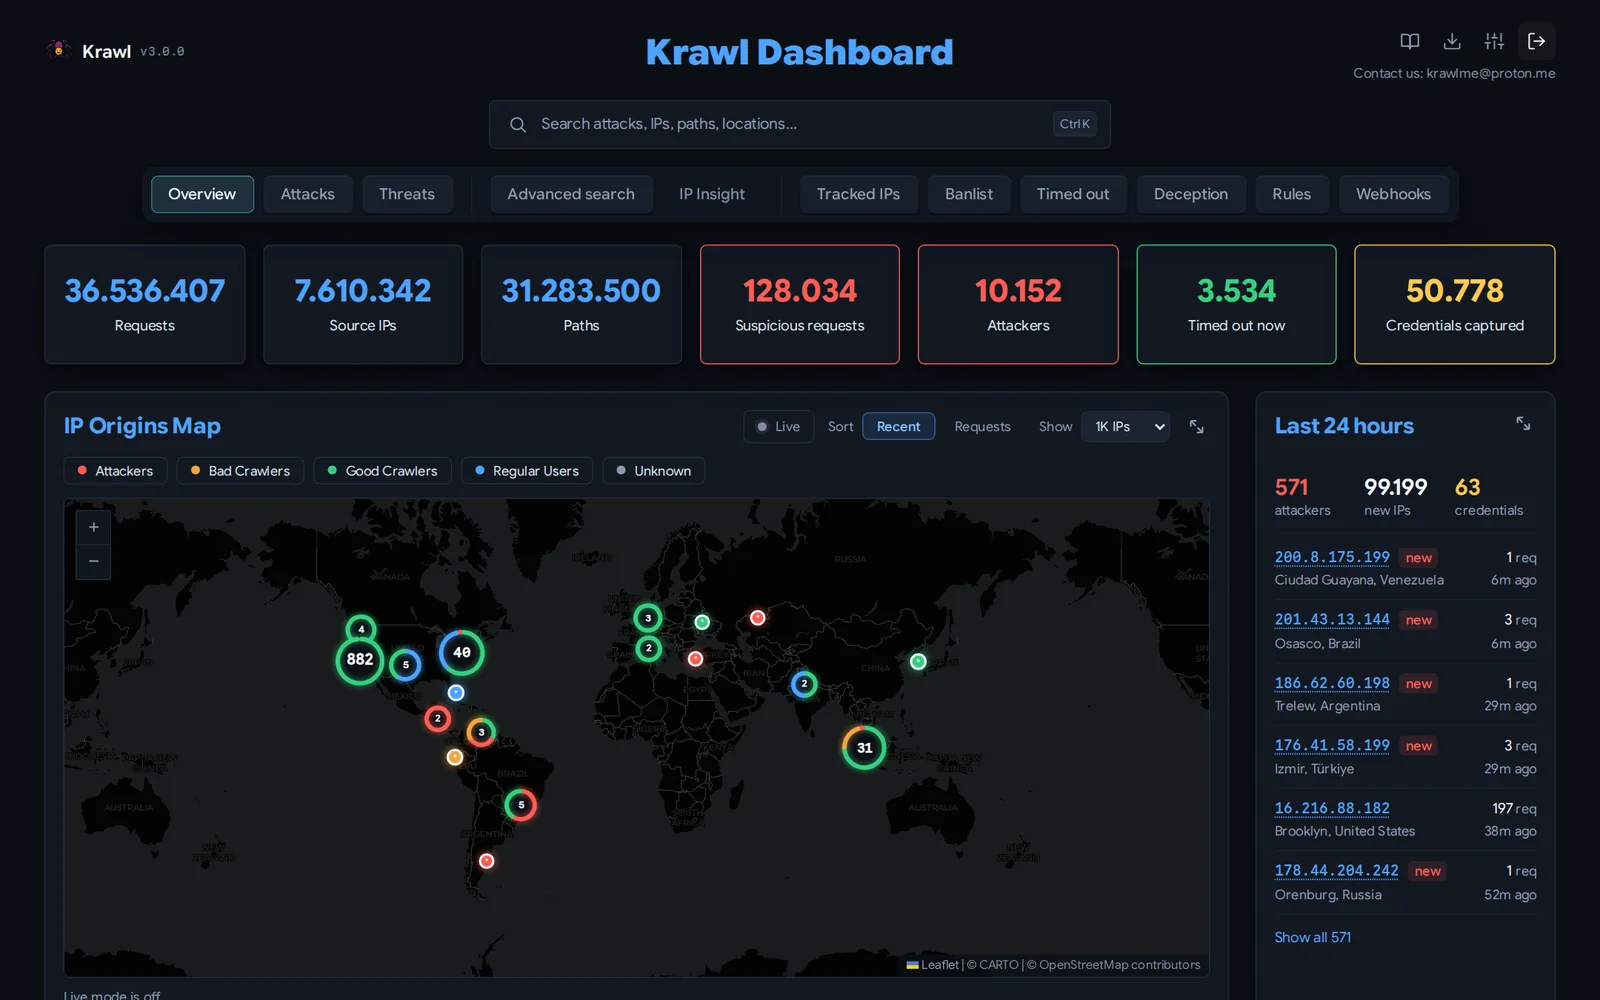
- Обзор: общее представление об активности атак: интерактивная карта источников IP, недавние подозрительные запросы и топ IP, User-Agent и путей.
- Атаки: подробная разбивка захваченных учётных данных, срабатываний приманок и обнаруженных типов атак (SQLi, XSS, обход путей и т. д.) с графиками и таблицами.
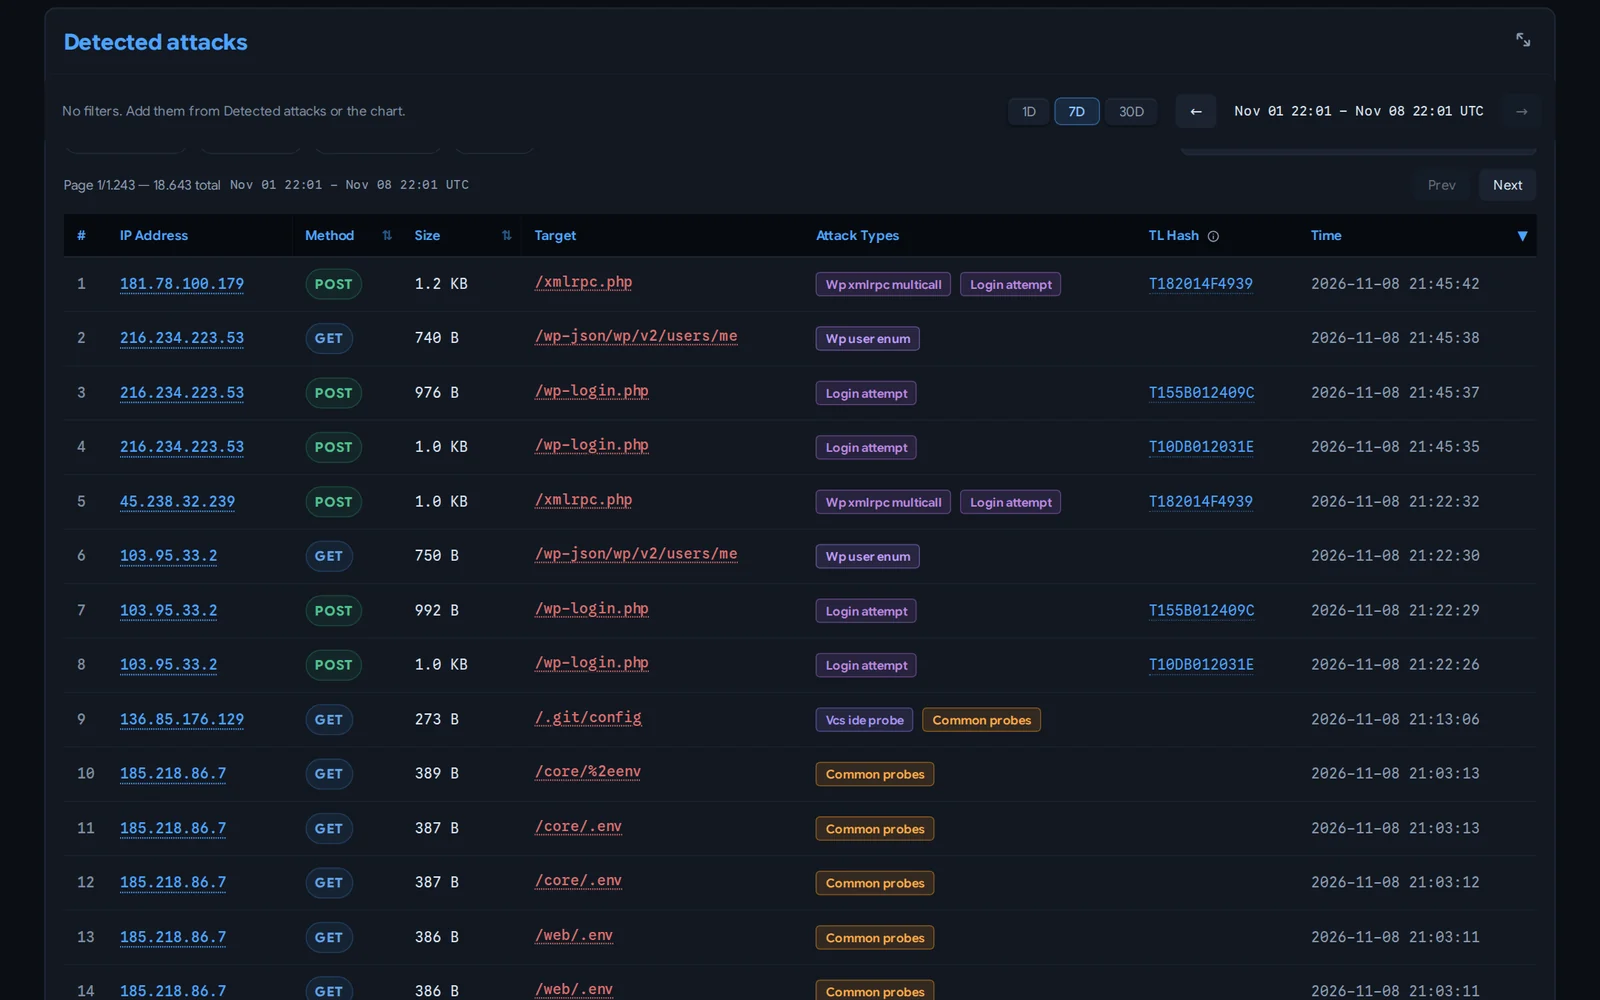
-
Угрозы: пейлоады, сгруппированные в кампании по нечёткому хешу TLSH, так что веб-шелл и его изменённые варианты читаются как одна кампания, а не как несвязанные срабатывания, с индексом каждого захваченного файла.
-
Расширенный поиск: поиск сохранённых запросов по пути, хосту, IP, referer, user agent, методу, исходному тексту запроса и HTTP-заголовкам.
-
Анализ IP: углублённый криминалистический обзор выбранного IP: геолокация, информация об ISP/ASN, флаги репутации, шестиугольник поведения, ранжированные типы атак, количество хороших и плохих запросов, средняя серьёзность, история referer, захваченные файлы и учётные данные, временная шкала категорий и полная история доступа.