
aws-security-assessment-solution v3.0.0
Инструмент AWS для создания оценки вашего аккаунта AWS на определённый момент времени с помощью Prowler.
Self-Service Security Assessment Solutions (v2.0)
Кибербезопасность остаётся очень важной темой и предметом беспокойства для многих CIO, CISO и их клиентов. Чтобы ответить на эти важные запросы, AWS разработала основной набор сервисов, которые клиенты должны использовать для защиты своих аккаунтов. Amazon GuardDuty, AWS Security Hub, AWS Config и обзоры AWS Well-Architected помогают клиентам поддерживать надёжную безопасность своих аккаунтов AWS. По мере того как всё больше организаций разворачивают свои системы в облаке, особенно если они делают это быстро и ещё не внедрили рекомендуемые сервисы AWS, может возникнуть необходимость провести быструю оценку безопасности облачной среды.
Мы разработали недорогое, простое в развёртывании, безопасное и быстрое решение, позволяющее предоставить нашим клиентам отчёт об оценке безопасности. Эти отчёты формируются с использованием открытого проекта Prowler. Prowler выполняет оценку безопасности на определённый момент времени на основе лучших практик AWS и помогает быстро выявить потенциальные зоны риска в развёрнутой среде клиента. Если вы заинтересованы в проведении таких оценок на постоянной основе, AWS рекомендует включить стандарт Foundational Security Best Practices в Security Hub. Если вы хотите интегрировать результаты оценки Prowler с Security Hub, вы можете следовать инструкциям в документации Prowler.
Примечание: Prowler не является решением, принадлежащим AWS. Клиенты должны самостоятельно ознакомиться с Prowler перед запуском этого решения. Все зависимости, связанные с Prowler, должны поддерживаться в актуальном состоянии. Это решение устанавливает зафиксированную версию Prowler (в настоящее время 5.41.0) из установщика пакетов pip, чтобы изменение формата вывода Prowler не могло без предупреждения нарушить сканирование. Чтобы перейти на более новую версию, отредактируйте строку
pip3 install prowler==в файле2-sat2-codebuild-prowler.yaml.
📕 Для получения более подробных пошаговых инструкций посетите модуль 2 в SHIP Workshop.
Содержание
- Обзор
- Параметры
- Развёртывание
- Сканирование одного аккаунта
- Сканирование нескольких аккаунтов
- Просмотр результатов
- Типы сканирования
- Уведомления
- Сводка отчётности
- Часто задаваемые вопросы (FAQ)
- Очистка
- Безопасность
- Лицензия
Обзор
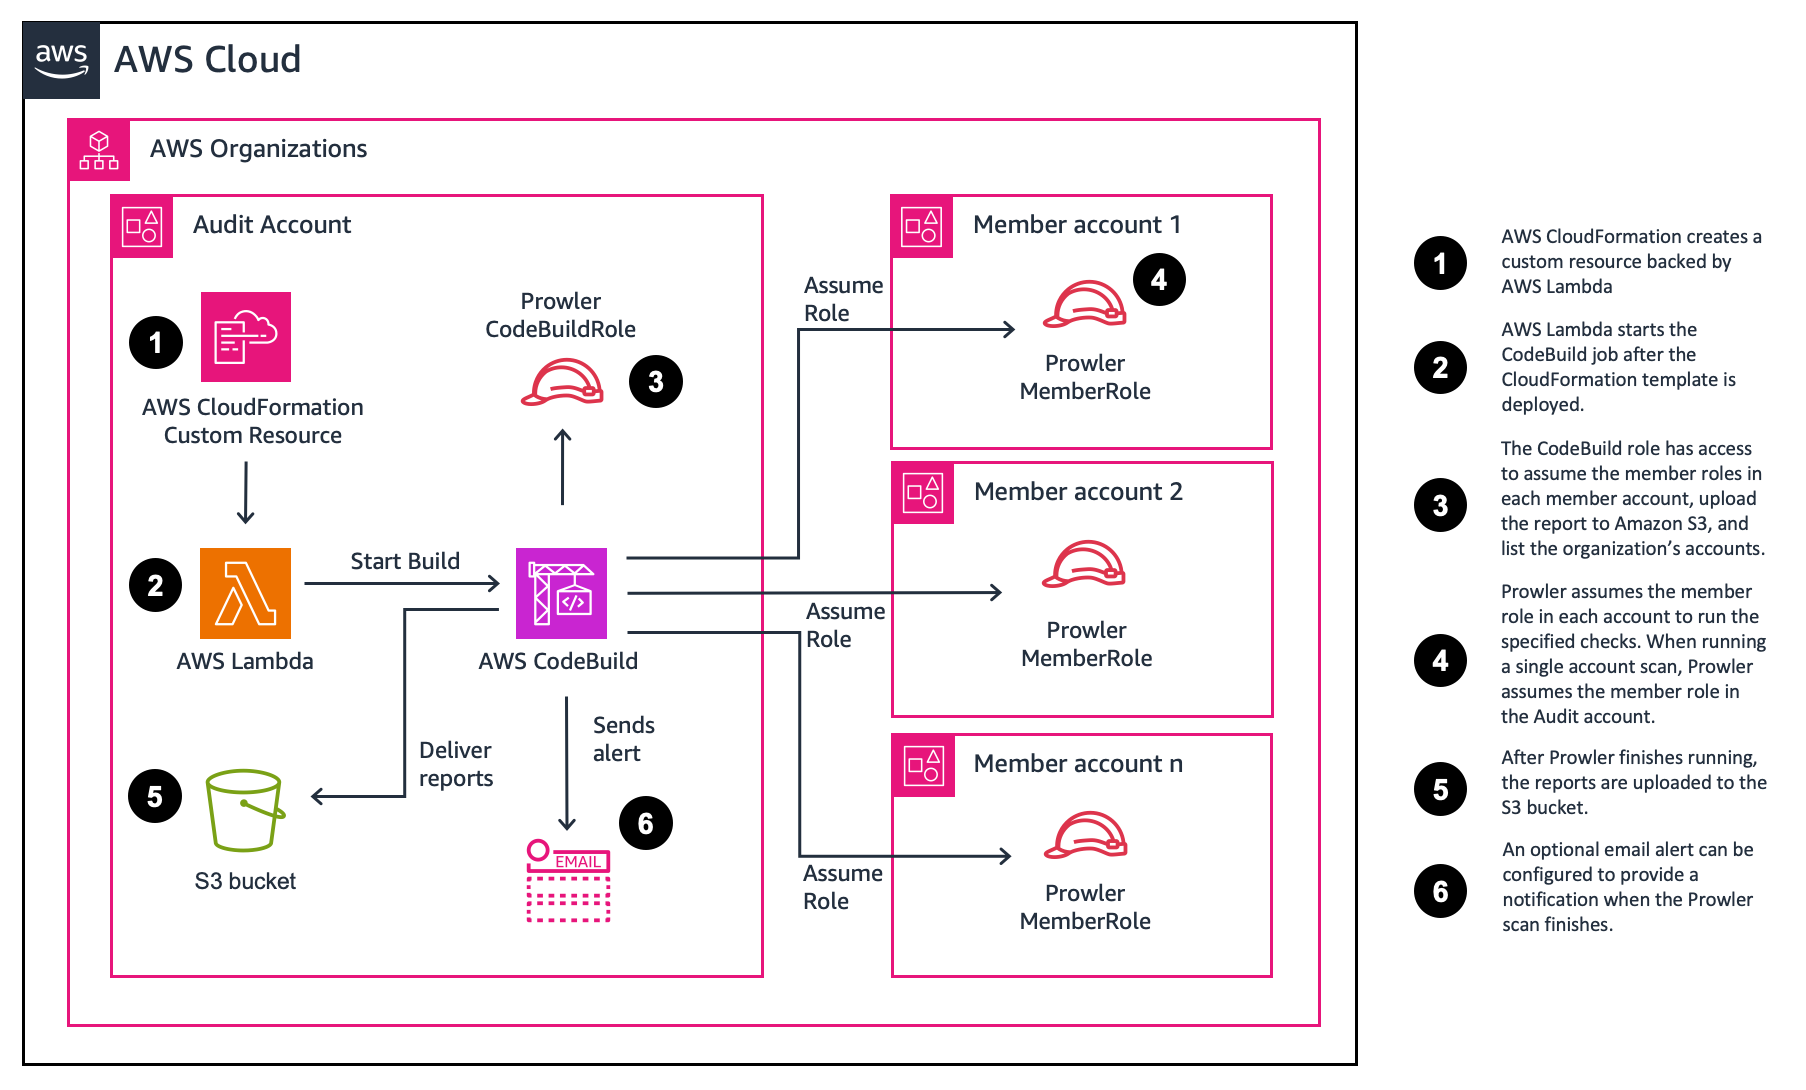
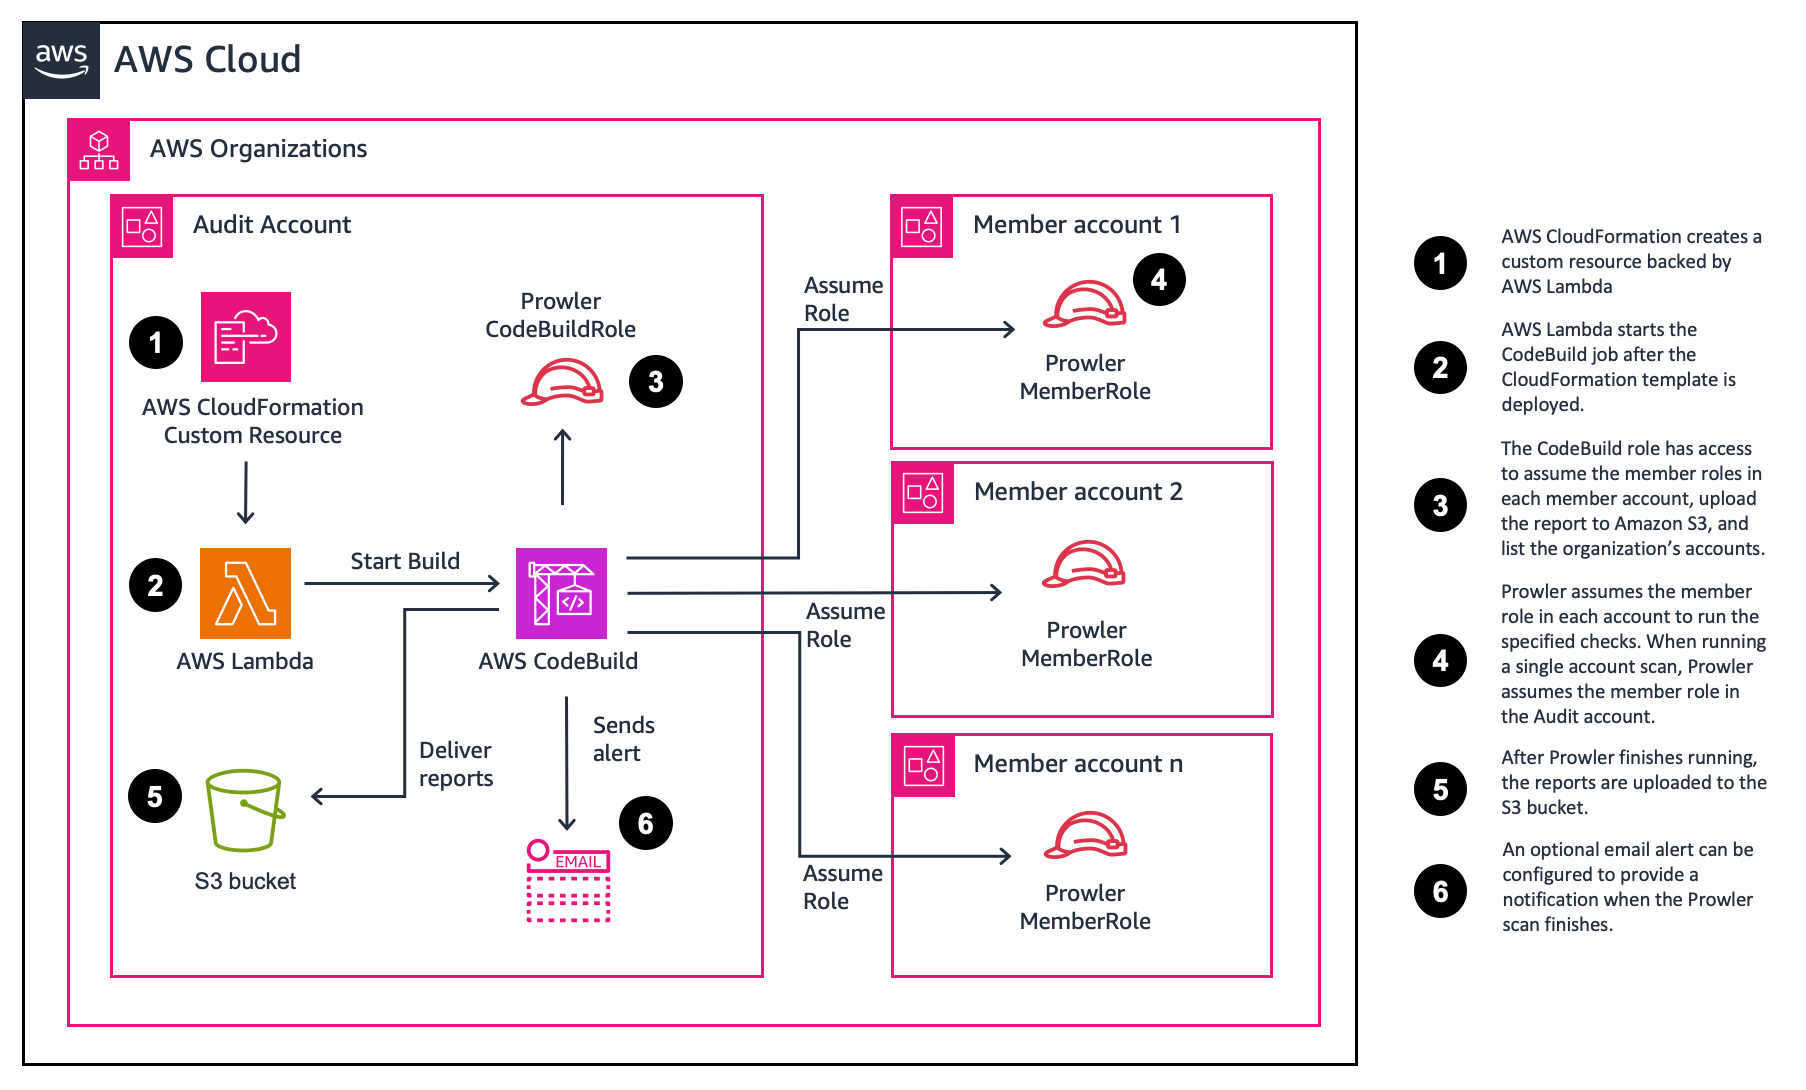
Решение развёртывается с помощью AWS CloudFormation. При развёртывании создаются проект AWS CodeBuild и бакет Amazon S3 для хранения отчётов, сгенерированных Prowler. Затем для запуска проекта AWS CodeBuild используется функция AWS Lambda.
Значения параметров (вводимых пользователем) по умолчанию запускают базовое сканирование в одном аккаунте. Однако вы можете выбрать другие параметры для выполнения более обширных сканирований или сканирования нескольких аккаунтов. Процесс развёртывания занимает менее 5 минут. Шаблоны AWS CloudFormation этого решения предоставлены для ознакомления в этом репозитории Github.
После развёртывания шаблона запустится проект CodeBuild. Оценка по умолчанию занимает около 5 минут. Время выполнения оценки безопасности будет варьироваться в зависимости от количества ресурсов и выбранных параметров сканирования. По завершении оценок отчёты доставляются в созданный бакет S3.
Параметры
SATv2 можно настроить, изменяя параметры CloudFormation. В этом разделе приведены доступные опции и ссылка на раздел с более подробной информацией.