
CyberStrikeAI v1.8.0
Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.
CyberStrikeAI
Система действий для кибербезопасности, изначально ориентированной на ИИ, — где намерение превращается в управляемое исполнение, доказательства становятся операционной памятью, а каждая операция улучшает следующую.
CyberStrikeAI объединяет планирование, исполнение, человеческий надзор, доказательства и воспроизведение в одном аудируемом рабочем пространстве. Реализованный на Go, он сочетает агентов на базе Pi, инструменты с нативной поддержкой MCP, знания RAG, визуальные рабочие процессы и моделирование и анализ цепочек атак для авторизованных операций безопасности.
Начните здесь: Быстрый старт · Документация · Усиление безопасности
[!IMPORTANT] Используйте CyberStrikeAI только в системах, которыми вы владеете или которые вам явно разрешено тестировать. Для общих или производственных сред ознакомьтесь с моделью безопасности и руководством по усилению безопасности, прежде чем включать высокорисковые инструменты, WebShell или возможности C2.
Обзор интерфейса и интеграций
Обзор системной панели управления
Светлая тема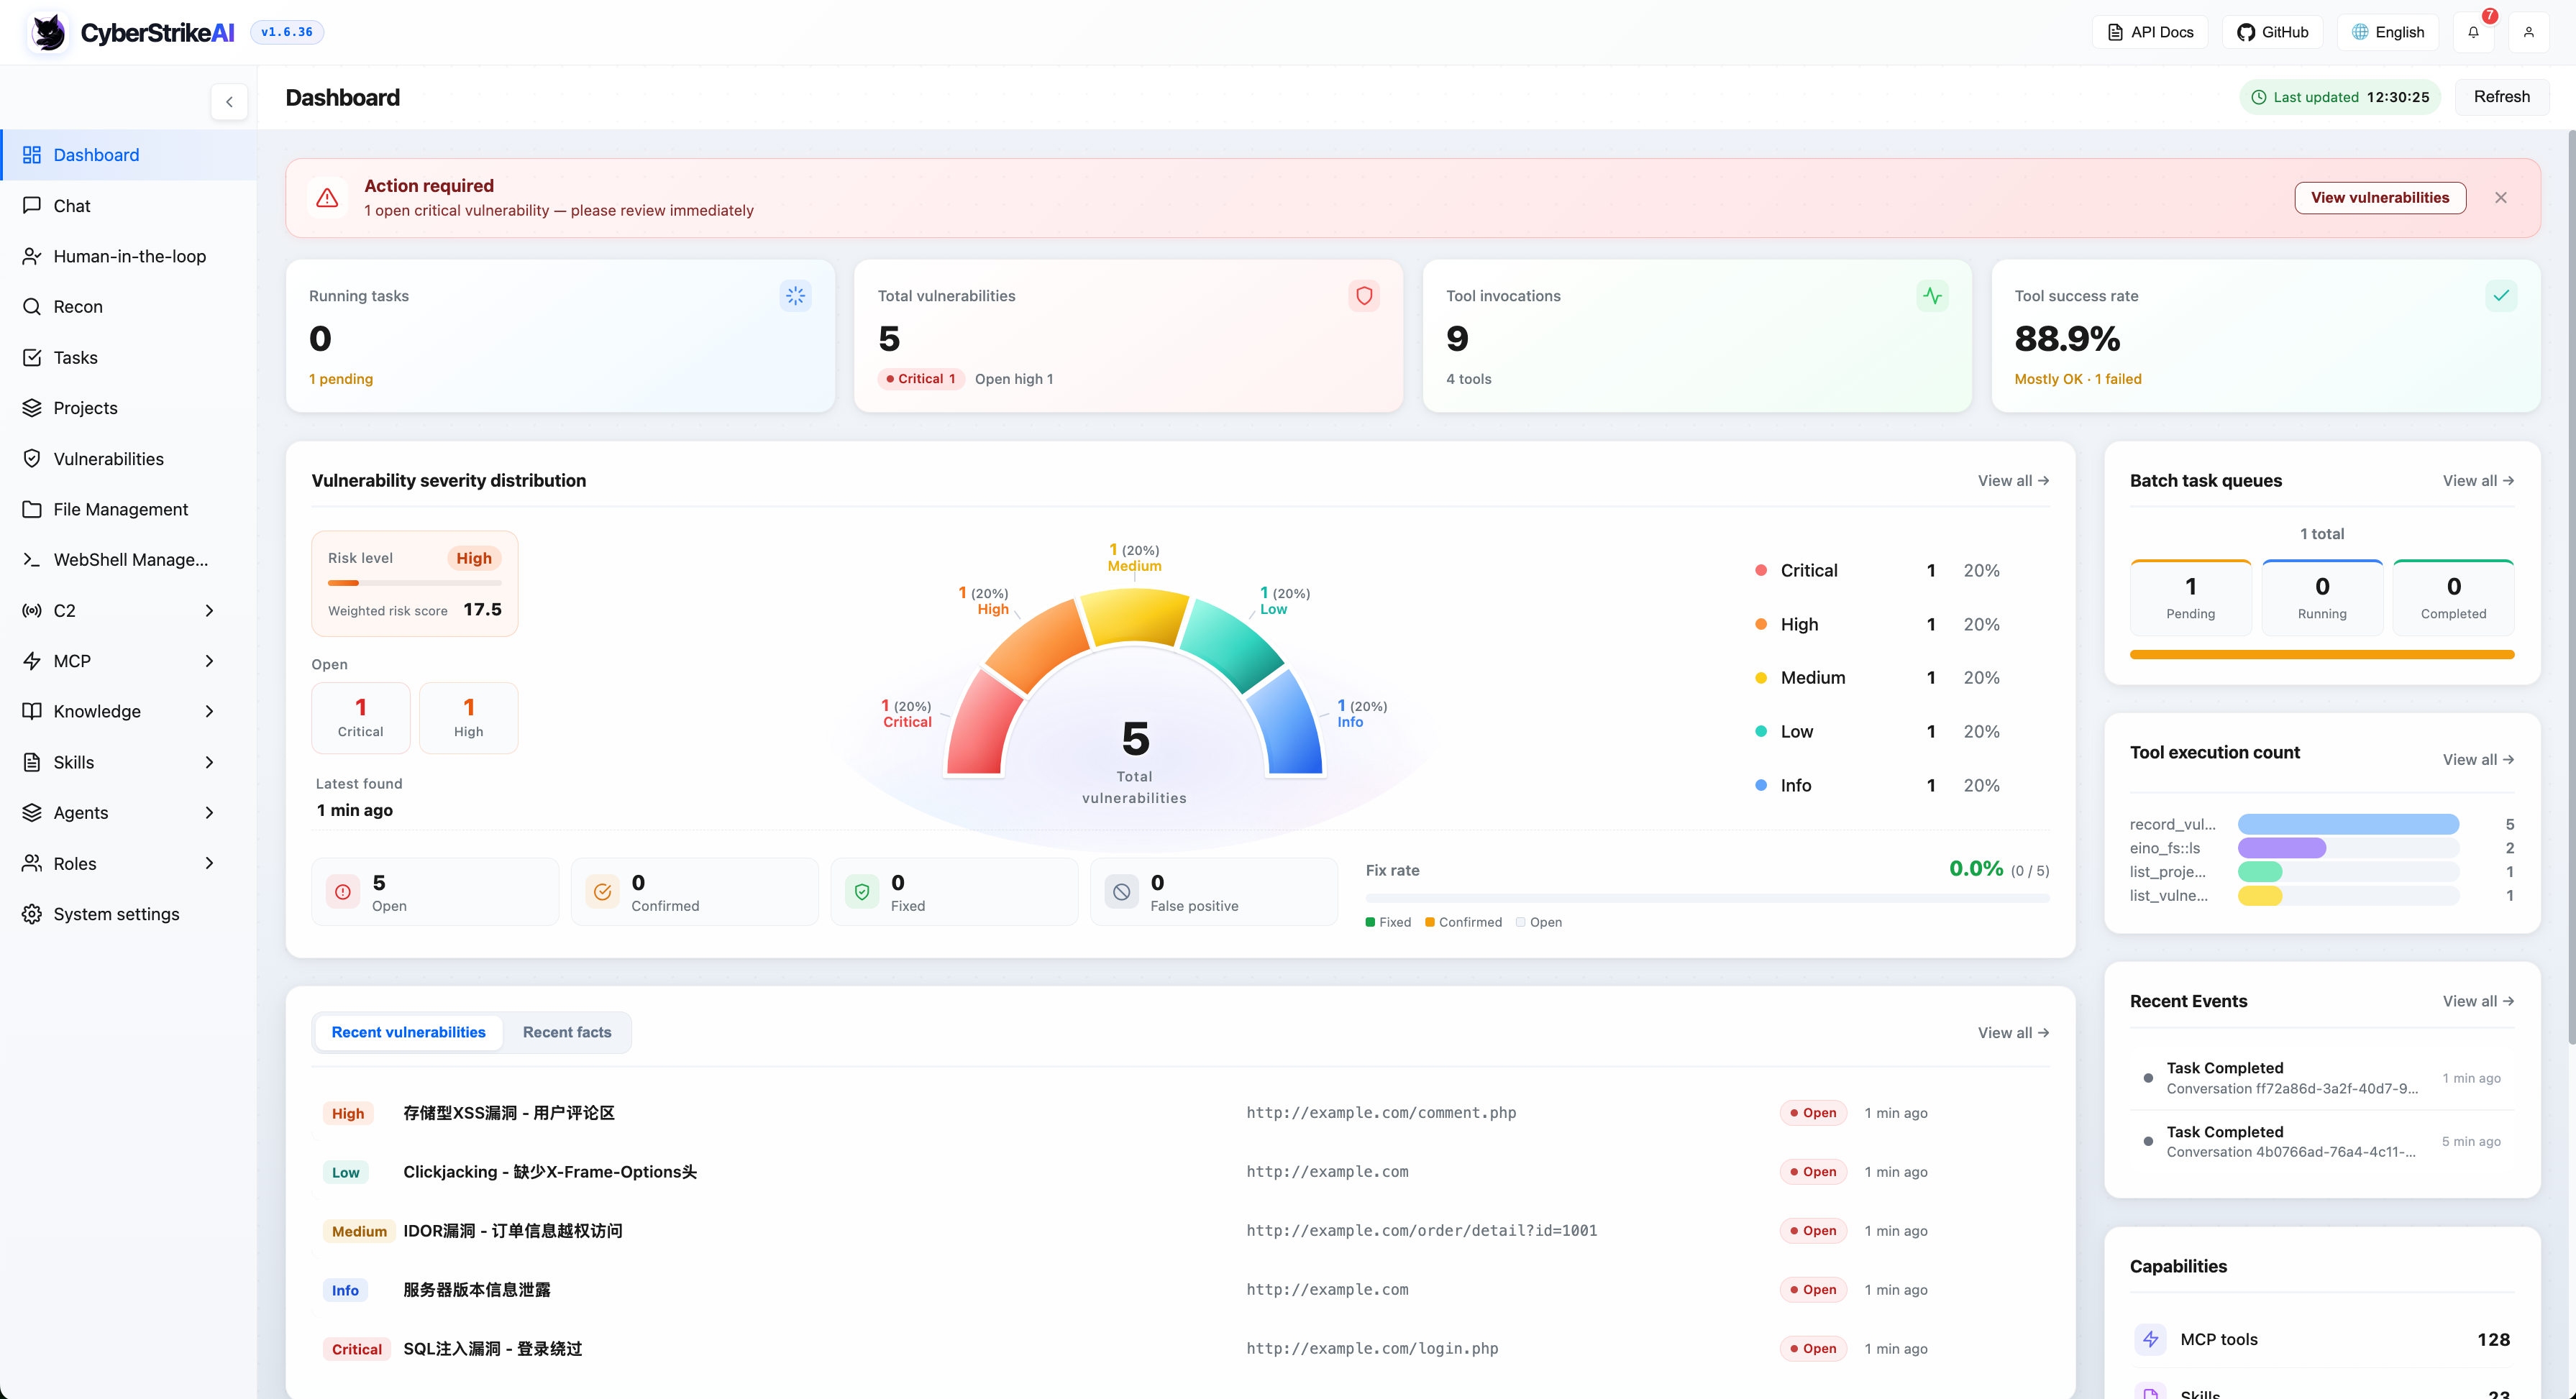
|
Тёмная тема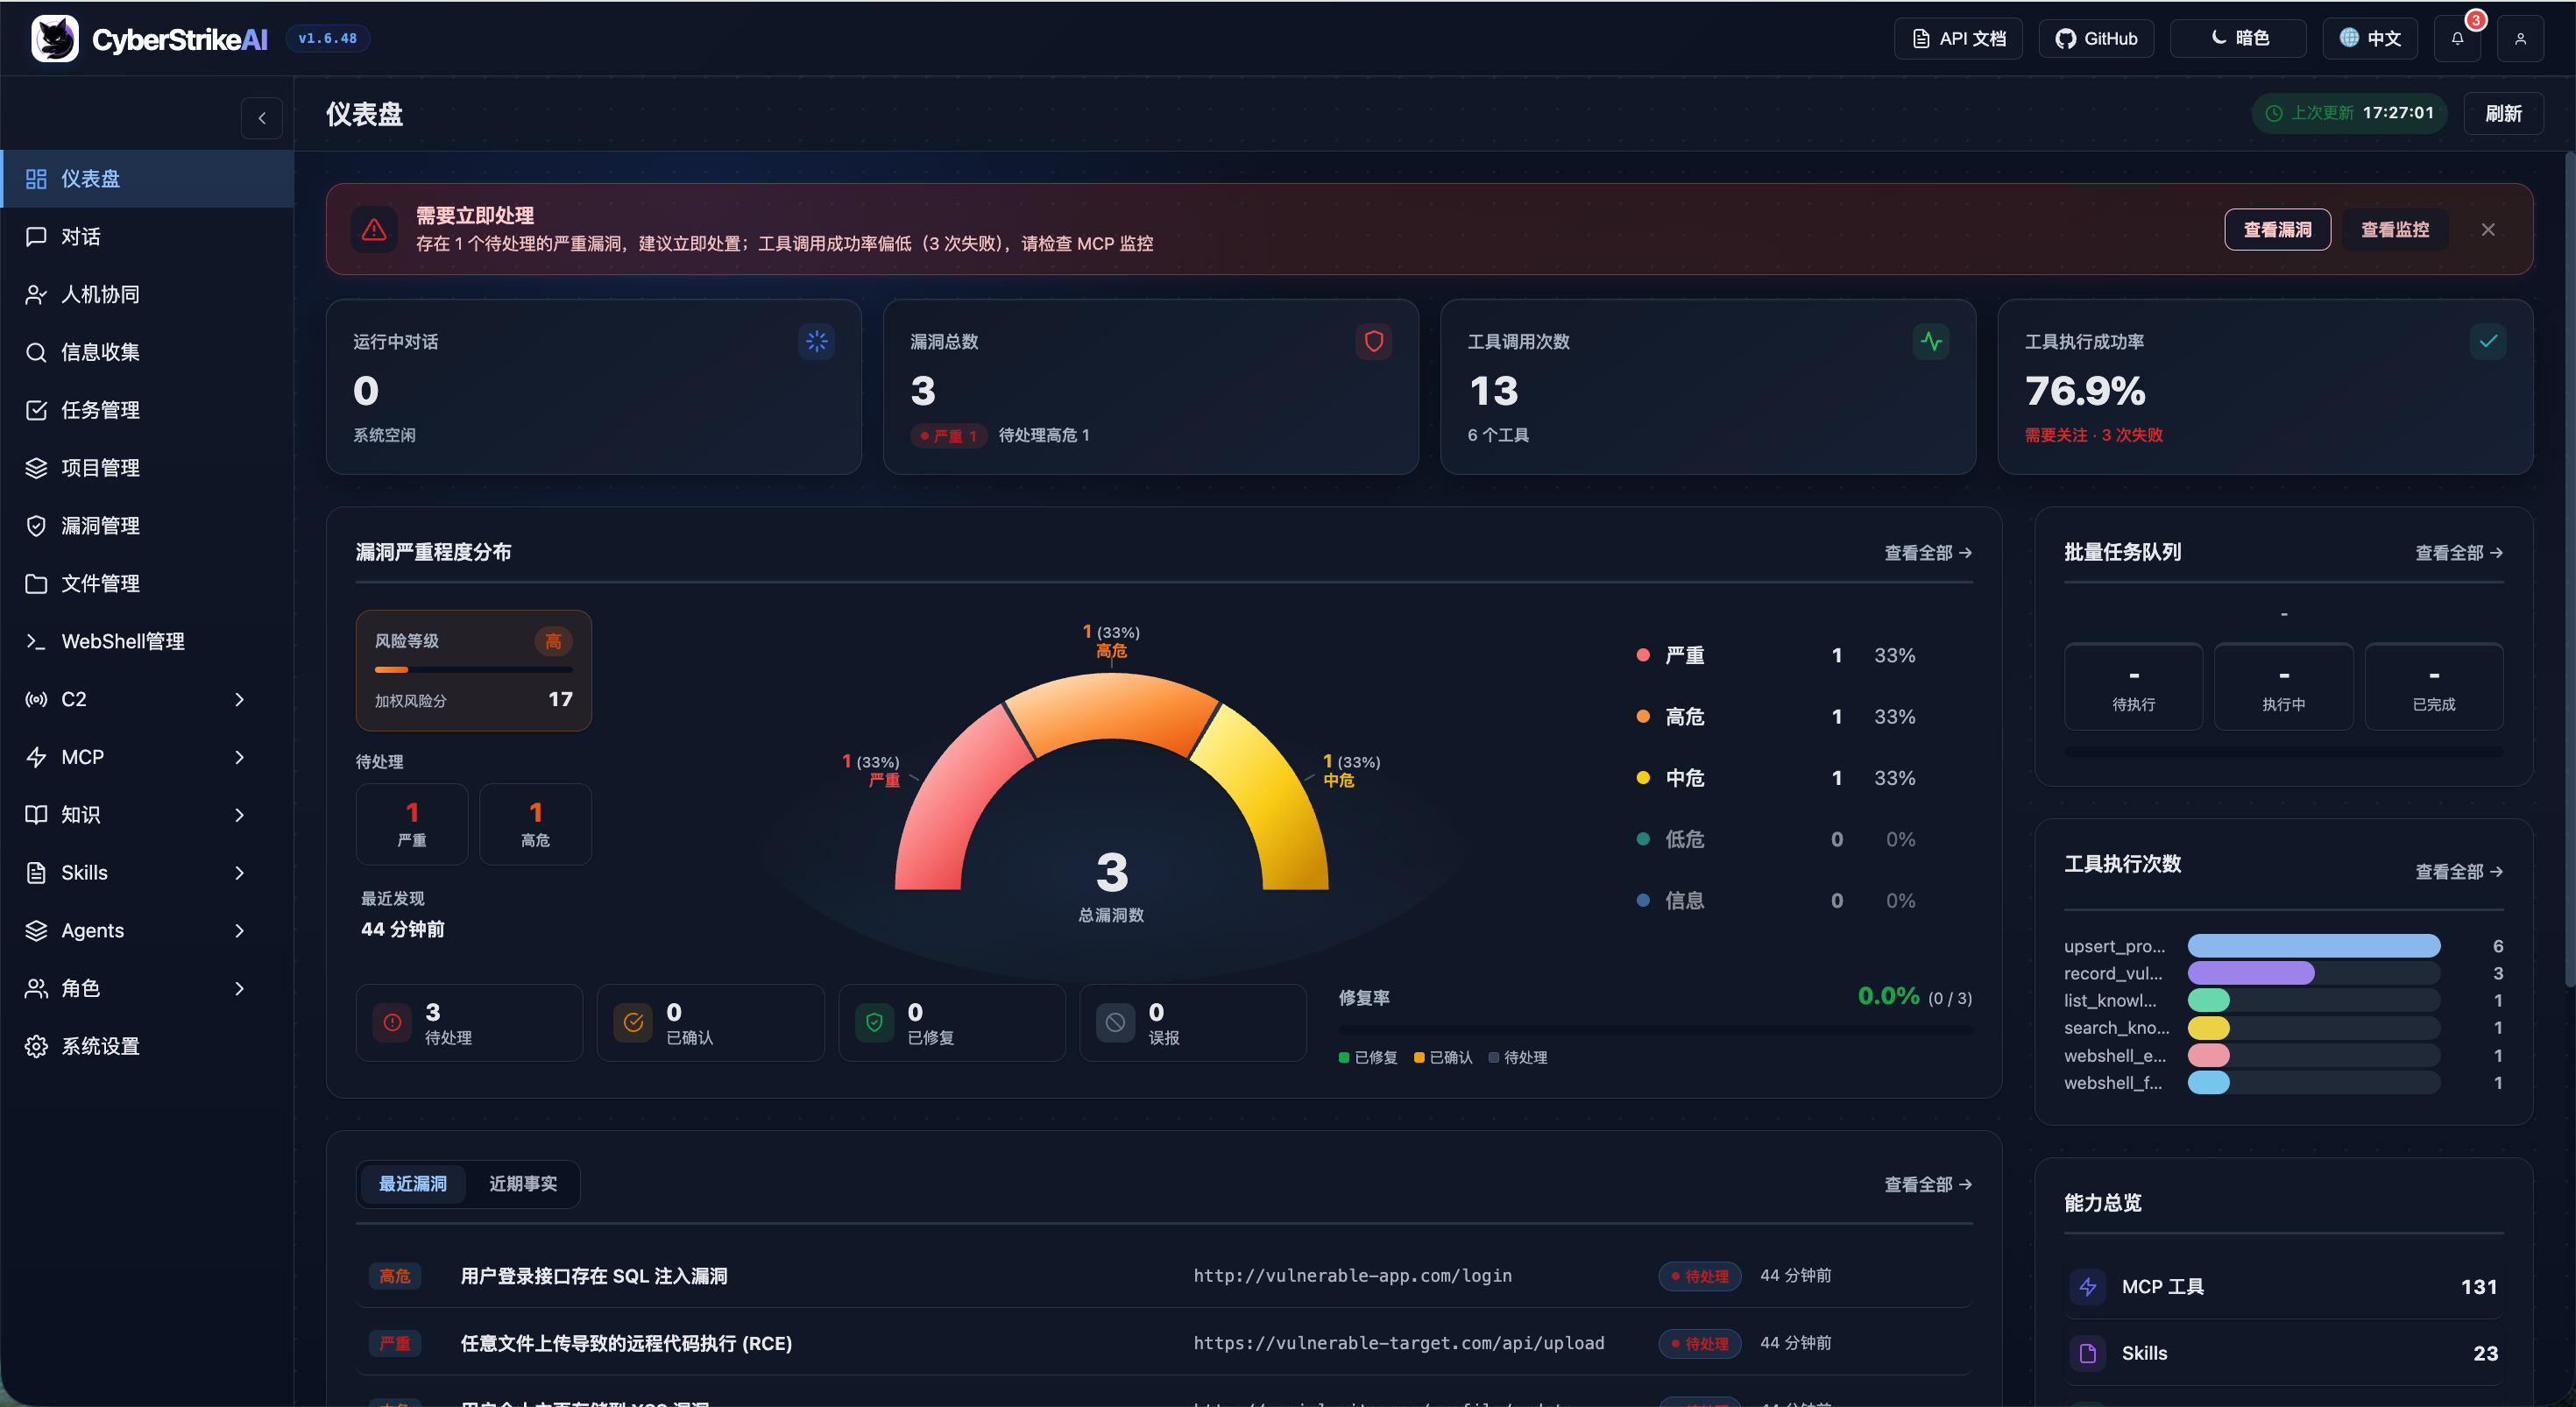
|
Панель управления предоставляет комплексный обзор состояния работы системы, уязвимостей безопасности, использования инструментов и базы знаний, помогая пользователям быстро понять ключевые возможности платформы и её текущее состояние.
Дополнительные скриншоты интерфейса
Обзор ключевых возможностей
Веб-консоль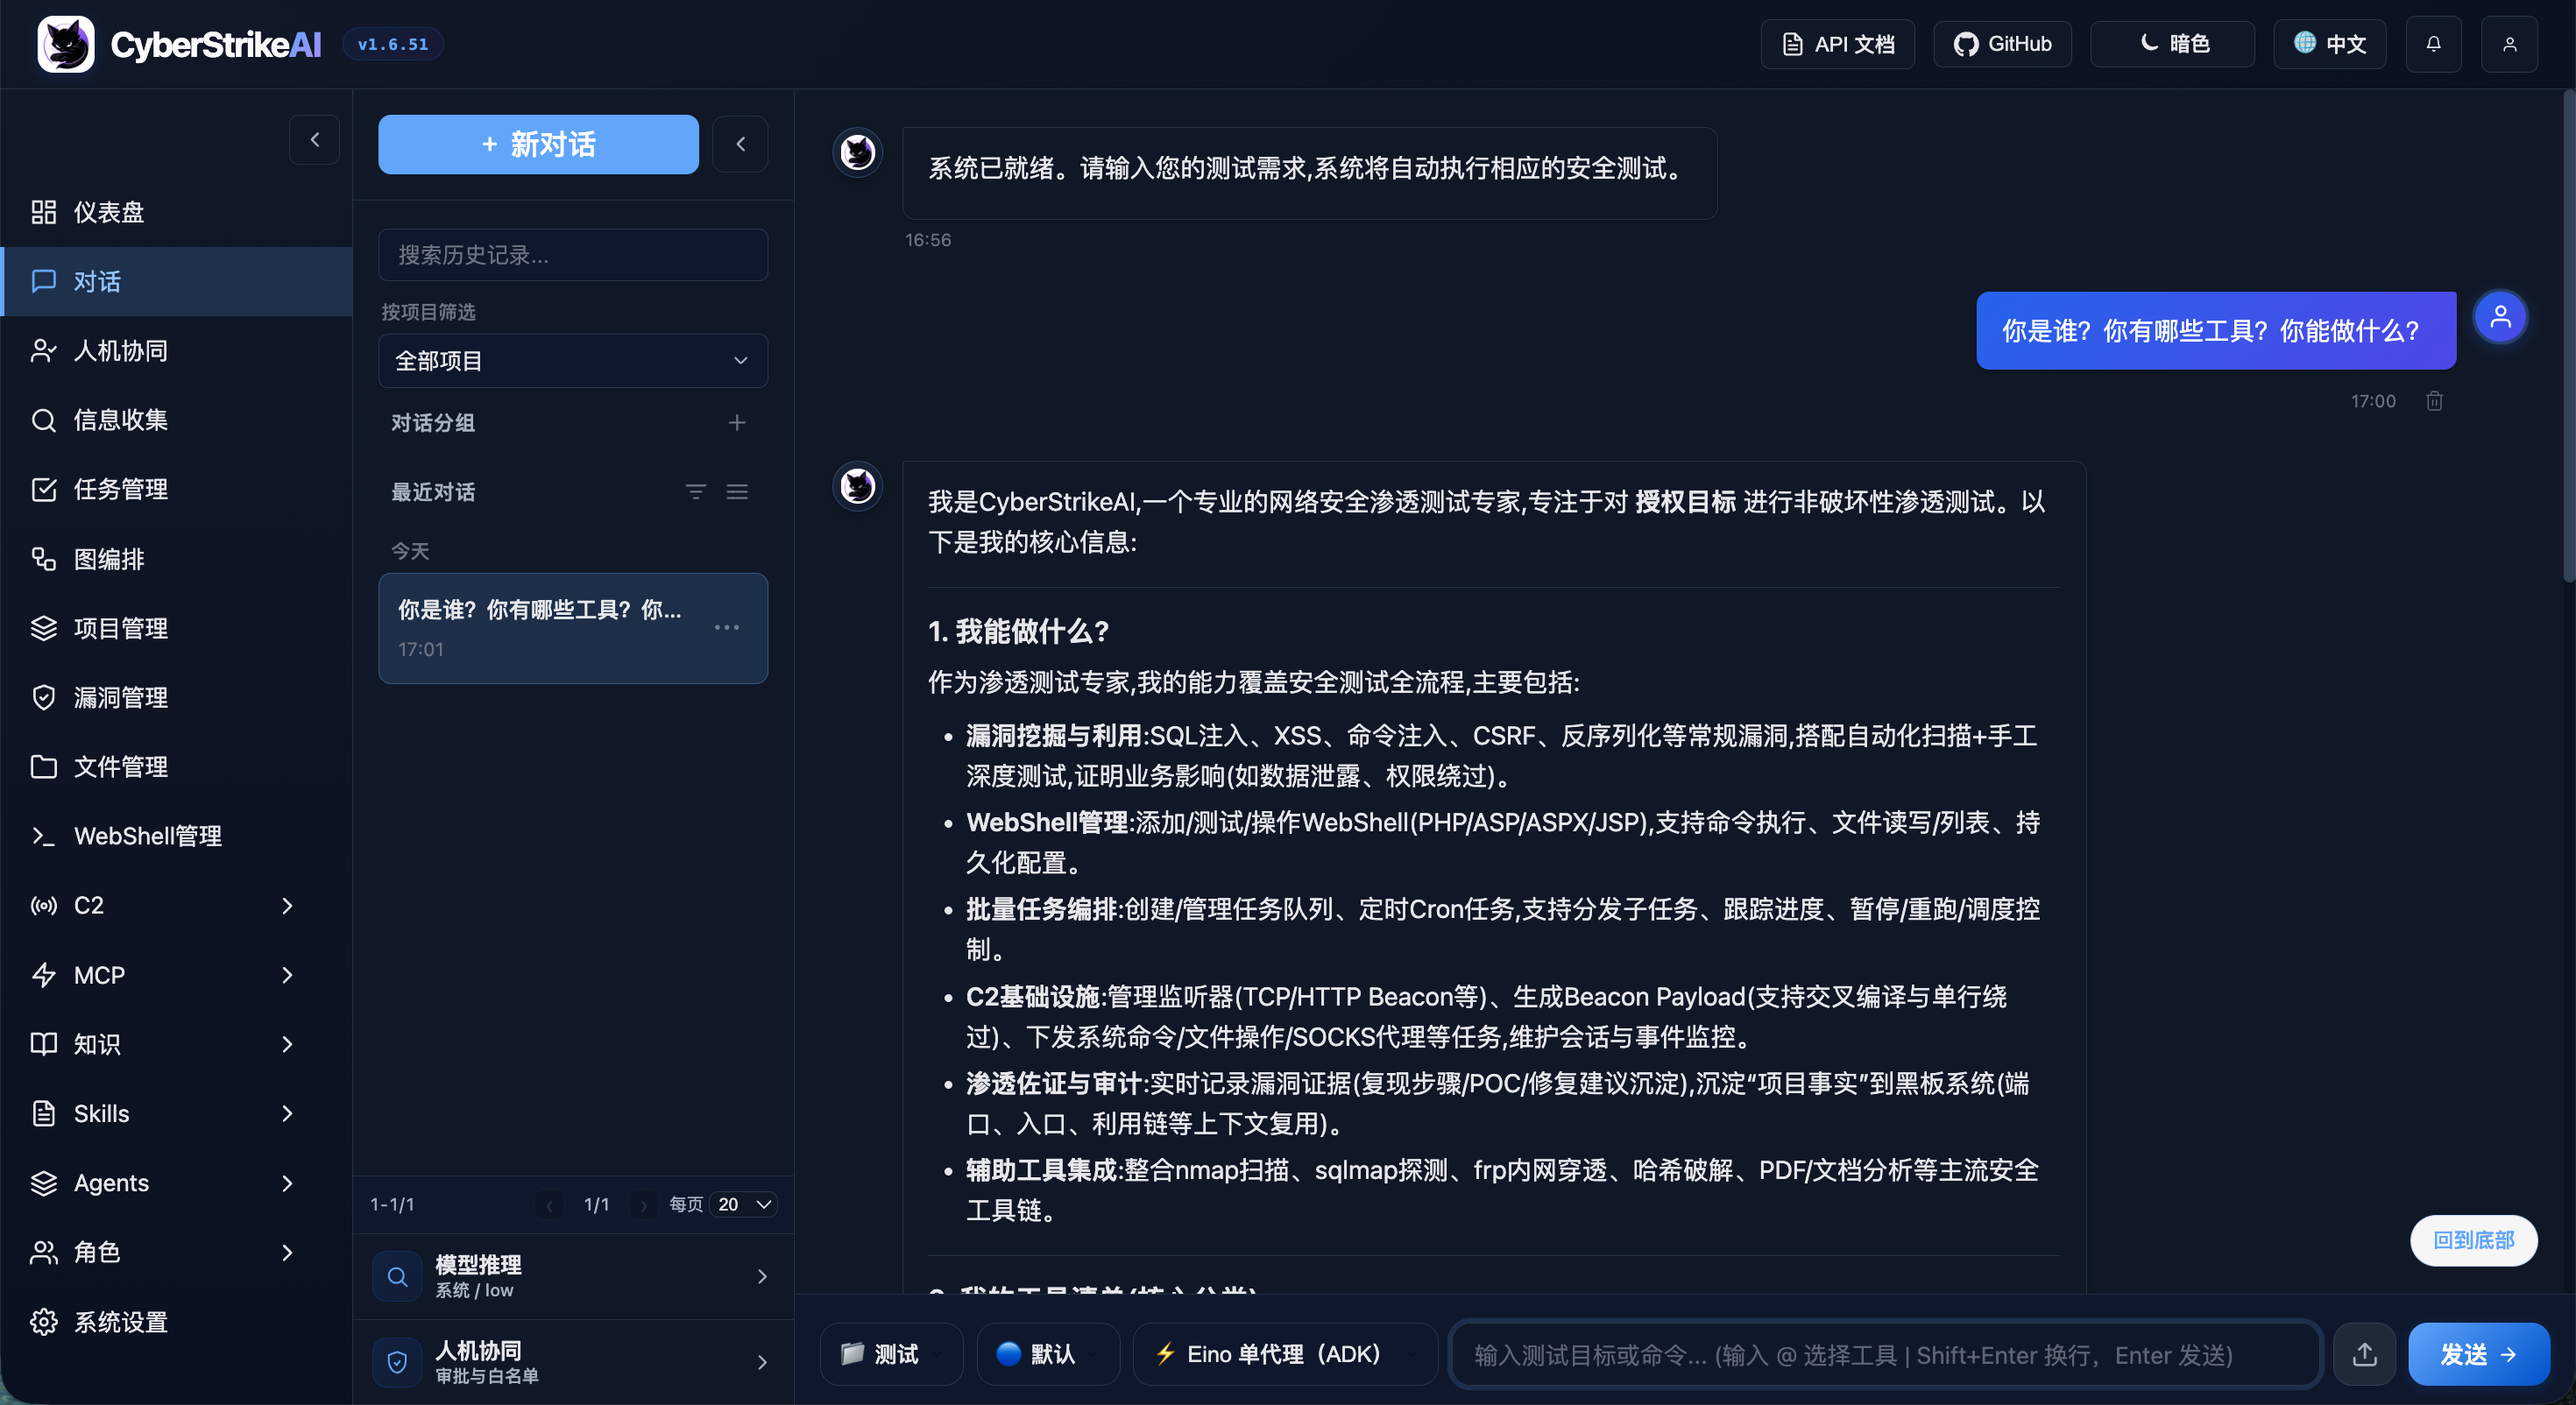
|
Управление задачами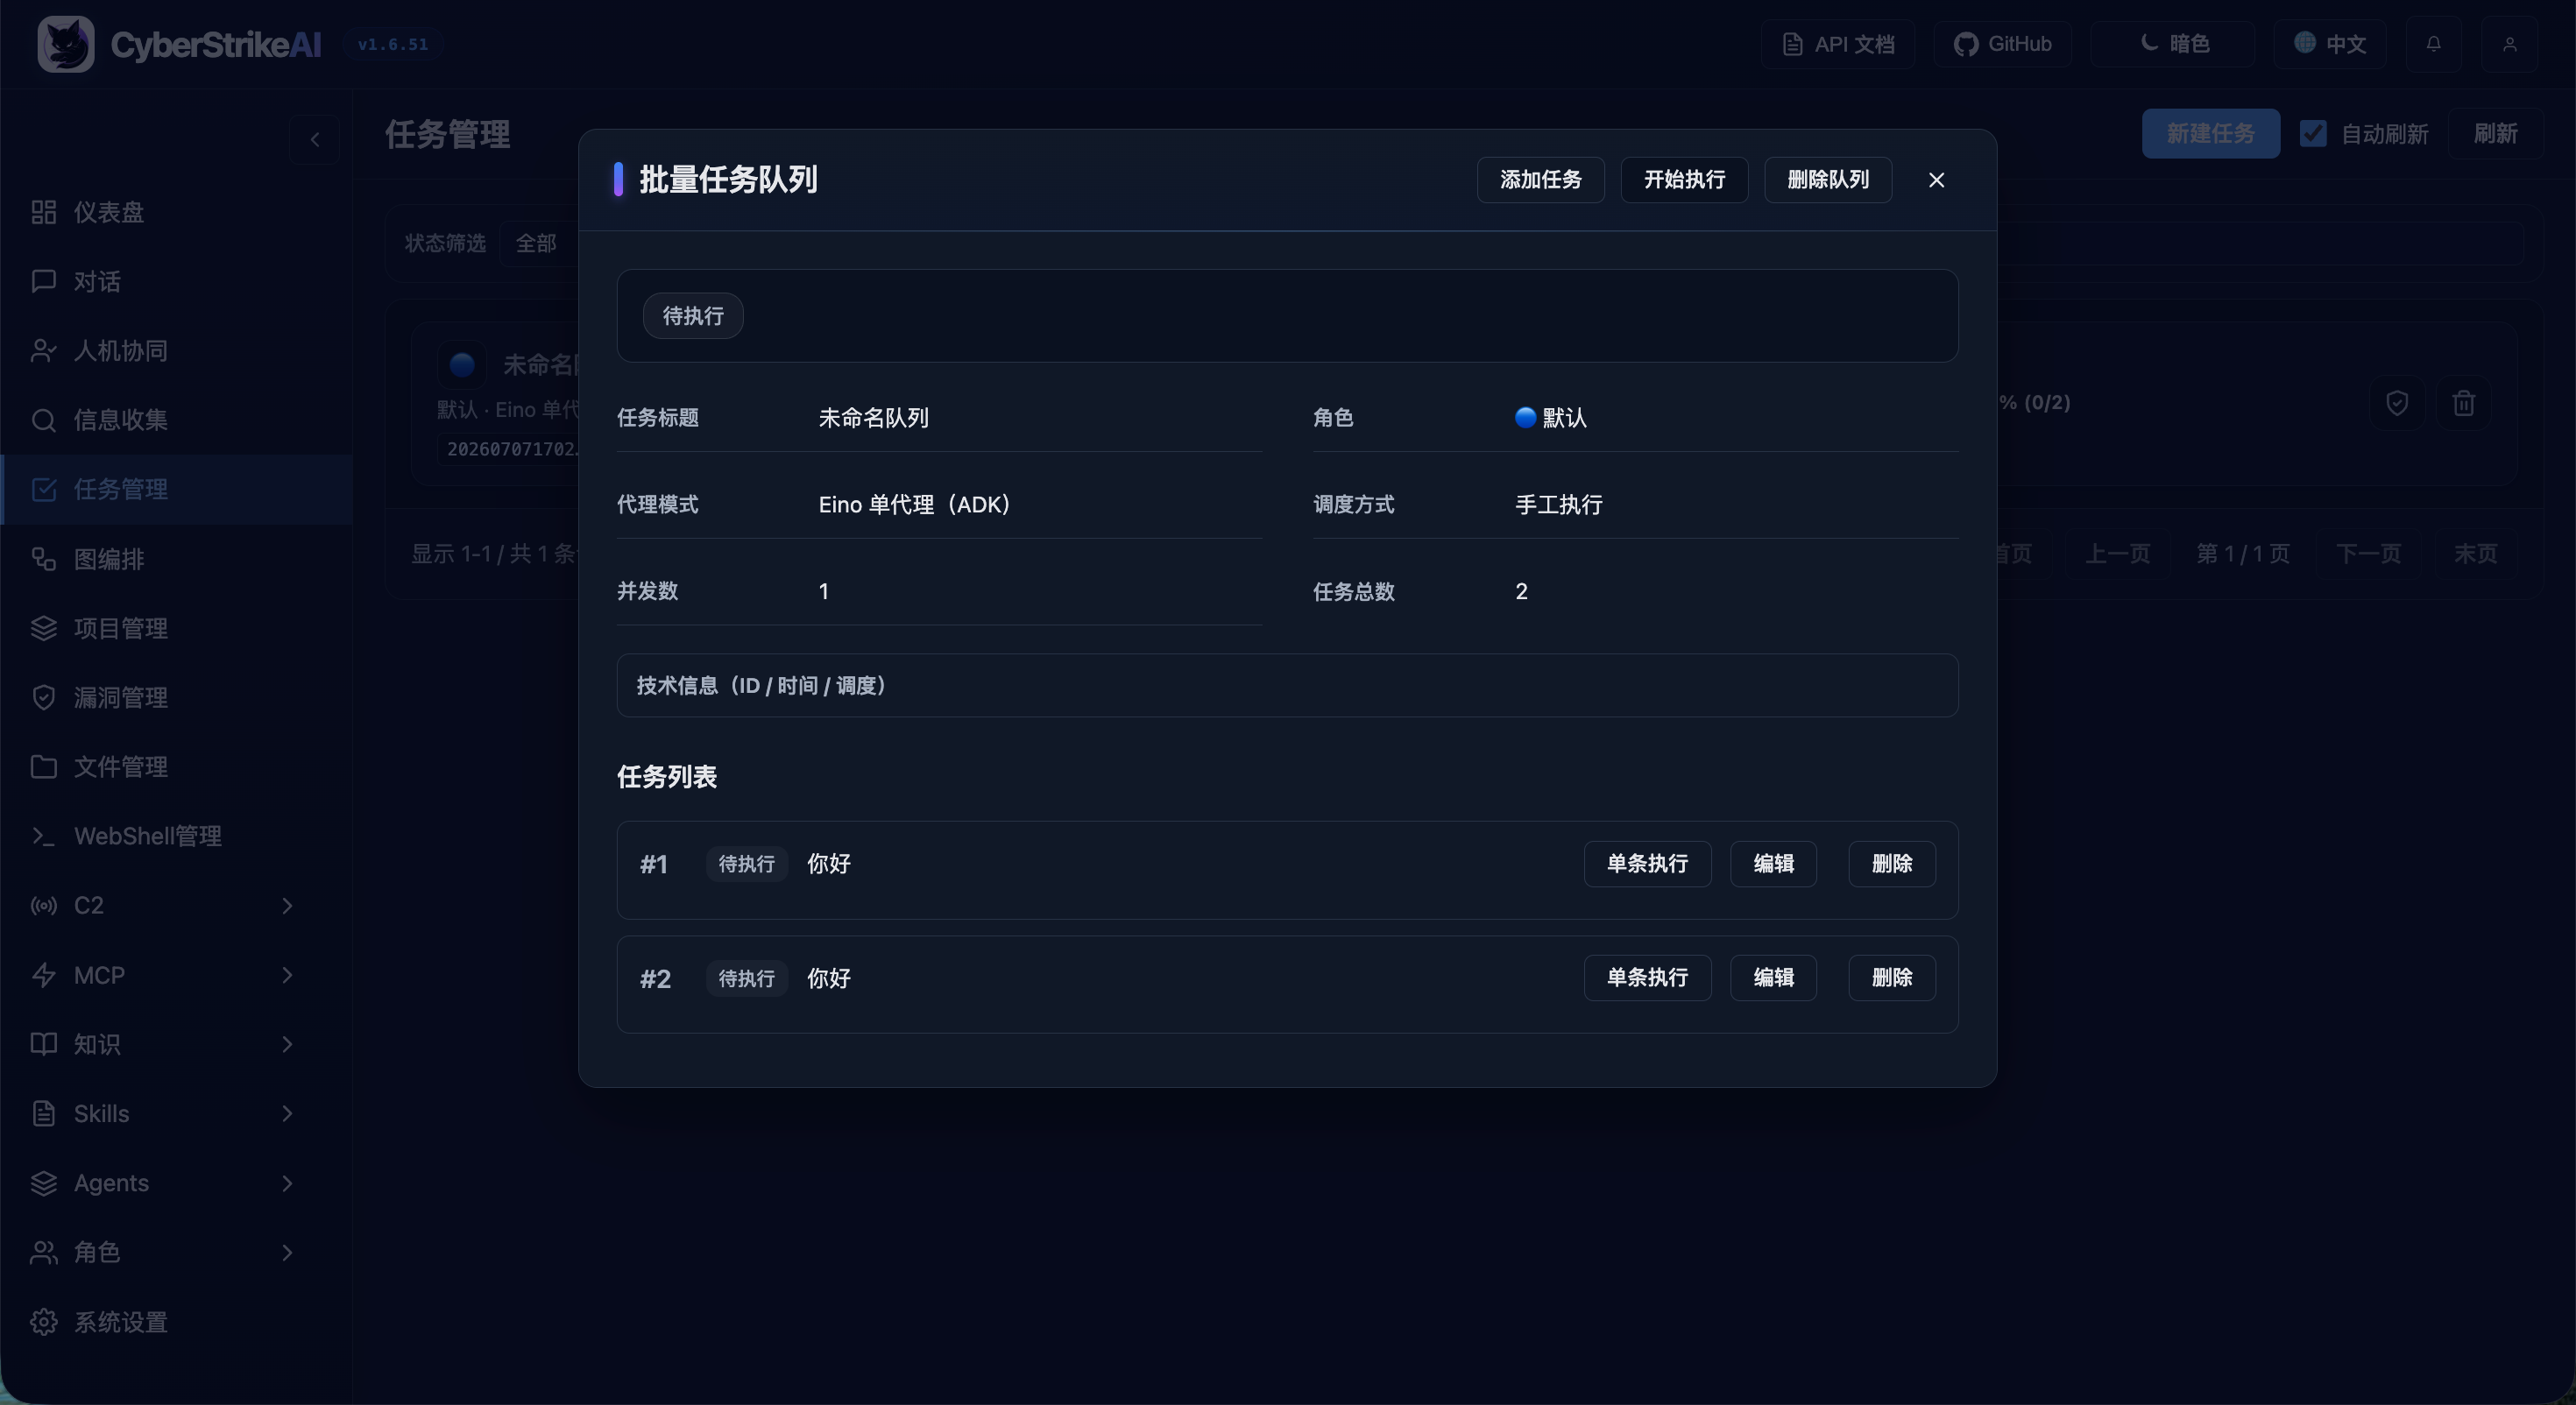
|
Управление уязвимостями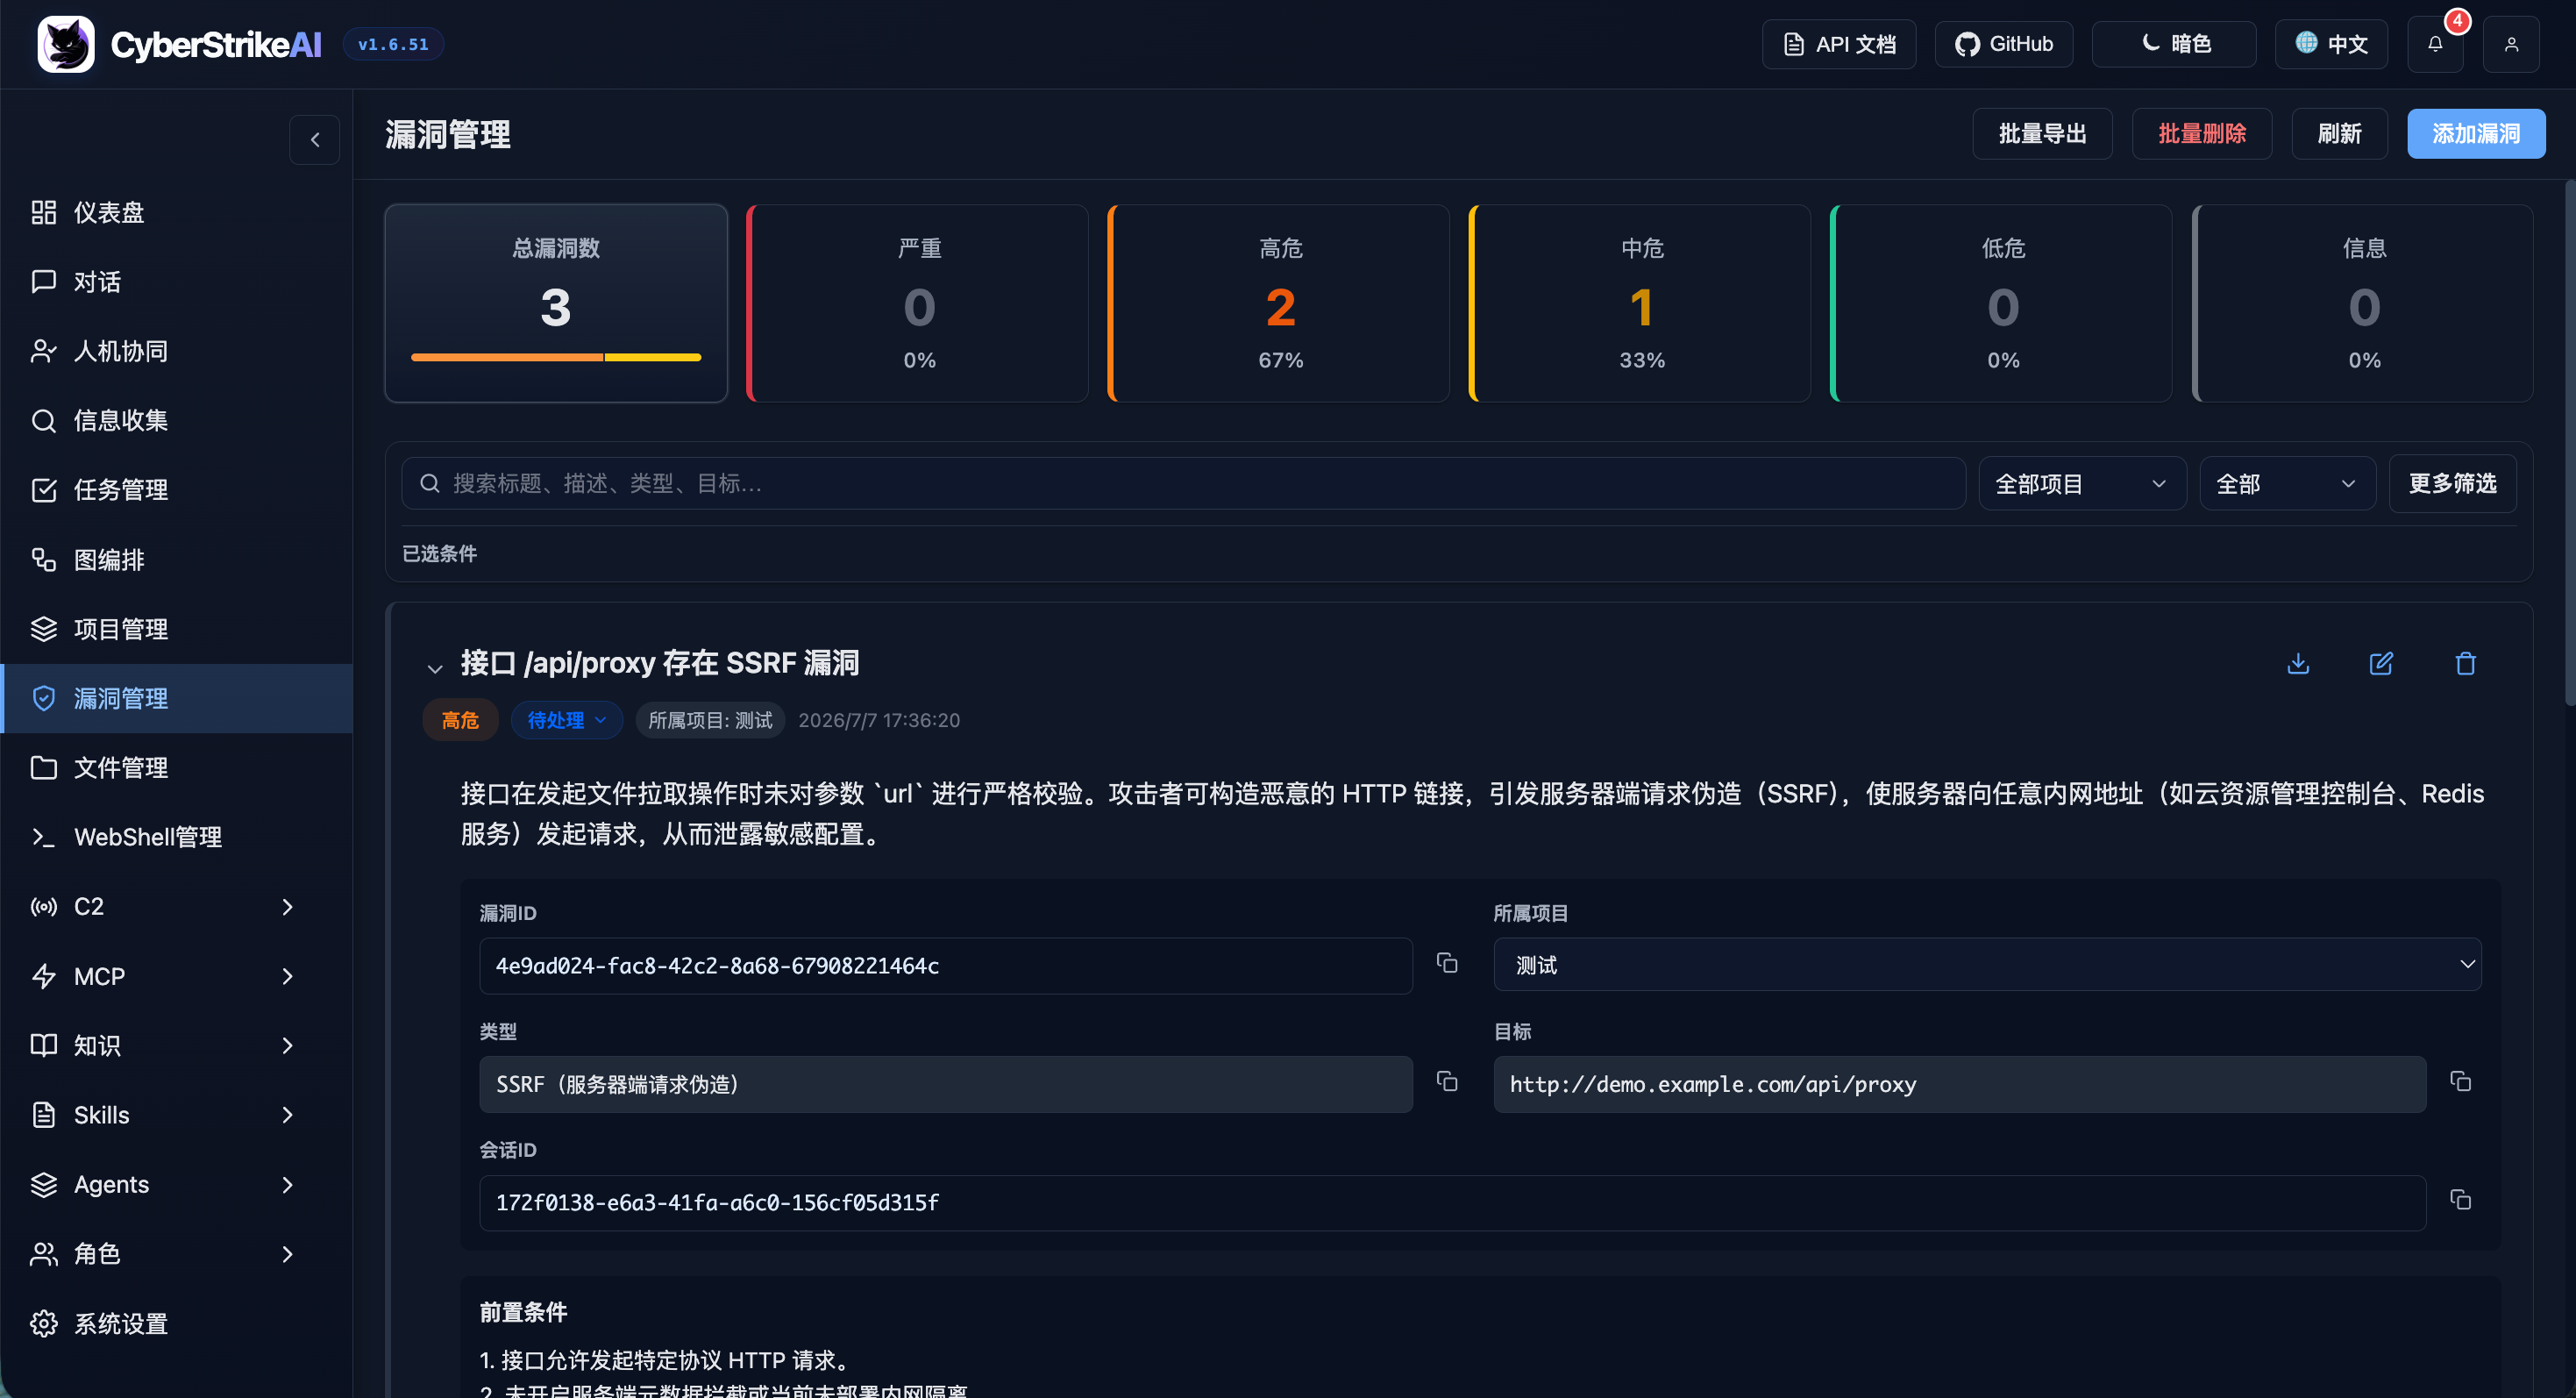
|
Управление WebShell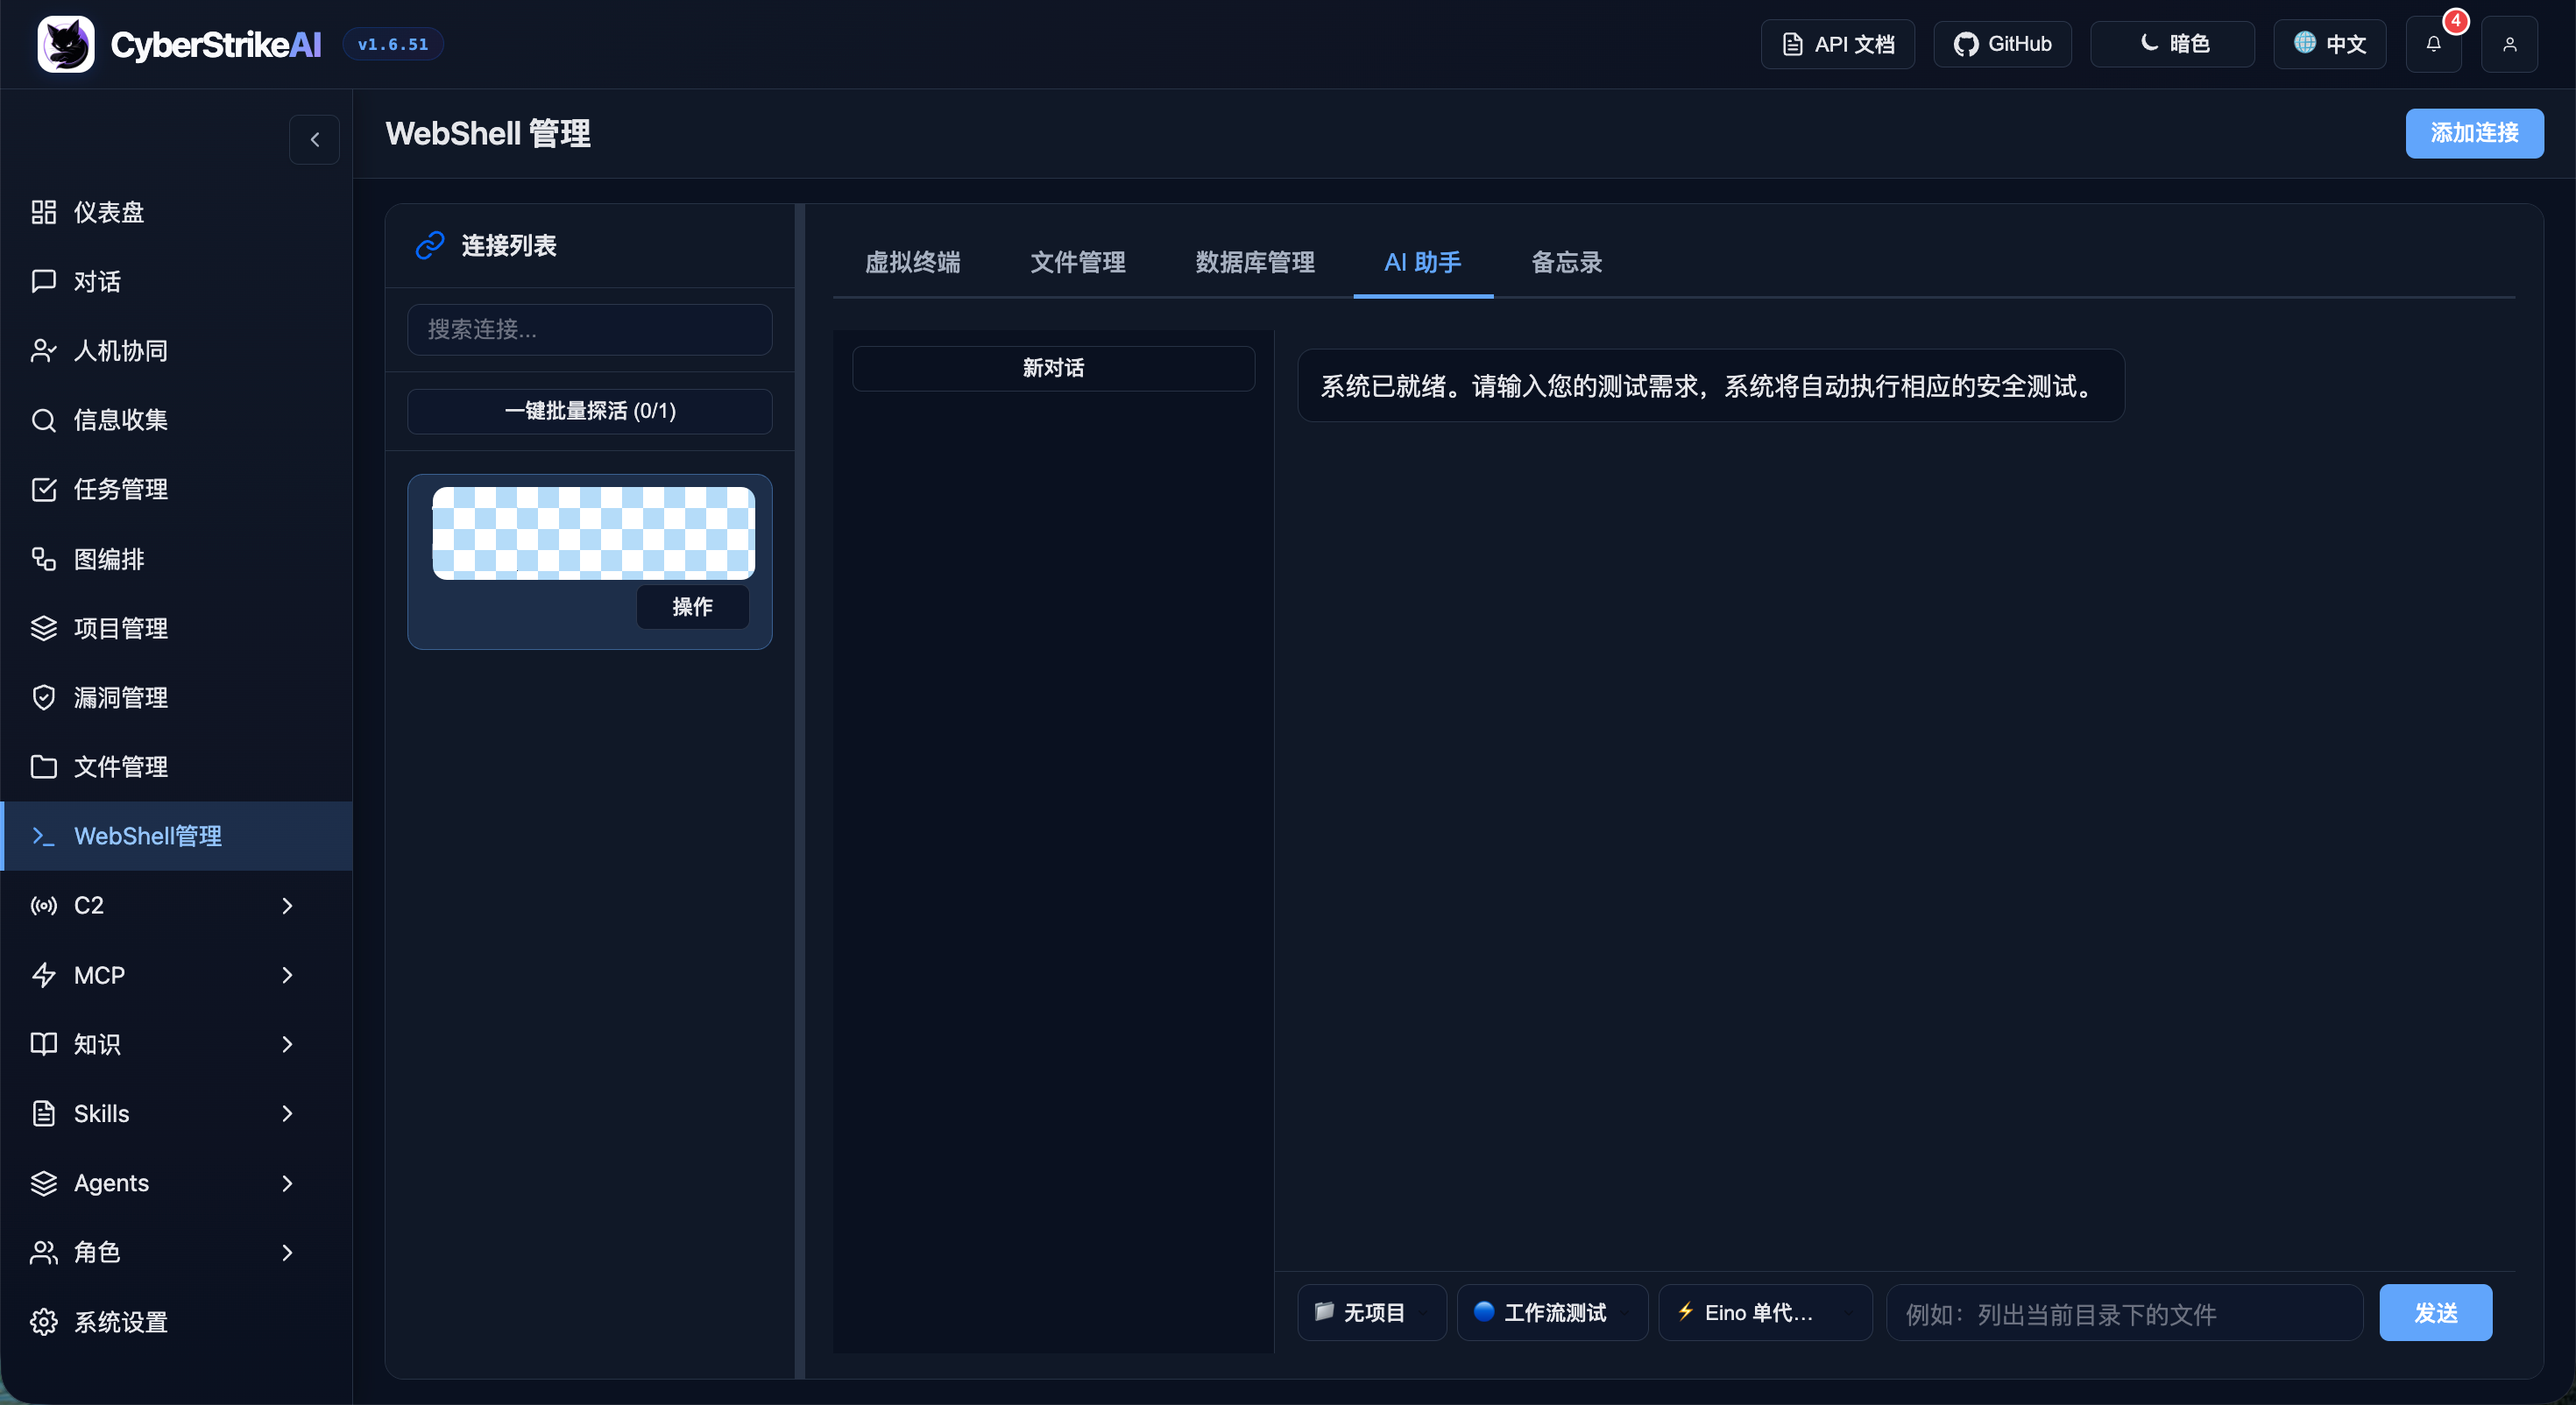
|
Управление MCP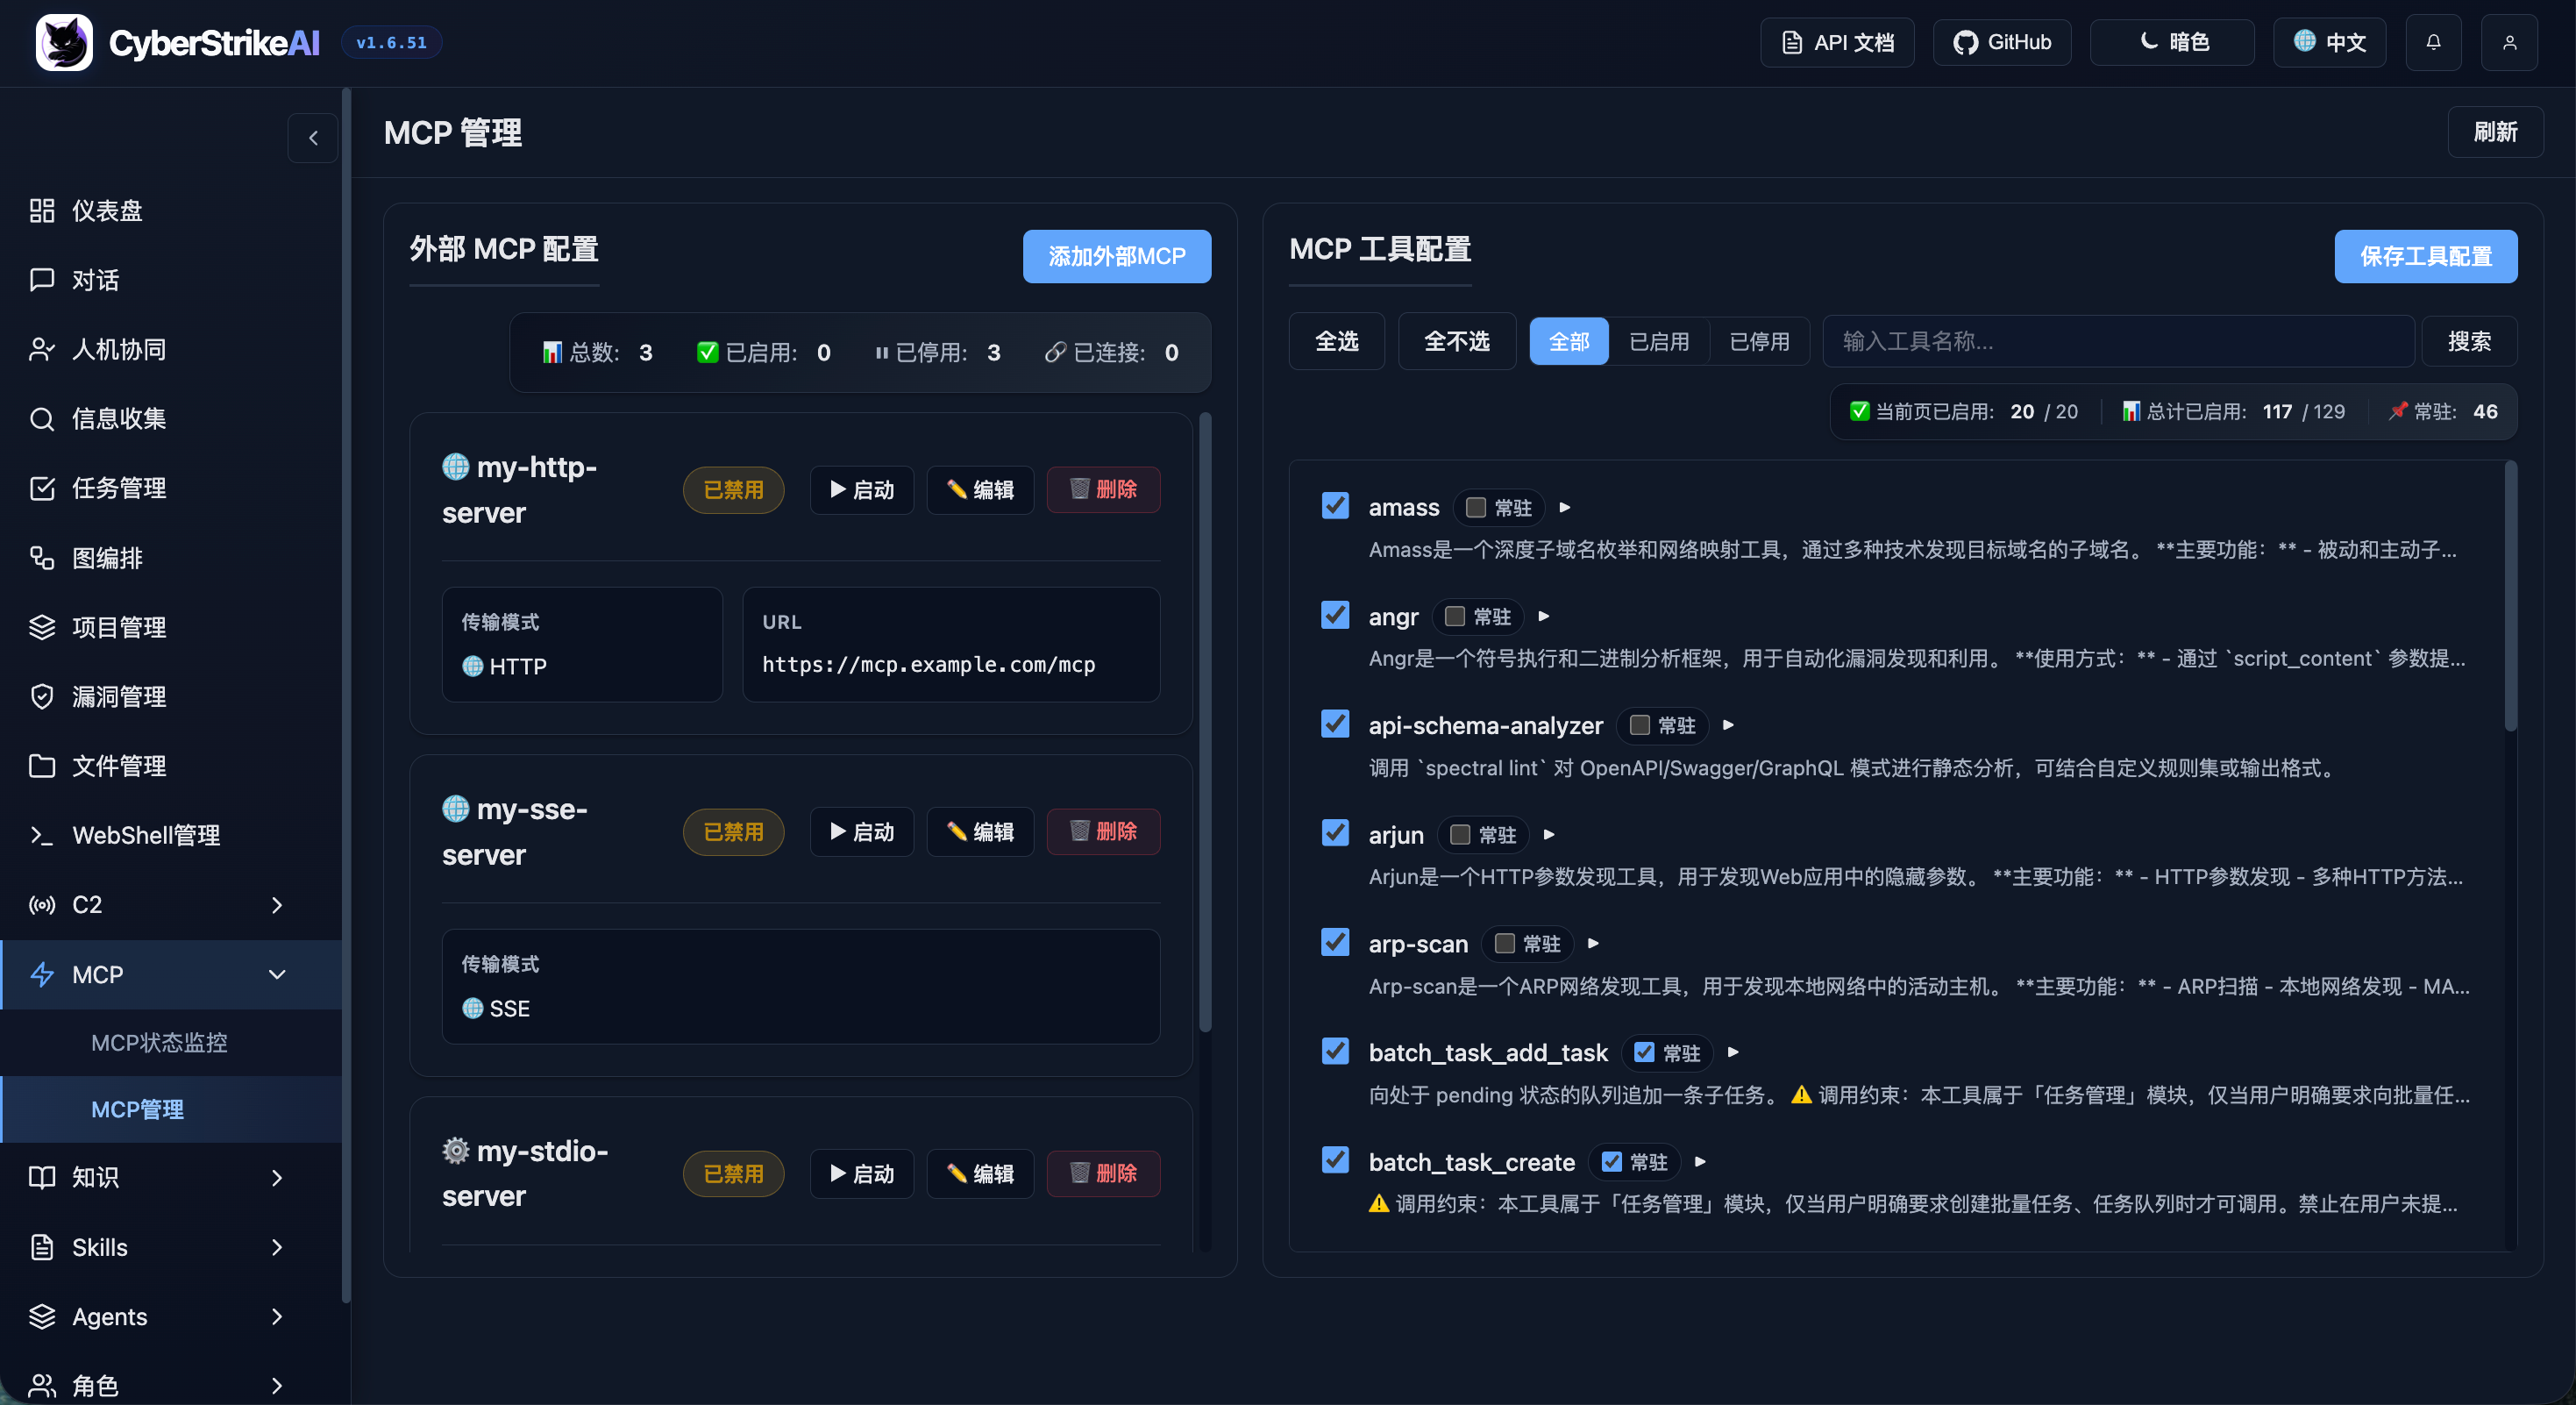
|
База знаний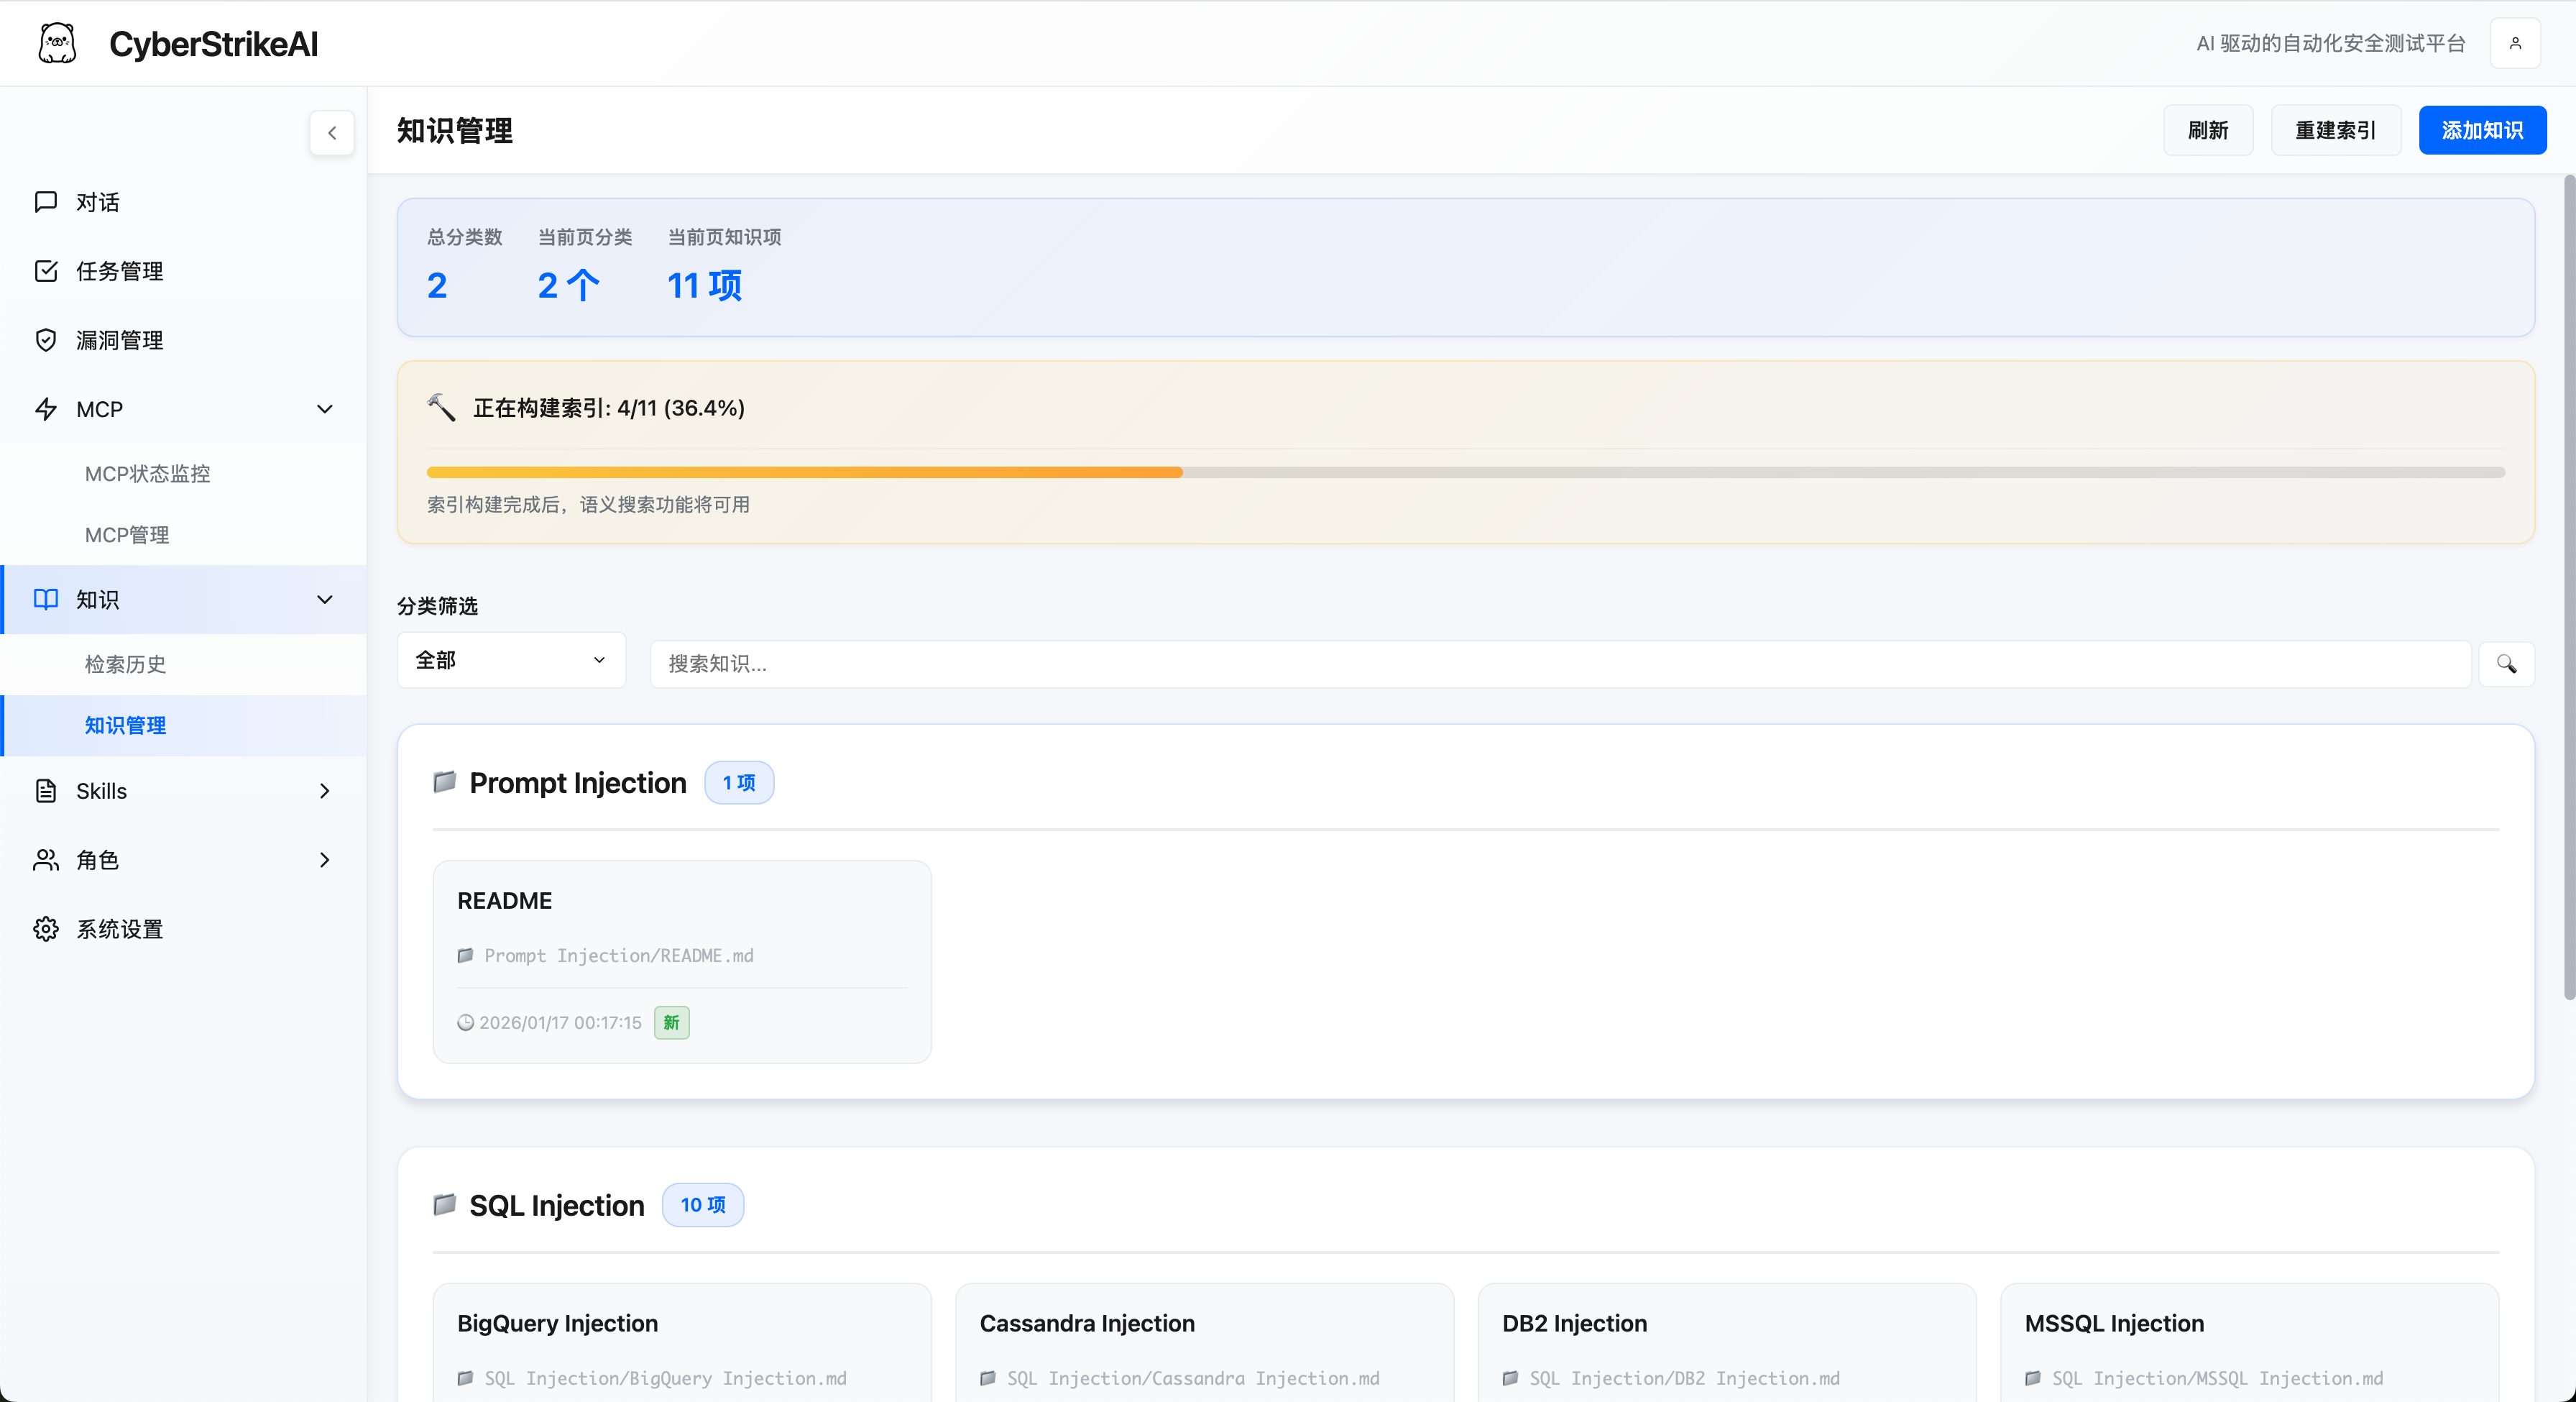
|
Управление навыками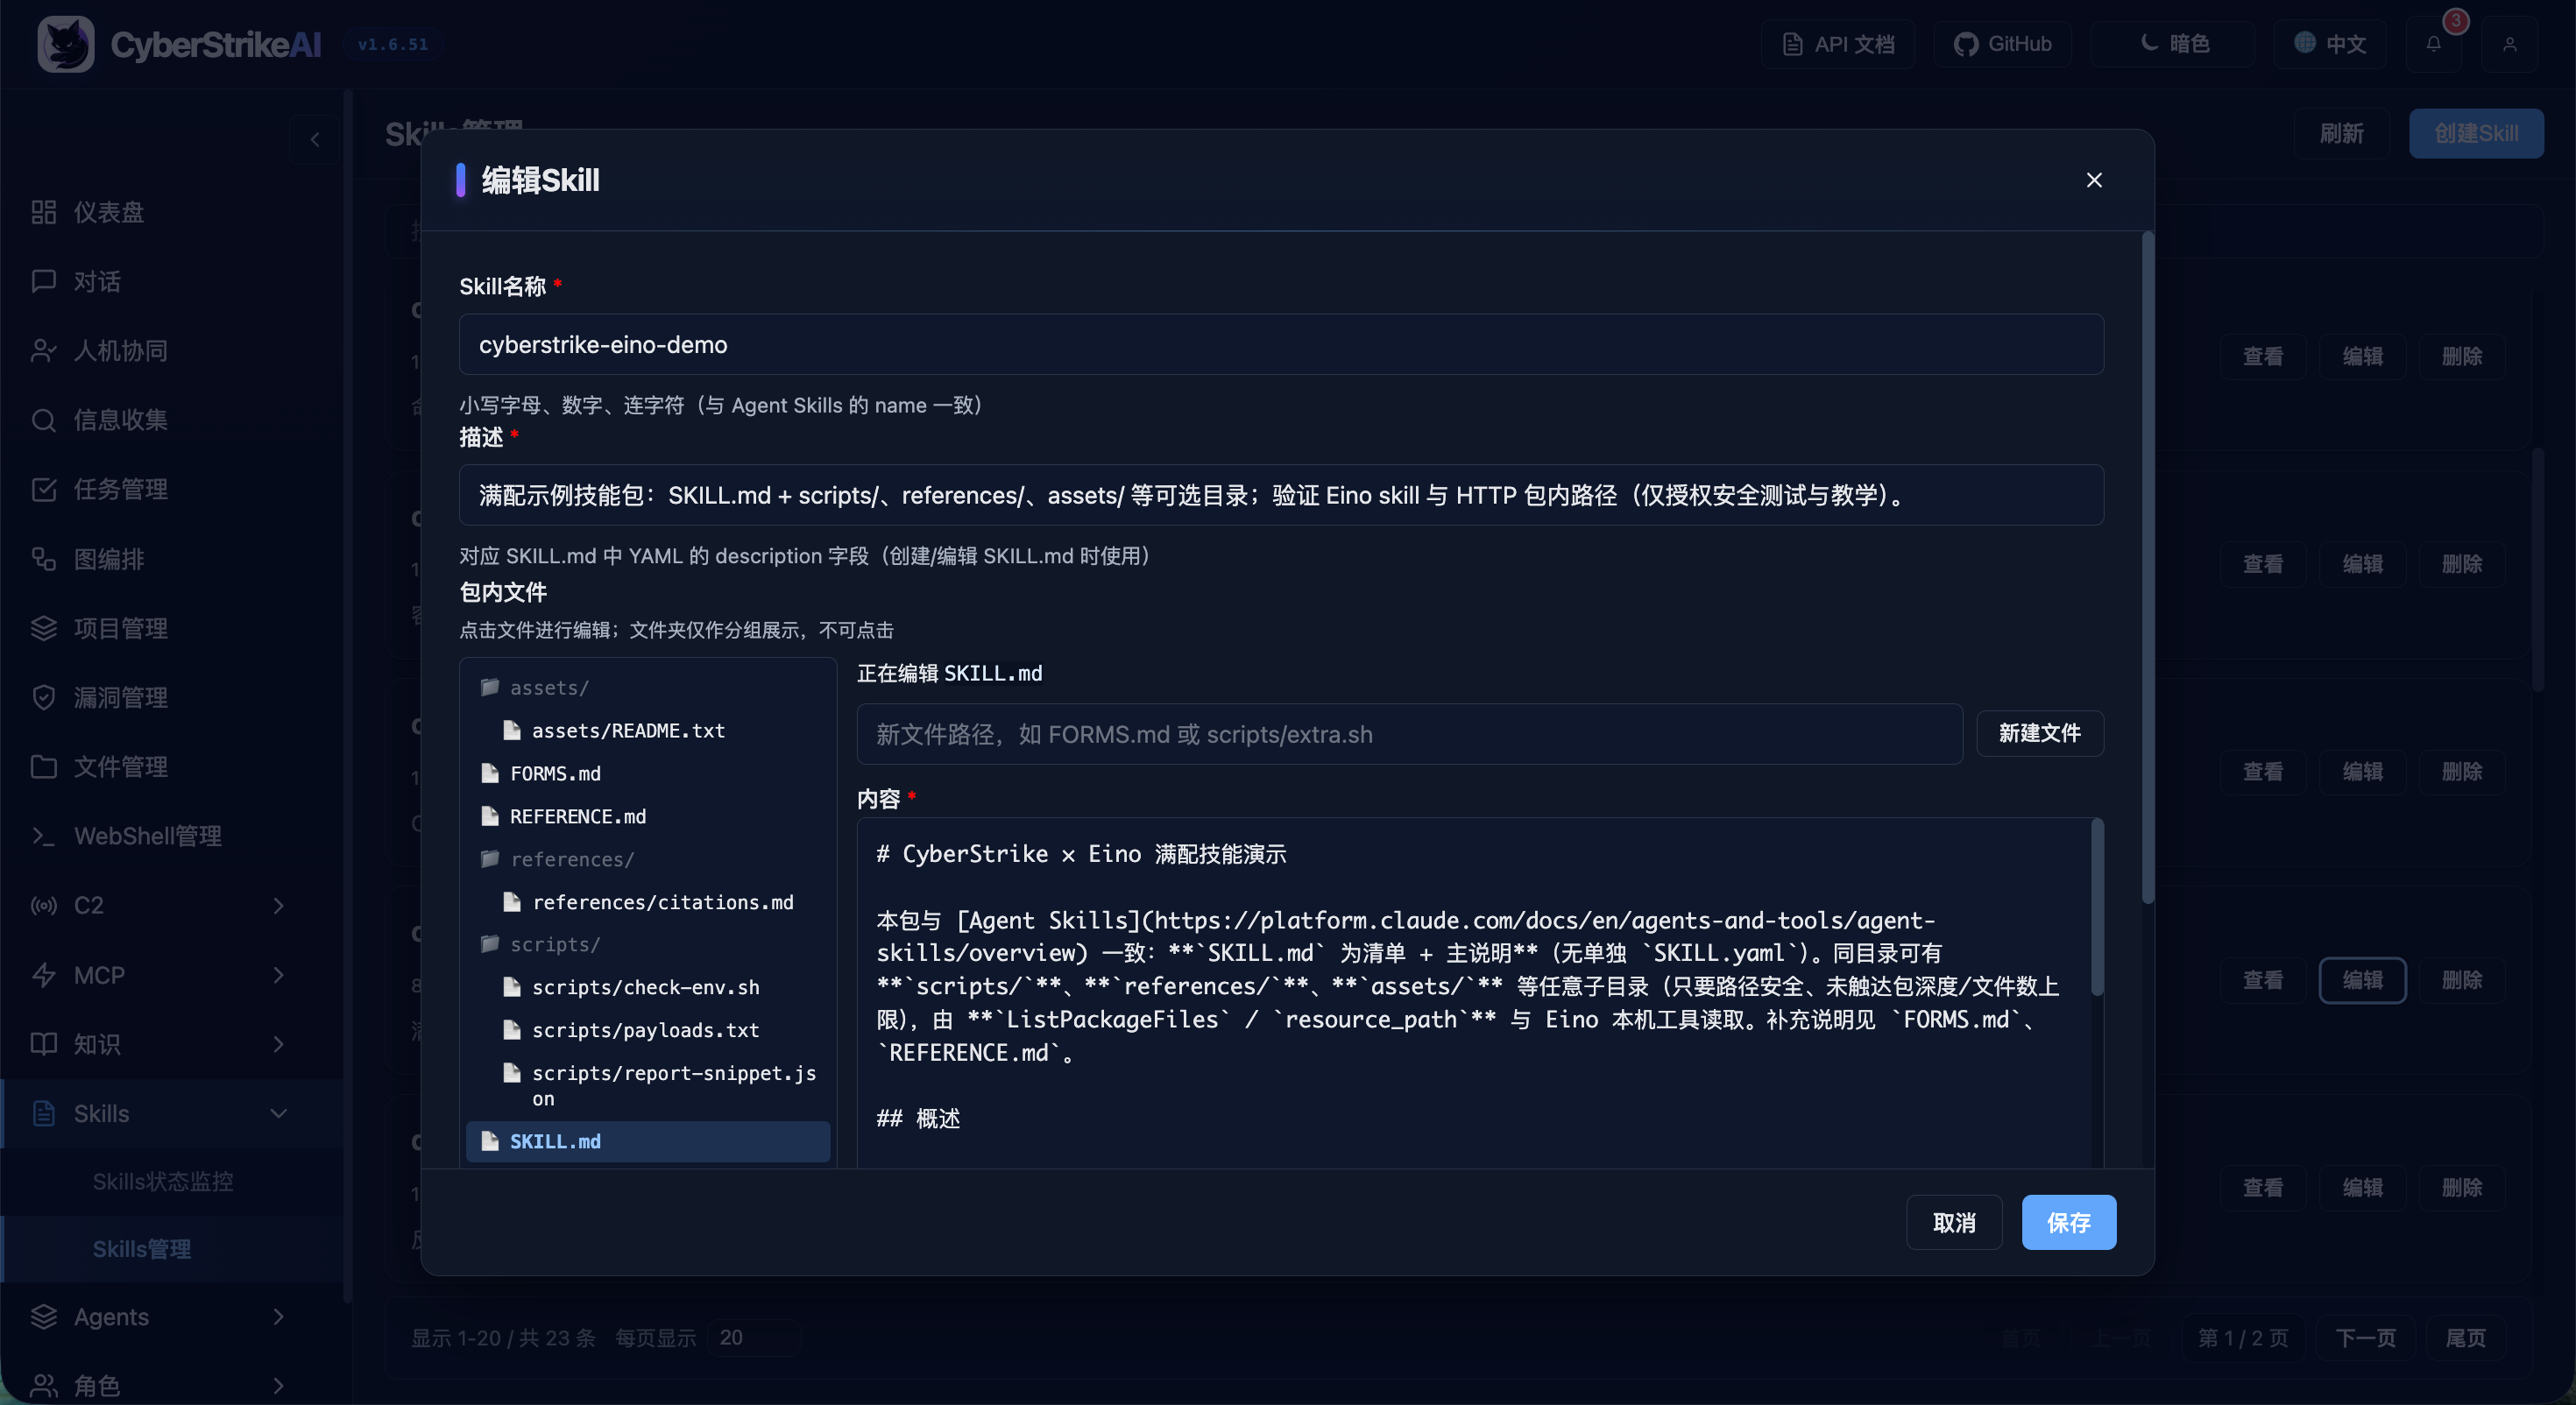
|
Управление агентами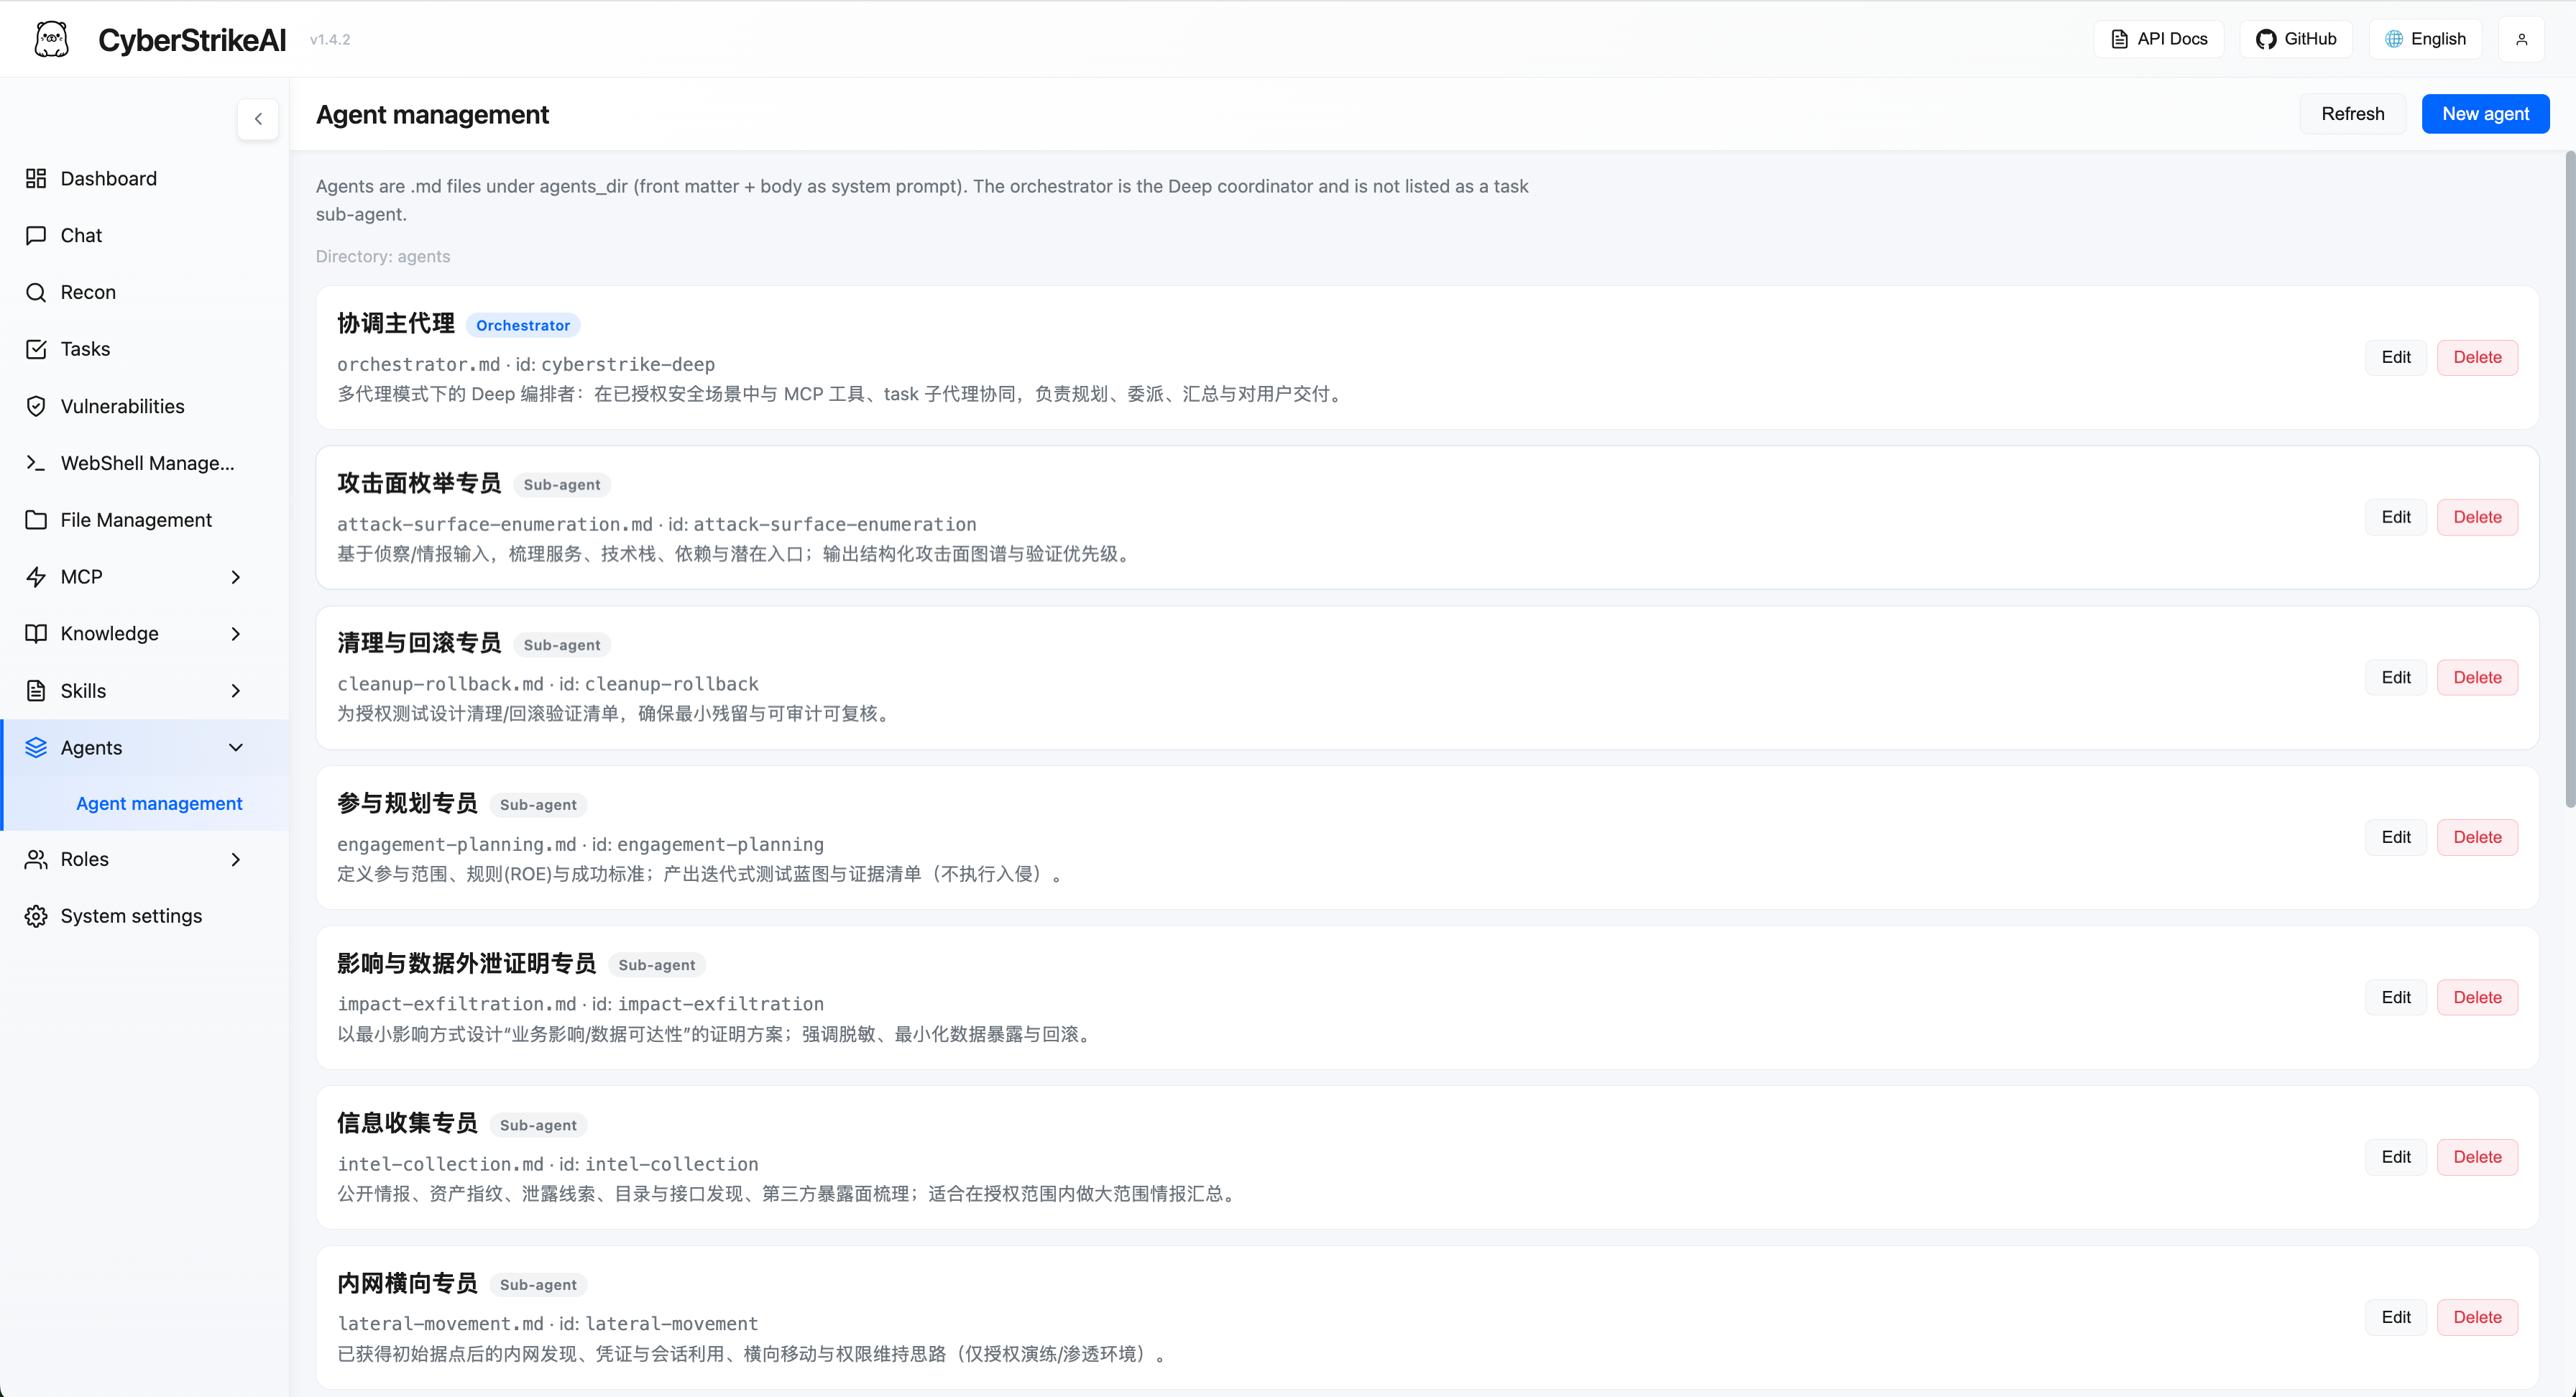
|
Управление ролями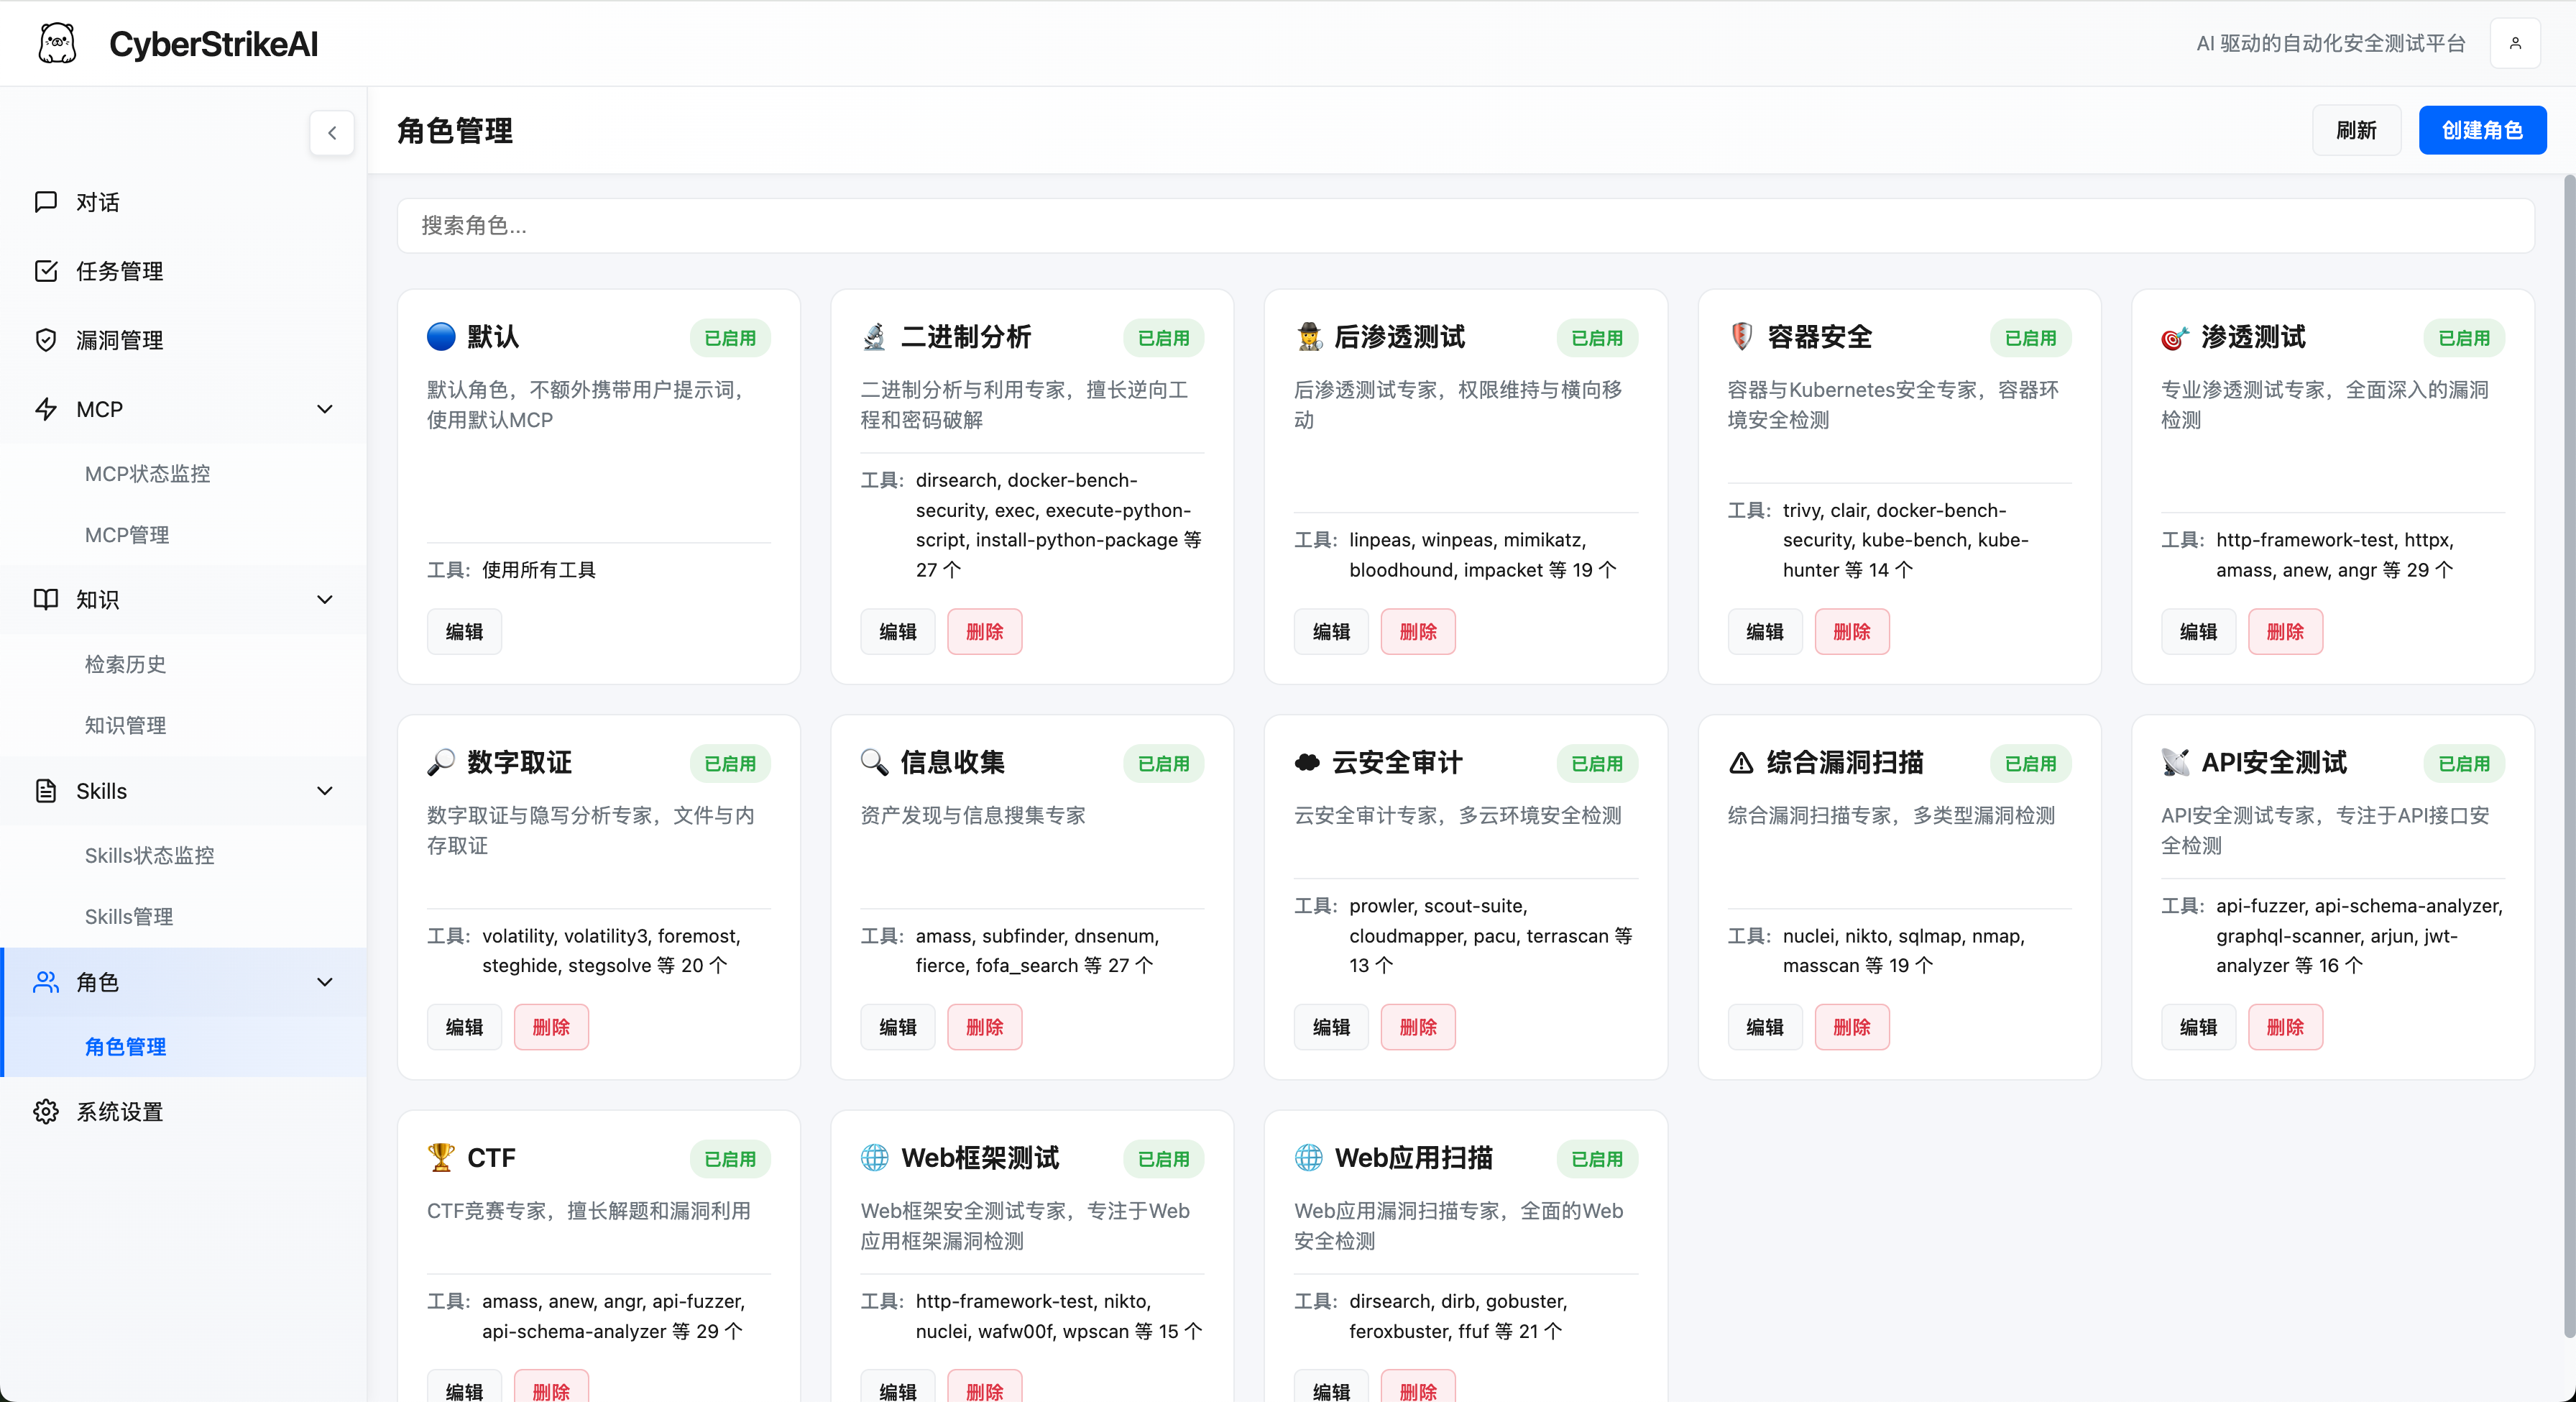
|
Системные настройки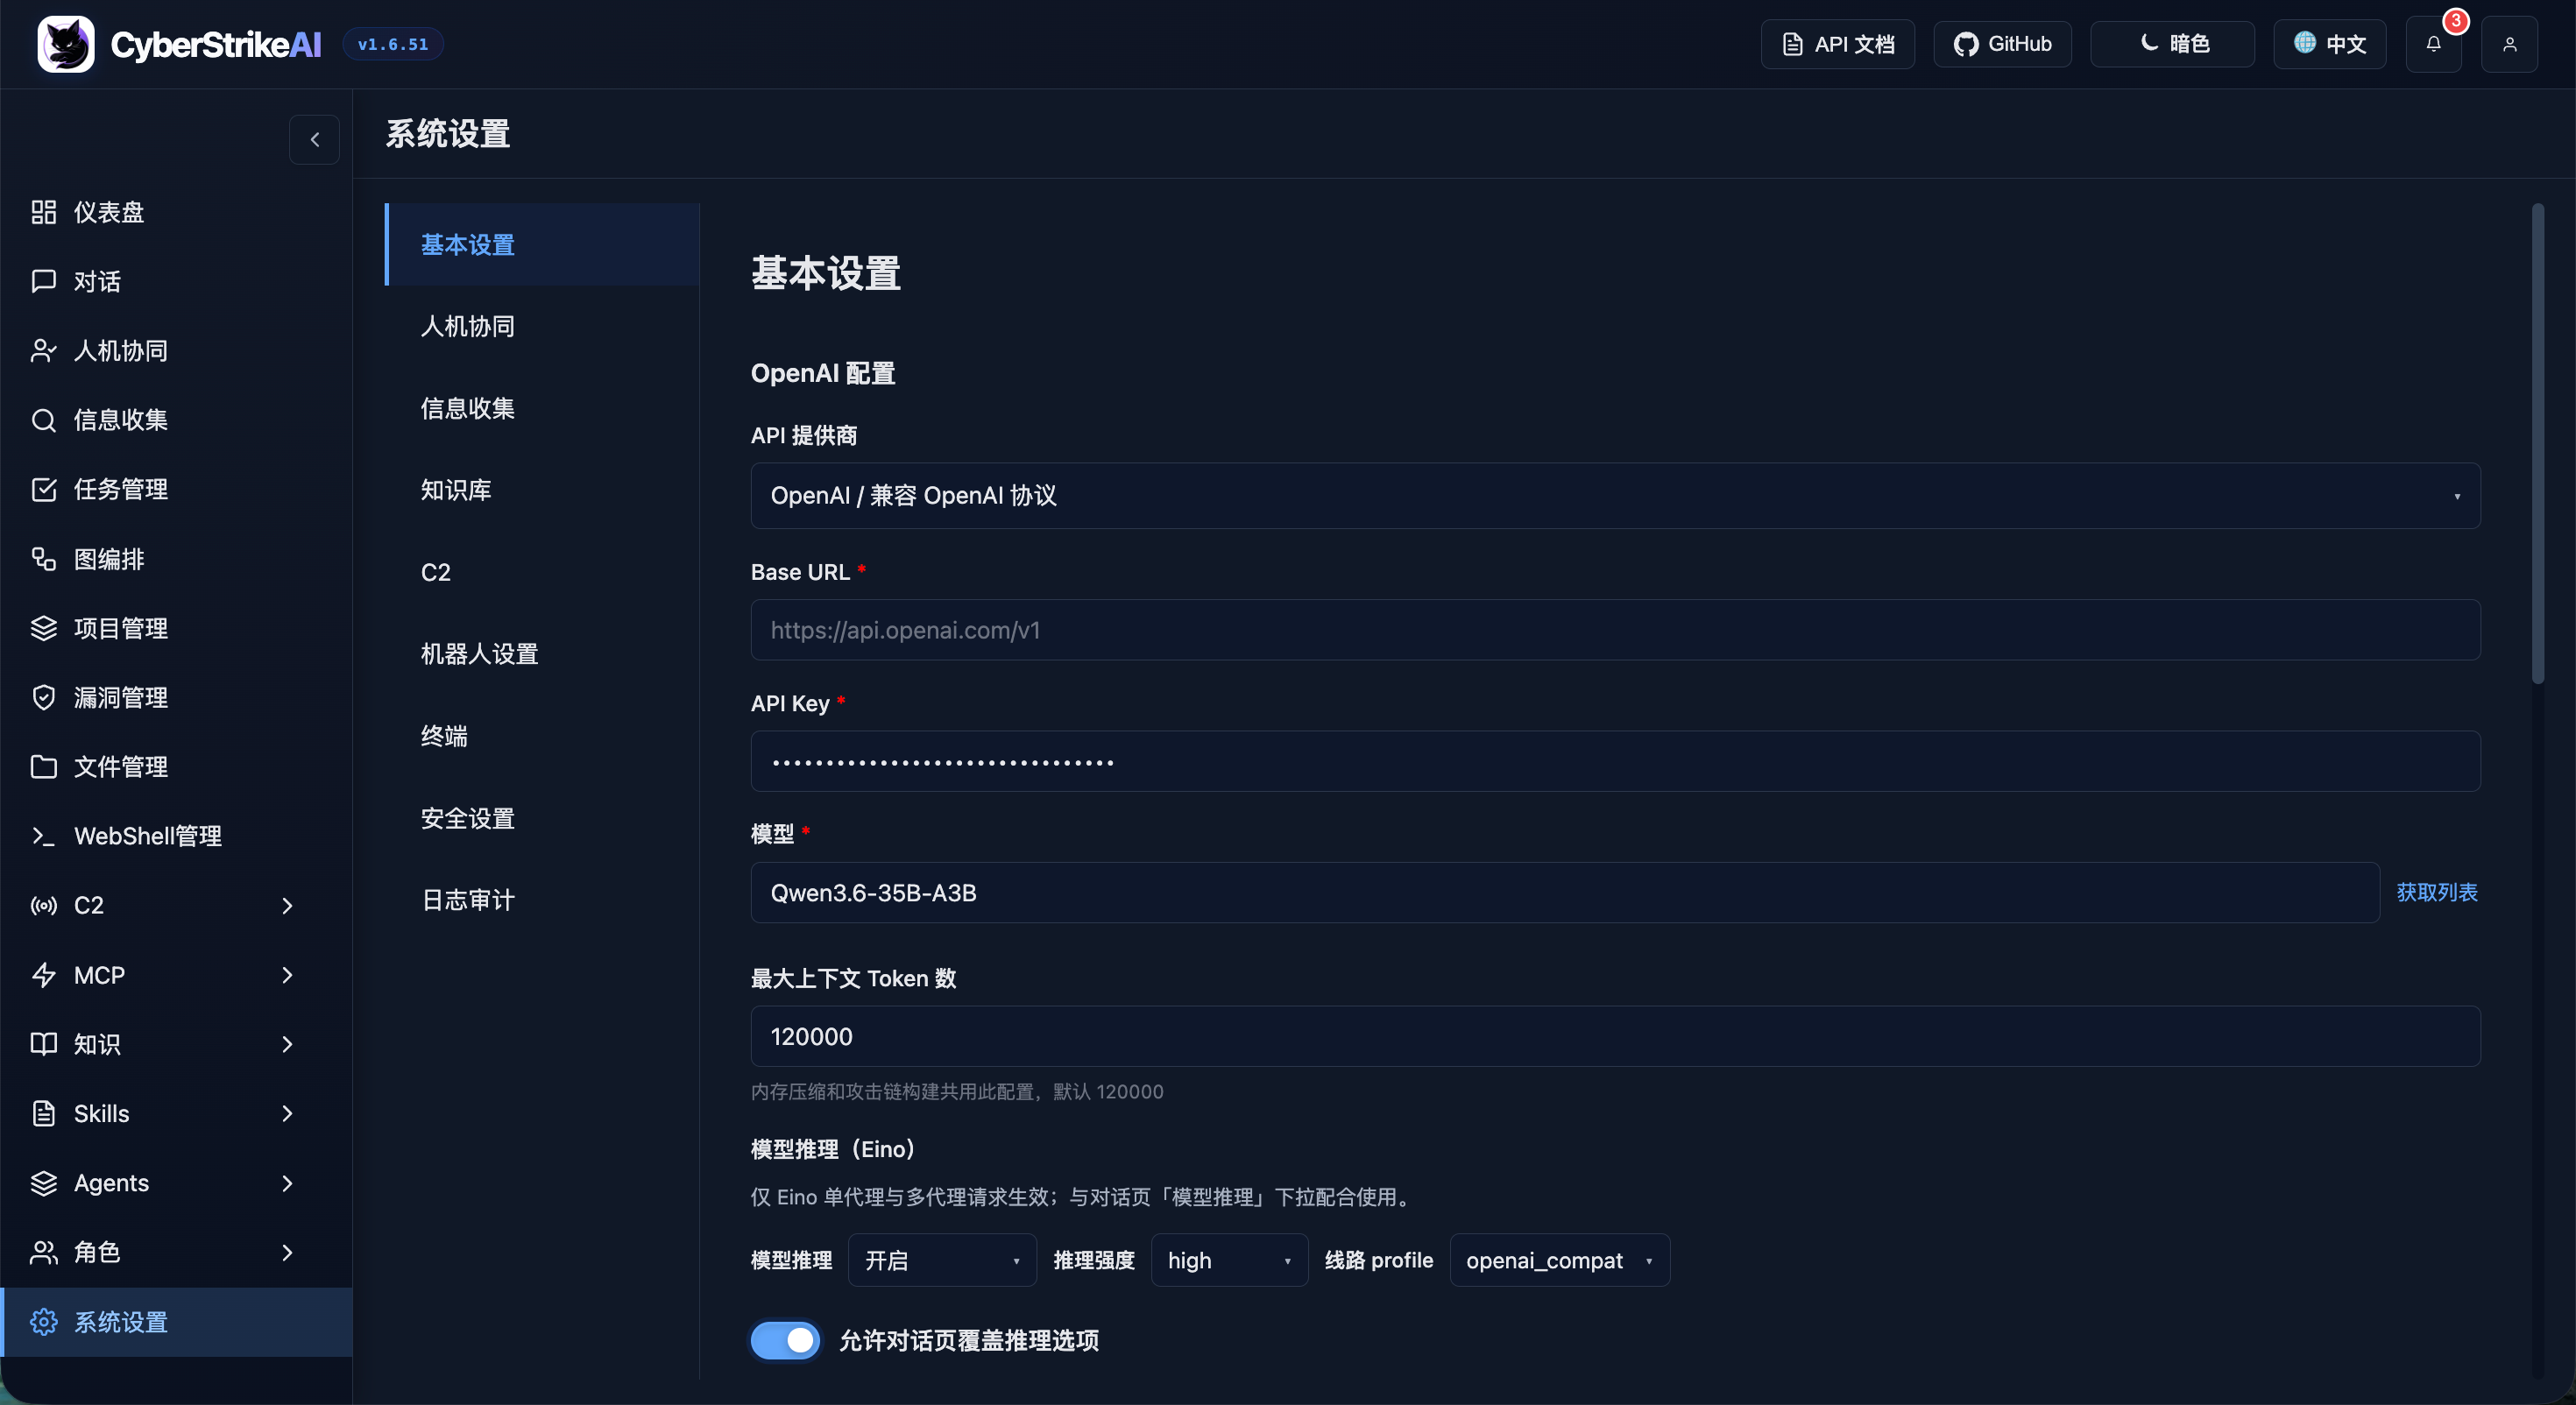
|
Режим MCP stdio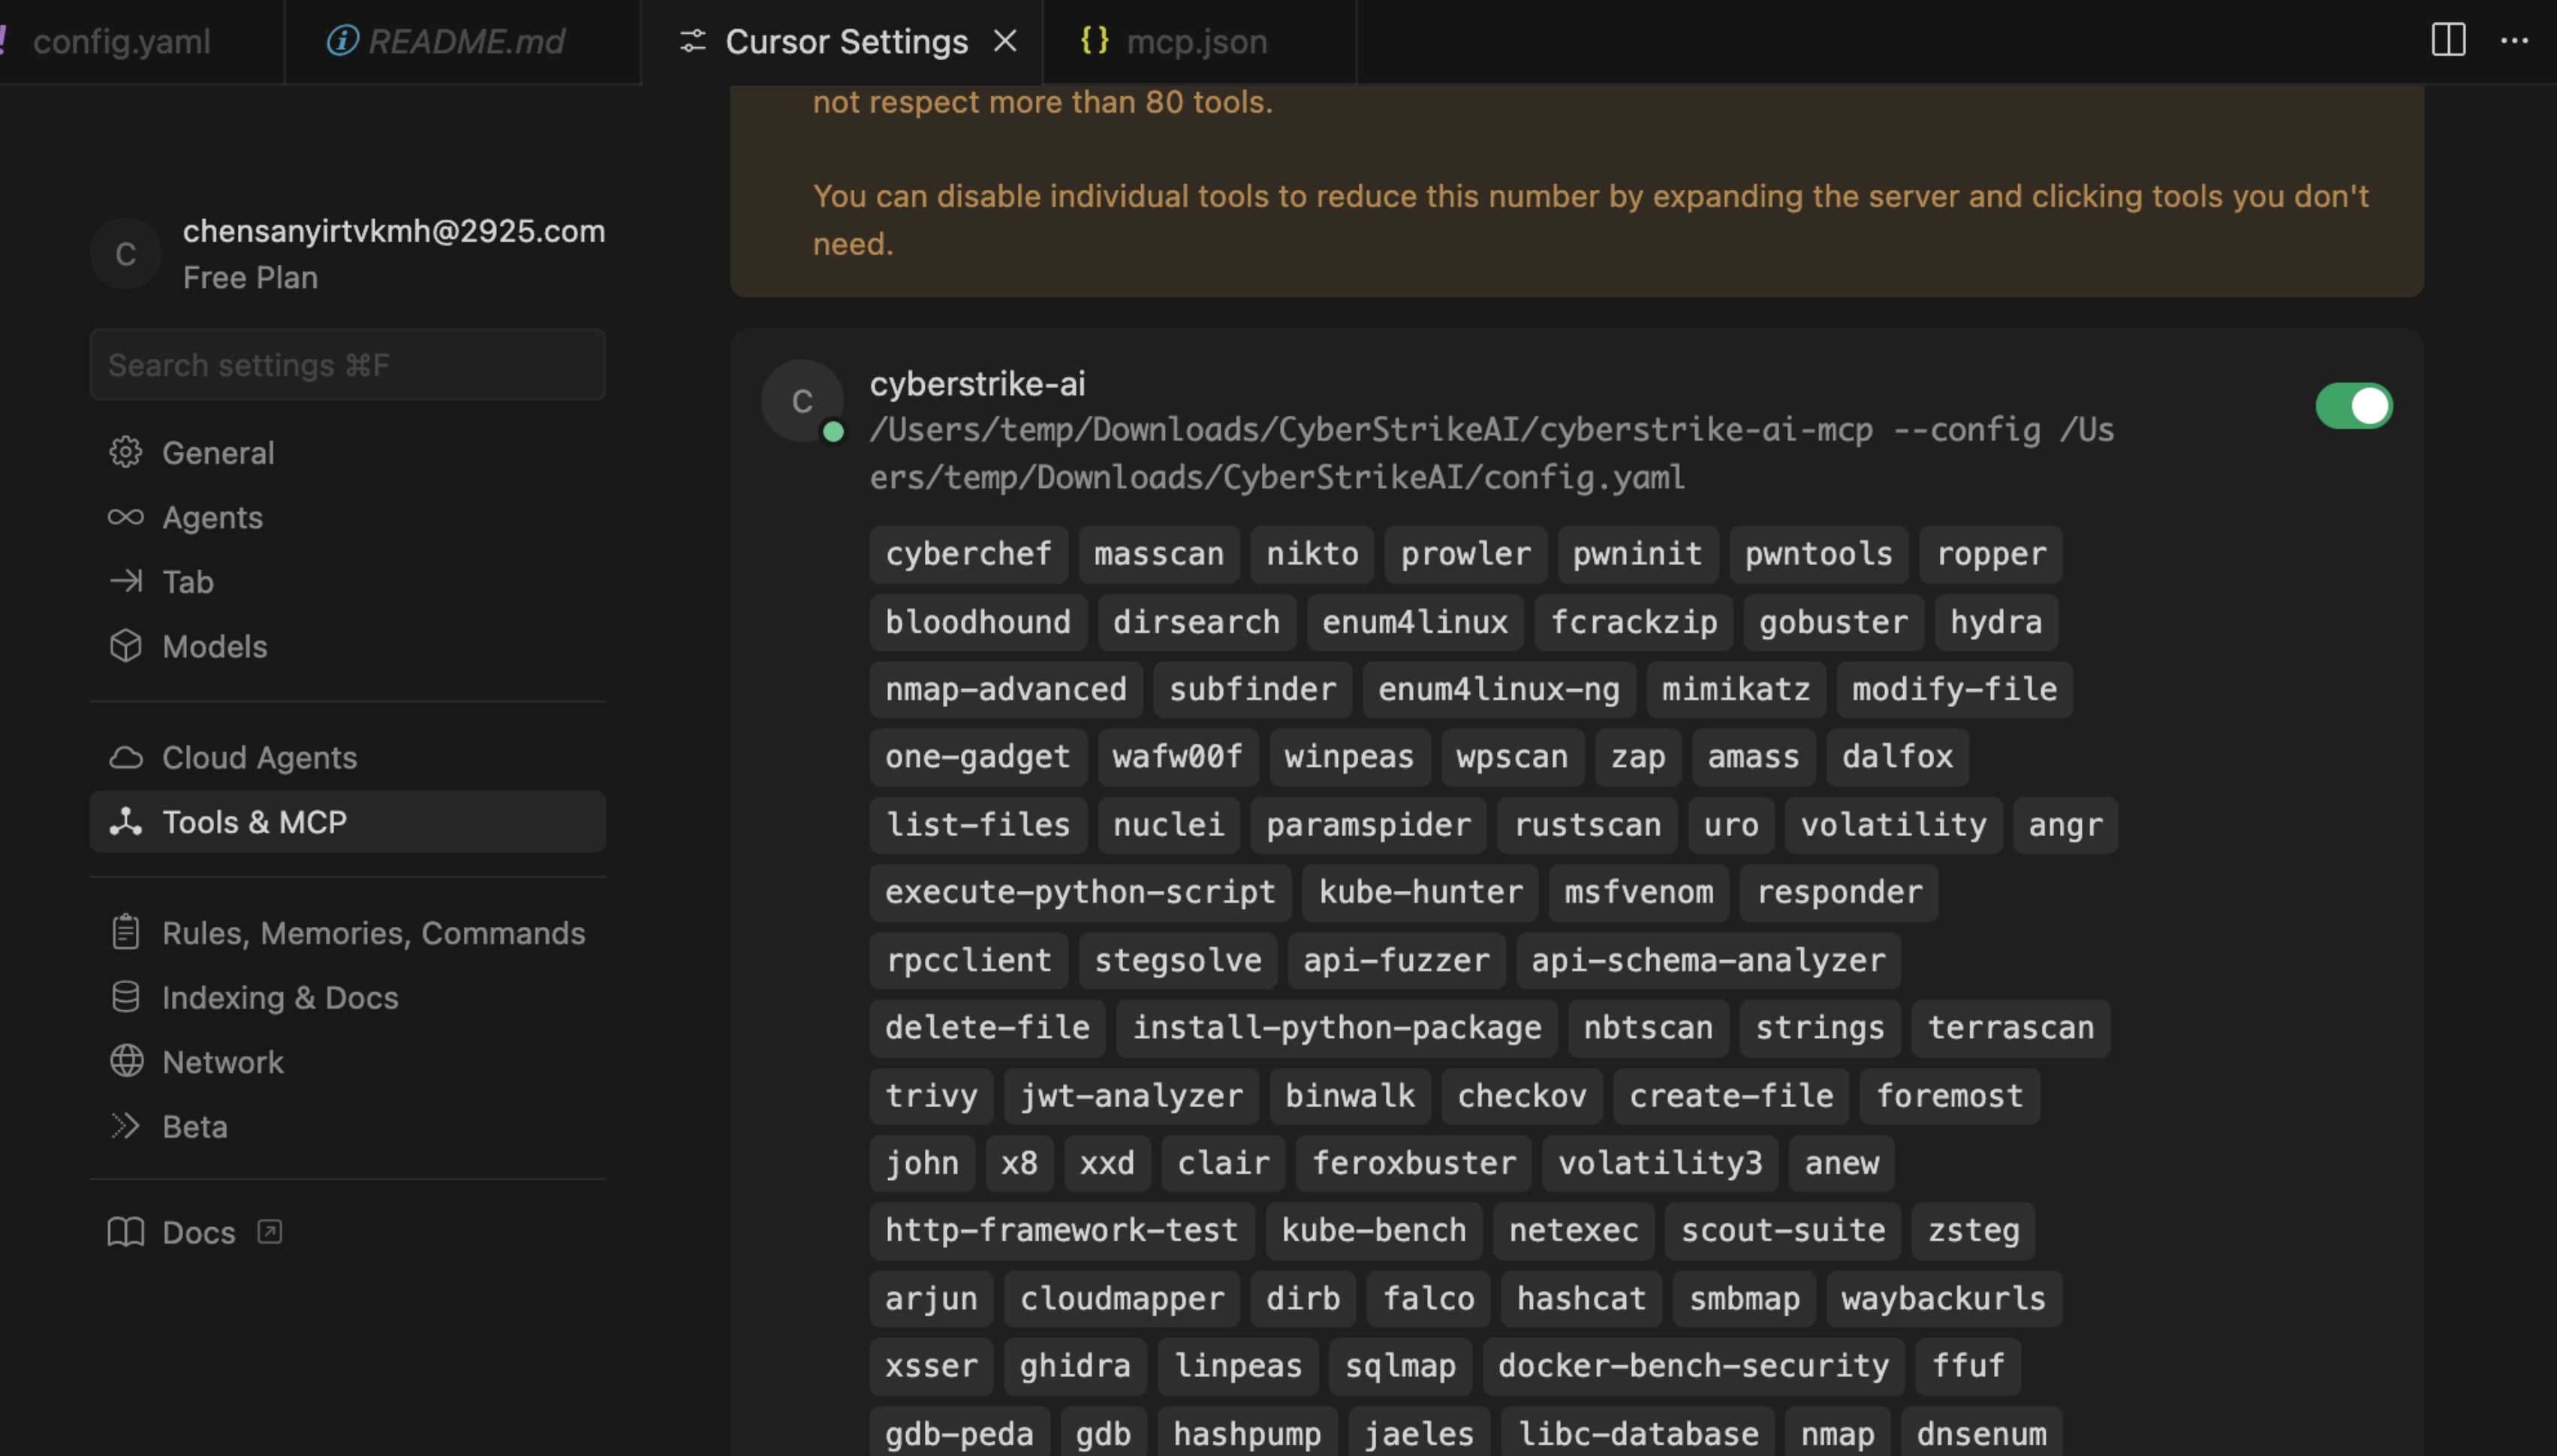
|
Плагин Burp Suite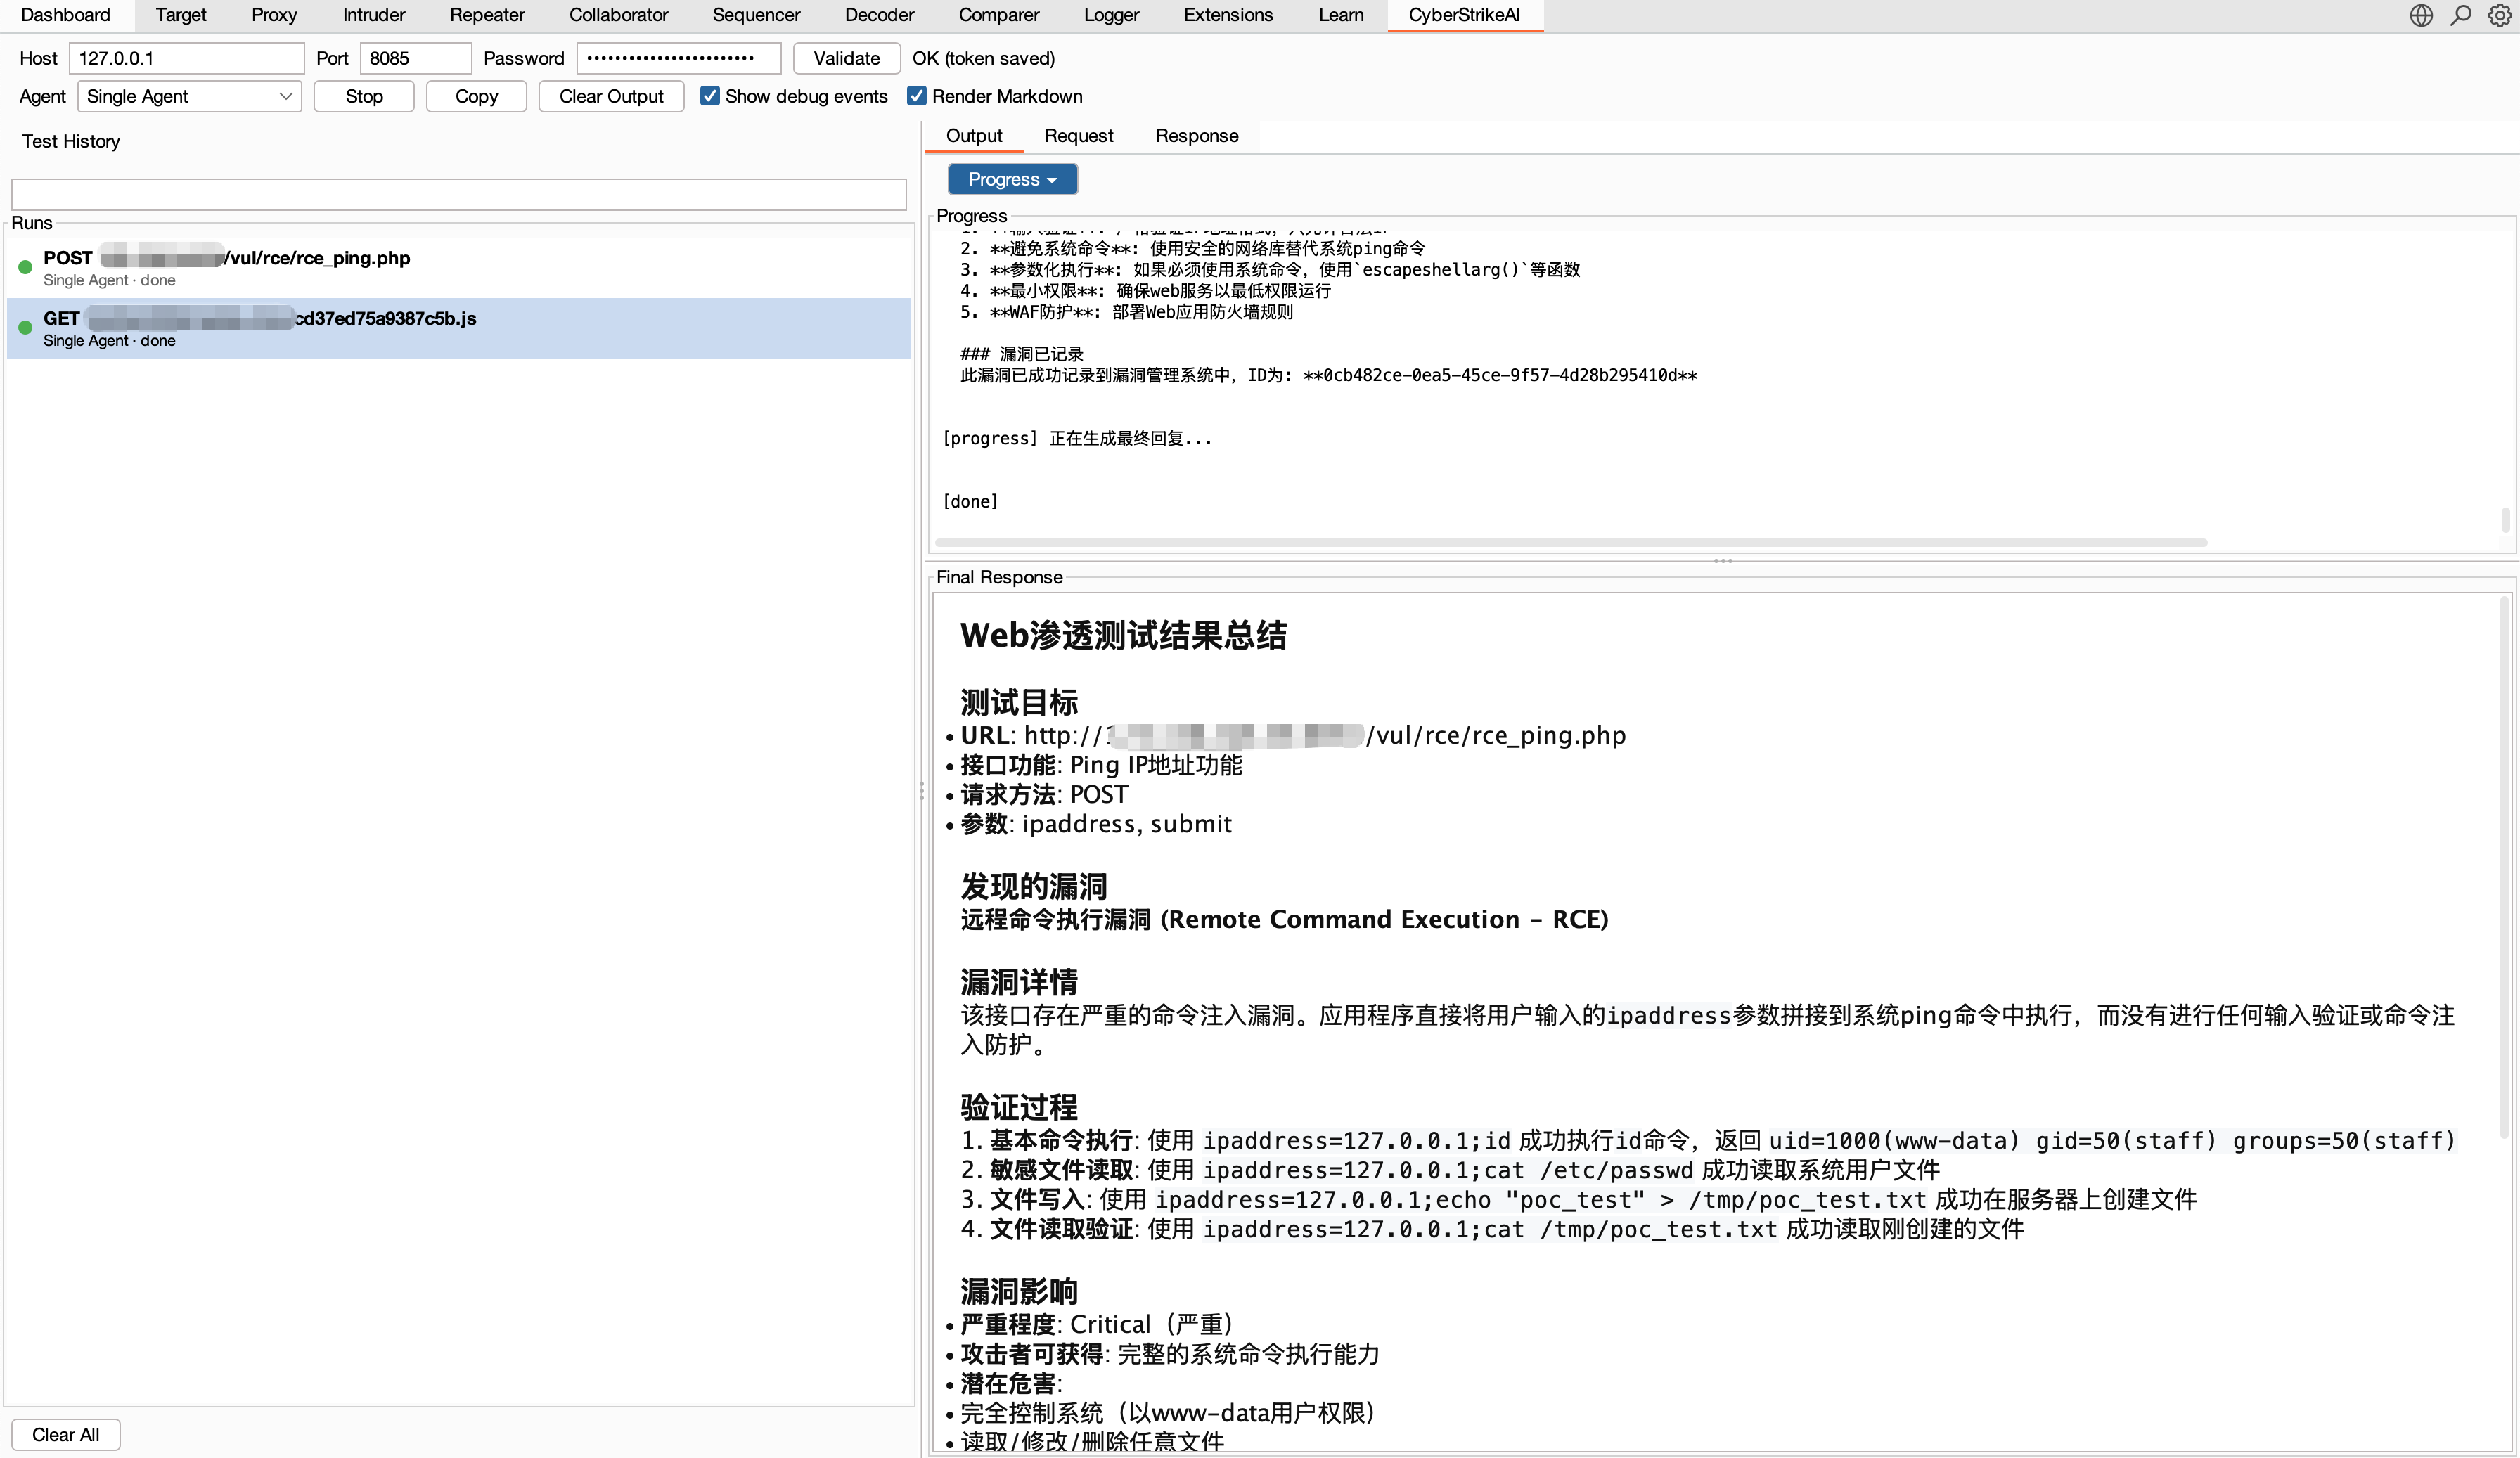
|
Ключевые особенности
Агенты и оркестрация
- 🤖 Агентное выполнение преобразует намерение на естественном языке в управляемые и поддающиеся аудиту действия по безопасности.
- 🧩 Оркестрация Pi поддерживает выполнение одним агентом, а также мультиагентные режимы Deep, Plan-Execute и Supervisor.
- 🔀 Графовые рабочие процессы объединяют агентов, инструменты, условия, согласования и выходные данные в переиспользуемые потоки.
- 🎭 Ролевое тестирование предоставляет сфокусированные промпты и политики инструментов для типовых сценариев безопасности.
Инструменты и знания
- 🧰 Инструменты безопасности включают более 100 отобранных YAML-рецептов с пользовательскими расширениями и доступом в рамках ролей.
- 🔌 Интеграция MCP поддерживает HTTP, stdio, SSE, внешнюю федерацию и динамическое обнаружение инструментов.
- ⏱️ Устойчивое выполнение инструментов запускает блокирующие вызовы MCP/инструментов в воркерах с ограниченным ожиданием агента, возобновляемым опросом
execution_id, отменой, предохранителями для каждого сервера, ограничениями параллелизма и едиными лимитами вывода. - 🎯 Agent Skills следуют стандартной структуре Skill и поддерживают прогрессивную загрузку по требованию.
- 📚 База знаний объединяет переписывание запросов, векторный поиск, переранжирование и постобработку результатов.
- 🖼️ Анализ изображений использует отдельную модель зрения для скриншотов, капч и UI, сохраняя только текстовые сводки.
Управление и аудит
- 🧑⚖️ Человек в цикле обеспечивает режимы согласования, списки разрешённых инструментов, проверку агентом-аудитором и прослеживаемые решения.
- 🛡️ Блокировка вызовов в разделе Security добавляет настраиваемые regex-проверки перед выполнением MCP, шаблоны напоминаний и пробные запуски, при этом защита государственных доменов включена по умолчанию. См. Tool call blocking.
- 🔐 Платформенный RBAC поддерживает нескольких пользователей, системные и пользовательские роли, ограниченные разрешения, владение и явные назначения.
- 🔒 Безопасность и аудит обеспечивают аутентифицированный доступ, журналы аудита, хранение в SQLite и сохранение операционных доказательств.
- 📄 Управление результатами сохраняет тот же ограниченный результат инструмента, который видит агент, защищает пути возобновления от чрезмерно большого исторического вывода и добавляет защитные механизмы UI для больших представлений деталей. См. Tool Execution Governance.