
 #1
Инструменты для аудита, тестирования и обеспечения безопасности систем Wi-Fi, Bluetooth и RFID.
Рекомендация Kitploit

 1n3/prism-ap
Автоматизированный фреймворк для атаки MITM с использованием поддельной беспроводной точки доступа (RogueAP).
 greatscottgadgets/libbtbb
C-библиотека для декодирования пакетов базовой полосы Bluetooth и извлечения информации о пикосети из оборудования Ubertooth и USRP для анализа…
 ms-web-bn/c41n
Инструмент для автоматического создания поддельной точки доступа.
 francozappa/knob
Атаки на согласование ключей Bluetooth (KNOB) на Bluetooth BR/EDR и BLE [CVE-2019-9506]
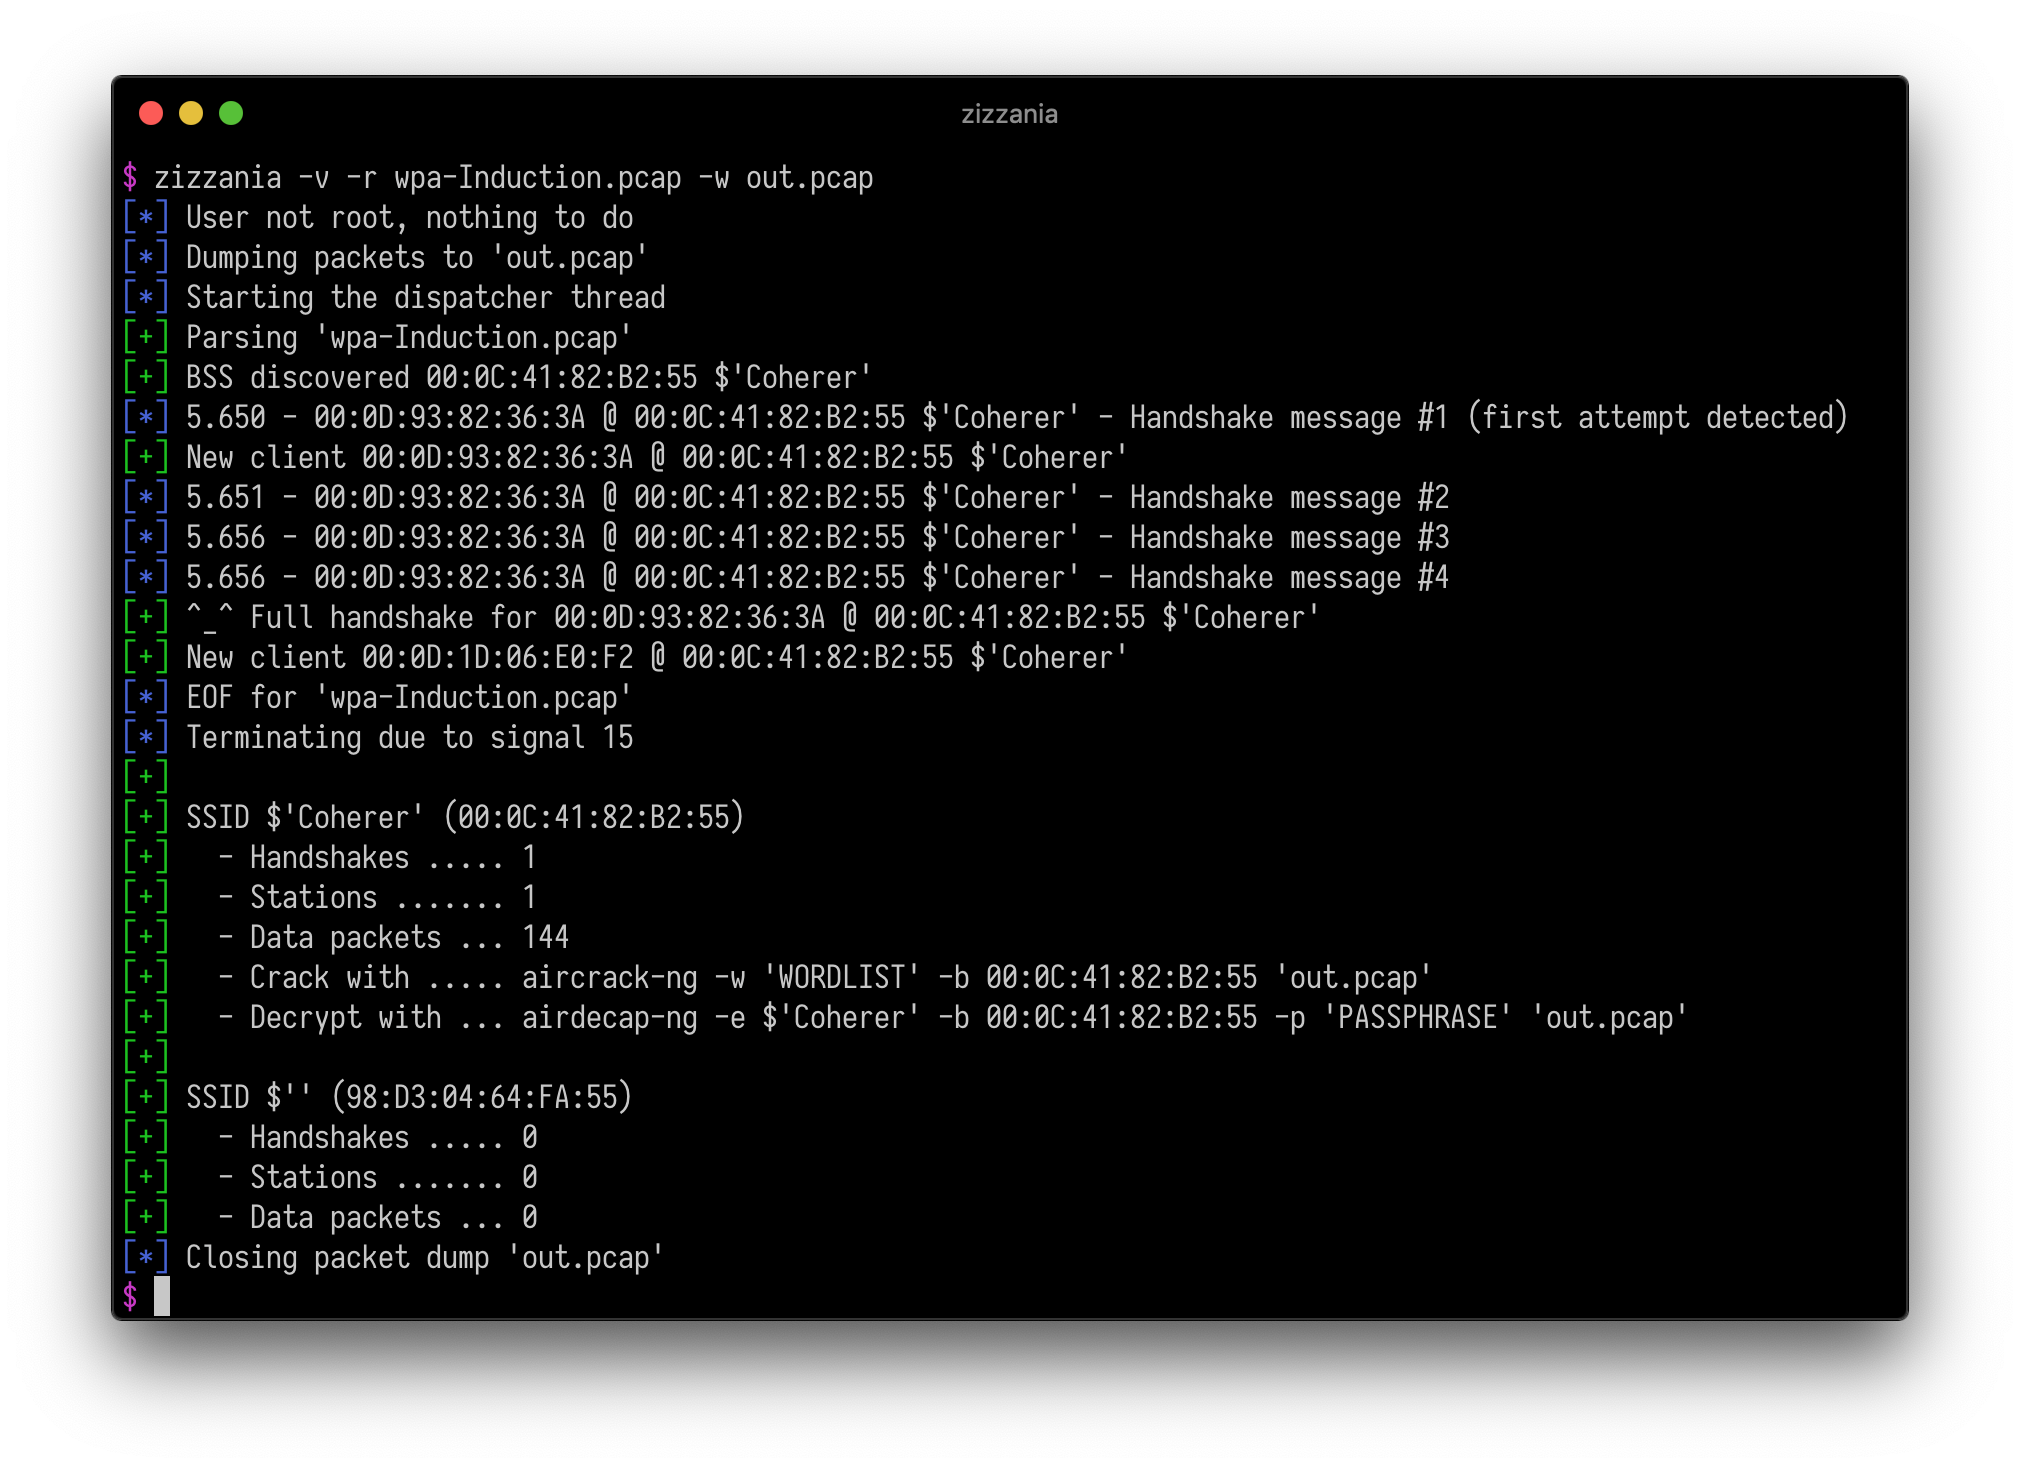 cyrus-and/zizzania
Автоматизированная DeAuth-атака
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 — это zero-day, zero-click RCE-уязвимость в AudioConverterService iOS CoreAudio, срабатывающая при открытии вредоносного аудиофайла…
 owasp/iot-security-verification-standard-isvs
Стандарт верификации безопасности Интернета вещей OWASP (ISVS)
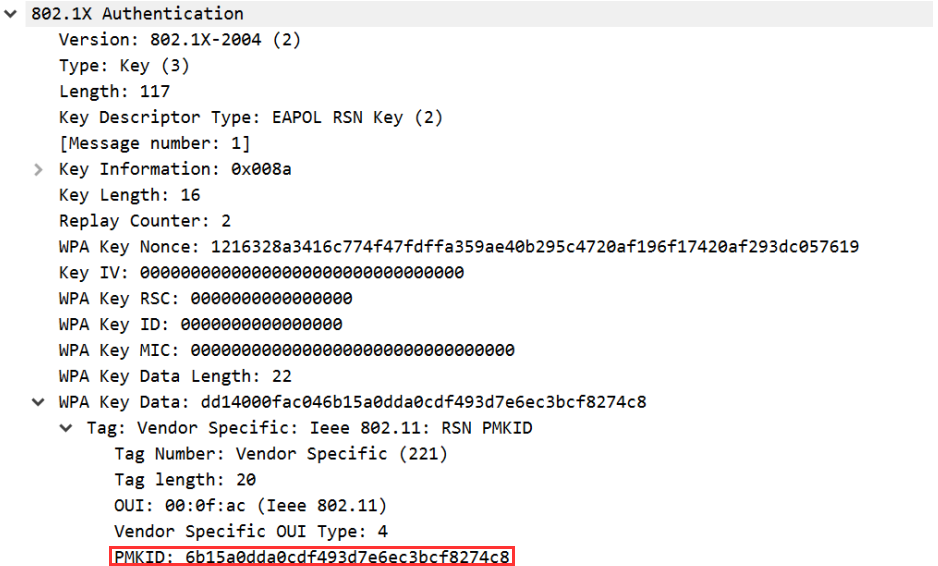 n0mi1k/pmkidcracker
Инструмент для взлома парольной фразы WPA2 с использованием значения PMKID без клиентов или деаутентификации
 gdssecurity/wifitap
wifitap обновлён для BT5r3
 aniket2912/all-cehv13-module-wise-pdf-reports
Практические лабораторные работы, заметки и отчеты для модулей CEH v13 — охватывающие веб-хакерство, сетевое пентестирование, анализ вредоносного ПО,…
 raw-packet/raw-packet
Проект Raw-packet
 redcode-labs/airstrike
Автоматический захват и взлом рукопожатий WPA-2 с распределенной архитектурой клиент-сервер
 sysnets/atfuzzer
Эволюционный фаззер на основе грамматики для динамического анализа интерфейсов AT-команд на смартфонах Android через Bluetooth и USB, выявляющий DoS,…
 efchatz/wpaxfuzz
Полнофункциональный фаззер Wi-Fi с открытым исходным кодом
 wipi-hunter/pifinger
📡🔍Ищет следы wifi-pineapple и вычисляет оценку безопасности беспроводной сети 🍍
 jaronmcd/meshyface
Одностраничная веб-панель для меш-сетей Meshtastic с живым картографированием сети, анализом пакетов, чатом, телеметрией датчиков и визуализацией…
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 Уязвимость переполнения кучи в Android
 kuleuven-cosic/whisperpair
Официальная эталонная реализация и проверка уязвимости нашей атаки WhisperPair (CVE-2025-36911), которая затрагивает протокол Google Fast Pair.








