
 #1
Автоматизированные инструменты для обнаружения распространенных уязвимостей веб-приложений (например, XSS, SQLi).
Рекомендация Kitploit

 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 psiinon/open-source-web-scanners
Подборка веб-сканеров безопасности с открытым исходным кодом, включая сканеры общего назначения, сканеры инфраструктуры и фуззеры, упорядоченные по…
 stanislav-web/opendoor
OWASP — платформа веб-разведки и обнаружения директорий
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
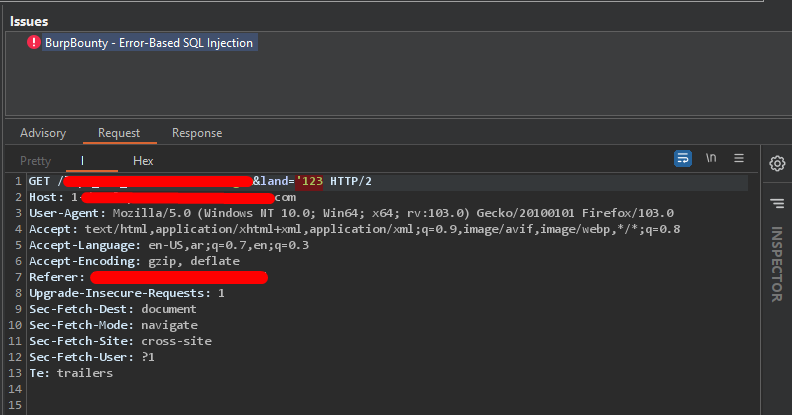 eslam3kl/sqlidetector
Простой скрипт на Python с поддержкой профиля BurpBounty, который помогает обнаруживать SQL-инъекции (на основе ошибок) путём отправки множества…
 skavngr/rapidscan
:new: Мультиинструментальный сканер веб-уязвимостей.
 0xdea/tactical-exploitation
Современный тактический набор инструментов для эксплуатации уязвимостей.
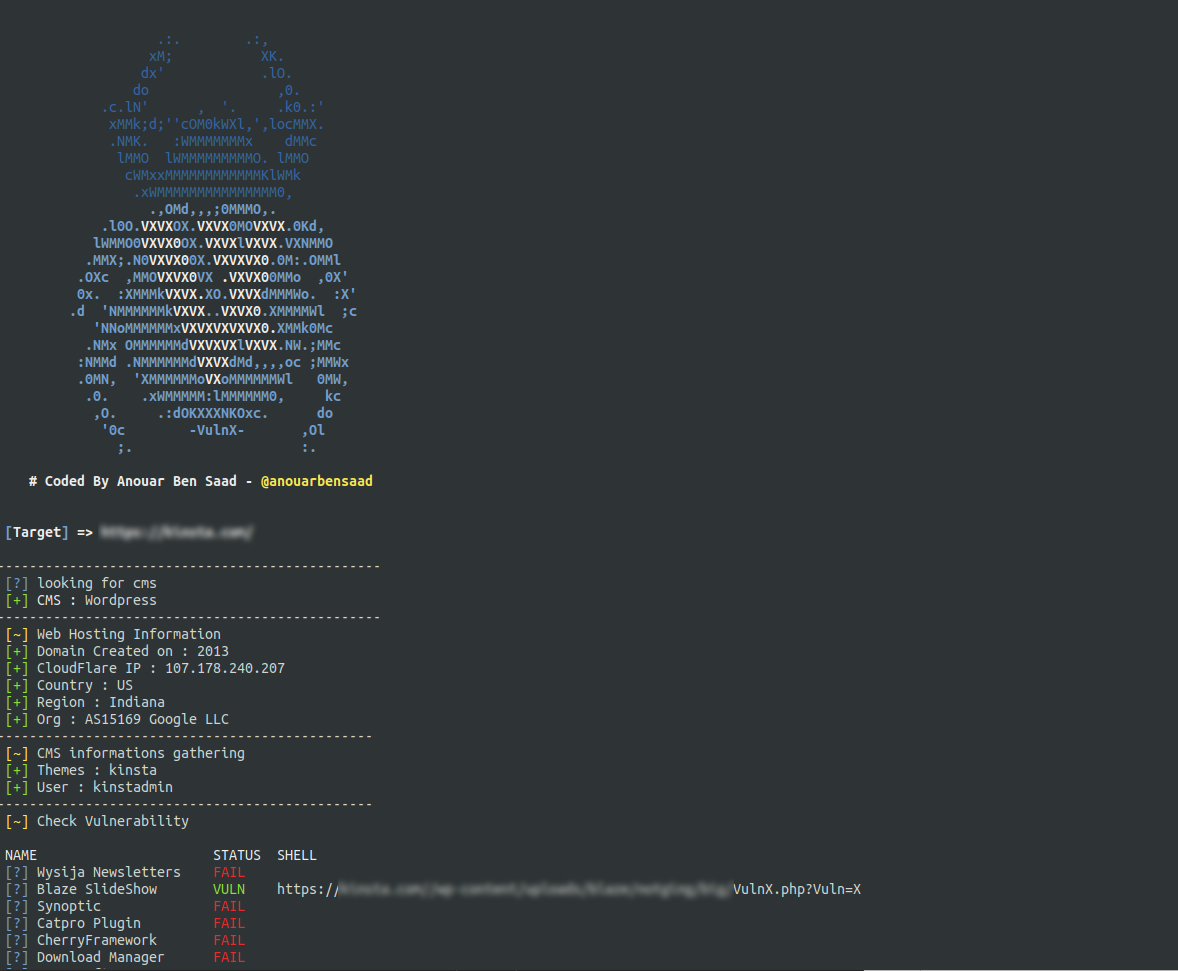 anouarbensaad/vulnx
vulnx 🕷️ — интеллектуальный бот, способный выполнять автоматическую инъекцию и помогать исследователям выявлять уязвимости безопасности CMS-систем.…
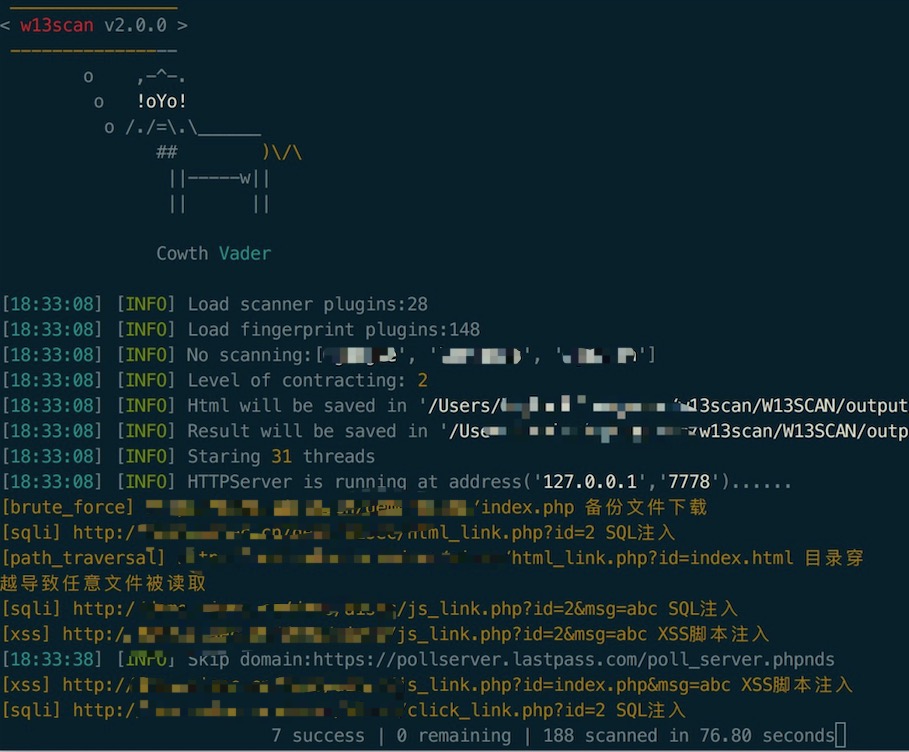 w-digital-scanner/w13scan
Пассивный и активный сканер уязвимостей веб-приложений с обнаружением на основе плагинов для XSS, SQL-инъекций, внедрения команд и раскрытия…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
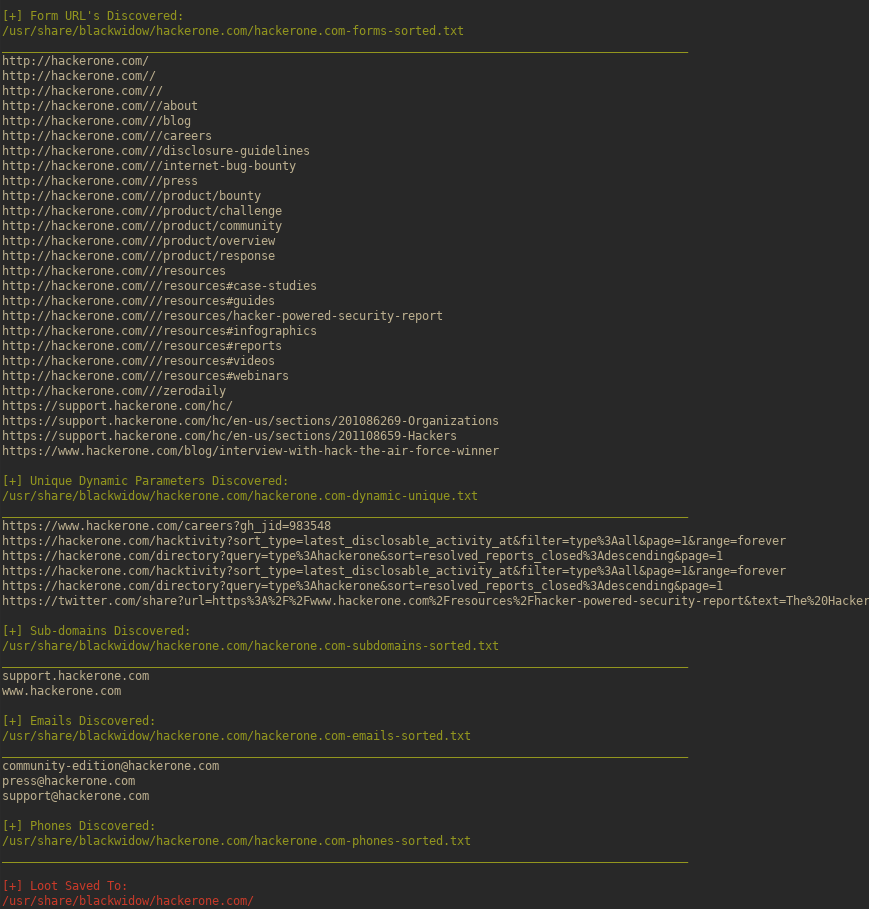 1n3/blackwidow
Сканер веб-приложений на Python для сбора OSINT и фаззинга уязвимостей OWASP на целевом веб-сайте.
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
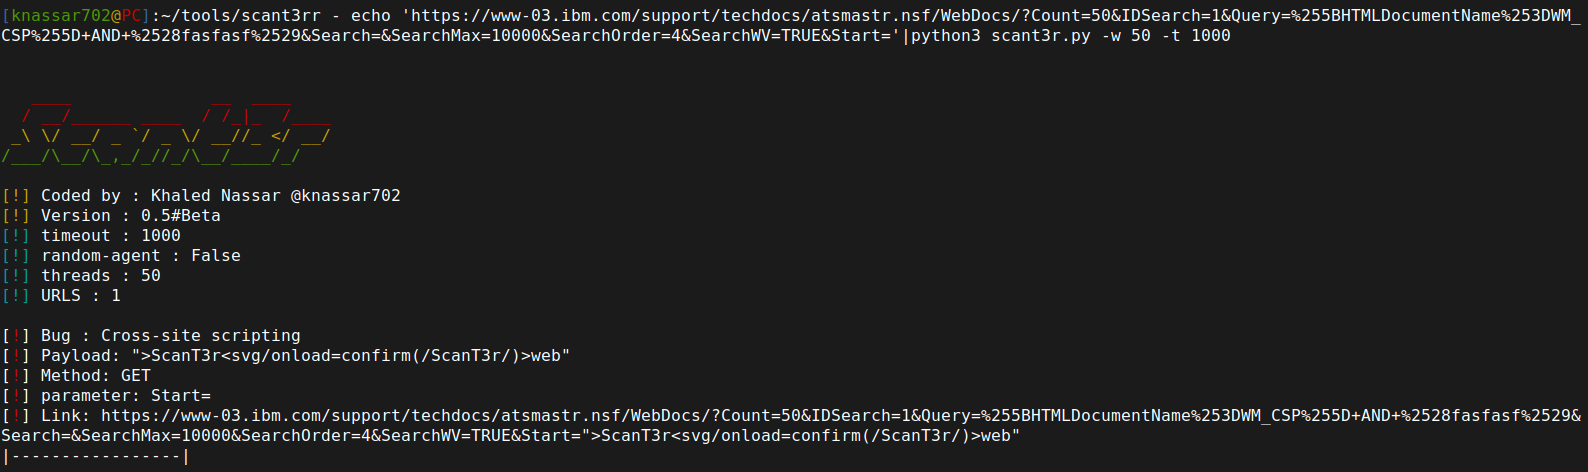 mindpatch/scant3r
Модульный веб-сканер уязвимостей и фреймворк автоматизации для bug bounty со встроенными движками обнаружения XSS, SSTI, SSRF и Firebase. Разработан…
 spinkham/skipfish
Сканер безопасности веб-приложений, созданный lcamtuf для Google - Неофициальное зеркало
 fgeek/pyfiscan
Бесплатный сканер уязвимостей и версий веб-приложений
 bahaabdelwahed/killshot
Фреймворк для тестирования на проникновение, инструмент сбора информации и сканер уязвимостей веб-сайтов.
 shenril/sitadel
Сканер безопасности веб-приложений








