
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BlackWidow — Сканер веб-приложений на Python для сбора OSINT и фаззинга уязвимостей OWASP на целевом веб-сайте. | Kitploit
Инструменты/GitHubGitHub/1n3/blackwidow
OSINT (Разведка открытых источников)Сканеры веб-уязвимостейАнализ уязвимостейСбор информацииВеб-безопасностьФаззинг
GitHub1n3/blackwidow

BlackWidow

Сканер веб-приложений на Python для сбора OSINT и фаззинга уязвимостей OWASP на целевом веб-сайте.

Репозиторий
1.8k390627 месяцев назадПроверено Kitploit
Поделиться
Сайт

alt tag

ОПИСАНИЕ:

BlackWidow — это паук для веб-приложений на Python, который собирает поддомены, URL-адреса, динамические параметры, адреса электронной почты и номера телефонов с целевого веб-сайта. Этот проект также включает фаззер Inject-X для сканирования динамических URL-адресов на предмет распространенных уязвимостей OWASP.

ДЕМО-ВИДЕО:

BlackWidow Demo

ВОЗМОЖНОСТИ:

  • Автоматически собирать все URL-адреса с целевого веб-сайта
  • Автоматически собирать все динамические URL-адреса и параметры с целевого веб-сайта
  • Автоматически собирать все поддомены с целевого веб-сайта
  • Автоматически собирать все номера телефонов с целевого веб-сайта
  • Автоматически собирать все адреса электронной почты с целевого веб-сайта
  • Автоматически собирать все URL-адреса форм с целевого веб-сайта
  • Автоматически сканировать/фазить на наличие распространенных уязвимостей TOP OWASP
  • Автоматически сохраняет все данные в отсортированные текстовые файлы

УСТАНОВКА НА LINUX:

sudo bash install.sh

ИСПОЛЬЗОВАНИЕ:

blackwidow -u https://target.com - crawl target.com with 3 levels of depth.
blackwidow -d target.com -l 5 -v y - crawl the domain: target.com with 5 levels of depth with verbose logging enabled.
blackwidow -d target.com -l 5 -c 'test=test' - crawl the domain: target.com with 5 levels of depth using the cookie 'test=test'
blackwidow -d target.com -l 5 -s y -v y - crawl the domain: target.com with 5 levels of depth and fuzz all unique parameters for OWASP vulnerabilities with verbose logging on.
injectx.py -u https://test.com/uers.php?user=1&admin=true -v y - Fuzz all GET parameters for common OWASP vulnerabilities with verbose logging enabled.

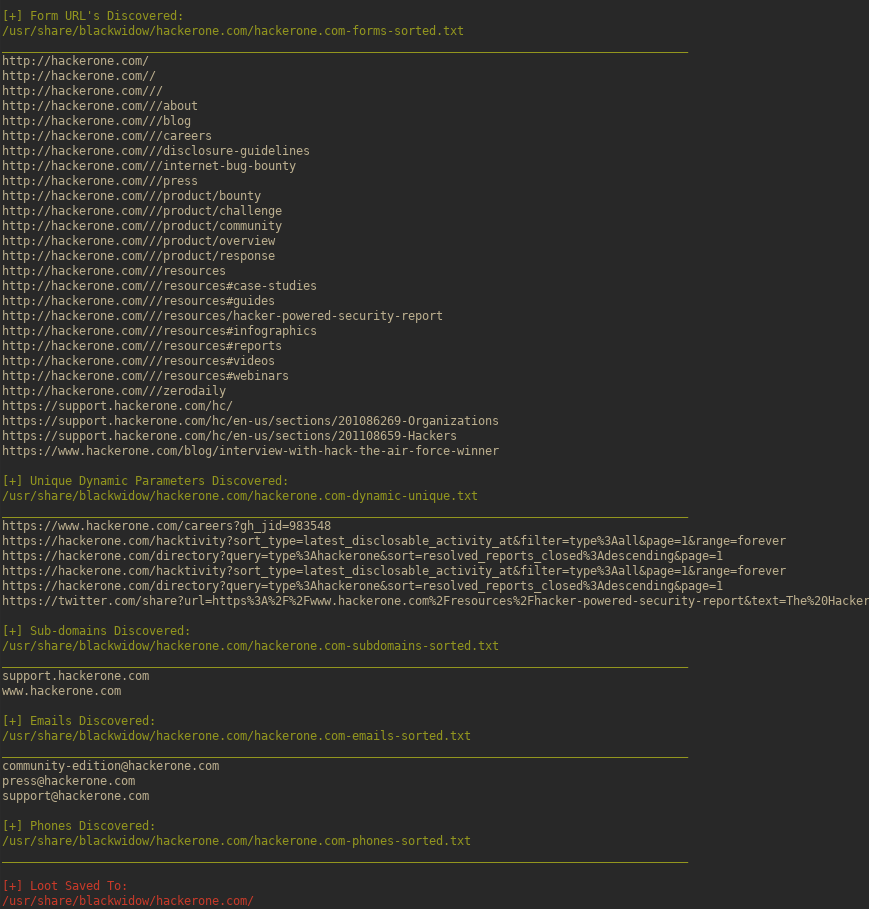
ПРИМЕР ОТЧЕТА:

alt tag

DOCKER:

git clone https://github.com/1N3/BlackWidow.git
cd BlackWidow
docker build -t blackwidow .
docker run -it blackwidow # Defaults to --help

ЛИЦЕНЗИЯ:

Вы можете изменять и распространять это программное обеспечение при условии, что название проекта "BlackWidow", указание авторства "xer0dayz" и URL веб-сайта "https://sn1persecurity.com" НЕ будут изменены. Нарушение этого условия приведет к расторжению лицензионного соглашения и будет выдано уведомление о прекращении использования.

ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ:

Эта программа предназначена только для образовательных и этических целей. Я не несу ответственности за любой ущерб, причиненный в результате использования этой программы. Загружая и используя это программное обеспечение, вы соглашаетесь взять на себя полную ответственность за любой ущерб и обязательства.


ССЫЛКИ:

  • Twitter
  • Twitter
  • Website
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




