
 #1
Автоматизированные инструменты для обнаружения распространенных уязвимостей веб-приложений (например, XSS, SQLi).
Рекомендация Kitploit
 wortell/log4j
Репозиторий, содержащий всю информацию, скрипты и т.д., связанные с CVE-2021-44228
 inteleon404/cve-2025-0133
Обнаружена уязвимость Reflected XSS в Palo Alto GlobalProtect Gateway & Portal. Злоумышленники могут внедрять вредоносные скрипты через специально…
 greg-randall/wpx
Асинхронный сканер безопасности WordPress с обходом WAF через headless-браузер. Выполняет перечисление плагинов, тем, пользователей и мультисайтовых…
 d0ge/websocketturbointruder
Расширение Burp Suite для фаззинга сообщений WebSocket с помощью пользовательского кода Python, поддерживающее несколько движков, маршрутизацию через…
 anonmoty/xxstrike
XSS-сканер на базе XSStrike с пользовательскими функциями. Обнаруживает уязвимости XSS в веб-приложениях.
 kimtruth/cve-2025-55183-poc
PoC для CVE-2025-55183
 ynsmroztas/wpsniper
Детектор CVE-2026-87902. Класс LFI в WordPress get_page_template. Только обнаружение. Авторизованная лаборатория.
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Сканер для CVE-2025-55182 (React) и CVE-2025-66478 (Next.js) - Отслеживайте и устраняйте критическую кампанию по уязвимостям React Server Components…
 flenz00/cve-2026-18110-poc
Python PoC и шаблон Nuclei для эксплуатации CVE-2026-18110 — уязвимости перечисления пользователей без аутентификации в Concrete CMS 9.0.0-9.5.2…
 j3ssie/dynast-bench
Бенчмарк DAST, состоящий из намеренно уязвимых приложений с эталонными ключами ответов для оценки сканеров.
 pwnvader/cve-2026-87915-poc-pwnvader
Shell PoC для CVE-2026-87915 — неаутентифицированный хранимый XSS в плагине Popup Maker для WordPress (<=1.24.0). Определяет плагин и демонстрирует…
 pwnvader/cve-2026-17089-poc-pwnvader
Shell PoC для CVE-2026-17089 — неаутентифицированного отражённого XSS в плагине WordPress Events Manager (<= 7.4.0.1); выполняет фингерпринтинг…
 squ1shification/grafana-plugin-enumerator-cve-2021-43798
Сканер на основе Bash, который перечисляет идентификаторы плагинов Grafana и проверяет наличие обхода каталогов CVE-2021-43798, пытаясь прочитать…
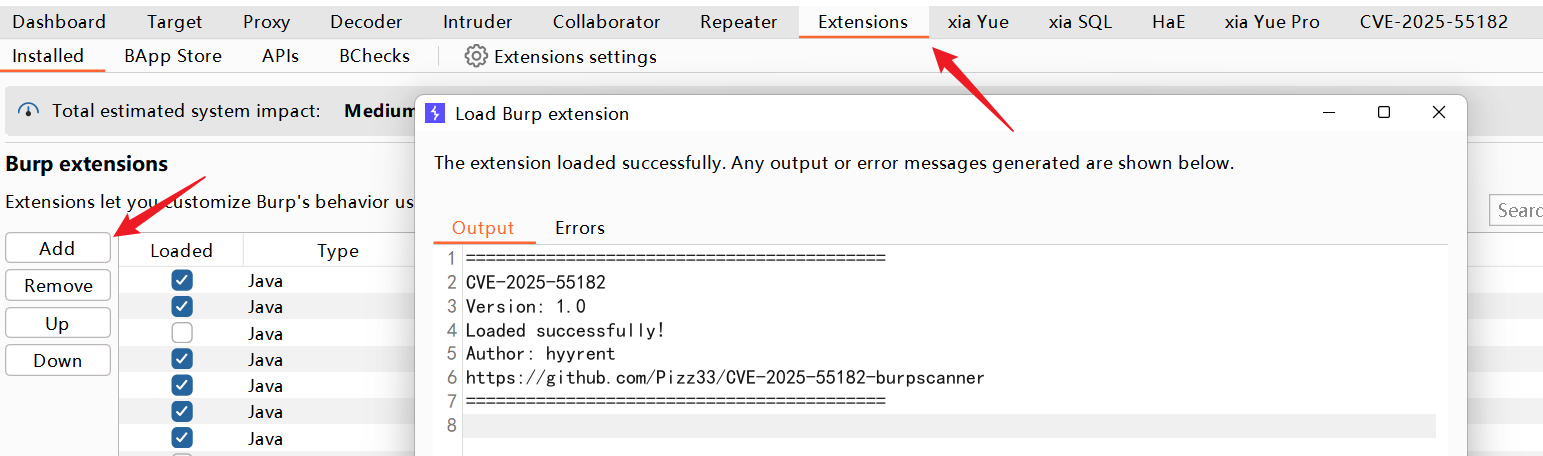 pizz33/cve-2025-55182-burpscanner
Пассивный сканирующий плагин Burpsuite на основе обнаружения уязвимости CVE-2025-55182
 abatsakidis/cve-2026-14281-check
Дружественный к Windows, недеструктивный Python-инструмент для проверки установок WordPress, потенциально затронутых CVE-2026-14281.
 d3ckx1/omniscan
Многодвигательный сканер уязвимостей со встроенными движками Nuclei Lite, Afrog и XRay. Включает обнаружение активов через FOFA/Shodan, обнаружение…
 asvorg/cve-2026-105030-poc
A python3 PoC for CVE-2026-105030 Kener 4.0.0 before 4.1.6 Hidden Monitor Data Disclosure via Dashboard API
 danreis20/pentest-lab-metasploitable2
Лаборатория пентеста в изолированной сети: перечисление с помощью nmap/nikto и ручная эксплуатация Metasploitable2 (бэкдор vsFTPd CVE-2011-2523,…








