
 #1
Автоматизированные инструменты для обнаружения распространенных уязвимостей веб-приложений (например, XSS, SQLi).
Рекомендация Kitploit
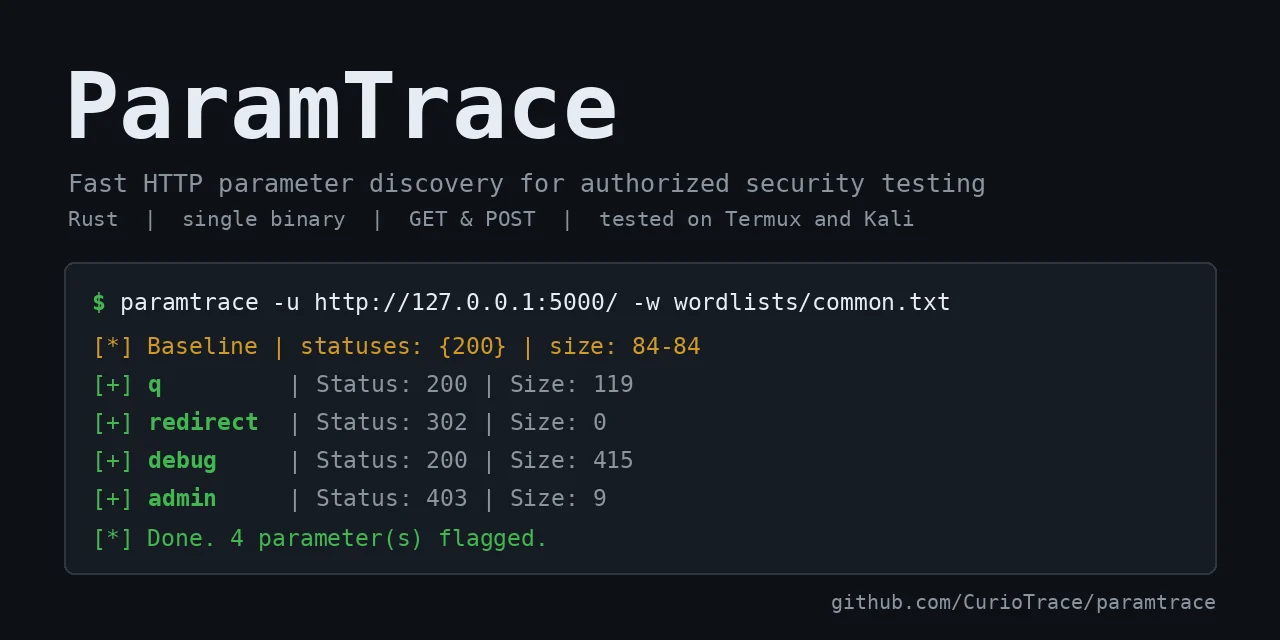
 curiotrace/paramtrace
Быстрое обнаружение HTTP-параметров для авторизованного тестирования безопасности
 2t8a/cve-2025-49132
Python-сканер для CVE-2025-49132, который эксплуатирует обход пути в эндпоинте локали Pterodactyl Panel для извлечения раскрытых данных конфигурации…
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 affolter-engineering/xssearch
XSS-сканер на Rust с контекстно-зависимым подбором полезных нагрузок, обнаружением и обходом WAF, сканированием, колбэками слепого XSS и статическим…
 m14r41/scan4secrets
Находит учётные данные и секреты с помощью более чем 170 правил, охватывающих исходный код, веб-URL и CI/CD, проверяет их через API поставщиков и…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
 dragonjar/burpia
Расширение Burp Suite, которое добавляет пассивное обнаружение уязвимостей с помощью искусственного интеллекта.
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Артефакт обнаружения на Python, который проверяет экземпляры Atlassian Jira, Confluence и Bitbucket на наличие уязвимости произвольного чтения файлов…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
 modzero/burp-responseclusterer
Плагин Burp, который кластеризует ответы для отображения обзора полученных ответов
 pentagridsec/pentagridresponseoverview
Response Overview Extension для BurpSuite — поиск необычных ответов путём группировки тел ответов
 portswigger/active-scan-plus-plus
Расширение Burp Suite, которое дополняет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, внедрение кода и известные…
 d0ge/websocketturbointruder
Расширение Burp Suite для фаззинга сообщений WebSocket с помощью пользовательского кода Python, поддерживающее несколько движков, маршрутизацию через…
 hackvertor/repeat-strike
Расширение Burp Suite, использующее сгенерированные ИИ правила regex-атак для обнаружения IDOR и ошибок контроля доступа, а затем сканирующее историю…
 hackvertor/shadow-repeater
Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и…
 ferpalma21/nextjs-scanner
Этот скрипт сканирует список URL-адресов, чтобы определить, используют ли они **Next.js**, и выясняет, уязвимы ли они для **CVE-2025-29927**. При…








