
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit
 sachinart/cve-2026-41940-cpanel-0day
CVE-2026-41940 последний 0day в cPanel & WHM — возможна утечка данных 70 миллионов веб-сайтов от Chirag Artani
 sachinart/cve-2025-61882
Многопоточный сканер для CVE-2025-61882 в Oracle E-Business Suite, использующий контрабанду HTTP-запросов для достижения неаутентифицированного…
 slo-cyber-sec/cve-2026-37637
Удалённое выполнение кода в Alexantr filemanager v1.0 через неограниченную загрузку файлов
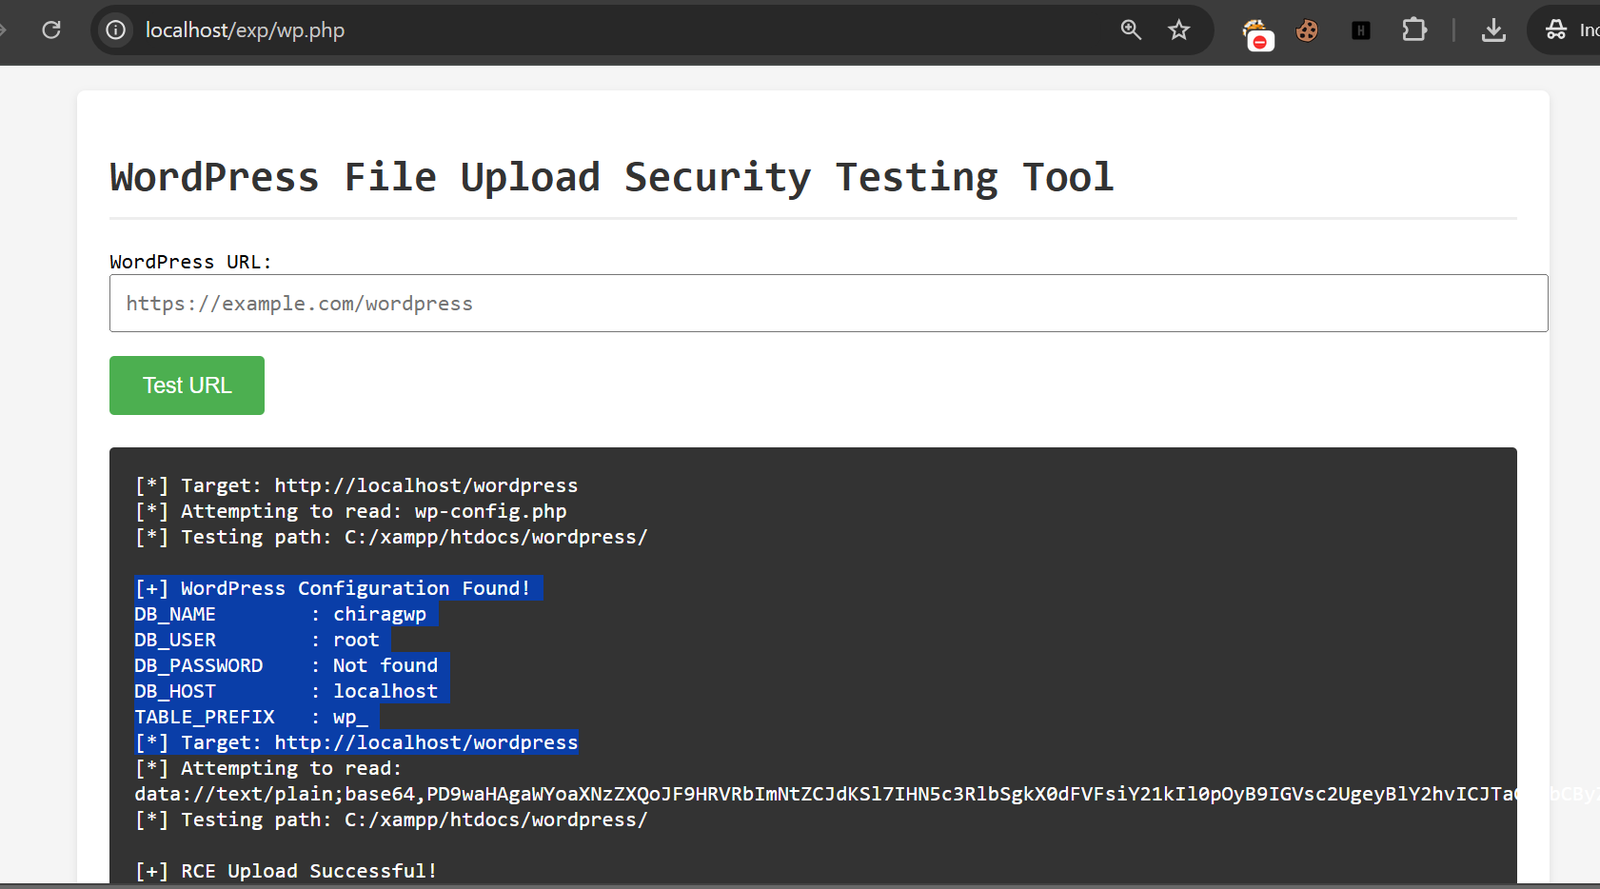 sachinart/cve-2024-11613-wp-file-upload
Эксплойт от Chirag Artani для CVE-2024-11613 в WordPress File Upload
 rootx111/cve-2026-29000
Эксплойт для CVE-2026-29000, обход аутентификации JWT в pac4j-jwt через JWE-обёрнутый PlainJWT, позволяющий подделку токенов и повышение привилегий.
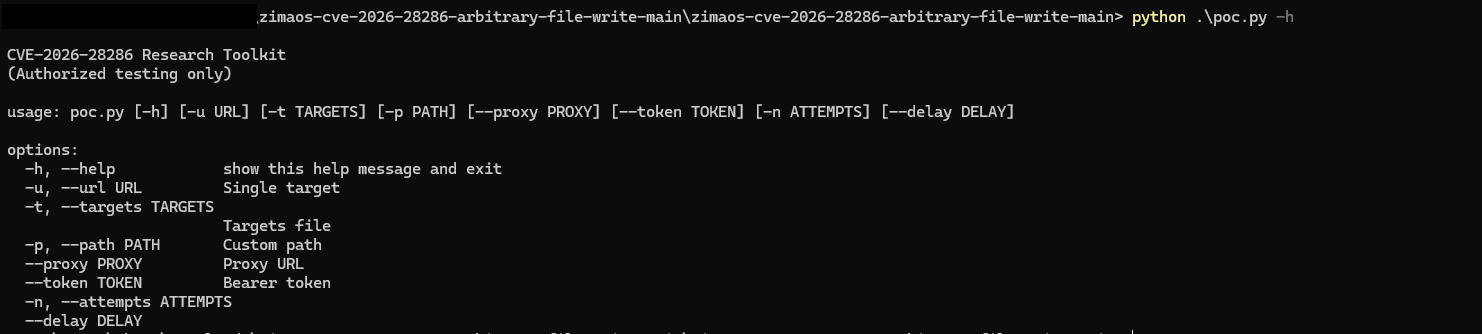 rushi9/zimaos-cve-2026-28286-arbitrary-file-write
PoC и набор инструментов для проверки CVE-2026-28286 — уязвимости произвольной записи файлов в ZimaOS, использующей неправильную конфигурацию API для…
 rohitberiwala/nodejs-tar-symlink-exploit-cve-2026-29786
Технический анализ и Proof-of-Concept (PoC) для критической уязвимости Path Traversal через манипуляцию симлинками в пакете Node.js 'tar'…
 rickidevs/cve-2026-35570
Подробное описание и proof-of-concept для CVE-2026-35570, обход песочницы в openclaude v0.1.7, позволяющий обход пути для чтения и записи…
 rickidevs/cve-2026-34070
Я нашёл уязвимость нулевого дня в langchain — вот как всё прошло
 rickidevs/cve-2026-32913
Я нашёл уязвимость нулевого дня в OpenClaw — вот как всё прошло
 rickidevs/cve-2026-26717
Технический разбор CVE-2026-26717 — атаки по времени на HMAC в аутентификации вебхуков OpenFUN Richie LMS, включая уязвимый код, воздействие и…
 revoltsecurities/cve-2023-22527
Эксплуатационный инструмент для CVE-2023-22527, нацеленный на серверы Confluence, обеспечивающий удалённое выполнение кода с поддержкой нескольких…
 renio-wow/cve-2026-51416
Анализирует конкретную CVE в обработчике OAuth WeChat, выявляя неограниченное чтение HTTP-ответов, приводящее к отказу в обслуживании, с…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Доказательство концепции (PoC) для уязвимости обхода аутентификации, затрагивающей приложения, использующие pac4j-jwt с JWE (JSON Web Encryption).
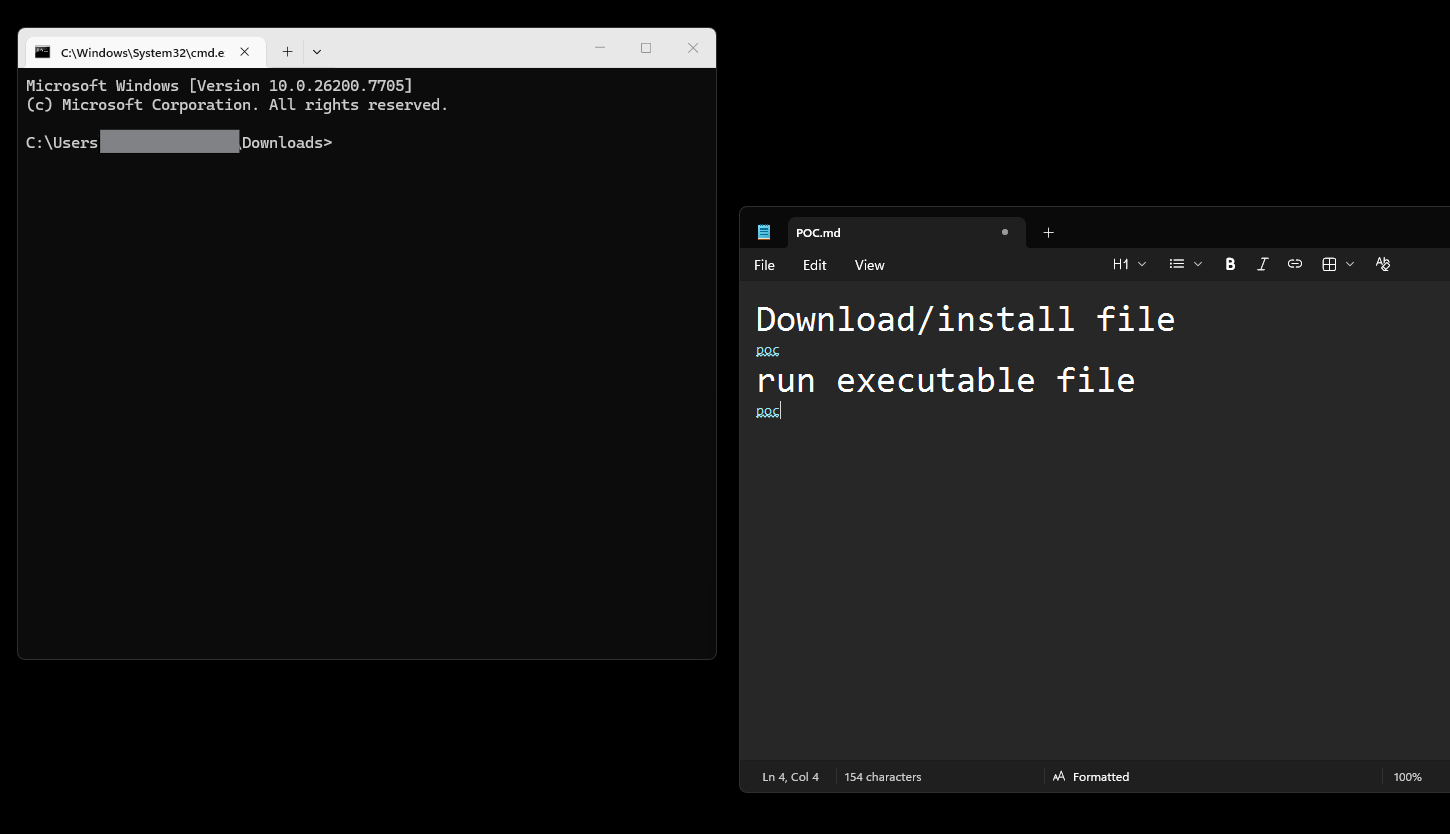 rajauzairabdullah/cve-2026-20841
Доказательство концепции эксплуатации для CVE-2026-20841, уязвимости удалённого выполнения кода в Блокноте Windows, демонстрирующее файловый триггер…
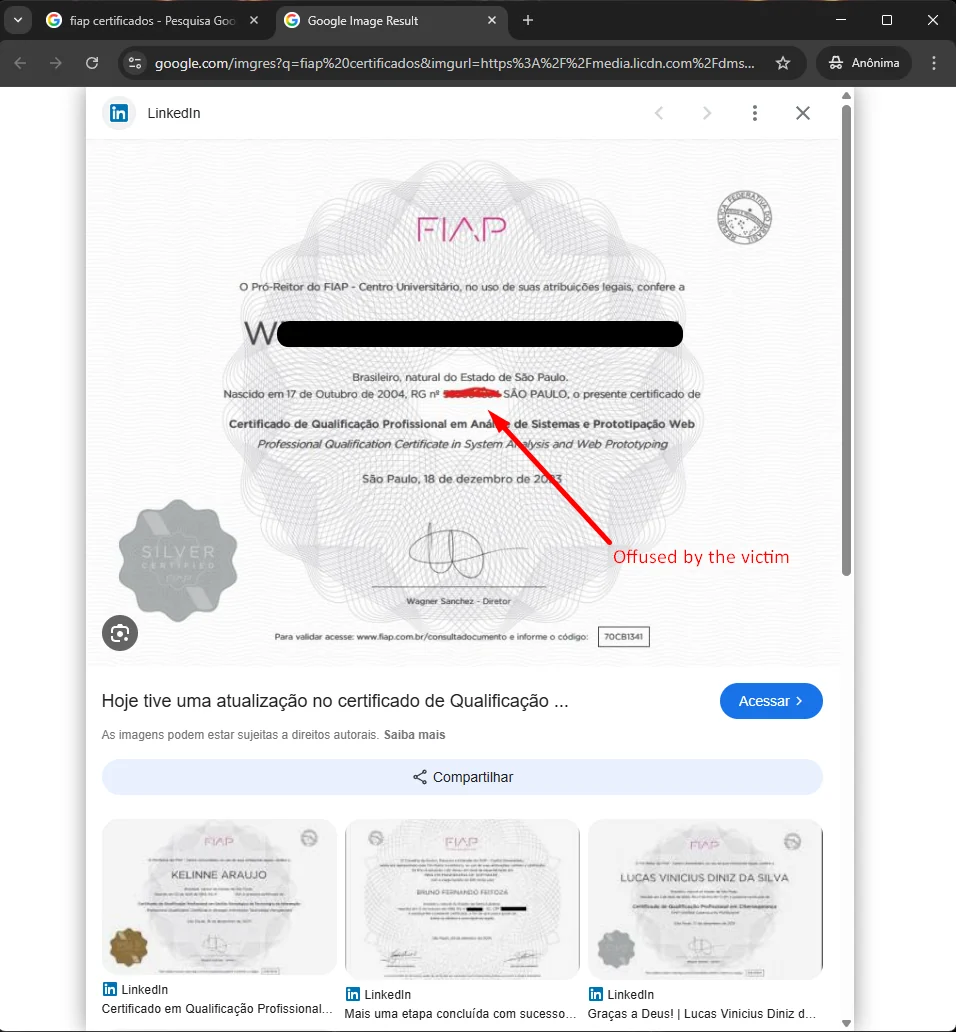 rrespxwnss/cve-2026-36374
Демонстрирует уязвимость неаутентифицированного перечисления в публичной конечной точке поиска сертификатов, раскрывающую персональные данные, такие…
 pushkarayengar/cve-2025-55854-poc
Доказательство концепции, демонстрирующее уязвимость хранимого XSS в поле биографии профиля FreelanceHub, с пошаговым воспроизведением и анализом…
 pixel-defaultbr/cve-2026-6227
Учебный proof-of-concept для CVE-2026-6227 — аутентифицированное локальное включение файлов (Local File Inclusion) в плагине BackWPup для WordPress,…








