
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
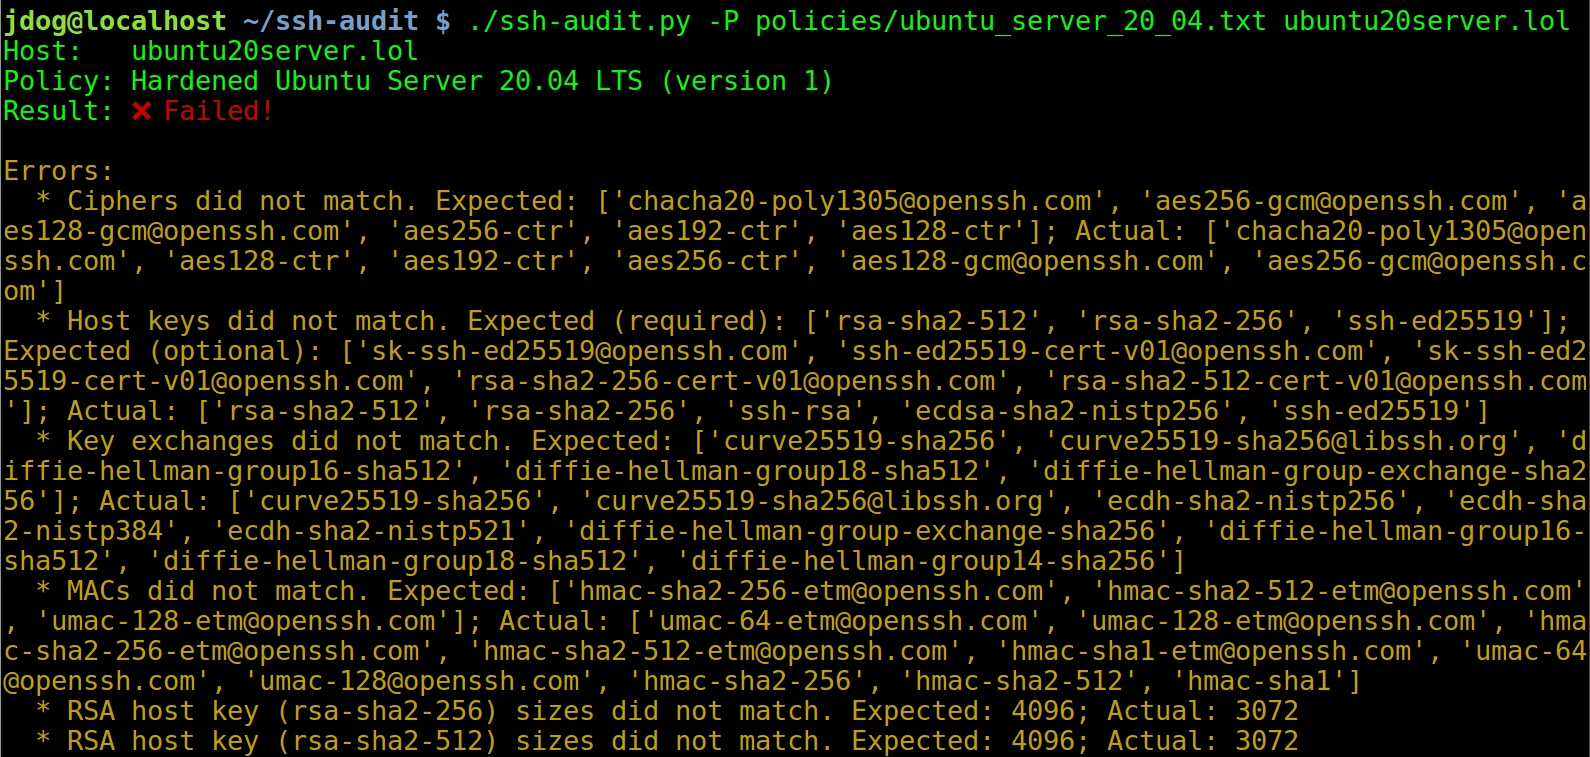
 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 andresriancho/w3af
Сканер безопасности веб-приложений с открытым исходным кодом, который выявляет и эксплуатирует более 200 уязвимостей, включая XSS, SQL-инъекции и OS…
 e-m-b-a/emba
EMBA — анализатор безопасности встроенного ПО
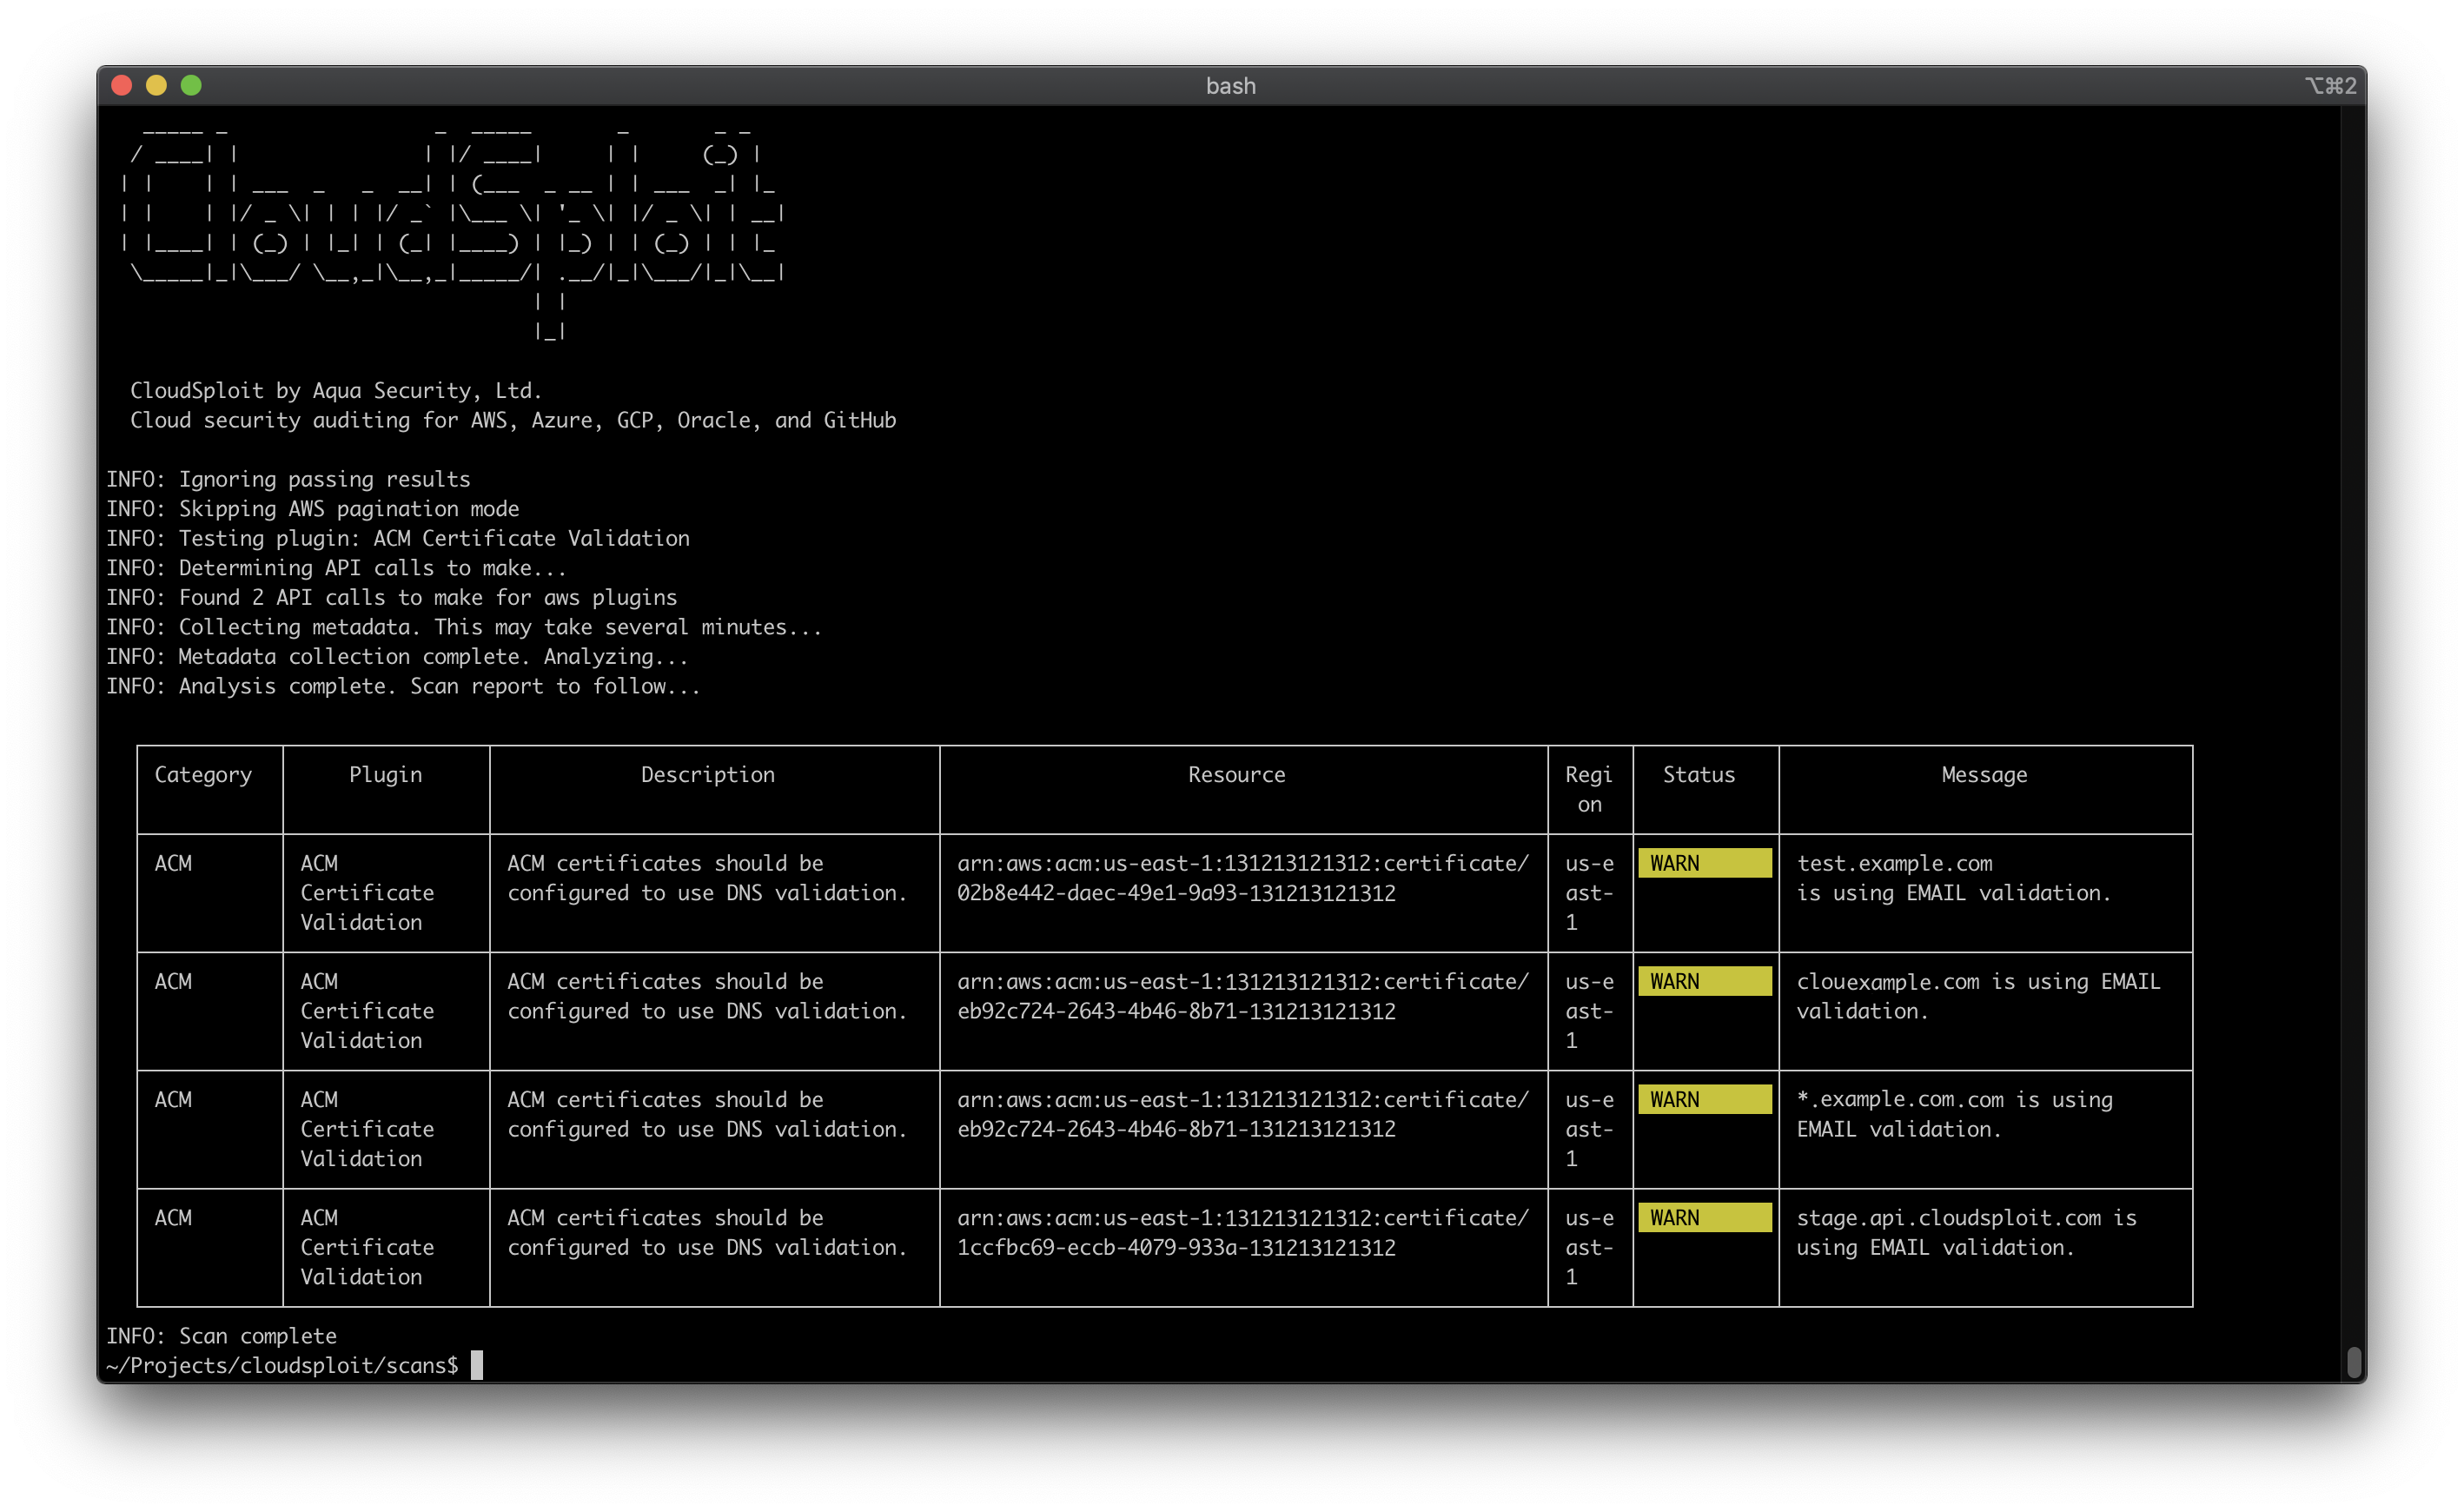 aquasecurity/cloudsploit
Многооблачный сканер безопасности, который проверяет AWS, Azure, GCP и OCI на предмет неправильных конфигураций, нарушений соответствия (HIPAA, PCI,…
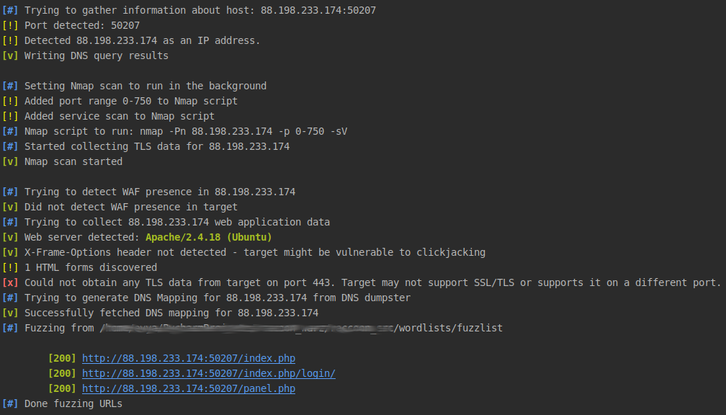 evyatarmeged/raccoon
Высокопроизводительный инструмент наступательной безопасности для разведки и сканирования уязвимостей.
 google/osv.dev
База данных уязвимостей с открытым исходным кодом и сервис триажа.
 apurvsinghgautam/dark-web-osint-tools
Инструменты OSINT для Даркнета
 cyberstrikeus/cyberstrike
Автономный ИИ-агент red team для тестирования на проникновение с 13+ специализированными агентами, 120+ тестовыми сценариями OWASP и интеграцией с…
 13o-bbr-bbq/machine_learning_security
Исходный код о машинном обучении и безопасности.
 netwrix/pingcastle
Инструмент оценки рисков безопасности Active Directory, который оценивает уязвимости, неправильные конфигурации и зрелость, используя упрощенную…
 deepfence/threatmapper
Платформа защиты облачных нативных приложений с открытым исходным кодом (CNAPP)
 opencve/opencve
Агрегируйте, фильтруйте и отслеживайте CVE из нескольких источников с командным взаимодействием, настраиваемыми панелями мониторинга, оповещениями и…
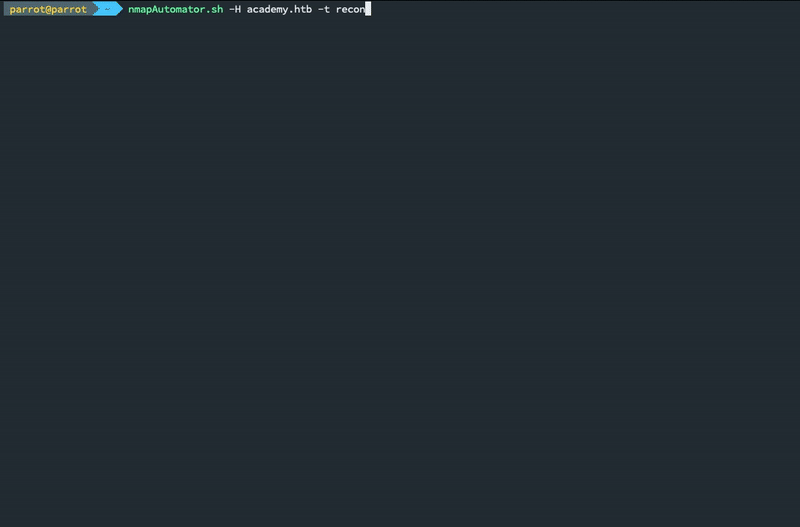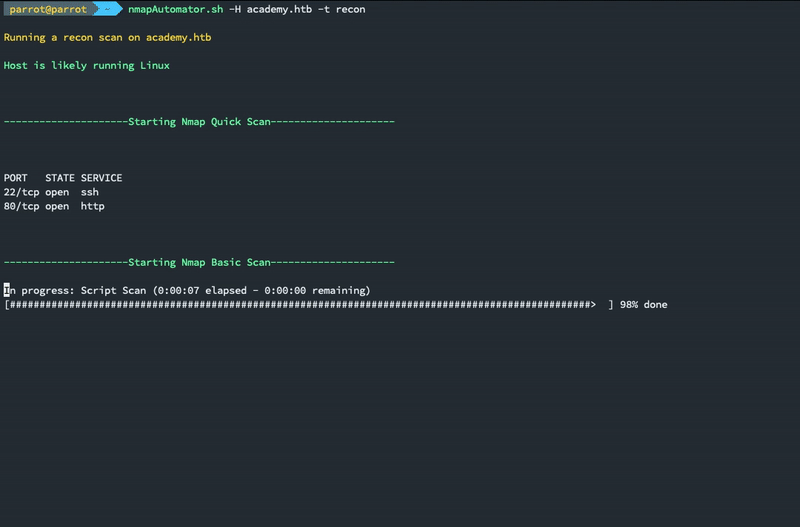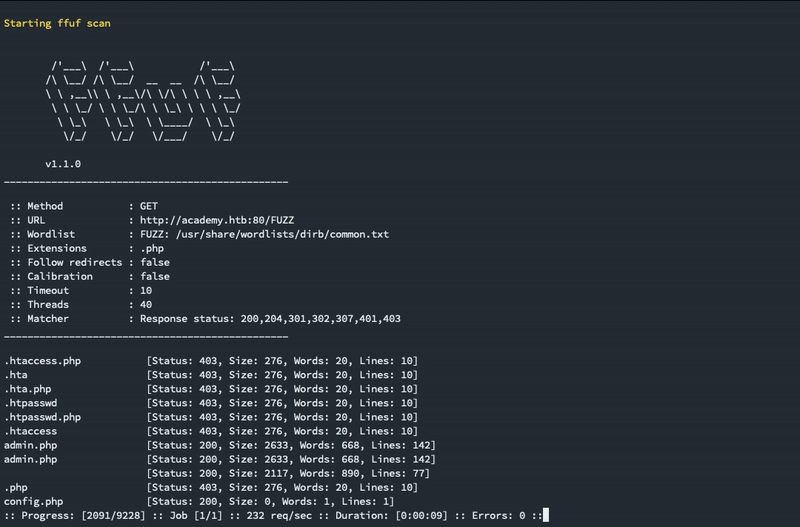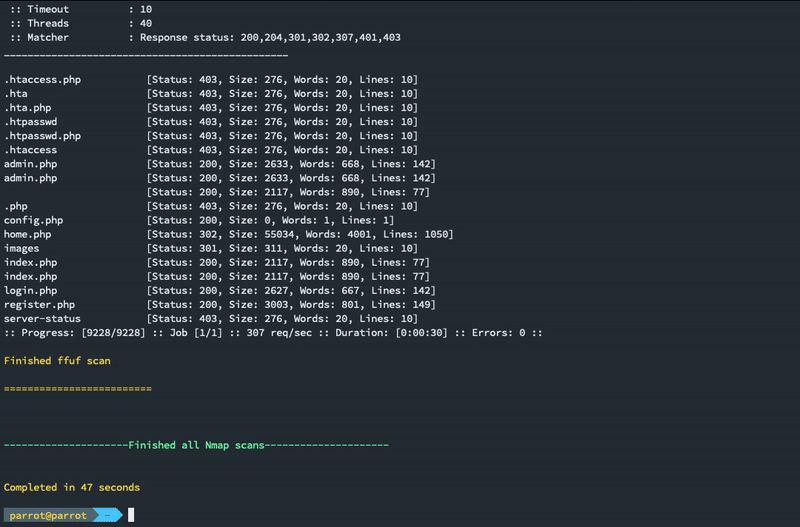 21y4d/nmapautomator
Скрипт, который можно запускать в фоновом режиме!
 duo-labs/cloudmapper
CloudMapper помогает вам анализировать ваши среды Amazon Web Services (AWS).
 ticarpi/jwt_tool
:snake: Инструментарий для тестирования, модификации и взлома JSON Web Tokens
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
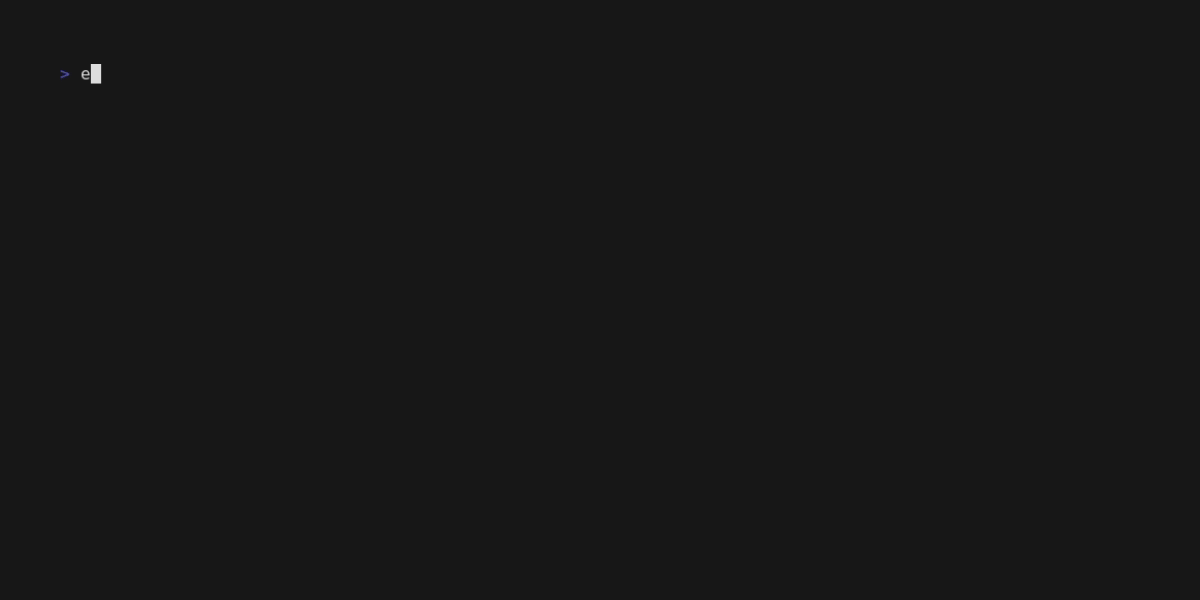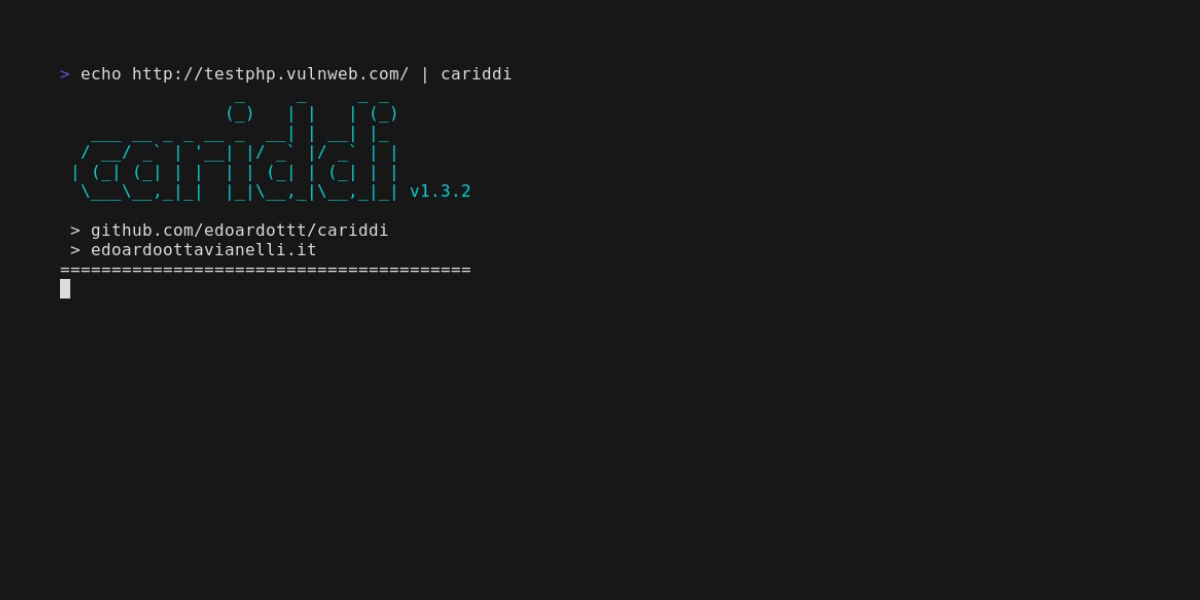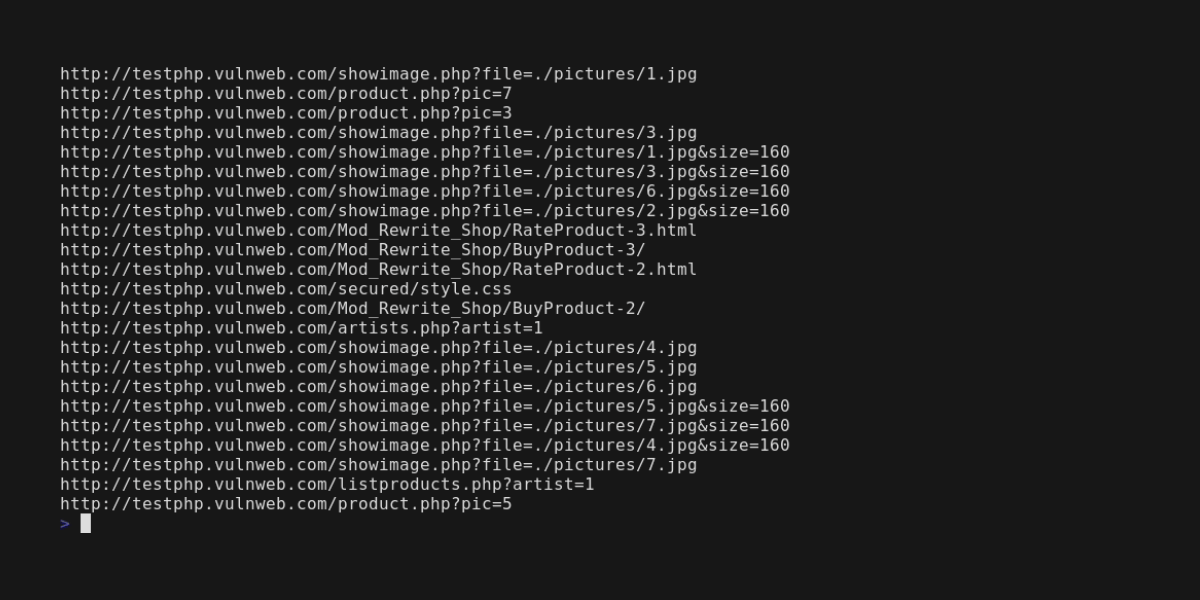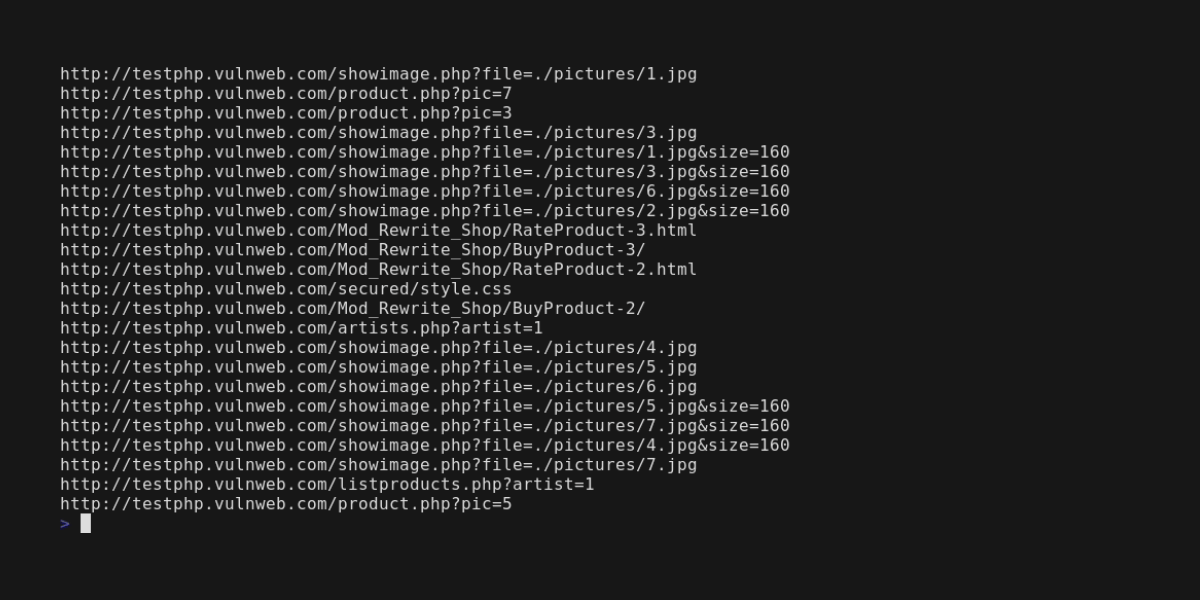 edoardottt/cariddi
Возьмите список доменов, обойдите URL-адреса и выполните поиск конечных точек, секретов, ключей API, расширений файлов, токенов и многого другого.








