
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 nccgroup/argumentinjectionhammer
Расширение Burp, предназначенное для выявления уязвимостей внедрения аргументов.
 ianxtianxt/win-exp-
windows辅助提权脚本
 lu1sdv/wafmeow
Отпечатки wafw00f. Скорость Go. Нативная поддержка конвейеров. Обнаружение WAF по живым HTTP-запросам и офлайн-захватам.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) — это индонезийская операционная система Linux.
 rosehgal/dockerent
Единственный инструмент с открытым исходным кодом для анализа уязвимостей и проблем конфигурации в работающих Docker-контейнерах и Docker-сетях.
 ryandamour/ssrfuzz
SSRFuzz — это инструмент для поиска уязвимостей Server Side Request Forgery с возможностями CRLF-сцепления.
 fabiobaroni/was
Инструмент автоматического сканирования USB-накопителей на вредоносное ПО для людей, заботящихся о безопасности
 assetnote/cpanel2shell-scanner
Высокоточный сканер для CVE-2026-41940 (cPanel & WHM обход аутентификации)
 kostas-pa/lfitester
Инструмент на Python3, который обнаруживает и эксплуатирует уязвимости локального включения файлов (Local File Inclusion), с обходом сайта, полезными…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Самый полный сканер CVE-2025-66478 для уязвимости RCE в Next.js RSC. Многорежимное обнаружение, обход WAF, локальное…
 averonesis/kubolt
Утилита Kubolt для сканирования публичных Kubernetes кластеров
 gabrielsoltz/metahub
Инструмент автоматического обогащения выводов безопасности и оценки воздействия для AWS. Обогащает данные об уязвимостях контекстом ресурсов, связями…
 sepehrdaddev/zap-scripts
Скрипты Zed Attack Proxy для поиска CVE и секретов.
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 инструмент массового обнаружения уязвимостей
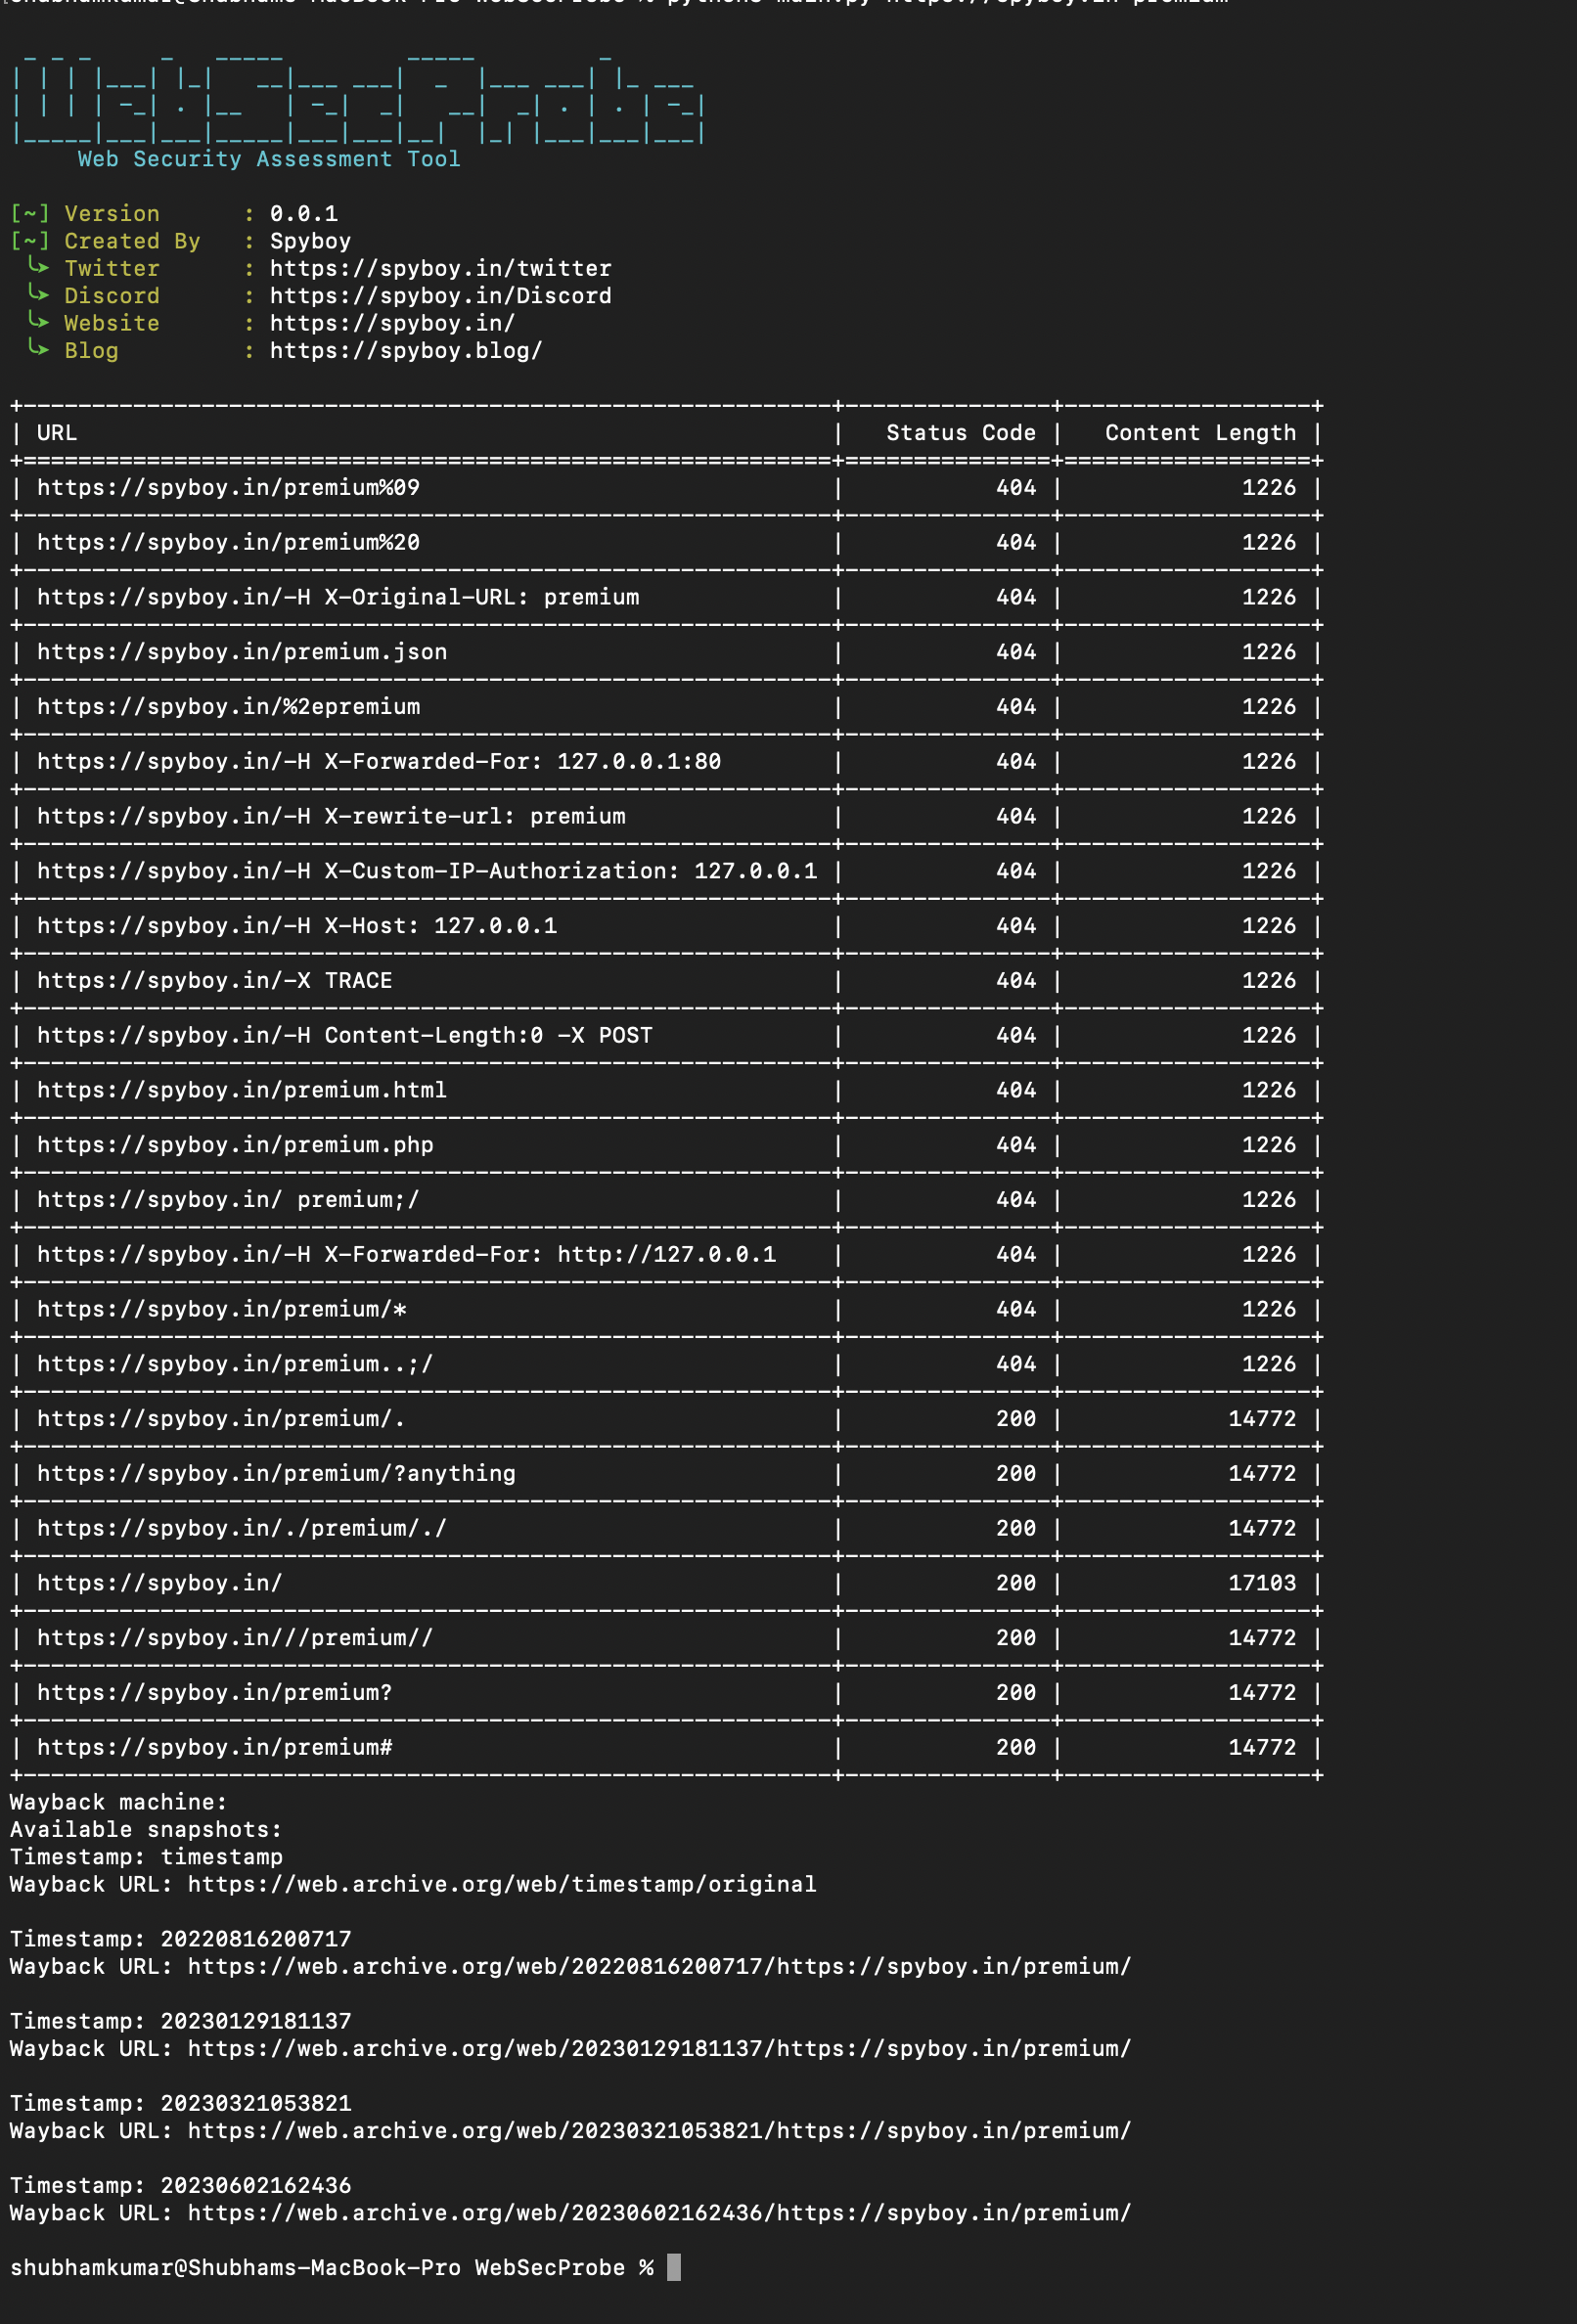 spyboy-productions/websecprobe
Инструмент для тестирования безопасности, предназначенный для анализа HTTP-ответов 403 и выявления ошибок конфигурации контроля доступа в…
 silentsignal/burp-text4shell
Text4Shell-сканер для Burp Suite
 dwisiswant0/proxylogscan
Быстрый инструмент для массового сканирования уязвимости в Microsoft Exchange Server, которая позволяет атакующему обойти аутентификацию и выдать…
 fourcorelabs/loldriverscan
Сканирование уязвимых драйверов в Windows с помощью loldrivers.io








