
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
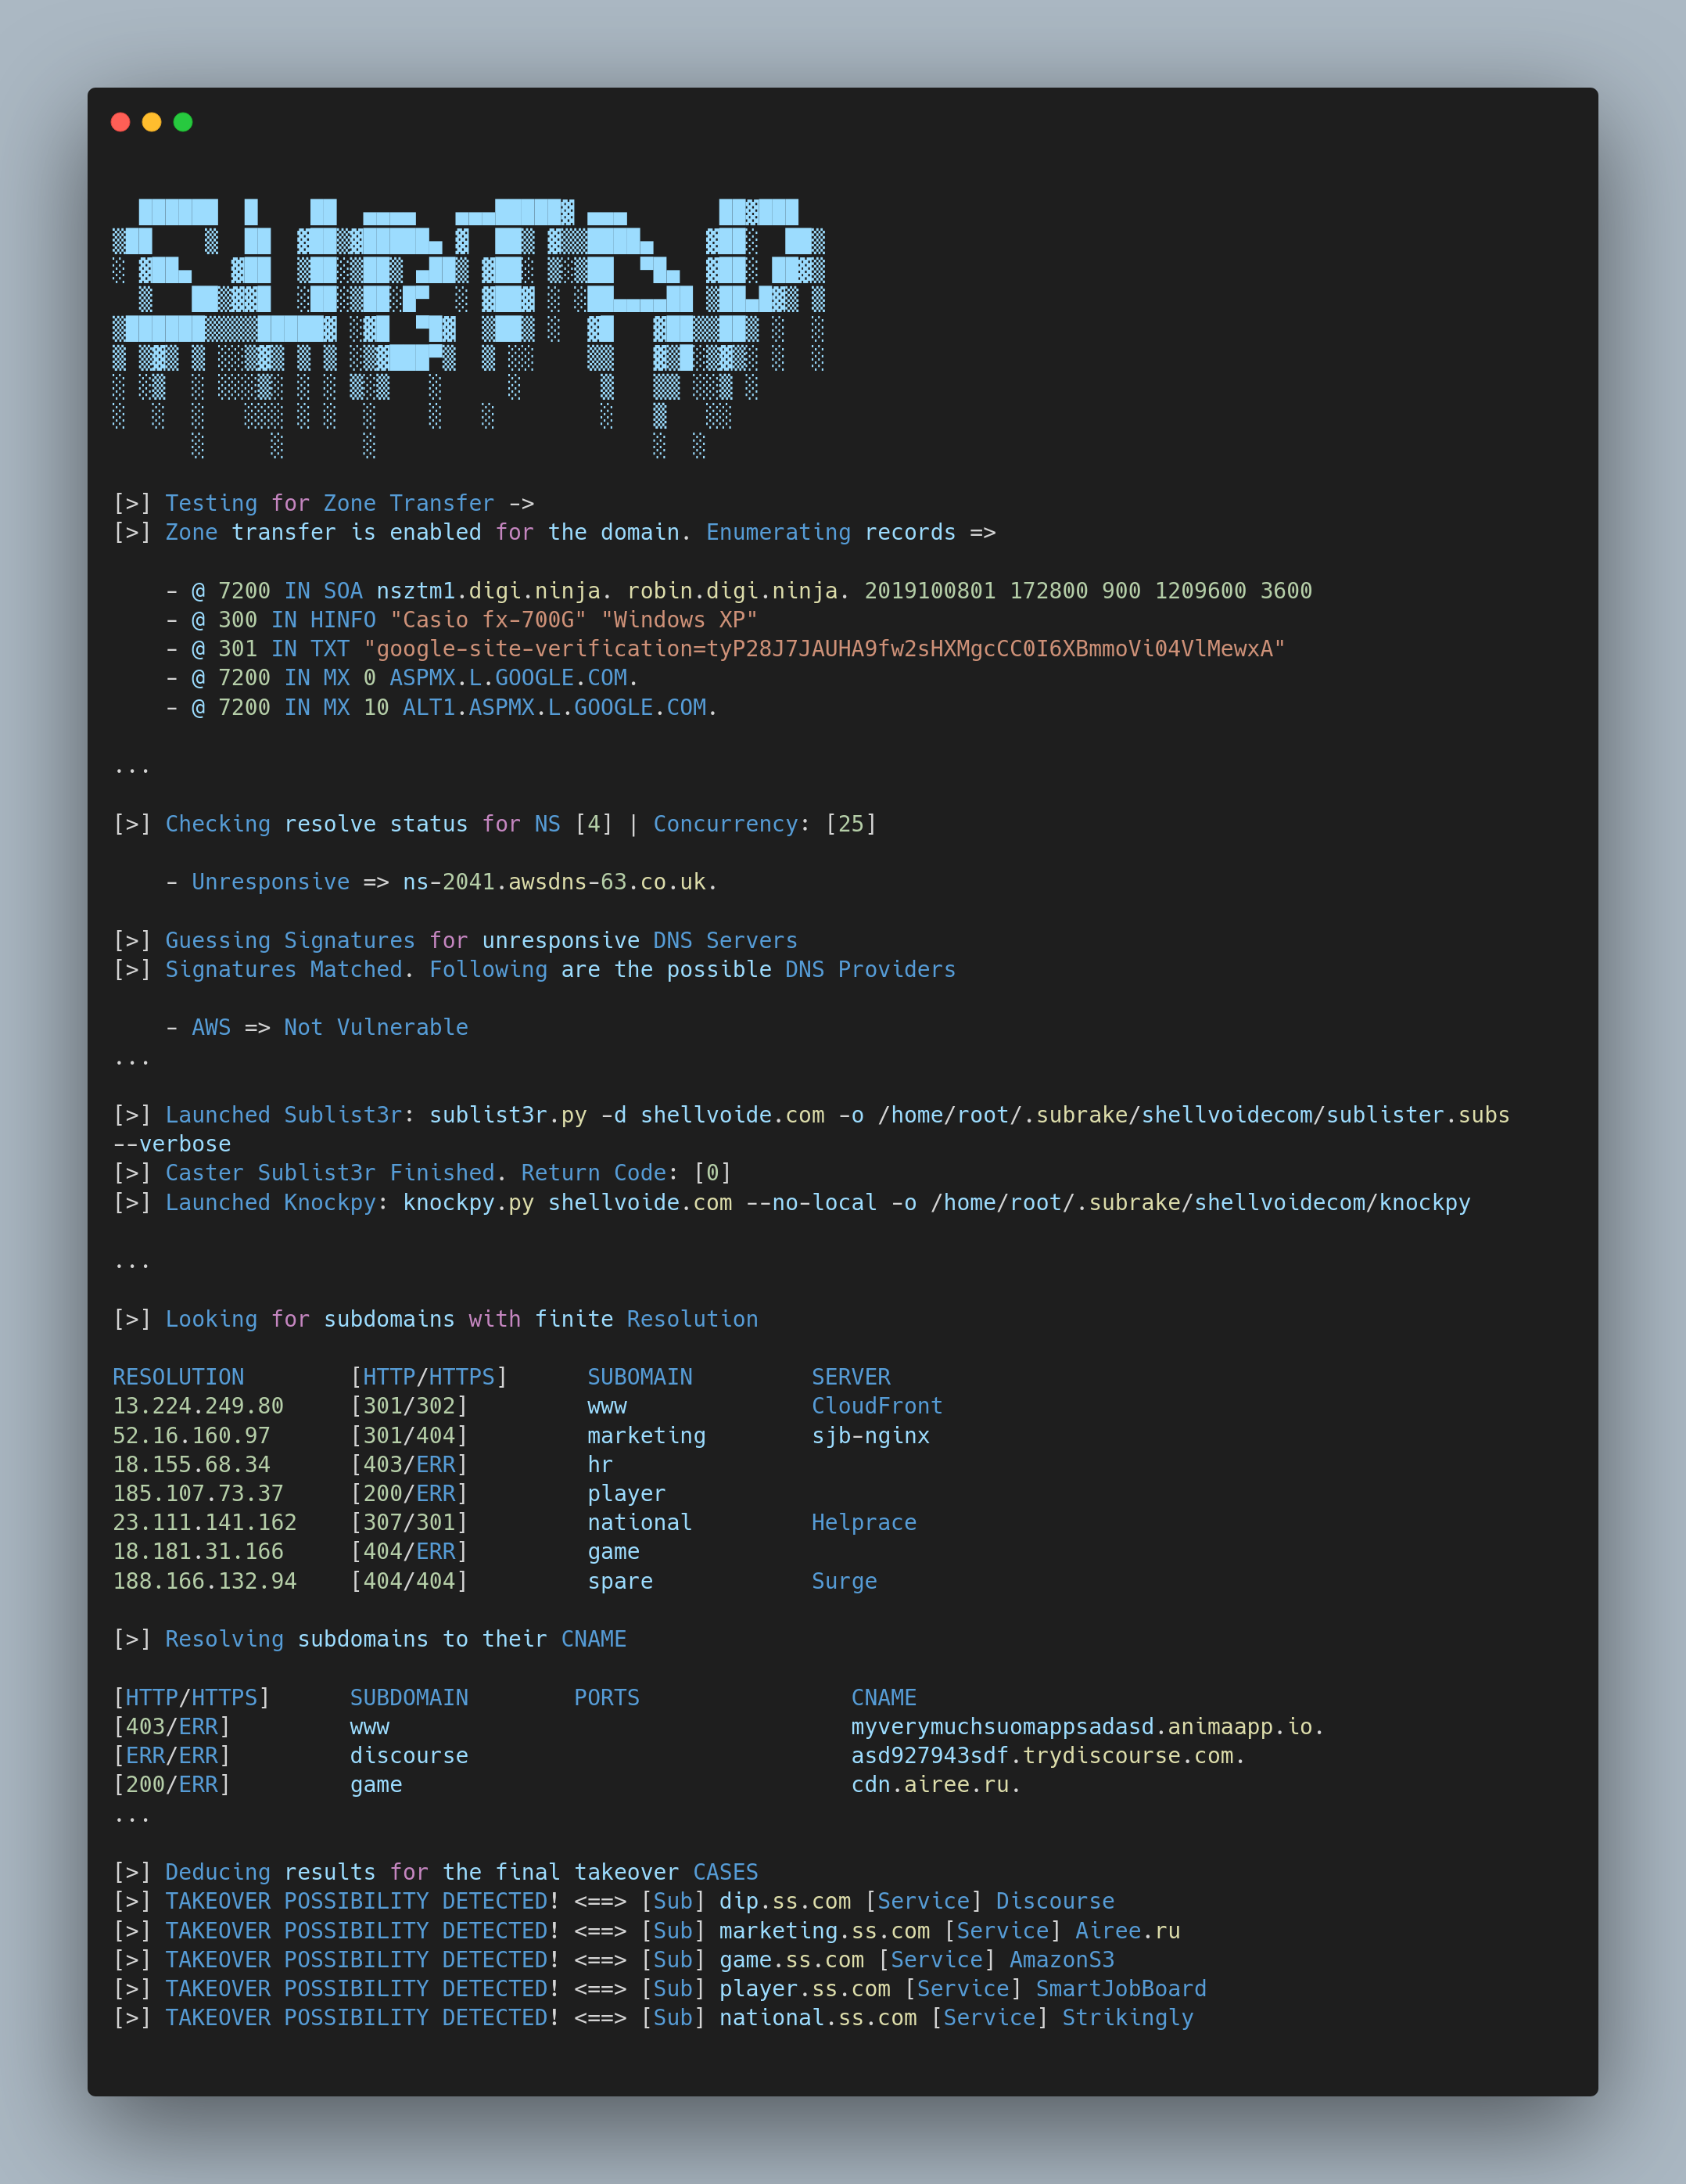
 hash3lizer/subrake
🚀 Автоматизированный DNS-сканер и инструмент 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 cckuailong/pocsploit
легковесный, гибкий и новаторский фреймворк с открытым исходным кодом для верификации PoC
 postmodern/ruby-nmap
Интерфейс Ruby для nmap — инструмента исследования и сканера безопасности/портов. Позволяет автоматизировать nmap и разбирать XML-файлы nmap.
 atomdrift-project/scan
Обнаружение 0-day вредоносного ПО для бинарных файлов, исходного кода и скриптов (которое не отстой)
 rapiddns/afuzz
Автоматизированный инструмент для фаззинга веб-путей, который обнаруживает скрытые каталоги, файлы и конечные точки, используя интеллектуальное…
 strozfriedberg/ssh-weak-dh
Проверяет SSH-серверы на наличие слабых групп обмена ключами Диффи-Хеллмана путем тестирования множества клиентских конфигураций, выявляя уязвимые к…
 rxerium/rxerium-templates
Скрипты Nuclei, созданные @rxerium для zero-day / активно эксплуатируемых уязвимостей.
 teler-sh/teler-waf
teler-waf — это HTTP-промежуточное программное обеспечение на Go, которое защищает локальные веб-сервисы от угроз OWASP Top 10, известных…
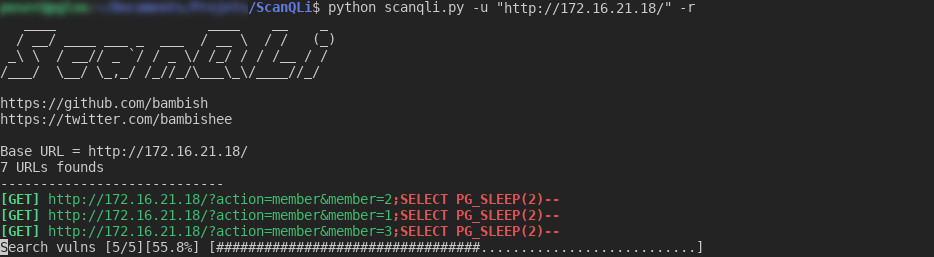 bambish/scanqli
Сканер SQLi для обнаружения SQL-уязвимостей
 monad-developers/ultrafuzz
Сквозной агентный фаззинг смарт-контрактов и охота за угрозами
 brum3ns/firefly
Высокопроизводительный фаззер (fuzzer) для веб-приложений с черным ящиком, со встроенным механизмом полезной нагрузки (payload engine), проверкой…
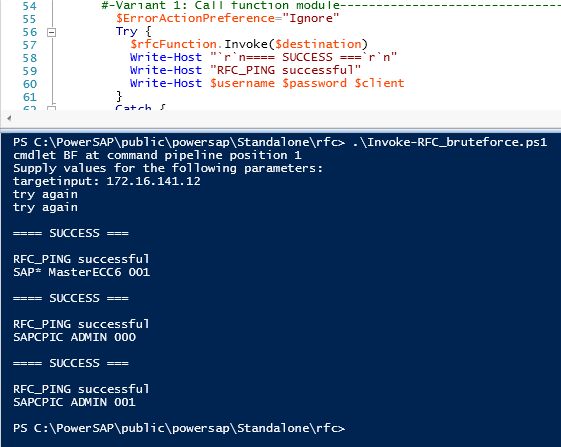 airbus-seclab/powersap
Инструмент оценки SAP на PowerShell
 brinhosa/apidetector
Многопоточный сканер для обнаружения открытых конечных точек Swagger/OpenAPI на веб-доменах и поддоменах с автоматическим обнаружением XSS,…
 sensepost/heartbleed-poc
Тест на уязвимость Heartbleed (CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
Уязвимость удалённого неаутентифицированного выполнения кода в сервере OpenSSH (CVE-2024-6387)
 botherder/kraken
Кроссплатформенный сканер Yara, написанный на Go
 preempt/ntlm-scanner
Простой инструмент на Python, основанный на Impacket, который тестирует серверы на различные известные уязвимости NTLM.








