
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ScanQLi — Сканер SQLi для обнаружения SQL-уязвимостей | Kitploit

Инструменты/GitHubGitHub/bambish/scanqli
Сканеры уязвимостейВеб-безопасностьТестирование на Проникновение
GitHubbambish/scanqli

ScanQLi

Сканер SQLi для обнаружения SQL-уязвимостей

Репозиторий
20364967 лет назадПроверено Kitploit
Поделиться

ScanQLi License Python 2|3 Twitter

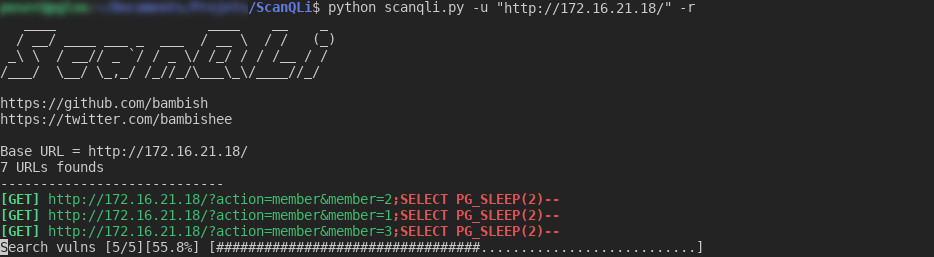
Скриншот

ScanQLi — это простой сканер SQL-инъекций с некоторыми дополнительными функциями. Этот инструмент не может эксплуатировать SQLi, он только обнаруживает их.

Протестировано на Debian 9

Возможности

  • Классический

  • Blind

  • Time Based

  • GBK (скоро)

  • Рекурсивное сканирование (переход по всем href сканируемого веб-сайта)

  • Интеграция с Cookies

  • Настраиваемая задержка между запросами

  • Игнорирование заданных URL

Предварительные требования

1. Установите git.

apt update
apt install git

2. Склонируйте репозиторий.

git clone https://github.com/bambish/ScanQLi

3. Установите необходимые библиотеки Python.

apt install python-pip
cd ScanQLi
pip install -r requirements.txt

Для Python 3 установите python3-pip и используйте pip3.

Использование

python scanqli -u [URL] [ОПЦИИ]

Примеры

Сканирование простого URL с сохранением результата в файл:

python scanqli.py -u 'http://127.0.0.1/test/?p=news' -o output.log

Рекурсивное сканирование URL с использованием cookies:

python scanqli.py -u 'https://127.0.0.1/test/' -r -c '{"PHPSESSID":"4bn7uro8qq62ol4o667bejbqo3" , "Session":"Mzo6YWMwZGRmOWU2NWQ1N2I2YTU2YjI0NTMzODZjZDVkYjU="}'

Предупреждение

ScanQLi был создан для проведения пентестов или других законных действий (например, bug bounty). Использование ScanQLi против веб-сайтов без разрешения запрещено.

Я не несу ответственности за ваше использование ScanQLi. На ваш собственный риск.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





