
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 bahaabdelwahed/killshot
Фреймворк для тестирования на проникновение, инструмент сбора информации и сканер уязвимостей веб-сайтов.
 pentestpad/subzy
Инструмент для проверки уязвимости захвата поддомена
 utiso/dorkbot
Инструмент командной строки для сканирования результатов поиска Google на наличие уязвимостей
 owasp/offat
Автоматизированный инструмент для тестирования безопасности API, который генерирует тесты из спецификаций OpenAPI, фаззит входные данные и проверяет…
 awslabs/aws-security-assessment-solution
Инструмент AWS для создания оценки вашего аккаунта AWS на определённый момент времени с помощью Prowler.
 ksharinarayanan/ssrfire
Автоматизированный поисковик SSRF. Просто укажите доменное имя и ваш сервер и расслабьтесь! ;) Также есть опции для поиска XSS и открытых редиректов.
 s0md3v/silver
Массовое сканирование IP-адресов на наличие уязвимых сервисов
 owasp/joomscan
Сканер уязвимостей Joomla CMS на Perl, автоматизирующий определение версии, обнаружение компонентов, сопоставление эксплойтов, идентификацию…
 s0md3v/corsy
Сканер некорректной конфигурации CORS
 ekultek/zeus-scanner
Продвинутая утилита для разведки
 mindersec/minder
Платформа безопасности цепочки поставок ПО
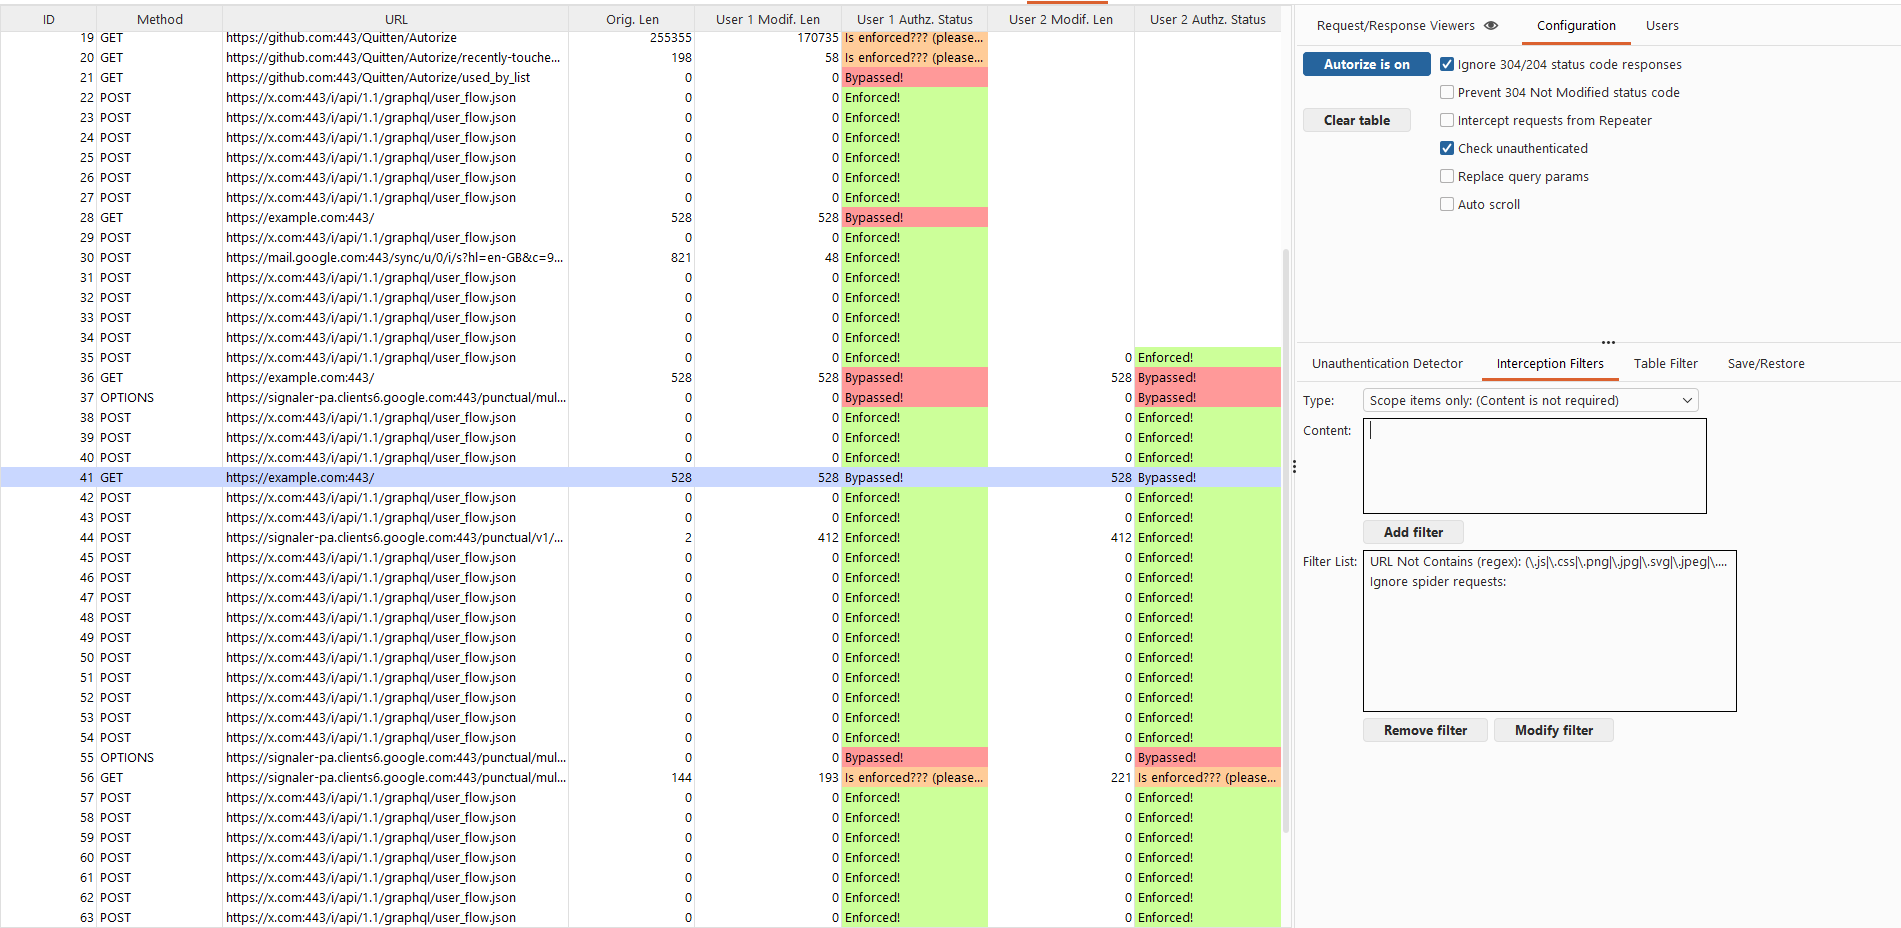 quitten/autorize
Расширение для Burp Suite для автоматического обнаружения принудительной авторизации, написанное на Jython, разработанное Бараком Тавили, чтобы…
 chvancooten/bugbountyscanner
Bash-скрипт и Docker-образ для разведки Bug Bounty. Предназначен для безголового использования.
 tillson/git-hound
Быстрый инструмент для разведки GitHub. Сканирует на утечки секретов по всему GitHub, не только в известных репозиториях и организациях. Поддержка…
 meliht/mr.sip
SIP Security Assessment Framework для VoIP-пентестеров. Презентовано на DEFCON, BlackHat и Offzone.
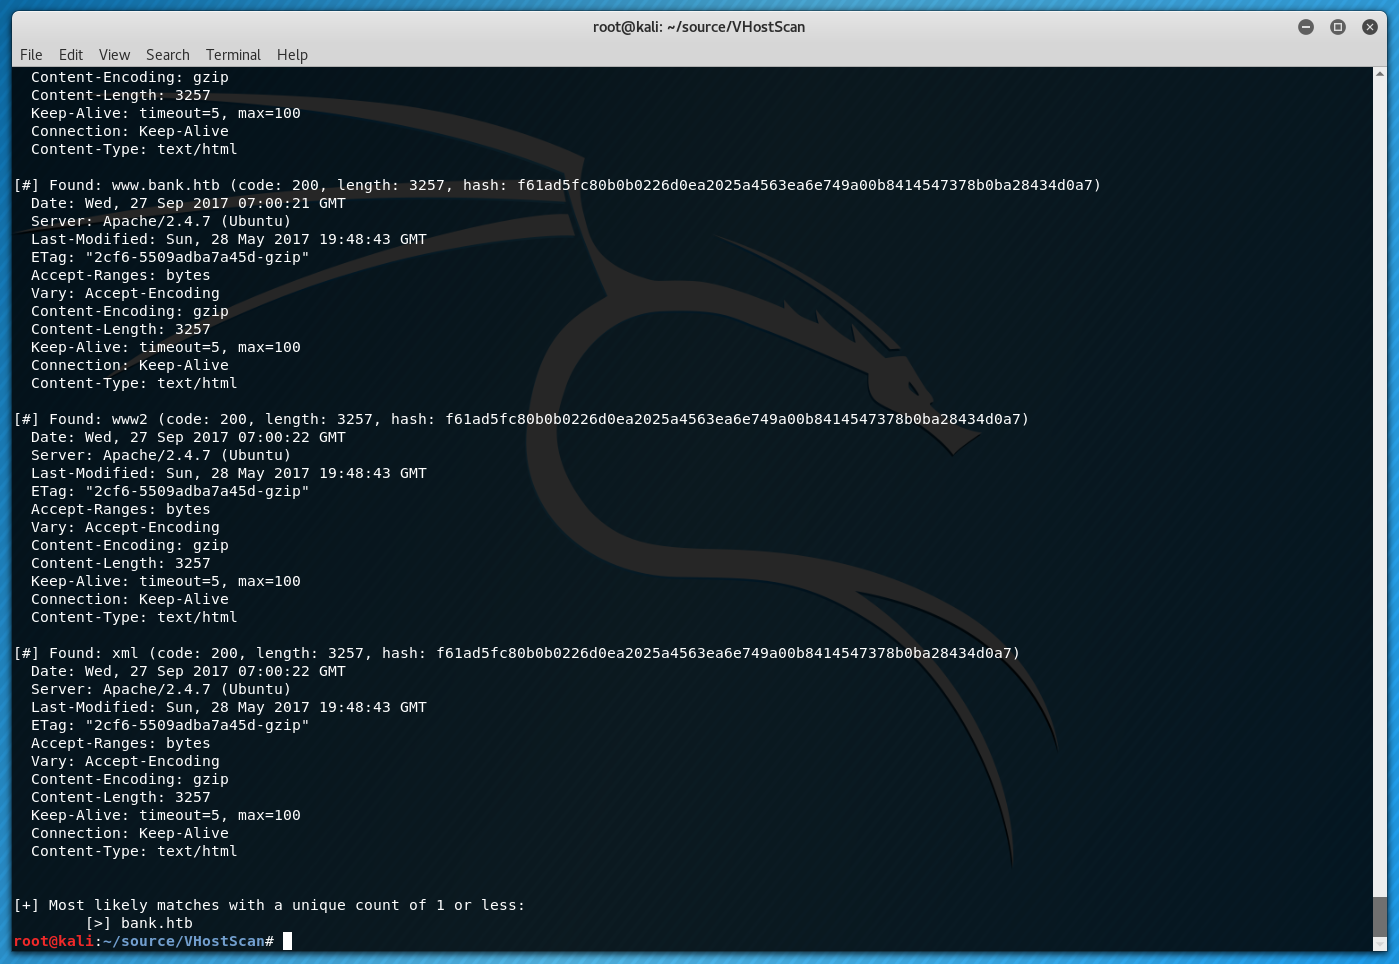 codingo/vhostscan
Сканер виртуальных хостов, выполняющий обратные запросы, может использоваться с инструментами пивотинга, обнаруживает сценарии catch-all, обходит…
 portswigger/bambdas
Коллекция Bambdas для Burp Suite Professional и Community.
 mbrg/power-pwn
Набор инструментов для наступательной/оборонительной безопасности для обнаружения, разведки и этической оценки AI-агентов.








