
 pentestpad/subzy
Инструмент для проверки уязвимости захвата поддомена

Инструмент для определения захвата (takeover) поддоменов, который работает на основе сопоставления сигнатур ответов из can-i-take-over-xyz

go install -v github.com/PentestPad/subzy@latest
Если $GOBIN и $GOPATH настроены правильно, запустите программу следующим образом:
$ subzy --help
Subdomain takeover tool

Usage:
  subzy [command]

Available Commands:
  help        Help about any command
  run         Run subzy
  version     Print subzy version

Flags:
  -h, --help   help for subzy

Use "subzy [command] --help" for more information about a command.
Если вы получили ошибку exec format error: ./subzy, вам необходимо установить Golang для вашей ОС и скомпилировать программу, выполнив go build -o subzy main.go, что создаст новый бинарный файл subzy
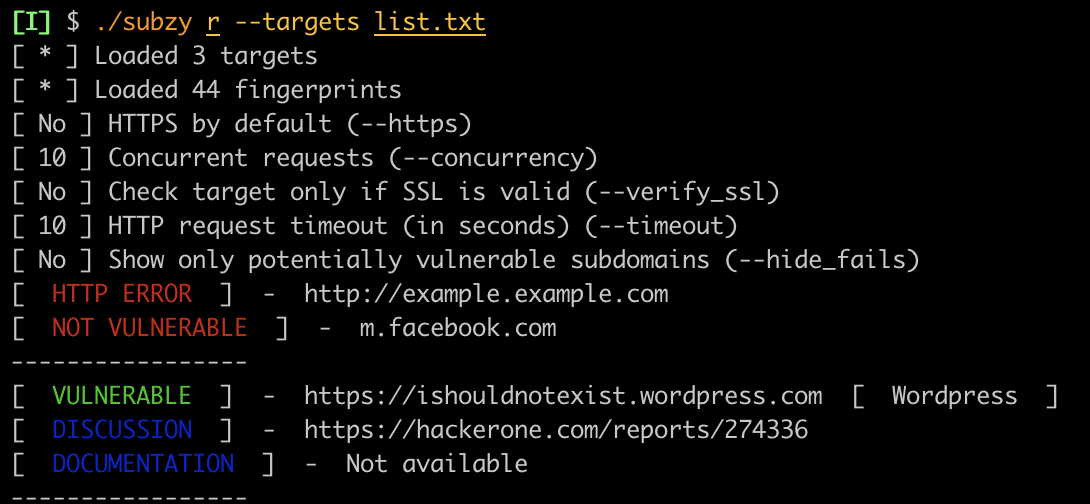
Единственный обязательный флаг для подкоманды run(короткая версия r) — это --target или --targets
--target (string) - Указать один или несколько (через запятую) целевых поддоменов
--targets (string) - Имя файла/путь к списку поддоменов
--concurrency (integer) - Количество одновременных проверок (по умолчанию 10)
--hide_fails (boolean) - Скрывать неудачные проверки и неуязвимые поддомены (по умолчанию false)
--https (boolean) - Использовать HTTPS по умолчанию, если протокол не указан для целевого поддомена (по умолчанию false)
--timeout (integer) - Таймаут HTTP-запроса в секундах (по умолчанию 10)
--verify_ssl (boolean) - Если установлено значение true, сайт с недействительным SSL проверяться не будет
Целевой поддомен может содержать указанный протокол; если он не указан, по умолчанию будет использоваться http://, если --https явно не установлен в true.
Список поддоменов
./subzy run --targets list.txtОдин или несколько целевых поддоменов
./subzy run --target test.google.com./subzy run --target test.google.com,https://test.yahoo.comУ каждой подкоманды subzy есть своя короткая версия. Запуск subzy version или subzy v — это одно и то же.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
